READ REPORT
サイバー攻撃が増えた理由と5つの基本対策を、翡翠さんが解説。AIのせいにする前に、鍵と権限を見直す
2026年10月7日
家事と子育てのスキマで経営する3方よしAI共創コンサルタントの田中啓之、ひろくん(@passion_tanaka)です。今回は、翡翠さんのQiita記事「最近サイバー攻撃多いから、基本対策を見直そう」を紹介するね。私が持ち帰ったのは、5つの基本対策のうち、AIに鍵を渡す前に今日1つだけ見る、という使い方です!
サイバー攻撃のニュースが増えるたびに、「AIで攻撃が高度になったなら、うちでは防ぎようがない」と手が止まる。翡翠さんのQiita記事は、その手を動かすために、侵入のきっかけは基本対策の抜け漏れだったりする、と整理しています。5つの基本対策は、どれも小さなことです。
3行でわかるポイント
- 翡翠さんは、攻撃が増えた背景を、二重恐喝、犯罪の分業、サプライチェーン、AIによる高速化の流れで整理しています。ただし、増えたというのは、毎日ニュースを追っている人の実感です。
- 侵入のきっかけは、パッチ未適用や、共有アカウント・使い回しのパスワード・多要素認証の未設定といった基本対策の抜け漏れが多い、と書いています。警察庁の資料では、ランサムウェアの侵入経路の62.2%がVPN機器でした。
- 私の提案は、AIに鍵を渡す前に、5つのうち今日は1つだけ選ぶことです。私は最小権限を選びます。
Qiita・2026年10月5日公開。書き手 翡翠(@HIsui0921)。攻撃が増えた背景と、5つの基本対策
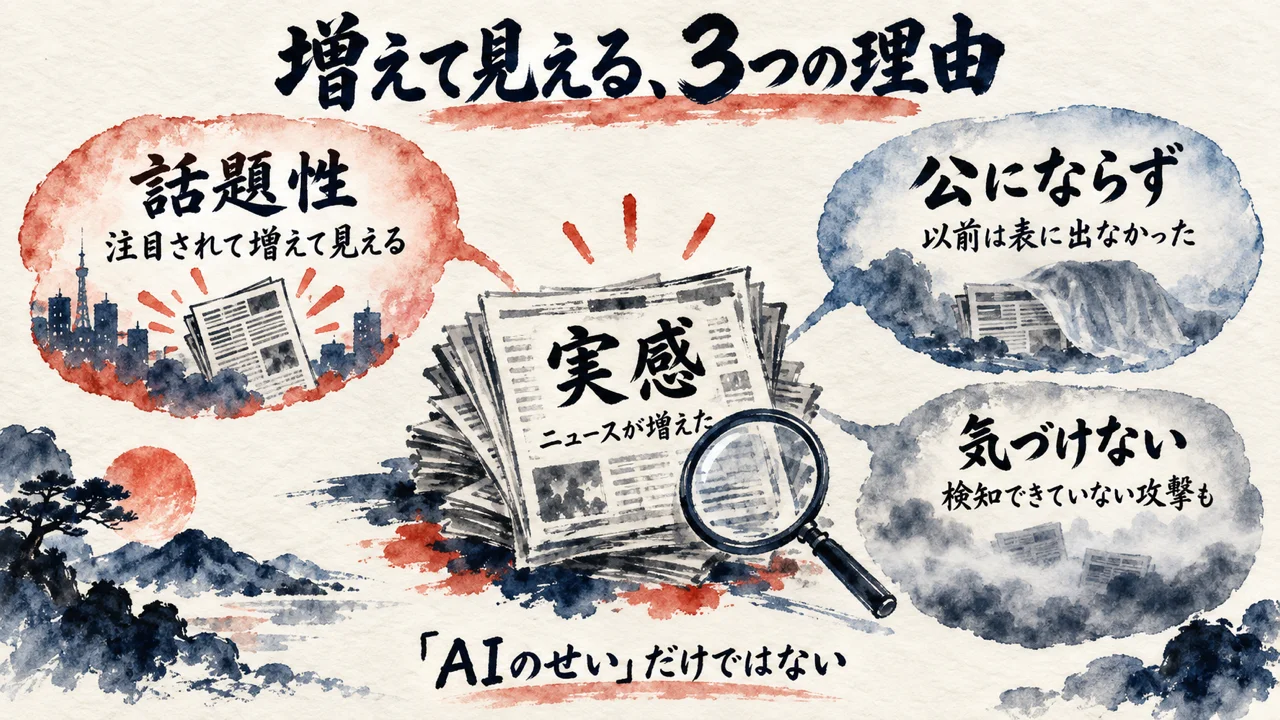
「AIのせい」とするのは簡単。翡翠さんは、サイバー攻撃が増えた理由をAIだけにしなかった
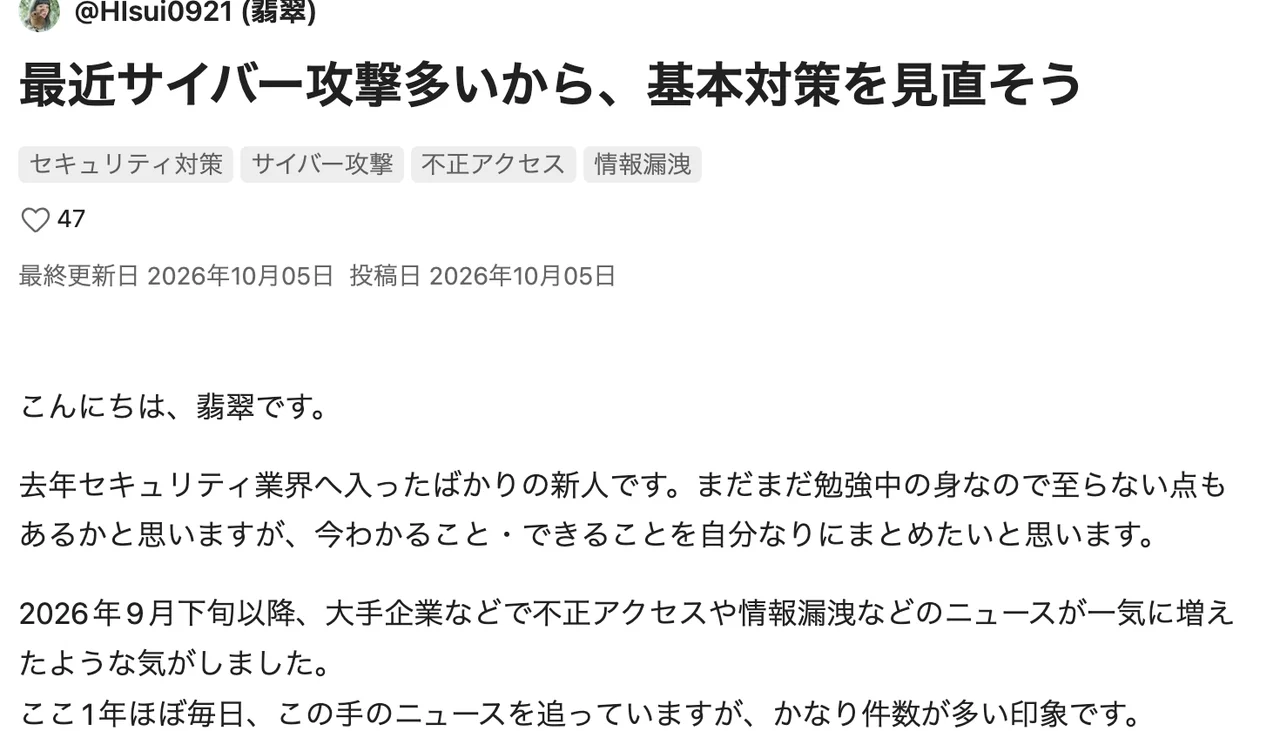
翡翠さん(Qiita「最近サイバー攻撃多いから、基本対策を見直そう」・冒頭より)
それも理由の1つではあると思いますが、おそらくそれだけが理由ではないというのが、今回情報収集して感じたことです。
翡翠さんは、去年セキュリティ業界に入ったばかりの新人です。記事の冒頭で、そう自己紹介しています。「まだまだ勉強中の身」と書いたうえで、今わかることを自分なりにまとめた記事です。
2026年9月下旬以降、大手企業などで不正アクセスや情報漏洩のニュースが一気に増えたような気がした、と翡翠さんは書いています。
ここ1年ほぼ毎日ニュースを追っているものの、それ以前は追っていなかったので分からない、とも書いています。攻撃の件数を数えた統計ではなく、毎日ニュースを見ている人の実感です。
増えたように見える理由も、次のように挙げています。話題性があること。これまで公のニュースにならなかっただけのこと。そもそも検知できる体制がなくて、漏洩しても気づいていないケースもあること。
翡翠さんの「検知できる体制がない」は、大きな会社だけの話ではない、と私は読みました。止まったことに気づく手がないと、何日も誰も知らないまま過ぎます。これは私の読みです!
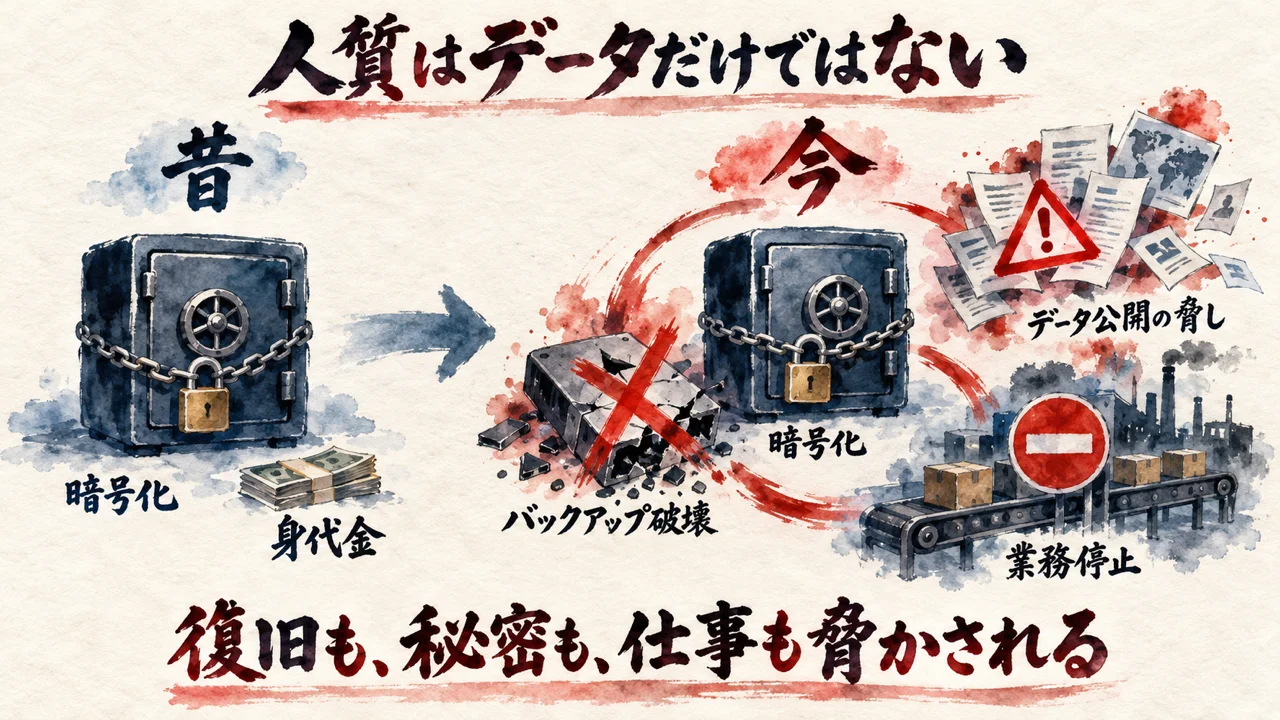
人質はデータだけではない。二重恐喝と、業務を止める脅しが加わった
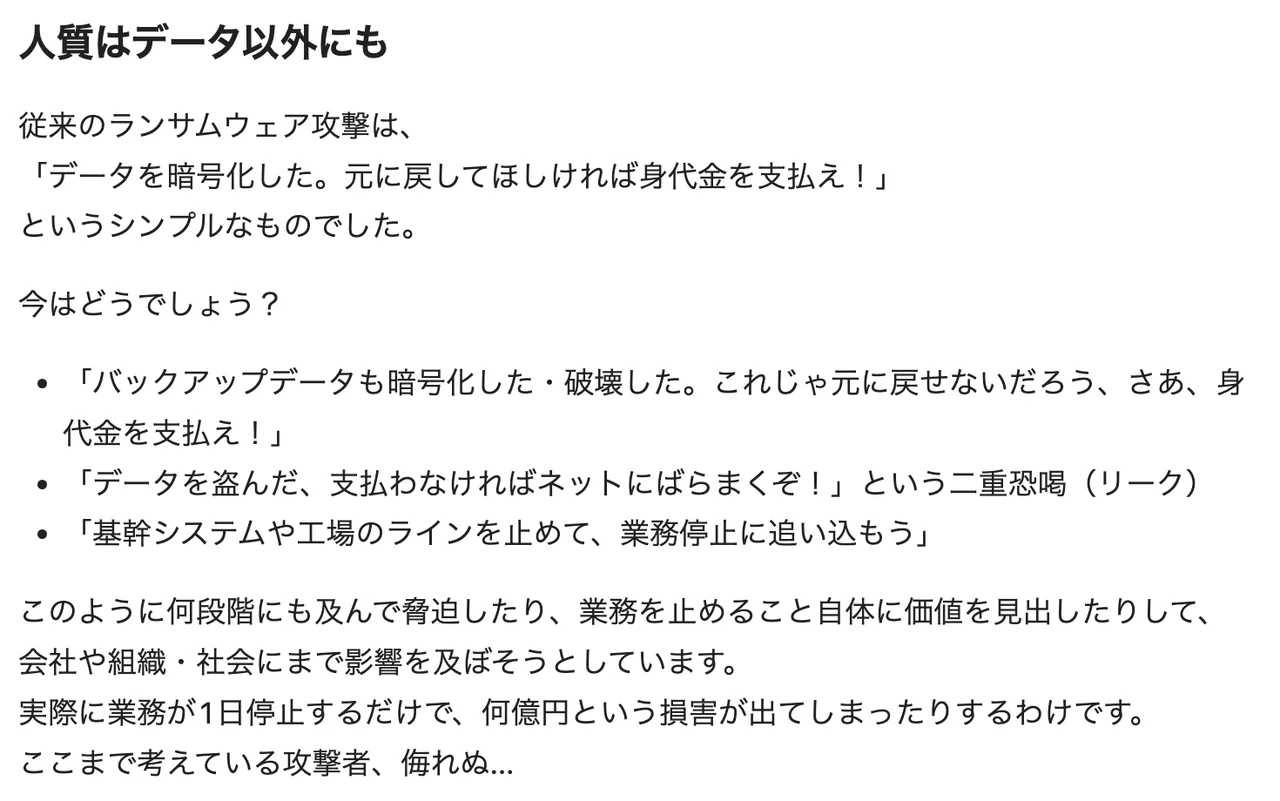
翡翠さん(Qiita「最近サイバー攻撃多いから、基本対策を見直そう」・「人質はデータ以外にも」の節より)
実際に業務が1日停止するだけで、何億円という損害が出てしまったりするわけです。
翡翠さんは、昔のランサムウェア攻撃は、データを暗号化して、元に戻したければ身代金を払え、というシンプルなものだったと書いています。
今はどうか。バックアップも暗号化したり壊したりして、元に戻せなくしてから身代金を求める。盗んだデータをネットにばらまくと脅す、二重恐喝(リーク)をする。
基幹システムや工場のラインを止めて、業務停止に追い込む。翡翠さんは、この流れを挙げています。
何段階にも脅迫したり、業務を止めること自体に価値を見出したりして、会社や組織、社会にまで影響を及ぼそうとしている、という説明です。損害額は、引用のとおり翡翠さんの書き方です。
私は金額の大きさよりも、止まる範囲が広がった点を見ます。
ここで気をつけたいのは、背景が大きくなるほど、「うちには防ぎようがない」と読んでしまうことです。次の章からも背景が続きます。防ぎようがあるかどうかは、5章で出てきます!
止まった時に誰が気づくか。AIに任せる仕事ほど、先に決めておきたいところです。これも私の提案です。
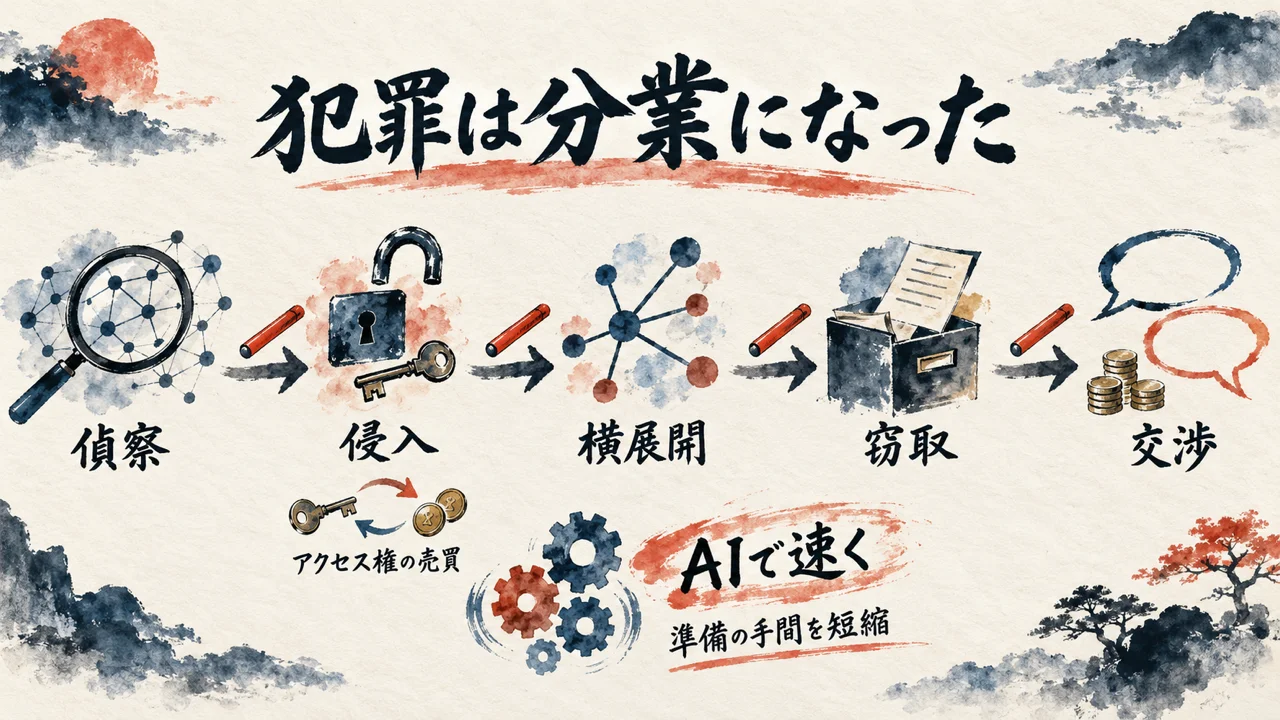
犯罪は分業になった。6つの役と、AIが速くした作業
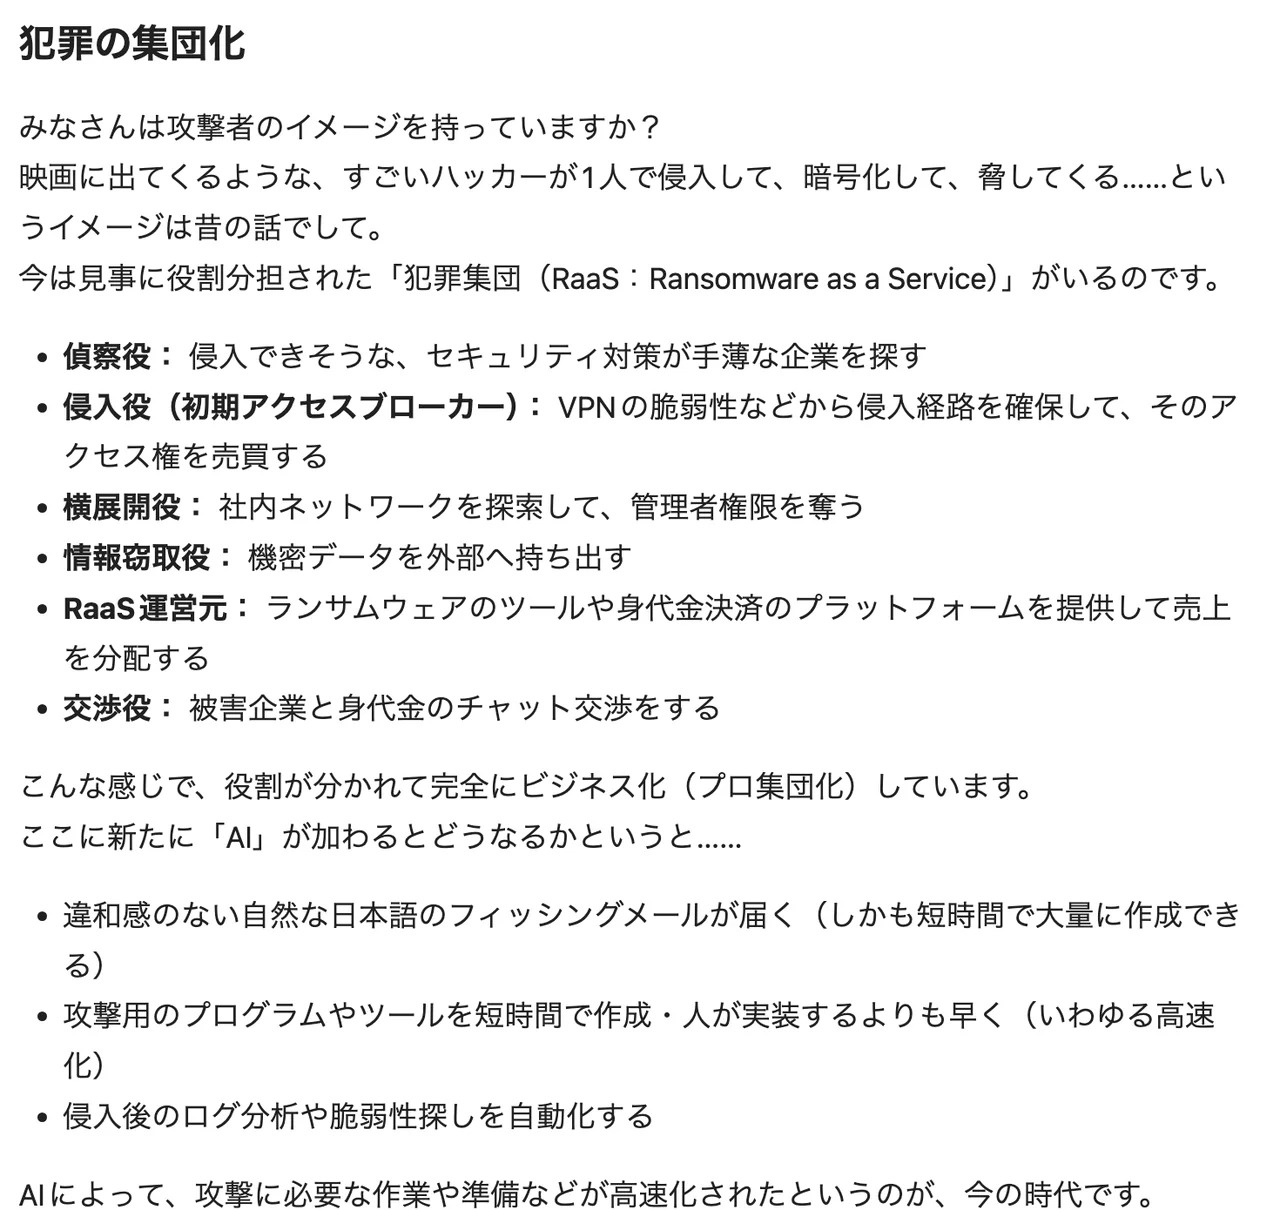
翡翠さん(Qiita「最近サイバー攻撃多いから、基本対策を見直そう」・「犯罪集団」の節より)
今は見事に役割分担された「犯罪集団(RaaS:Ransomware as a Service)」がいるのです。
映画に出てくるような、1人のすごいハッカーが侵入して、暗号化して、脅してくる。そのイメージは昔の話だ、と翡翠さんは書いています。今は、役割が分かれた犯罪集団がいる、という説明です。
翡翠さんが挙げる役は6つです。偵察役は、対策が手薄な企業を探します。侵入役(初期アクセスブローカー)は、VPNの脆弱性などから侵入経路を確保して、そのアクセス権を売買します。
横展開役は、社内ネットワークを探索して、管理者権限を奪います。情報窃取役は、機密データを外部へ持ち出します。RaaS運営元は、ツールと身代金の決済の場を提供して、売上を分配します。
交渉役は、被害企業と身代金の交渉をします。
ここにAIが加わることで起きる変化を、翡翠さんは書いています。自然な日本語のフィッシングメールが、短時間で大量に作れる。攻撃用のプログラムやツールが、人が実装するより早く作れる。
侵入後のログ分析や脆弱性探しを、自動化できる。
まとめの一文は、「AIによって、攻撃に必要な作業や準備などが高速化されたというのが、今の時代です。」です。
私はAIの影響を小さく見せたいわけではありません。翡翠さんの整理は、AIが新しい入口を作るというより、準備の手間を減らす方向に効いている、という読み方ができると思います。ここは私の読みです。
侵入役の「VPNの脆弱性」は、5章のパッチの話につながります。
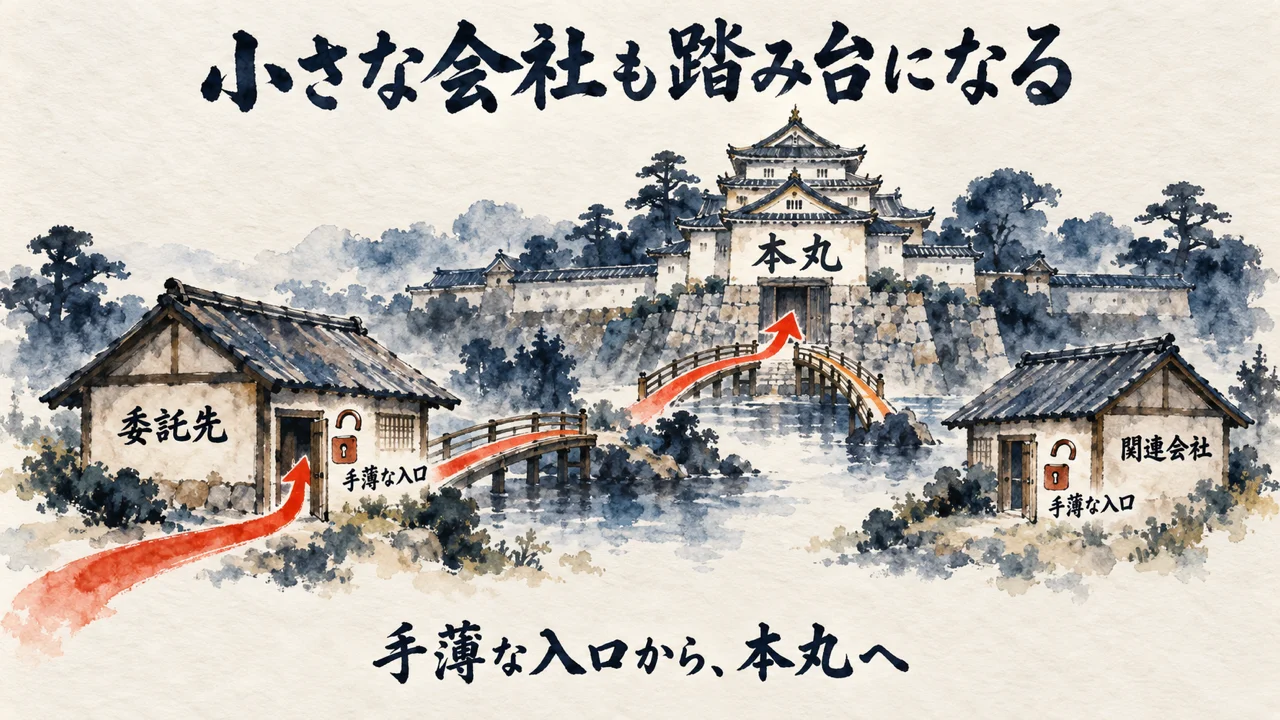
小さな会社も踏み台になる。サプライチェーンと、経産省のSCS評価制度
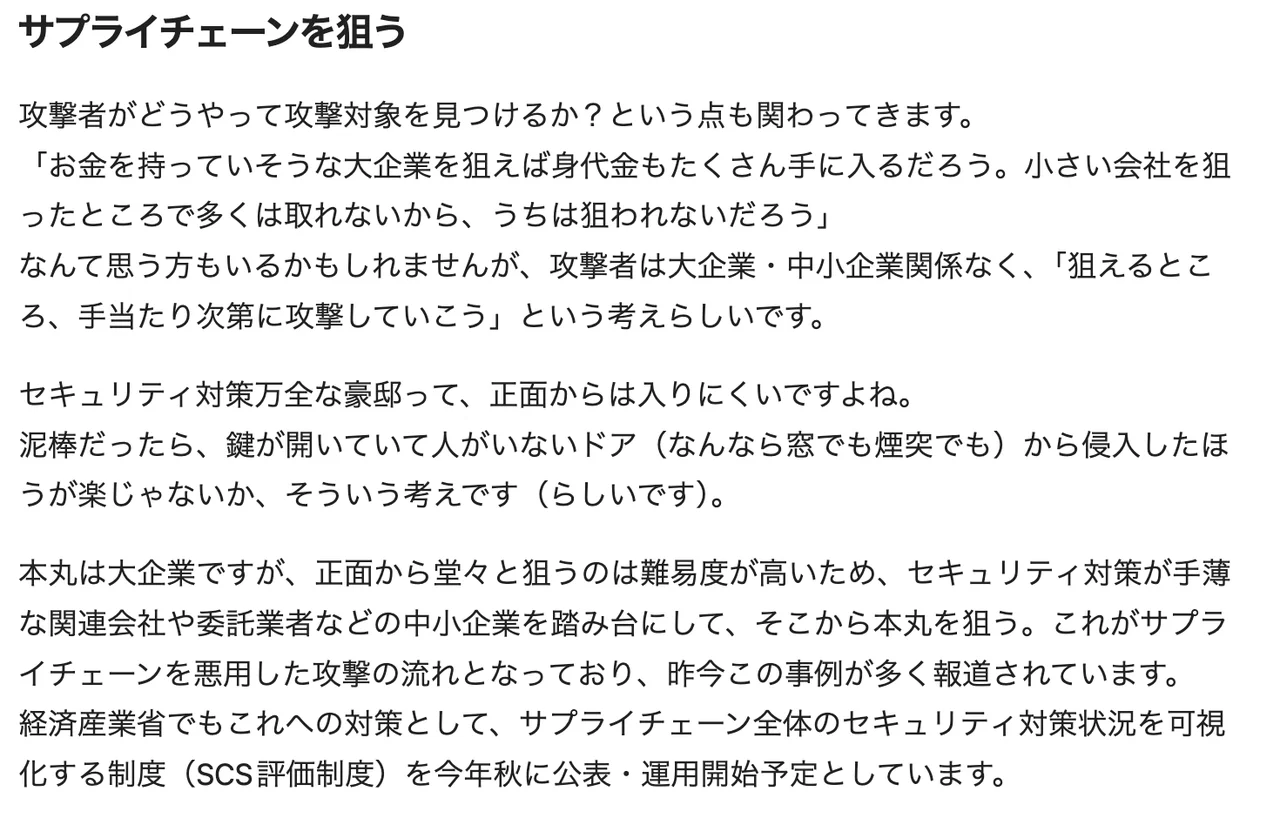
翡翠さん(Qiita「最近サイバー攻撃多いから、基本対策を見直そう」・「サプライチェーンを狙う」の節より)
攻撃者は大企業・中小企業関係なく、「狙えるところ、手当たり次第に攻撃していこう」という考えらしいです。
お金を持っていそうな大企業を狙えば、身代金も多く取れる。小さい会社を狙っても多くは取れないから、うちは狙われないだろう。そう思う人もいるかもしれない、と翡翠さんは書いています。
翡翠さんのたとえは、豪邸と泥棒です。対策が万全な豪邸は、正面からは入りにくい。泥棒なら、鍵が開いていて人のいないドアや窓、煙突から入るほうが楽だ。翡翠さんは「らしいです」と、伝え聞きの形で書いています。
本丸は大企業でも、正面からは難しいので、対策が手薄な関連会社や委託業者などの中小企業を踏み台にして、本丸を狙う。これがサプライチェーンを悪用した攻撃の流れで、最近この事例が多く報道されている、という説明です。
経済産業省が、サプライチェーン全体の対策状況を見える化する制度(SCS評価制度)を用意している、とも書かれています。翡翠さんは「今年秋に公表・運用開始予定」と書いています。
@ITの記事などでは、制度の構築方針は2026年3月27日に公表されていて、運用開始の時期は報道で「2026年度から」「2026年度末ごろ」と書き方が分かれていました(@IT「サプライチェーン強化に向けたセキュリティ対策評価制度の構築方針」の記事など)。
開始時期は、経産省やIPAの最新の案内で確かめてください。
警察庁の資料にも、数字があります。
令和7年上半期のランサムウェア被害のうち、中小企業が66.4%、大企業が30.2%、団体等が3.4%でした(警察庁の令和8年1月のリーフレットが載せている「令和7年上半期サイバー空間脅威情勢」の抜粋)。
小さい会社は狙われない、とは言えなさそうです。
AIに作業を任せる時も、渡す先が増えるほど、入口も増えます。渡す相手の鍵の範囲は、AIでも外注先でも同じ問いです。これは私の提案です。
最大の盲点は基礎対策。パッチとアカウントの抜けが、侵入のきっかけになる
翡翠さん(Qiita「最近サイバー攻撃多いから、基本対策を見直そう」・「最大の盲点、それは基礎対策」の節より)
警察庁やセキュリティ企業のレポートを見ると、高度な技術ではなく、「基本対策ができていなかった隙を突かれて攻撃されてしまった」ケースが多く報告されています。
犯罪集団がAIまで使っているなら、もう防ぎようがないのでは。その問いに、翡翠さんは「実はそんなこともなさそうです」と答えています。
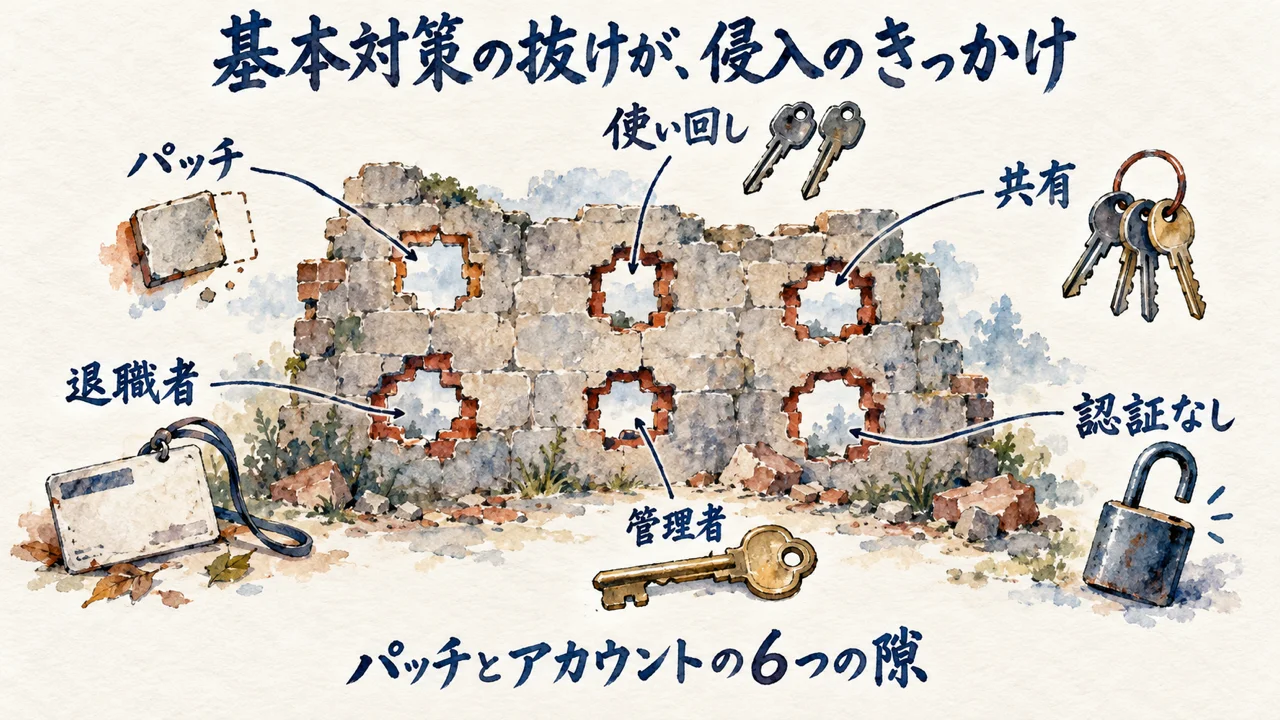
翡翠さんが挙げる隙は、パッチと、アカウントやパスワードの不備です。パッチの不備は、VPN機器やサーバの脆弱性が公開されているのに、最新版への更新を後回しにしていたこと。
アカウントやパスワードに関する不備は、6つあります。簡単なパスワード。使い回し。複数人での共有アカウント。退職した人のアカウントが残ったまま。全員に管理者権限を配っている。
IDとパスワードだけでログインできる(多要素認証や二段階認証が未設定)。
翡翠さんは「警察庁やセキュリティ企業のレポート」と書いていますが、どの資料かは記事に書かれていません。警察庁の資料にある数字を、次に置きます。
サイバー攻撃の被害に遭った企業・団体を対象にした警察庁のアンケートでは、VPN機器を使っている組織の52%が、最新パッチを未適用でした。
社外からの業務アクセスの認証が、ID・パスワードだけの組織は39.8%です。
令和7年上半期のランサムウェア被害の侵入経路は、VPN機器が62.2%、リモートデスクトップが22.2%、その他が15.6%でした(警察庁の令和8年1月のリーフレットより)。
翡翠さんが最初に挙げた隙がVPN機器のパッチで、警察庁の数字でもVPN機器が最多です。この2つは、同じ方向を向いています。
鍵の置き場所も、基本の抜けになりえます。私の公開記録から1つ引きます。
AI氣道『Gemini APIキー漏洩で722件の不正利用。Googleへの対応までAIに委ねて分かったこと』より
「調査で最も確度が高いと判断した露出経路は、APIキーを示す環境変数がGitで追跡される.envに入り、クライアント側アプリがブラウザからGemini APIや画像生成APIを直接呼ぶ構成でした。」
2026年7月22日のGemini APIキーの不正利用で、最も確度が高いと判断した経路の説明は、『Gemini APIキー漏洩で722件の不正利用。Googleへの対応までAIに委ねて分かったこと』で書いています。
ただし、この構成が原因だと断定はしていません。リポジトリ自体は非公開で、どの経路で第三者へ渡ったかは、今も立証できていません。
私が言えるのは、高度な攻撃の話の前に、鍵の置き場所という基本の見直しが、入口になりうるところまでです。翡翠さんの「基本対策の抜け漏れ」と同じ向きに、私は読みました。
「したくてもできない」現場の事情。それでも見直す5つの基本対策
翡翠さん(Qiita「最近サイバー攻撃多いから、基本対策を見直そう」・「最大の盲点」の節の終わりより)
ですが、だからといって「対策をしなくていい理由」にはなりません。
翡翠さんは、現場の事情にも寄り添っています。「アップデートしたら業務システムが動かなくなるかもしれないから、自動アップデートは止めているんだ。
」「退職者のアカウント管理や棚卸しまで手が回らない、猫の手も借りたいくらい忙しいんだ」。こういう声があるのも分かる、と書いたうえで、引用のとおり、対策をしなくていい理由にはならない、と続けます。
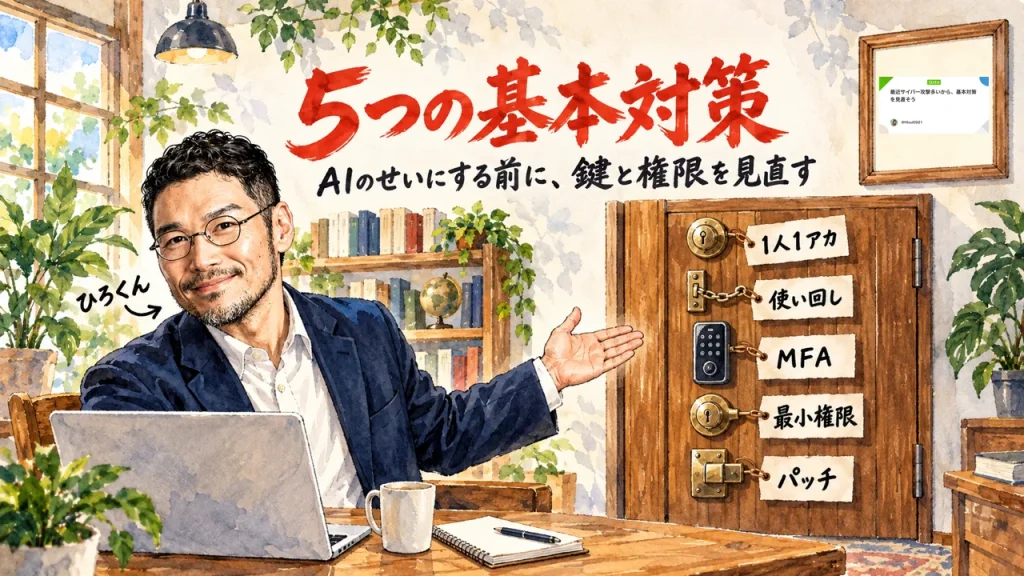
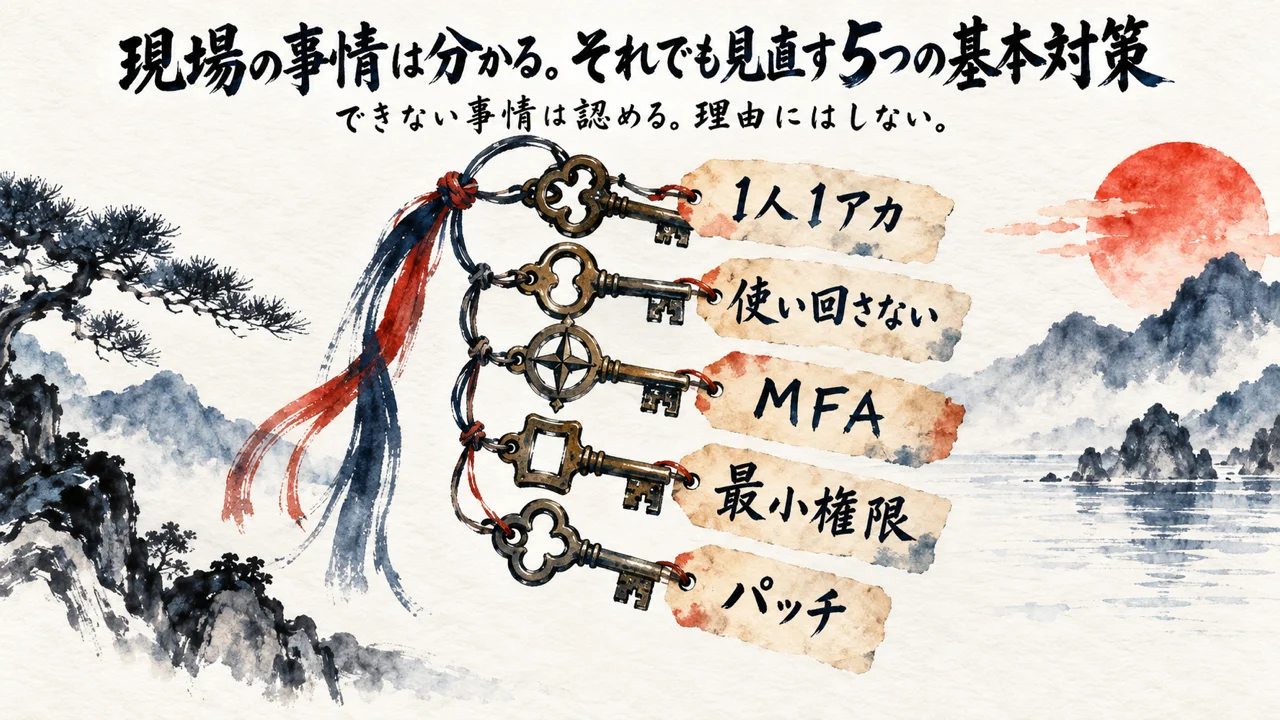
翡翠さんが挙げる対策は、5つです。
- 1人1アカウントの徹底(共有アカウントをやめる)
- パスワードを使い回さない・簡単なものにしない
- 二段階認証や多要素認証(MFA)を必ず設定する
- 必要な人にのみ、最小限の権限を渡す
- インターネットにつながっている機器のパッチ適用は後回しにしない
翡翠さんは、小さなことをコツコツと対策していれば、防げた被害もあったかもしれない、と書いています。「防げる」とは言い切っていません。その書き方を、私はそのまま受け取りました。
5つのうち、最小権限は、私も同じ向きで考えています。鍵を絞ると、足りない権限で処理が止まることもあります。それでも絞りたい、という私の考えは、過去記事に書いたとおりです。
AI氣道『GitHubをAIに触らせる前に、鍵と権限を絞る3つの設定。サイボウズの新人研修資料から学ぶ』より
「最初から広く渡して後で困るより、止まって足すほうが、私は安心です。」
AIや外注先に鍵を渡す時の考えは、『GitHubをAIに触らせる前に、鍵と権限を絞る3つの設定。サイボウズの新人研修資料から学ぶ』で書いています。
止まって足すのは、手間です。ただ、手間が出る場所は、自分で選べるんですよ!
私ならこう使う。AIに鍵を渡す前に、5つのうち今日の1つを選ぶ
翡翠さん(Qiita「最近サイバー攻撃多いから、基本対策を見直そう」・「さいごに」より)
まずは自分たちができる基本的な防御をちゃんとやろう、と見直すことが大事だと思います。
翡翠さんは最後に、攻撃が増えているのは「AIのせい」とするのは簡単です、と書いています。
AIで攻撃側が高度化・高速化しているのは事実、と認めたうえで、侵入のきっかけを作っているのは基本対策の抜け漏れだったりする、と続けます。
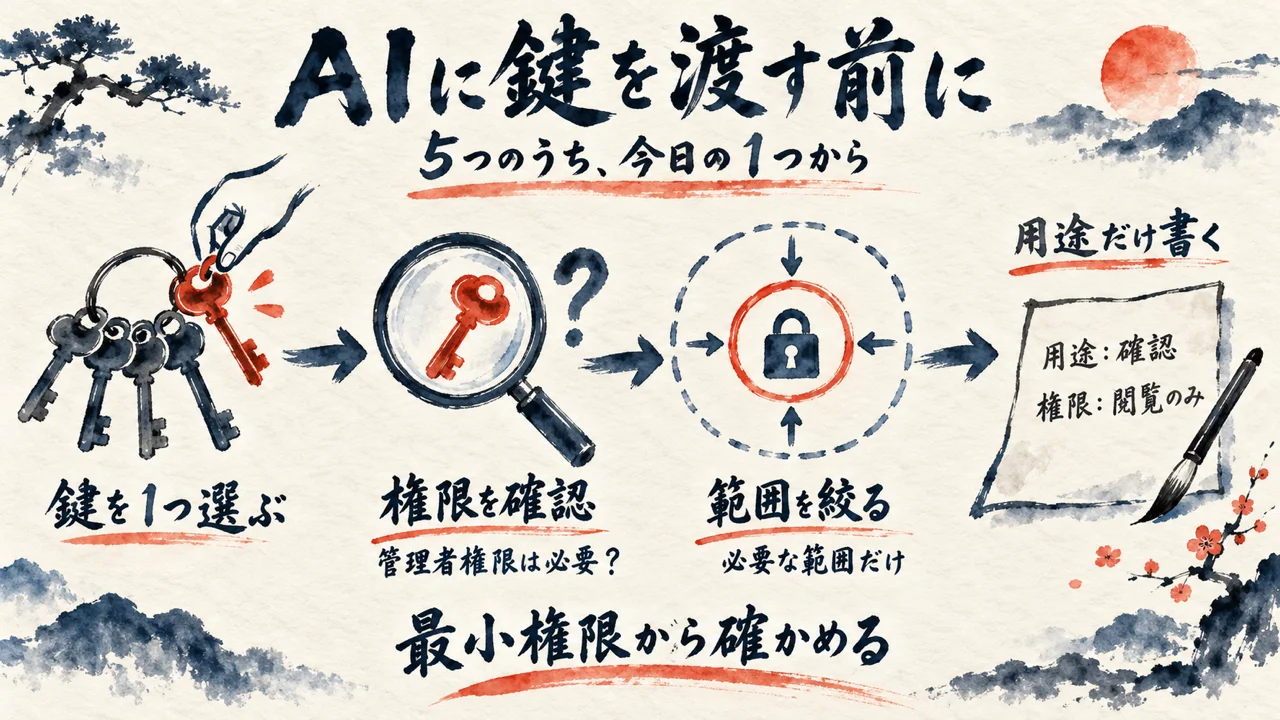
ここからは、私の提案です。5つを全部やろうとすると、手が止まっちゃいます。今日は1つだけ選びます!私が選ぶのは、「必要な人にのみ、最小限の権限を渡す」です。
AIに任せる量が増えるほど、AIに渡す鍵と権限が増えるからです。
やることは次のとおりです。AIや外注先に渡しているアカウントや鍵を、1つ選ぶ。その仕事に、管理者権限が要るかを確かめる。要らなければ、必要な範囲だけに絞り直す。一覧には、鍵の中身は書きません。
書くのは、用途と権限だけです。絞ると止まる仕事もあるので、用途を確かめてから絞ってください。
AIに手伝ってもらうなら、次の依頼文が使えます。
基本対策を確かめるための依頼文(私の提案。元記事にはありません)
あなたは中小企業のセキュリティの先生です。私は経営者で、IT担当はいません。次の5つについて、1つずつ「私の会社の今の状況を、どの画面で、誰に聞けば確かめられるか」を、やさしい言葉で教えてください。
1. 共有アカウントがあるか 2. パスワードの使い回しがあるか 3. 二段階認証を設定しているか 4. 管理者権限を持つ人が誰か 5. 更新を後回しにしている機器があるか
最後に、今日30分で確かめられるものを1つだけ選んでください。私の会社のパスワードや鍵の中身は、ここには書きません。
翡翠さんの「1人1アカウント」を、AIの鍵に当てはめるなら、済んだ印は、AIが使う鍵が人の鍵と別で、範囲と期限が決まっていることです。これも私の提案です。
基本対策は、窮屈な負担ではなく、安心して任せるための土台だと、私は考えています。
AI氣道『Anthropicが公開したAI悪用の実態|盗まれたAPIキーが攻撃を回している』より
「鍵の話も同じ。棚卸しをして、置き場所を言えるようにしておく。窮屈さじゃなくて、安心して手を離すための土台。」
この考えは、『Anthropicが公開したAI悪用の実態|盗まれたAPIキーが攻撃を回している』で書いています。
この章は、私の提案です。翡翠さんの記事の内容ではありません。
よくある質問
Q. サイバー攻撃が増えたのは、AIのせいですか?
A. 翡翠さんは、AIも理由の1つだが、おそらくそれだけではない、と書いています。侵入のきっかけを作っているのは基本対策の抜け漏れだったりする、という整理です。増えたというのは、毎日ニュースを追っている人の実感で、件数の統計ではありません。
Q. 小さな会社も狙われますか?
A. 翡翠さんは、攻撃者は大企業・中小企業を問わず手当たり次第に狙い、関連会社や委託業者を踏み台にすることもある、と書いています。警察庁のリーフレットでは、令和7年上半期のランサムウェア被害のうち、中小企業が66.4%でした。
Q. 基本対策は、何から始めればいいですか?
A. 翡翠さんは、1人1アカウント、パスワードの使い回し禁止、多要素認証、最小権限、パッチ適用の5つを挙げています。私の提案は、今日は1つだけ選ぶことです。私は、AIや外注先に渡しているアカウントの権限を絞る、最小権限を選びます。
Q. SCS評価制度は、もう始まっていますか?
A. 翡翠さんは「今年秋に公表・運用開始予定」と書いています。@ITの記事などでは、制度の構築方針は2026年3月27日に公表され、運用開始の時期は報道で書き方が分かれています。経産省やIPAの最新の案内で確かめてください。
Q. 5つの基本対策は、全部今日やる必要がありますか?
A. 私の提案は、今日1つだけ選ぶことです。選ぶのは、いちばん確かめやすいもので構いません。迷う日は、AIに渡している鍵を1本ずつ数えるだけでも、最初の一歩になります。
まとめ:攻撃が増えた理由と、見直す基本対策。AIに鍵を渡す前に、基本から確かめる
翡翠さんは、二重恐喝、犯罪の分業、サプライチェーン、AIによる高速化を整理したうえで、侵入のきっかけは基本対策の抜け漏れだったりする、と書いていました。
私が持ち帰ったのは、2つです。5つを全部やろうとせず、今日は1つだけ選ぶこと。AIに鍵を渡す前に、渡した鍵の用途と権限を、書き出すことです。
最初の一歩は、AIや外注先に渡しているアカウントを1つ選んで、管理者権限が要るかを確かめることです。鍵の中身は書かなくて大丈夫です!
この記事で学んだことを誰かに教えて恩送りして学びを深めよう!
COLUMN
辞めた人の合鍵が、まだ店の鍵箱に残っていませんか
お店を人に任せる時、合鍵を渡しますよね。辞めた人の合鍵が戻っていなかったら、って考えてみてください。翡翠さんが挙げた「退職した人のアカウントが消されずに残ったまま」は、この形だと私は読みました。鍵は、渡す時より、戻す時の確認が抜けやすいんです。
AIに仕事を任せる時も、鍵を渡します。APIキーやログインです。任せる量が増えるほど、鍵も増えます。その鍵を、何本、誰が、何に使っているか。鍵の棚卸しをして、置き場所を言えるようにしておく、という考えは、私の過去記事にもあります。
合鍵の話に戻すと、辞めた人の鍵は、辞めた日に戻っているかを確かめるのが基本だと私は思います。AIの鍵も同じで、使わなくなった連携が残っていないか、月に1回見直す。そのくらい軽い習慣から始めるほうが、続けやすいと考えています。提案です。
だから私なら、5つを全部やろうとせず、今日1つだけ選びます。迷う日は、AIに渡している鍵を、1本ずつ口に出して数えるだけで構いません。数えながら、もう使っていない鍵が混じっていないかも見ます。数えられない鍵があったら、そこが一番あぶない、と私は思っています。提案です。数え方の順番は、迷った時の手がかりで、必ず守る決まりではありません。
分身AIのこれまでの歩みは、分身AIと歩んだ100日の全まとめにまとめています。
分身AIのことをもっと知るなら、分身AI.comもチェックしてね!
関連記事
常駐AIに任せる前の、権限の線引きと返してもらうものを、npakaさんの整理から読んだ回
盗まれたAPIキーが攻撃に使われる実態を、Anthropicの報告から読んだ回
Gemini APIキーの不正利用を、一次証拠で整理した私の記録
参考リンク
この記事で紹介した元記事
パッチ未適用の割合、認証方式、ランサムウェアの侵入経路と被害企業の規模の数字を確かめた資料
SCS評価制度の構築方針の公表と運用開始時期を確かめた記事
今回紹介した記事
| 著者 | 翡翠(@HIsui0921) |
| 媒体 | Qiita |
| 公開日 | 2026年10月5日 |
| 元URL | https://qiita.com/HIsui0921/items/65fba77555a13af6b8a5 |
無料プレゼント
Aiport(ClaudeCode AIエージェント実践会)
ClaudeCodeでAI秘書+分身AI+AIカンパニーが無料で作れるキット&解説動画をプレゼント!
▶ 無料で入会してキットを受け取るAI生成コンテンツについて
この記事はAIツール(Claude Code)を活用して制作しています。構成・文章生成にAIを使用し、最終的な内容の確認・編集・公開判断はひろくん(田中啓之)本人が行っています。「分身AIひろくん」(bunshin-ai.com)とは別のコンテンツです。
AI氣道 — 三方よしのAI活用
家事と子育てのスキマで経営する、ひろくんのAIブログ
毎朝無料LIVE配信中!見逃しても大丈夫、アーカイブも完全無料。
記事も完全無料。見逃しても大丈夫!
YouTubeチャンネル: @AIKIDO-GPTs
| 曜日 | 時間 | メインホスト | ゲスト | テーマ |
|---|---|---|---|---|
| 月 | 7:00〜7:30 | ひろくん | ただっち | AI最新ニュース・実験 |
| 月 | 13:00〜 | ひろくん | れんくん(戸野塚蓮) | AI経営術LIVE |
| 火 | 7:00〜7:30 | ひろくん | 公ちゃん | 共感ストーリー×分身AI |
| 水 | 7:00〜8:00 | ひろくん | 高崎さん・たくみくん | AI×開発・教育 |
| 木 | 7:00〜7:30 | ただっち | ともみん | AI×デザイン |
| 金 | 7:00〜7:30 | ただっち | 友くん | AIツール最前線 |
| 土 | 7:00〜7:30 | ただっち | ゆきちゃん | AI×起業・発信 |
| 日 | 7:00〜7:30 / 7:30〜 | WACAコラボ | ひろくん+仲間たち | 生成AI最新ニュースまとめ |
日曜7:00〜7:30のLIVEは無料視聴、7:30〜のWACAのZOOMは登録制です。詳細・登録はこちら
火曜15:00〜 社長モテる化計画LIVEもやってるよ!