READ REPORT
物理キー(YubiKey)とは。AI時代のセキュリティ、買う前に確かめる3つと、入れても残る抜け道を整理
2026年11月4日
家事と子育てのスキマで経営する3方よしAI共創コンサルタントの田中啓之、ひろくん(@passion_tanaka)です。今回は、Togetterのまとめ『GoogleやAppleのアカウントを守るためにYubiKeyを使っている』物理キーが注目を集め、売り切れが相次いでいる、を紹介します。
このまとめは、私がブックマークして保存していた物です。読み返すと、私の過去記事の考え方と重なる所がありました。知らないことが穴になる、パスキーと2段階認証は守り方の深さが違う、確かめることと変えることを分ける、の3項目です。それを物理キーの話に重ねて読んでみました。
読み方の筋は、流行の様子、物理キーとは、買う前の3項目、2本持ち、物理キーを入れても残る抜け道、パスキーと物理キー、AIエージェントに頼んでよい線の順です。ポストは投稿者個人の意見や体験で、内容の正しさはまとめの側でも保証されていません。ですから、投稿者名と日付をつけて追います。
AI時代のセキュリティを考える材料として、物理キーの話が、売り切れの話題から、買う前の注意、残る抜け道、AIに頼んでよい線まで、1本の流れで並んでいました。この記事では、ポストの言葉を投稿者名と日付つきで追って、その上に私の読みを重ねます。物理キーを買うかどうかは決めず、何を守る物かを3項目に分けて言える所まで進みます。
3行でわかるポイント
- 物理キーは、偽サイトに渡せる物(パスワードやSMSのコード)を減らす道具だと、歯磨きしても臭かった人さん(2026年10月26日)のポストが説明しています。完全な初心者には必須ではない、という声も同じまとめにあります。
- 買う前に確かめるのは、どこで買うか、ファームウェアの版、正規品かを検証する手段の3つ。2本持ちは、置き場所を2か所決める話です。
- 物理キーを入れても、パスワードとSMSだけで入れる弱い入口が残れば穴になります。私の読みでは、AIエージェントには棚卸しと点検まで頼み、鍵の登録は人が決め、パスワードはAIに渡さない線が引けます。
Togetterのまとめ(Togetter編集部・2026年11月3日公開・2ページ)。物理キー(YubiKey)が売り切れるほど注目されている様子、物理キーとは、背景、2本持ちの推奨、紛失・故障・ファームウェア・対応サービスの注意、パスキーでも一定の対策効果がある、という話を、Xのポスト約50件で並べた物。各ポストは投稿者個人の意見・体験・伝聞
11月2日開催・録画のご案内
AIに鍵を渡す前に|AI時代のセキュリティ点検会(れんくん講師)
この記事の話を、手元のパソコンと仕事のアカウントを見ながら確かめたい時のために、れんくん(戸野塚蓮さん)が講師、私が進行で開いた点検会の録画があります。長さは1時間41分55秒です。
録画は、購入するか、今回の案内をSNSでシェアして投稿URLを提出するかのどちらかで視聴できます。値段と視聴期限は、申込ページに書いてあります。
録画の申込ページを開く(購入かシェアを選ぶ)れんくんのセキュリティ点検会アーカイブ物理キー(YubiKey)が売り切れ続出。乗っ取り対策で何が起きているのかを整理
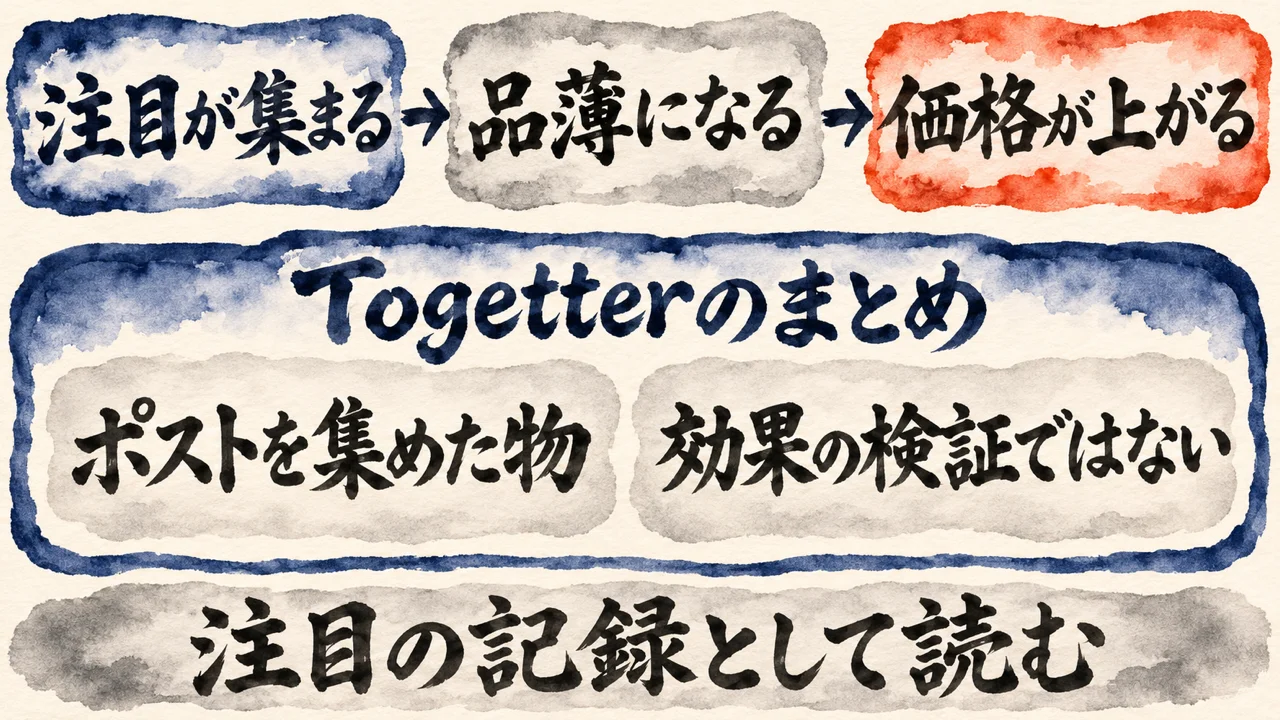
でこさん(@DEKO_MUGEN)のポスト・2026年10月25日(Togetterのまとめより・流行のきっかけの話)
GoogleとAppleアカウントの乗っ取り対策に、物理キー「YubiKey 5C NFC」を使っています。
でこさんのポストが言っているのは、GoogleとAppleのアカウントを乗っ取りから守るために、物理キーを実際に使っている、ということです。今回の話の出発点になります。
Togetterのまとめ(Togetter編集部・2026年11月3日公開)の最初の節は、最近にわかに物理キーを購入して検討する人が増えている、です。
でこさんは2026年10月25日のポストで、普段はキーホルダーに付けていて、登録済みの予備は別の安全な場所に保管していると書いています。
購入時にはファームウェア(機器の中のソフト)の確認を、とも書いています。
これを見て、舟越靖さん(@funacosystem・10月26日)は、ホントに流行ってきたっぽい、売り切れ続出だし、と書いています。
うみゆき@AI研究さん(@umiyuki_ai・10月22日)は、Amazonで価格が上がっていて、ヨドバシやYahoo!ショッピングでも軒並み「お取り寄せ」になり、すぐ届かない、と書いています。
届いた側の声もあります。クロカワリュートさん(@ryuto_kurokawa・11月2日)は、物理キーが届いて各種アカウントに設定した、2本購入した、と書いています。ここまでが、動いた人の声。
友瀬貴也さん(@takaya・11月2日)は、大事なアカウントを全部、物理キーを挿さないと開かない設定に変えた、と書いています。
地味ですが、ここは大事です。このまとめは、注目されていることを並べた物で、効果を検証した物ではありません。私の読みです。
まとめは、ポストのほかに、YubiKeyの公式ページ(Yubico)、Zennの記事「YubiKey を買おうとしたら売り切れだった件」、Googleのセキュリティキー(Titan)の紹介ページ、証券口座に物理キーを導入した話のブログ(おっさんずログ)も並べています。
元のページも、開いて読み比べられます。
あなたは今、自分のGoogleアカウントに何で本人確認して入っていますか。今、パスワードだけで入っているか、SMSのコードを使っているか、パスキーを使っているか。まず1つ、思い浮かべてみてください。
物理キー(セキュリティキー)とは。パスワードやSMSのコードと何が違うのか
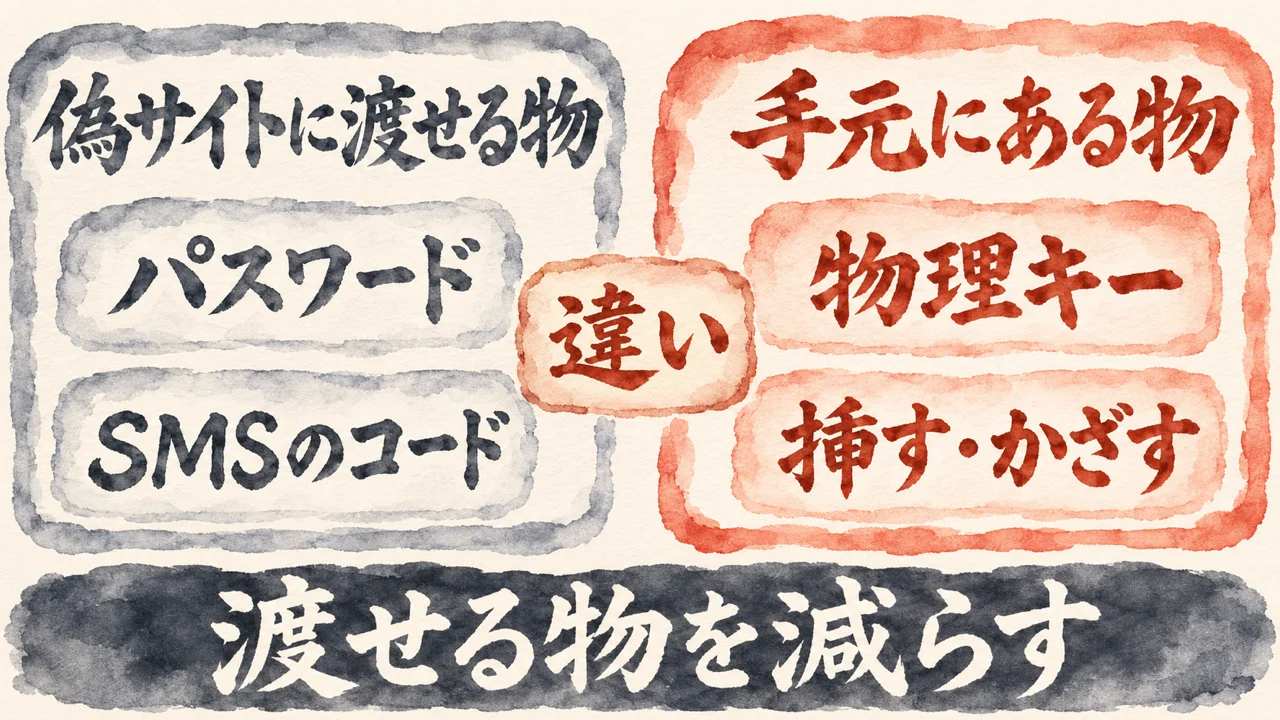
歯磨きしても臭かった人さん(@koushu_selfcare)のポスト・2026年10月26日(Togetterのまとめより)
パスワードやSMSの認証コードより、フィッシング(偽サイト)に強いと言われています。
引用が言っているのは、偽サイトに強いと言われている、ということです。フィッシングとは、本物そっくりの偽サイトに入力させて盗む手口のこと。パスワードやSMSのコードは、そこに打ち込んでしまえば渡ってしまう物です。
同じポストの説明を順に書きます。
YubiKey 5C NFCは、USB-C端子とNFCに対応した物理的なセキュリティキーで、スマホやPCに挿す(またはスマホにかざす)だけで本人確認ができる、とあります。
USB-Cは差し込む端子、NFCはかざして通信する方式のことです。
Appleの場合は、新しい端末やWebでサインインする時に、物理キーか、すでにサインイン済みの信頼できるAppleデバイスのどちらかが要る、という説明です。
6桁の確認コードは使えなくなり、最低2本の登録が必須だと書かれています。
Googleの場合は、セキュリティキーを登録しても、認証アプリやパスキーなどを残せば、それらでもログインできる、という説明です。
パスキーとは、指紋・顔・端末のPINで本人確認する、パスワード不要のログイン方式のことです。
同じポストは、完全な初心者には必須ではない、とも書いています。パスワードを使い回さないことと、認証アプリでの2段階認証で、十分守れる人も多い。
守りたいアカウントがある人、フィッシングが心配な人には有効な選択肢、という整理です。
私の読みです。物理キーが減らしているのは、偽サイトに渡せる物。渡せる物が減るほど、騙されても盗まれにくくなります。ただし、これは歯磨きしても臭かった人さん(2026年10月26日)のポストの説明です。
物理キーを買う前に確かめたい3つ。正規品の見分け方、ファームウェアの版、売っている場所をポストから整理
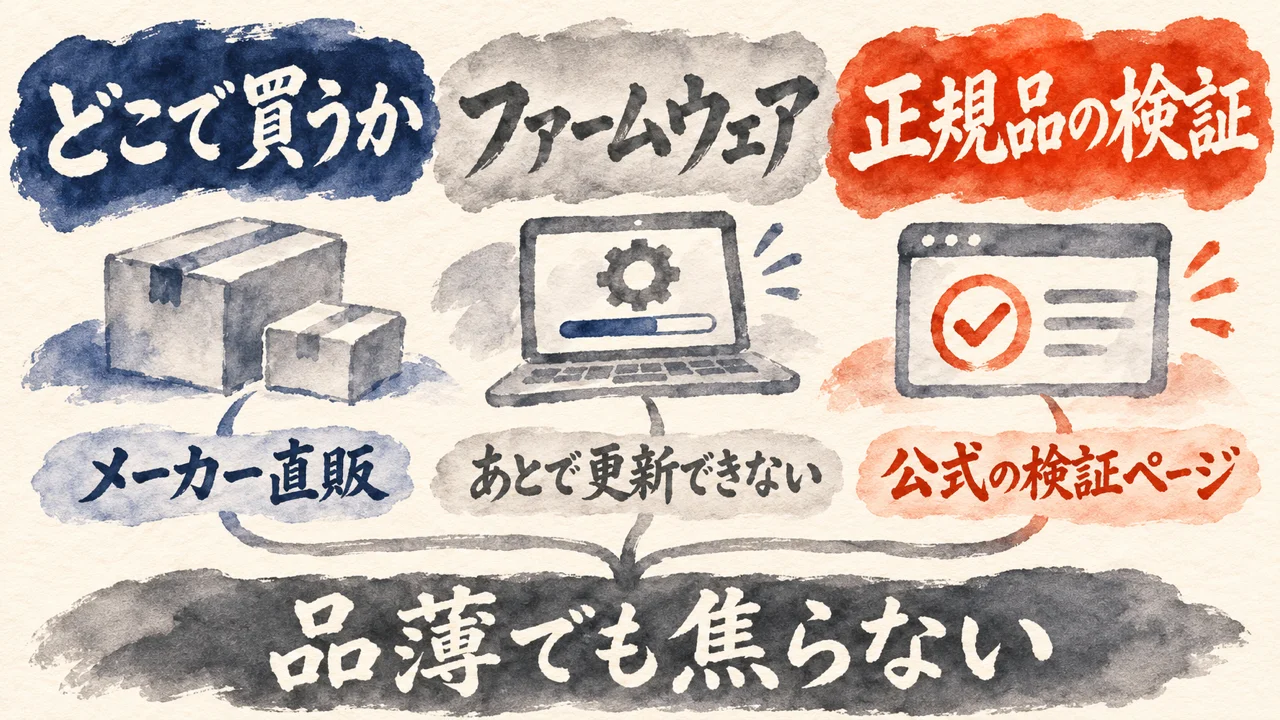
でこさん(@DEKO_MUGEN)のポスト・2026年10月25日(Togetterのまとめより・買う前の注意の話)
購入後に更新できないので、価格だけで選ばないようにしましょう(偽物や古いものを売りつけられるケースもあるようなので、メーカー直販が確実)。
引用が言っているのは、物理キーは買ったあとにファームウェアを更新できないので、価格だけで選ばず、メーカー直販が確実、ということです。ファームウェアとは、機器の中のソフトのことです。
でこさんは、写真のものはファームウェア5.8.0だった、と続けています。クロカワリュートさんは、ファームウェアが後から更新できないので、なるべく最新のキーがほしくて、本国の公式サイトで買ったと書いています。
買う場所についても声があります。Hoxpersさん(@Hoxpers・11月2日)は、物理キーはマジで正規店以外で買わない方がいい、中身をいじられている可能性があるので、と書いています。
雰囲気投資家さん(@Biz_zatukora・11月2日)は、正規ルートかの見極めも要る、マルウェアが仕込まれたものでもダメ、と書いて、海外の公式サイトで買ったそうです。
Togetterのまとめには、買ったYubiKeyが正規品かどうかは、Yubicoの公式サイトのYubiKey Verificationで検証できる、という注記もあります。
品薄のときは焦ります。うみゆき@AI研究さんのポストにあるように、価格が上がって、すぐ送れるセラーは高騰している状況だと、出所の分からない所でも買いたくなる。そこが危ない、というのが私の読みです。
買う前に確かめたいのは次の3項目です。1つ目は、どこで買うか。メーカー直販が確実、と複数のポストが書いています。2つ目は、ファームウェアの版。
購入後に更新できない、とでこさん(2026年10月25日)は書いています。3つ目は、買ったあとに正規品かを検証する手段があること。
この3項目のうち、確かめられていない物を1つ言えるか。品薄のときほど、そこが分かれ目になると私は考えます。
Amazonで探す(アフィリエイトリンク)
この記事で話に出た物理キーをAmazonで見る
第3章の3項目(どこで買うか、ファームウェアの版、正規品を検証する手段)を確かめてから、Amazonで探す時のリンクです。
Amazonアソシエイトのリンクです。品薄の時期は、売り手がYubicoの正規かどうかを先に見てください。
YubiKey 5C NFC(USB-C・NFC)をAmazonで見るでこさんのポストにあった型Yubico FIDOセキュリティキー NFC(USB-A・NFC)をAmazonで見るUSB-Aのパソコン向け物理キーは2本持ちが推奨される理由。紛失と故障にどう備えるかをポストから整理
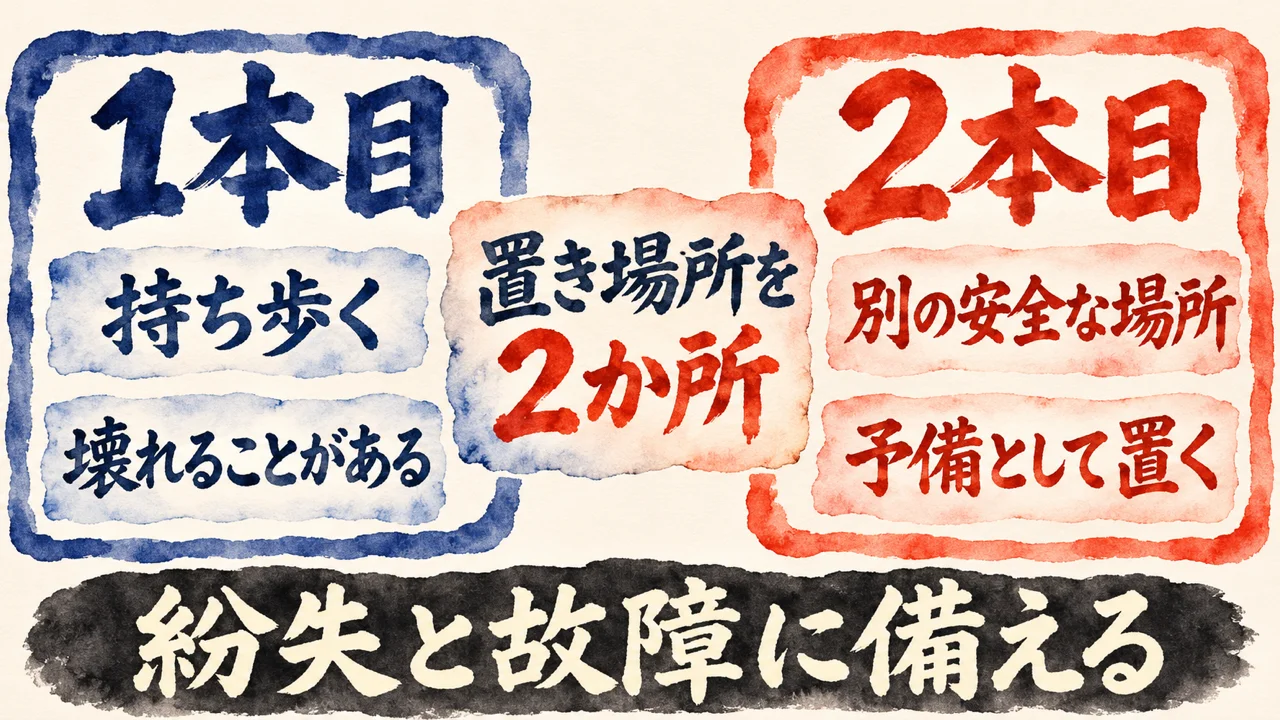
Apple Accountで物理キーを使用する際は、「普段利用するApple製デバイスに対応したFIDO Certifiedのセキュリティキーを少なくとも2つ用意すること」と書かれています。
引用はTogetterのまとめの編集部の文です。
Apple Accountで物理キーを使う時は、普段使うApple製デバイスに対応したFIDO認定のセキュリティキーを少なくとも2つ用意する、という内容。
FIDOとは、パスキーや物理キーの共通の規格のことです。
同じ節には、Googleも2本の所有を推奨しているが、通常の2段階認証では必須ではない、とも書かれています。
まとめは、この節の出典として、AppleのサポートページとGoogleアカウントのヘルプを並べています。
不安の声も並んでいます。ほーきー(Hawkie)さん(@hawkymisc・10月25日)は、物理キーが盗まれるとクレジットカードの紛失と同等の事故になると考えています。
キーホルダーにつけられるタイプはまだ使わず、USB-CのほうはMacに差しっぱなしだそうです。
Aseri@フルリモ情シスさん(@akkzps・10月30日)は、小さい物は紛失しやすいので、管理方法の設計が課題と書いています。
Yuta Kashinoさん(@yutakashino・10月26日)は、キーリングに付けていたら他の鍵とぶつかって、1年しないうちにUSBのコネクタ部が壊れて使えなくなった、と書いています。
鍵とは独立で持つと頻繁に忘れるので、結局使わなくなった、とのこと。
一方、でこさんは、登録済みの予備を別の安全な場所に保管しています。
ゆっくり3号さん(@toripuru350・11月3日)は、紛失と故障のリスクはあるが、保管に気をつけて扱い方を間違えなければ、ある程度回避できそう、と書いています。
私の読みです。2本持ちは、2本買う話というより、置き場所を2か所決める話に見えます。1本を普段の持ち物にして、もう1本を別の安全な場所に置く。それがでこさんの運び方です。
あなたなら、置き場所を2か所、どこにしますか。
物理キーを入れても残る抜け道。セッションCookieと弱いほかの入口を整理
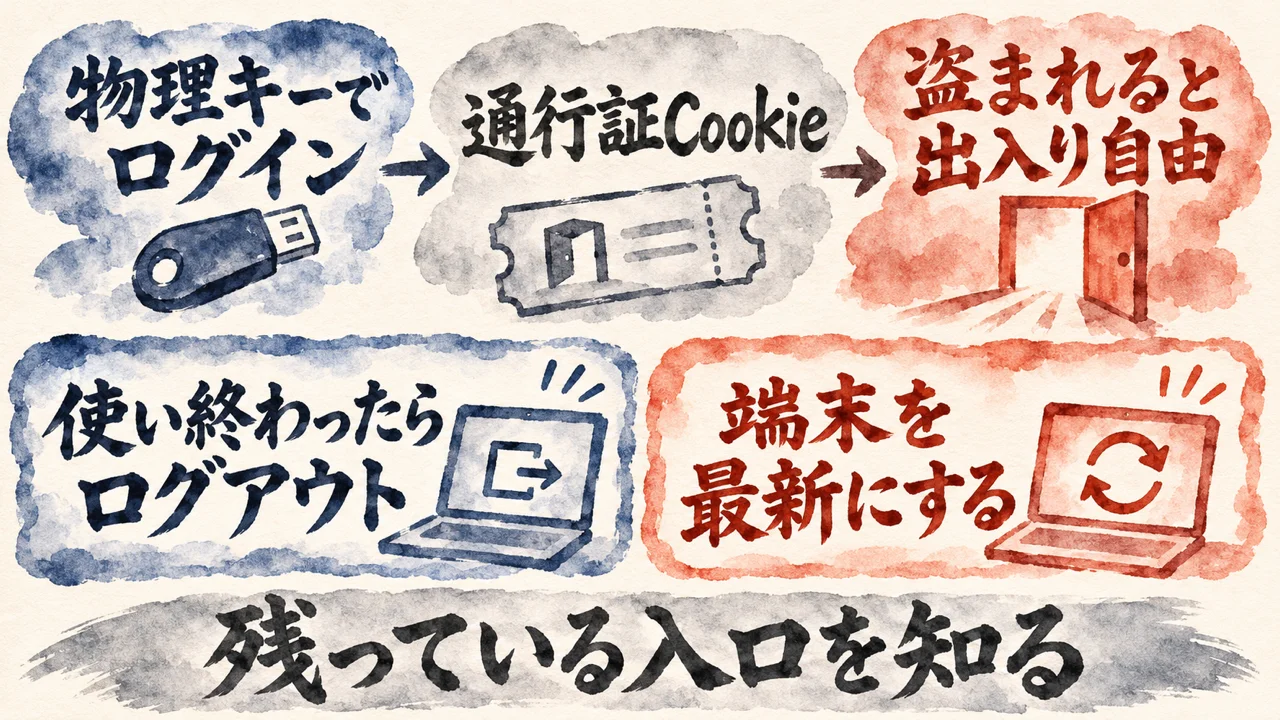
BKLZ〜雰囲気投資家の矜持〜さん(@Biz_zatukora)のポスト・2026年11月2日(Togetterのまとめより)
これがあるとログアウトするまでパスキーなどなく自由にサイトに出入りできます。
引用が言っているのは、パスキーでも物理キーでも、ログインした後に出る通行証が盗まれたら、出入り自由になる、ということです。その通行証が、セッションCookie。ログインした状態を覚えておく情報のことです。
雰囲気投資家さん(11月2日)のポストの説明を順に書きます。物理キーとパスキーが守る相手は、フィッシング、パスワード漏洩、SIMスワップなどの遠隔攻撃です。
SIMスワップとは、電話番号を乗っ取る攻撃のこと。Cookieを盗む手法は、まず端末にマルウェアを仕込む必要があるので、その時点でハードルが上がる、とあります。
具体的な対策として挙げているのは3つ。銀行や証券を使い終わったらすぐログアウトする。iPhoneならApp Store以外からアプリや構成プロファイルを入れない。iOSを常に最新にする。
長(おさ)英一郎さん(@eiichiro49・11月2日)も、ブラウザーに保存されたCookieを盗んで本人になりすます攻撃が問題になっている、と書いています。
Yukitoさん(@Yukitofco・10月31日)は、証券口座のパスキーを突破された話は、クラウド同期に保存していたパスキーや認証情報が、アカウントごと盗まれたことが問題、と書いています。
AI氣道『PHPの脆弱性で企業が今日確認する3つと制作会社に聞く5つの質問』より
「知らないこと自体が、いちばん大きな穴になると私は見ています。」
自社のサイトが何で動いているかを知らないことが、いちばん大きな穴になるという考えを、私は『PHPの脆弱性で企業が今日確認する3つと制作会社に聞く5つの質問』で書いています。
私が前の記事で書いたのは、自社のサイトが何で動いているかを意外と知らないまま、という話です。それを今回のログインの話に当てはめて読みます。
物理キーを入れても、パスワードとSMSだけで入れる別の入口が残っていれば、そこが穴になります。その入口を知らないことも、同じ形の穴だと私は読みます。
使っている場所を見つけて更新できる状態を、ふだんから作っておく。その考えが、ここにつながります。
パスキーと物理キー、どちらから始めるか。まとめの中のポストの順位づけを整理
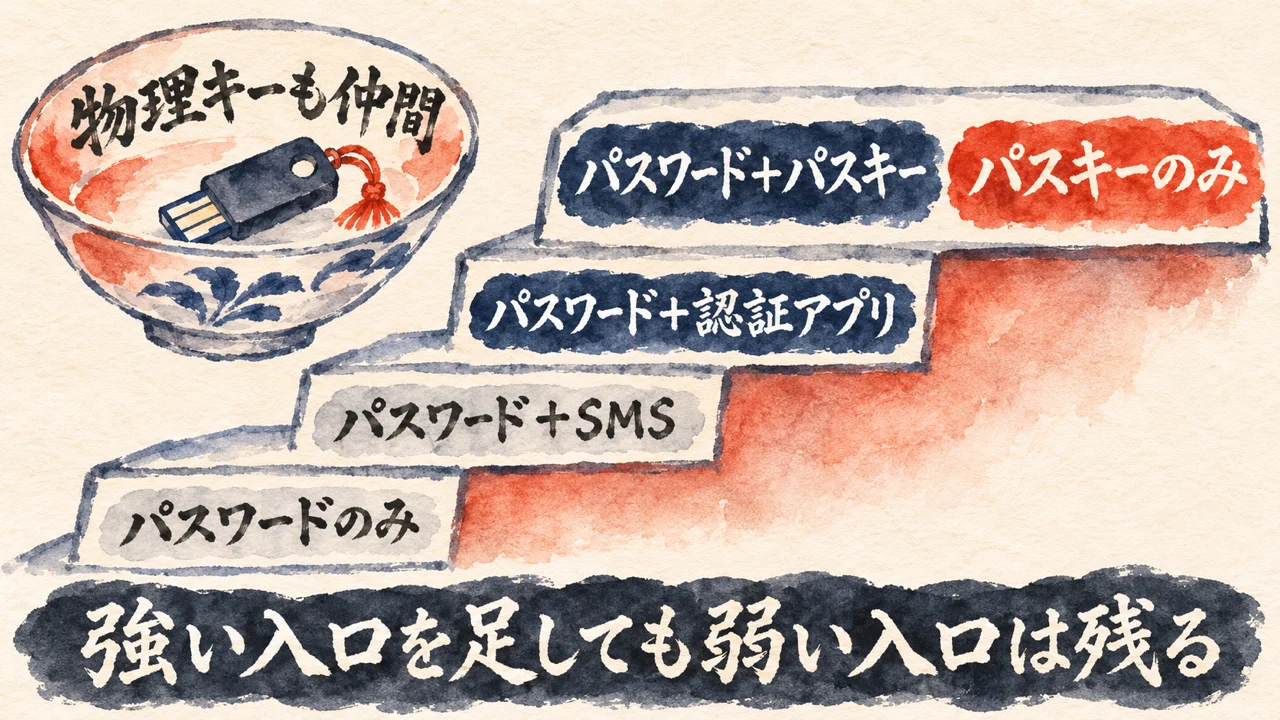
@expokunさんのポスト・2026年10月30日(Togetterのまとめより)
結局、大切なのは「一番強い認証方法を設定したか」だけではなく、「ほかに弱い入口が残っていないか」となります。
引用が言っているのは、一番強い認証方法を設定したかどうかより、ほかに弱い入口が残っていないかが大事、ということです。
expokunさん(@expokun・10月30日)は、強さの順をこう整理しています。一番強いのは、パスキーのみ、またはパスワード+パスキー。次が認証アプリ、その次がSMS、最後がパスワードのみ。
認証の手順が多いほど安全、というわけではない、とも書いています。パスワードとSMSのコードを両方入力しても、偽サイトに両方を盗まれれば突破される可能性があるからです。
せっかくパスキーを設定しても、パスワードとSMSだけで入れる別の入口が残っていたら、攻撃者はそちらを狙えます。だから、IDとパスワードでログインできなくする設定があればオンに、とそのポストは書いています。
Googleのパスキー担当者を名乗るEiji Kitamura/えーじさん(@agektmr・2026年4月6日)は、パスキーは基本的にパスワードマネージャーに保存されてクラウド同期されるので、OSやデバイスが壊れても復旧できると書いています。
ただし、WindowsでChrome以外のブラウザを使っていると同期されないことが多く、Androidではサービス側の選択で端末そのものに保存する場合もある、とのこと。
コツとして、えーじさんは、保存先を見ておくことと、複数のパスワードマネージャーにパスキーを保存することを挙げています。
ゆっくり3号さんは、機種変の再設定が面倒、紛失と故障のリスクがある、と悩みつつ、手元に物理的にあるのが安心、と書いています。
じんさん(@zin_1・10月15日)は、パスキーに移行して、YubiKeyも2本買った、設定は面倒だが物理キーがあると安心感が違う、と書いています。
AI氣道『PHPとWordPressと1Passwordのセキュリティ、KEITOさんの動画15分を6章で整理』より
「パスキーと2段階認証は、守り方の深さが違う、と私は見ています。」
守り方の深さが違うという考えを、私は『PHPとWordPressと1Passwordのセキュリティ、KEITOさんの動画15分を6章で整理』で書いています。
2段階認証の6桁のコードは、人が打ち込む物です。相手が偽サイトでも、渡せてしまいます。この偽サイトの実験の結果は、別の動画の実験を整理した私の記事に書かれた物です。
どちらか片方を選ぶ話ではなく、お金が関わる所から順に入れていく。物理キーとパスキーも二択にせず、順番で考える、というのが私の読みです。
AI時代のセキュリティと物理キー。AIエージェントに頼んでよい線は、棚卸しと点検まで
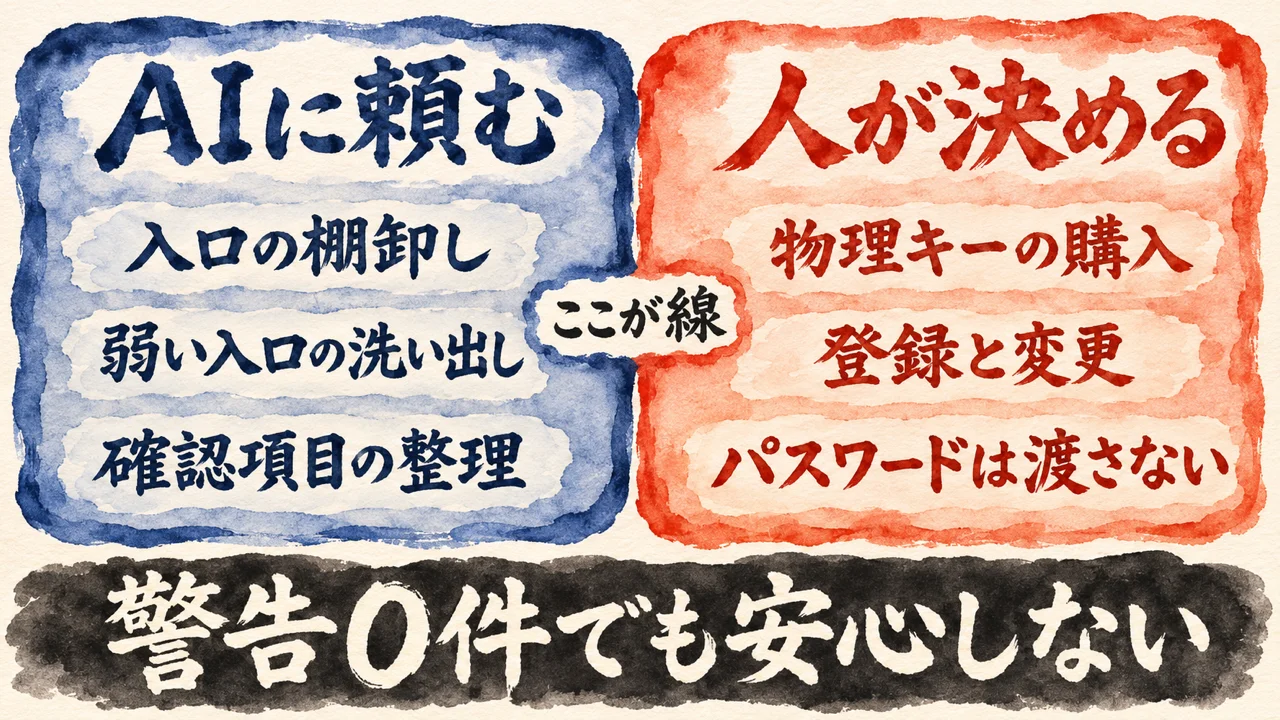
Yukito@40代投資家さん(@Yukitofco)のポスト・2026年10月31日(Togetterのまとめより)
物理キーを買った場合、証券口座とと併せて、Googleアカウント/Apple Accountも登録するようにしましょう。
物理キーの導入をAIエージェント(Claude CodeやCodexなど)に手伝ってもらうなら、どこまで任せるか。ここから先は、私の過去記事の考え方を物理キーの話に重ねた、私の読みです。
引用の中身は、物理キーを買ったら、証券口座と一緒に、GoogleアカウントとApple Accountにも登録する、ということです。Yukitoさん(10月31日)のポストです。
つまり、どのアカウントに何を登録するかの棚卸しが要ります。
AIに任せてよいのは、棚卸しと点検です。守りたいアカウントの一覧と、入口(パスワード、SMS、認証アプリ、パスキー、物理キー)の表づくり。弱い入口の洗い出し。買う前の確認項目の整理。
設定画面は人が見せる形で渡して、AIには確認までを頼みます。
人が決めるのは、物理キーの購入、各サービスへの登録、設定の変更です。パスワード・認証コード・バックアップコード・秘密の鍵は、AIに渡しません。
AI氣道『Tailscaleのセキュリティ確認方法|初心者が設定を変えずに調べる5項目』より
「確かめることと、変えることは、別の承認として分けておきます。」
確かめることと変えることを分ける考えを、私は『Tailscaleのセキュリティ確認方法|初心者が設定を変えずに調べる5項目』で書いています。
2026年10月28日、Tailscaleの公式ブログの発表を見て、その日のうちにAIに頼んで、自分のMacのTailscaleを確かめました。設定は一つも変えていません。
確かめられたのはMac 1台だけで、ほかの9台は「未確認」と書いて残しました。確認が終わってから、誰が、どの端末で、何を変えるかを決めて、変えることは別に承認を取る。
物理キーの導入も同じ順番だと私は考えます。
もう一つ、点検を頼んだ時の話です。2026年6月12日、AIに今のシステム環境のフルチェックを頼みました。パッケージ管理の道具(pnpm)の脆弱性の警告が34件、深刻度の高いものが2件。
更新して再点検すると0件になりました。一方で、点検のログにWordPressのアプリ用パスワードが写っていたんです。漏れた前提で、再発行を最優先にしました。警告の数だけでは、全部は見えません。
私の読みでは、AIに点検を頼む時は、パスワードや鍵が出力に写らない形で渡します。写っていたら、再発行が最優先です。鍵の登録は人が決める。パスワードはAIに渡さない。
あなたが物理キーを入れる時も、AIに頼むのは棚卸しと点検まで、というのが私の読みです。
読んだあと、自分の仕事の場合で確かめたい人へ
物理キーとログインの話を自分の場合に当てはめて、残っている弱い入口とAIに任せる線を整理するプロンプト
枠の中にこの記事のURLが入っていて、AIが記事を読んでから、物理キーとパスキーの考え方を自分のアカウントに当てはめて整理してくれるプロンプトです。読んで終わりにせず、自分の環境ですぐ使える追加のプロンプトまで手元に残せます。
1
まとめの話と、私の読みの仕分け
Togetterのまとめに書かれた内容、書き手の考え、推測、未確認を分けて返します。各ポストの主張を、そのまま事実として扱わずに読み比べられます。
2
自分のアカウントの点検
4つの質問に答えると、ログインの入口の棚卸しと、弱い入口が残っていないかの確認が、自分の場合に合わせて返ってきます。鍵の登録とパスワードを人が持つ線も並びます。
3
環境に合う追加のプロンプト
使っているAIエージェントや道具に合わせて、記事のURL入りのプロンプトを1〜3本、そのまま貼れる形でつくります。
AIの答えは下書きとして受け取り、任せ切りにせず自分の目で読み直す前提です。使ってみたい時だけ、下のボタンから使い方と依頼文を開いてください。
▶ タップしてプロンプトを開く
下の枠の文を丸ごとコピーして、手元のAIエージェントに貼ってください。枠の中には、この記事のURLが入っています。記事を読んだAIから、短い質問が4つ、1つずつ届きます。
答えると、試す前の確認と、環境に合わせた追加のプロンプトが返ってきます。ただ、返ってきた結果はそのまま信じず、自分の目で読み直してください。何を変え、何を人が決めるかを決めるのは自分です。
次の依頼を、確認と整理だけで行ってください。

【記事のURL】
https://ai-kidou.jp/yubikey-physical-key-passkey-togetter/
最初に、このURLの記事を読んでください。読めない時は、読めなかったと伝えて、下の記事の要点だけを材料にしてください。

【参照元(先に読む)】
https://togetter.com/li/2766080

【目的】
Togetterのまとめ「GoogleやAppleのアカウントを守るためにYubiKeyを使っている」物理キーが注目を集め、売り切れが相次いでいる、の解説を読んで、私のアカウントに当てはめて整理します。ログインの入口を「強い入口」「弱い入口」「閉じられる入口」に分け、①物理キーを買う前に確かめる3つ、②物理キーを入れても残る抜け道、③AIエージェントに任せてよい線のうち、少なくとも1つを私の言葉で1行にすることが目的です。そのうえで、私の環境で使える追加のプロンプトをつくります。

記事の要点
・物理キー(セキュリティキー)は、パスワードやSMSのコードのように偽サイトに渡せる物を減らす道具だと、歯磨きしても臭かった人さん(2026年10月26日)のポストが説明している。完全な初心者には必須ではない、という声も同じまとめにある。ポストは投稿者個人の意見や体験で、内容の正しさはまとめの側でも保証されていない。
・買う前に確かめるのは3つ。どこで買うか(メーカー直販が確実、と複数のポスト)、ファームウェアの版(購入後に更新できない、とでこさんが2026年10月25日のポストで書いている)、買ったあとに正規品かを検証する手段があること。2本持ちは、置き場所を2か所決める話。
・物理キーやパスキーでログインした後に出るセッションCookie(通行証)が盗まれると、ログアウトするまで出入り自由になる、と雰囲気投資家さん(2026年11月2日)のポストは説明している。パスワードとSMSだけで入れる別の入口が残っていれば、そこも穴になる。
・書き手の考え: AIエージェントには、アカウントと入口の棚卸し、弱い入口の洗い出し、確認項目の整理など「確認と整理」までを頼み、物理キーの購入、各サービスへの登録、設定の変更は人が決め、パスワードや鍵はAIに渡さない(これは推測)。

【やってよいこと】
1. 記事を読んだあと、次の4つを1つずつ質問してください。答えが返ってから次の質問へ進んでください。
 ・守りたいアカウントは何か(Google、Apple、銀行、証券、仕事のサービスなど)
 ・そのアカウントに、今どのログインの入口があるか(パスワード、SMS、認証アプリ、パスキー、物理キー)
 ・パスワードとSMSだけで入れる入口が、まだ残っているか分かるか
 ・私が使っているAIエージェントや道具は何か
2. 答えをもとに、ログインの入口を「強い入口」「弱い入口」「閉じられそうな入口」の3つに分けて整理してください。整理だけにして、私の判断の良し悪しは評価しないでください。
3. 物理キーを買うかどうかを決めつけず、買う前に確かめる3つ(どこで買うか、ファームウェアの版、正規品かを検証する手段)を、私の場合に当てはめた問いにしてください。結論は出さないでください。
4. 物理キーを入れても残る抜け道(セッションCookie、ほかの弱い入口)を、使い終わったらログアウトする、端末を最新にする、など私がすぐ確かめられる形の問いにしてください。
5. 私の環境で、そのまま貼って使える追加のプロンプトを、1〜3本つくってください。記事のURLを、各プロンプトの中に入れてください。

【守ること】
・設定の変更、削除、送信、購入、公開、ログイン情報の入力は行わないでください。提案として書くだけにしてください。
・パスワード、認証コード、バックアップコード、秘密の鍵、口座の情報、顧客の個人情報は求めないでください。貼られても使わず、消すよう伝えてください。
・記事の内容は、記事に書かれた主張として扱い、確かめられた事実とは書かないでください。まとめの中のポストの説明(AppleやGoogleの仕様、攻撃の手口など)も、投稿者の説明として扱ってください。
・分からない所は、推測で埋めずに未確認と書いてください。推測を書く時は「これは推測です」と付けてください。
・材料は、上のURLの記事と記事の要点、私の答えだけにしてください。記事に無い数字・対策を足さないでください。金額は書かず、最新の価格は公式で確かめるよう案内してください。追加のプロンプトに足してよいのは、私の環境に合わせた言い方と手順だけです。この依頼で禁じたことは、追加のプロンプトの中にも同じように書いてください。

【返す形】
(1) ログインの入口を、強い入口・弱い入口・閉じられそうな入口に分けた整理
(2) 物理キーを買う前に確かめる3つを、私の場合に当てはめた問い
(3) 物理キーを入れても残る抜け道を、私が確かめられる形にした問い
(4) 次に確かめること(3つまで)
(5) 私の環境で使える追加のプロンプト(1〜3本。記事のURL入り)
(6) 提案として書いたこと(あれば。実行はしていないと添える)
最後に、私が自分の目で読み直したほうがよい所を1行で添えてください。よくある質問
Q. 物理キー(セキュリティキー)とは何ですか。
A. 歯磨きしても臭かった人さん(2026年10月26日)のポストの説明では、YubiKey 5C NFCはUSB-C端子とNFCに対応した物理的なセキュリティキーで、スマホやPCに挿すか、スマホにかざすだけで本人確認ができる物です。パスワードやSMSのコードより、フィッシングに強いと言われています。これは歯磨きしても臭かった人さんのポストの説明です。
Q. パスキーと物理キーは何が違いますか。
A. パスキーは、指紋・顔・端末のPINで本人確認する、パスワード不要のログイン方式です。物理キーは、手元にある機器で本人確認します。expokunさん(10月30日)は、強さの順で一番上にパスキーのみ、またはパスワード+パスキーを置いています。二択にせず、お金が関わる所から順に入れていく、というのが私の読みです。
Q. 物理キーを買う前に何を確かめますか。
A. まとめの中のポストから読み取れるのは3項目です。どこで買うか(メーカー直販が確実、と複数のポスト)、ファームウェアの版(購入後に更新できない、とでこさんは2026年10月25日のポストで書いています)、買ったあとに正規品かを検証する手段があること(Yubicoの公式サイトのYubiKey Verification)。品薄のときほど、確かめられていない物を1つ言えるかが分かれ目だと私は考えます。
Q. 物理キーを入れれば乗っ取りは防げますか。
A. 雰囲気投資家さん(11月2日)のポストの説明では、物理キーとパスキーが守る相手はフィッシング、パスワード漏洩、SIMスワップなどの遠隔攻撃です。ログイン後のセッションCookieが盗まれると、ログアウトするまで自由に出入りできるとも書かれています。パスワードとSMSだけで入れる別の入口が残っていれば、そこも穴になります。
Q. AIエージェントに何を任せてよいですか。
A. 私の読みでは、任せてよいのは、守りたいアカウントの一覧づくり、入口の棚卸し、弱い入口の洗い出し、買う前の確認項目の整理までです。物理キーの購入、各サービスへの登録、設定の変更は、人が決めます。パスワードや鍵は、AIに渡しません。これは、まとめではなく私の過去記事の考え方を重ねた読みです。
物理キーの話は、何を守る物か、買う前の3つ、残る抜け道の3項目に分けて持ち帰る
AI時代のセキュリティの話として、物理キーの話を、3項目に分けて持ち帰ってください。何を守る物か。買う前に確かめる3つ。物理キーを入れても残る抜け道。これだけで、売り切れの話題に振り回されにくくなります。
何を守る物か。歯磨きしても臭かった人さん(2026年10月26日)のポストによると、偽サイトに渡せる物を減らす道具です。完全な初心者には必須ではない、という声も同じまとめにあります。買うかどうかは、守りたいアカウントを見てから決める物だと私は考えます。
買う前の3項目は、どこで買うか、ファームウェアの版、正規品かを検証する手段です。残る抜け道は、セッションCookieと、パスワードやSMSだけで入れる別の入口。知らないことが、いちばん大きな穴になります。
私の読みでは、AIエージェントには、棚卸しと点検まで頼みます。鍵の登録は人が決め、パスワードはAIに渡しません。この線は、まとめではなく私の過去記事の考え方を重ねた読みです。あなたは、重要なアカウントに他の弱い入口が残っていないかを今日確かめるか、AIに棚卸しを頼んで鍵の登録は自分で決めるか、どちらから始めますか。
この記事で学んだことを誰かに教えて恩送りして学びを深めよう!
この記事のあとに
物理キーを探す人も、点検の仕方を聞きたい人も
物理キーを買うなら、確かめる3項目を済ませてから、Amazonのリンクで型を見比べられます。
自分のパソコンと仕事のアカウントを、順に点検したい時は、れんくんの点検会の録画を、申込ページから選べます。
YubiKey 5C NFCをAmazonで見るAmazonアソシエイトのリンクれんくんのセキュリティ点検会の録画を申し込む購入かSNSシェアを選べますCOLUMN
ログインの入口は、強いものを重ねて持てる。数より、何を守るかを言えるか
パスキーに認証アプリ、それから物理キー。ログインの入口が、いくつも並ぶようになりました。乗っ取りのニュースを見て、どれか一つに決めなきゃ、と焦っているかもしれません。でも、一つに絞らなくていいんです。強い入口は、重ねて持てる。これは、選択肢が広がったのかな。Togetterのまとめでも、物理キーを選ぶ人、パスキーに寄せる人、悩んでいる人が、それぞれ自分の理由を書いていました。
AI氣道『選択肢が広がるのは幸せ。迷っても、一つに絞らず、いくつも手がけて夢中になる』より
「一つしか選ばないことはない」
この向きは、私が『選択肢が広がるのは幸せ。迷っても、一つに絞らず、いくつも手がけて夢中になる』で書いたことと重なります。引用の言葉は、選択肢の話。Togetterのまとめでも、YubiKeyを使っているという投稿が並ぶ一方で、初心者には必須ではない、という声も入っていました。物理キーを持つ人も、持たない人もいる。パスキーだけで足りる人もいます。入口の組み合わせは、人によって違っていいんですよね。ただ、大事なのは数ではないかな。入口が増えるほど、どれが何を守っているのかを、自分の言葉で言えなくなる怖さが出てきます。持っているのに、説明できない。そこが本当の弱さだと思います。
料理で言うと、常備菜の作り置きです。きんぴらにひじき煮、卵焼きを並べておく。その日の気分で、組み合わせて食べられます。選べるのは楽しいですよね。ただ、日持ちは同じではありません。卵焼きのような傷みやすい物は、早めに食べ切る。残すと、あとで困るんです。ログインの入口も同じかな。強い入口は、並べて持つ。傷みやすい物は、早めに食べ切る。あなたの手元の入口は、それぞれ何を守っていますか。どれが一番下か、言えますか。言えない入口があれば、そこが次に確かめる所です。自分の入口を、何を守っているかで言い分けてみてください。
分身AIのことをもっと知るなら、分身AI.comもチェックしてね!
関連記事
PHPの脆弱性で、企業が今日確認する3つと、制作会社に聞く5つの質問を整理した記事です。
PHPとWordPressと1Passwordのセキュリティについて、KEITOさんの動画15分を6章で整理した記事です。
Tailscaleのセキュリティを、設定を変えずに調べる5項目で確かめる方法を書いた記事です。
参考リンク
物理キーの流行と注意点を、Xのポスト約50件で並べた元のまとめ
れんくん(戸野塚蓮さん)が講師、私が進行で開いた点検会の録画の申込ページ。購入かSNSシェアで視聴できます
まとめが、買ったYubiKeyが正規品かどうかを検証できるとして挙げていたページ
まとめの2本持ちの節に並んでいたAppleのページ
まとめの2本持ちの節に並んでいたGoogleのページ
まとめの最初にポストと並べてあったYubicoの製品ページ
まとめの「物理キーとは」の節で紹介されていた記事
まとめの中でcursorversさんが挙げていた、Googleのセキュリティキーの紹介ページ
まとめの中でyousukezanさんが紹介していた、証券口座に物理キーを導入した話のブログ
第5章で引用した、知らないこと自体が穴になると書いた私の記事
第6章で引用した、パスキーと2段階認証は守り方の深さが違うと書いた私の記事
第7章で引用した、確かめることと変えることを分けると書いた私の記事
コラムで引用した、いくつも手がけて夢中になることを書いた私の記事
今回紹介した記事
| 著者 | Togetter編集部(まとめの中のポストは各投稿者) |
| 媒体 | Togetter |
| 公開日 | 2026年11月3日12:30(Togetterの表示) |
| ポスト数 | 約50件(2ページ) |
| 元URL | https://togetter.com/li/2766080 |
無料プレゼント
Aiport(ClaudeCode AIエージェント実践会)
ClaudeCodeでAI秘書+分身AI+AIカンパニーが無料で作れるキット&解説動画をプレゼント!
▶ 無料で入会してキットを受け取るAI生成コンテンツについて
この記事はAIツール(Claude Code)を活用して制作しています。構成・文章生成にAIを使用し、最終的な内容の確認・編集・公開判断はひろくん(田中啓之)本人が行っています。「分身AIひろくん」(bunshin-ai.com)とは別のコンテンツです。
AI氣道 — 三方よしのAI活用
家事と子育てのスキマで経営する、ひろくんのAIブログ
毎朝無料LIVE配信中!見逃しても大丈夫、アーカイブも完全無料。
記事も完全無料。見逃しても大丈夫!
YouTubeチャンネル: @AIKIDO-GPTs
| 曜日 | 時間 | メインホスト | ゲスト | テーマ |
|---|---|---|---|---|
| 月 | 7:00〜7:30 | ひろくん | ただっち | AI最新ニュース・実験 |
| 月 | 13:00〜 | ひろくん | れんくん(戸野塚蓮) | AI経営術LIVE |
| 火 | 7:00〜7:30 | ひろくん | 公ちゃん | 共感ストーリー×分身AI |
| 水 | 7:00〜8:00 | ひろくん | 高崎さん・たくみくん | AI×開発・教育 |
| 木 | 7:00〜7:30 | ただっち | ともみん | AI×デザイン |
| 金 | 7:00〜7:30 | ただっち | 友くん | AIツール最前線 |
| 土 | 7:00〜7:30 | ただっち | ゆきちゃん | AI×起業・発信 |
| 日 | 7:00〜7:30 / 7:30〜 | WACAコラボ | ひろくん+仲間たち | 生成AI最新ニュースまとめ |
日曜7:00〜7:30のLIVEは無料視聴、7:30〜のWACAのZOOMは登録制です。詳細・登録はこちら
火曜15:00〜 社長モテる化計画LIVEもやってるよ!