WATCH REPORT
PHPの脆弱性で企業が今日確認する3つと制作会社に聞く5つの質問
2026.10.22
家事と子育てのスキマで経営する3方よしAI共創コンサルタントの田中啓之、ひろくん(@passion_tanaka)です。今回は、PIVOT 公式チャンネルの速報解説で、イーセットジャパン社長の永野智さんが、PHPとNode.jsの重大な脆弱性への企業の対応を話した回を紹介します。2026年10月22日に公開された動画です。
ホームページやネットショップを制作会社やサーバー会社に任せていて、何年も前に作ったサイトが今も動いている会社。PHPとNode.jsの重大な穴のニュースを見て、自分のサイトは大丈夫なのか、何から確かめればいいのか。そこで止まっている方へ。動画を通しで見る時間がない、個人事業主や小さな会社の経営者に向けて書きました。
動画は26分56秒。セキュリティ会社イーセットジャパンの社長、永野智さんが、聞き手の質問に答える形で、PHPとNode.jsの重大な脆弱性に企業がどう対応するかを話した回です。この記事では、何が起きたか、PHPとNode.jsとは何か、初動と止める選択、AIが穴を見つける時代、今日確認する3点と5つの質問を、動画の順に追います。
読み終えると、動画の流れを順にたどれます。制作会社やサーバー会社にそのまま聞ける5つの質問も、持ち帰れますよ!その横に、私の見方と、私の記録を添えました。
SPEAKER
永野智さん
動画の解説者です。セキュリティ会社イーセットジャパンの社長で、PIVOT NEWS の速報解説で、聞き手の質問に答えます。
AIの「今」を毎日シェアしてる無料コミュニティやってます
GPTs研究会に参加する(無料・9,000名突破!)出典: 【速報解説】PHP・Node.jsに重大な穴/企業がすべきこと5選/何が起きたのか?/修正前でも「止める」という選択/AIの脅威を正しく恐れるとは?/イーセットジャパン・永野智【PIVOT NEWS】
ニュースで見たPHPとNode.jsの穴。自分のサイトにも関わる話なのか、それとも遠い話なのか。動画は、まさにその問いに答えるところから始まります。
動画は、聞き手が、昨夜から話題のPHPとNode.jsの重大な穴にどう対応するかを専門家に聞いていく、と切り出して始まります。ホームページを制作会社に任せている会社や、何年も前に作ったサイトがある会社、自治体の疑問を扱う、という予告つきです。
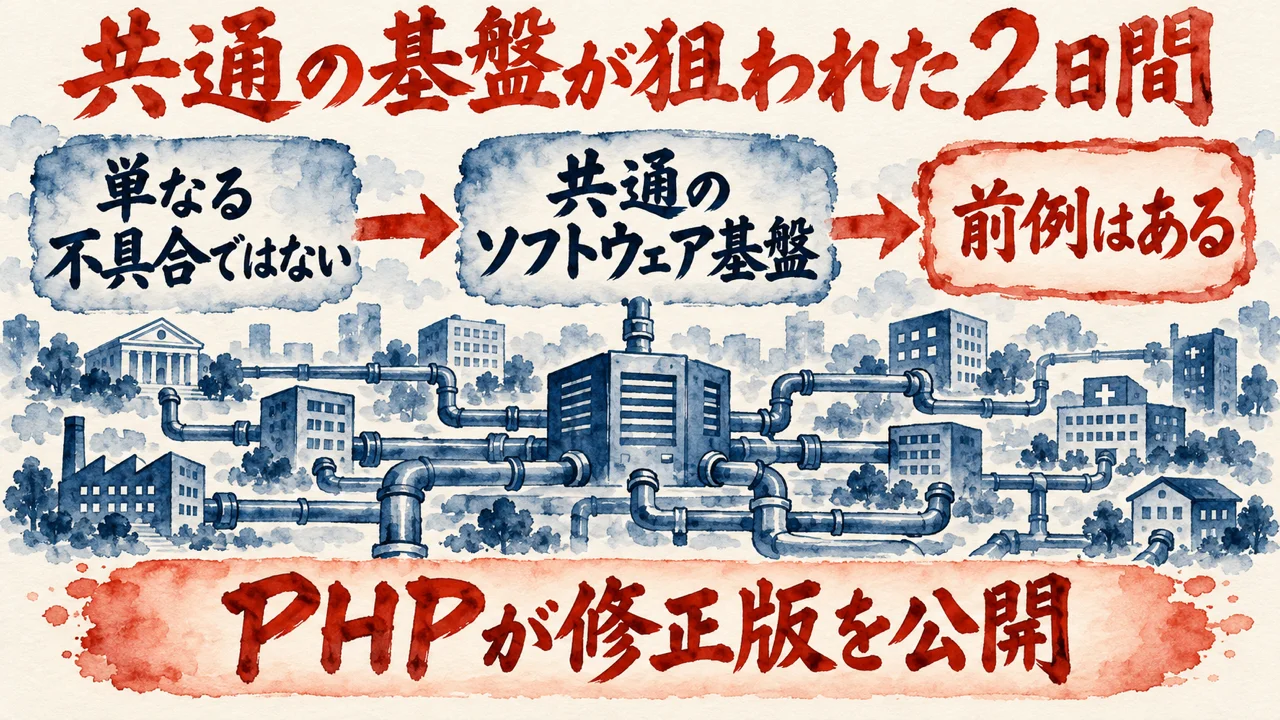
永野さんの受け止めは、今回は単なるホームページの不具合ではない、というものです。
永野智さん(動画 1:04〜)
今回のケースというのは特にですね、単なるホームページの不具合みたいなものではなくて、もう本当にあの多くの組織がですね、共通して使うソフトウェア基盤の問題だというところが非常に大きいなという風に思っています。
多くの組織が共通で使っているソフトウェアの土台の話です。だから、誰が何をどうするかを把握し、緊急対応のレベル感をそろえることが要る、と続けます。
前例もある、と話は進みます。2014年ごろのハートブリード、2020年から21年ごろのログシェル。どちらも共通の基盤が狙われた事例です。
永野智さん(動画 2:22〜)
ログシェルというですね、これも、ま、言ってみれば共通基盤のところが狙われる脆弱性というものが出ていますので
違いは今の状況にあります。中小企業のWeb運用が広がり、攻撃者もAIで広い範囲に攻撃できます。そこが前の事例と違う、という整理です。
スライドでは、この2日間の経緯が出ます。10月20日、現地で、PHPの公開前に海外の掲示板へ重大な穴の投稿がありました。PHPは公開を1日前倒しします。
10月21日の昼から夜にかけて、一部の企業が予防のためにサービスを止めます。同じ21日の夜、PHPが修正版を公開。予告の23時より、約1時間早い公開でした。
Node.jsも修正版を出しています。こちらは別件の定例の修正で、PHPの件とは分けて扱われています。
共通の土台の話。ここがこの章の芯です!
自分のサイトが壊れたかどうかより先に、何の上に立っているかを見る話なんですよね。
正直、ハートブリードやログシェルの名前を覚える必要はないと私は見ています。押さえるのは、前にも同じ形のことが起きている、という一点です。
で、修正版はすでに出ています。まずは、自分のサイトがPHPで動いているのかを、知っている人に聞くところから。その順番が自然だと思うんです。
といっても、攻撃者がAIで広い範囲に攻撃できる、という永野さんの指摘は軽くないです。前と同じ形でも、届く範囲が違うんですよね。
それから、Node.jsは別件の定例の修正です。同じ穴だと思って混ぜない方がいい、と私は判断します。
自分のサイトが何の上で動いているか、すぐに言えますか?
穴の名前より先に見るのは、サイトが立っている土台です。
PHPやNode.jsと言われても、自分のサイトのどこにあるのか、見当がつかないままの方も多いのでは?実は、どちらも画面の表には出てこない、裏側の話です。
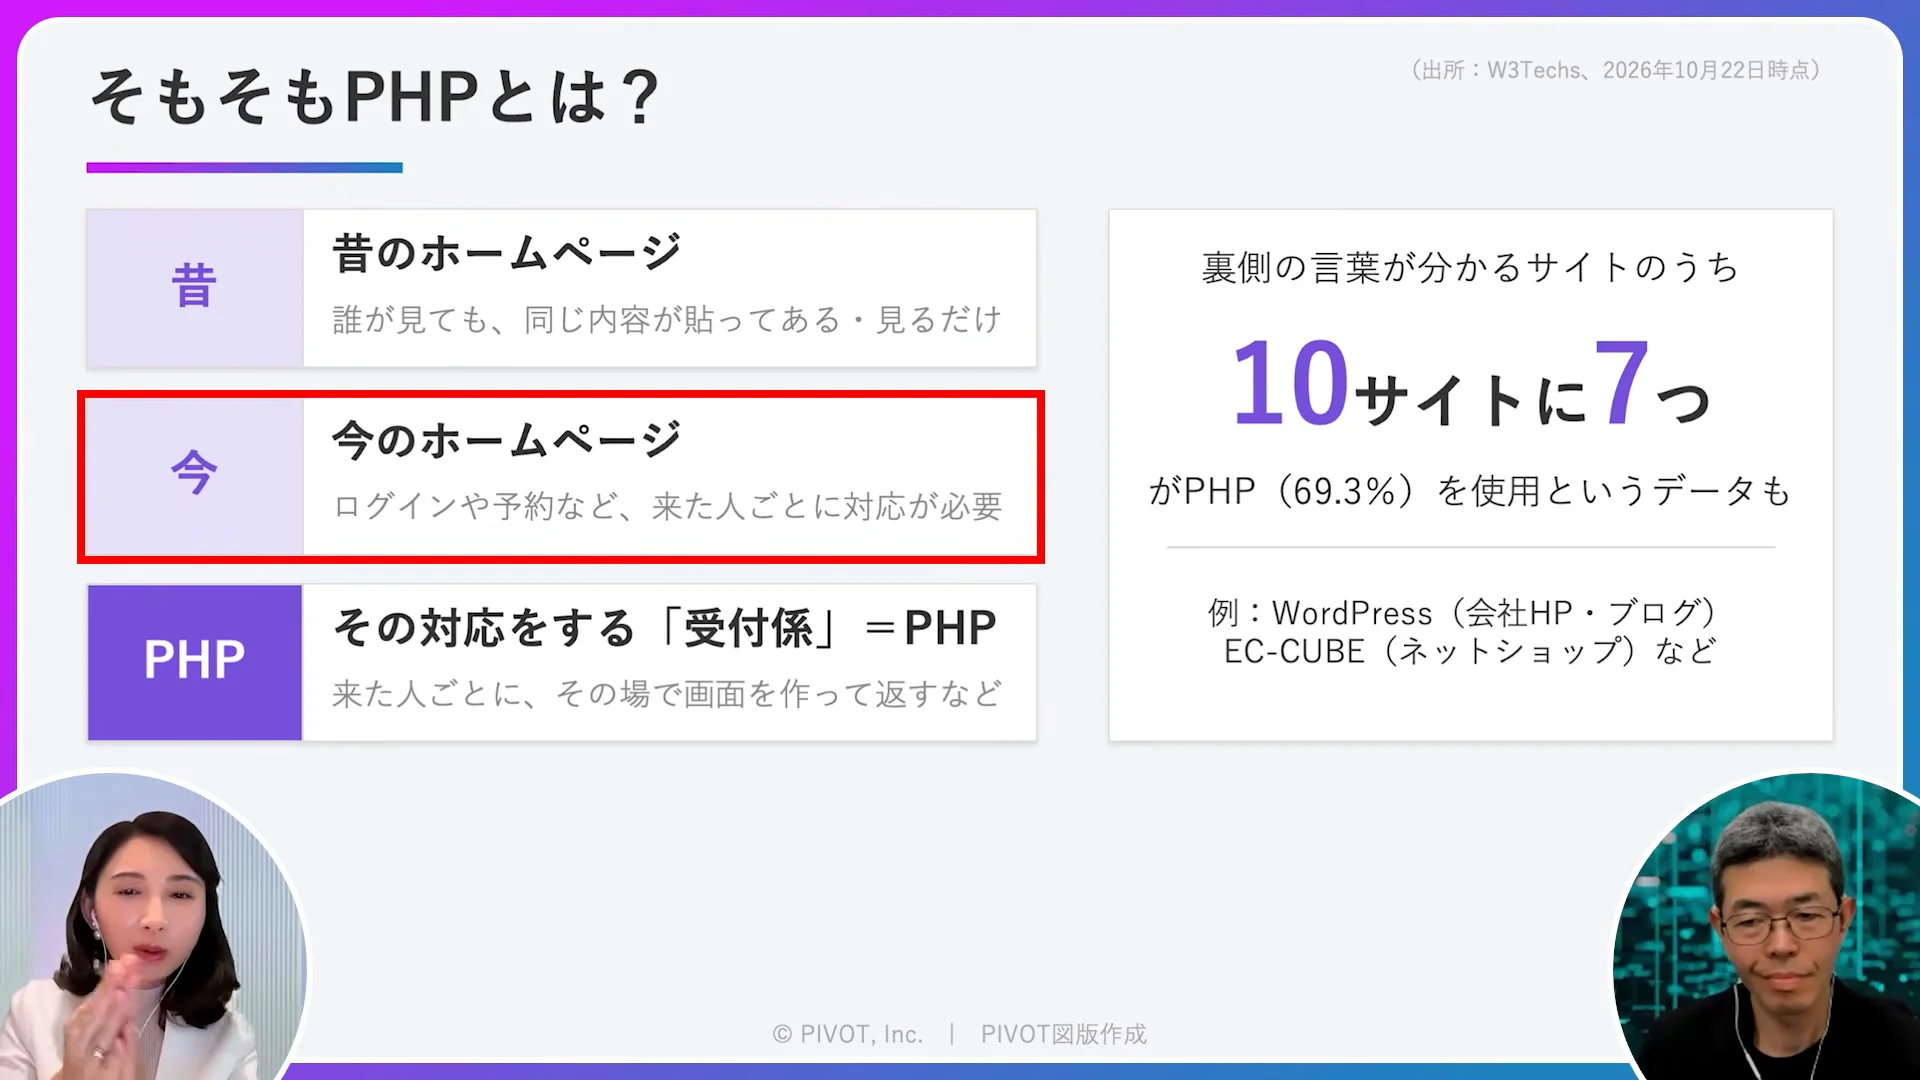
どちらもサーバー側の話です。PHPは、調査ではWeb全体の7割ほどが何らかの形で使っている、というデータがあります。スライドでは、10サイトに7つ、という出し方です。
これは普及している度合いの話で、全部のサイトが狙われる、という意味ではありません。
永野さんは、PHPを、ウェブサイトの裏側で動く言語として説明します。サーバーの上でプログラムを走らせるための言語、という捉え方です。スライドでは、受付係にたとえています。
永野智さん(動画 6:17〜)
サーバー上でプログラムを動かすためのプログラム言語という風に捉えていただいた方がいいかなという風には思います。
Node.jsは、JavaScriptをサーバー側で使えるようにしたものです。PHPと同じ程度に広まっています。WordPressなどのパッケージを、企業が手を加えて使う形が一般的、という説明もあります。
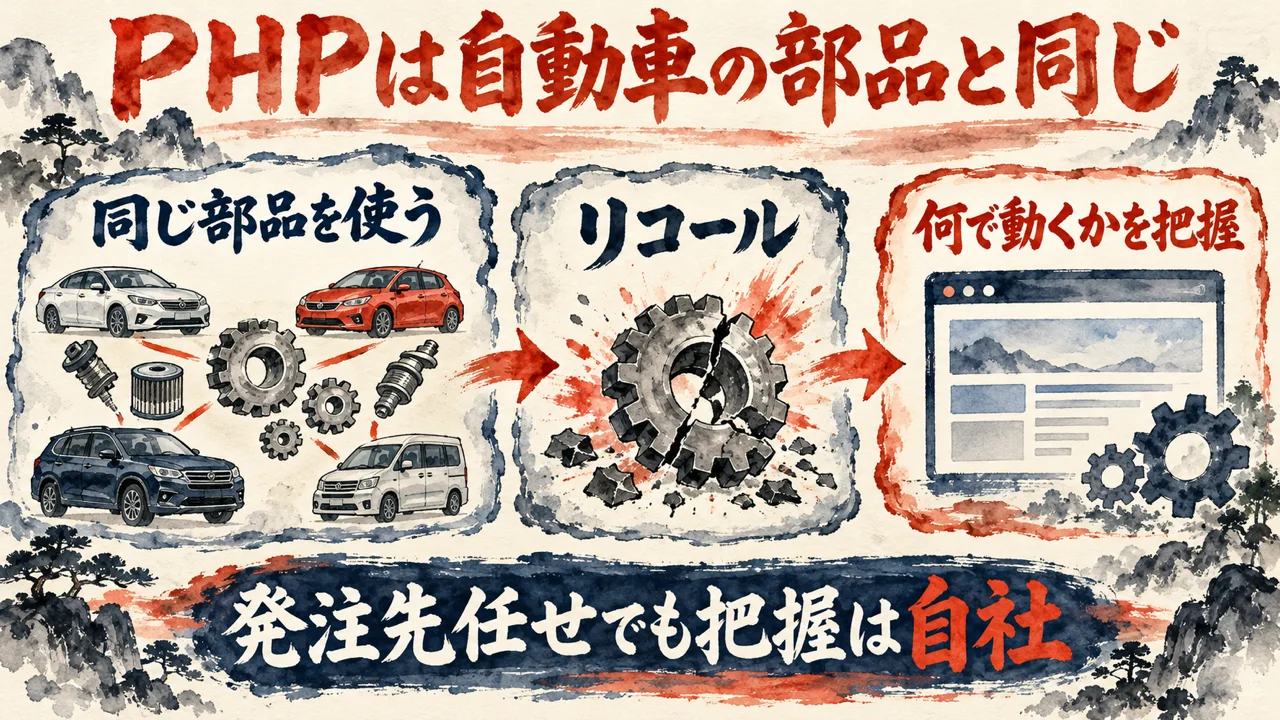
そこで出てくるのが、自動車のリコールのたとえです。
永野智さん(動画 8:22〜)
ただこれ自動車業界のリコールとかと同じような感じで捉えていただいて結構だと思うんですけれども、異なるメーカーだとか車も違う車があったって同じ部品を利用することってありますよね。
メーカーや車種が違っても、同じ部品を使うことはあります。その部品に重大な欠陥が出れば、持ち主は直るまで利用を控えます。ウェブサイトも同じ構図、という話です。
ただ、発注先に任せている企業は、自社のサイトが何で動いているかの把握から始める必要があります。パッチを当ててと呼びかけるだけでは足りず、数時間で収束できる企業は限られる、と永野さんは話します。
10サイトに7つ。この数字は、怖がらせる材料というより、同じ部品が広く使われている、という見取り図なんですよね。
いやー、リコールで考えると、自分ごとに置きかえやすいです!
でね、私が引っかかるのは、発注先に任せている会社の側です。
任せていると、自社のサイトが何で動いているかを、意外と知らないまま。知らないこと自体が、いちばん大きな穴になると私は見ています。
直す前に、何で動いていて、誰が作ったのか。それを言えるかどうかが入口です。
あ、そうだ、パッチを当てる話は、この把握の後ろに来るものです。順番が逆だと、どこに当てるのかが決まりません。
自分のサイトは何で動いていて、誰が作ったのか。すぐに答えられますか?
直す前に、何で動いているかを言える状態に。そこが始まりです。
自分のサイトに穴が見つかった、と聞いた日。最初に何をしますか?慌てて担当者に電話をかける前に、動画はひとつ順番を置いています。まず落ち着いて、全体を見ること。
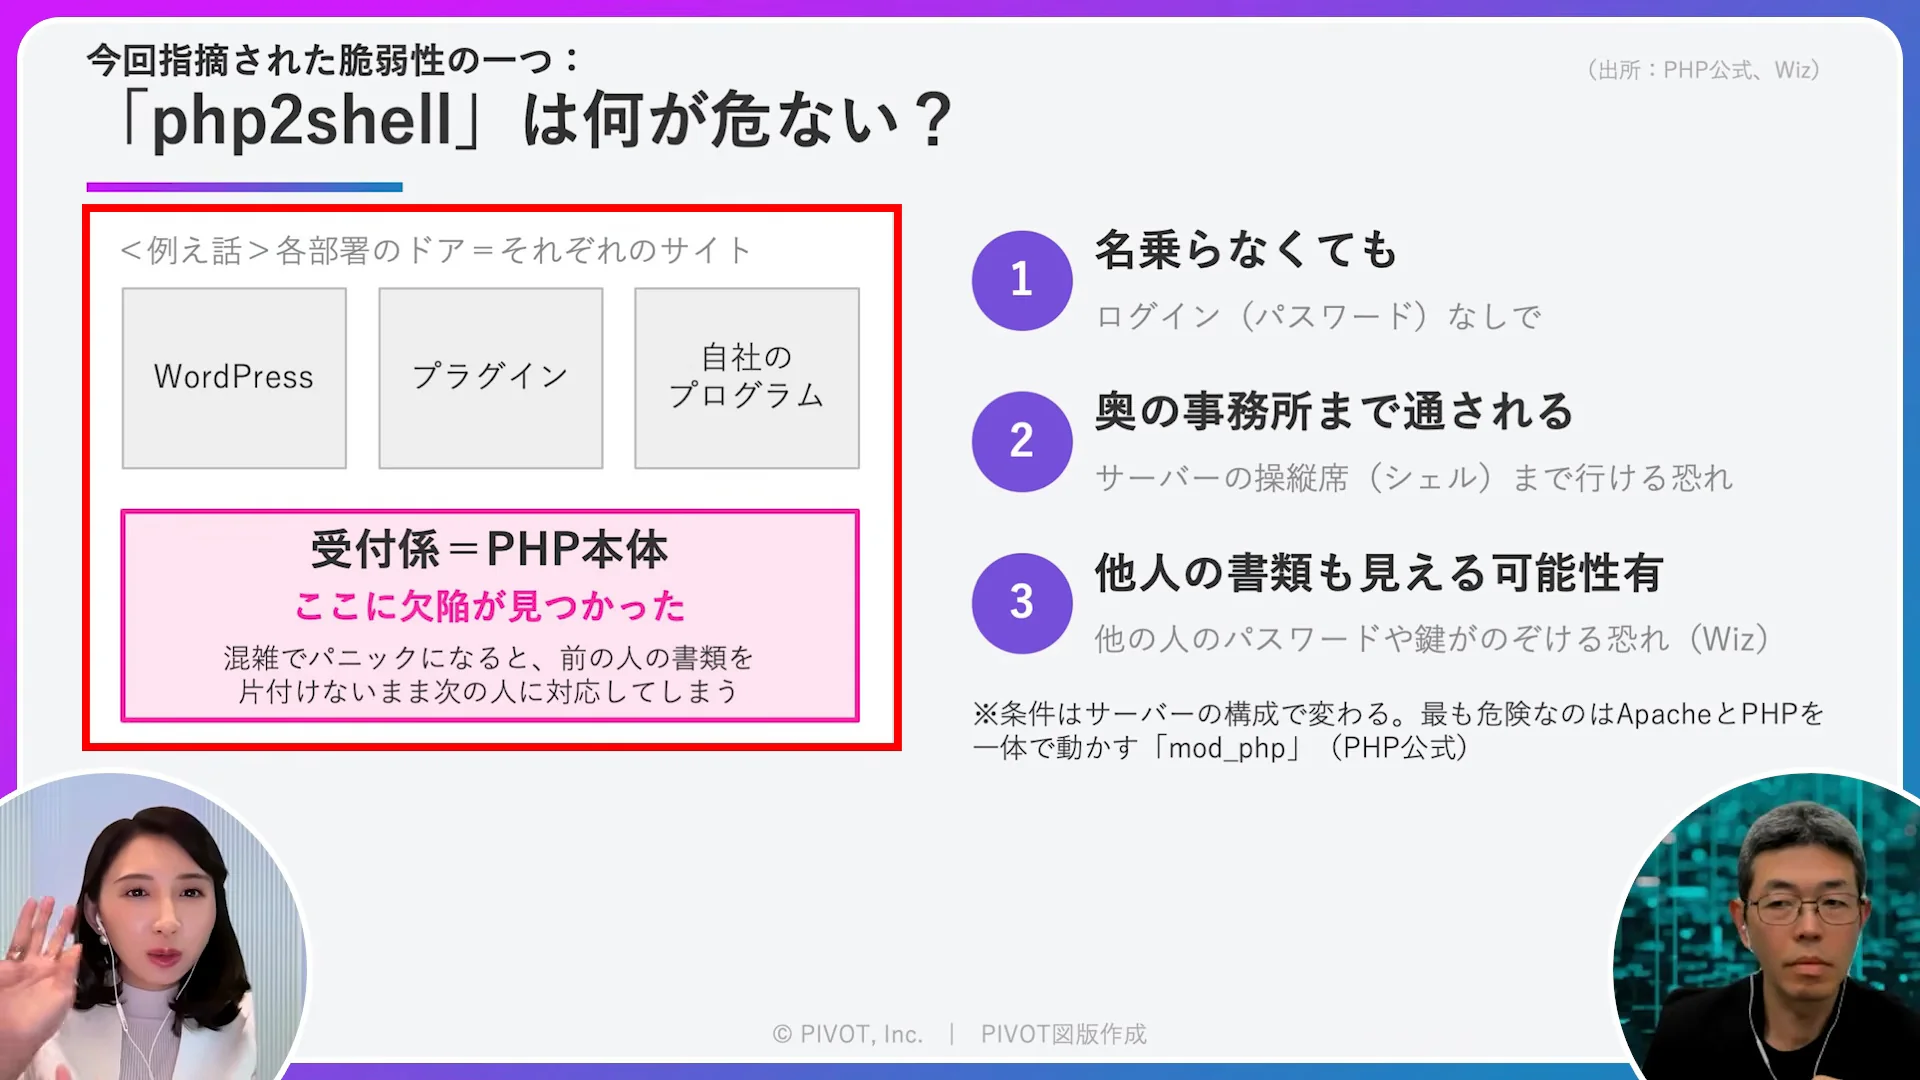
スライドは、今回指摘された脆弱性の一つを、ログインなしで、サーバーの操縦席まで届き、他人のパスワードや鍵がのぞける恐れがある、と示します。
永野さんの説明は、遠隔コード実行です。
永野智さん(動画 10:02〜)
ログインも利用者の操作も何にも必要はなくて、外部から通信によって攻撃者のプログラムを実行される可能性があるよっていうことになります。
深刻度は、10段階のうち9.2、と永野さんは話します。この数字の出どころは、この発言です。
初動の1つ目は、落ち着くこと。経営課題として、何を使っていて、誰が管理しているかを洗い出します。数時間や数日で直せない企業が多い、とも言います。
AWS上のサイトでも、PHPを使うかどうかは企業の責任です。クラウドに載せているから安心、とは言えないという話なんですよね。
次の選択肢が、止めることです。
永野智さん(動画 13:55〜)
もしもそれで数日中にもしくは数時間で解決しなさそうだなという風になったことが分かれば少なくともウェブサイトは遮断しておくということも重要だという風に考えております
今はメンテナンス中、と表示して止める形。判断は、社長や役員も入る経営課題として、窓口の担当者や委託業者と話すところから始める、と続けます。
別の確認先は、Webホスティング会社の公式発表。ホスティング側にはIT専門家がいて、修正が終わるまでシャットダウンする、という判断が出ることもあります。自社で運用しているなら、新しいパッチをすぐに、という話ですね。
現時点で、大きな被害や流出の発表は無いという認識です。引き続き監視が必要、と話します。
外から、ログインもなしに動かされ得る穴。ここまで来ると、担当者ひとりで抱える話ではないんですよね。
だから、社長も役員も入る経営課題になる、という流れなんです。ここ、めちゃ大事なところですよ!
穴が見つかった日に、何を使っていて、誰が管理しているかを言えるかどうか。そこで、初動の速さが変わってきます。
正直、止めるって、負けだと感じやすいと思うんです。お客さんの前で扉を閉めるような感覚、ありますよね?
でね、動き続けることより、壊さないことが大事な場面があります。今回の話は、まさにその場面だと私は考えます。
止める選択を最初から持っておく会社は、焦りが減ると思うんです!
といっても、止めるのが正解、とまでは言い切れません。動画でも、止めることは選択肢の一つとして話されています。
選べる手を、先に手元に。それが、私の見方です。
動き続けることより、壊さないことを先に。止める選択は、最初から持っておきます。
今回の穴は、AIの力で見つかった、という話が出ています。AIは、穴を見つける側にも、攻める側にも立てるんです。では、守る側は何を用意しておけばいいんでしょう?
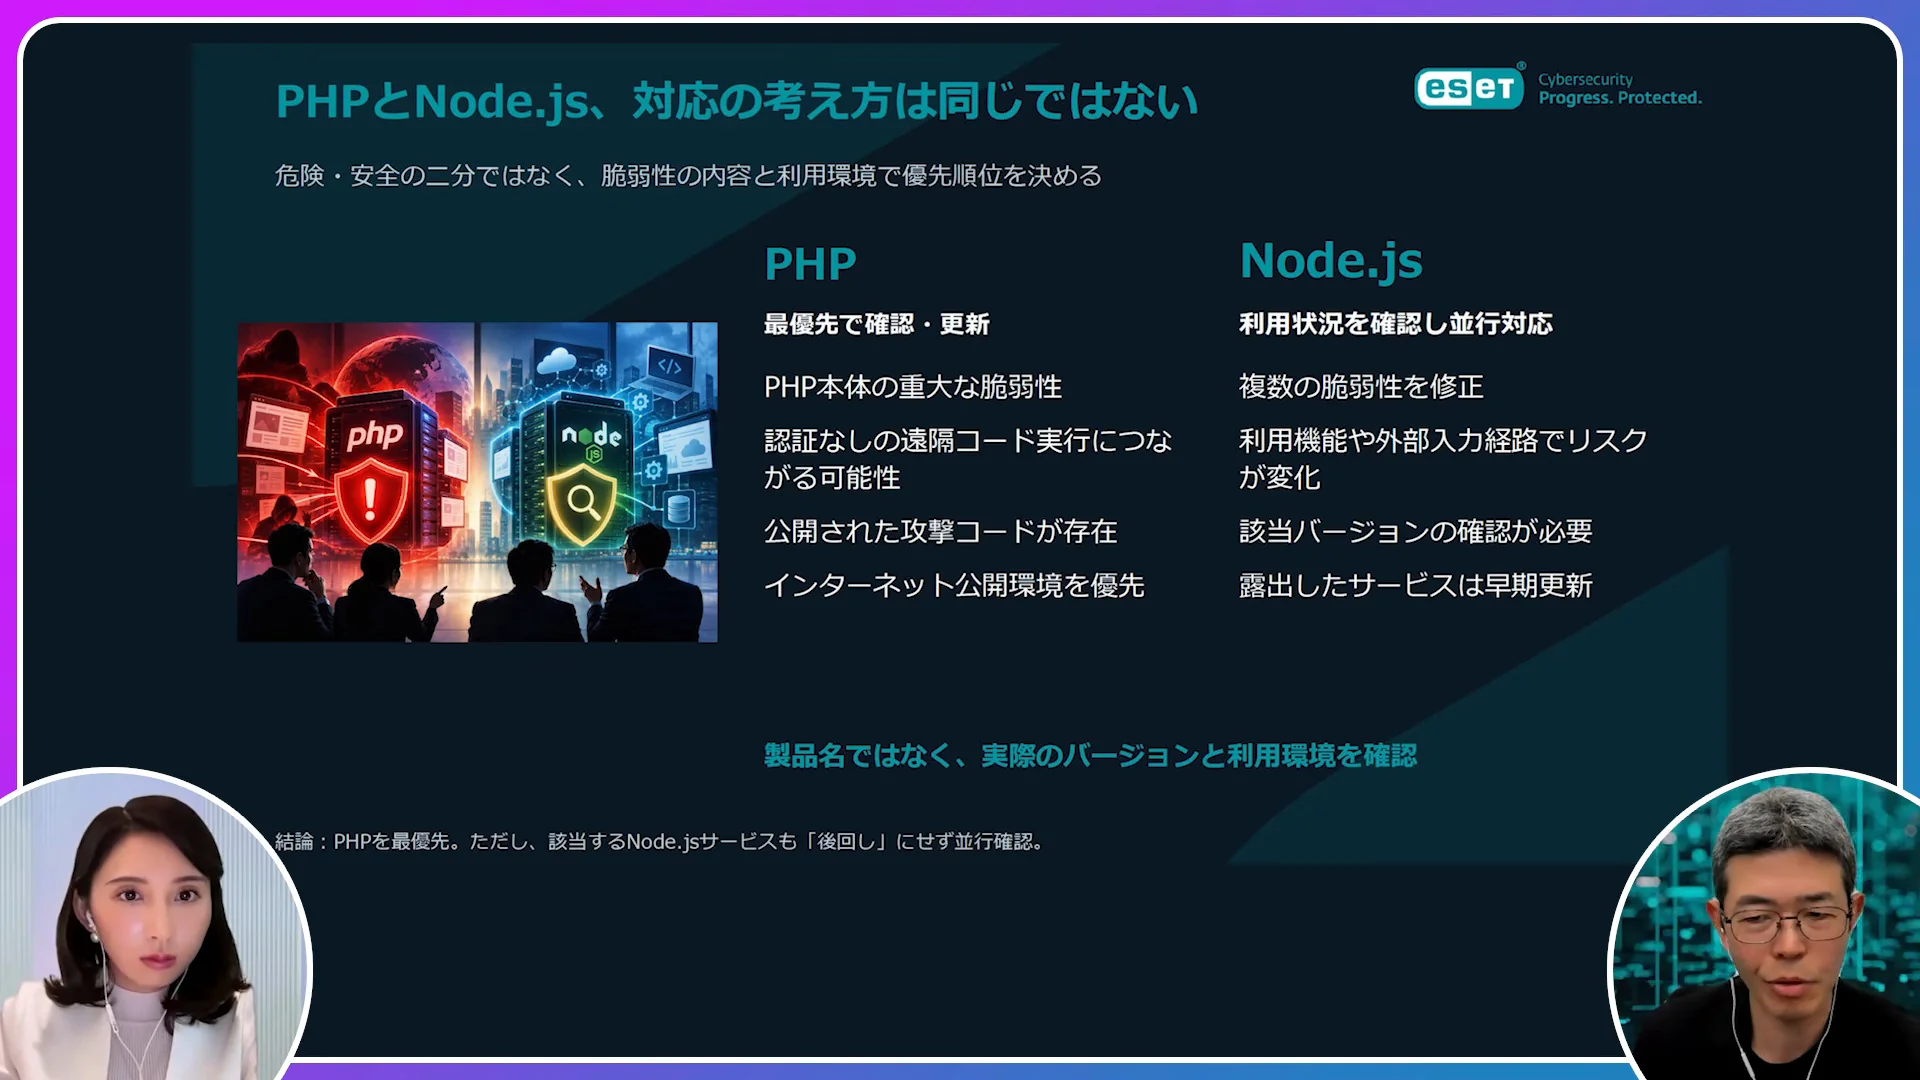
Node.jsの修正は10件。そのうち、深刻度が高いものが4件です。
緊急性が高いのは、PHPの方。ただ、PHPは今日、Node.jsは来週、と分けて後回しにはできない、と永野さんは話します。圧縮データを展開するサービスを使う企業は、かなり緊急、という話なんですよね。
AIによる脆弱性の発見について、永野さんは、二つの顔があると話します。
永野智さん(動画 18:49〜)
ある意味技術の進歩とも言えると思いますし、新たなリスクという形で捉えることもできるという風には思っています。
長年問題なく動いてきたから安全、という見方はしないんですね。判明した時に、使っている場所を特定して、すぐ更新できる状態。それを常に保っておく、という備えです。
レンタルサーバーなら、まず事業者の発表を待つ形。発表が出ない場合は、別の動きを取ります。
永野智さん(動画 21:00〜)
今は鍵の開け方を全て公開されちゃっているような状況になってしまっているのでその鍵を変えるまでは
鍵が変わるまでは、アクセスできないようにしたり、別の場所へ誘導したり。そういう方法も検討する、と話します。
AIの発見は、進歩でもあり、リスクでもあり。どちらか片方に寄せない見方なんです。
あ、そうそう。ここで、私の記録をひとつ置いておきますね。
先に分けておくと、動画の対象はPHPとNode.jsです。ここから置く私の記録は、自分が使っている道具を点検した時のことです。
2026年6月12日、私はAIに、今のシステム環境をフルチェックしてセキュリティを万全にする、と頼み、使っている道具を点検しました。パッケージ管理の道具(pnpm)で、脆弱性の警告が34件。深刻度の高いものが、2件含まれていました。
更新して再点検すると、0件に!この道具は、PHPでもWordPress本体でもありません。
一方で、点検のログには、WordPressのアプリ用パスワードが写っていたんですよね。漏れた前提で、再発行を最優先の項目に入れました。
で、ここから見えることがあります。更新して0件になっても、別の場所に弱点が写っていることもあるんです。警告の数だけでは、全部は見えないんです。
穴が見つかる日は、こちらでは選べません。選べるのは、その日に動ける準備の方。
だから、判明した時に、使っている場所を見つけて更新できる状態を、ふだんから作っておきたいんです!この見方は、動画の話と同じ向きだと私は判断しています。
自分のサイトの更新の窓口、すぐ言えますか?
動いていることと、穴が無いことは別。
穴の中身や深刻さは、ここまでで見えてきました。で、結局のところ、誰に何を聞けばいいんでしょう?最終章は、専門の言葉を知らなくても、そのまま持ち帰って聞ける問いの話です。
動画の後半は、自治体の例から入ります。施設予約や申請フォーム、観光サイトなど、委託先が多い分野です。誰が何をしているかを把握し、誰が責任を持つかを特定し、いつ直せるかを確かめること。解説は、ここが最初に重要だと話します。
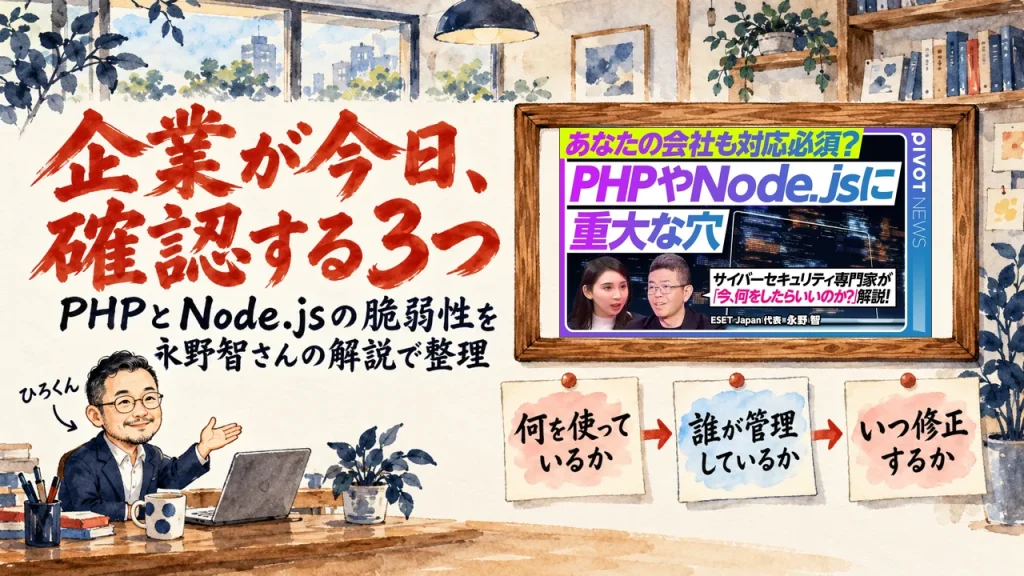
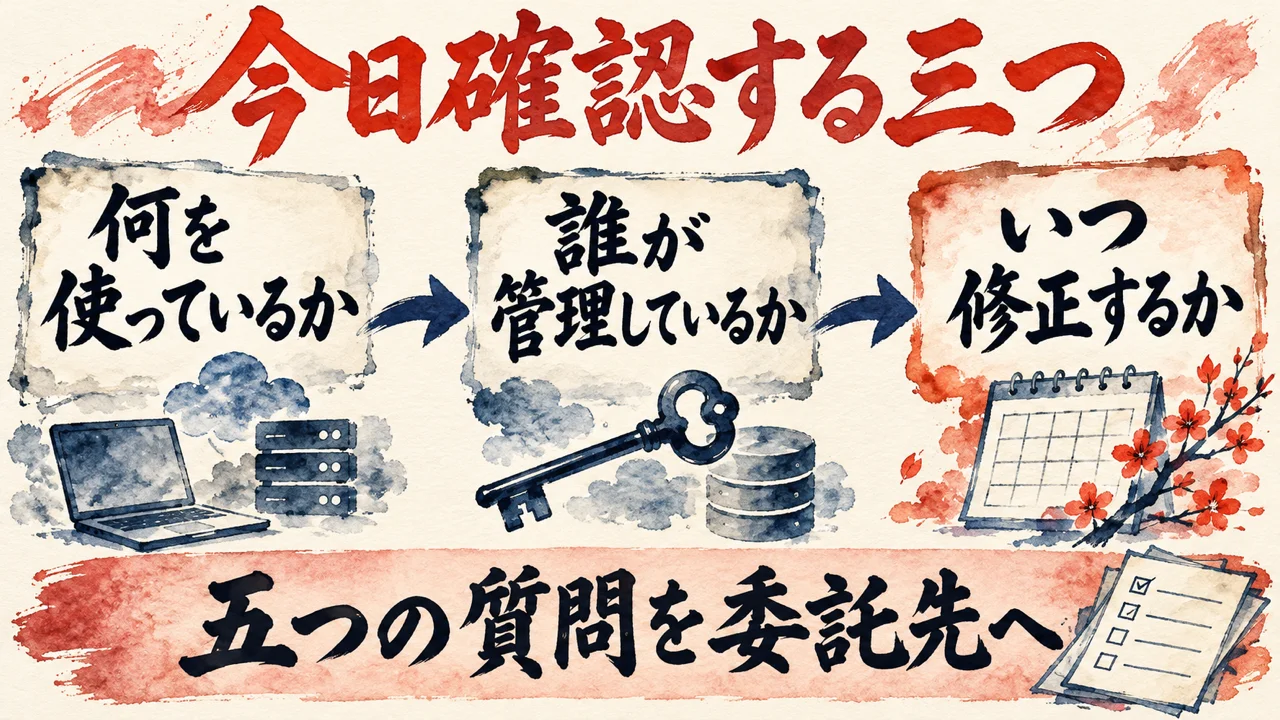
スライドでは、今日確認する項目が3点並びます。一つ目は、何を使っているか。二つ目は、誰が管理しているか。三つ目は、いつ修正するか。
永野智さん(動画 22:30〜)
まずはやはり何を使っているかということをきちんと把握していただければという風に思います。
修正の目処が立たないなら、一時停止やアクセス制限も検討します。利用者向けのサイトなら、いつまで使えないかを知らせる、という指摘です。
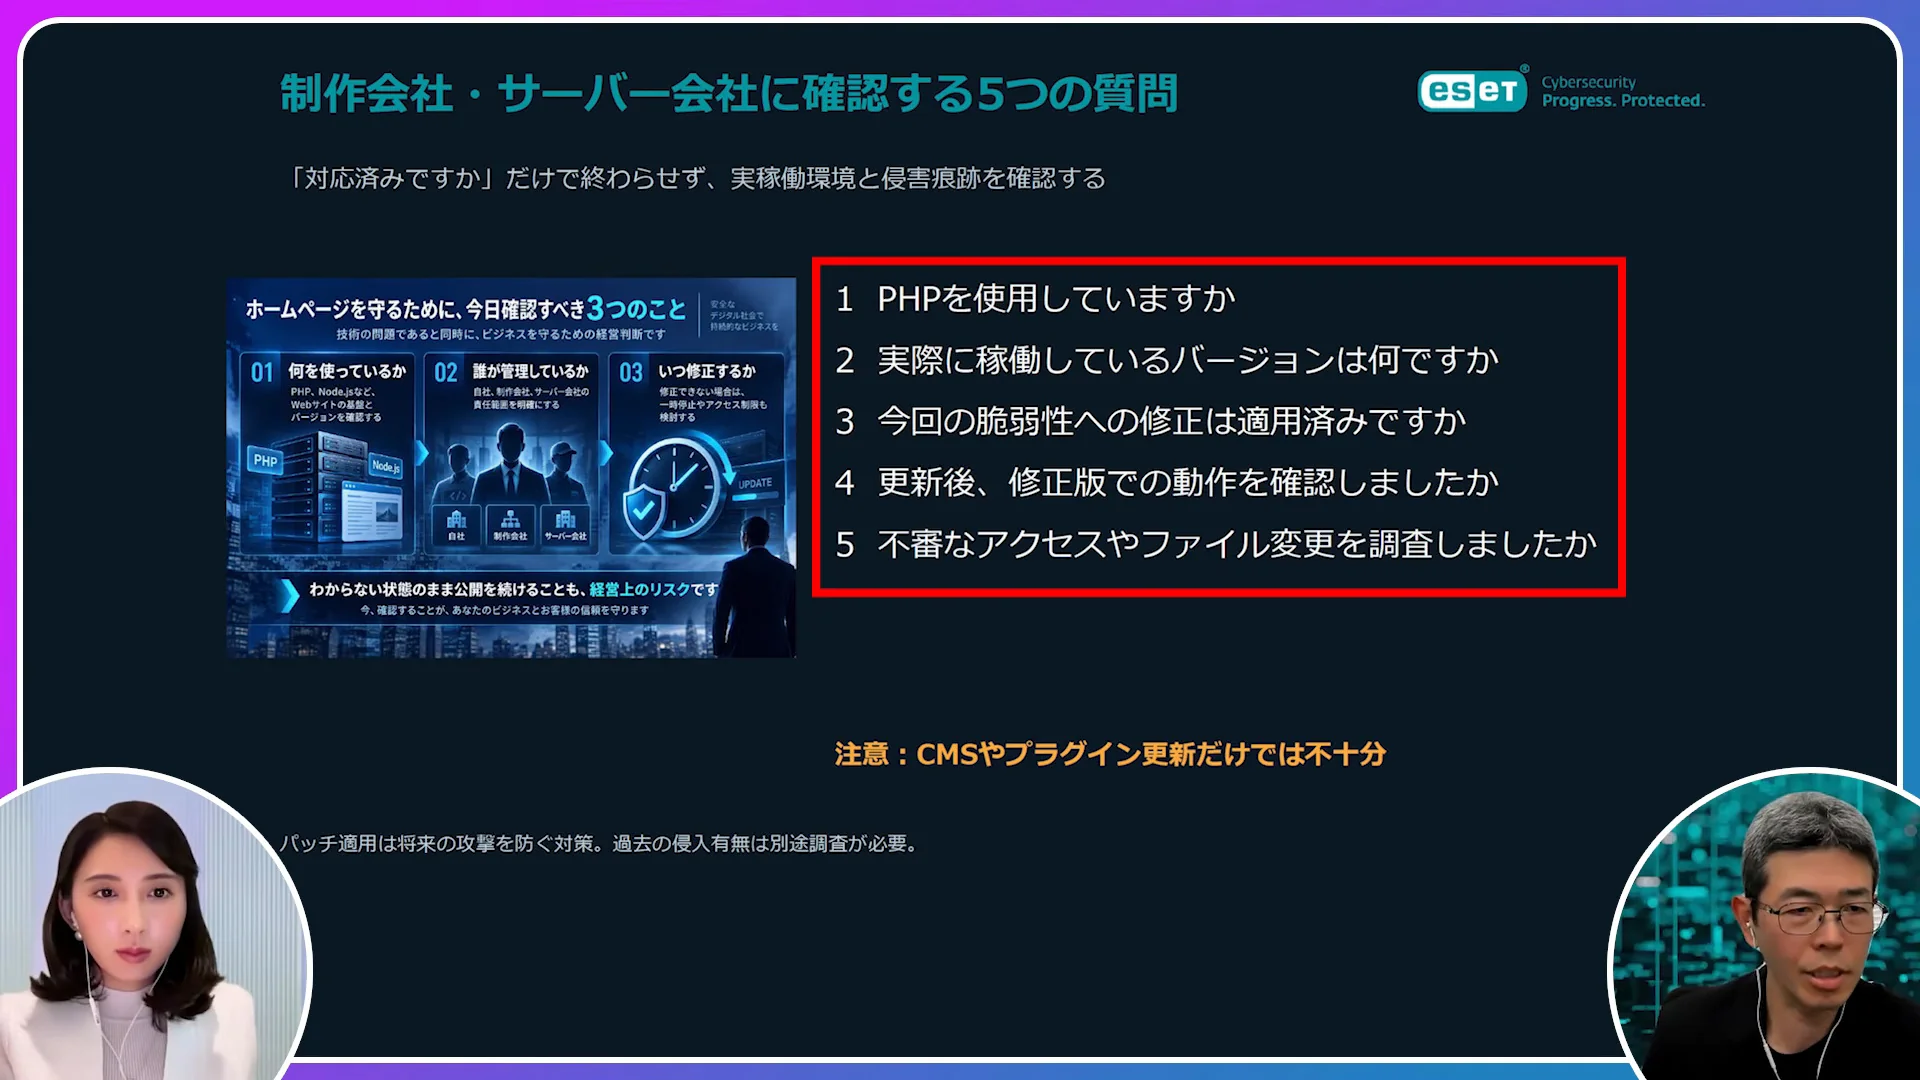
続いては、制作会社やサーバー会社に聞く質問のスライド。5問とも、一文で終わる短い問いです。
一つ目、PHPを使用していますか。二つ目、実際に稼働しているバージョンは何ですか。三つ目、今回の脆弱性への修正は適用済みですか。
四つ目、更新後、修正版での動作を確認しましたか。五つ目、不審なアクセスやファイルの変更を調査しましたか。
プラグインやCMSを更新しただけでは足りない、と永野さんは念を押します。実際に不審なアクセスがあったかまで調べたかを確かめる、という話です。
永野智さん(動画 24:26〜)
プラグインの更新しましたとかCMSの更新しましただけでは不十分なので実際にアクセスに何か不審なものがあったかどうか調査したかどうかを確認しておくということは重要です。
締めは、AI時代に作りっぱなしは許されないのか、という聞き手の問い。永野さんは、企業側の責任として、再把握を挙げます。
永野智さん(動画 25:07〜)
やはり自分のウェブサイトが何を使っているのか、それを誰が守る責任があるのかということを再把握して
聞き手も、データ漏えいと同じで、どこに何を持ち、誰が管理しているかを一度チェックするのは、スピード感を持って必要、とまとめます。
いやー、こうして並べてみると、専門の言葉がほとんど出てこないんですよね。PHPの中身を知らなくても、聞ける問いばかり。
確認する3点も、聞く5問も、担当者へそのまま送れる文です。返ってくる答えも、はい、いいえ、版の名前、日付。短い答えなので、話がずれにくいんですよね。
正直、私はこの5問に重さの順をつけていません。同じ重さで並べてみて、見えてきたこと。5問が、一本の流れになっているんです。
使っているか。どの版か。直したか。前の3問は、ここまでを確かめる問いです。ここで止まると、更新しました、の報告で話が終わります。
四つ目と五つ目は、修正版で本当に動いているかを確かめ、入られていないかまで見に行く問い。更新の、その先を追いかける形です。
プラグインやCMSの更新だけでは足りない、という念押しも、この流れの続きに見えます。更新は、途中の一歩ですよね?
あ、それから。動画は、穴の話から始まって、最後は持ち物と守り手の話に戻ってきました。この動画全体の答えも、その締めにあると私は見ています。自分のサイトが何を使い、誰が守る責任があるのかを、つかみ直すこと!
穴の名前を覚えなくていい、とまでは言いません。それより先に、この問いを手元に置いておくこと。私は、そっちを大事にしたいです。
私の分身AIの元になる文書の禁止事項に、個人情報の漏洩を避け、家族とクライアントの情報は守る、という一行があります。制作会社に聞く5問も、守る情報がどこにあるかをはっきりさせる問い、と受け取っています。
私なら、自分のサイトが何を使い、誰が守るのかを、一行で言える状態にしてから、この5問を聞きます。
Q. 動画は、どんな内容ですか。
A. セキュリティ会社イーセットジャパンの社長、永野智さんが、聞き手の質問に答えながら、PHPとNode.jsの重大な脆弱性への企業の対応を話す、26分ほどの速報解説です。
Q. 今回の穴は、何が問題だと話していますか。
A. ログインも利用者の操作も要らず、外部から攻撃者のプログラムが実行され得ることです。永野さんは、深刻度を10段階のうち9.2と話します。
Q. 修正がすぐにできない時は、どうするのですか。
A. 動画は、数日から数時間で解決しなさそうなら、少なくともウェブサイトを遮断しておく選択も重要と話します。メンテナンス中と表示して止める形です。
Q. 今日確認することは何ですか。
A. 何を使っているか、誰が管理しているか、いつ修正するか、の3点です。修正の目処が立たないなら、一時停止やアクセス制限も検討する、と話します。
Q. 制作会社には、何を聞けばいいのですか。
A. PHPを使っているか、稼働しているバージョンは何か、修正は適用済みか、更新後に修正版で動作を確認したか、不審なアクセスを調べたか、の5問です。
動画は、共通の基盤の問題から入り、PHPを自動車の部品にたとえ、外から実行され得るので落ち着いて洗い出す話へ進みました。AIが穴を見つける時代の話を経て、最後は今日確認する3点と、制作会社に聞く5問で締めくくります。
持ち帰ったものは4点。穴の名前より、自分のサイトが何の上に立っているかを見ること。直す前に、何で動いているかを言えること。止める選択を最初から持っておくこと。動いていることと、穴が無いことは別だと覚えておくこと。
使っている場所を見つけて更新できる状態も、止まったことに気づける仕組みも、どちらも任せた後に見に行く側の話です。
自分のサイトを今日だれかに聞かれたら、何で動いているかを答えられますか?
COLUMN
任せたつもりの仕組みは、止まっても気づけない
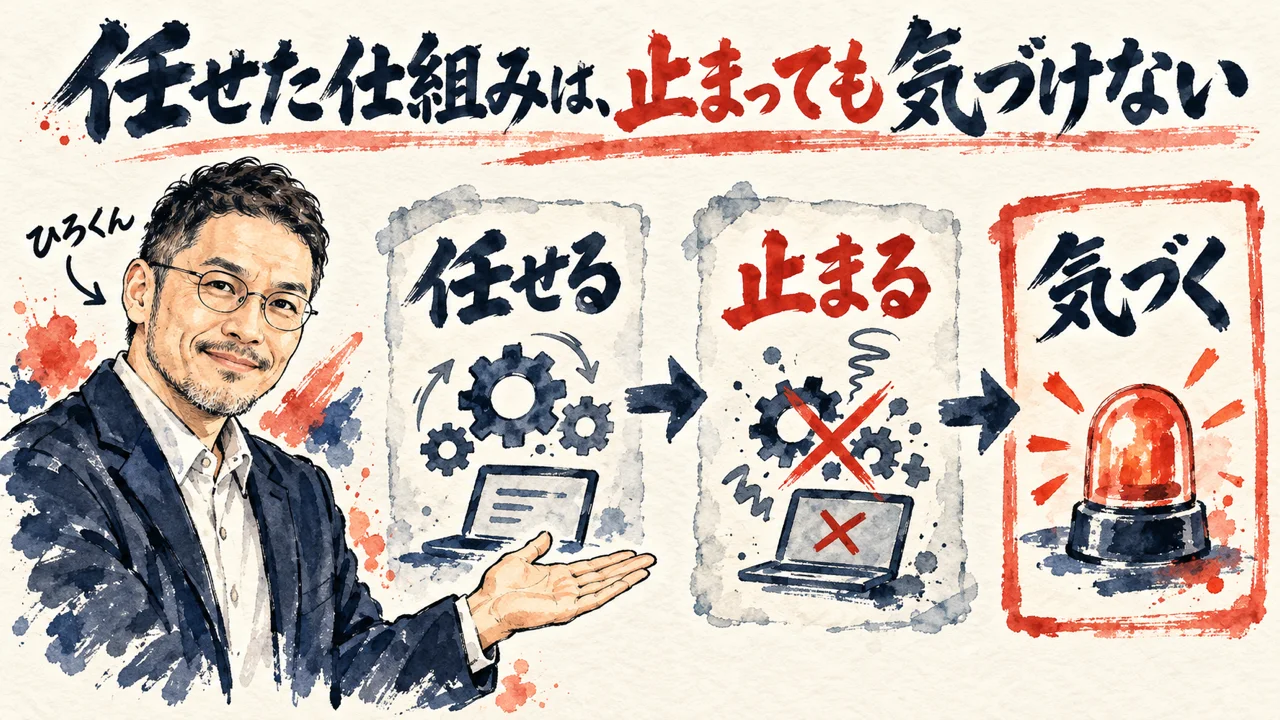
更新できる状態の次に、止まったことに気づける状態も同じくらい大事だと考えています。その元になっているのが、私が書いた記事の中の、点検したら、6つ中2つが死んでいたという一節です。
私の記事より(AIに任せた仕組みを点検したら、6つ中2つが止まっていた話を書いた記事・委ねるには、3つの段階があるの節)
任せてはいる。でも壊れた瞬間、その仕事は私に戻ってくる。しかも戻ってきたことに気づかない。
私は、任せた仕組みを点検したら、6つ中2つが止まっていた、とこの記事に書きました。正直、止まったことに誰も気づいていなかったんですよね。任せてはいるのに、壊れた瞬間に仕事は私に戻ってきて、しかも戻ってきたことに気づけない、そんな2段目に私はいました。
サイトを制作会社やサーバー会社に任せている場合も、同じ形があると考えています。任せた先がきちんと更新したのか、ページが止まっていないのかを、最後に自分で確かめたのはいつでしょう?任せることと、任せた後も見に行けることは、別のものとして両方持っておきたいんです。
任せた後も見に行く仕組み。更新できる状態と並べて、止まったことに気づける状態を置いておく、それが私がこのコラムに置いておきたい一歩です!気づく仕組みは、任せる前に置いておく。後から足そうとすると、止まったことに気づくのも後になってしまいます。
関連記事
AIに任せた仕組みを点検して、止まったことに気づけなかった話を読める記事。
同じ日のPHPの脆弱性を、別の動画から整理した視聴レポ。
流出ニュースを、公式発表と見立てに分けて聞く方法を整理した記事。
データを預ける前に、預け先の責任の範囲を確かめる話を整理した記事。
サイバー攻撃が増えた理由と、5つの基本対策を整理した記事。
APIキーの不正利用で、対応をAIに委ねて分かったことを書いた記事。
参考リンク
今回紹介した動画の本編です。時刻つきの発言は、ここで確かめられます。
今回紹介した動画
| チャンネル | PIVOT 公式チャンネル |
| 出演 | 永野智さん |
| 公開日 | 2026年10月22日 |
| 長さ | 26分56秒(日本語) |
| URL | https://www.youtube.com/watch?v=muMDTN35sNI |
🎁 無料プレゼント
Aiport(ClaudeCode AIエージェント実践会)
ClaudeCodeでAI秘書+分身AI+AIカンパニーが無料で作れるキット&解説動画をプレゼント!
▶ 無料で入会してキットを受け取る🤖 AI生成コンテンツについて
この記事はAIツール(Claude Code)を活用して制作しています。構成・文章生成にAIを使用し、最終的な内容の確認・編集・公開判断はひろくん(田中啓之)本人が行っています。「分身AIひろくん」(bunshin-ai.com)とは別のコンテンツです。
AI氣道 — 三方よしのAI活用
家事と子育てのスキマで経営する、ひろくんのAIブログ
📺 毎朝無料LIVE配信中!見逃しても大丈夫、アーカイブも完全無料。
記事も完全無料。見逃しても大丈夫!
YouTubeチャンネル: @AIKIDO-GPTs
| 曜日 | 時間 | メインホスト | ゲスト | テーマ |
|---|---|---|---|---|
| 月 | 7:00〜7:30 | ひろくん | ただっち | AI最新ニュース・実験 |
| 月 | 13:00〜 | ひろくん | れんくん(戸野塚蓮) | AI経営術LIVE |
| 火 | 7:00〜7:30 | ひろくん | 公ちゃん | 共感ストーリー×分身AI |
| 水 | 7:00〜8:00 | ひろくん | 高崎さん・たくみくん | AI×開発・教育 |
| 木 | 7:00〜7:30 | ただっち | ともみん | AI×デザイン |
| 金 | 7:00〜7:30 | ただっち | 友くん | AIツール最前線 |
| 土 | 7:00〜7:30 | ただっち | ゆきちゃん | AI×起業・発信 |
| 日 | 7:00〜7:30 / 7:30〜 | WACAコラボ | ひろくん+仲間たち | 生成AI最新ニュースまとめ |
📍 日曜日のZOOM(7:00〜)は登録制です。詳細・登録はこちら
🔥 火曜15:00〜 社長モテる化計画LIVEもやってるよ!