WATCH REPORT
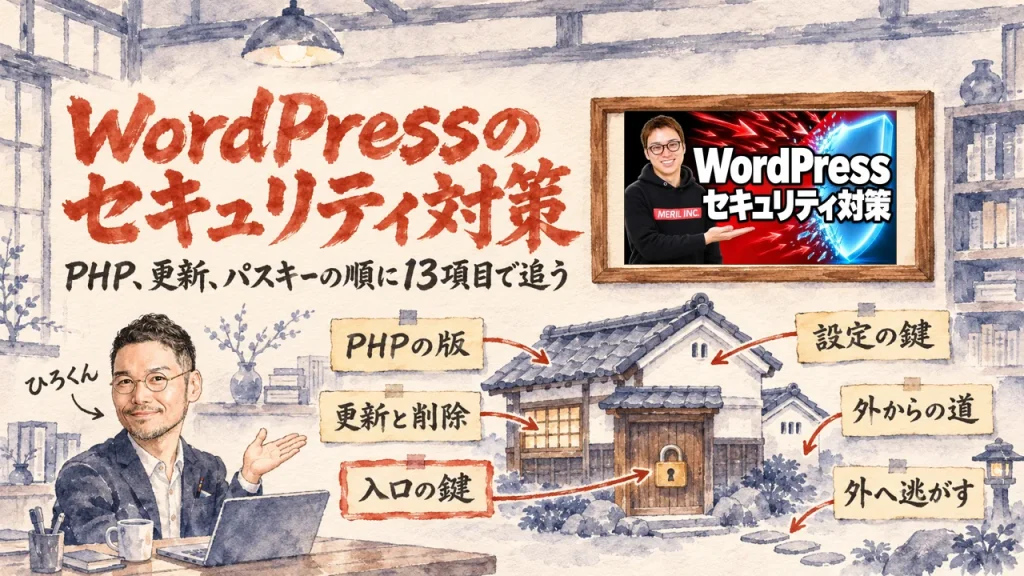
WordPressのセキュリティ対策を、PHP、更新、パスキーの順に中島さんの13項目で追う
2026.11.05
家事と子育てのスキマで経営する3方よしAI共創コンサルタントの田中啓之、ひろくん(@passion_tanaka)です。
今回は、ウェブ職TV@AIセキュリティ専門から、WordPressをこれからも使う人に向けた「これだけはやっておきたい」セキュリティ対策の回を紹介するね。
話すのは中島さん1人です。前回の動画はWordPressをやめてCloudflare EmDashへ乗り換える話でしたが、今回はWordPressを使い続ける人に向けた回。設定のやり方は省いて、気をつけることだけを話します。細かい手順はAIやClaude Codeに聞けばいい、という前提です。難しい話は雰囲気で聞いてもらえれば、と中島さんは最初に前置きしていました。
中身は13項目ほど。PHPの版から始まり、プラグインの更新と削除、管理者ログイン、設定ファイルと書き込み場所、外から操作する道、WAF・CDNとバックアップまで、スライドで順に進みます。
- PHPをサポート対象のバージョンにする(1:57)
- プラグイン・テーマを最新にする(5:38)
- 使っていないプラグイン・テーマは削除(7:39)
- 管理者に二要素認証・パスキー(8:28)
- ユーザー名にadminを使わない(11:30)
- wp-config.phpをドキュメントルートの外へ(12:26)
- uploadsフォルダでPHPを実行させない(17:45)
- session.upload_progressをOffにする(22:07)
- REST APIの制限とxmlrpc.phpの無効化(24:46)
- 海外IP制限(26:36)
- 管理画面へのIP制限・Basic認証(27:31)
- WAF・CDNで攻撃を止める(28:26)
- バックアップはサーバーの外へ(30:01)
この13項目は、一度設定して終わりではなく、繰り返し確かめる守りの作業の話として読める、と私は見ています。私はAIにWordPressの下書きを頼み、確認用のURLを返してもらっている側です。なので、第5章の外から操作する道の話は、私自身の話でもあるんですよね。
AIの「今」を毎日シェアしているコミュニティをやっています
GPTs研究会をのぞいてみる(9,000名突破!)
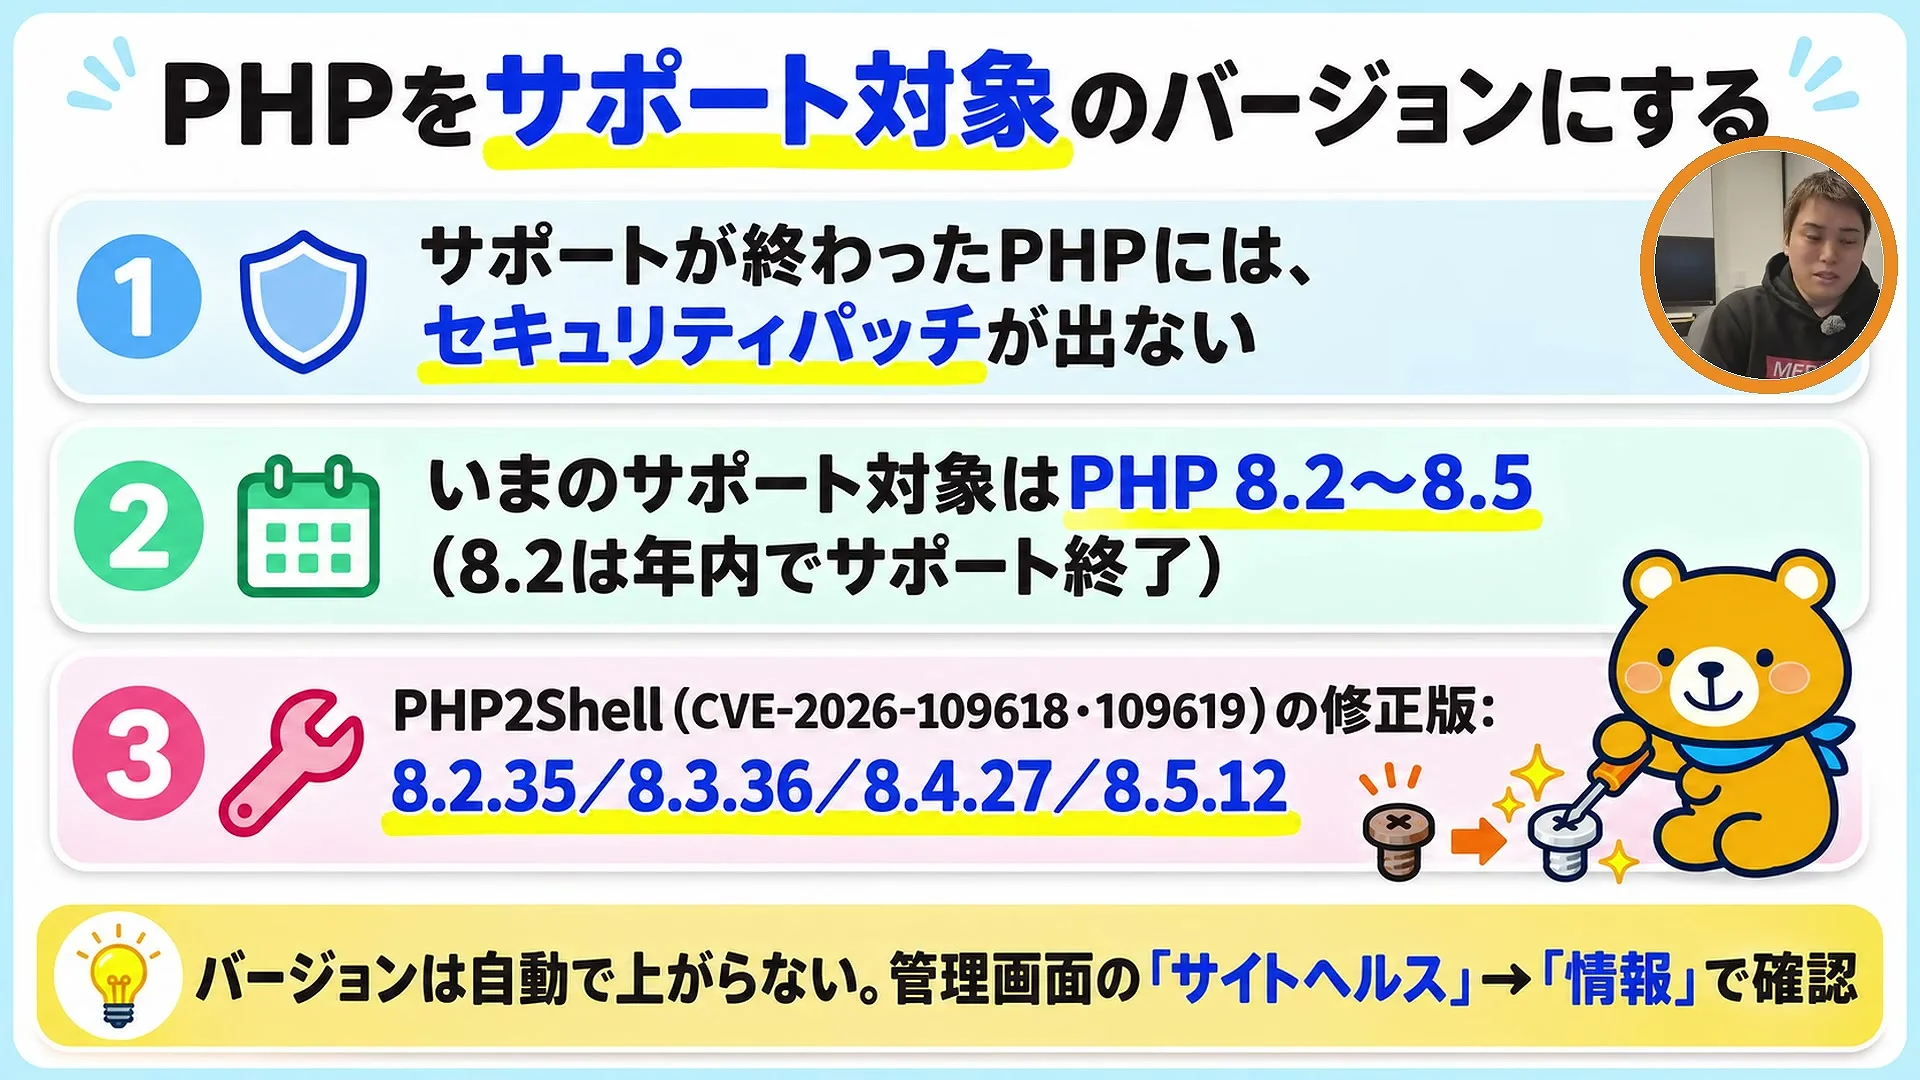
あなたのWordPressの裏で、いま動いているPHPの版をご存知ですか? 中島さんが最初に挙げるのは、ここです。
WordPressの裏ではPHPが動いていて、サポートの終わった版には穴をふさぐ修正が出ない。中島さんはこう話します。
動画では(3:09〜)
基本的にはサポート対象、え、外のものに関してはセキュリティパッチみたいなものが作られないので、ま、そういう脆弱性が放置になっちまうんで危ないよねということです
サポートが終わった版には修正が出ないので、穴が開いたままになる、という意味です。
脆弱性はプログラムの欠陥なので、攻撃されるとサーバーに侵入されたり、ハッキングされたりする。そうならないようにセキュリティパッチが出される、と中島さんは説明しています。
きっかけは、10月21日頃に話題になったPHP2Shellという脆弱性です。スライドに出ていた番号は、CVE-2026-109618と109619。
中島さんによると、今のサポート対象はPHP 8.2〜8.5です。
修正版は、8.2.35、8.3.36、8.4.27、8.5.12。
スコアは9.2と高く、レンタルサーバー各社が独自に対応した、とも話していました。
さらに、8.2は年内でサポートが終わるので8.3以上へ。版は勝手には上がらず、上げるとプラグインやテーマが動かなくなる恐れもある、と中島さんは続けます。確かめる場所として案内されるのは、管理画面の「サイトヘルス」→「情報」です。
PHPの版については、私の記事『PHPとWordPressと1Passwordのセキュリティ、KEITOさんの動画15分を6章で整理』に、こう書きました。
私の記事より(PHPとWordPressと1Passwordのセキュリティ、KEITOさんの動画15分を6章で整理・パスキーと2段階認証は、お金に関わる所から)
直す所は二つに分けて見る、と私は考えています。一方はサーバーの提供元の手を借りる PHP の版で、一方はパソコンの更新や鍵の置き場、ログインのように手元で完結する所。手元の側なら、提供元からの返事を待たずに、自分の都合で一つずつ進められますよね?
だから、先に手を付けるのは手元の側から。固められる所を先に固めておけば、提供元とのやり取りが残っていても、慌てずに落ち着いて待てるんです!
上の記事では、先に手を付けるのは手元の側から、と書きました。中島さんは、PHPの版の期限を先頭に置いています。期限がある分、今回は版から先に見たいんです。
中島さんは設定の手順を省いて、「気をつけること」だけを話しています。だから真似る時は、手順を別に調べるか、AIに聞く。そこは分けて考えたいところです。
ここで私が目を留めたのは、期限です。8.2は年内に終わる、という話には日付があります。
期限のある守り。私はこれを「思い出したらやる」ものにはしません。
私ならこうします。版の終わりまで運んでくれる持ち主に渡して、上げてよいか、止まる物があるか、その判断だけを返してもらう。
委ねたいのは作業だけではないんですよ。約束を覚えて、期限まで運び、本当に必要な判断だけを返す責任まで含めて渡す。進み具合を私が思い出して聞きに行った瞬間、次に動く番は私の手に戻ってきます。
版の確認は、期限まで運ぶ持ち主を決めるところから始まる。私はそう見ています。
中島さんは、プラグインを作って公開している側として、脆弱性の大半はプラグインとテーマから入る、と話します。
公表された穴は、攻撃する側にも丸わかり。更新で画面が真っ白になる怖さは中島さん自身も経験したそうですが、放置はもっと危ない、と続けます。手動が面倒なら自動更新をオンに、という話でした。
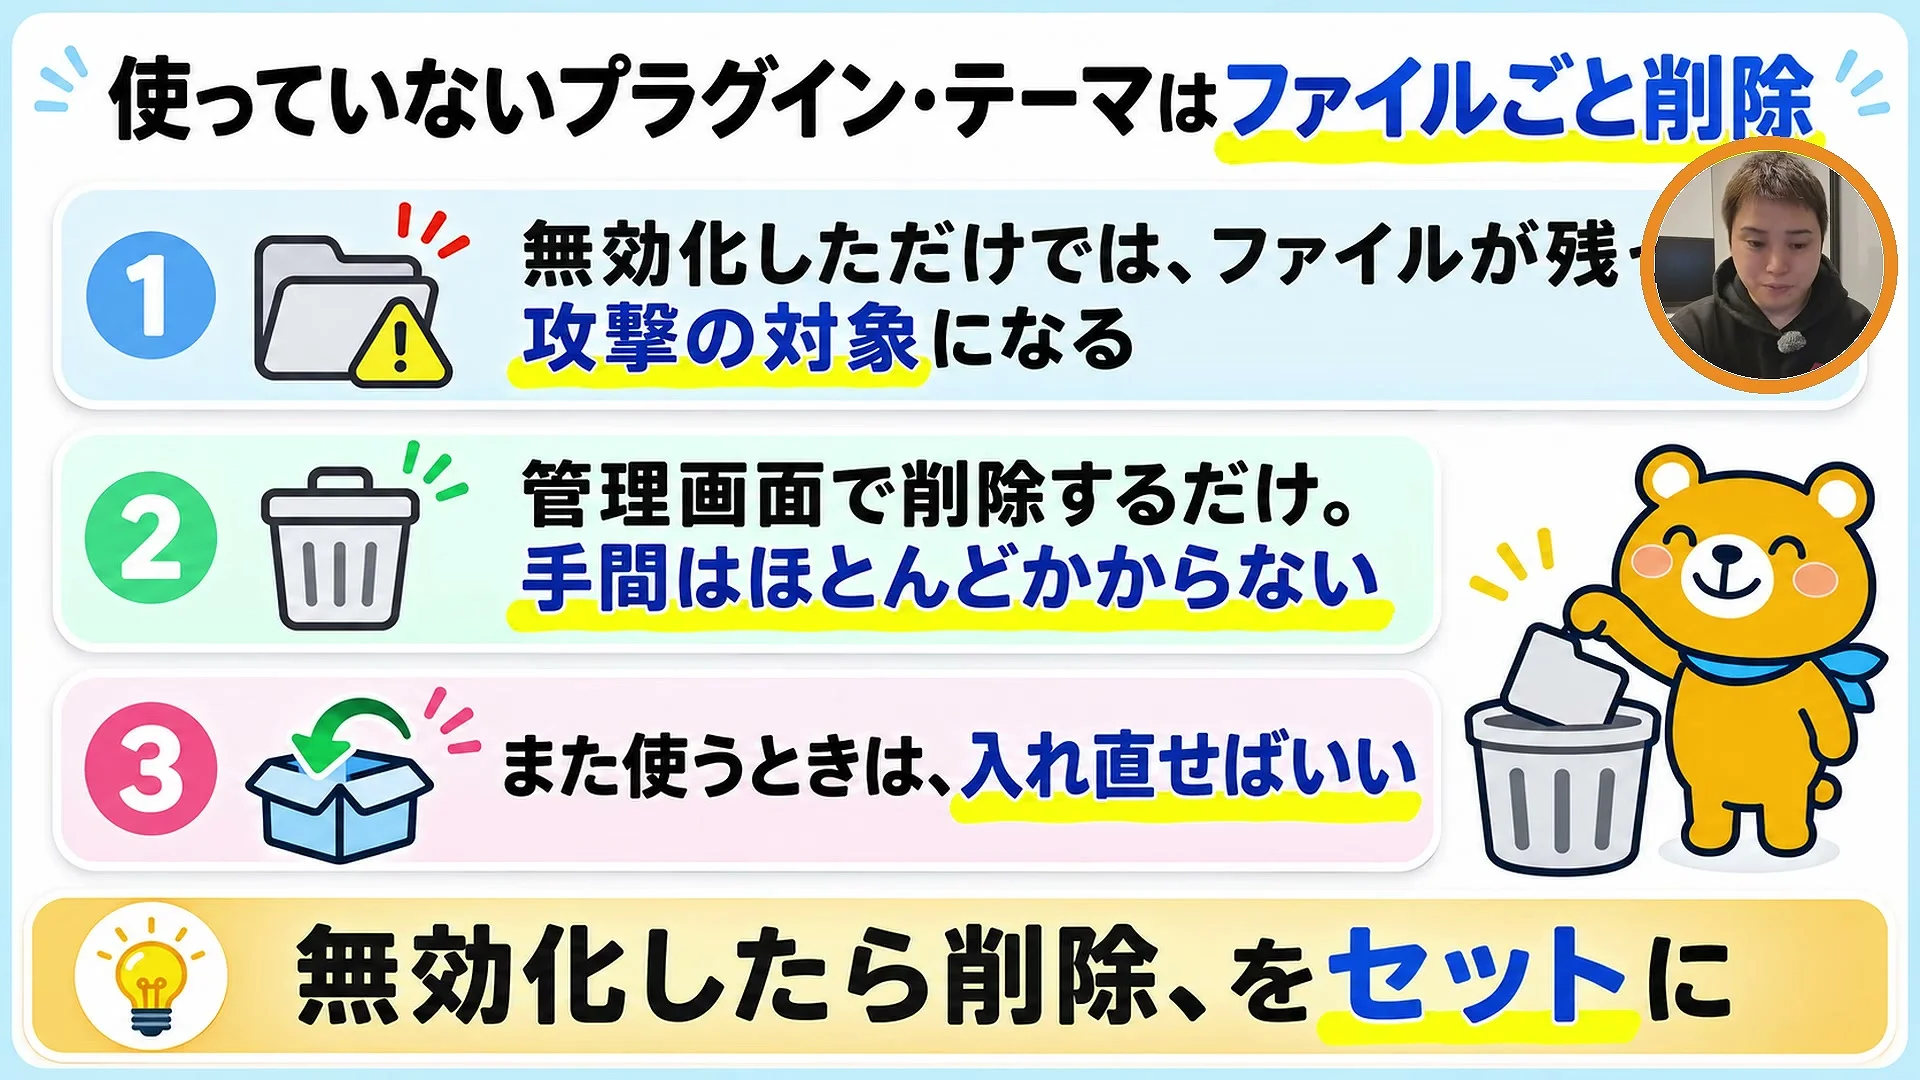
続けて、使っていない物の話。管理画面で無効にしただけでは、ファイルは残ったままです。中島さんはこう言います。
動画では(7:58〜)
それが残っているだけで攻撃の対象になることがあるので、なので使ってないテーマプラグインに関してはもう削除してやった方が、え、安全ですね。
無効化と削除は、別の作業。また使う時は入れ直せばいい、と中島さんは説明しています。
スライドの締めは、無効化したら削除までをセットにする、という一文でした。削除は管理画面から行うだけで、手間はほとんどかからない、とも出ます。
使っていないプラグインを、一覧に置いたままにする。これは、手放せないまま積み上がっている状態なんです。
抱え込みが腐り始めるのは、量が多いからではありません。持ち抱えたまま手放せず、積み上がっていく所からです。プラグインの一覧も、同じ形をしています。
その自動更新のオンを、私は、更新の実行を仕組みに渡す話として受け取っています。私の手元に残るのは、何を残して何を消すかの線引きです。
残すか消すかの線は、今使っているかどうか。迷って手が止まる物ほど、実は入れ直せる物なんですよね。消してから必要になったら、その時に入れ直せばいい。中島さんの話も、その向きでした。
最後にいつ使ったか言えない物から、手放す候補に入れていく。それが私の見方です。
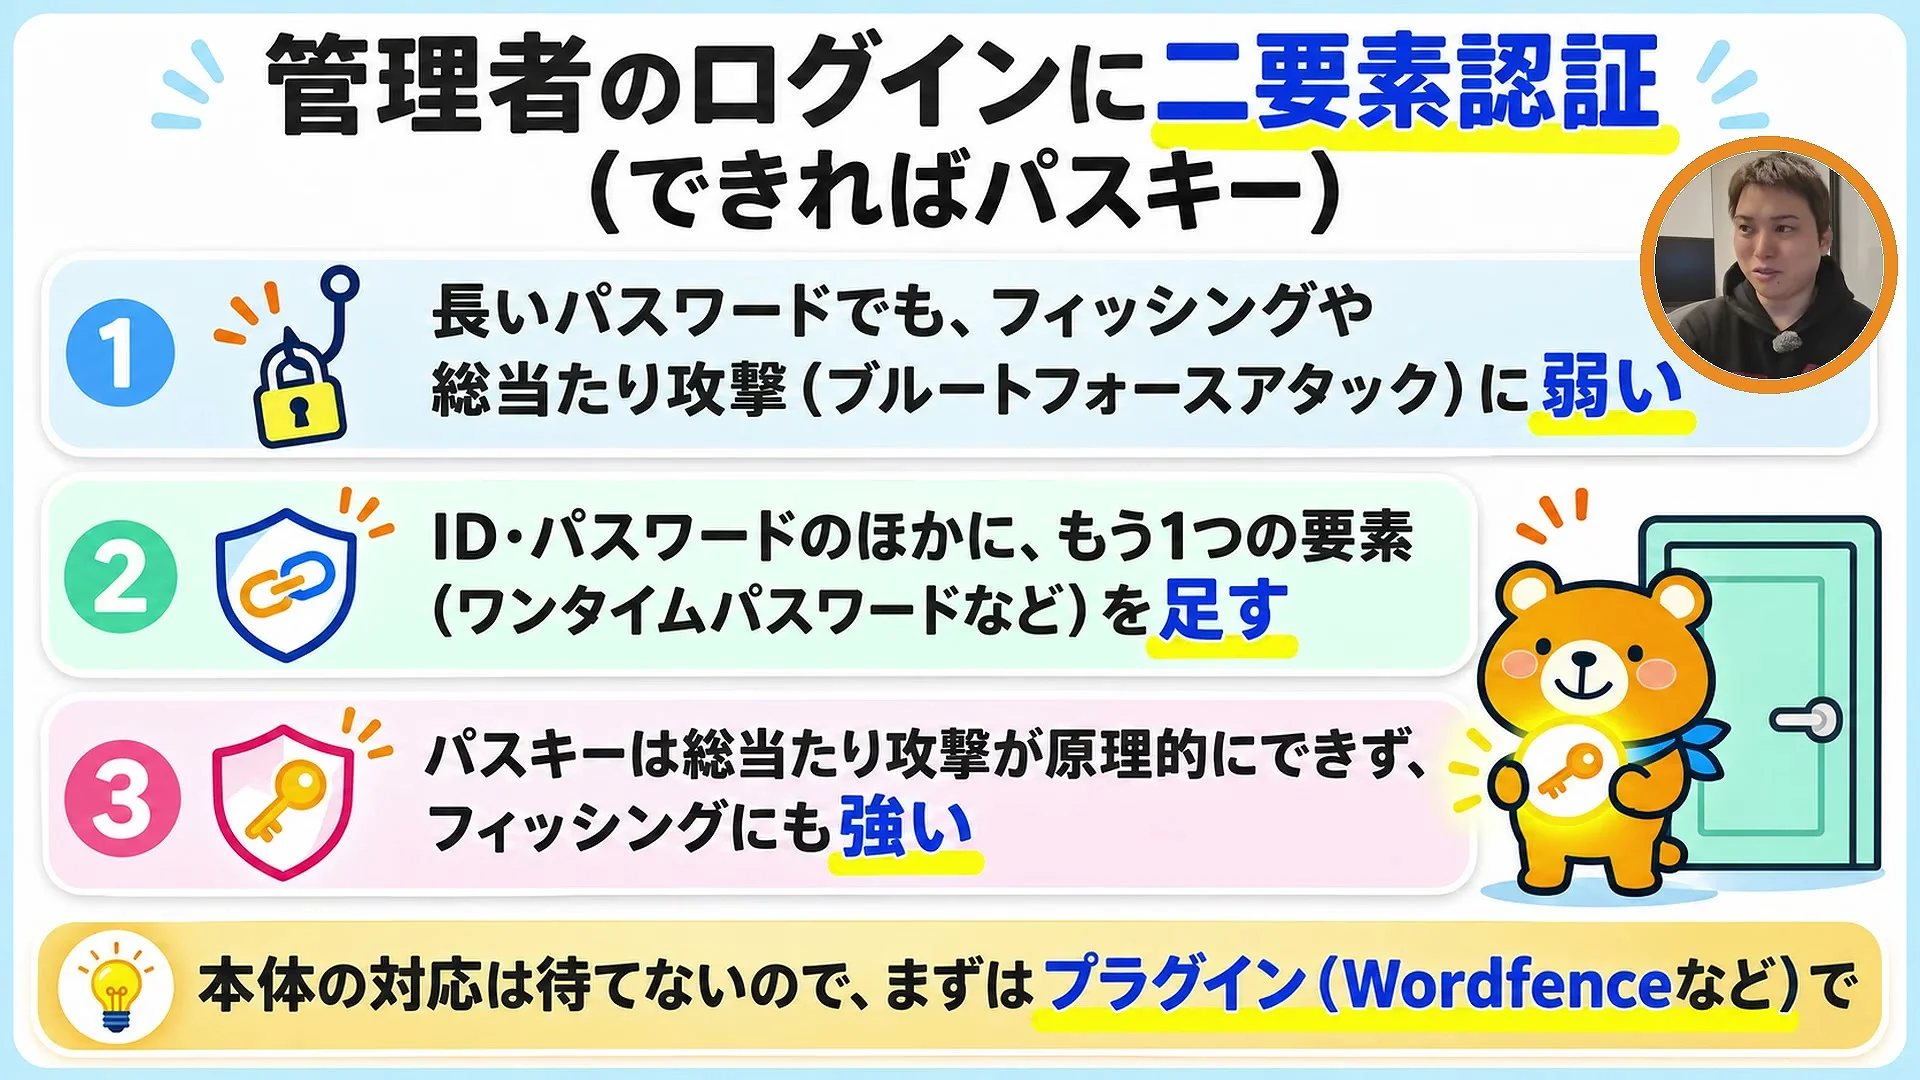
管理者のログインは、IDとパスワードだけで守っていますか? 長いパスワードでも、フィッシングや総当たり(ブルートフォース)には弱い、と中島さんは話します。
だから、IDとパスワードのほかに、別の要素をひとつ足す。これが二要素認証です。その中で中島さんが推すのが、総当たりが原理的にできず、フィッシングにも強いパスキー。
動画では(9:35〜)
パスキーめちゃくちゃ強いのでなので、ま、パスキー入れてあげるだけで安全なので、ま、この辺っていうのはプラグインとか入れて対応してあげるといいかなと思います。
WordPress本体がいつ対応するかは分からないので、まずはプラグインで、というのが中島さんの話です。挙がるのはWordfenceなどで、中島さん自身も使っていると話します。
ただし、プラグイン自体にも穴のリスクはある、と中島さんは添えていました。
続けて挙がるのが、ユーザー名にadminを使わないこと。admin で入っている人は結構いて、ユーザー名が丸分かりになる、と中島さんは話します。あとはパスワードを当てるだけでログインできてしまうので、推測されにくい名前にする、という話でした。
入口の話を聞いて、私が考えたのは固める順番です。
私なら、先に名前を見ます。admin のままだと、相手に残るのはパスワードを当てることだけになるので。名前を推測されにくくしてから、パスキーで鍵を足す。この順番で固めていきます。
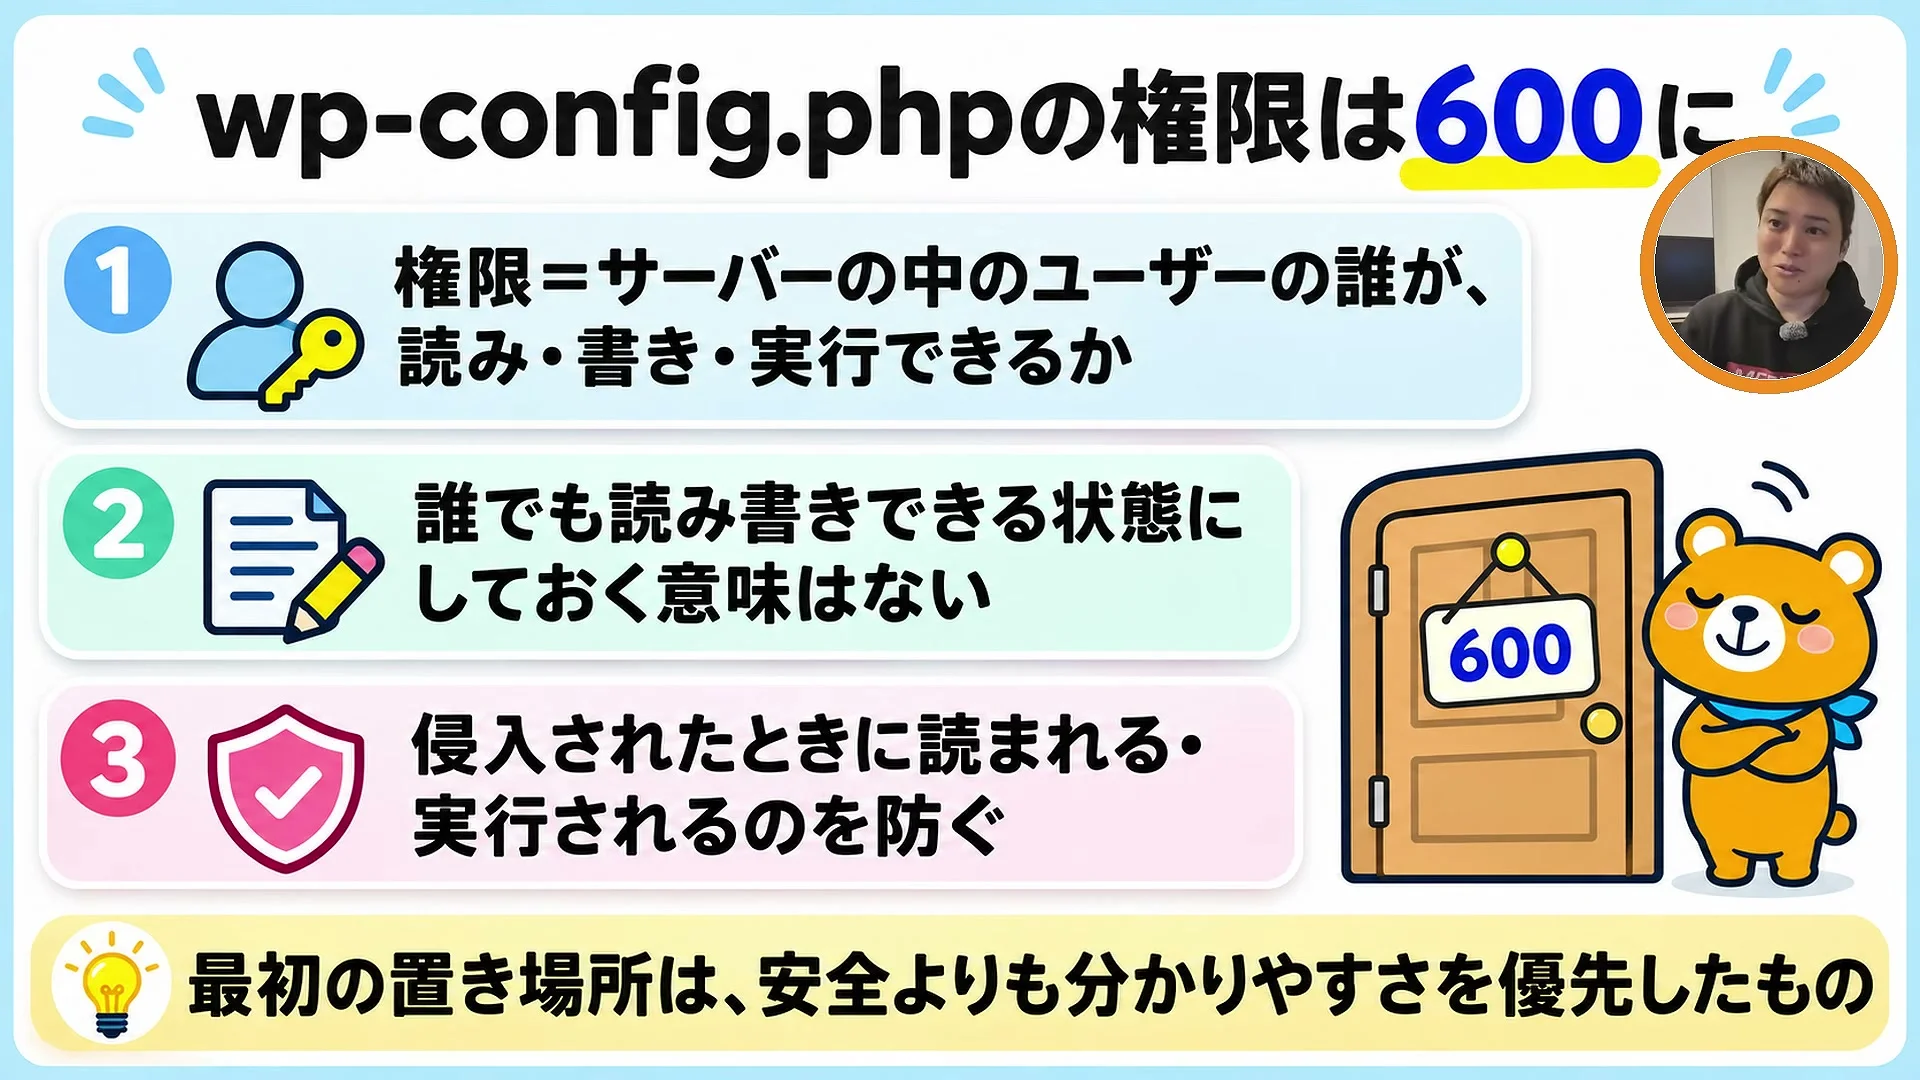
第3章でログインの入口を固めたら、次はサーバーの中のファイルです。wp-config.php には、データベースのユーザー名とパスワードが書かれている、と中島さんは説明しています。
そのファイルが外から読まれたらどうなるのか。中島さんはこう話します。
動画では(13:46〜)
だからそれを見られるとですね、え、そのまんまあのデータベースに入られることになるので、
だから、置き場所を変える。ドキュメントルート(public_html など、外から見える一番上の置き場)の中は、外から一応アクセスできる場所です。そこから1つ上の階層へ移して、権限は 600(持ち主だけが読み書きできる設定)にする、という話です。
スライドには、最初の置き場所は安全よりも分かりやすさを優先したもの、と出ます。移すとほかの設定も変わるので、やり方は調べるか AI に聞いてほしい、と中島さん。
2つ目は uploads フォルダ。画像などの本体が置かれる場所です。ここで PHP を動かさない。PHP2Shell は外からコードを動かせる RCE(外から勝手にプログラムを動かされること)だった、と中島さんは振り返ります。
.htaccess に1〜2行書いて uploads に置く、というのが中島さんのやり方です。エックスサーバーと ConoHa WING は Apache と nginx が両方動いているので使える、と説明しています。使っているサーバーで効くかは各自で確かめてほしい、とも添えていました。
3つ目は、session.upload_progress.enabled を Off にすること。ファイルを上げる時の進み具合を出す機能で、PHP2Shell の片方の穴はこの機能を悪用したもの、と中島さんは話します。
パッチが出ても、似た穴があるかもしれない。だから使わない機能は止める。影響は PHP 5.4〜8.5 と言われていた、と中島さんは添えていました。
調べるか AI に聞いて、と中島さんが話したのは、wp-config.php の移し方です。uploads のほうは、.htaccess に1〜2行、と中身まで話していました。
私なら、置き場所を変える前に、自分のサーバーでほかに何が一緒に変わるかを先に AI に聞きます。そこから動く、という見方です。
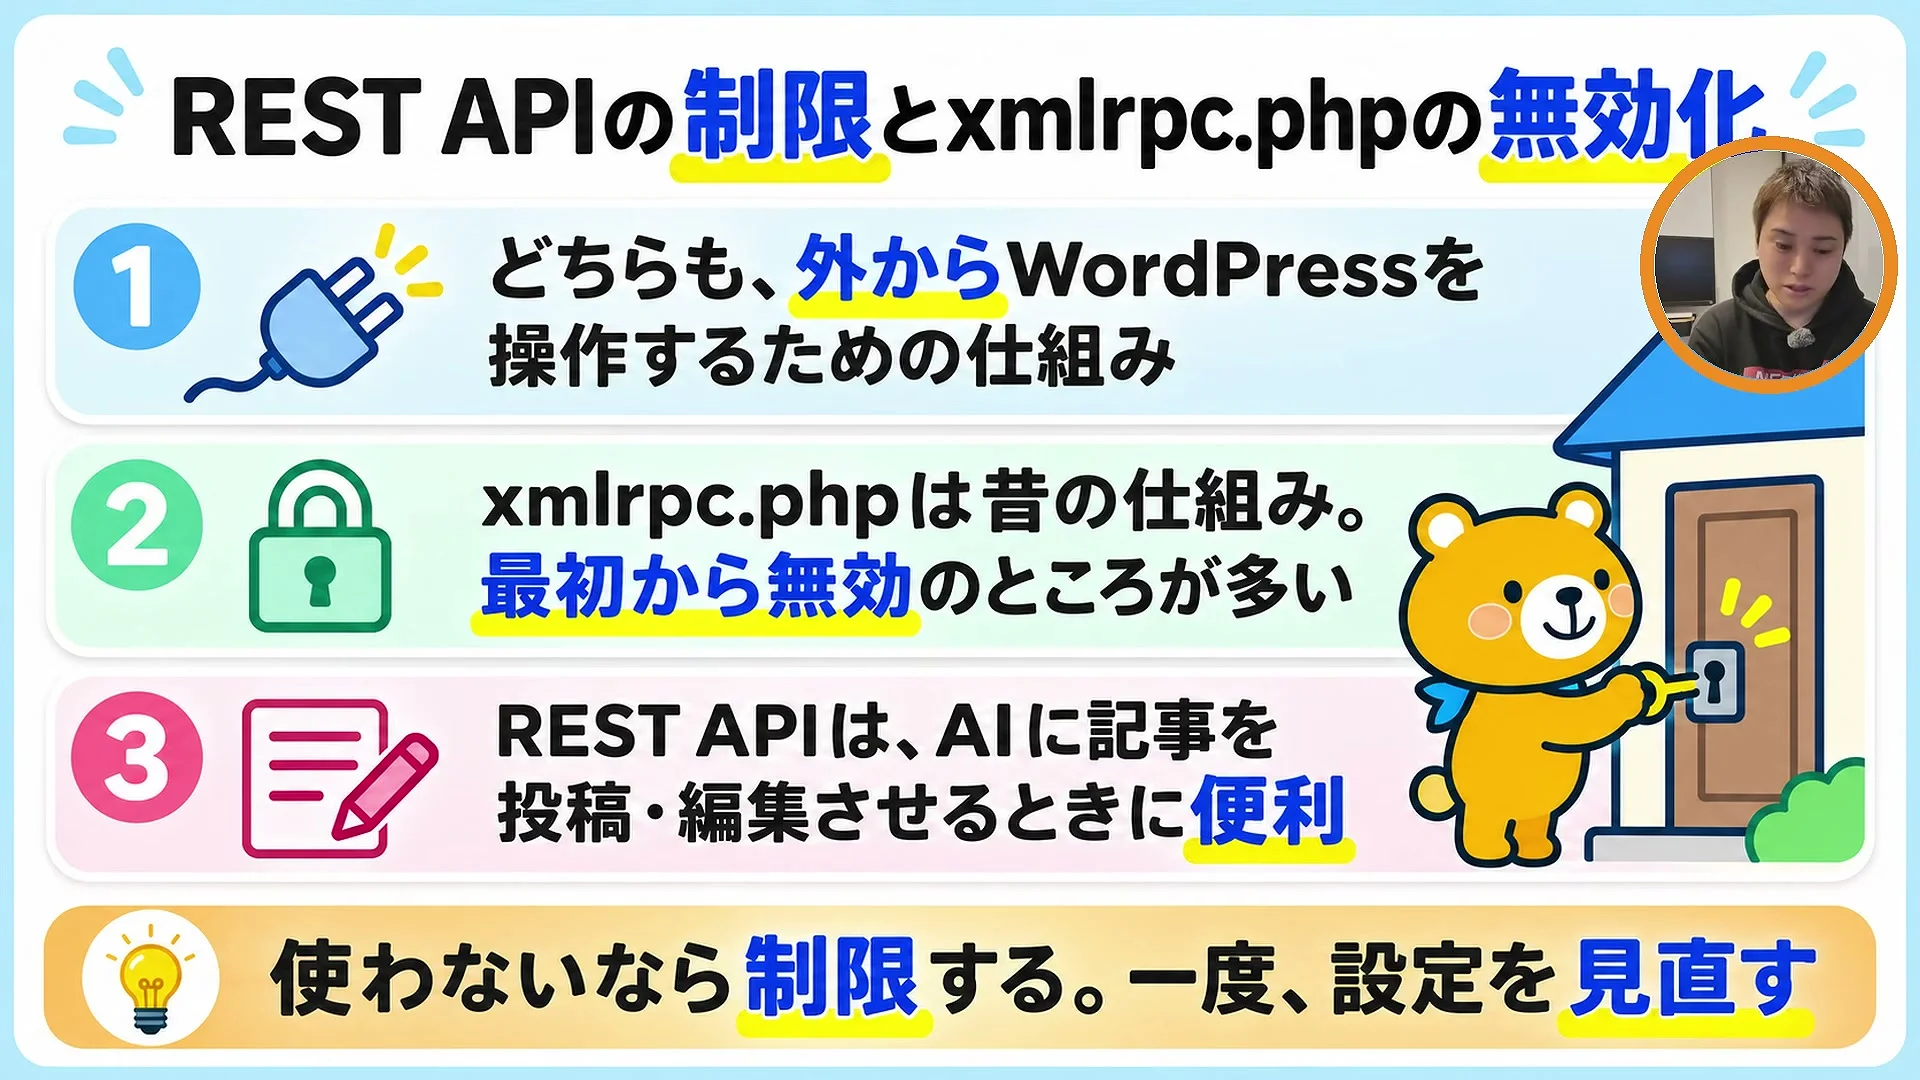
次は、外から WordPress を操作する道の話です。
REST API と xmlrpc.php は、どちらも外から WordPress を操作するための仕組み、と中島さんは話します。xmlrpc.php は昔の仕組みで、最初から無効になっている所が多いそうです。
REST API のほうは、中島さん自身が使っている道でした。Claude Code などに REST API を使わせて、外から AI にブログの更新をさせることがある、と中島さんは話しています。そのうえで、使わないなら制限して、一度設定を見直してほしい、と。
続けて、入口を外側で絞る話が3つ。日本向けのサイトなら、海外の IP を止める。攻撃する側は日本のサーバーを経由することもあるけれど、海外から来ることが多いので、それなりに効く、と中島さん。サーバーのコンパネで設定でき、最初からオンの所もあるそうです。
1人で運用しているなら、管理画面に入れるのは自分だけでいい。そう中島さんは話します。そのための手段として中島さんが挙げるのが、管理画面への IP 制限と、入口に ID とパスワードを1枚足す Basic 認証です。
この章は、私には人ごとではありません。私は AI に WordPress の下書き投稿を頼んで、確認用のプレビューURLを返してもらっています。
その時に AI が通っているのが REST API。外から操作する道を通って、記事を下書きとして保存しています。
私は、AIが使う所に鍵を預ける側でもあります。
つまり私は、中島さんの言う、外から AI にブログを更新させる側にいるんですよ。
中島さんは、第6章で触れる WAF について、基本は使えるだけ使うけれど、API を使う時に切ることもある、と話しています。守りの設定と、外から使う API の道。その間には、ちょっとした緊張があるんです。
中島さんの「使わないなら制限」を、AIに下書きを頼む私の側から見るとどうなるか。私なら、AIが通る道は残して、それ以外は閉じる向きで考えます。開ける幅は、AIに渡す実行の範囲に合わせる。推測: 設定によっては、AI が下書きを入れる道まで止まることもありそうです。
手放すのは、実行と量産。魂は渡しません。下書きを入れるのは AI でも、何を出すかの判断は私の手元に残す。道の開け方も、その線に合わせて決めます!
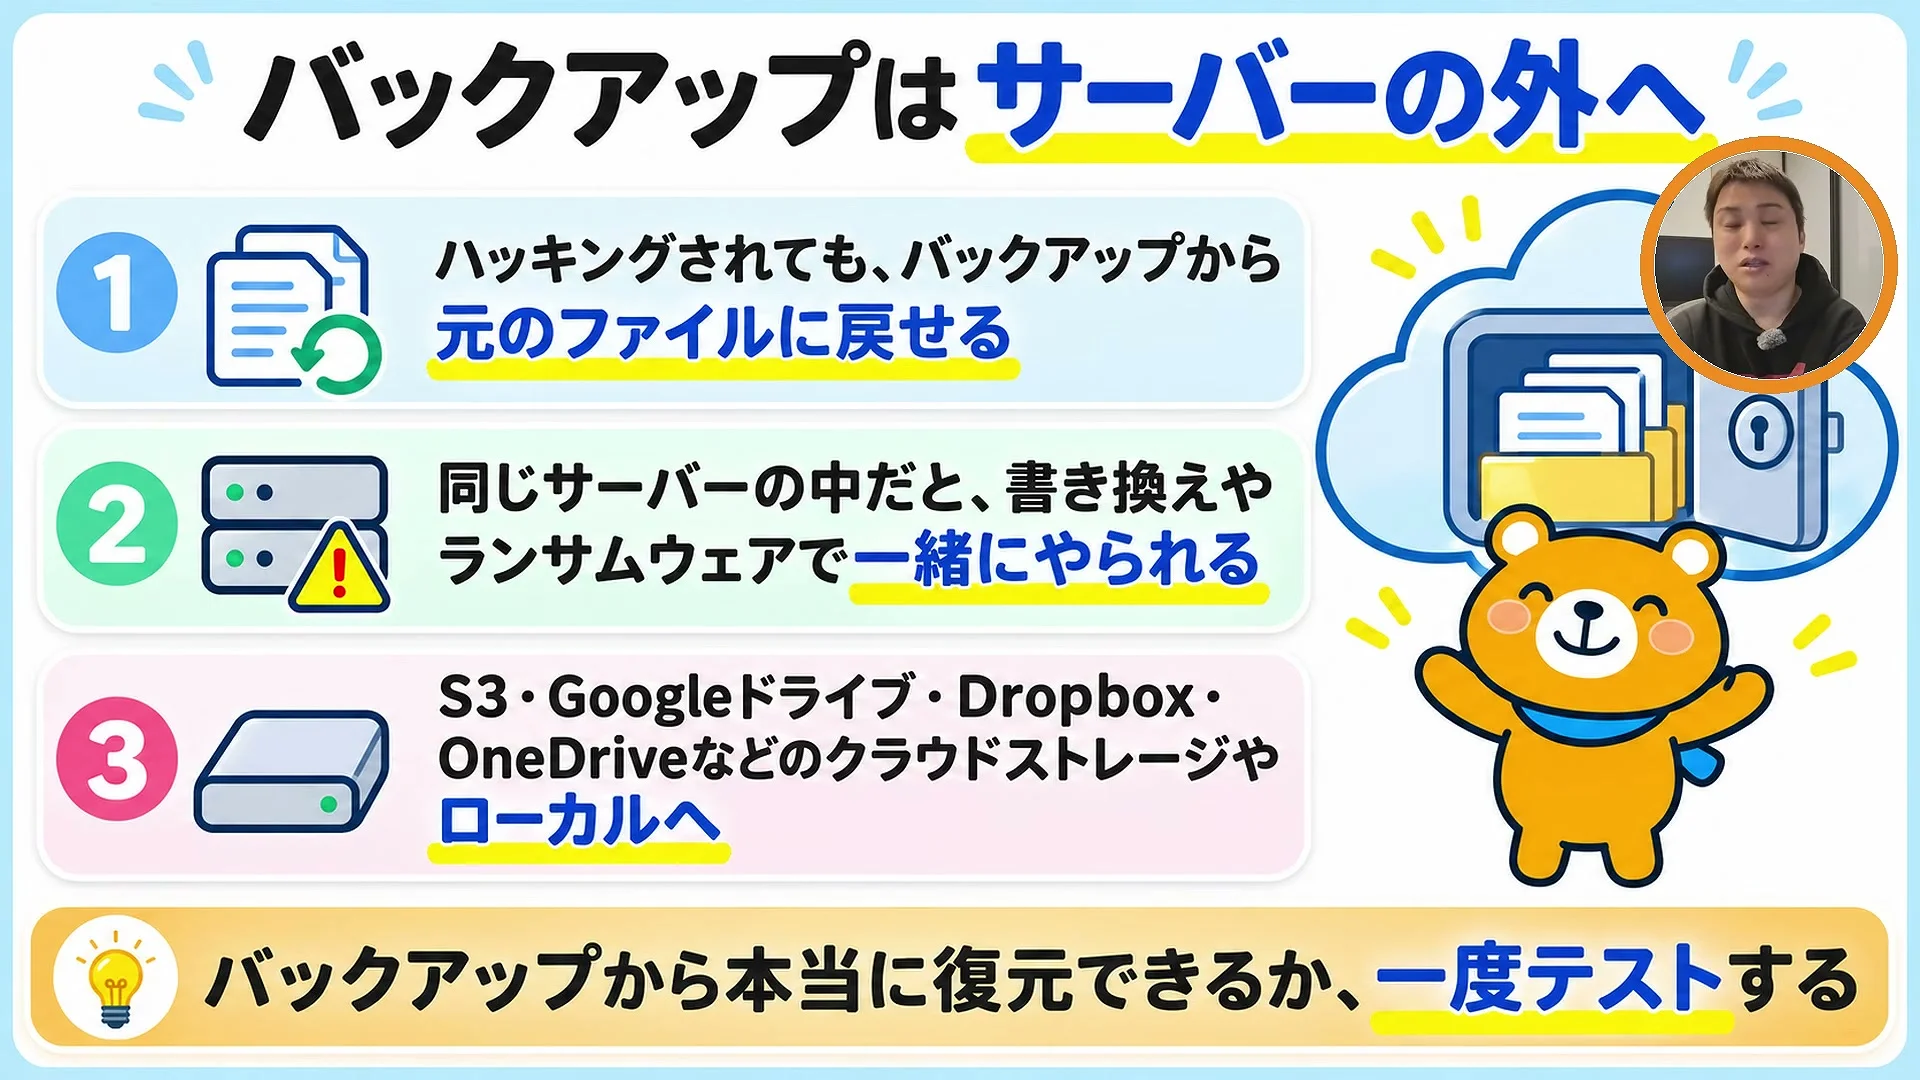
最後の束は、サーバーの外側の守りとバックアップです。WAF(Web アプリケーションファイアウォール)は SQL インジェクションや XSS などを防ぐもので、レンタルサーバーの機能でオンにできる、と中島さんは話します。API を使う時に切ることもあるけれど、基本は使えるだけ使う。Cloudflare などの CDN を挟むのも守りになる、とも。
そして13項目の最後が、バックアップ。中島さんはこう言います。
動画では(30:36〜)
バックアップは、えっと、その同じサーバーに取ってると意味がないので、え、別サーバーに、別サーバーってか、別の場所に逃すようにしてください。
同じサーバーの中だと、書き換えやランサムウェアの暗号化で一緒にやられる、という理由です。逃がす先は、S3・Google ドライブ・Dropbox・OneDrive などのクラウドか、手元のローカル。
あわせて大事なのが、そのバックアップから本当に戻せるか、一度テストすること。置いただけでは、守りは半分なんですよね。
まとめで中島さんは、AI を使った攻撃は本当に当たり前になってきている、と話します。運用が大変なら、運営会社が管理してくれる note などのブログサービスを使うのも1つ。Cloudflare EmDash に移っても、今日の話はなくならない、とも言います。理由はこうです。
動画では(33:40〜)
結局クラウドフレアもそうですけどサーバーみたいなものを持つっていうことになるんでそれの管理をしていかなければいけない
サーバーを持つ以上、管理は残る。器を替えても、守る仕事は一緒についてくる。
中島さんは、そのかわり、学べば手元で扱える資産になる、とも話しています。
この向きは、私の記事『EmDash(Cloudflare製CMS)へのWordPress移行をKEITOさんが実演』に書いた事とも重なります。
私の記事より(EmDash(Cloudflare製CMS)へのWordPress移行をKEITOさんが実演・01「WordPress から EmDash への引っ越し。前と後で、何が替わり何が同じか」と02「更新し続ける負担。PHP の脆弱性は最後の一押しだった」)
バックアップを先に取る。失敗したときに戻れないのが怖いから。流れの一番前に、守りの作業を置いています。
AIで運用を管理すれば、保守はほぼ要らなくなる。そう話したうえで、KEITOさんは、セキュリティの保守だけは残した方がいい、と1つだけ念を押します。
引っ越しの実演でも、バックアップは流れの一番前にありました。AI で管理しても、セキュリティの保守は残す。中島さんの話と同じ向きですよね。
戻せるかを一度試す、と中島さんは話していました。
EmDash に移っても、この確かめの仕事は消えません。逃がす先を決めて、戻せるかを確かめる。ここは器を替えても残る作業です。
COLUMN
▲目次ひろくんコラム:守りの作業は、後回しにする私がAIに任せる
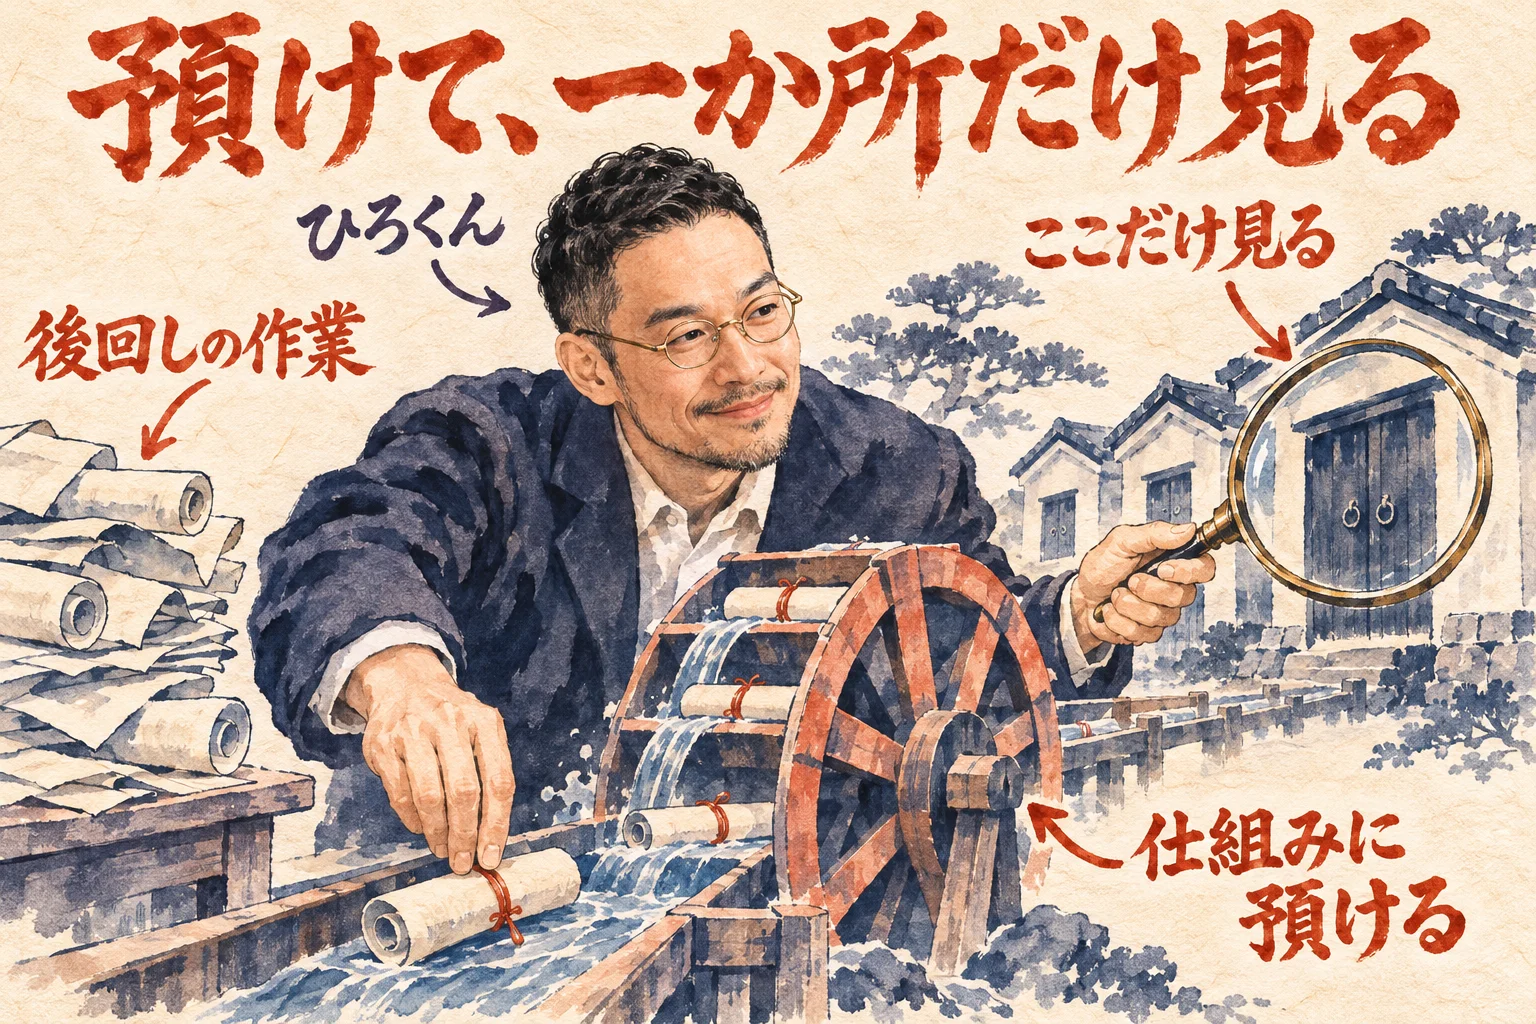
中島さんの13項目は、一度やれば終わる話ではありません。プラグインの更新、使っていない物の削除、バックアップの確かめ。どれも繰り返し回す守りの作業です。中島さんは、手動が面倒なら自動更新をオンに、とも話していました。守りの作業は、後回しにされやすいんです。
後回しについて、私は魂磨きの記事にこう書きました。
私の記事より(嫌いなことと後回しはAIに任せていいと書いた魂磨きの記事・03「嫌いなことと後回しは、AIに任せる」)
「サボると言うか嫌いなこととか後回しすることをAIにやってもらう。ズボラじゃなければ自分でやってたかも。」
AIにやってもらっているのは、サボることではありません。嫌いなことと、後回しにしてしまうことです。私自身、「サボると言うか」と言い直しています。
私が AI にやってもらっているのは、嫌いなことと、後回しにしてしまうこと。守りの作業も、思い出したらやるものにせず、AI や仕組みに預ける側に置きたい。それが今の私の願いです。
ただ、任せたら手が離れる、とはいかないのが今の私でもあります。別の魂磨きの記事には、こう書きました。
私の記事より(AIのお守りをしながら育てる時間を書いた魂磨きの記事・「丸投げに惹かれても、いまの私は「お守りばっかで」」の節)
委ねてないじゃんお守りばっかで
お守りとは、任せたつもりでも手が離れず、確かめ続けること。私の「お守りばっかで」は、その状態の話です。
中島さんの、バックアップから本当に戻せるか一度テストする、という話は、確かめる所を一か所に決めておく話として読める、と私は見ています。全部の項目にお守りを広げなくても、そこだけは自分の目で見る。
お守りの時間を、私は悪いことだとは思っていません。魂磨きでは「お守りしながら育てるのもワクワク。」と答えています。
あなたのサイトの守りの作業で、いちばん後回しになっているのはどれですか?
分身AIについてもっと知りたい方は分身AI.comもチェックしてね!
AIエージェントに渡す、WordPressの守りを確かめるプロンプト
下の枠の文を丸ごとコピーして、手元のAIエージェント(Claude Code や Codex など)に貼ってみてください。枠の中には、この記事のURLが入っています。
記事の6つの章を、あなたのサイトに当てはめて、13項目の確認表に整理してもらえます。設定は変えずに、確かめた結果と次に見る所だけを返す形です。使っている環境に貼れる追加のプロンプトも作ってくれます。
ただ、返ってきた結果は、そのまま信じずに自分の目で読み直してください。設定を変えるか、更新するかを決めるのは自分です。
依頼文を開く
【記事のURL】
https://ai-kidou.jp/video-report-webshokutv-wp-security/
最初にこのURLの記事を読んでください。読めない時は読めなかったと伝え、下の要点だけを材料にしてください。

次の依頼を、確認と提案だけで行ってください。

【記事の要点】
動画「これだけはやっておきたいWordPressセキュリティ対策」(ウェブ職TV@AIセキュリティ専門の中島さん)の13項目を、6つの章にまとめたもの
1. PHPの版はサポート対象か(管理画面の「サイトヘルス」→「情報」で確かめる)
2. プラグインとテーマは最新か。使っていない物が残っていないか(無効化だけでなく削除)
3. 管理者ログインに二要素認証やパスキーがあるか。ユーザー名に admin を使っていないか
4. wp-config.php の置き場所と権限。uploads フォルダでPHPが動かないか。session.upload_progress.enabled が Off か
5. REST API と xmlrpc.php の扱い。海外IP制限。管理画面のIP制限やBasic認証
6. WAF・CDNを使っているか。バックアップの置き場所がサーバーの外か。復元できるか一度確かめたか
書き手の考え
・守りの作業は、思い出したらやるものにせず、期限まで運ぶ持ち主を1人決めて渡す
・AIに渡すのは実行で、何を出すかの判断は自分が持つ
・AIに投稿させるなら、REST API の制限や管理画面のIP制限と、AIからの更新が両立するかを、自分の環境で確かめてから決める

【目的】
記事の13項目を、依頼した人のサイトに当てはめ、確かめた結果・分からなかった所・次に自分で見る所を確認表にまとめる。

【やってよいこと】
1. 記事を読んだあと、次の質問を1つずつ聞いてください。答えを受けてから次へ進んでください。
・AIに任せたい確認はどれか
・預ける物はどれか(どのサイトの、どの画面まで見せるか)
・自分の目で確かめたい所はどこか(管理画面・サーバーのコンパネのどこを自分で見るか)
・使っているAIエージェントや道具は何か
2. 依頼した人が見せた画面・貼った情報の範囲だけを見て、13項目の確認表に整理してください。
3. 使っている環境にそのまま貼れる追加のプロンプトを1〜3本つくってください。各プロンプトの中に https://ai-kidou.jp/video-report-webshokutv-wp-security/ を入れてください。

【守ること】
・設定の変更、プラグインの更新や削除、PHPの版の切り替え、ファイルの移動や権限の変更、REST API の制限、IP制限の設定、送信、購入は行わないでください。必要なら提案として書くだけにしてください。
・パスワード、鍵、wp-config.php の中身、データベースの情報は求めないでください。貼られても読み上げず、使わないでください。
・記事に無い手順・数字・主張(.htaccess の書き方、php.ini の記述、コマンド、料金)を足さないでください。
・分からない所は「未確認」と書いてください。

【返す形】
1. 13項目それぞれの確認表(確かめた結果/分からなかった所/次に自分で見る所)
2. 未確認の所
3. 追加のプロンプト(1〜3本・記事のURL入り)
4. 自分の目で読み直す所を1行Q. この動画で話しているのは誰ですか?
A. チャンネル「ウェブ職TV@AIセキュリティ専門」の回で、話しているのは中島さん1人です。中島さんは、WordPressのプラグインを作って公開している、と動画の中で話しています。
Q. どの項目から手を付ければいいですか?
A. 中島さんは優先順位を付けてはいません。動画で紹介した順です。私なら、期限のあるPHPの版を最初に見ます。8.2は年内にサポートが終わる、と中島さんが話していたからです。版は管理画面の「サイトヘルス」→「情報」で確かめる、と中島さんは説明しています。詳しくは第1章のPHPの版の話と第2章の更新と削除の話へ。
Q. REST API は止めた方がいいですか?
A. 使わないなら制限して、一度設定を見直す、というのが中島さんの話です。AIに投稿させる私の考えは、任せる分に絞って開ける向きです。開ける範囲は、今どの道が開いているかを先に確かめてから決めます。詳しくは第5章の外から操作する道の話へ。
Q. EmDash に移れば、こうした対策は要らなくなりますか?
A. Cloudflare EmDash に移っても、サーバーを持つ以上、同じ種類の管理は残る、と中島さんは話しています。詳しくは第6章のWAF・CDNとバックアップの話へ。
ウェブ職TVの中島さんの13項目を、PHPの版、更新と削除、ログインの入口、設定ファイルと書き込み場所、外から操作する道、外側の守りとバックアップの6つの束で追いました。
どの束も、一度設定して終わりではなく、確かめ続ける守りの作業です。
私なら、守りの作業を思い出したらやるものにせず、期限まで運ぶ持ち主を1人決めて渡します。AIに渡すのは実行で、何を出すかは私が持ちます!
本編の動画も観てみてください
この記事は、13項目の要点と私の考えをまとめたものです。スライドを1枚ずつ見せながら話す流れや、中島さんの語り口は、動画で観たほうが早く伝わります。一度通して観ると、全体がつかめますよ。
私の本も置いておきます
『Claudeプロジェクト実践入門 コンテンツマーケティング編』(Kindle)
この記事は、WordPressのセキュリティ対策13項目を、守りの作業の持ち主を決める話として整理したものです。
ClaudeのプロジェクトでAIと一緒に仕事を進めたい時に、手に取ってみてください。
Amazonで見るAmazonアソシエイトのリンクです
関連記事
偽サイトで2段階認証のコードは通り、パスキーは使えなかった確かめから、パスキーが何を防ぐのかが分かります。
PHPの脆弱性2件がWordPressにどう関わるのかを、管理者権限の話と一緒に知ることができます。
UpdraftPlusのように、更新するだけでは直らない事故があるという話。
攻撃側のAIが強くなると、放置したサイトが踏み台にされる流れが分かります。
参考リンク
今回紹介した動画の本編です。時刻つきの発言は、ここで確かめられます。
今回の動画を出しているチャンネル。
まとめの後で紹介した、私の本のページ。Amazonアソシエイトのリンクです。
今回紹介した動画
| チャンネル | ウェブ職TV@AIセキュリティ専門 |
| 出演 | 中島さん |
| 公開日 | 2026年11月4日 |
| 長さ | 36分34秒 |
| URL | https://www.youtube.com/watch?v=3izaPInGPns |
🎁 無料プレゼント
Aiport(ClaudeCode AIエージェント実践会)
ClaudeCodeでAI秘書+分身AI+AIカンパニーが無料で作れるキット&解説動画をプレゼント!
▶ 無料で入会してキットを受け取る🤖 AI生成コンテンツについて
この記事はAIツール(Claude Code)を活用して制作しています。構成・文章生成にAIを使用し、最終的な内容の確認・編集・公開判断はひろくん(田中啓之)本人が行っています。「分身AIひろくん」(bunshin-ai.com)とは別のコンテンツです。
AI氣道 — 三方よしのAI活用
家事と子育てのスキマで経営する、ひろくんのAIブログ
📺 毎朝無料LIVE配信中!見逃しても大丈夫、アーカイブも完全無料。
記事も完全無料。見逃しても大丈夫!
YouTubeチャンネル: @AIKIDO-GPTs
| 曜日 | 時間 | メインホスト | ゲスト | テーマ |
|---|---|---|---|---|
| 月 | 7:00〜7:30 | ひろくん | ただっち | AI最新ニュース・実験 |
| 月 | 13:00〜 | ひろくん | れんくん(戸野塚蓮) | AI経営術LIVE |
| 火 | 7:00〜7:30 | ひろくん | 公ちゃん | 共感ストーリー×分身AI |
| 水 | 7:00〜8:00 | ひろくん | 高崎さん・たくみくん | AI×開発・教育 |
| 木 | 7:00〜7:30 | ただっち | ともみん | AI×デザイン |
| 金 | 7:00〜7:30 | ただっち | 友くん | AIツール最前線 |
| 土 | 7:00〜7:30 | ただっち | ゆきちゃん | AI×起業・発信 |
| 日 | 7:00〜7:30 / 7:30〜 | WACAコラボ | ひろくん+仲間たち | 生成AI最新ニュースまとめ |
📍 日曜7:00〜7:30のLIVEは無料視聴、7:30〜のWACAのZOOMは登録制です。詳細・登録はこちら
🔥 火曜15:00〜 社長モテる化計画LIVEもやってるよ!