コラボLIVE
AIを使う人のセキュリティ対策、お金に関わるアカウントから先に守る
2026年11月2日(月)コラボLIVE|ひろくん・れんくん
家事と子育てのスキマで経営する3方よしAI共創コンサルタントの田中啓之、ひろくんです。2026年11月2日(月)のコラボLIVEは、GPTs研究会として、れんくんと一緒にお届けしました。テーマは、AIを使う人のセキュリティ対策です。この記事は、その回の内容をまとめたものです。
話は、一つの鍵を複数人で使う危うさから始まりました。続いて、初期パスワードとフリーWi-Fi、ファイアウォールの話です。Claude Codeにネットワークを常時監視させる使い方も出てきました。お金に関わるアカウントと二段階認証を先に守ること、QRコードや似たURLへの注意もありました。
二段階認証とお金まわりの話は、第6章で触れています。
AIを使う人のセキュリティ対策と今回のLIVEのまとめ|3行でわかるポイント
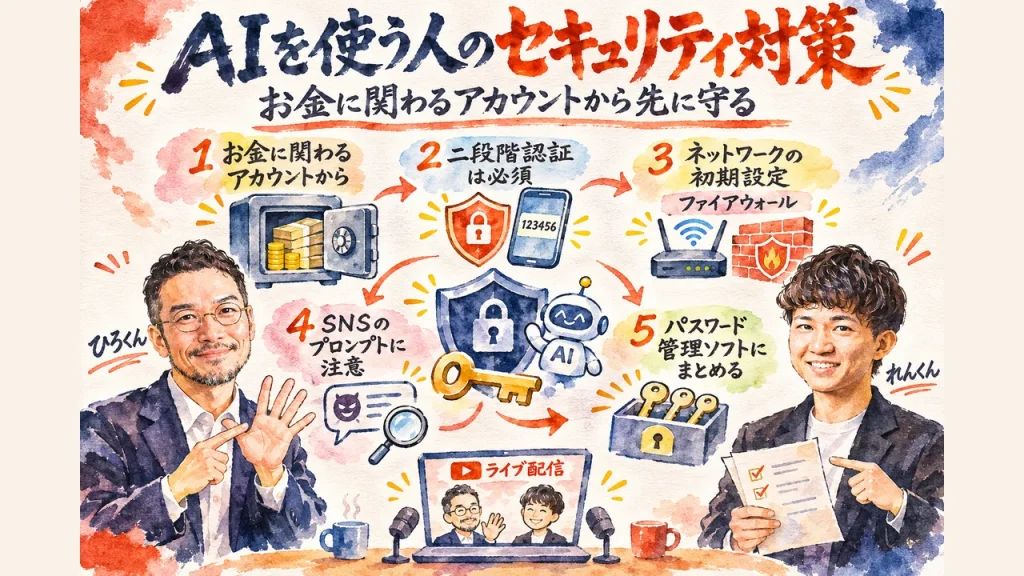
- お金の守りが先:銀行やクレジットカードなど、お金に関わるアカウントから守る。二段階認証は必須です。
- ネットの初期設定:初期パスワードを見直し、ファイアウォールをオンに。フリーWi-Fiには気をつけます。
- 人間側の隙を減らす:案内をうのみにしない習慣と、パスワード管理ソフトで、うっかりを減らします。
最新AI情報満載!毎日朝LIVE実施中!GPTs研究会では、AIツールの最新活用法を毎朝シェアしています。AI初心者の方も、ぜひAI氣道.jpメルマガで朝LIVEブログを毎日チェックしてくださいね。
🎬 LIVE配信アーカイブはこちら!
目次
- 知らなかったでは済まされない|AIを使うほど増える鍵と、仮想通貨の取引所でも起きた被害から考える
- 一つの鍵を複数人で使う危うさ|ホテルのマスターキーに例えて、結局は人の問題だったと考える
- 初期パスワードとフリーWi-Fiに気をつける|Macのファイアウォールでピンポンダッシュを隠す
- ホテルの有線LANでも不安をなくす|Claude Codeに常時監視させる仕組みを作ってみた
- セキュリティは後回しにされがち|SNSで流れるプロンプトをそのまま入れる怖さと、IT保険の考え方
- お金に関わるアカウントから先に守る|二段階認証は必須、メールやSNSの案内をうのみにしない
- QRコードと似たURLに騙されない|パスワード管理ソフトで鍵を一か所にまとめる
知らなかったでは済まされない|AIを使うほど増える鍵と、仮想通貨の取引所でも起きた被害から考える
この日のコラボLIVEは、れんくんと私で進めました。話は、AIを使う人のセキュリティ対策です。
れんくんは、セキュリティの騒動が起こる前は、APIキーの扱い方や、Claude Codeなどのコードの扱い方、AIエージェントの扱い方に、ある程度は気をつけていた、と話しています。
話の入口は、不安な人が多いのではないか、というところでした。私が、そもそもセキュリティを意識していなかった人もいるかもしれない、と話すと、れんくんは、初心者の人にとっては、どこから何に手をつけたらいいのか、そこが悩みどころだと受けました。
そのうえで、れんくん自身はどうだったのかを、話してくれました。
それが先月の頭ぐらいから、情報漏えいのニュースが続いています。私は、毎日のように出てくるので、感覚が麻痺してしまうようだ、と返しました。
何百万件が流出した、というニュースが、普通に流れてくる状況です。
れんくんは、直近で被害が大きかった例として、仮想通貨の取引所を挙げました。暗号資産やブロックチェーンだから安心、と思われがちです。けれど、実際にはそうとは限らない、という話です。
この回の資料のタイトルにも、知らなかったでは済まされない、という言葉が入っていました。銀行口座のデータや、IDとパスワードが流出してしまうことも起こりえます。
れんくんは、AIを使っているほど、セキュリティの意識や危機管理の力を上げていかないといけないと思っている、と話しています。
れんくん「初心者の方はどこから何を手をつけたらいいのかであったりとか、」
「セキュリティ。騒動が起こる前は、まあある程度。」
「全然そんなことはないないんです、実は。」
「本当に知らなかったでは済まされないっていう風にタイトルがありますけど、」
れんくん「AIを使っているとよりこのセキュリティ意識危機管理能力って言ったものを上げていかないとかなとは思ってますね。」
私は、起きないようにするのはもちろん、起きたときにどうするかも考えておく必要があると話しました。
ただ、そのどちらも、何が起きているのかを知らないと始まりません。ここが、この日の入口でした。
ひろくん「毎日出てくるもんね。」
「麻痺してるみたいな。」
「知らないと、とにかく始まらないですよね。」
情報が漏れるニュースが、毎日のように出てきます。感覚が麻痺しているようにも感じます。防ぎようがない、と思う面もあります。
でも、起きないようにすることと、起きたときにどうするかを知っておくことは別なんですよね。知らないと、何も始まらない、と私は話しました。
一つの鍵を複数人で使う危うさ|ホテルのマスターキーに例えて、結局は人の問題だったと考える
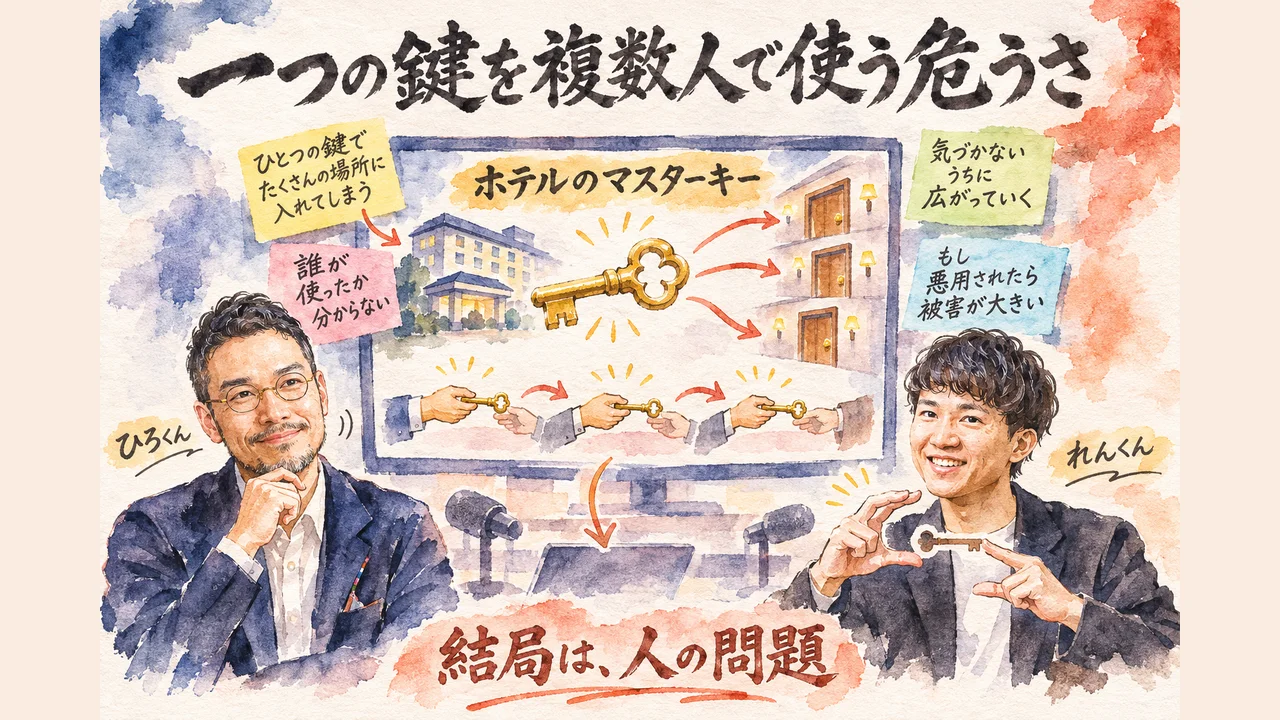
れんくんは、直前の仮想通貨の件の前に話題になった、GMOの件を例に、鍵の管理の話をしました。説明の入り口は、私がMacとWindowsの両方を使っていることです。
MacからWindowsを動かすときは、仮想サーバーを借りないと操作できません。
れんくんの説明では、GMO側も同じようにレンタルサーバーを貸し出して、そこからFXの口座にログインする形があった、ということでした。
問題は、その鍵の持ち方です。一つの鍵で、複数人の仮想サーバーに入れてしまう。つまり、れんくんの口座にも、私の口座にも、同じ鍵でログインできてしまうような管理方法だった、と話しました。
私は、危なすぎる、と驚きました。
れんくん「仮想サーバーレンタルしないと、Macからだと操作できないじゃないですか。」
「このGMO側もレンタルサーバーを貸し出して、そこからFXの口座にログインをして。」
「ヒロ君の口座にもログインができてしまう。っていうような管理方法をしていたんですね。」
れんくんは、ホテルに例えると分かりやすい、と話しました。ホテルにはマスターキーがありますが、仮想サーバーを運用するときは、本来はそのマスターキーを作らずに、個々のログインだけができる形にするのが普通だそうです。
ここは、れんくんが説明した内容で、私が現場を確かめたわけではありません。
れんくん「ホテルで例えるとわかりやすいんですけど、もうマスターキーみたいなのがあるじゃないですか、ホテルだと。」
「人的な問題であったというところで、」
なぜそんな管理になっていたのか。私の見立てとして、昔からセキュリティが甘い時代の名残が、そのまま残ってしまったのではないか、と話しました。
会社が古いほど、管理職の人が握ったまま、誰も言い出せない空気もあったのかもしれません。これは私の推測です。
ひろくん「めちゃくちゃ危ない、危なすぎる、」
「やっぱ昔から、ちょっとセキュリティ甘い。時代から名残でずっと残っちゃったのがね。」
「セキュリティ甘いまんま。誰も言えない。」
私は、結局は人と人の問題だった、とまとめました。れんくんも、人的な問題だった、と受けています。仕組みの穴というより、鍵の持ち方と、言い出しにくさの問題だった、という整理です。
昔のセキュリティの甘さが、名残として残ることもあります。会社が古いほど、誰も言い出せない空気もあったのかもしれません。
そう思うと、結局は人と人の問題なんです。鍵を一つにまとめてしまう話も、根っこはそこにあるのかな。
初期パスワードとフリーWi-Fiに気をつける|Macのファイアウォールでピンポンダッシュを隠す
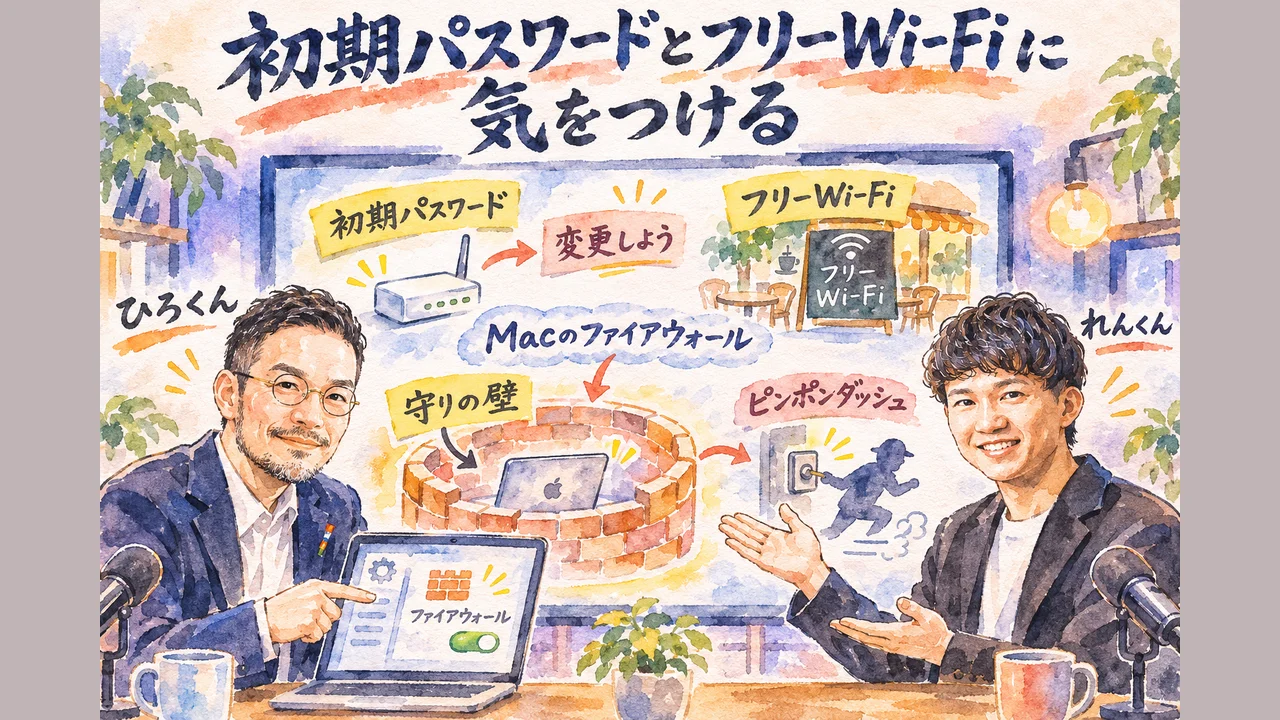
続いて、れんくんは、ネットワークまわりで、すぐに確かめられる対策を紹介しました。私たちは、ウェブにアクセスしたり、作ったものをサーバーに上げたりします。
そのとき、使っているWiFiやネットワークを経由して、ハッキングされることがある、という話です。
私は、突破されたら物理的には入れてしまう、と受け止めました。誰かの踏み台にされることもあれば、自分が踏み台になってしまうこともあります。
ひろくん「踏み台になったりされたりとかもするし」
「わかりやすい。」
最初の注意点は、初期設定のパスワードです。光回線などを引いたとき、ルーターに最初から入っている初期パスワードのままだと、突破されやすい、とれんくんは話しました。
私は、割とそのままになっている人も多いのではないか、と受けました。
パスワードを変えるだけでも十分ですが、プラスアルファとして、Macにはファイアウォールの設定があります。左上のAppleマークからシステム設定を開き、上から3つか4つ目あたりにあるネットワークを選ぶと、ファイアウォールの項目が出てきます。
これをオンにする、という説明でした。
れんくん「初期パスワードの状態であると結構突破されやすかったりとかするので」
「プラスアルファとして、Macの方は、ファイアウォールの設定っていうのができます。」
「ピンポンダッシュしてるみたいな感じです。」
オンにすると、何が変わるのでしょうか。れんくんは、ピンポンダッシュに例えました。ハッカーは、ここに誰かいますか、とランダムに扉を叩いて確認していきます。
ファイアウォールをオンにすると、その呼び鈴の確認を隠すことができる、という説明です。私は、とても分かりやすい、と受けました。
外でフリーWiFiにつないでいる人も、多いと思います。れんくんは、フリーWiFiにつなぐと、同じネットワークの括りに入り、誰がつないでいるかが見えてしまう、と話しました。
だから、フリーWiFiを避けてテザリングを使いましょう、と言われるのだそうです。
ただし、フリーWiFiにつないだとしても、ファイアウォールがオンなら、ある程度は隠せる、と話しています。ノートPCを外に持ち歩く人は、その設定をしておくのが間違いない、という流れでした。
Windowsの人は、ファイアウォールの設定を調べると、同じような項目が出てくるそうです。
れんくん「誰が繋いでいるのかっていうのが見えちゃうんですね。」
「ピンポンが丸見えな状態になっちゃうんです。」
「ファイアウォールの設定って調べていただいたら多分出てくるんですけど」
ファイアウォールの説明は、ピンポンダッシュの例えでとても分かりやすかったです。フリーWi-Fiは、手軽だからとつなぐ人が多いと思います。
危ないと知らないままつないでしまうこともある、という話でした。
ホテルの有線LANでも不安をなくす|Claude Codeに常時監視させる仕組みを作ってみた
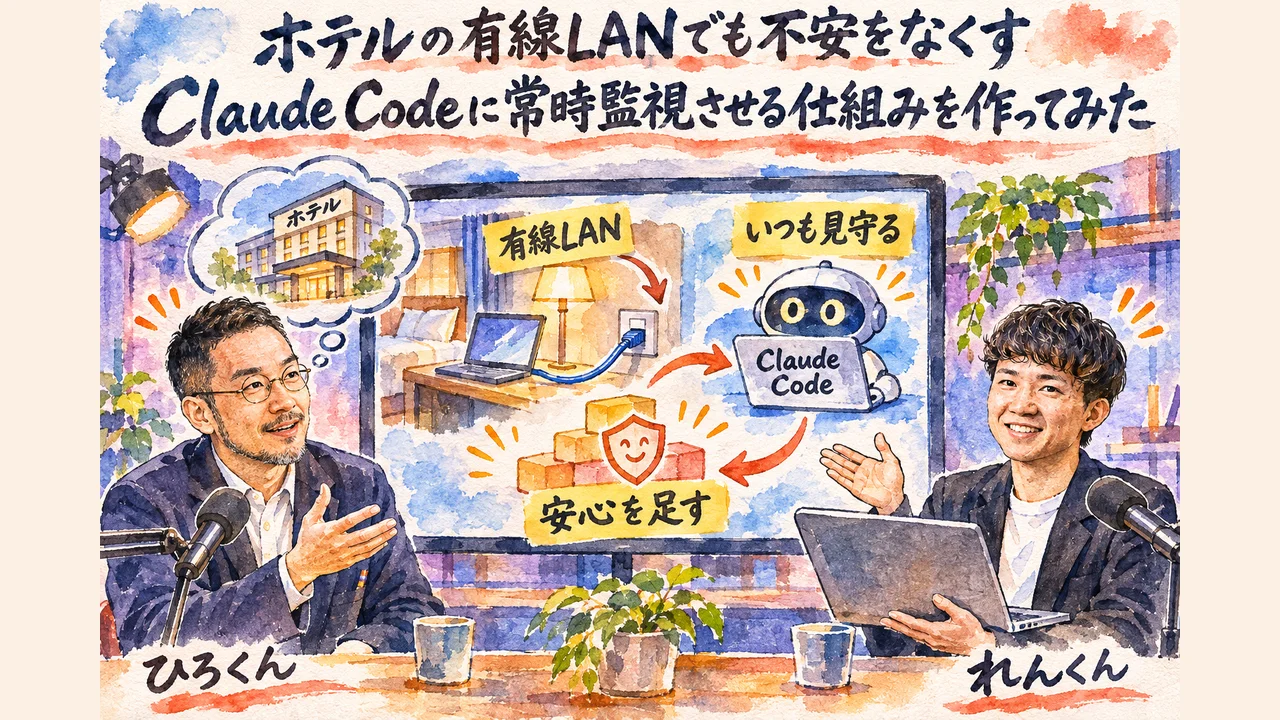
ここからは、れんくん自身の体験です。先週あたりの東京出張で泊まったビジネスホテルは、無線のネットが弱かった、と話しました。
ビジネスホテルでネットが弱いのは、かなり困ります。私も、回線の速度や安定、それにセキュリティは、すぐ気になると話しました。
そのホテルでは、有線LANの接続ができました。ただ、有線LANにつなぐとなると、これは大丈夫だろうか、という不安が、れんくんの側にも出てきたそうです。
私は、有線で直接つなぐのは、むき出しに近いと受け止めました。
れんくん「めっちゃネット弱かったんです」
「あこれちょっと大丈夫かなっていう風な不安がやっぱ僕の方でも出てきたんですね。」
ファイアウォールは、もちろんオンにしていました。そのうえで、れんくんは、Claude Codeに、常時監視させる仕組みを作りました。ネットワークから外のネットワーク、同じネットワーク、あるいは外から、何か攻撃をされていないかを見ます。
されていたら、穴を塞ぐ対策をする、という仕組みです。
そのホテルには2日間ほど滞在して、悪意のあるアクセスは1件もなかった、と話しています。それでも、念には念を、という気持ちで組んだそうです。れんくんは、パソコンのネットワーク管理や、悪意のあるコマンドが実行されていないかの確認も、Claude Codeに今の状況を伝えて、設定しておくのがいい、と勧めました。
れんくん「何か攻撃をされていないのか?されていたら、穴を塞いで対策をするような。」
「何か悪意あるコマンドがこの悪意あるアクセスがあったか。っていうのはなかったんですけど」
私は、ファイアウォールだけだと、呼び鈴を隠しているだけで、何かあったときに誰もチェックしていないから、突破されても気づけないことがありうる、と話しました。Claude Codeに見てもらうのは、確かにいい、と受け止めています。
ひろくん「ネット回線のスピードとか絶対気にしちゃうよね。」
「なんかあったときにチェックしてないから気づかないで突破されてるのとありうるから」
「それはすごいいいね。確かに。」
れんくんは、これはネットワーク管理のセキュリティの一つにすぎない、とも話しました。守らなければいけないものは、ほかにもたくさんあります。
ここから先は、そのほかの守りの話に進んでいきました。
ファイアウォールだけでは、ピンポンを隠せているにすぎません。何かあっても気づかないまま、突破されることもありえます。
そこをClaude Codeに見てもらえるなら、かなり高度な守りが自分でも作れてしまう。守りの考え方が一段広がる話でした。
セキュリティは後回しにされがち|SNSで流れるプロンプトをそのまま入れる怖さと、IT保険の考え方
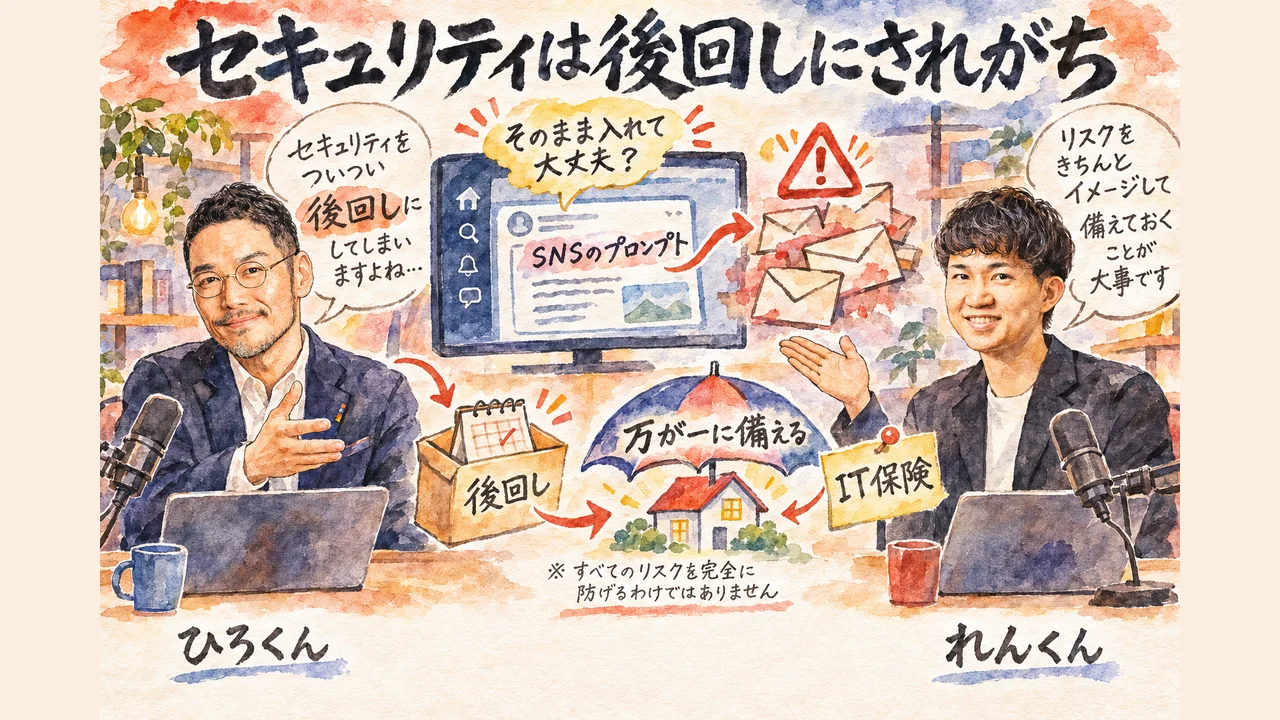
私は、セキュリティは地味で、怖くて、後回しにしがちだと話しました。けれど、本当は最優先でやらなければいけないことです。
何が分からないのかも分からないし、怖い、と言っているうちに、こうして騒ぎが始まってしまいます。
特に危ないと感じるのは、SNSで話題になっているプロンプトを、そのまま入れてしまうことです。実はそれがプロンプトインジェクションで、仕掛けられていた、という大事故もありえます。
そうなると、パスワードをはじめ、大事なものを丸ごと盗まれてしまうかもしれません。
もう一つ怖いのは、自分のパソコンが踏み台にされることです。悪質なことに使われて、自分のパソコンから犯罪が起きている、という状況に巻き込まれるかもしれません。
私は、犯罪に巻き込まれるのが怖い、と話しました。
そうした場合に備えて、IT保険があることを、れんくんが紹介しました。個人事業主やフリーランスの人なら、フリーランス協会のようなところ経由でも、一定の担保があるそうです。
ただし、保険の商品名や条件は、この日は語られていません。
れんくん「フリーランス協会みたいなところがあるので、それでも一定担保されるみたいですね。」
「IT保険はうん入った方がいいですね。」
れんくんは、IT保険は入った方がいい、と話しています。私も、こうなってくると必須かもしれない、と受けました。
保険の商品名や条件は、この日は語られていません。入るときは、中身を自分で確かめる必要があります。
私は、株式会社にして責任を会社に分けておく、という考え方にも触れました。個人だと、全部が自分に返ってくるからです。れんくんは、大きな会社に入っている人も、万が一のときに会社から責任を問われる可能性がなくはない、と話しています。
ただし、悪意を持って意図的にやった場合は、保険は降りない、とも話しました。
れんくん「悪意あるもう意図的にやったらそれはどうしようもないし保険は降りないんですけどそもそも。」
私は、ニュースで騒がれているとおり、セキュリティを売りにした商品を売っているところまで突破されている、と話しました。
そのうえで、自分を守る最低限の領域を先に決めておく、と私は話しました。
ひろくん「むしろね。最優先に。やんなくちゃいけないんだけど」
「パスワードから何から丸ごと盗まれて」
「犯罪に巻き込まれるの怖いよね。」
「こうなってくると必須ですね。」
「セキュリティを売りにした商品、売ってるところまで突破されてるんで。」
私は、セキュリティは地味で、怖いし後回しにしがちだけれど、最優先でやるものだと話しました。騒ぎ始めてから慌てるより、自分を守る最低限の領域を先に決めておく、という考え方です。
お金に関わるアカウントから先に守る|二段階認証は必須、メールやSNSの案内をうのみにしない
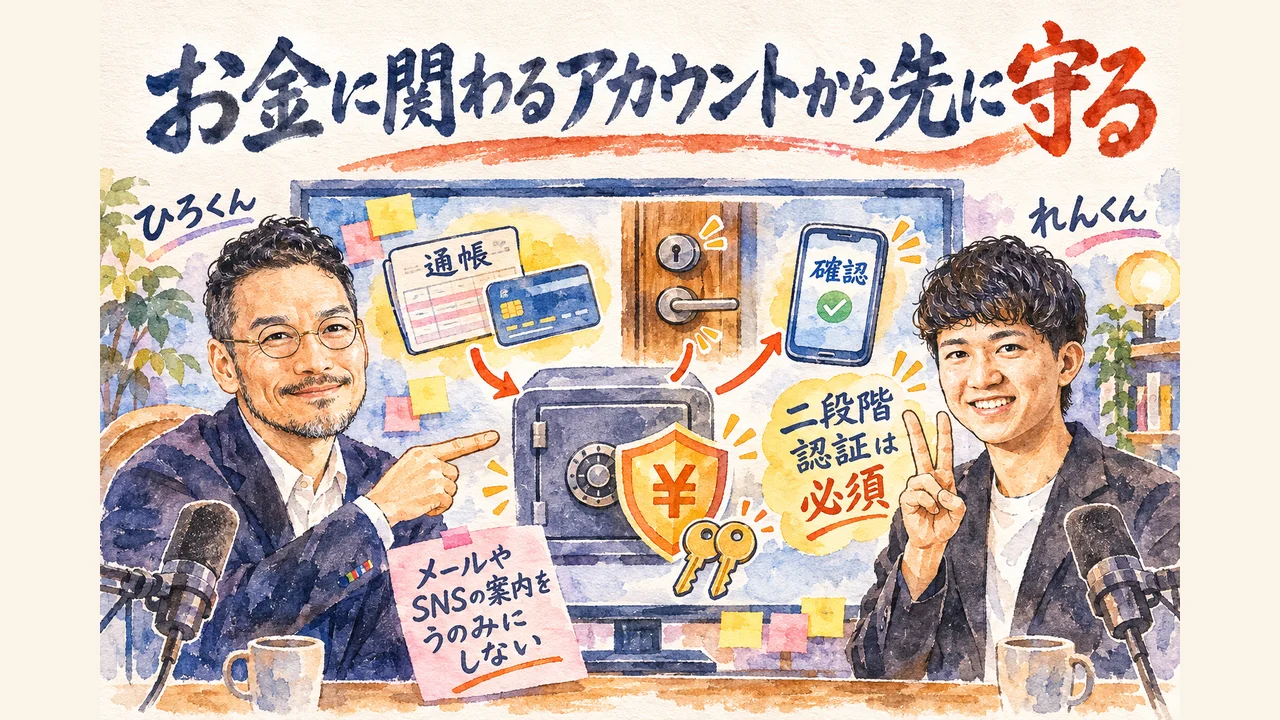
どこから手をつけるか、という問いへの、れんくんの答えは、はっきりしていました。いちばんやった方がいいのは、お金まわりです。
れんくんは、銀行やクレジットカードの情報は今すぐにでも対策した方がいい、と話しました。私も、お金まわりから先に守るのがよいと受けました。
れんくん「一番やった方がいいのは、え、お金周りですね。」
「銀行であったりとか、クレジットカードの情報であったりとか、」
「まあ最悪二段階認証をしておけば大丈夫なので」
「パスワードは二段階認証はもう必須です。」
私は、アカウントが乗っ取られることだけが危ないのではない、と話しました。いちばんやりがちなのは、良さそうに見える情報提供者が、実は危なかった、というケースです。
メールやSNSで、ここにIDとパスワードを入れると、漏れているか確認できます、と案内される。そういう罠を、うのみにしないことが大事です。
ひろくん「メールとかSNSでうのみにしねえっていうのも大事ですよね。」
そして、そういうことをやらかしてしまうのが、人間です。酔っているときはやらない。寝不足のときはやらない。そうした、人間側の対策も必要だと話しました。
ひろくん「もう、そういうことをやらかしてしまうのが人間なので。」
「普通に防げるはずなのでね。」
私は、気が緩んでいるときほど、うのみにしてしまうものだと受けています。守る場所を先に決めておくことが、人間側の備えになる、という話でした。
そのうえで、れんくんは、もしIDとパスワードが漏れてしまったとしても、二段階認証をしておけば、大丈夫なことが多い、と話しました。二段階認証は必須だ、という言い方でした。
そのあとで、れんくんは、パスワードは二段階認証はもう必須です、と言い切りました。私も、必須ですね、と重ねています。
お金まわりを先に守る、そのうえで二段階認証を必ず入れる、という二つが、この章の中心でした。
私は、二段階認証がなければ、それすらも突破されてしまう、という事件もある、と受けました。ただし、二段階認証をしておけば、ほとんどの場合は防げるはずだ、というのが私の見方です。
れんくんは、その上の方法として、物理キーとパスキーがあることにも触れました。細かい違いは、この日は説明されていません。
良さそうな案内に、IDとパスワードを入れてしまう。それも人間です。だから、酔っているときや寝不足のときはやらないと決めておく、人間側の対策も要ります。
そのうえで二段階認証は必須です。それで普通に防げるはずなんです。
QRコードと似たURLに騙されない|パスワード管理ソフトで鍵を一か所にまとめる
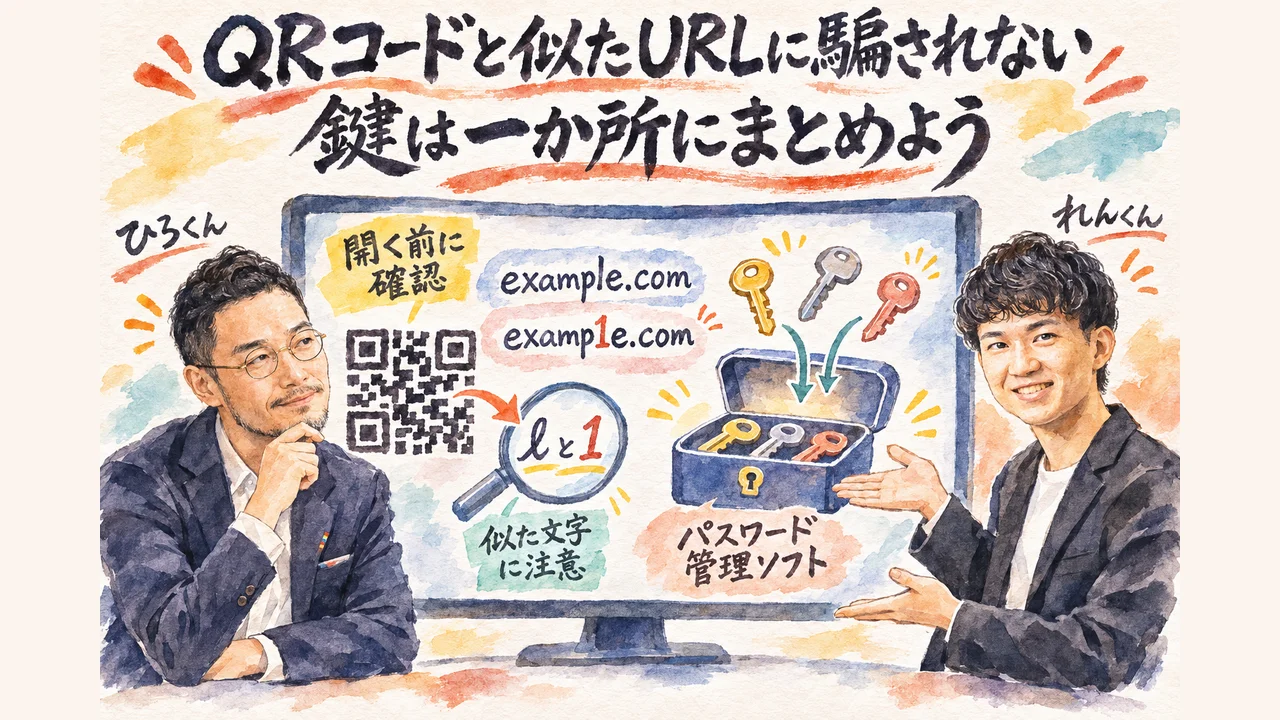
日常の中にも、気をつける所があります。私は、QRコードをみんな手軽に使っているけれど、下手をすると、詐欺サイトにつながることも、今後ありうる、と話しました。
ひろくん「QRみんな手軽にやってますけど下手したらそういうのが詐欺サイトに繋がるなんてことも今後ありうるので、」
URLも同じです。一見、本物に見えるのに、違う文字が使われている、という話題になりました。アマゾンのサイトだと思っていたら、似た文字を使った別のサイトだった、という例です。
れんくんも、アルファベットに似た別の文字が使われて話題になった、と受けています。見た目だけでは判断できない、というのが、この日の結論でした。
ひろくん「あれはちょっとすごいややこしいよね確かにね。」
視聴者から、セキュリティソフトを入れた方がいいのか、という質問が出ました。私は、入れない派だと答えました。れんくんは、パスワード管理ソフトは入れた方がいいかもしれない、と話しました。
私は、先週教わって、パスワード管理ソフトを入れた、と話しています。
れんくんは、パスワード管理ソフトには、代表的な選択肢が二つある、と話しました。入れた方がいい、という言い方でした。
ここは、れんくんが説明した範囲にとどめます。
もう一つ話題になったのが、GitHubのオープンソースです。危ないものも、ありそうだという話でした。星がついているから安心、とは限りません。
私は、責任のある所を選び、自分でできる範囲で、サンドボックスに入れて試すなどの対策がある、と話しました。
ひろくん「先週の教えてもらったんで、」
「サンドボックスに入るとかいろいろ対策あるんですけど」
私は、最悪のときは、物理的にネットを切るくらいしかない場面もある、と話しました。守る範囲を自分で決めて、できる所から固めていく。そんな話でした。
QRコードは手軽です。でも、詐欺サイトにつながる可能性もあります。URLも、見た目だけでは判断できません。自分でできる範囲の対策をしておく、という話でした。
最悪のときは、物理的にネットを切るしかない場合もあります。
🤖 この記事をAIに渡して、自分の守りを点検する
この囲みの依頼文には、この記事の公開後のURLが入っています。ClaudeやChatGPTなどのAIエージェントに貼ると、記事を読んだうえで短い質問を1つずつ聞いてくれて、自分の守りを整理した内容と、使っている環境にそのまま貼れる追加のプロンプトを返してくれます。返ってきた内容は自分の目で読み直して、設定の変更や購入、送信、削除はAIにさせず、自分で判断してくださいね。
依頼文を開く
【記事のURL】
https://ai-kidou.jp/live-20261102-security-guard-money-first/
最初に、このURLの記事を読む。読めない時は、読めなかったと伝えて、下の【目的】の内容だけを材料にする。

【目的】
記事の内容をもとに、自分の守りの点検をする。記事に出てくる柱は、お金に関わるアカウントを最優先で守ること、二段階認証を必須にすること、ネットワークの初期設定とファイアウォールを確かめること、SNSで流れるプロンプトをそのまま入れないこと、の4つ。自分の状況について、この4つを一文ずつ書き出し、足りない所を1つ見つける。

【やってよいこと】
- 記事を読んだあと、短い質問を1つずつ聞く(お金に関わるアカウントの種類/二段階認証の状況/使っているネットワーク/AIに渡している鍵や権限)
- 答えに合わせて、守りの優先順位を、4つの柱ごとに一文ずつ整理する
- 使っている環境にそのまま貼れる追加のプロンプトを1〜3本つくる(各プロンプトの中に、記事のURLを入れる)

【守ること】
- 設定の変更、ログイン、投稿、購入、送信、削除は実行しない。確認の手順と注意点を書くだけにする
- パスワード、認証コード、カード番号、APIキーなどの秘密は、貼らせない、聞かない
- 記事に書かれていない手順、数字、機能を足さない。分からない点は「記事からは分からない」と書く
- 点検の結果は、自分の目で読み直してから、やるかどうかを自分で決める

【返す形】
1. 記事の要点(3行)
2. お金に関わるアカウント・二段階認証・ネットワーク・SNSのプロンプト(一文ずつ)
3. 追加のプロンプト(1〜3本・記事のURL入り)
4. 自分の目で読み直す所(1行)- Q1. AIを使う人は、セキュリティ対策を何から始めればよいですか?
- 最初に守るのは、お金に関わるアカウントです。れんくんは、一番やった方がいいのはお金周りだと話していました。銀行やクレジットカードの情報は、今すぐでも対策してほしいとのことでした。
- Q2. なぜ二段階認証は必須だと言われるのですか?
- IDとパスワードが漏れても、二段階認証をしておけば大丈夫なことが多いからです。れんくんはそう話し、私も普通に防げるはずだと話しました。物理キーやパスキーは、その上の方法です。
- Q3. 外でフリーWiFiにつなぐと、何が危ないのですか?
- 同じネットワークに入ると、誰がつないでいるかが見えてしまうからです。れんくんは、テザリングを勧めていました。Macではファイアウォールをオンにすると、ある程度は隠せます。
- Q4. SNSで紹介されたセキュリティ確認のプロンプトを、そのままAIに入れても大丈夫ですか?
- そのまま入れるのは、おすすめしません。SNSで話題のプロンプトを入れたら実はプロンプトインジェクションだった、という大事故もありえると私は話しました。メールやSNSの案内をうのみにしないことも大事です。
- Q5. パスワード管理ソフトは入れた方がよいですか?
- れんくんは、パスワード管理ソフトは入れた方がよいかもしれないと話していました。私も先週教わって、入れました。
まとめ|お金に関わるアカウントから先に守り、確かめ続ける
11月2日のコラボLIVEは、れんくんと二人で、AIを使う人のセキュリティ対策を話した回でした。
地味で後回しにしがちなテーマを、れんくんが例え話と自分の経験で身近にしてくれました。私は聞きながら、人間側の隙について話しました。
情報が漏れるニュースは、毎日のように続いています。一つの鍵を複数人で使う管理は危うく、突き詰めると人の問題でした。
ネットワークでは、初期パスワードの見直し、ファイアウォールをオンにすること、フリーWi-Fiへの注意が出てきました。
れんくんは、Claude Codeに常時監視させる使い方も話しました。
セキュリティを後回しにしないこと、SNSのプロンプトがプロンプトインジェクションの入口になりうることも大事な点です。
最初に守るのは、お金に関わるアカウントです。二段階認証は必須です。最後に、QRコードや似たURLの危うさと、パスワード管理ソフトの話がありました。
次の一歩は、小さくて大丈夫です。銀行やクレジットカードなど、お金に関わるアカウントを一つ選んでみてください。二段階認証がオンになっているか、見てみる。
そこからで十分だと思います。
IF塾 ASHURA
非エンジニアのためのAI開発コミュニティ「アシュラ」。
AIで仕事を片付ける道具「秘奥義」45巻以上が、回数無制限で使い放題。
受け取り口は、アシュラ公式LINE。友だち追加して、30日無料体験へ。
体験中も全部使えます・いつでも解約OK
押すと、アシュラ公式LINEの友だち追加に進みます(30日無料体験はLINEから)
COLUMN
コラム:任せたあとも、手を離さずに確かめ続ける
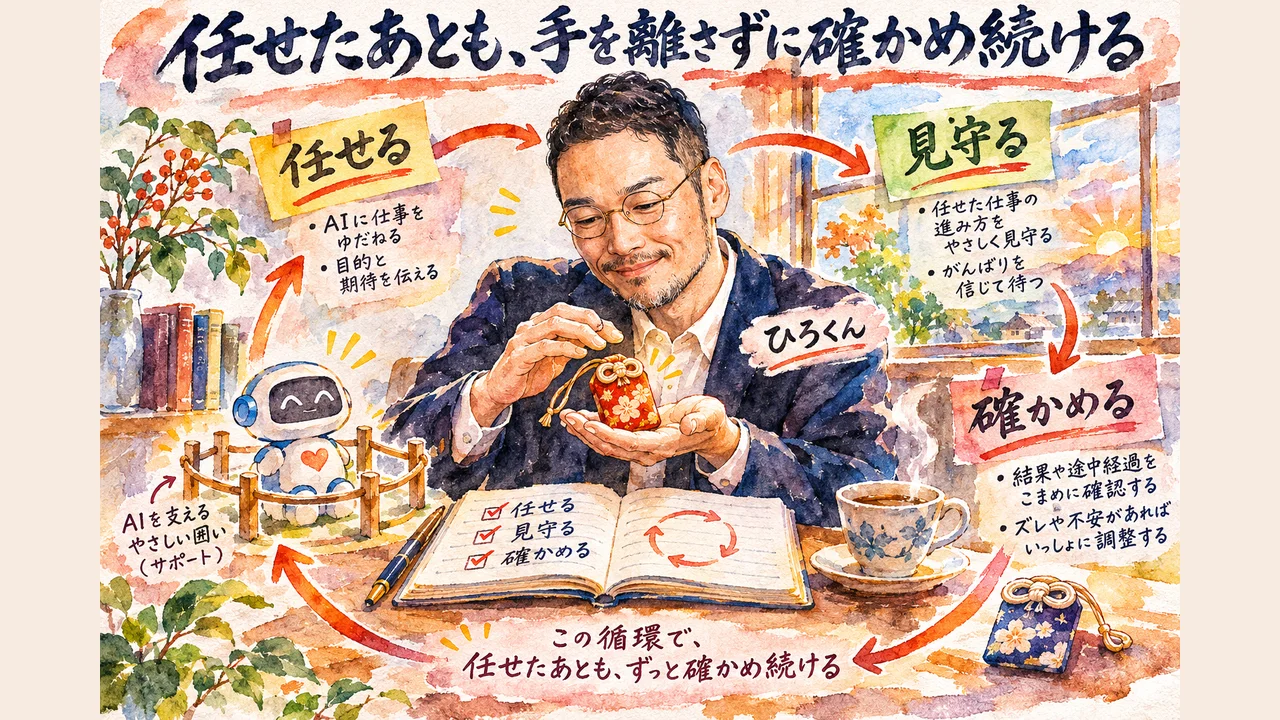
配信では、れんくんが、Claude Codeにネットワークを常時監視させる仕組みを作った話をしてくれました。ファイアウォールだけでは、気づけないことがある。見てもらえるなら、自分でも高度な守りが作れる。私はそう受け取りました。この話で思い出したのが、10月30日に書いた「AIに判断まで委ねるには、魂を込めて教える時間がいる。その時間は私の学びにもなりました」です。魂磨きの記録として、AIの判断を見るハーネスについて書きました。
私の記事より(AIに判断まで委ねるには、魂を込めて教える時間がいる。その時間は私の学びにもなりました・ハーネスの所)
ハーネスとは、AIの動きを周りで支える仕組みのことです。
この定義で見ると、守りの仕組みも、AIの周りを支える仕組みの一つです。れんくんの常時監視は、まさにその形でした。AIに通信を見てもらい、人が気づけない動きを拾う。守りは、AIを使う土台の一部なんですよね。
私の記事より(AIに判断まで委ねるには、魂を込めて教える時間がいる。その時間は私の学びにもなりました・お守りの所)
お守りとは、任せたつもりでも手が離れず、確かめ続けること。
任せたつもりでも、手は離れない。確かめ続けることも、お守りの一部です。守りの点検も同じで、一度設定したら終わりではありません。今日考えるなら、お金に関わるアカウントを一つ選び、二段階認証がオンになっているか見てみる。その小さな確かめが、続けるための入口になります。
任せることと確かめることは、別々ではないのかもしれません。地味な守りほど、静かに続けたいと思います。
🎁 無料プレゼント
Aiport(ClaudeCode AIエージェント実践会)
ClaudeCodeでAI秘書+分身AI+AIカンパニーが無料で作れるキット&解説動画をプレゼント!
▶ 無料で入会してキットを受け取る🤖 AI生成コンテンツについて
この記事はAIツール(Claude Code)を活用して制作しています。構成・文章生成・画像制作にAIを使用し、最終的な内容の確認・編集・公開判断はひろくん(田中啓之)本人が行っています。「分身AIひろくん」(bunshin-ai.com)とは別のコンテンツです。