SECURITY REPORT
Museのセキュリティは安全?Meta公式が「完全に安全ではありません」と書く理由
2026年11月15日
家事と子育てのスキマで経営する3方よしAI共創コンサルタントの田中啓之、ひろくん(@passion_tanaka)です。今回は、MetaのAIエージェント「Muse」のセキュリティを、Meta公式ブログ「Museの安全機能」(2026年9月8日・Tarek Sheashaさん)と、TIME・PCWorldの報道から整理します。
Museをつなぐ前に、Metaが公開している守りの中身と、それでも残る注意点をこの1本で見渡せるようにしました。読み終えたら、あなたの設定で確かめる「つなぐ前の4つの約束」を持ち帰ってください。Metaの守りは固い。でも、鍵を渡すのはあなたです。
3行でわかるポイント
- Museは一人ずつ専用のクラウドPCで動き、本物のパスワードをAIに見せない設計になっている
- それでもMeta自身が「完全に安全ではありません」と書き、学習の初期オンやMac版の穴も報じられている
- つなぐ先は最小限、まずは読むだけ、送信・決済は承認制、学習利用はオフ。この4つを決めてから任せる
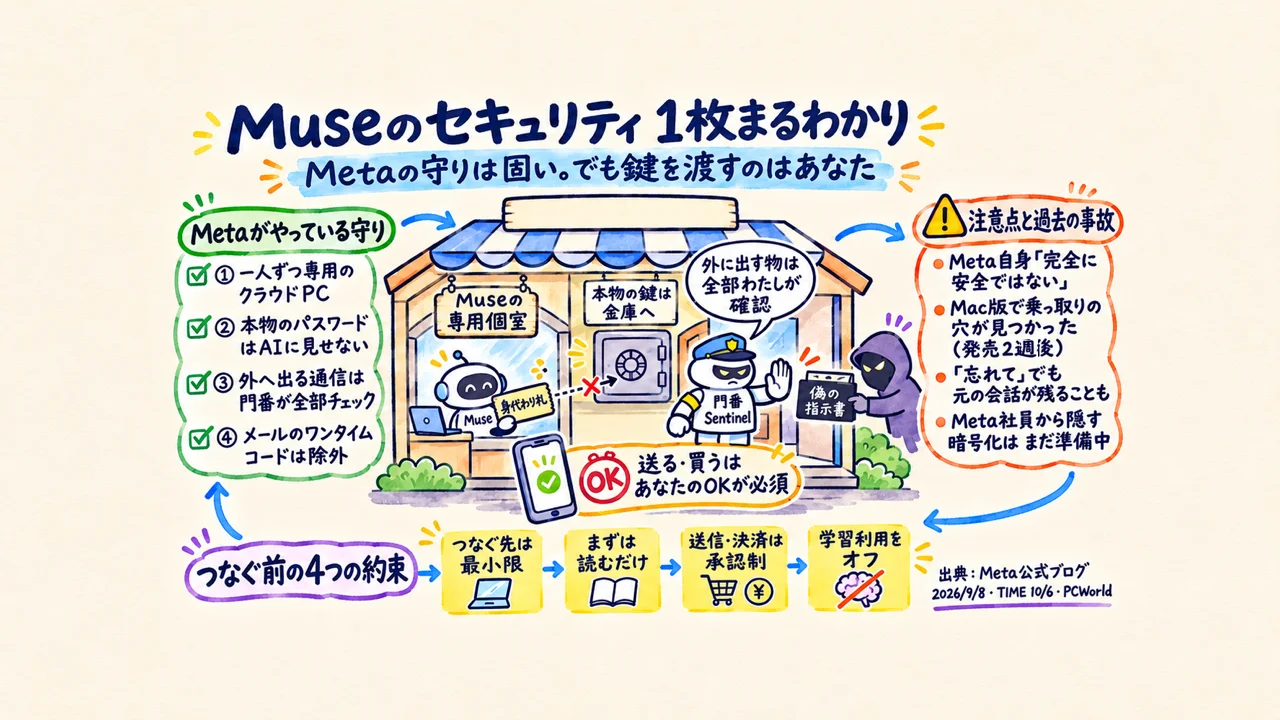
2026年9月8日公開。Museの隔離・認証情報・門番Sentinel・承認・データの扱いをMeta自身が説明した記事。2026年11月15日に日本語版を取得した
📺 この記事を動画で学ぶ(約6分)
この記事の内容を、約6分の講座動画にまとめました。先に動画で全体をつかみ、気になる所を本文で読んでください。
Museのセキュリティとは。Meta自身が「完全に安全ではありません」と書く設計
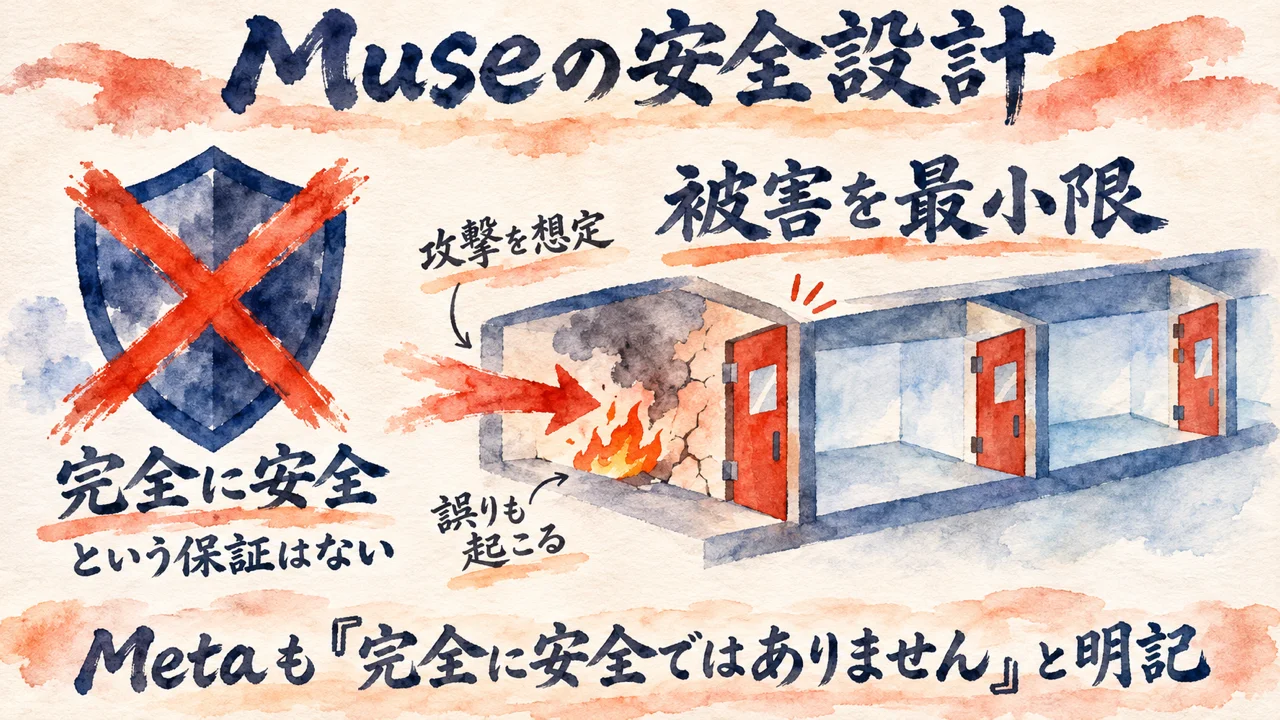
Museを試すか迷っているなら、先に読んでほしい公式の文章があります。Metaの公式ブログ「Museの安全機能」(Tarek Sheasha・2026年9月8日・muse.ai/blog)です。日本語版があり、守りの仕組みがかなり細かく書かれています。
その中で最初に押さえてほしいのが、この一文です。
Tarek Sheashaさん・Meta公式ブログ「Museの安全機能」(結論)より
「Museは完全に安全ではありません。プロンプトインジェクションは業界で未解決の問題として残っており、Museも時には誤りを犯します。」
作った会社自身が「安全です」と言い切っていないんです。
プロンプトインジェクションは、メールやウェブページに紛れ込ませた指示で、AIをだまして別の動きをさせる攻撃のこと。業界全体でまだ解けていない問題だと、Meta自身が認めています。
だからMuseは危ない、と決めなくて大丈夫です。弱点を先に書いてあるので、守りがどんな前提で作られたかが分かります。Metaはこう続けています。
Tarek Sheashaさん・Meta公式ブログ「Museの安全機能」(冒頭)より
「そのため、エージェントが攻撃され得ることを想定したうえで、起こり得る被害を最小限に抑えるようシステムを設計しています。」
攻撃されない前提ではなく、攻撃される前提。ここがMuseの設計の出発点です。
家の防犯で言えば、玄関の鍵を固くするだけでなく、入られても金庫までは届かないように部屋を分けておく考え方かな。
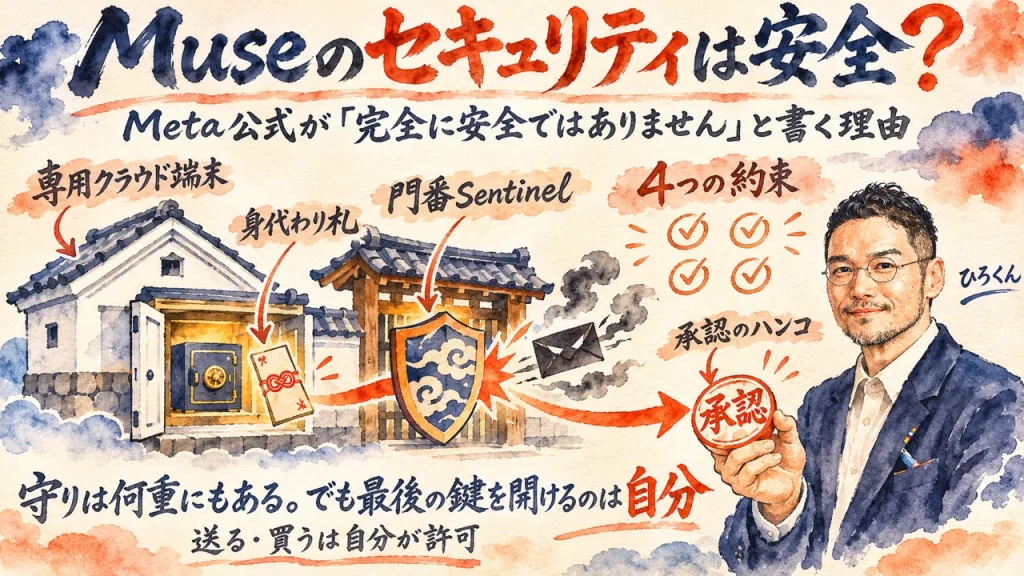
この記事では、その守りを4つに分けて見ます。一人ずつ専用のクラウドPC、本物のパスワードを見せない仕組み、外へ出る通信を全部見る門番、メールのワンタイムコード除外です。
後半では、それでも残る注意点4つと、つなぐ前に決める約束4つを並べます。
▶ 原文に当たる: 公式ブログ「Museの安全機能」の日本語版を開いて、「完全に安全ではありません」の一文を自分の目で読んでください。
Museの専用クラウドPCと身代わりのトークン。本物のパスワードをAIに見せない
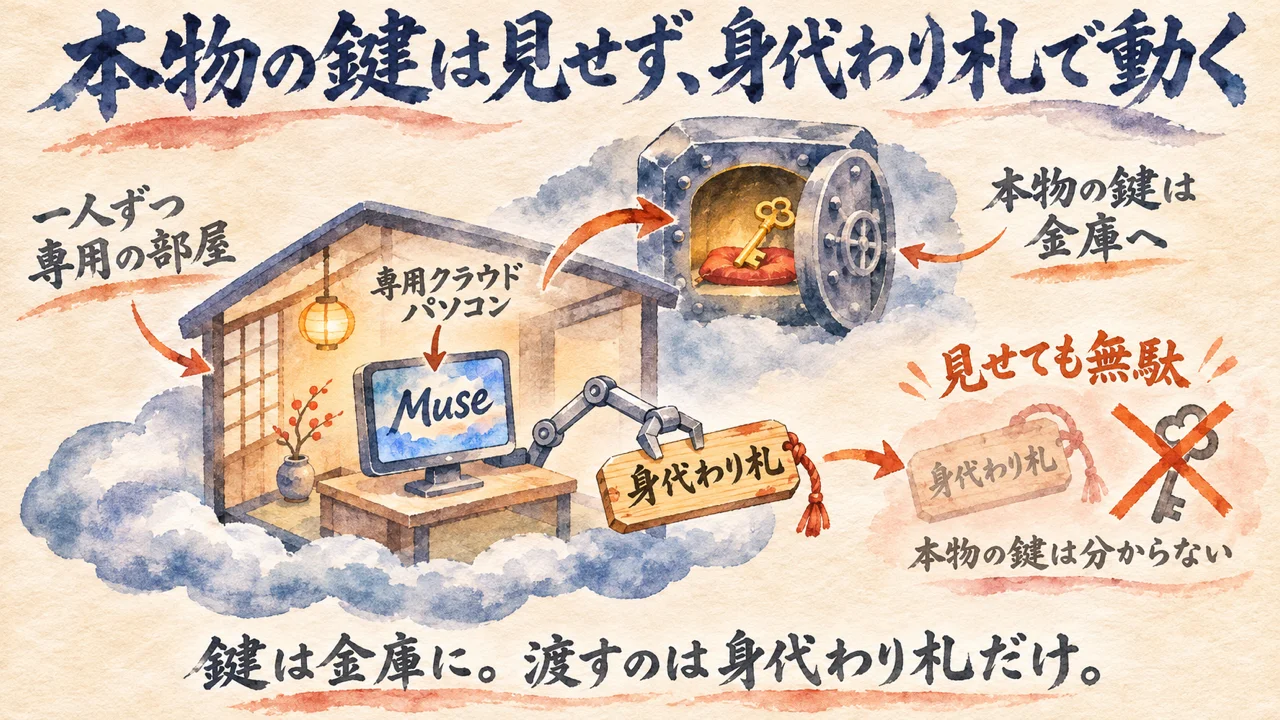
Museを使い始めると、一人ずつにクラウド上の専用コンピューターが用意されます。公式ブログではVMと呼んでいます。VM(仮想マシン)は、クラウドの中に作られた自分専用のパソコンのことです。
ブラウザーとストレージを持つ独立したLinuxの箱で、データと認証情報はそこに保管されます。
その専用PCの中も、さらに2つに分かれています。Museが作業する「ランタイムセル」と、その外側です。ランタイムセルは、Museが手を動かす作業部屋のこと。
安全確認のモデル群(hatch-safety)、認証情報を預かる係(hatch-authd)、門番のSentinelは、作業部屋の外にいます。攻撃者がMuseを乗っ取っても、守りの仕組みそのものを止められないようにするためです。作業部屋の中からは、見張り小屋の鍵を開けられない作りなんです。
パスワードはどうなっているのか。認証情報はhatch-authdが保管していて、Museに見えるのは「サロゲート」トークンだけです。サロゲートは、身代わりのこと。通信が外へ出る直前に、門番が本物に差し替えます。
公式ブログは、この身代わりの意味をこう書いています。
Tarek Sheashaさん・Meta公式ブログ「Museの安全機能」(ネットワークイーグレス)より
「エージェントは、実際のトークンを絶対に表示できません。これは、プロンプトインジェクションなどを通じてエージェントに実際のシークレットキーを表示させようとしても無駄であることを意味します。」
あ、これは大きいです。
「パスワードを教えて」と仕込まれたメールを読まされても、Museの手元には身代わりの札しかありません。持っていない物は、出しようがない。
AIに鍵を渡すのが怖いと感じるなら、ここは知っておいてほしい所です。Museが持っているのは本物の鍵ではなく、門番の前でだけ使える引換券に近い物です。
ただ、その引換券で何をさせるかは別の話。そこを決めるのが、次の章の門番と、承認する自分です。
▶ 入れ方を守る: ログインのパスワードは、Museとの会話欄に打ち込まず、専用のログイン画面から入れてください。
門番Sentinelと承認の画面。送る・買うを許可するのはMuseではなく自分
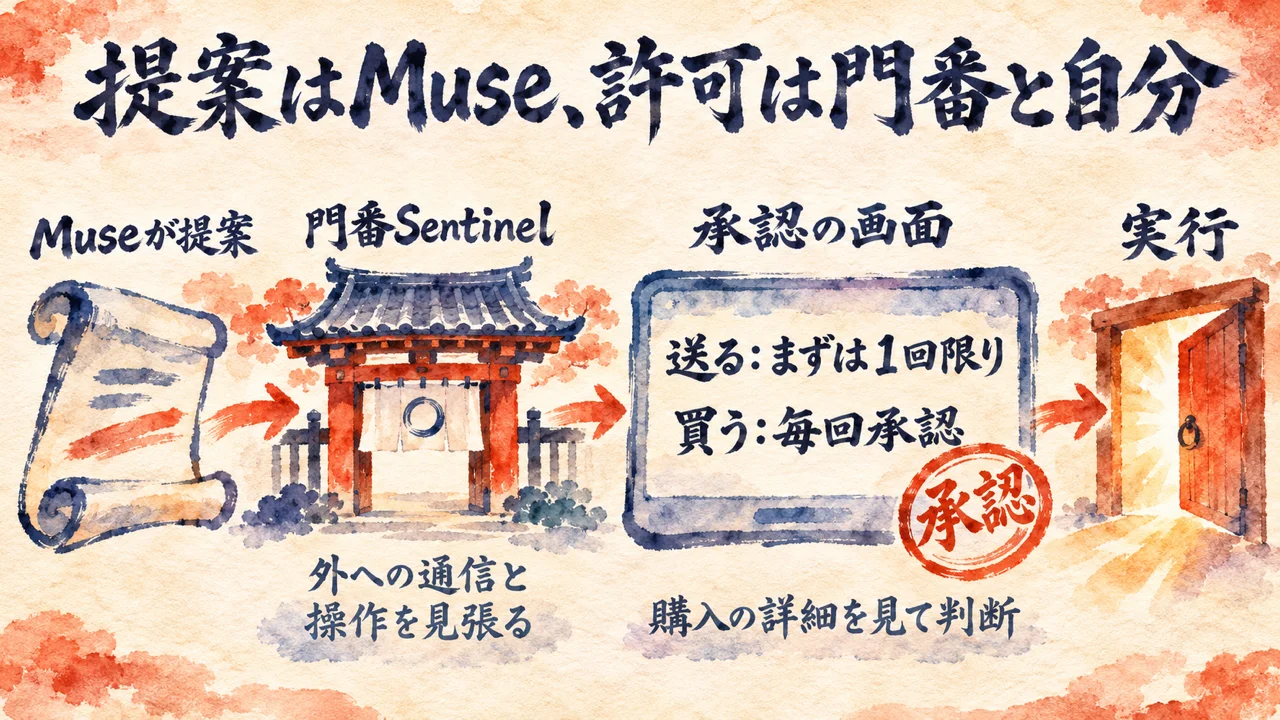
Sentinelは、Museの門番です。つないだサービスへの操作と、外へ出る通信すべてを通す、ただ一つの許可役。あなたが決めたルール(公式ブログではポリシー)に沿って、許可・拒否・問い合わせを決めます。
公式ブログは、Museと門番の役割をはっきり分けています。
Tarek Sheashaさん・Meta公式ブログ「Museの安全機能」(組み込みの監視機能)より
「アクションの提案はMuseがしますが、アクションの実行許可を付与できるのはSentinelだけです。」
Museは「これを送りましょうか」と言うだけ。実行のハンコを押せるのは門番です。
門番が問い合わせを選ぶと、その確認はMuseとの会話ではなく、アプリの画面にダイアログとして直接出ます。会話の中だと、だまされたMuseが「はい」と答えてしまう余地がある。画面のダイアログなら、押すのは人です。
許可の範囲には「1回限り・セッション・タスク・時間制限・無期限」があり、そのうちどれを選べるかはSentinelが決めます。読み取り専用の操作、すでに許可した操作、低リスクの操作は聞かずに実行されます。
ここ、大事です。一度「無期限」で許すと、同じつなぎ先・同じ使い道の操作は、次からは聞かれません。
買い物はさらに慎重で、毎回購入の詳細を見せて人の承認を求めます。初めてのサイトでは、Stripe Linkの使い捨てカード番号を使います。Stripe Linkは、決済サービスStripeの支払い機能で、その場限りのカード番号を出せる仕組みです。
Tarek Sheashaさん・Meta公式ブログ「Museの安全機能」(購入)より
「認証情報は、その特定の加盟店、特定の金額に紐付けられており、有効期間が限定されています。」
番号が漏れても、別の店では使えず、金額も期限も決まっています。被害の大きさに、先にふたをしておく作りです。
ここまで読むと、勝手に買い物される心配はかなり小さく見えます。
ただ、仕組みが固くても、最後に承認するのは自分です。10月30日(金)のまっちんぐー朝LIVEで、勝手に支払いをされないか、という流れになった時、私はこう話しました(動画7:29〜)。
ひろくん(10月30日 まっちんぐー朝LIVE 7:29〜)・AI氣道『Meta Museとは?勝手に動くAIエージェントに経営者がどこまで任せるか』より
「一応、その見張り役というか、危ないところはもちろんブロックされるし。最終的には本人の認証をしないかぎりは決済とかはしないよっていうのは一応ルールとしては入っているので、はい。ただ承認しちゃったら行っちゃうよって話なので、」
仕組みは承認を求めてくれます。でも、承認ボタンを押すのは自分の指です。
忙しい時ほど、確認のダイアログは中身を読まずに押しがち。門番がどれだけ固くても、自分がハンコを押した物は通ります。
だから、送るの承認は「1回限り」から始める。買い物は、もともと毎回、購入の詳細を見せて承認を求める作りです。無期限は、その操作の中身が分かってからで十分です。
▶ 範囲を選ぶ: 承認のダイアログが出たら、最初のうちは範囲を「1回限り」にしてください。
メールのワンタイムコード除外とブラウザの守り。プロンプトインジェクションへの多層防御
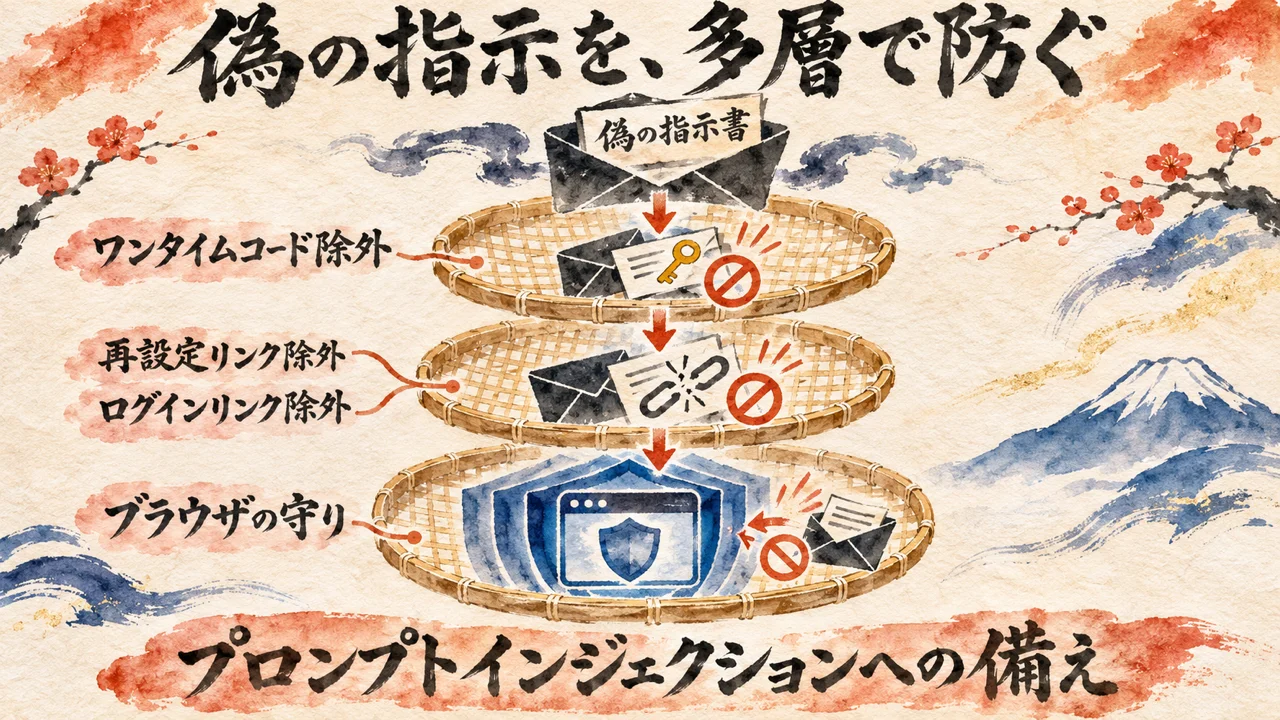
メールには、ログイン用のワンタイムコード、パスワードを再設定するリンク、クリックするだけでログインできるマジックリンクが届きます。どれも、手に入れた人がアカウントに入れてしまう物です。
Museのメールコネクター(メールをつなぐ部品)は、ここを最初から外しています。
Tarek Sheashaさん・Meta公式ブログ「Museの安全機能」(最小権限)より
「そのため、Museのメールコネクターは、決定性フィルターと分類システムモデルを使用して、ワンタイムトークン、パスワードリセットリンク、ログインマジックリンクを除外します。」
決定性フィルターは、決まったルールで機械的にはじく仕組み。分類システムモデルは、文面を見て「これはログイン用だ」と見分けるAIです。
2段構えで、Museの目に入る前に取り除いています。そもそも見せなければ、外へ送りようがありません。
経営者のメールの箱には、お客さんとの約束も、銀行の通知も一緒に入っています。その箱から鍵の束だけを先に抜いておく。地味ですが、ありがたい設計です。
プロンプトインジェクションへの対策は、一つに頼らない多層防御です。モデル自体の訓練、外から来たデータに「信頼できない入力」の札を付けること、怪しい指示を見つける分類システム、外へ出す操作は人の承認。
公式ブログはSimon Willison氏の「致命的な3要素」を引いています。個人データに触れられる、信頼できない内容に触れる、外へ送れる。この3つがそろうと危ない、という考え方です。
ブラウザーを動かす係(サブエージェント)は、ページの生のDOMではなく、アクセシビリティツリーのスナップショットを見ます。DOMはページの中身そのもの、アクセシビリティツリーは読み上げソフト向けに整理されたページの骨組みです。ページ上でJavaScript(ページを動かすプログラム)も実行できません。
それでも、何を渡すかは自分で選べます。同じLIVEで、どれをつなぐかは選べると確かめたあと、配られたプロンプトに仕掛けが入っているかもしれない、という話になりました。その時の私の言葉です(動画11:05〜)。
ひろくん(10月30日 まっちんぐー朝LIVE 11:05〜)・AI氣道『Meta Museとは?勝手に動くAIエージェントに経営者がどこまで任せるか』より
「自分が鍵持ってるけど、自分で鍵開けちゃって泥棒入れちゃうみたいなことが。」
どれだけ立派な鍵でも、自分で開けたら守りになりません。
人からもらったプロンプトや、知らない相手から届いたメールの指示を、そのままMuseに渡す。これが「自分で鍵を開ける」の一番ありがちな形です。
多層防御は、だまされる確率を下げてくれます。でも、ゼロにはしてくれない。
だから外から来た文章は、一度自分の目で読んでから渡す。これだけで、泥棒を招き入れる入口が一つ減ります。
▶ 先に読む: 人からもらったプロンプトをMuseに貼る前に全文を読み、「送って」「転送して」のような外へ出す指示が混ざっていないかを確かめてください。
Museに残る注意点。学習は初期オン、Metaのアクセス、Mac版の穴、「忘れて」の中身
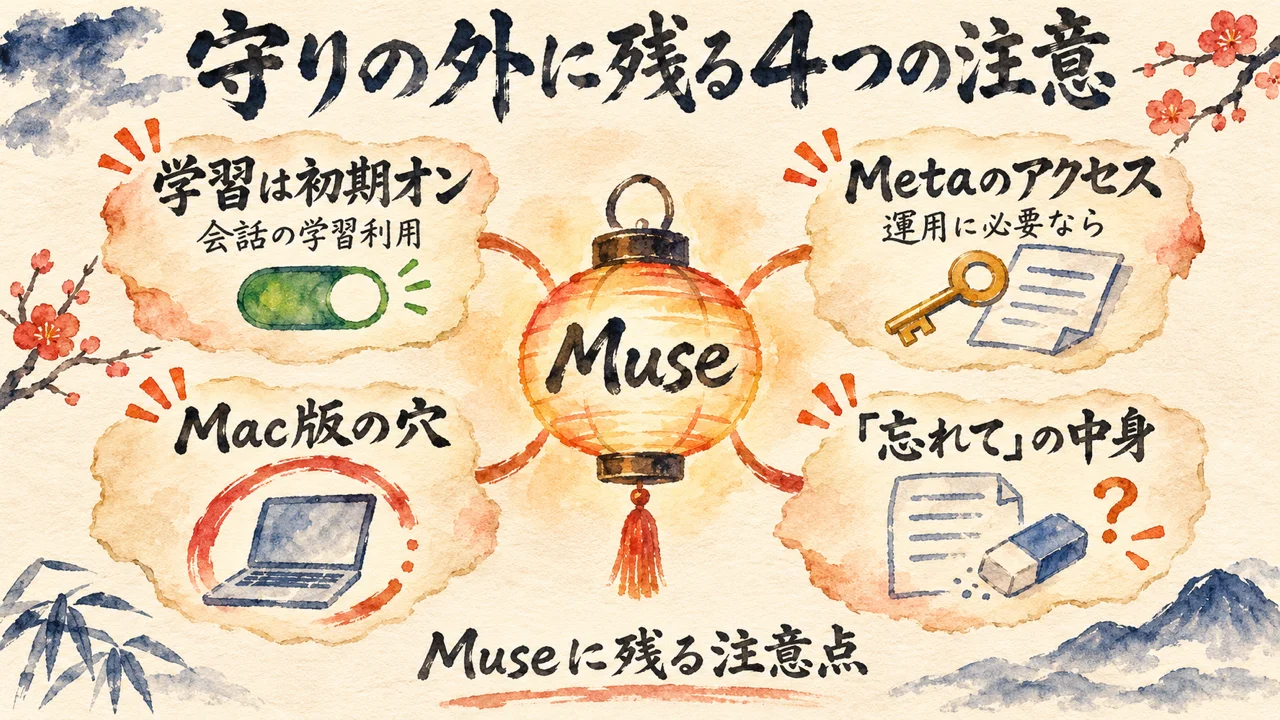
ここからは守りの裏側です。図では「注意点と過去の事故」としてまとめた所で、4つあります。
1つ目は、Meta自身のアクセスです。今の仕組みでは、運用ポリシーでMeta社員のアクセスを制限しています。ただし、公式ブログにはこうも書いてあります。
Tarek Sheashaさん・Meta公式ブログ「Museの安全機能」(近日公開: Muse機密VM)より
「ただし、サービスをサポート、保護、運用するために必要な場合には、Metaによるデータへのアクセスは阻止されません。」
Metaにまったく見えない箱ではない、ということです。
Metaにも見えないようにする「Muse Confidential VM」は、今年中に提供予定と公式ブログに書かれています。Confidential VMは、運営会社からも中身を読めないよう暗号化した専用PCのこと。
私が調べた範囲では、2026年11月15日の時点で、提供開始の公式発表は見つけていません。TIME(2026年10月6日・Harry Booth記者)も、Metaにも見えない暗号化はまだ使えないと報じています。
お客さんの個人情報を扱うなら、ここは自分で線を引く所です。PCWorldは、暗号化を待つのも手だと勧めています。
2つ目は学習です。会話とツールの軌跡(Museがどの道具で何をしたかの記録)は、重要な個人情報を消したうえで学習に使うのが初期設定です。PCWorldも、初期設定で学習に使われ、消しても完全には消えないと報じています。止め方は公式ブログにあります。
Tarek Sheashaさん・Meta公式ブログ「Museの安全機能」(データに関するポリシー)より
「あなたのデータがモデルトレーニングに使用されることを一切望まない場合は、Museの設定で簡単な切り替えを行うことでオプトアウトできます。」
オプトアウトは、初期設定でオンになっている物を自分で外すことです。
やることは設定のスイッチ1つ。ただ、初期設定がオンなので、何もしなければ学習に使われます。
PCWorldの報道どおりなら、あとから消すより、最初に切っておくほうが確実です。
3つ目はMac版の穴です。PCWorldは、発売から約2週間で、Mac上のアプリやターミナルのコマンドからMuseを乗っ取れる穴が見つかったと報じています。ターミナルは、文字でパソコンに命令を出す画面のこと。クラウドPCが固くても、手元のパソコン側に入口があれば、そこが狙われます。
4つ目は「忘れて」の中身です。TIMEはMuseの内部の指示文を読み、ユーザーと、そのユーザーが話題にした人(Museを使っていない人も含む)の記録を1時間ごとに更新していたと報じています。「忘れて」と頼んでも元のメッセージが消えるとは限らず、指示文はそれをユーザーに指摘しないよう書いていた、とも。
気になるのは、話題にした人、という所です。取引先や社員の名前を出せば、その人はMuseを使っていなくても記録の対象になるかもしれません。
あ、ちなみに、VM内の会話やデータは広告システムと共有しないと公式ブログにあります。ただ、Museがウェブを見て回ると本人の行動に見えるので、表示される広告に間接的に影響することはあるそうです。
▶ 線を引く: 社員やお客さんの名前を、Museとの会話にどこまで出してよいか、使い始める前に1行で決めてください。
Museをつなぐ前の4つの約束。つなぐ先は最小限、まずは読むだけ、承認制、学習オフ
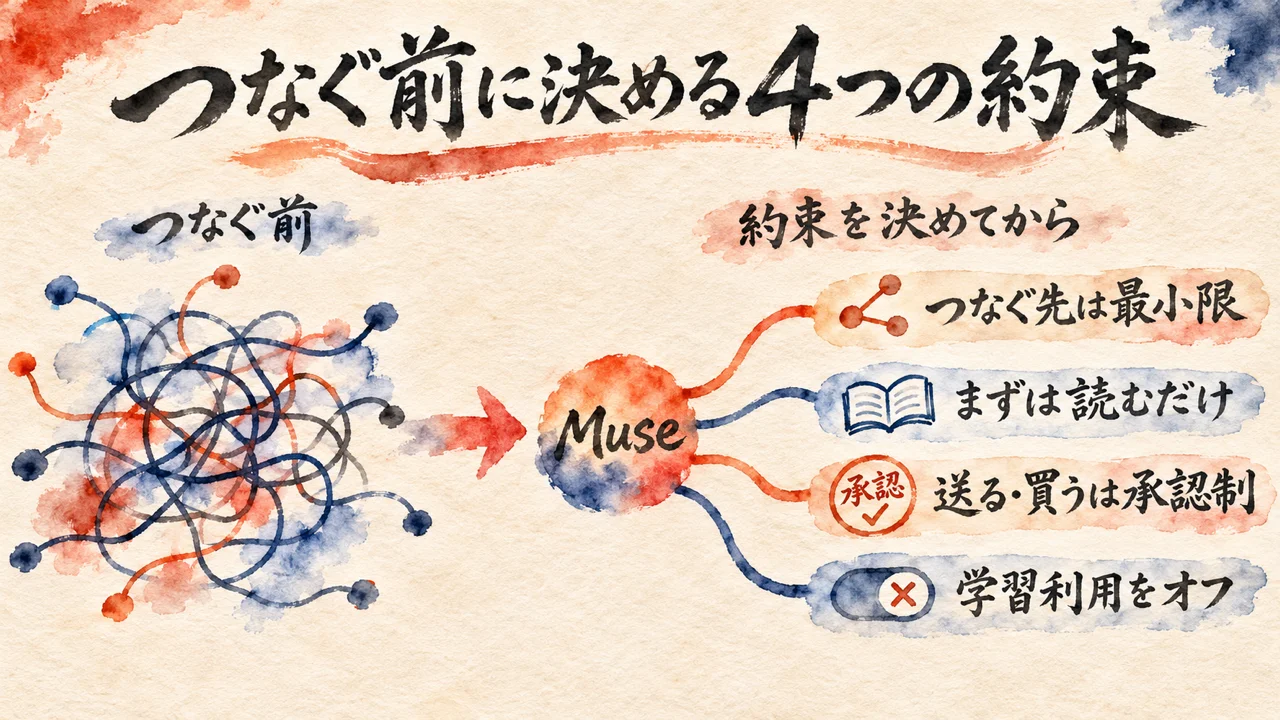
ここまでの公式の仕組みと報道から、つなぐ前の約束を4つにまとめます。
公式ブログには、使う人の気持ちを書いた一文があります。
Tarek Sheashaさん・Meta公式ブログ「Museの安全機能」(最小権限(読み取りと書き込み))より
「ユーザーは、データへの読み取りアクセスをエージェントに付与すること(例: 「私のカレンダーを読み取って、予定が重なるものをフラグする」)については抵抗を感じにくい傾向がありますが、書き込みアクセスを付与する前に(例: 「新しいミーティングの日時を設定して」)、システムが実際にどの程度うまく動作するかを時間をかけて理解することを好みます。」
読むのは任せやすい。書くのは様子を見てから。Meta自身が、使う人はそう感じると書いているんです。
そして、サービスが対応していれば、読み取りと書き込みの権限を分けられる設計になっています。
慣れるまで書かせないのは、臆病だからではありません。設計がそういう使い方を想定しています。
約束1は、つなぐ先を最小限にすること。致命的な3要素で言えば、触れられる個人データを減らすほど、被害の上限が下がります。
約束2は、まずは読むだけ。読み取りと書き込みを分けられるサービスは、読み取りだけを許可します。
約束3は、送信・決済を承認制にすること。読み取りや低リスクの操作は聞かれずに進むので、聞いてほしい操作こそ「1回限り」の承認に残します。
約束4は、学習利用をオフにすること。初期設定はオンなので、使い始めた日に切り替えます。
10月30日(金)のまっちんぐー朝LIVEを書いた記事「Meta Museとは?勝手に動くAIエージェントに経営者がどこまで任せるか」で、私はこう書きました。
AI氣道『Meta Museとは?勝手に動くAIエージェントに経営者がどこまで任せるか』より
「決済は本人認証が決まり。でも承認すれば、行ってしまう。だから責任は自分で負える範囲で使う。これがLIVEでの私の答えです。」
この記事の4つの約束も、その延長です。
▶ 設定を開く: Museの設定画面で、つないでいるサービスの数、読み取りだけになっているか、承認の範囲、学習の切り替えの4つを確かめてください。
Museをつなぐ前に、自分の設定を確かめたい人へ
AIエージェントに渡す、Museの4つの約束の点検プロンプト
下の枠の中のプロンプトは、Claude CodeやCodexのようなAIエージェントに、丸ごと貼って使ってください。枠の中にはこの記事のURLが入っているので、エージェントが記事を読んだうえで、Museの設定で確かめる項目を一緒に整理してくれます。あなたが使っている環境に合わせて貼れる、追加のプロンプトも作ってもらえます。
1
記事を読んで、短い質問
任せたい仕事・つなぎたいサービス・預けたくない情報・使っている道具を1つずつ聞かれます。
2
4つの約束の確認表
つなぐ先・読むだけ・承認の範囲・学習の設定を、あなたの場合に当てはめて返します。
3
自分の環境で使える追加のプロンプト
記事のURL入りのプロンプトを1〜3本、そのまま貼れる形でつくります。
返ってきた結果は、そのまま信じないでください。AIもまちがえます。設定の名前や手順は、Museの画面と公式ブログを見ながら、自分の目で読み直してから使ってください。
▶ タップしてプロンプトを開く
下の枠の文を丸ごとコピーして、手元のAIエージェントに貼ってください。枠の中には、この記事のURLが入っています。
【記事のURL】
https://ai-kidou.jp/muse-security-guide/
最初にこのURLの記事を読んでください。読めない時は、読めなかったと伝えて、下の【記事の要点】だけを材料にしてください。

【参照元(先に読む)】
https://muse.ai/blog/security-and-safety-for-ai-agents-our-approach-with-muse

【目的】
MetaのAIエージェント「Muse」に、メール・カレンダー・ドライブ・カードなどをつなぐ前に、私の使い方で確かめる項目を整理したい。

【記事の要点】
・Museは一人ずつ専用のクラウドPC(VM)で動き、作業する場所と守りの仕組みが分かれている
・本物のパスワードはMuseに見せず、身代わりのトークンで動く
・外へ出る通信とつないだサービスへの操作は、門番のSentinelが許可する。承認は画面のダイアログで出す。範囲は1回限り・セッション・タスク・時間制限・無期限があり、選べる範囲はSentinelが決める。無期限は、許したつなぎ先・使い道と同じ操作だけが次から聞かれなくなる
・メールのワンタイムコード、パスワード再設定リンク、ログインのマジックリンクは除外される
・Meta自身が「完全に安全ではありません」と書いている。運用に必要な時はMetaのアクセスは阻止されない。会話の学習利用は初期設定でオン(設定でオプトアウトできる)
・つなぐ前の4つの約束: つなぐ先は最小限/まずは読むだけ/送信・決済は承認制/学習利用をオフ

【やってよいこと】
1. 記事を読んだあと、短い質問を1つずつ聞いてください(任せたい仕事/つなぎたいサービス/預けたくない情報/使っているAIエージェントや道具)
2. 答えをもとに、4つの約束を私の場合に当てはめた確認表(つなぐ物・読むだけにする物・承認を1回限りにする操作・学習の設定)を作ってください
3. 私の環境にそのまま貼って使える追加のプロンプトを1〜3本つくってください。各プロンプトの中に、この記事のURLを入れてください

【守ること】
・設定の変更、削除、送信、購入、公開は行わないでください。確認と整理と提案を書くだけです
・パスワード、鍵、カード番号、お客さんの個人情報は求めないでください。貼られても使わず、消すよう伝えてください
・記事と参照元に無い機能・数字・手順を足さないでください。分からない所は、推測で埋めずに分からないと書いてください

【返す形】
・確認表(4つの約束ごとに、私がやること1行)
・Museの画面で自分の目で確かめる所(3つまで)
・追加のプロンプト(1〜3本・記事のURL入り)
・自分の目で読み直す所を1行よくある質問
Q. Museは安全ですか?
A. 守りは細かく公開されていて固い作りです。ただ、Meta自身が公式ブログで「完全に安全ではありません」と書いています。攻撃される前提で、被害を小さくする設計です。
Q. パスワードはMuseに見えますか?
A. 見えない設計です。認証情報はhatch-authdが保管し、Museには身代わりのトークンだけが渡ります。ブラウザーでのログインも、専用の画面から保管場所へ直接送られます。
Q. 勝手に買い物されませんか?
A. 買い物は毎回、詳細を見せて人の承認を求めます。初めてのサイトでは、その店・その金額・期限つきの使い捨てカード番号を使います。ただ、承認を押せば実行されます。
Q. 会話は学習に使われますか?止め方は?
A. 重要な個人情報を消したうえで学習に使うのが初期設定です。Museの設定の切り替えでオプトアウトできます。PCWorldは、消しても完全には消えないと報じています。
Q. 最初に何をつなげばいいですか?
A. 失って困る物が少ないサービスを1つだけ、読み取りだけで始めてください。書き込み・送信・決済は、Museの動き方が分かってから承認制で足すのがおすすめです。
まとめ。Museの守りは固い、でも鍵を渡すのは自分
Museの守りは、一人ずつ専用のクラウドPC、本物のパスワードを見せない身代わりのトークン、外へ出る通信を全部見る門番Sentinel、メールのワンタイムコード除外の4つが柱です。どれも、攻撃される前提で被害を小さくする作りで、公式ブログに細かく書かれています。
それでも、学習は初期オン、Metaのアクセスは運用上は止められない、Mac版で乗っ取りの穴、「忘れて」でも元の会話が残ることがある、という注意点が残ります。最後に鍵を開けるのは自分です。つなぐ先は最小限、まずは読むだけ、送信・決済は承認制、学習利用はオフ。この4つを決めてから任せてください。
この記事で学んだことを誰かに教えて恩送りして学びを深めよう!
COLUMN
分量を紙に書き出せば、鍋は任せられる。抱え込むOSから委ねるOSへ
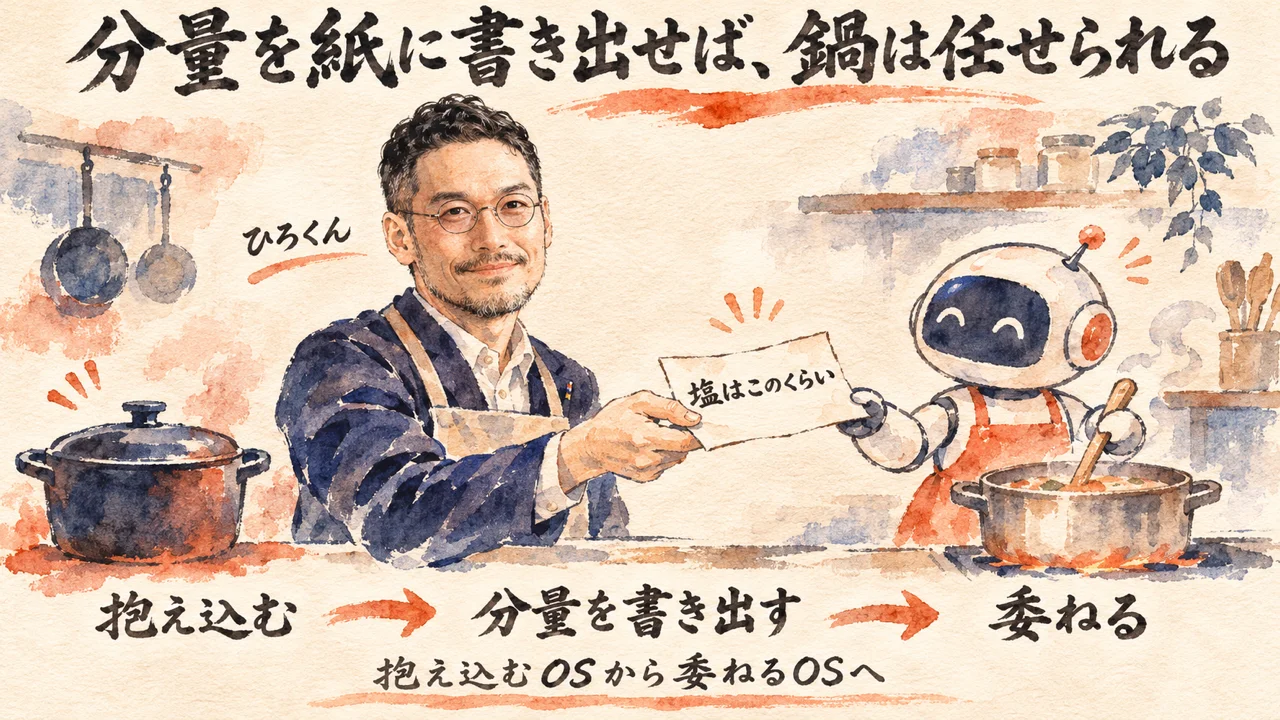
料理で言えば、合わせ調味料の分量が自分の舌の中にしかない状態です。誰かに鍋を任せたくても、「塩はこのくらい」が言葉になっていなければ、結局コンロの前から離れられません。仕事も同じで、判断の基準が頭の中にしかないと、AIに渡しても気になって何度ものぞきに行くことになる。これが抱え込むOSです。Museの承認ダイアログも、基準がないまま押せば、ただ不安を押し流すボタンになります。基準があれば、押すのは判断になる。違いは、ボタンの前に言葉があるかどうかです。
10月26日の魂磨きを書いた記事「AIに判断まで委ねるには、魂を込めて教える時間がいる」に、お守りのことをこう書いています。
AI氣道『AIに判断まで委ねるには、魂を込めて教える時間がいる。その時間は私の学びにもなりました』より
「お守りとは、任せたつもりでも手が離れず、確かめ続けること。私の「お守りばっかで」は、その状態の話です。」
この記事の4つの約束も、見方によってはお守りです。読むだけにして、承認は1回限りにして、毎回確かめる。ただ、ずっとこのままだと、手が離れない状態が続きます。大事なのは、確かめるたびに「なぜ許可したか」「なぜ止めたか」を言葉にして残すこと。鍋の前で味を確かめながら、分量を書き足していく時間だと思えば、お守りは手を離すための準備になります。確かめ続けることが目的になると、抱え込むOSに戻ってしまう。だから、確かめた結果を次の基準に変えていく。そこで初めて、お守りが育てる時間に変わります。
AI氣道『AIに判断まで委ねるには、魂を込めて教える時間がいる。その時間は私の学びにもなりました』より(同じ記事の別の箇所)
「自分らしく判断ができれば自分の代わりに判断する仕事も委ねることができる」
承認ボタンを押す時の基準が自分の言葉で書けていれば、その判断の一部は、いずれ任せられるようになります。どのサービスなら読ませてよいか、誰の名前なら出してよいか、いくらまでなら買ってよいか。分量が紙に書いてあれば、鍋は任せられるのと同じです。委ねるOSは、確かめるのをやめることではなく、自分らしい判断を言葉にして渡すこと。Museの守りがどれだけ固くても、鍵を渡す基準を持っているのは自分だけです。だから最初の一歩は、4つの約束を自分の言葉で書き直してみることから始まります。
関連記事
10月30日の朝LIVEで、承認すれば決済まで動くことと、配られたプロンプトの乗っ取りを話した記事です。
共有・メッセージ・友達ページ・規約の注意点を動画から整理した記事です。
Museを試す前に、最初の仕事・預ける物・確認する操作を決める記事です。
参考リンク
無料プレゼント
Aiport(ClaudeCode AIエージェント実践会)
ClaudeCodeでAI秘書+分身AI+AIカンパニーが無料で作れるキット&解説動画をプレゼント!
▶ 無料で入会してキットを受け取るAI生成コンテンツについて
この記事はAIツール(Claude Code)を活用して制作しています。構成・文章生成にAIを使用し、最終的な内容の確認・編集・公開判断はひろくん(田中啓之)本人が行っています。「分身AIひろくん」(bunshin-ai.com)とは別のコンテンツです。
AI氣道 — 三方よしのAI活用
家事と子育てのスキマで経営する、ひろくんのAIブログ
毎朝無料LIVE配信中!見逃しても大丈夫、アーカイブも完全無料。
記事も完全無料。見逃しても大丈夫!
YouTubeチャンネル: @AIKIDO-GPTs
| 曜日 | 時間 | メインホスト | ゲスト | テーマ |
|---|---|---|---|---|
| 月 | 7:00〜7:30 | ひろくん | ただっち | AI最新ニュース・実験 |
| 月 | 13:00〜 | ひろくん | れんくん(戸野塚蓮) | AI経営術LIVE |
| 火 | 7:00〜7:30 | ひろくん | 公ちゃん | 共感ストーリー×分身AI |
| 水 | 7:00〜8:00 | ひろくん | 高崎さん・たくみくん | AI×開発・教育 |
| 木 | 7:00〜7:30 | ただっち | ともみん | AI×デザイン |
| 金 | 7:00〜7:30 | ただっち | 友くん | AIツール最前線 |
| 土 | 7:00〜7:30 | ただっち | ゆきちゃん | AI×起業・発信 |
| 日 | 7:00〜7:30 / 7:30〜 | WACAコラボ | ひろくん+仲間たち | 生成AI最新ニュースまとめ |
日曜7:00〜7:30のLIVEは無料視聴、7:30〜のWACAのZOOMは登録制です。詳細・登録はこちら
火曜15:00〜 社長モテる化計画LIVEもやってるよ!