WATCH REPORT
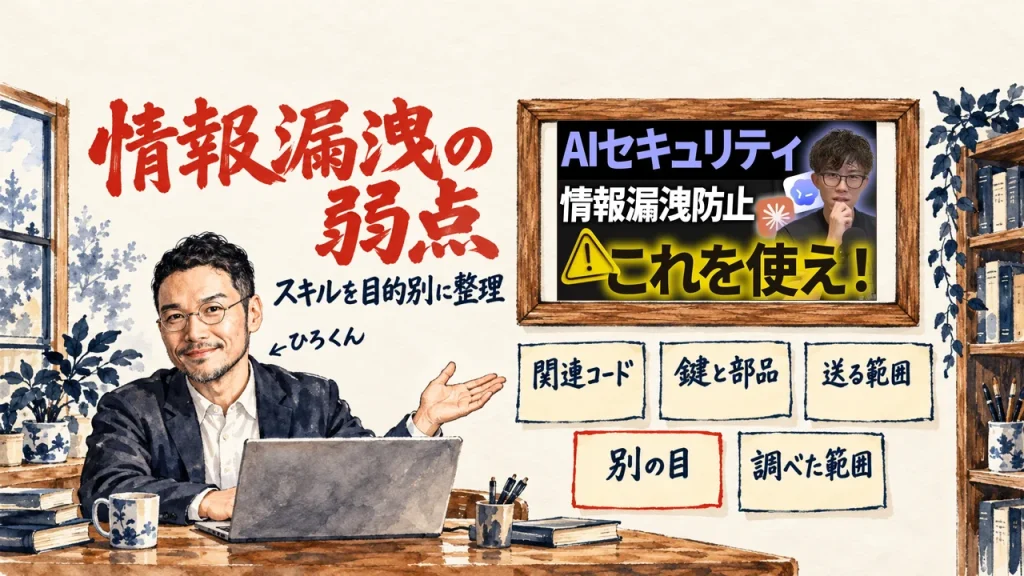
情報漏洩の弱点をAIに点検してもらう。OpenAIやGitHubなど5社の点検用ツールを目的別に整理
2026.10.29
家事と子育てのスキマで経営する3方よしAI共創コンサルタントの田中啓之、ひろくん(@passion_tanaka)です。今回は、YouTube のチャンネル『いまにゅのAIプログラミング塾』で、情報漏洩を防ぐためのセキュリティ特化 Agent Skills を5社分紹介した日本語の動画を紹介するね。
流出のニュースが続くたびに、自分が作ったアプリや、AIに預けたデータは大丈夫かなと気になる。でも、何から点検すればいいのか分からない。そんな個人事業主や発信者に向けて書きました。
紹介するのは、チャンネル、いまにゅのAIプログラミング塾の講師が、聞き手とやり取りしながら話す約35分の日本語の動画です。テーマは、情報漏洩を防ぐためのセキュリティ特化 Agent Skills で、OpenAI・GitHub・AWS・Anthropic・Cloudflare の5社分をスライドで紹介します。公開は2026年10月28日。引用ブロックは動画に付いている自動の字幕のままなので、表記がずれた所には、その下の文で正しい表記を添えます。
動画は、弱点と被害は別という基礎から入り、5社のスキルへ進みます。OpenAI は関連コードまで追う、GitHub は鍵と部品、AWS はコードを送って点検、Anthropic は作りながらと監査、Cloudflare は調べる範囲を先に決める、の順。
この記事を読み終えると、5社のスキルを目的で選ぶ見取り図と、使う前に確かめる3点がつかめます。
SPEAKER
チャンネルの講師
『いまにゅのAIプログラミング塾』の講師が、聞き手とやり取りしながら、スライドを使って話します。
AIの「今」を毎日シェアしてる無料コミュニティやってます
GPTs研究会に参加する(無料・9,000名突破!)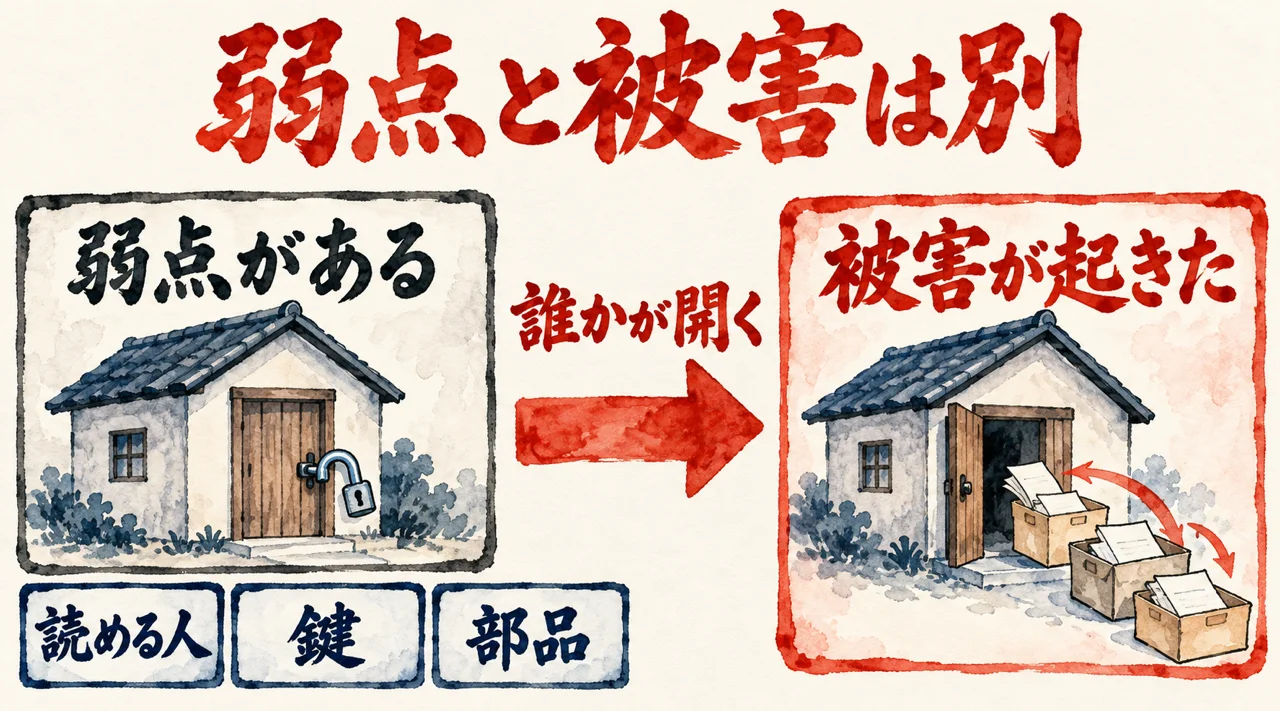
流出のニュースを見て、自分が作ったものは大丈夫かな、と思ったことはありますか? 動画は、そのモヤモヤから話を始めます。講師はまず、守る物と弱点の言葉をそろえるところから。
講師は、最近は個人情報の流出のニュースがとても多い、と切り出します。例は2件。タイムズカーの会員情報が約660万アカウント分流出したと公表された件と、ブックオフの会員管理システムが不正アクセスを受け、最大約643万件が流出した可能性があると発表された件です。
AIが原因かどうかは明確になっていない、と講師は言います。ただ、今はAIで会員登録画面や管理画面のアプリも作れる。自分で作ったアプリにも同じ弱点が入っているかもしれないので、自分たちで確かめる必要がある、という話です。
セキュリティは、情報や操作の権限、サービスを守ること。脆弱性は、悪用されると被害につながる仕組みの弱点です。例は、担当者と管理者しか見られないはずの顧客一覧を、権限のない人でも開けてしまう状態。
チャンネルの講師(動画の中で・5:22〜)
弱点があることと被害が起きたことってのは、ま、別だよね。
弱点があることと、被害が起きたことは別物。誰かが実際に開いて情報を持ち出して、はじめて被害になる、と講師は整理します。
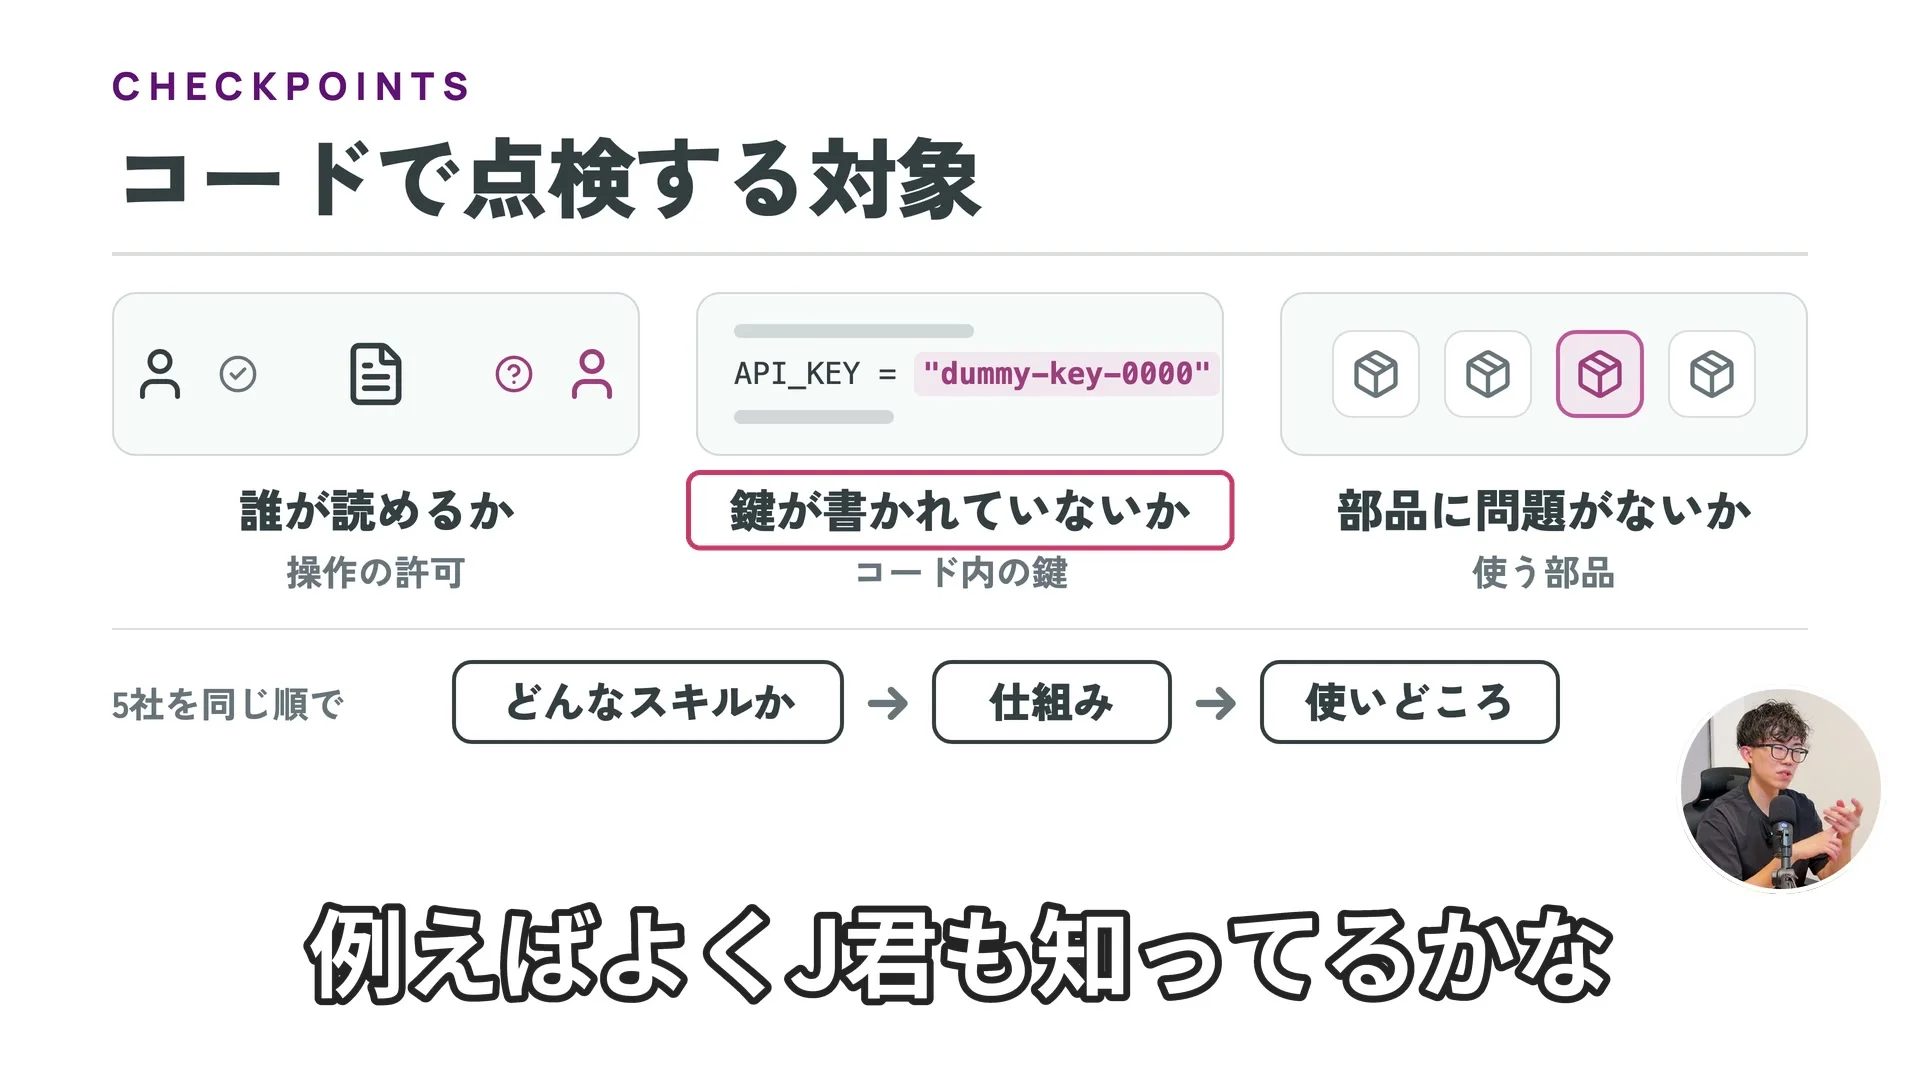
見る所の基礎として、講師は3点を挙げます。誰が読めるか。鍵がコードにそのまま書かれていないか。追加して使っている部品に、すでに分かっている弱点がないか。
チャンネルの講師(動画の中で・7:10〜)
これ使えばもう絶対セキュリティ大丈夫というものではないってのはちゃんと頭の中に入れておいて欲しいなと思います。
スキルを入れたから必ず安全、にはならない。自分たちのコードを点検する道具として持っておいてほしい、というのが講師の念押しです。
ニュースが続くほど、よそで起きた話と、自分の手元で確かめられる話を、分けて見たくなるんですよね。
私なら、弱点があることと、被害が起きたことを分け、確かめられたことと、そうでないことを混ぜずに聞きます。不安の大きさと、点検の中身は別の物差し。
私は、2026年10月26日の月曜日、13時からLIVEを配信しました。冒頭で、今日のテーマはAI時代のセキュリティ管理だと話しています。
身を守るということもあるけれど、クライアントさんのことにも色々な影響が及ぶので、学びながら、すぐ行動してほしい。そう伝えました。
題は、AI時代のセキュリティ管理、AIに鍵を渡す前に、今週のPHP・GMO騒動から、Claude Codeを使う人が今日やる5つのこと。この動画は、そのLIVEの2日後に出ました。
AIに機能をひとつ足してもらった時、足した所だけ見れば足りるでしょうか? ここから、5社のスキルの話に入ります。1つ目は OpenAI。
講師は、OpenAI の Codex Security というプラグインを紹介します。プラグインは、スキルとコネクターをまとめたもの。
中のスキルは3本です。コード全体を点検する security-scan、変更した箇所だけを点検する security-diff-scan、見つかった問題の候補が本当に成り立つかを確かめる validation。diff は差分の意味、と講師は説明します。
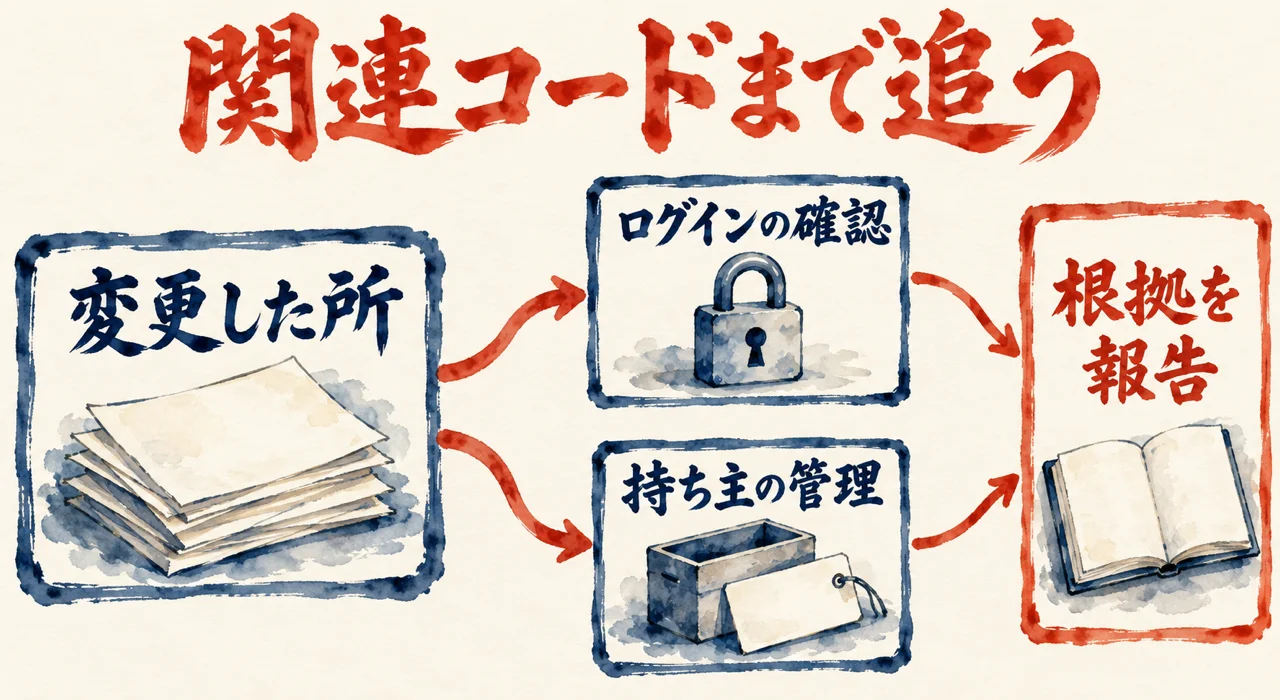
流れは3段。全体か変更箇所かを選んで範囲を指定し、コードを根拠に問題の候補を探して、最後に根拠と調べた範囲を報告します。
変更箇所の点検でも、変更した行だけを見るわけではない、と講師は強調します。関連するコードまで追いかけて、本当に問題につながるかを判断する。既存のプロジェクトなら全体、機能追加や修正なら変更箇所、という使い分けです。
チャンネルの講師(動画の中で・11:12〜)
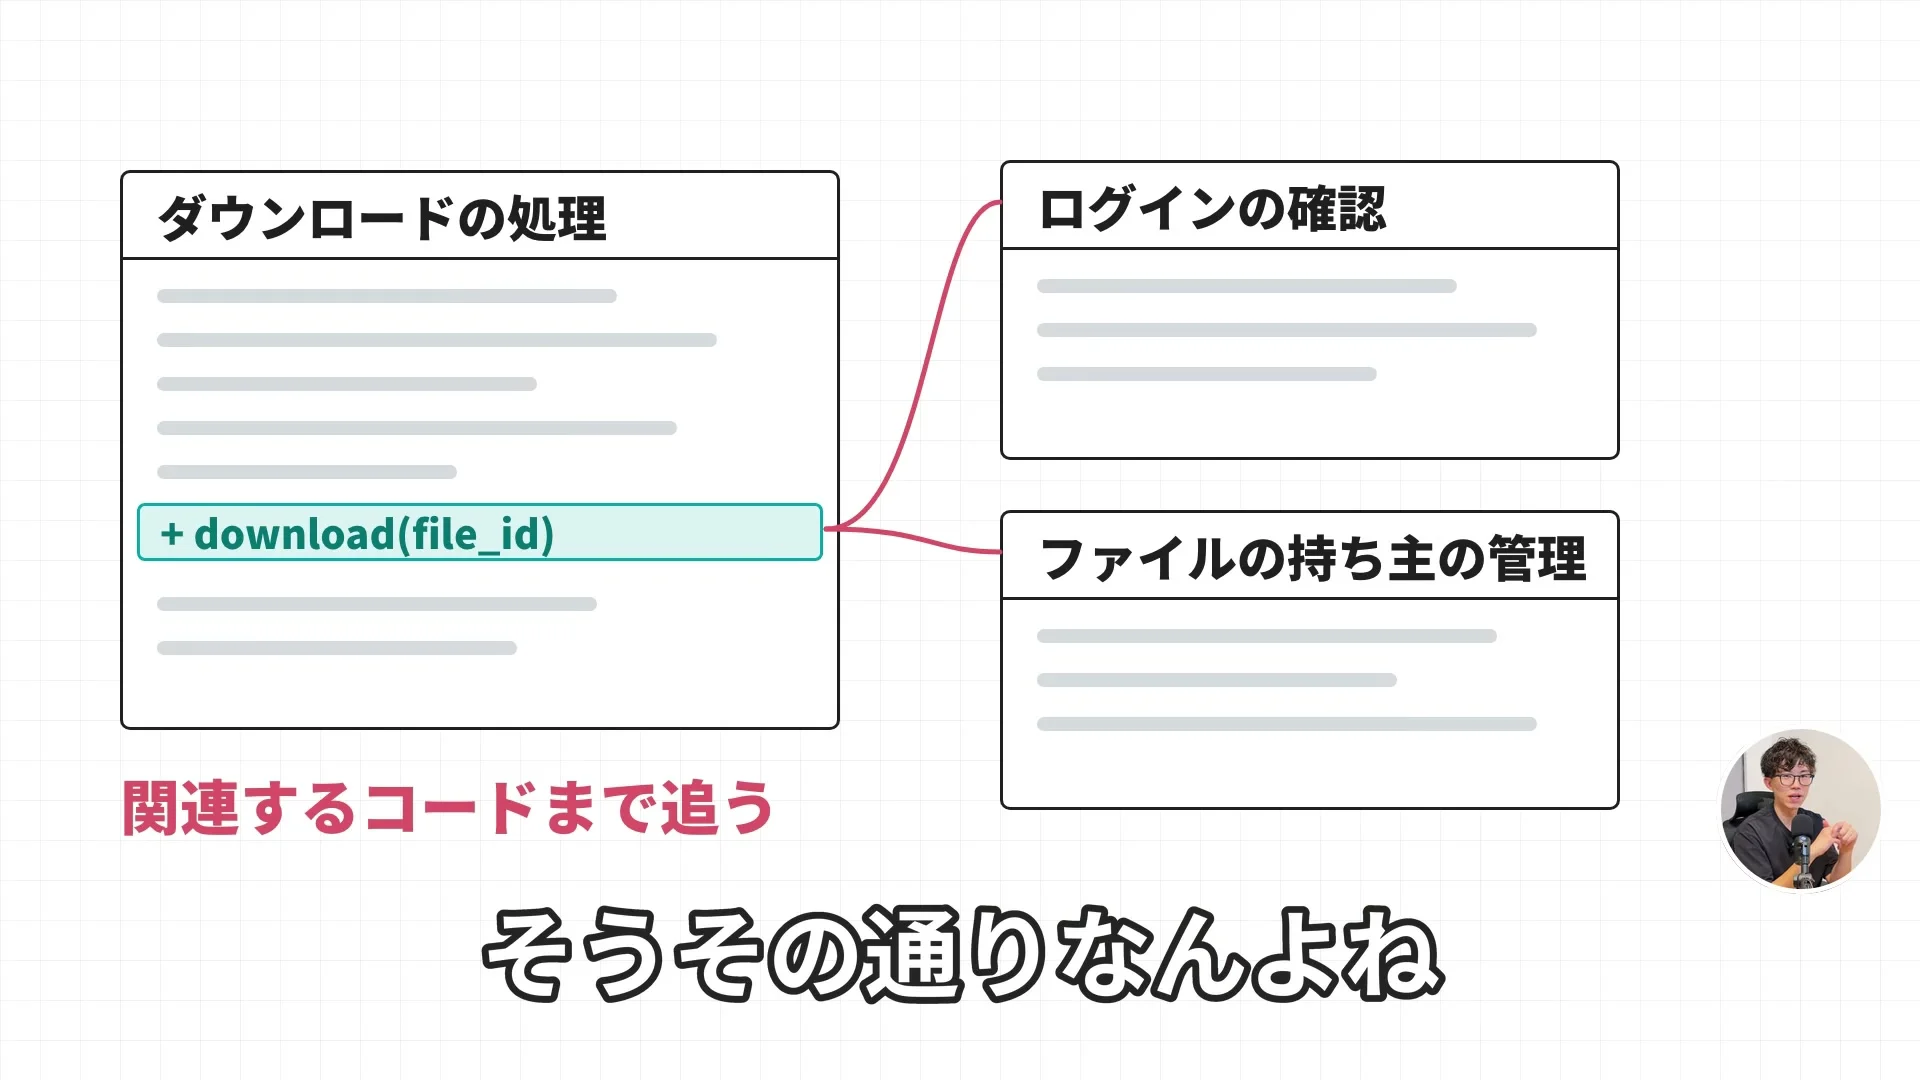
これを変更箇所の点検にかけると関連するコードまで追って自分のファイルだけを取れるようになっているかを、ま、確かめてくれるってわけだよね。
例は、AIにファイルのダウンロード機能を足してもらった場合です。変更箇所の点検は関連するコードまで追って、自分のファイルだけが取れるかを確かめる。ログインの確認やファイルの持ち主の管理は別の場所に書かれていることが多いので、ダウンロードの処理だけ見ても気づきにくい、と講師は話します。
私なら、点検役を選ぶときは、関連するコードまで追ってくれるかで見ます。調べ尽くして仕上げきるのが、手抜きでない点検だと思うからです。
足した所だけ見て終わる点検と、つながる所まで追う点検。この2つは別物です。
動画のダウンロード機能は、説明のための例。実際にどこまで追ってくれるかは、道具と対象のコードによって変わります。
AIが書き換えた設定ファイルに鍵が入っていないか、確かめていますか? 2つ目は GitHub。見る場所を絞ったスキルです。
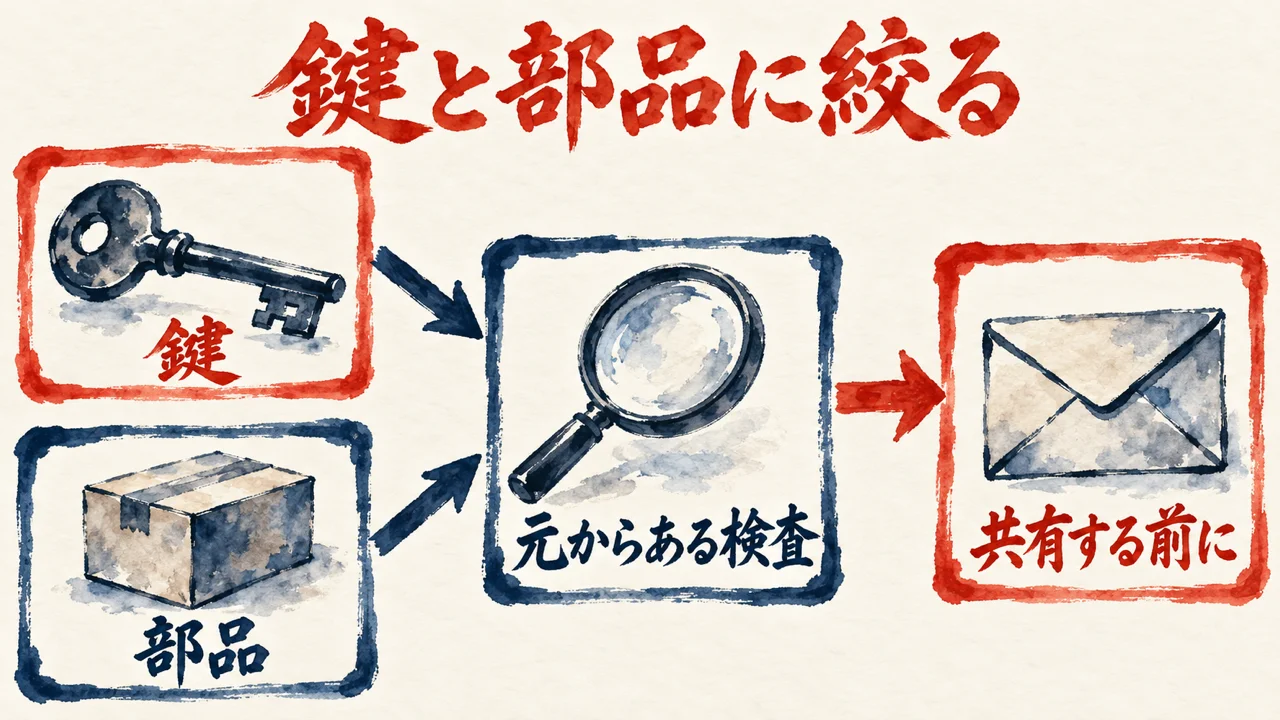
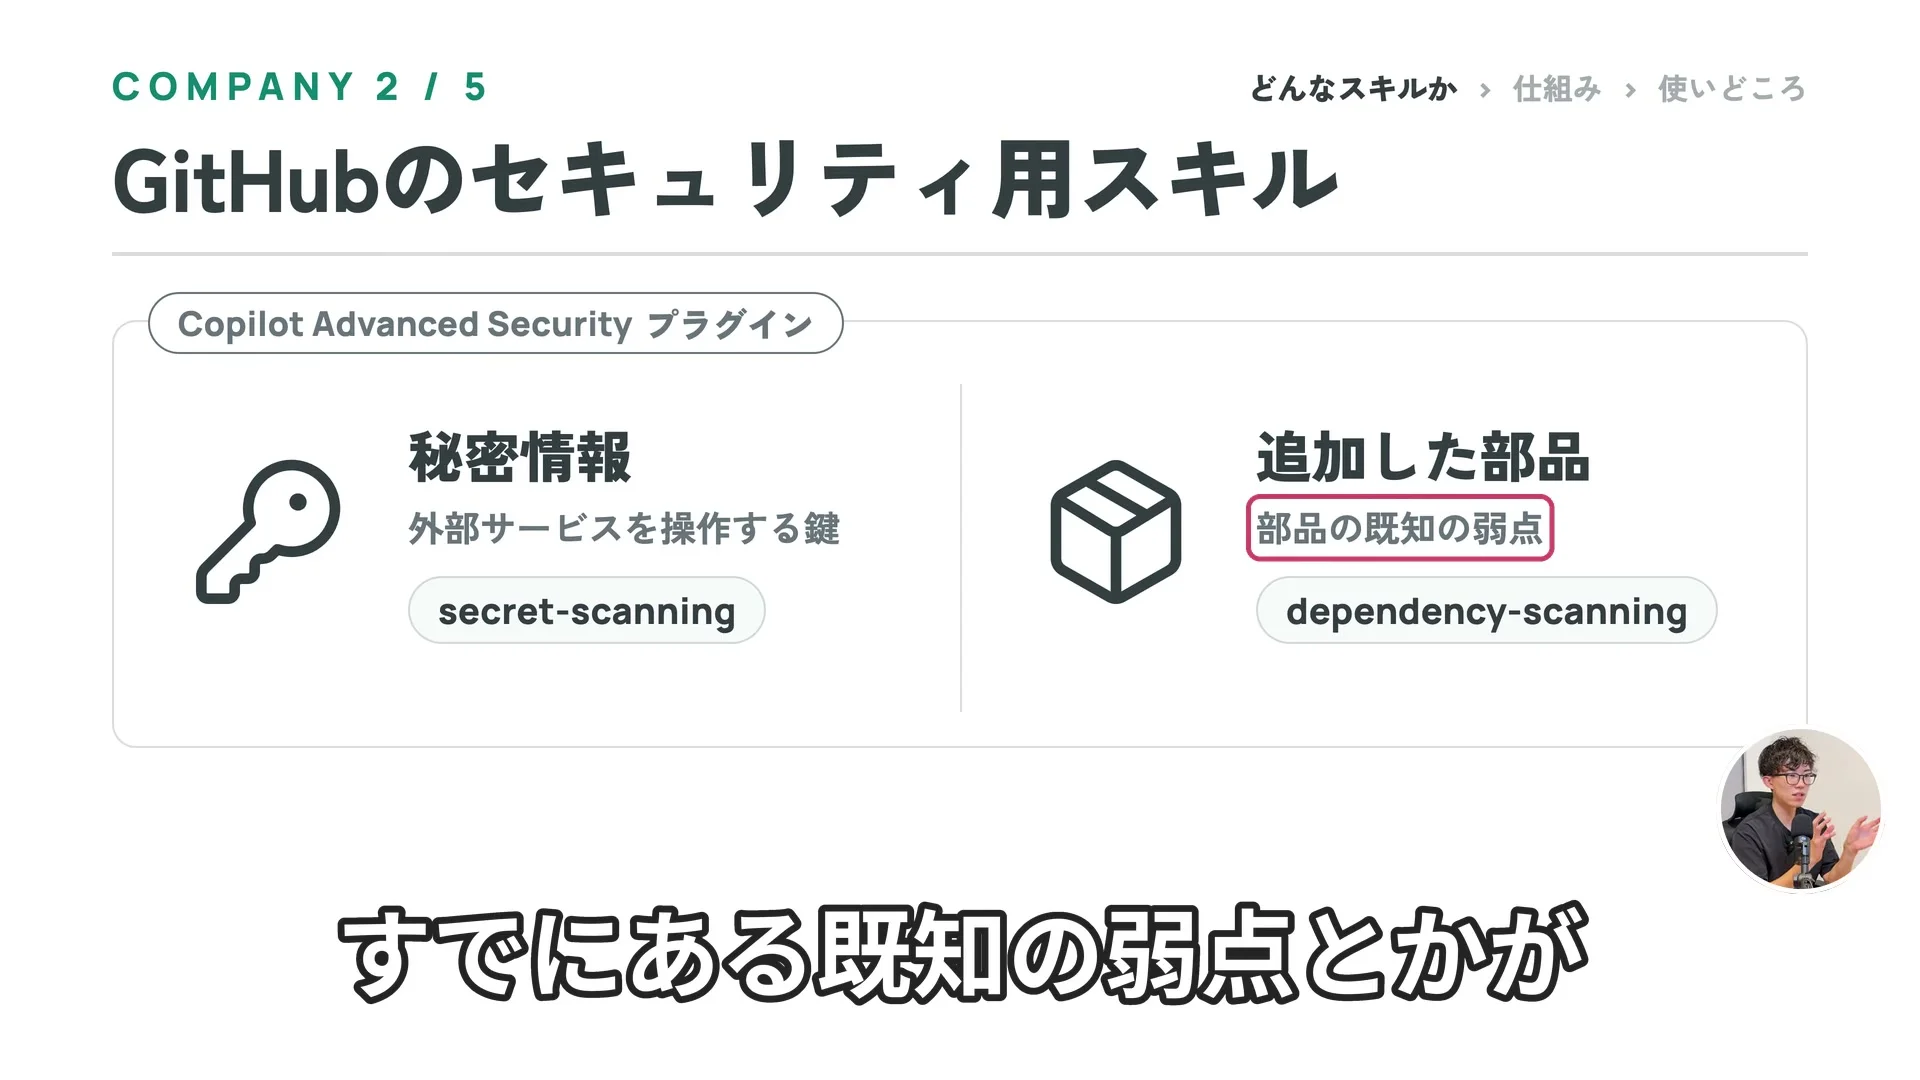
講師は、GitHub 公式の Copilot Advanced Security プラグインを紹介します。スキルは2つ。APIキーやパスワードを点検する secret-scanning と、追加した部品にすでに分かっている弱点がないかを点検する dependency-scanning。
OpenAI はコードの動きまで追っていたのに対して、GitHub の2つは鍵と部品に対象を絞っている。講師は、この違いを最初に押さえます。
仕組みは、AIが自分でコードを読んで判断する形ではありません。GitHub が元々持っている検査を MCP(AIと道具をつなぐ決まり)で呼び出し、その結果をエージェントが分かりやすく説明します。GitHub の接続と認証が必要です。
入れただけで常に自動で点検してくれるわけではない、と講師は言います。部品を追加した時や、変更をコミット(変更を記録すること)して共有する前に、一度見てもらう。共有してしまうと、鍵も一緒に広まるから。
チャンネルの講師(動画の中で・16:05〜)
問題なしと出たとしても全ての弱点がなくなったっていう意味ではないので
問題なしと出ても、それは、この2つの観点では見つからなかったという意味です。全ての弱点がなくなったわけではない、と講師は話します。
鍵と部品。見る場所がはっきりしていて、分かりやすい分け方です。
私なら、鍵が漏れた記録は隠さず出して、次の点検の入口に変えます。
2026年7月22日、私が管理する Google の Gemini API で、身に覚えのない利用が722件ありました。616件が成功で、17時33分から18時03分に集中していました。
対象の鍵を隔離した後は、リクエストが止まりました。この件は、Gemini APIキーが漏れて不正利用が722件起きた時の調査と対応を書いた記事 に詳しく書いています。
私が一番確度が高いと見たのは、鍵を示す環境変数が Git で追跡されるファイルに入り、ブラウザから API を直接呼ぶ構成です。ただ、どの経路から第三者に渡ったのかまでは、立証できていません。
私の記事より(GitHubをAIに触らせる前に鍵と権限を絞る設定を書いた記事・気づく仕組みと、起きた後の手順)
Dependabotの知らせが、どこに届く設定になっているかを確かめてください。届いていても読まない場所なら、届いていないのと同じです。
点検の結果が出ても、ふだん読む場所に届いていなければ、受け取っていないのと変わらないんですよね。
動画の、共有する前に一度見る、という話と合わせると、決めておくのは見る時点と、知らせが届く先。この2つです。
点検のために、コードを外のサービスへ送る場面を考えたことはありますか? 3つ目の AWS は、そこが要の話。
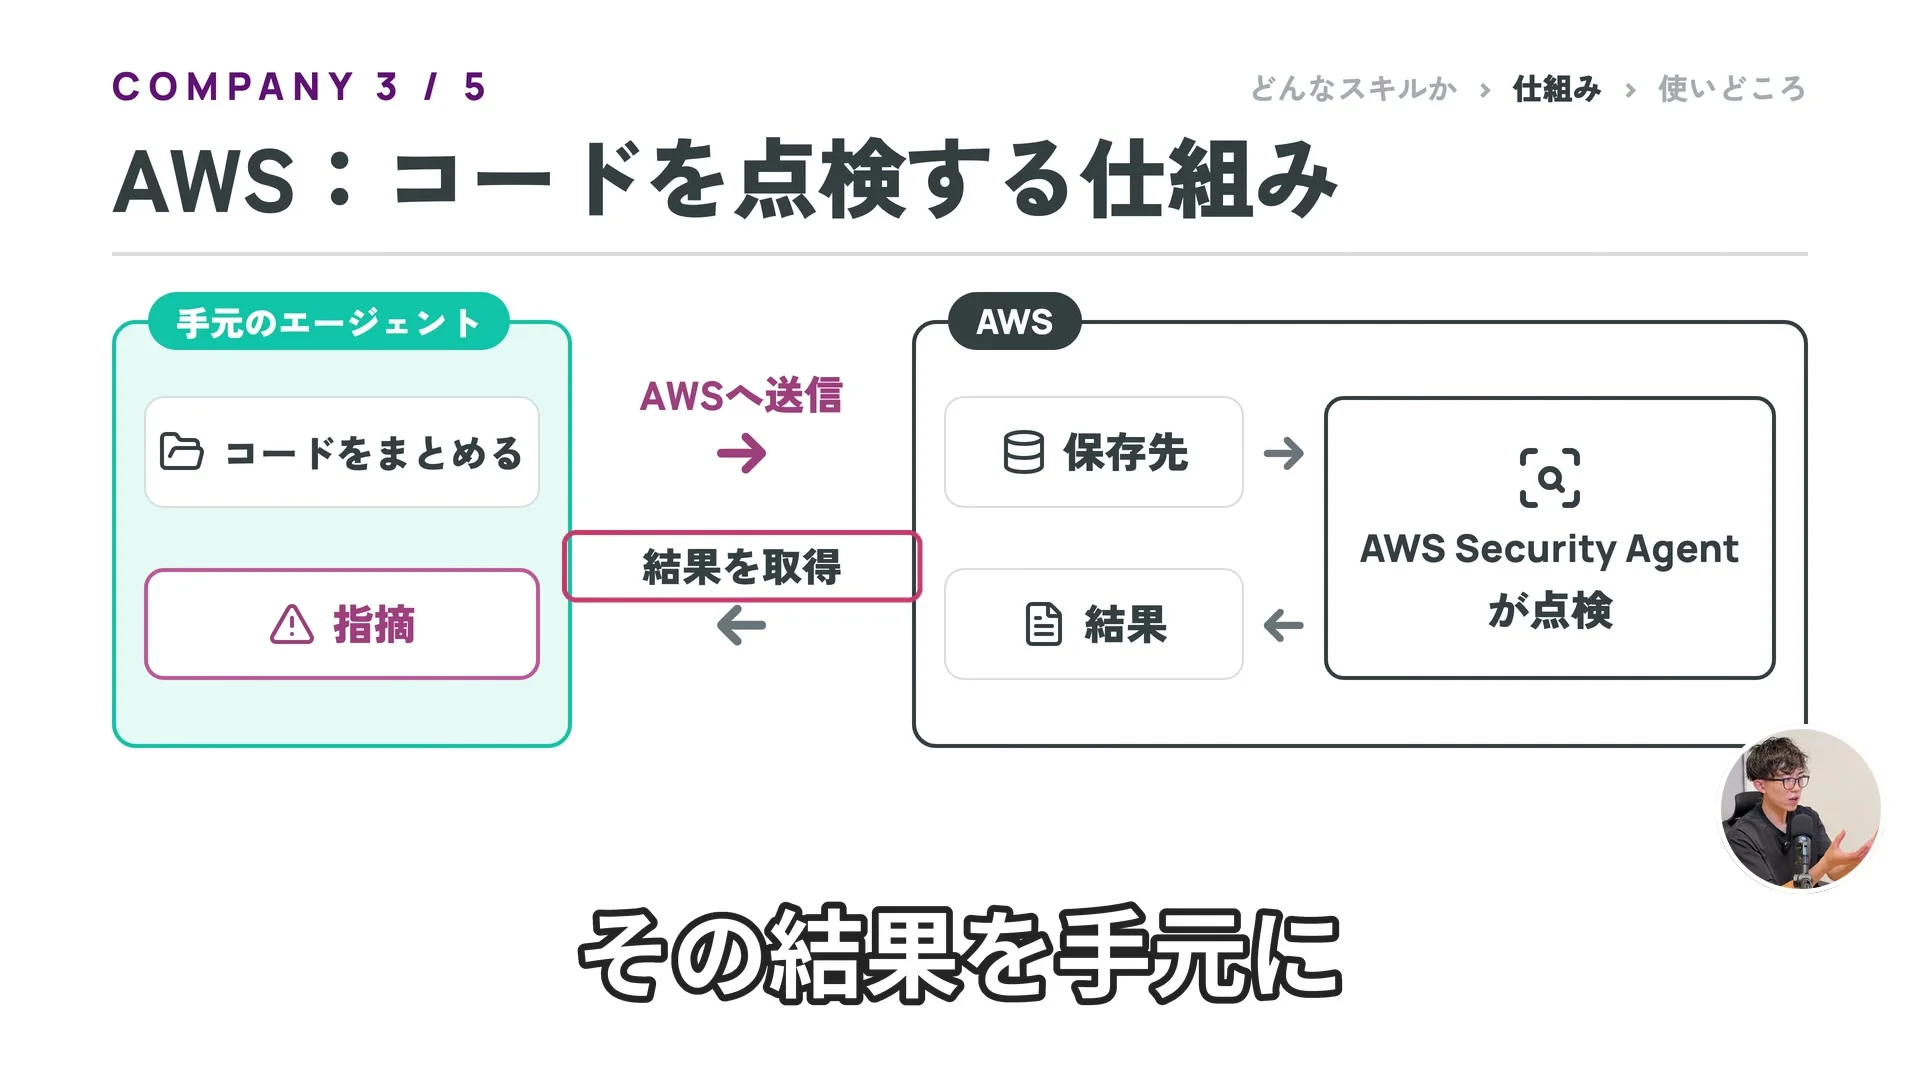
講師は、AWS の AWS Agents for DevSecOps プラグインを紹介します。AWS Security Agent というサービスへの窓口で、できることはコードの点検、設計書のレビュー、指摘への対応の3つ。
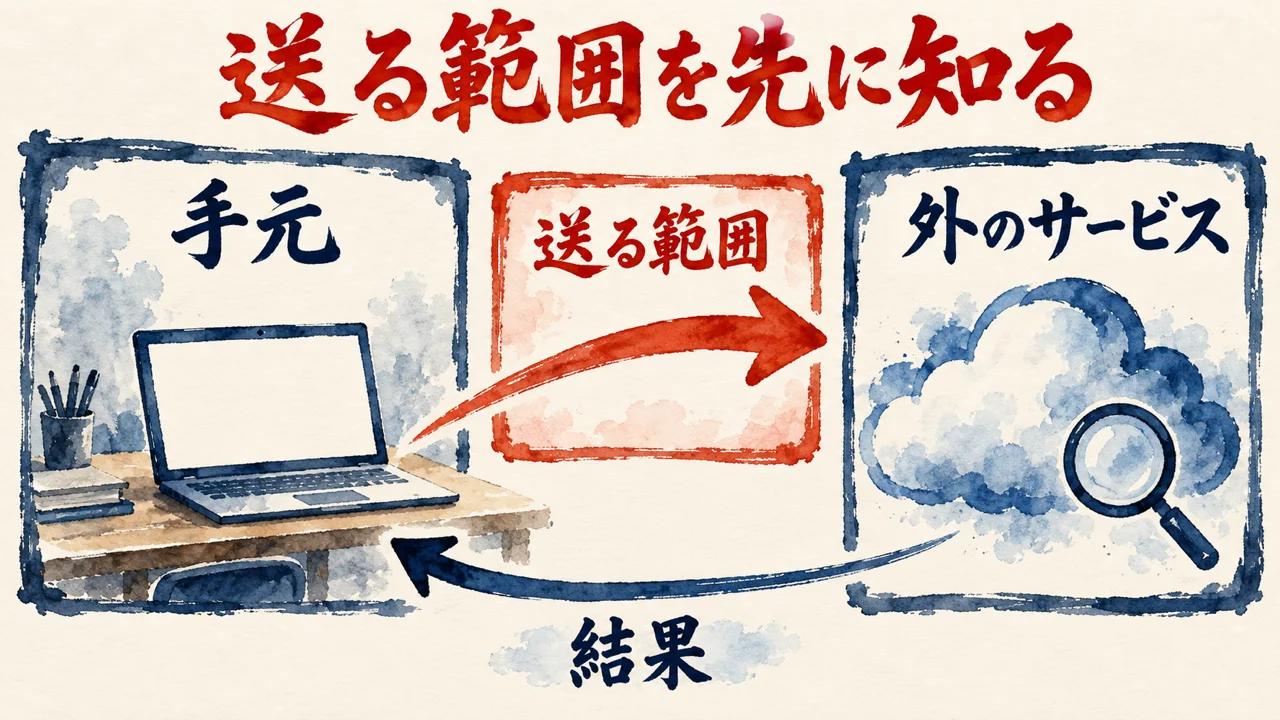
設計書のレビューは、設計の段階でどこに問題が起きそうかを整理してくれる、と講師は話します。コードの点検は、手元のエージェントがコードをまとめて AWS に送り、AWS Security Agent が点検して、その結果を手元に取ってくる流れです。
チャンネルの講師(動画の中で・18:29〜)
ここが大事で手元だけでちょっと完結してるわけじゃないんだよね。
手元だけで完結しているわけではない。だから、どの範囲のコードを送るのかは知っておく必要がある、と講師は念を押します。
使う前には、AWS のアカウント、操作の権限、保存先の用意が必要です。設計から対応までを一続きで進めたい場面に向く一方、AWS で動かすコードしか点検できないわけではない、とも講師は付け加えます。
チャンネルの講師(動画の中で・31:18〜)
会社のコードなら送って良い範囲を先に確認しておくと、ま、安心かなと思う
会社のコードなら、送ってよい範囲を先に確認しておくと安心。動画の終盤のまとめで、講師が添えた言葉です。
私なら、外へ送る前に、何を渡すかを自分で決めます。家族やお客さんの情報は、守る側に立ちます。
2026年10月9日、私はLINEハーネスを入れる作業の中で、AIに、パスワードなどは直接見られない形で預けたい、と伝えました。
ログイン情報をブラウザに保存する手軽さは残したまま、ローカル限定のキーの管理画面を作ってあげたら使いやすいのではないか、とも返しています。作り方の案は、推奨のままでよい、と決めました。
パスワードを見せずに任せる話は、AIにパスワードを見せずにログインを任せる方法を、1Passwordの動画から読んだ記事 でも扱っています。それより前の2026年9月には、秘密をチャット・ログ・成果物・Git へ残さない、と決めていました。
コードを送る前に、鍵の値をAIに見せない預け先を決めておく。送る範囲を決める話と、同じ順番です。
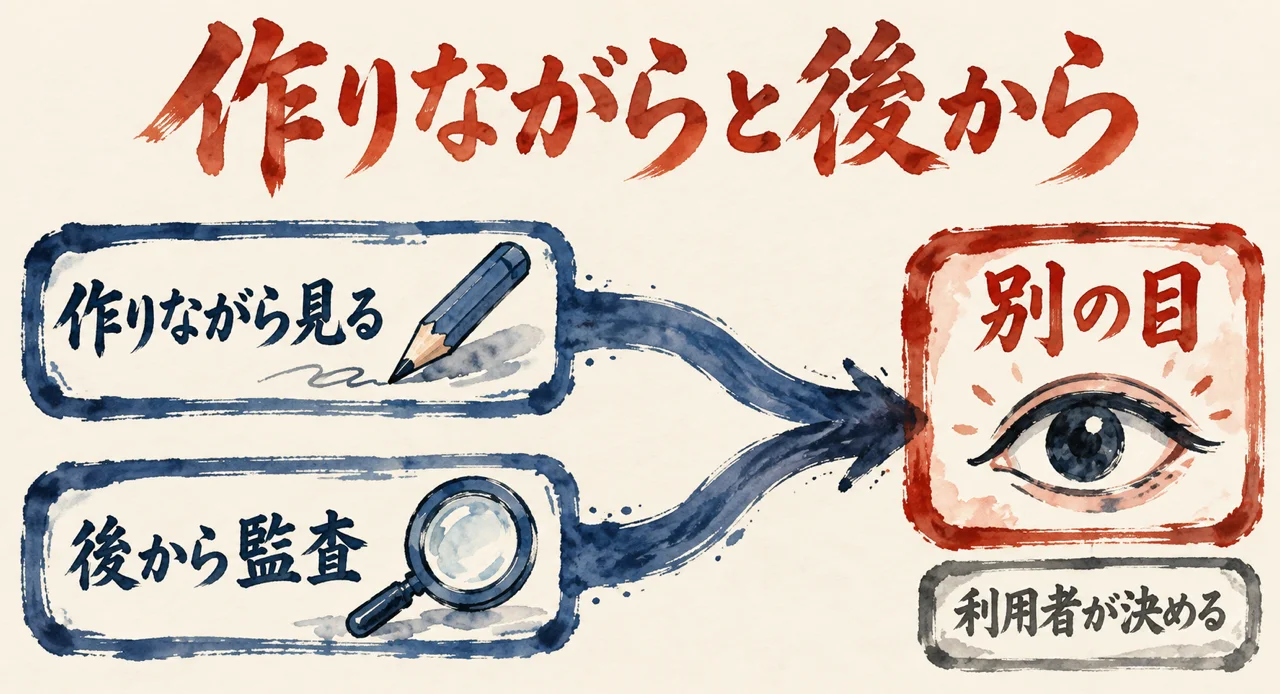
コードを書いた本人が、そのまま点検して終わりにしていませんか? 4つ目は Anthropic。道具が3つ出てきます。
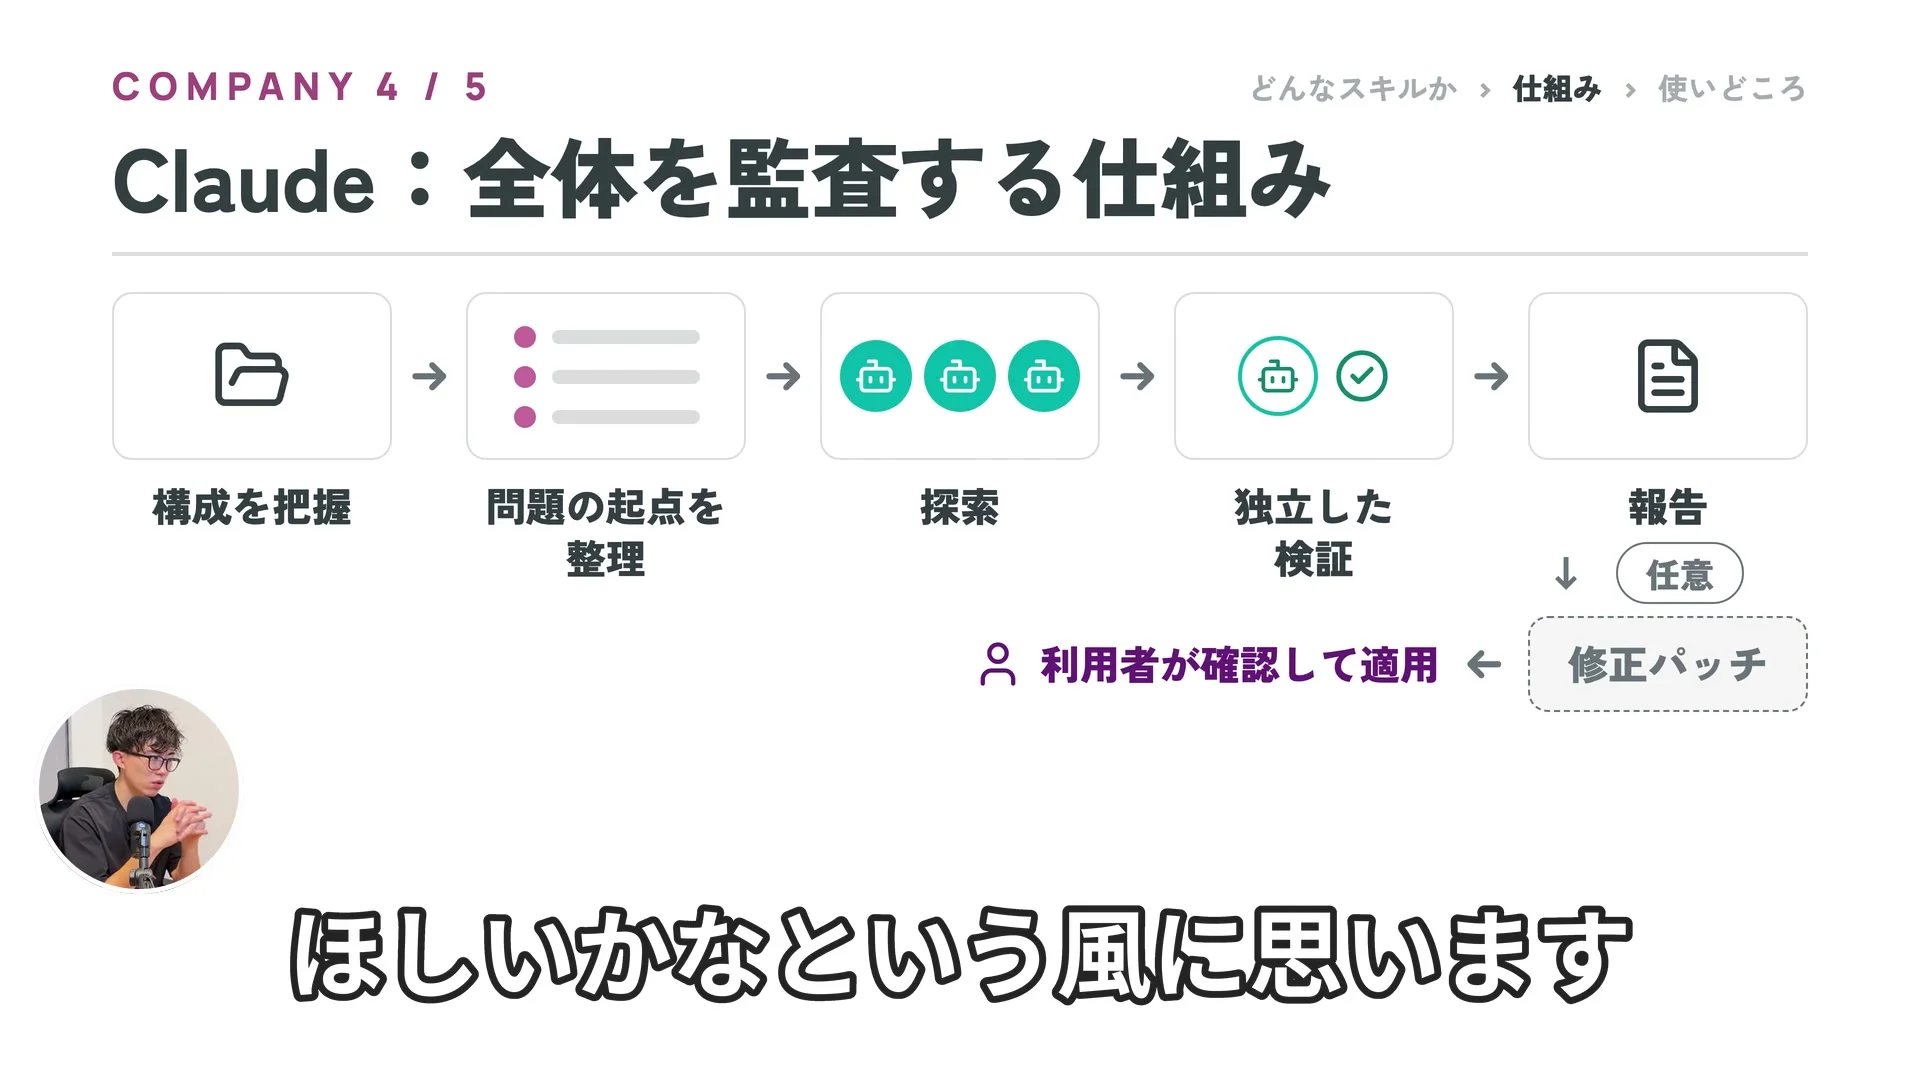
講師が紹介するのは、Anthropic の3つ。作っている最中に点検する security-guidance と、全体や変更箇所を監査する claude-security はプラグインで、単発でレビューする /security-review は Claude Code に最初から入っているコマンドです。
作りながらチェックするのか、依頼して監査してもらうのかで使い分ける。security-guidance は、編集した時は危ない書き方のパターンを検査し、作業の一区切りではその回の変更をレビューして、コミットする時は周辺のコードまで確認する、と講師は説明します。
チャンネルの講師(動画の中で・22:23〜)
ま、思い込み引きずらずになんか見直せるってこと。
レビューは、書いた側とは別に、新しい文脈で行われます。思い込みを引きずらずに見直せるので、書いた人が点検するより第三者的にやったほうがいい、という講師の考え。ただし、書き込みやコミットを止める機能ではなく、見落としもある、と付け足します。
claude-security は、コードの構成を把握し、問題の起点を整理して、複数のエージェントで探索します。独立した検証を経てから報告する作りです。
チャンネルの講師(動画の中で・23:02〜)
適用するかどうかは利用者が確認して決めます。
選んだ指摘から修正パッチを作ることもできますが、適用するかどうかは利用者が確認して決める。トークンを消費するし、外部に何も送られないわけでもない、と講師は添えます。
私なら、AIが作った修正も、レビューが出した指摘も、正解として受け取らず、自分で確かめて決めます。
公開する現物は、作った人と別の系統のモデルに検収させています。検収は、できあがった物を別の目で確かめること。
検収役は、判定して返すだけ。公開していいかの最終判断は私が持ちます。この運用は、2026年9月16日に決めました。
私の記事より(AIエージェントに60点のままスキルを作らせない方法を書いた記事・技4、検証方法を先に渡す)
公開する現物は、作った人と別の系統のモデルに検収させます。検収役は、判定して返すだけです。
作った側とは別の系統に見せて、判定だけを返してもらう。動画の、新しい文脈で見直すという話とは、作った側の思い込みを引きずらない、という向きで重なります。
でも講師も、レビューは止める機能ではなく見落としもある、と話していました。見る役を分けても、最後に出すかを決める人は別に要ります。
点検が終わった時、どこまで調べたのかを説明できますか? 5つ目は Cloudflare。講師がいちばん推すスキルです。
講師は、5つ目に Cloudflare の security-audit を紹介します。Cloudflare は、データベースやストレージの機能もあり、セキュリティ周りも得意な、Webサービスを作るためのインフラを提供している会社、という説明。
コーディングエージェントに加えて使うコード監査のスキルで、探索して、検証して、報告する段階で進みます。複数の作業用エージェントとツールを使える環境が必要ですが、Cloudflare でアプリを動かしていなくても使える、と講師は話します。
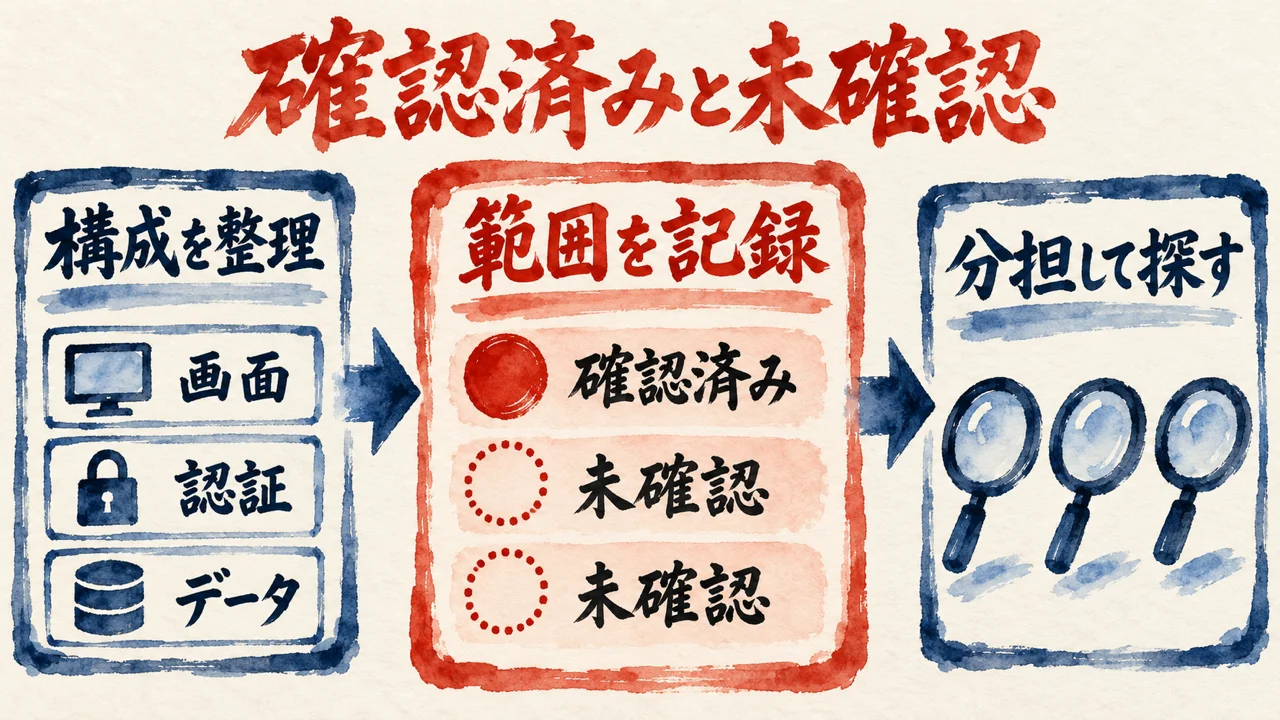
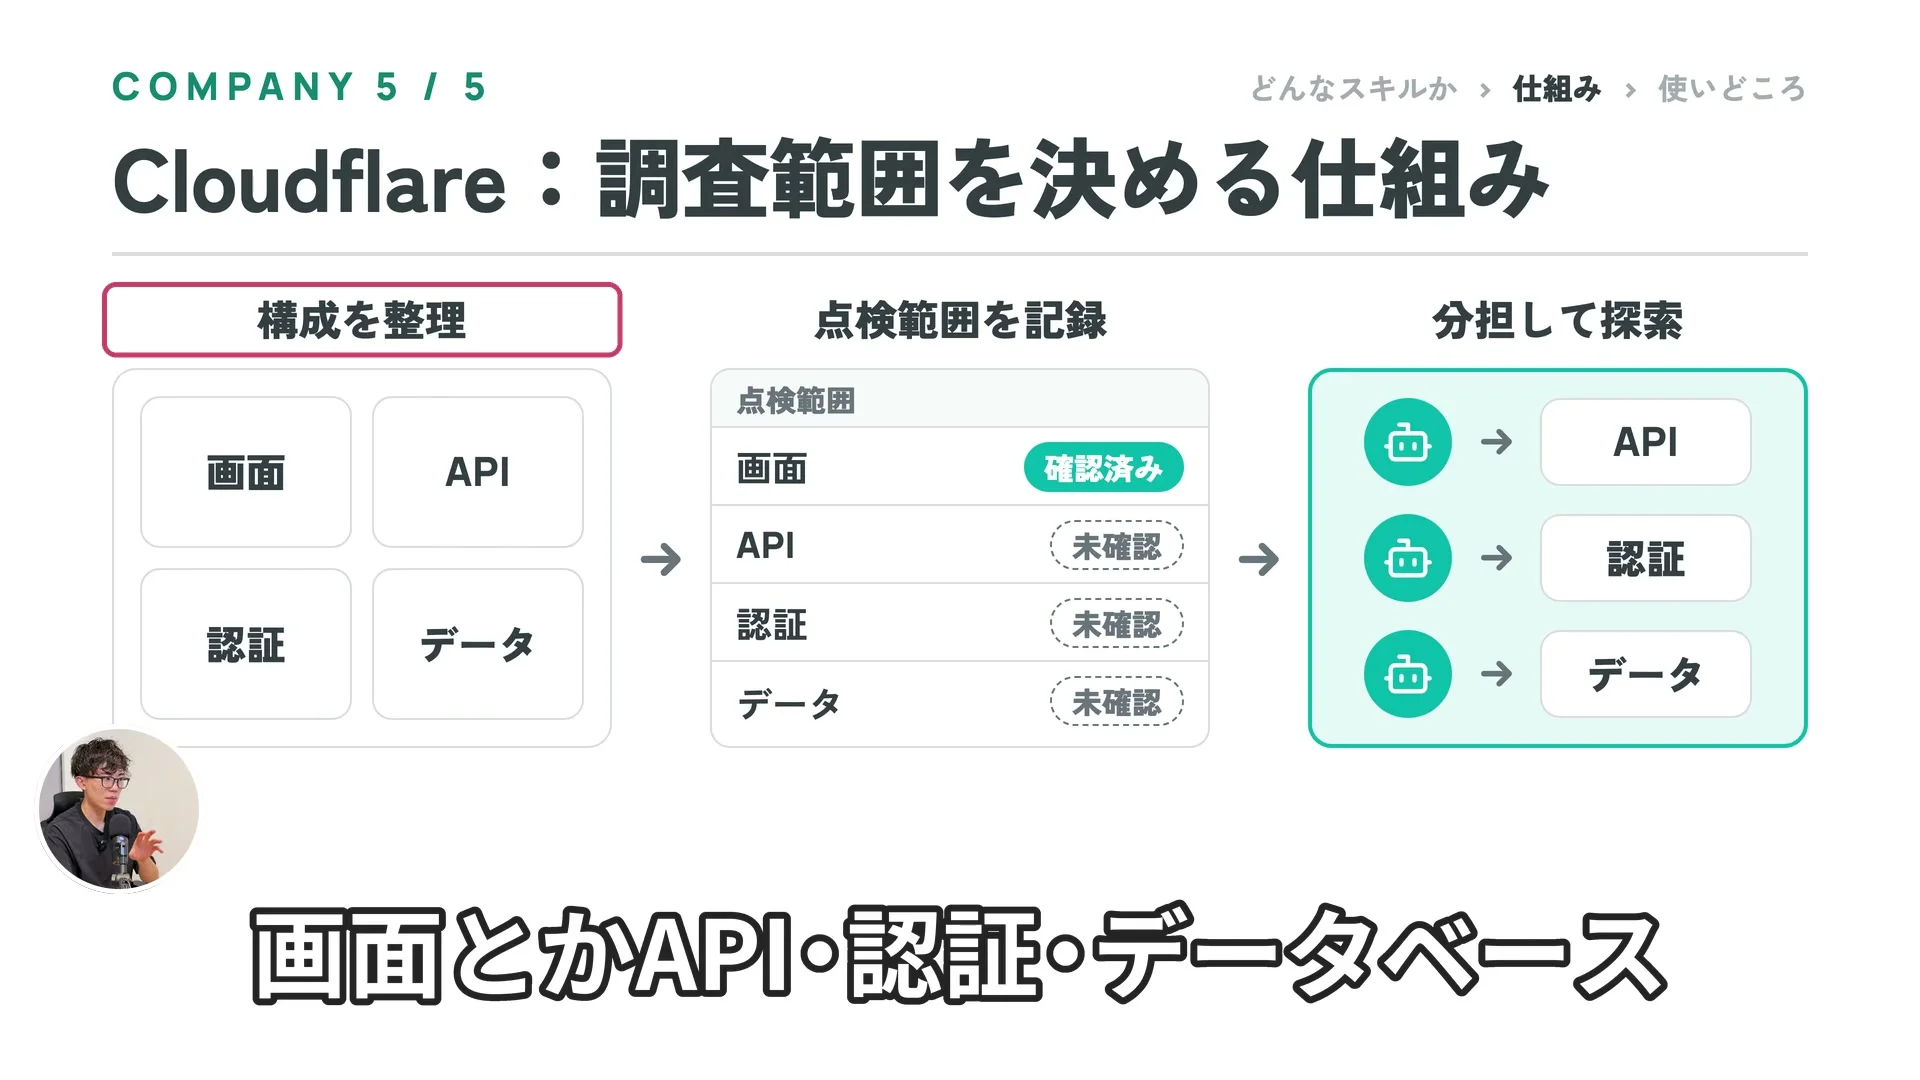
特徴は、どこを調べるかを先に決めること。画面、API、認証、データのように構成を整理して、点検する範囲を記録し、そのうえで分担して探索します。
チャンネルの講師(動画の中で・27:20〜)
なんか確認済と未確認が後から見ても分かるようになってるので
どこを見て、どこをまだ見ていないか。確認済みと未確認が、後から見ても分かる作りです。
チャンネルの講師(動画の中で・27:48〜)
確認する側は問題が起きない理由も探すんだよね。
見つけた候補は、見つけた担当とは別の担当(別のエージェント)が確認します。確認する側は、問題が起きない理由も探す、と講師は話します。
チャンネルの講師(動画の中で・28:08〜)
別の場所でちゃんとチェックされていて実際には悪用できないっていうケースもあるわけよ。
別の場所でちゃんとチェックされていて、実際には悪用できないケースもある。だから候補は、確認済み、追加検証、棄却の3種類に分かれます。報告には、根拠と調べた範囲、追加で確認が必要な点が残る、と講師は説明します。
対象のコードを動かす時は、通信や書き込みを制限した場所で行う。そういう場所がなければコードは実行せず、確かめきれなかった候補は追加検証のまま残ります。講師は、この5つ目が一番使いやすく、最初に使うならこれ、と話します。
私なら、確認済みと未確認を、分けたまま残します。確かめていない所を、確かめたことにはしません。
2026年10月25日の午前1時5分、容量を空けるためにAIに任せた整理が、AIに覚えさせている決まりごとのファイル82本を Google ドライブへ移し、手元から消していました。
10月26日に、控えから82本すべてを元の場所へ戻し、整理の対象から決まりごとのフォルダを外しました。
戻したあとの中身が、元と1字も違わないか。そこは、まだ確かめていません。
動画の、通信や書き込みを制限した場所で動かす話は、Claude Codeのsandboxで止まる操作と止まらない操作を、Macで確かめた記事 に書いた内容とつながります。
COLUMN
▲目次AIの指摘が筋よく見えるほど、止める目が要る

講師は、確認する側は問題が起きない理由も探す、修正するかを判断するのは利用者、と話していました。点検役のAIが出す指摘は、たいてい筋が通って見えます。そこを、私はどう止めているのか。魂磨き(毎朝AIと一問一答で対話し、私の判断軸を深掘りする時間)で、AIが置いた前提を私が止めた日の一節を引きます。
私の記事より(AIが置いた前提を私が二度否定した魂磨きの記事・忘己に置かれた前提を、私が壊した瞬間)
分身AIの仮説がもっともらしく見えるほど、それに乗って話を進めてしまいがちなんですよね。
2026年9月11日の魂磨きで、AIが2回、私の哲学に間違った前提を置きました。私は、その2回とも違うと言い切りました。もっともらしい仮説ほど、こちらが乗ったまま話が進んでしまう。引用の一文は、その怖さを書いたものです。
怖さの正体は、筋が通っていること自体。だから、確かめる人がほかに要るんです。 講師が紹介したスキルにも、見つけた担当とは別の担当が確かめる形や、修正の適用を利用者が決める形がありました。私なら、筋のいい指摘ほど、受け取る前に一拍おきます。
点検の結果を受け取る時に、自分に問うことは1つです。この指摘は、確かめたから正しいのか。それとも、筋が通っているから正しく見えるのか。最近受け取った指摘のうち、筋が通って見えたから採用したものは、ありますか?
その日の記録は、AIが置いた前提を私が二度否定した魂磨きの記事に書いています。
分身AIについてもっと知りたい方は分身AI.comもチェックしてね!
Q. 動画で講師は、弱点があることと被害が起きたことを、どう分けていますか?
A. 弱点は、悪用されると被害につながる仕組みの欠点で、誰かが実際に使って情報を持ち出したら被害になる、と講師は分けます。スキルを使えば必ず安全になるわけでもありません。詳しくは第1章。
Q. GitHub のスキルは、入れておけば自動で点検してくれますか?
A. 入れただけで常に自動で点検するわけではない、と講師は話します。部品を追加した時や、コミットして共有する前に見てもらう形。問題なしと出ても、全ての弱点がなくなったわけではありません。詳しくは第3章。
Q. AWS のスキルを使うとき、気をつけることは何ですか?
A. コードをまとめて AWS に送って点検するので、手元だけでは完結しません。どの範囲を送るかを知り、アカウント・権限・保存先を用意しておく、と講師は話します。詳しくは第4章。
Q. 講師は、5社のうちどれから使うよう勧めていますか?
A. Cloudflare の security-audit です。調べる範囲を先に決めて記録するので、確認済みと未確認が分かる。一番使いやすく適用範囲も広いので、最初に使うならこれ、と講師は話します。詳しくは第6章。
チャンネルの講師が、情報漏洩を防ぐための5社のセキュリティ用スキルを、弱点と被害の基礎から始めて、OpenAI・GitHub・AWS・Anthropic・Cloudflare の順に、目的別に紹介した日本語の動画でした。
選び方は目的から。鍵や部品なら GitHub、作っている最中なら security-guidance、変更箇所や全体なら各社の対応する機能、設計書なら AWS。講師が最初に勧めるのは Cloudflare です!
使う前に確かめるのは3つ。今のエージェントで使えるか、必要な接続と権限がそろっているか、コードをどこへ送るか。条件が付くものもあるので、自分が使えるものに絞ります。
点検の結果が出たあと、修正するかを判断するのは利用者、と講師は話していました。私の立場もそこにあって、最後に決める所は自分の手元に残します!
手元にあるものの中で、鍵が書かれていないか、まだ一度も確かめていないものはどれですか?
関連記事
Claude Code の情報漏洩対策を、5つの防御として動画の順に追った記事。点検のスキルと合わせて読めます。
AIを入れる前に、セキュリティのガイドラインを作る話。スキルで点検する前の準備にあたります。
サイバー攻撃が増えた理由と基本の対策を整理した記事。鍵と権限を見直す視点が、この記事と重なります。
AIが作った物を確かめる手順と、人に残る判断を扱った記事。別の目で見直す話とつながります。
参考リンク
今回紹介した動画の本編です。時刻つきの発言は、ここで確かめられます。
最後のコラムで引いた、自分の記事です。AIが置いた前提を、私が二度否定した朝の記録です。
今回紹介した動画
| チャンネル | いまにゅのAIプログラミング塾 |
| 出演 | チャンネルの講師(語り手)と聞き手のやり取り |
| 公開日 | 2026年10月28日 |
| 長さ | 34分54秒(日本語) |
| URL | https://www.youtube.com/watch?v=glL7Dzn8iDQ |
🎁 無料プレゼント
Aiport(ClaudeCode AIエージェント実践会)
ClaudeCodeでAI秘書+分身AI+AIカンパニーが無料で作れるキット&解説動画をプレゼント!
▶ 無料で入会してキットを受け取る🤖 AI生成コンテンツについて
この記事はAIツール(Claude Code)を活用して制作しています。構成・文章生成にAIを使用し、最終的な内容の確認・編集・公開判断はひろくん(田中啓之)本人が行っています。「分身AIひろくん」(bunshin-ai.com)とは別のコンテンツです。
AI氣道 — 三方よしのAI活用
家事と子育てのスキマで経営する、ひろくんのAIブログ
📺 毎朝無料LIVE配信中!見逃しても大丈夫、アーカイブも完全無料。
記事も完全無料。見逃しても大丈夫!
YouTubeチャンネル: @AIKIDO-GPTs
| 曜日 | 時間 | メインホスト | ゲスト | テーマ |
|---|---|---|---|---|
| 月 | 7:00〜7:30 | ひろくん | ただっち | AI最新ニュース・実験 |
| 月 | 13:00〜 | ひろくん | れんくん(戸野塚蓮) | AI経営術LIVE |
| 火 | 7:00〜7:30 | ひろくん | 公ちゃん | 共感ストーリー×分身AI |
| 水 | 7:00〜8:00 | ひろくん | 高崎さん・たくみくん | AI×開発・教育 |
| 木 | 7:00〜7:30 | ただっち | ともみん | AI×デザイン |
| 金 | 7:00〜7:30 | ただっち | 友くん | AIツール最前線 |
| 土 | 7:00〜7:30 | ただっち | ゆきちゃん | AI×起業・発信 |
| 日 | 7:00〜7:30 / 7:30〜 | WACAコラボ | ひろくん+仲間たち | 生成AI最新ニュースまとめ |
📍 日曜7:00〜7:30のLIVEは無料視聴、7:30〜のWACAのZOOMは登録制です。詳細・登録はこちら
🔥 火曜15:00〜 社長モテる化計画LIVEもやってるよ!