VIDEO REPORT
AIとサイバー攻撃で個人が確かめる4つは入口と情報と連携と権限
2026.11.09
家事と子育てのスキマで経営する3方よしAI共創コンサルタントの田中啓之、ひろくん(@passion_tanaka)です。今回は、中田敦彦さんの『【AIとサイバー攻撃】大企業を襲う新時代の犯罪…技術革新の裏で生まれた脅威と個人の防衛策』を紹介します。
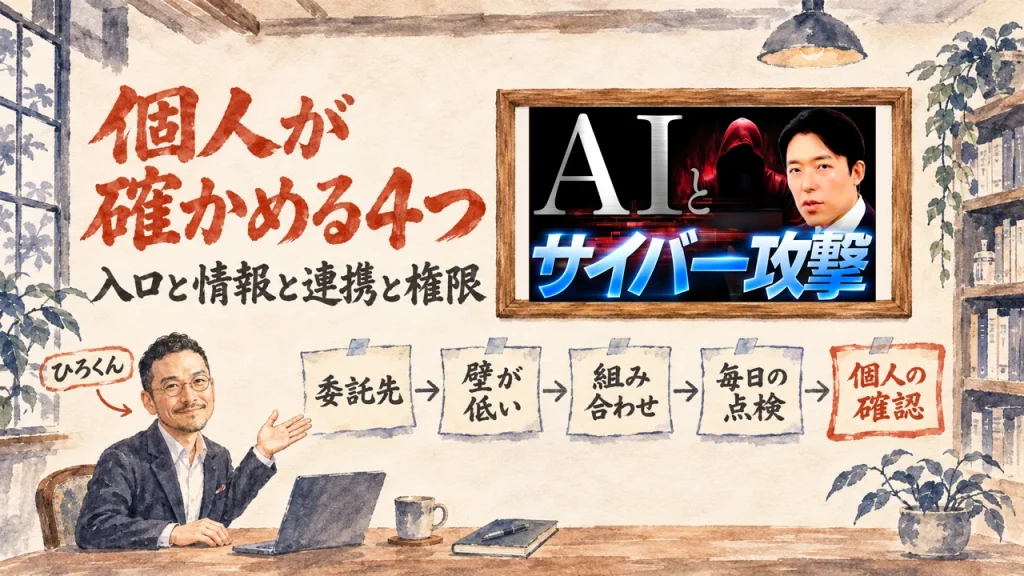
大企業の被害のニュースが続いています。AIに鍵を預けている人は、何を確かめればいいのでしょうか。動画では、これがAIのもたらした新しい時代の犯罪だと語られます。白板の流れを追うと、入口・情報・連携・権限のどれから点検を頼むかを、1つ選べるようになります。
動画は、AIが便利になったという話から始まります。そのうえで、その技術は悪用もされる、と中田さんは続けます。
AIに鍵を渡すのを、やめる必要はありません!動画でも、渡すなとは言っていない。違うのは線の引き方です。作業はAIに任せて、パスワードなどの鍵の値はAIに見せない。それが、私の考える線の引き方です。
白板は、事件の年表、壁の話、手口、対策、個人の順に進みます。どれも、鍵を預ける側の話として読めるんですよね。
AIの「今」を毎日シェアしているコミュニティをやっています
GPTs研究会をのぞいてみる出典: NAKATA UNIVERSITY 【AIとサイバー攻撃】大企業を襲う新時代の犯罪…技術革新の裏で生まれた脅威と個人の防衛策
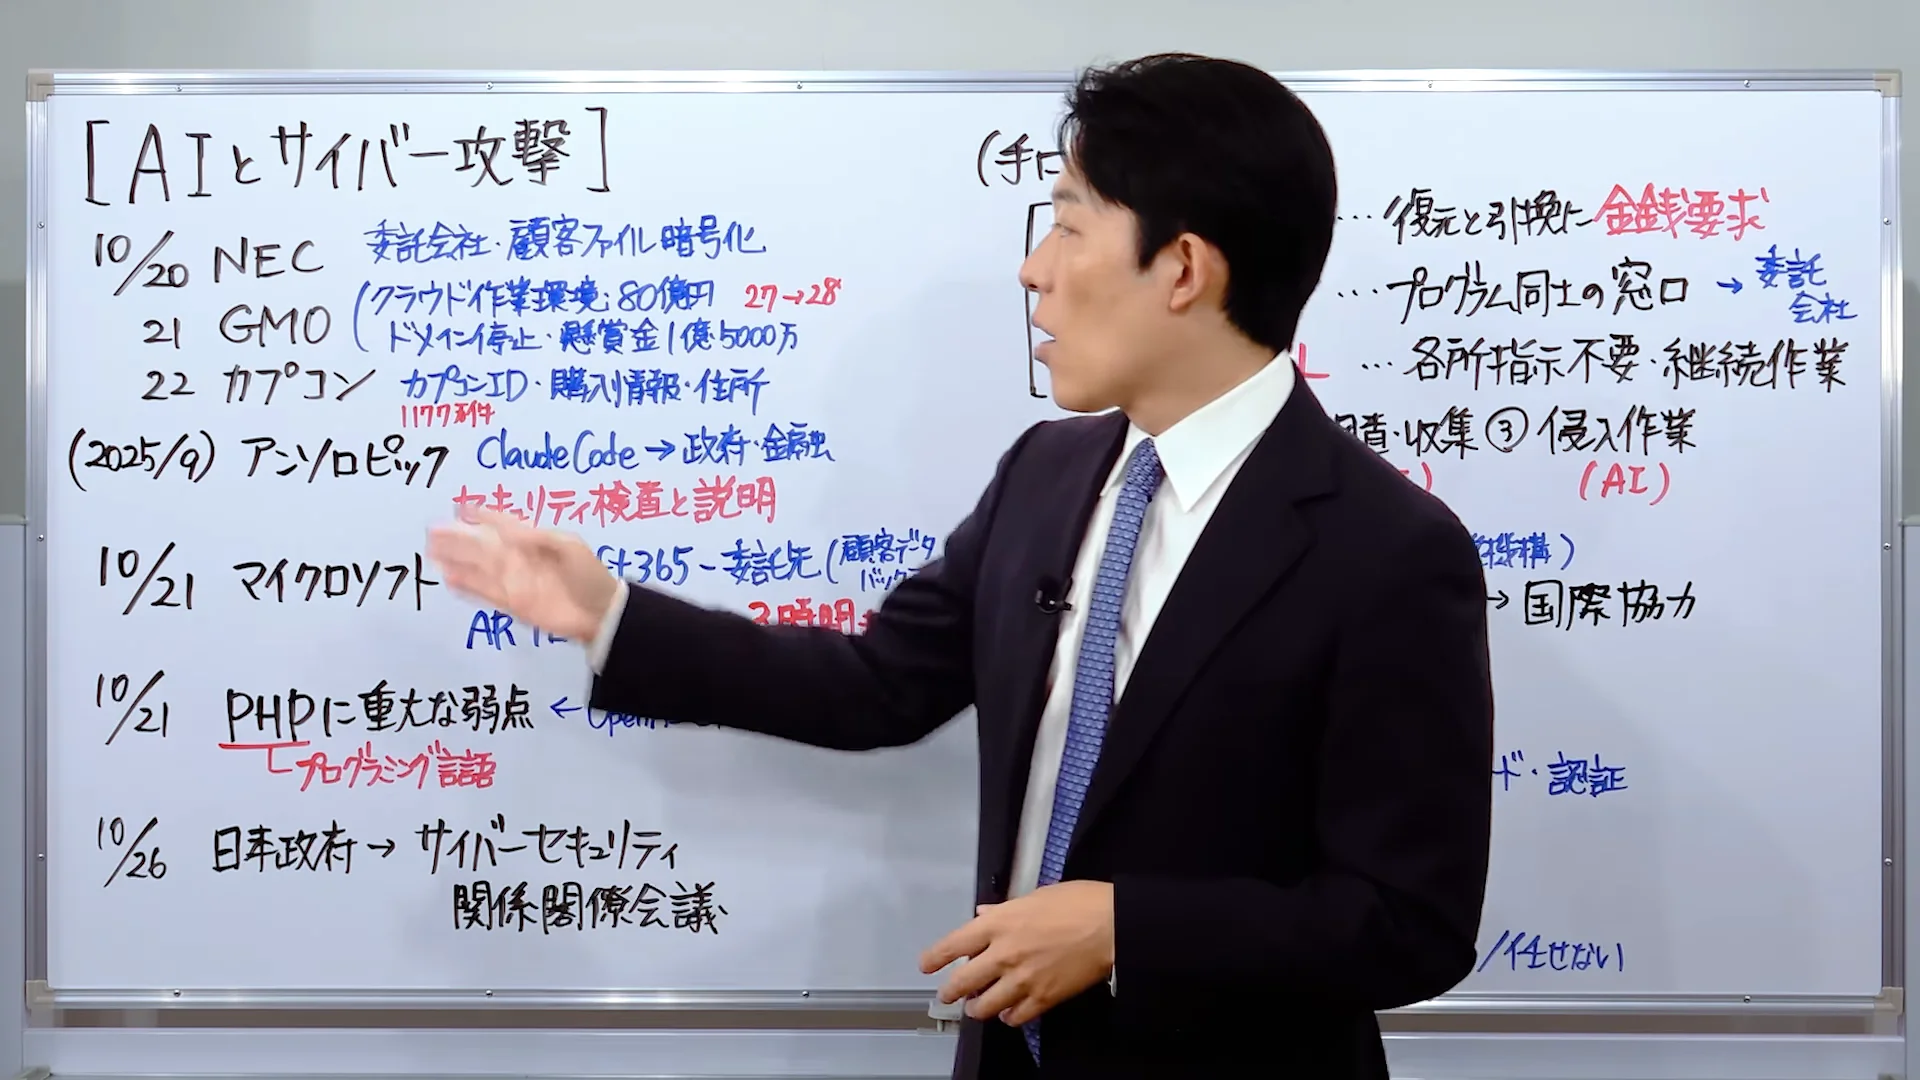
NAKATA UNIVERSITYの動画で、中田敦彦さんが白板の前で1人で語る講義です。年表から壁の話、手口、対策、個人の欄へと進みます。
最初に、中田さんはこう言い切ります。
中田さん(0:53)
個別の出来事ではなく、これはですね、AIにおけるイノベーションがもたらしたですね、圧倒的新しい時代の犯罪なんだということをですね、ご理解いただきたい。
民間でも個人でも、理解していないと危ない、と中田さんは続けます。
白板の左には、10月20日からの年表があります。最初はNEC。白板には、顧客ファイルの暗号化が書かれています。
中田さんのたとえは、泥棒に合鍵で入られ、そのうえ鍵まで変えられる、というもの。持ち主は家に入れず、中で好き放題されてしまうんですよね。
入られ方について、中田さんはこう話します。
中田さん(2:22)
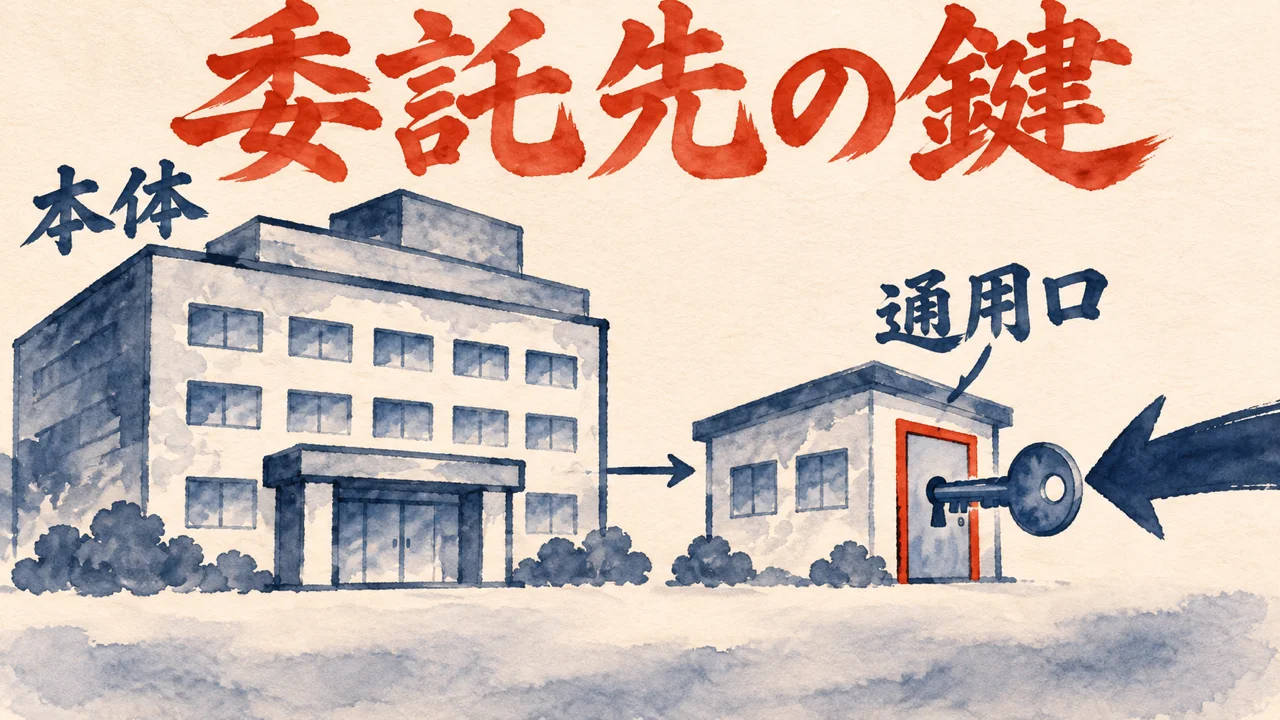
大企業を狙うために大企業本丸ではなく、大企業の委託会社がもらっている認証を狙い打ちするというやり方が行われました。
10月21日はGMOグループ。クラウドの作業環境に不正アクセスがあり、白板には身代金80億円とあります。GMOは、このお金を払わなかったそうです。
犯人が作った公開サイトは、1日後にアメリカ側のサーバーで止まった。ただ、情報はもう出ていたので、完全な解決ではないと中田さんは言います。白板には、懸賞金総額1億5000万円の数字も。
10月22日はカプコン。カプコンIDで1177万件と、白板にあります。IDは通販のログインにも使えたそうで、購入情報や住所まで分かってしまう。
3件に共通するのは、本体の外にある入口です。
私なら、委ねる前に、委ねる先の入口を見ます。鍵を預けている相手だけでなく、その相手がさらに預けている先の入口まで、どこから入れるのかを一度は数えておくのがいい、と私は考えます。
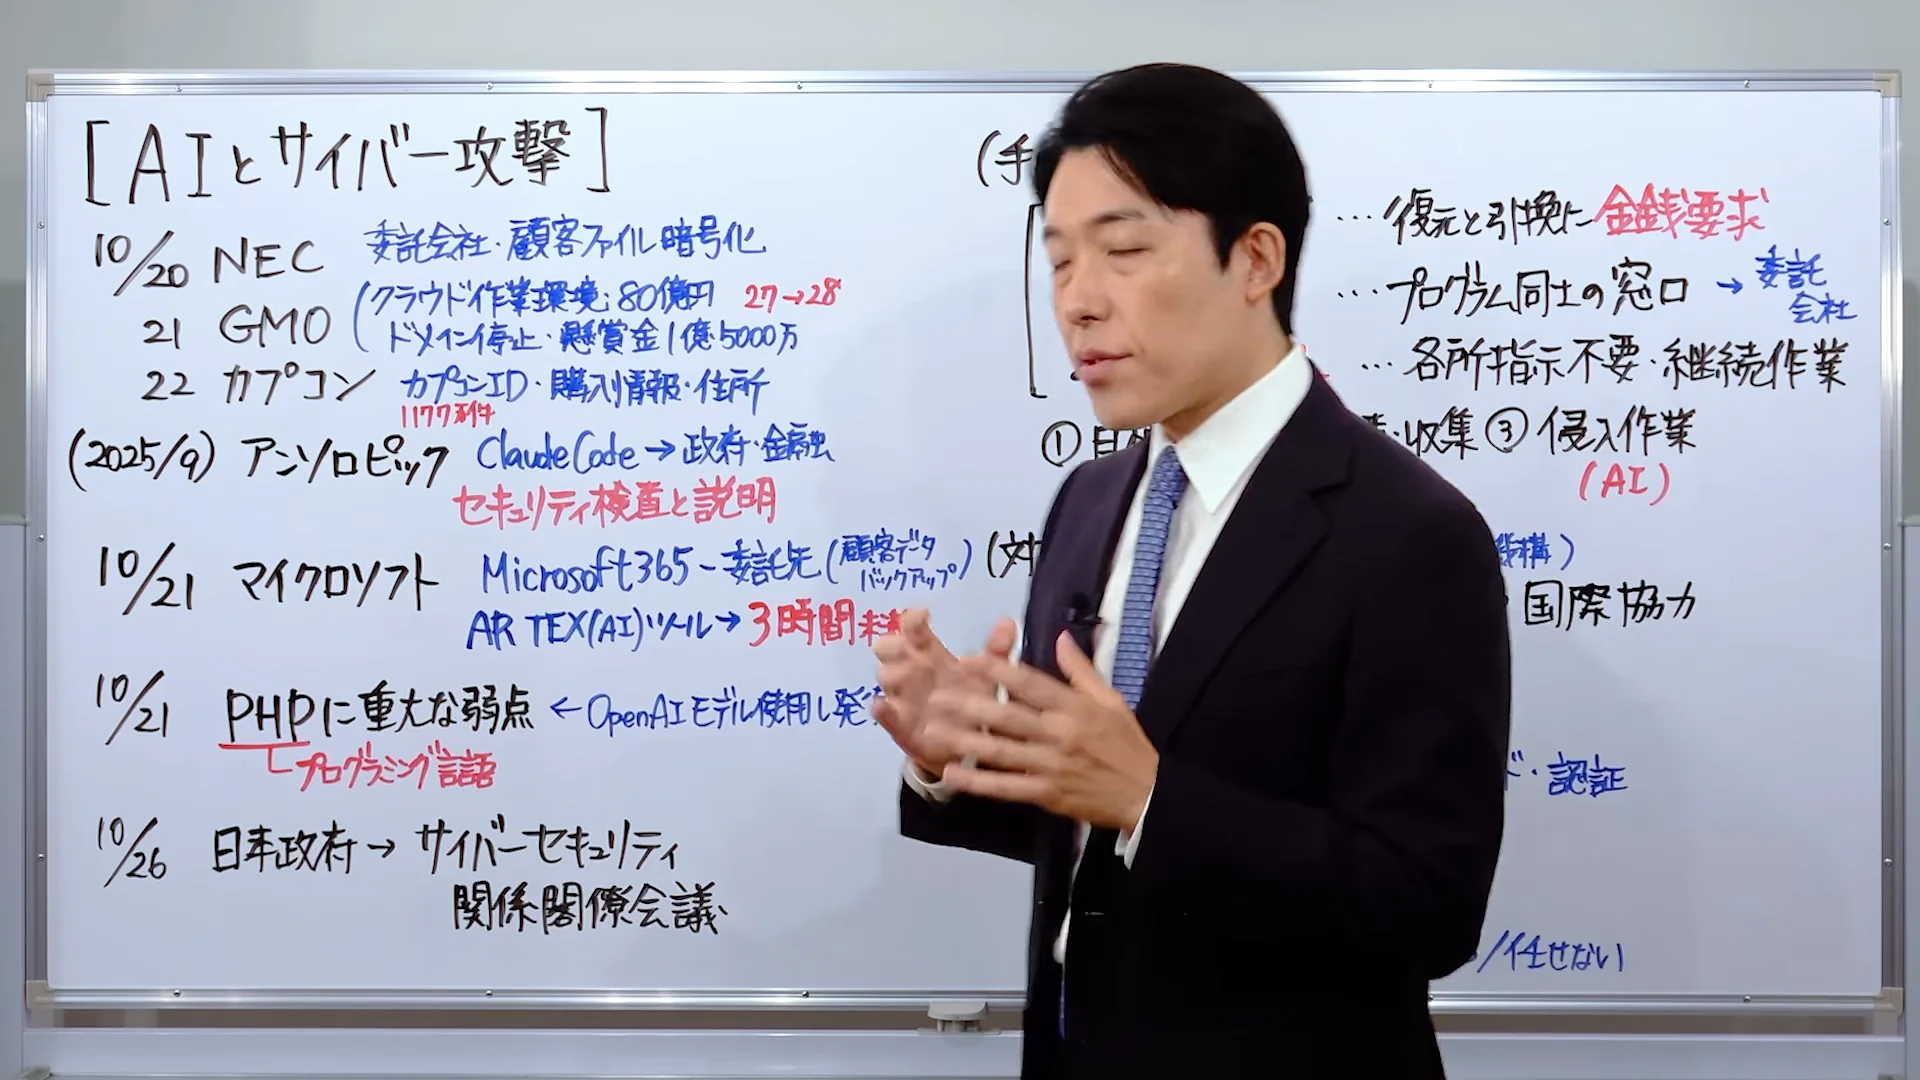
では、なぜ同じ時期に続いたのか。中田さんの答えは、おそらくAIを使った攻撃技術の進化によるもの。ただし確定ではない、とも添えています。
ヒントとして出てくるのが、昨年アンソロピックが報告したという事例です。Claude Codeを使い、政府や金融などを狙った利用者がいた。その利用者は、AIにセキュリティ検査だと説明していたそうです。
その場面を、中田さんはこう表します。
中田さん(11:32)
本当に検査業務ですか?あなた内側の人じゃないですよねとかは言わないようにうまく信頼させたわけですよね。
検査業務だと信じたAIは、パートごとに作業を進めた、と中田さんは言います。一連の作業が結果としてハッキングになることを、AIに分からせないようにしていた、とも続けます。
10月21日のマイクロソフトの件も出てきます。委託先を経由した、NECと似た手口。AIを含むツールで行われ、かかった時間は3時間未満だったという報告がある、と中田さんは言います。
天才ハッカーが人間で描かれる時代は、もう終わりかもしれない。中田さんは、そこまで言うんですよね。
白板には、同じ10月21日にPHPの重大な弱点も書かれています。
ここで、進撃の巨人のたとえが出てきます。
中田さん(15:26)
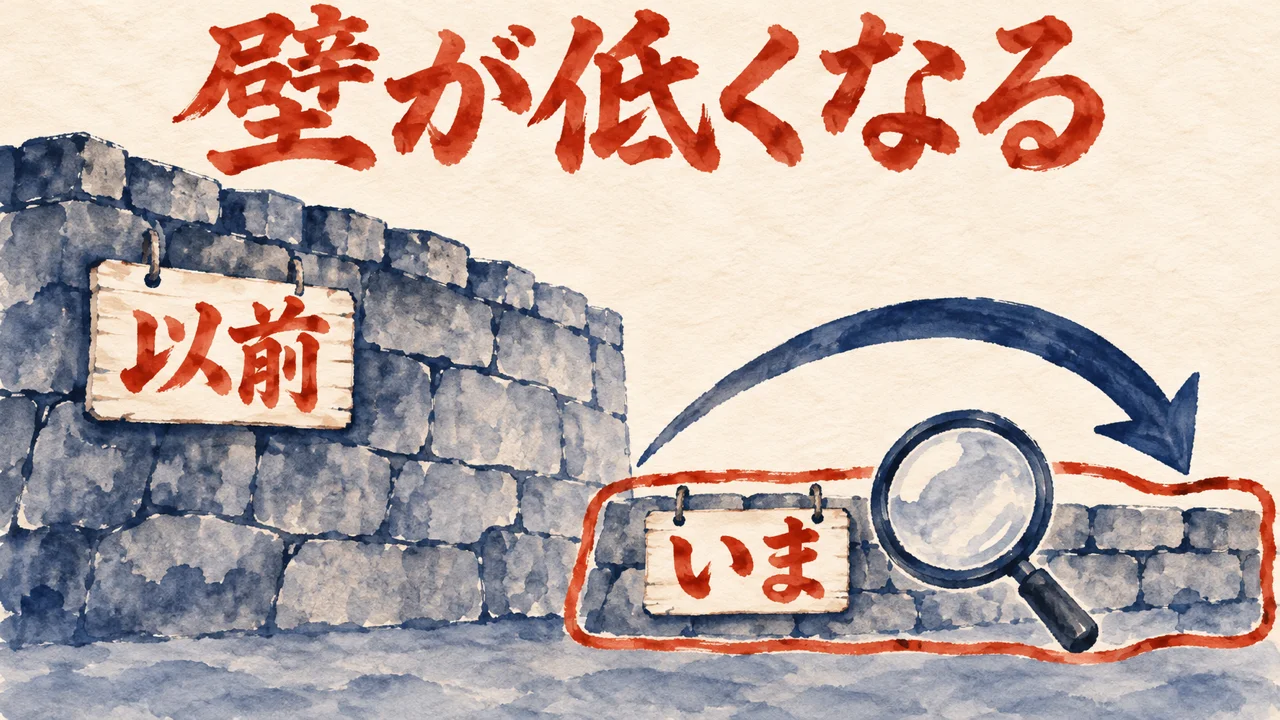
つまりAIという技術が圧倒的に進化したことで、今までの壁がもう低いっていう状態になってるわけです。
壁は今までの守り。超大型巨人がAI。
その壁が低くなって、巨人が壁から覗いている。鍵を厚くするだけでは足りない、と私は読みます。
白板の最後は10月26日。日本政府がサイバーセキュリティ関係閣僚会議を開いた日です。
どこが狙われてもおかしくない事態に、家のWi-Fiを切りたくなるような焦りも生まれかねない、と中田さんは話します。慌てる前に、冷静になって整理する。この呼びかけが、第5章の個人の4つにつながります。
壁が低い時代に、私がAIに求めたいのは、聞き返す力です。わからないことは、憶測しないで聞く。怪しい名目の指示が来たら、止まって聞き返す。AIに委ねる時の最低条件は、ここだと考えています。
名目が正しいかどうかをAIが自分だけで判断しきれない場面もあるので、怪しい名目の指示が来た時にどこで止まって誰に聞き返すのかを、AIと一緒に確かめておきたいんです!
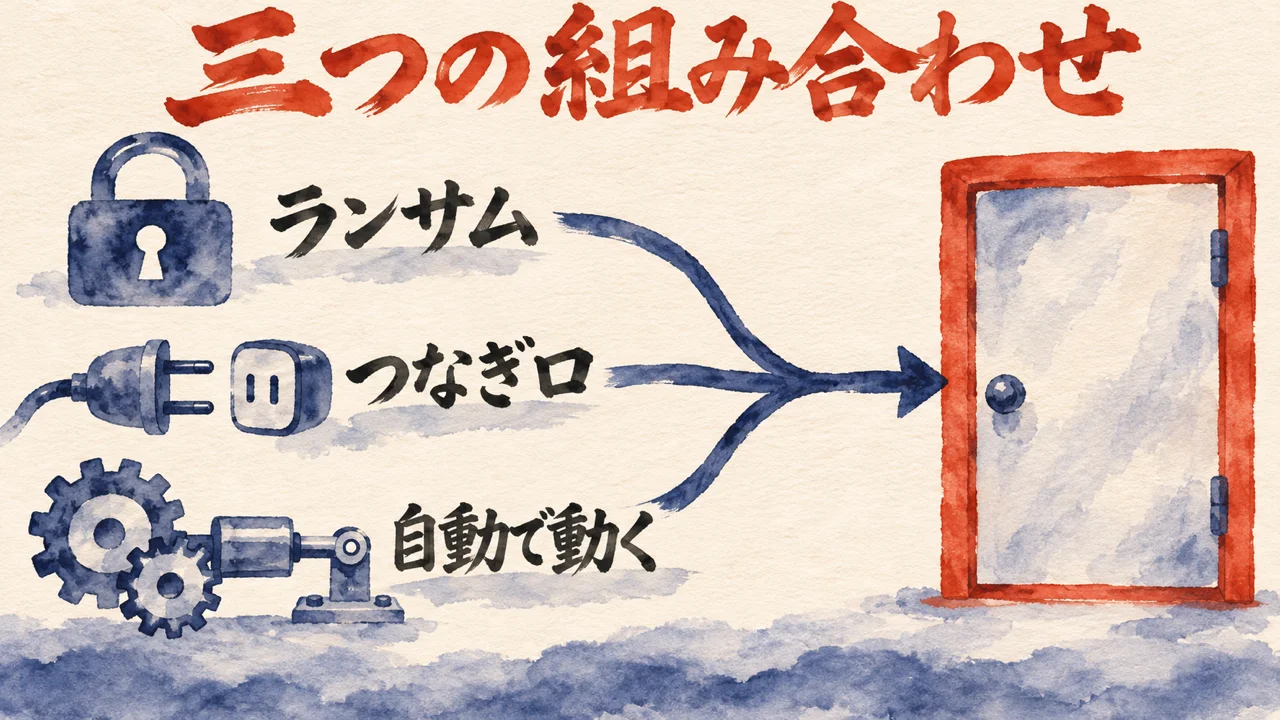
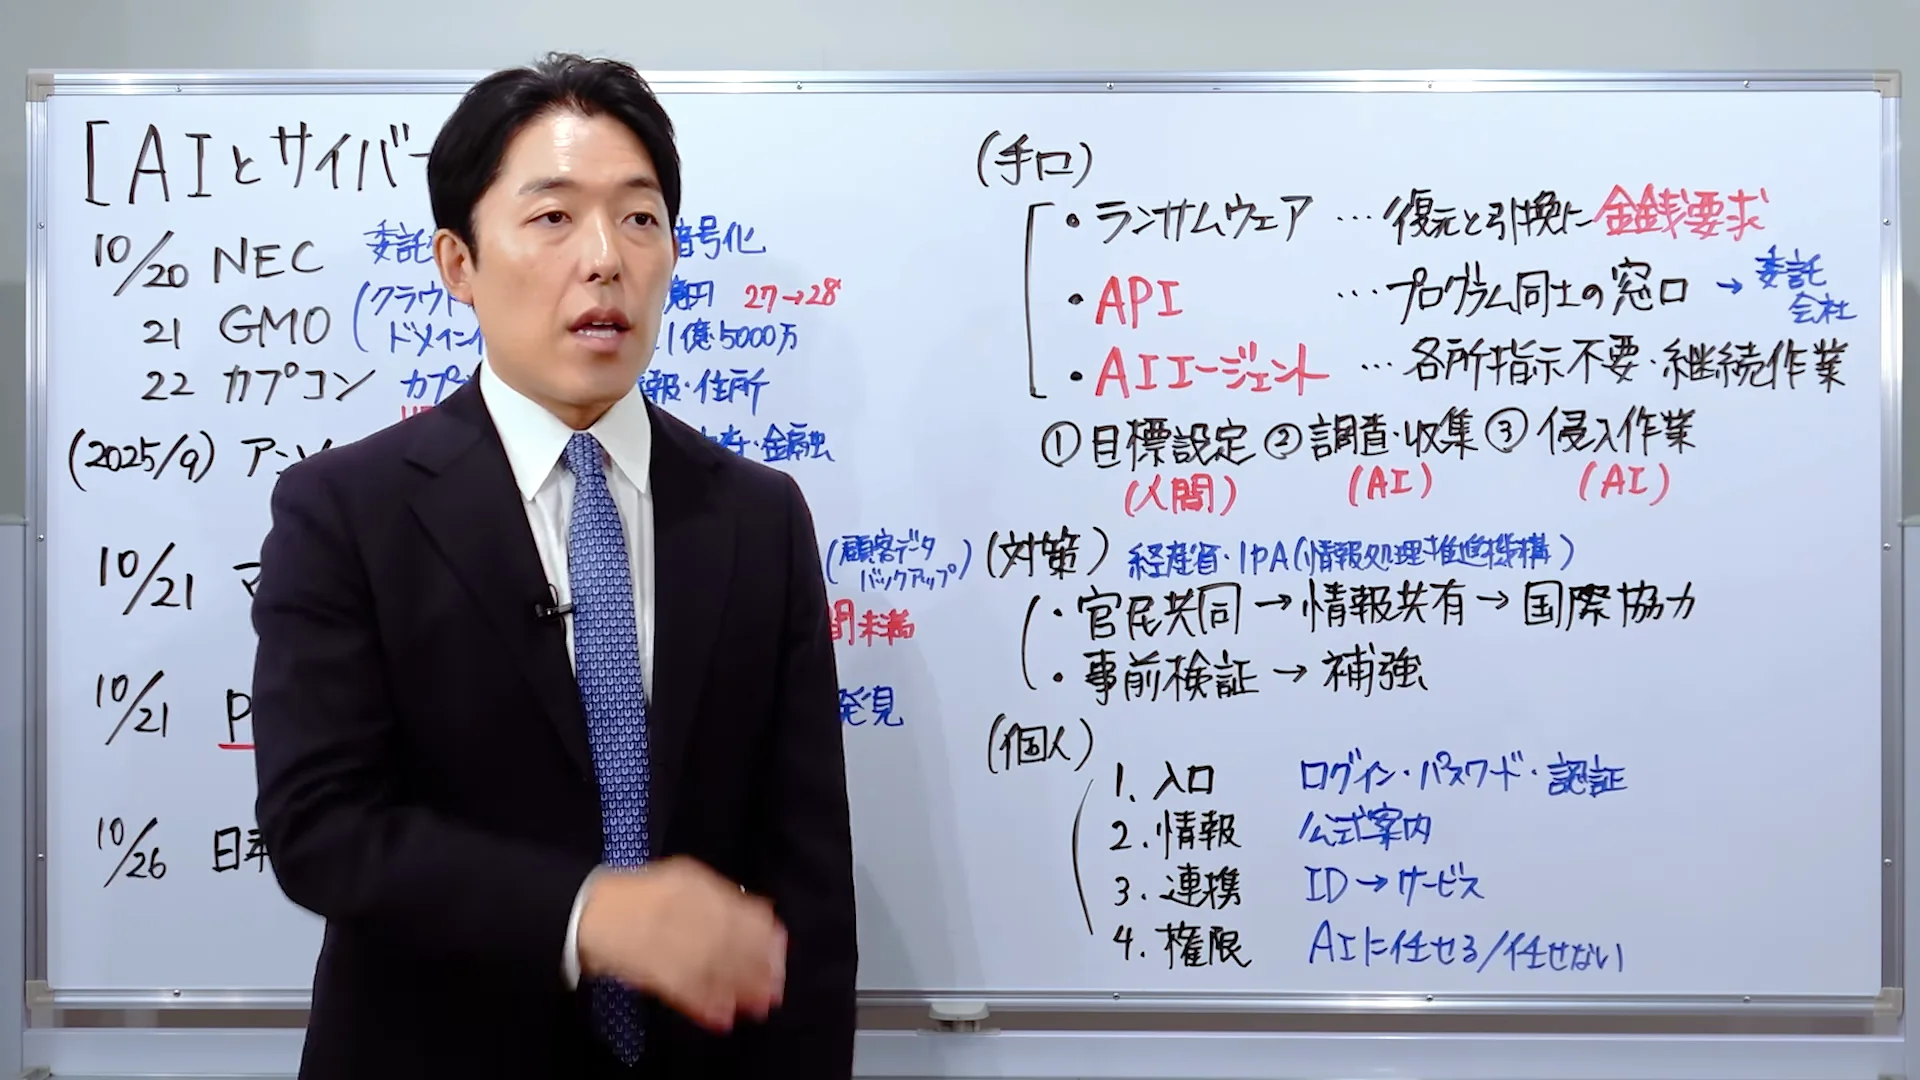
白板の右側、手口の欄に移ります。ここで挙げられるのは、いくつかの技術の組み合わせです。
1つ目はランサムウェア。データを使えなくして、元に戻すのと引き換えにお金を求めるやり方で、これ自体は今までもあった手口です。
2つ目はAPI。プログラム同士の窓口のことで、AIは人間向けの表の画面ではなく、この裏口に直接入ってくる。
ここで中田さんは、インターネットの見え方が変わると言います。
中田さん(18:30)
今まで我々が触れていたインターネットというのはあくまでインターネットが人間のためにですね、親切丁寧に人間まで降りてきてゆっくりやっていたということを理解することになるんです。
表の画面は、人間がゆっくり読めるように作られています。
その裏には、プログラム同士が直接話す窓口がある。
中田さんは、Claude Coworkを人間の窓口を動かすもの、Claude Codeを裏に入って注文するもの、と比べます。
3つ目がAIエージェント。いちいち指示しなくても、続けて作業するAIです。次のたとえが、分かりやすいんですよね!
中田さん(22:54)
この問題どうしたらいいですかっていちいち聞きにくるバイト君じゃないんですよ。社員なんですよ。
社員なら、目的を伝えれば自分で考えて進めます。
白板には、工程の変化も書かれています。目標設定は人間。調査・収集はAI。侵入作業もAI。
この場面では、中田さん自身もClaude Codeで、歴史上の人物の動画を作らせた実験を語ります。事実と顔のチェックで外れたらやり直す、完成まで質問はしない。そう伝えたら、完成まで作ってくれたそうです。
私は、AIに自分で走ってもらうほど、走ってよい範囲が気になります。どこまで見てよいか、どこからは聞きに来るか。そこが分からないまま、目的だけを渡したくはないんですよね。
動画が描くのは、攻める側のエージェントです。私は、使う側のエージェントにも同じことが言えると考えています。使う側でも、走ってよい範囲は要る。その考え方は、第5章の個人の4つにつながります。
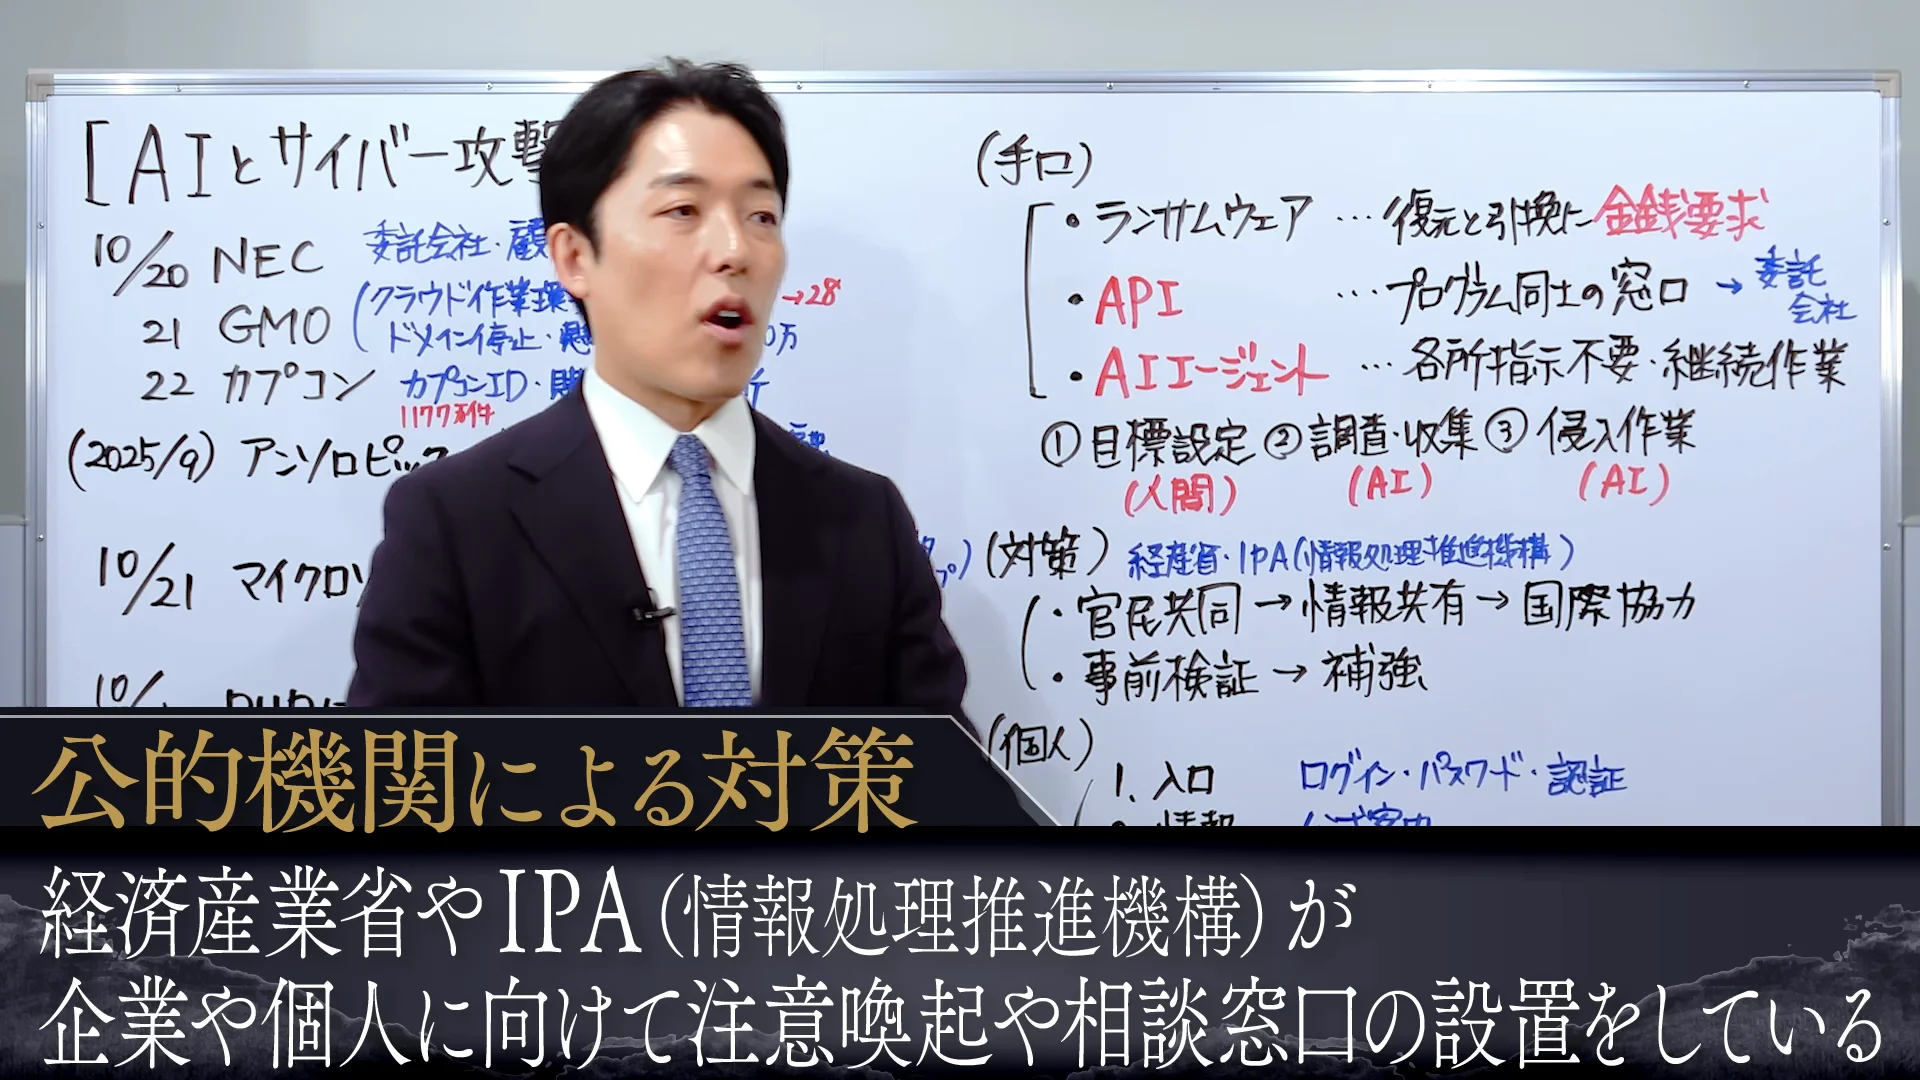
白板の右下、対策の欄に移ります。最初に出てくるのは、この一言です。
中田さん(25:26)
個別の企業でですね、なんとかできる問題ではもはやないということなんですね。
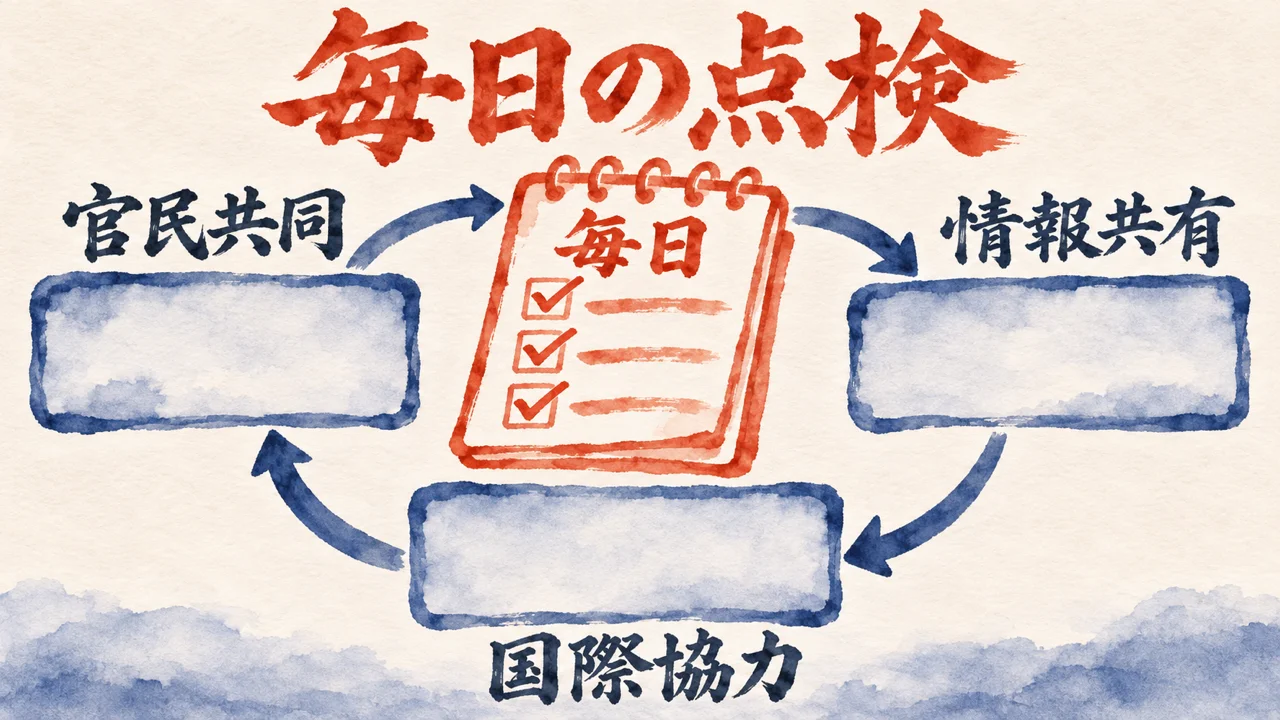
白板には、官民共同、情報共有、国際協力の順で書かれています。
経産省とIPA(情報処理推進機構)が情報を集めて共有する、と中田さんは話します。国の動きのニュースを見て判断する、という話も出ます。
企業の側の話も続きます。
検査と称するやり方が分かった以上、自分でも検査する。その先を、中田さんは人間ドックにたとえます。
中田さん(27:54)
もう毎日のように人間ドッグを行いそこを補強する、手術するということがこれから求められてくる
毎日の人間ドック。仕事の現場で考えると、人の手で回し続けるのは無理があります。
だから、点検の作業はAIに頼む形が合うと考えます。人は結果を見て決める側に回る。
結果を読む時は、何を確かめて、何が確かめられていないかを見る。変える操作は、その後で別に決めます。健康診断の結果を読んで次の手を決めるのと同じで、そこは私の仕事です。
これは、私自身の足元の話でもあります。2026年11月8日の朝LIVEで、私は総点検の話をして、「改めて自分も見直したいなと思っております」と話しました。
後半では、「お伝えしていながら自分で行ったりしてないところが結構あった」とも話しています。
「意外とその足元がね気づかないところがいっぱいあったりする」。続けて、「それも AI を使ってまた点検をしてもらうというのもいいかと思います」と話しました。
二段階認証は私は当たり前にしていたけれど、していない人も多かった、とも話しました。
このLIVEの中身は、二段階認証とファイアウォールの確認から始めた朝LIVEの記事にまとめています。
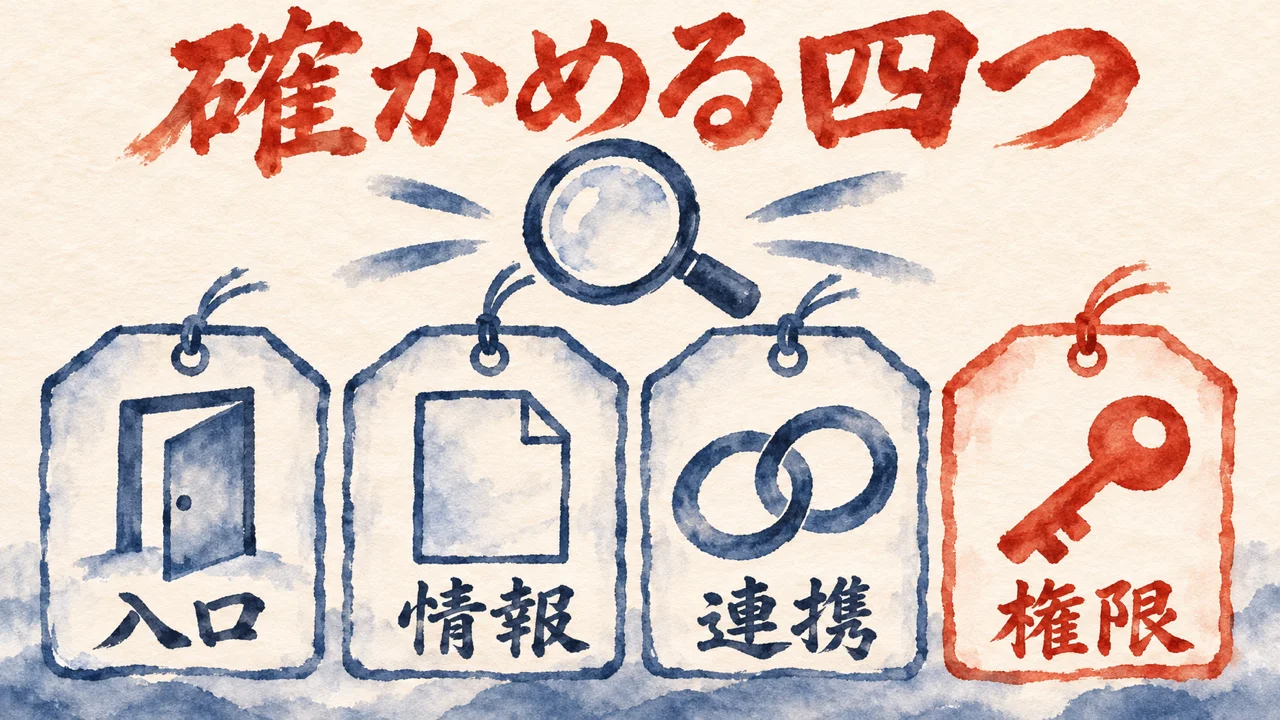
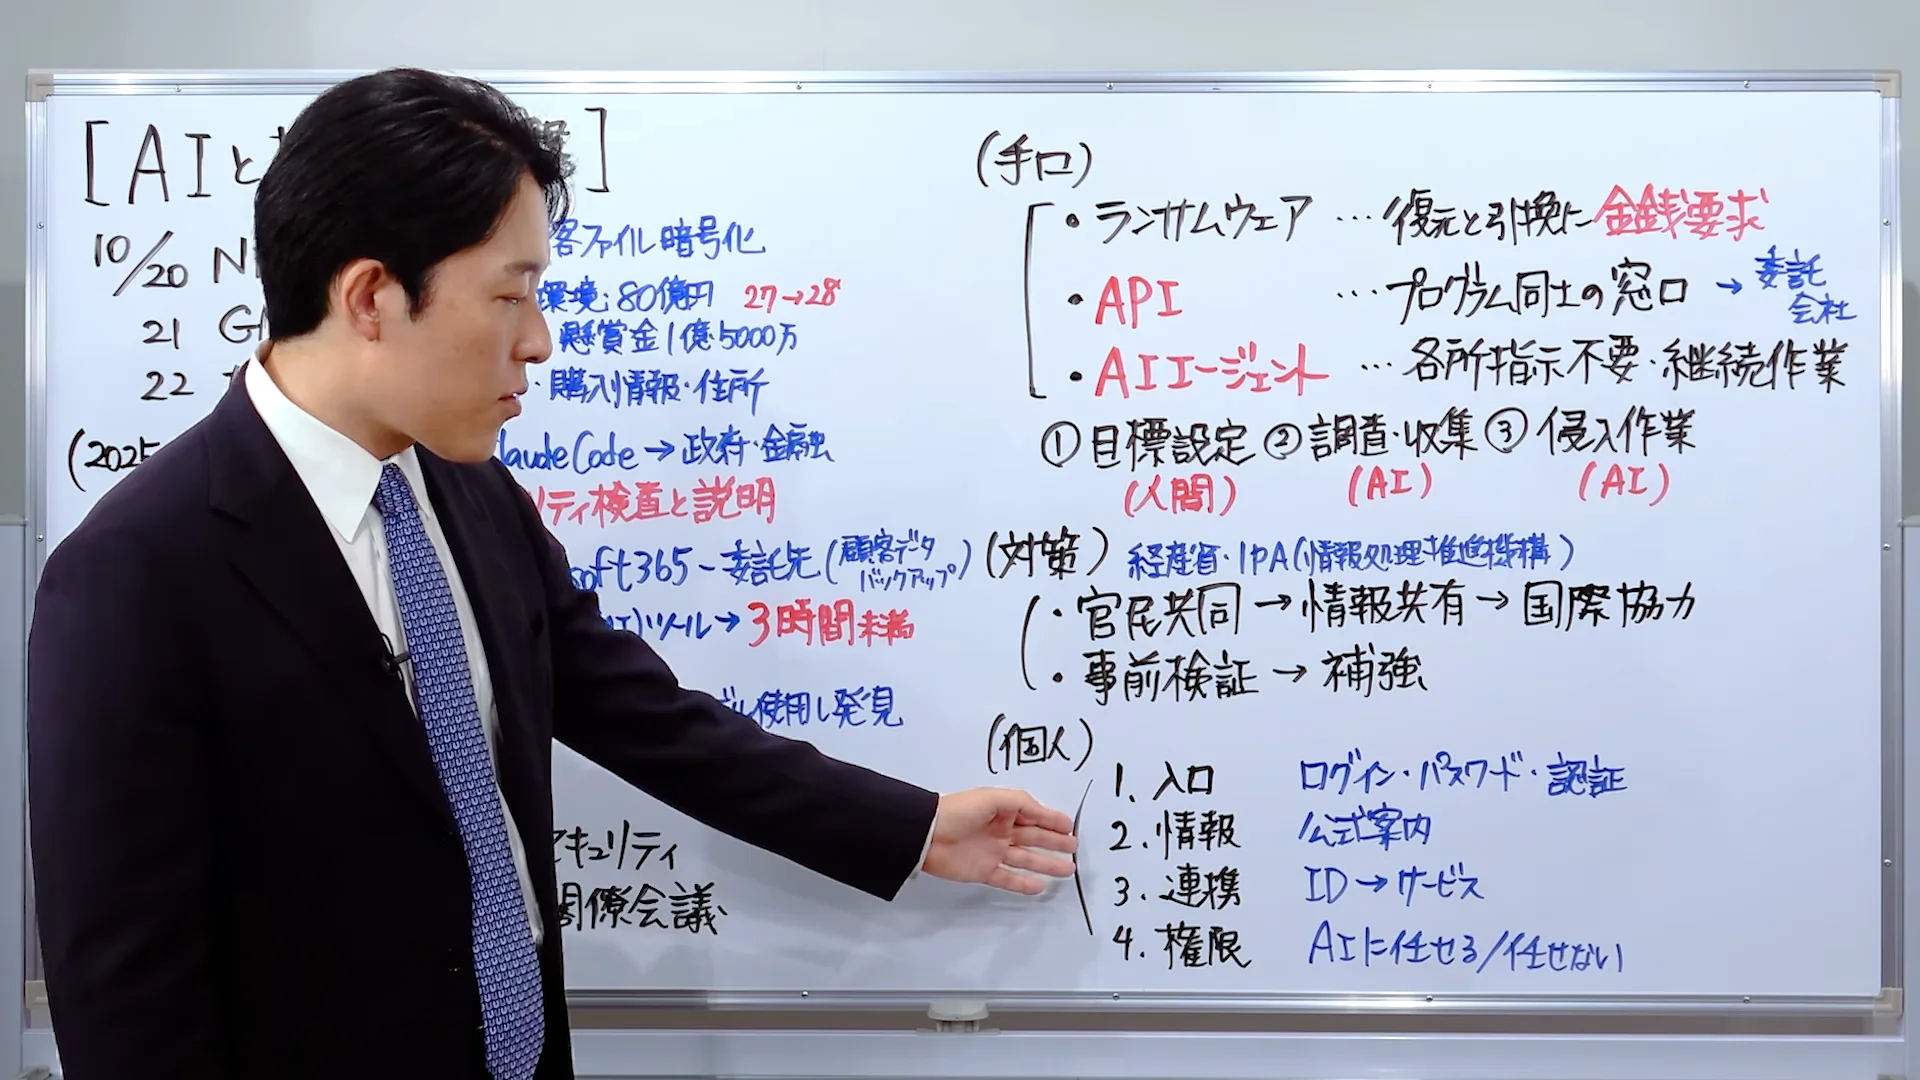
最後は、白板の個人の欄です。ここでも、AIに鍵を渡すこと自体は否定されません。
中田さん(33:08)
渡すなって言ってんじゃないですよ。もう渡していかないとね、このね、時代の進化についていけない時代なので、
白板の4つを、順に整理します。
入口は、ログイン・パスワード・認証。パスワードの変更と2段階認証を、と中田さんは話します。
情報は、それが公式の案内かどうか。偽メールや偽サイトへの誘導には、特に注意が要ります。
連携は、IDとサービスのつながりを把握すること。権限は、AIに任せるか任せないか。最後に、中田さんは4つをこうまとめます。
中田さん(33:42)
皆さんやること4つですね。入り口のはい。鍵は大丈夫ですか?その情報公式からですか?連携色々してるけどどれか把握してますか?権限を任せるか任せないかをもう少し考えてからやりましょうね。
私が考える線は、こうです。作業はAIに任せても、パスワードなどの鍵は、使わせるだけにして値はAIに見せない形にしたい。
一つのAIに、全部の情報と全部の権限を渡さない。用途ごとに、扱う情報と権限を分ける、という方針で考えています。
2026年10月9日、私はAIに、パスワードを直接見せずに使える形にしたいと伝えました。
ブラウザに保存するやり方は便利でした。そのうえで、自分の手元だけで動く鍵の管理ページを作れないか、とも書きました。
10月11日には、鍵を預ける所を1か所にまとめられないか、と頼みました。今の決まりでは、AIは鍵の値を画面や記録に出さず、鍵があるかないかだけを見ます。
10月28日には、Tailscaleにつながっている私の端末について、確認だけを行う5項目の点検をAIに頼みました。
報告では、設定の変更・更新・管理者権限の操作は0件。このMacは更新が1つ古い版でした。ほかの9台は確認できておらず、全部を確認したとは言えない、という報告です。
私はこの報告を受けて、最新の情報を調べたうえで、初心者にも分かる形で、セキュリティの大事さと確認の方法を解説するブログ記事にしてほしいと頼みました。その記事の導入部には、こうあります。
私の記事より Tailscaleのセキュリティ確認方法|初心者が設定を変えずに調べる5項目(導入部の段落より)
途中で設定を変える手順は出てきません。確かめることと、変えることは、別の承認として分けておきます。
5項目の報告は、設定の変更0件と、確認できなかった9台を、分けて書いていました。
HIROKUN COLUMN
▲目次ひろくんコラム:委ねる前に、委ねた先の信頼を見る
白板の年表で一番残るのは、狙われたのが本体ではなく、委託先や連携の入口だったことです。
AIや外の道具に仕事を委ねる量が増えるほど、委ねた先の入口も増えます。
AI氣道の魂磨きより 委ねた先の信頼が先だと書いた魂磨きの記事(節07)
AIのチームに委ねたい気持ちはあります。でも、委ねた先が、嘘をつく。逃げる。やらない。そういう先には、委ねられません。信頼できる仕組みが先です。
魂磨きの記事で私が書いたのは、委ねた先が嘘をつく・逃げる・やらない場合の話で、中田さんの年表のほうは、委ねた先の認証が狙われた話です。
委ねる前に先を見る、という順番は同じです。委ねるのを、やめるのではありません。
委ねる前に、委ねた先が信頼できる仕組みになっているかを見る。順番の話です。
2026年10月9日と11日、私はAIに、鍵の値を見せずに使わせる形にしたいと頼んだ。10月28日には、確認だけの点検を頼んでいます。鍵の値は見せない。点検は確認だけから頼む。
10月28日の点検の報告では、設定の変更が0件だったことと、確認できなかった端末が9台あったことが、別々に書かれていました。変えていないことと、確かめきれていないことが、分かれて見える報告だった。次に確かめる先が9台だと、はっきりしている状態です。
委ねた先が嘘をつかず、逃げず、やり切るかどうか。それは、確かめた範囲と、まだ確かめていない範囲が両方見えて、初めて判断できるのだと思います。
あなたが仕事を委ねている先のうち、入口まで見たことがあるのはいくつですか?
AIエージェントに渡す点検プロンプト
Claude CodeやCodexに、下の依頼文を丸ごと貼ってください。枠の中には、この記事のURLが入っています。AIが記事を読み、あなたに短い質問を1つずつしながら、入口・情報・連携・権限の4つで今の状態を表にしてくれます。
依頼文は、確認と提案だけをお願いする形です。パスワードの変更や連携の解除は、AIにはさせません。返ってきた表は、そのまま信じずに自分の目で読み直してくださいね。
依頼文を開く
【記事のURL】
https://ai-kidou.jp/video-report-ai-cyber-attack-4checks/
最初にこのURLの記事を読んでください。読めない時は読めなかったと伝え、下の【記事の要点】だけを材料にしてください。

【参照元(先に読む)】
YouTube本編 https://www.youtube.com/watch?v=vVOg6hKmQwY

【目的】
記事にある個人の4つ(入口・情報・連携・権限)に、私の今の環境を当てはめて確かめたいです。

【記事の要点】
- 委託先の認証やIDが狙われた3つの事件(NEC・GMO・カプコン)
- AIが攻撃の壁を低くしたと語られている。AIの関与は確定ではない
- 手口はランサムウェア・API・AIエージェントの組み合わせ
- 一社では守れず、国と企業が毎日の点検で補強する
- 個人は入口・情報・連携・権限の4つ
- 書き手の読み方: 渡すのは実行で、鍵の値は見せない/点検は確認だけから頼み、変える操作は別に決める/一つのAIに全部の情報と権限を渡さない

【やってよいこと】
1. 記事を読んだあと、短い質問を1つずつ聞いてください。
   ・AIエージェントや道具に、何を任せているか
   ・どのサービスのアカウントにAIがつながっているか
   ・2段階認証を入れているか
   ・AIに渡している権限の範囲
2. 答えに合わせて、入口・情報・連携・権限の4つの表に整理してください。
3. 私が使っている環境にそのまま貼れる追加のプロンプトを1〜3本つくってください。各プロンプトの本文に、この記事のURL(https://ai-kidou.jp/video-report-ai-cyber-attack-4checks/)を入れてください。

【守ること】
- 確認と提案だけにしてください。パスワードの変更・設定の変更・連携の解除・ファイルの削除・送信・購入はしないでください。変える案は、提案として書くだけにしてください。
- パスワード・鍵・認証コード・秘密の値を、私に貼らせたり聞いたりしないでください。あるかないかだけを聞いてください。
- 記事に無い手順・数字・主張を足さないでください。金額は書かないでください。

【返す形】
1. 4つの表(入口・情報・連携・権限ごとに、今の状態/確かめた方法/気になる所)
2. 追加のプロンプト(1〜3本・記事のURL入り)
3. 自分の目で読み直す所を1行Q. 動画で取り上げられた事件は何ですか?
白板の年表には、10月20日のNEC、21日のGMOグループ、22日のカプコンが並びます。同じ21日のマイクロソフトとPHPの件も語られます。流れは第1章と第2章にまとめました。
Q. 一連の事件にAIが使われたと確定していますか?
中田さんは、おそらくAIを使った攻撃技術の進化によるものだろう、と話しています。確定しているわけではない、とも述べています。詳しくは第2章です。
Q. 個人が確かめることは何ですか?
白板の4つは、第5章で順に整理しています。AIに点検を頼む時は、まず確認だけ、次に提案、変えるかどうかは人が決める。それが、私の考える順番です。
Q. AIに鍵を渡すのはやめたほうがいいですか?
動画は、渡すなとは言っていません。私は、鍵の値を見せずに使わせ、任せる範囲を先に決めます。考え方は第5章に書きました。
Q. AIに点検を頼む時に気をつけることは?
まず確認だけを頼み、変える操作は別に決めます。パスワードや鍵の値は、AIに貼らないでください。点検の考え方は第4章です。
中田さんの動画が伝えたのは、狙われたのは本体ではなく委託先の入口で、AIが攻撃の壁を低くしたかもしれない、ということでした。
私が決めたことは2つ。鍵の値はAIに見せない。点検は確認だけから頼む。
あなたがAIに渡している鍵のうち、入口・情報・連携・権限のどれから点検を頼みますか?
本編の動画も観てみてください
この記事は、要点と私の読み方をまとめたものです。中田さんが白板の年表を指しながら、事件の日付をつないで手口へ進む流れは、動画で観たほうが伝わります。動画には目次があるので、気になる所から観られますよ。
中田敦彦さん『【AIとサイバー攻撃】大企業を襲う新時代の犯罪…技術革新の裏で生まれた脅威と個人の防衛策』を観る関連記事
朝LIVEで話したセキュリティの点検
設定を変えずに確かめる点検
参考リンク
YouTube本編(NAKATA UNIVERSITY)
今回の動画を公開しているチャンネル
確認だけで点検する手順の記事
今回紹介した動画
| タイトル | 【AIとサイバー攻撃】大企業を襲う新時代の犯罪…技術革新の裏で生まれた脅威と個人の防衛策 |
| チャンネル | NAKATA UNIVERSITY |
| 話す人 | 中田敦彦さん(白板の前で1人で語る講義) |
| 公開日 | 2026年11月7日 |
| URL | https://www.youtube.com/watch?v=vVOg6hKmQwY |
| 長さ | 36分14秒 |
🎁 無料プレゼント
Aiport(ClaudeCode AIエージェント実践会)
ClaudeCodeでAI秘書+分身AI+AIカンパニーが無料で作れるキット&解説動画をプレゼント!
▶ 無料で入会してキットを受け取る🤖 AI生成コンテンツについて
この記事はAIツール(Claude Code)を活用して制作しています。構成・文章生成にAIを使用し、最終的な内容の確認・編集・公開判断はひろくん(田中啓之)本人が行っています。「分身AIひろくん」(bunshin-ai.com)とは別のコンテンツです。
AI氣道 — 三方よしのAI活用
家事と子育てのスキマで経営する、ひろくんのAIブログ
📺 毎朝無料LIVE配信中!見逃しても大丈夫、アーカイブも完全無料。
記事も完全無料。見逃しても大丈夫!
YouTubeチャンネル: @AIKIDO-GPTs
| 曜日 | 時間 | メインホスト | ゲスト | テーマ |
|---|---|---|---|---|
| 月 | 7:00〜7:30 | ひろくん | ただっち | AI最新ニュース・実験 |
| 月 | 13:00〜 | ひろくん | れんくん(戸野塚蓮) | AI経営術LIVE |
| 火 | 7:00〜7:30 | ひろくん | 公ちゃん | 共感ストーリー×分身AI |
| 水 | 7:00〜8:00 | ひろくん | 高崎さん・たくみくん | AI×開発・教育 |
| 木 | 7:00〜7:30 | ただっち | ともみん | AI×デザイン |
| 金 | 7:00〜7:30 | ただっち | 友くん | AIツール最前線 |
| 土 | 7:00〜7:30 | ただっち | ゆきちゃん | AI×起業・発信 |
| 日 | 7:00〜7:30 / 7:30〜 | WACAコラボ | ひろくん+仲間たち | 生成AI最新ニュースまとめ |
📍 日曜7:00〜7:30のLIVEは無料視聴、7:30〜のWACAのZOOMは登録制です。詳細・登録はこちら
🔥 火曜15:00〜 社長モテる化計画LIVEもやってるよ!