WATCH REPORT
AI仙人さんの動画で、流出ニュースを公式発表・専門家の見立て・感想に分けて聞く方法
2026.10.10
家事と子育てのスキマで経営する3方よしAI共創コンサルタントの田中啓之、ひろくん(@passion_tanaka)です。今回は、AI仙人さんの『【緊急】前代未聞の流出・漏洩「何が起こってる?」』の動画を紹介するね。
楽天ドライブ、タイムズカー、HIS、デンマーク、アメリカ国防総省。AI仙人さんの48分04秒の動画は、相次ぐ流出のニュースを次々に話題にしながら、セキュリティの専門家ドイさんに通話をつないで聞いていきます。
ドイさんは、攻撃の主体が複数いるのは異常だ、確証はまだなく、手数の大きさから当然エージェントが使われているだろう、と話します。通話のあと、出演者は「戦争前夜」や「基本漏れるもんやと思って対応する」と話します。
この記事では、流出ニュースを、公式発表で確認できること、専門家の見立て、出演者の感想に分けて聞きます。私は、楽天ドライブ、デンマーク、アメリカ国防総省の公式発表の全文を確かめられていません。この記事で私の体験として書くのは、AIに秘密を渡さない形を試した、足元の話だけです。
読み終えると、流出ニュースを、公式発表・専門家の見立て・出演者の感想に分けて聞けます。そして「漏れる前提」を、AIに渡さない・見せない・止めるの3行に置き換える15分の作業を、自分の仕事1つで書けます。
SPEAKER
AI仙人 【AI歴10年・ガチADHD男】
出演: セキュリティの専門家ドイさん(通話で登場)と、事務所の出演者2名。
動画: 【緊急】前代未聞の流出・漏洩「何が起こってる?」
48分04秒、2026年10月9日の公開です。
この記事の軸は「流出ニュースは、公式発表・専門家の見立て・出演者の感想に分けて聞く。『漏れる前提』は、渡さない・見せない・止めるの設計に変える」。
AIの「今」を毎日シェアしてる無料コミュニティやってます
GPTs研究会に参加する(無料・8,900名突破!)目次
- AI仙人さんの動画で、AI時代の流出ニュースを公式発表・専門家の見立て・感想に分けて聞く
- AIエージェントが使われている、という見立て。確証はまだない段階
- 盗まれた情報は、次の攻撃の準備に使われうる。AI時代の偽の連絡に備える
- 個人の手元の順番を、公式ガイドと見比べる。AI時代でも基本は同じ
- AIで未知の穴を探す動きと、企業側の備え。ペネトレーションテストとは
- 「戦争前夜」は感想、「漏れる前提」は設計。AI時代の点検の北極星
- 「漏れる前提」を、AIに渡さない・見せない・止めるに変える。私の足元の実測と失敗
- よくある質問
- まとめ。流出ニュースは棚を分けて聞き、「漏れる前提」は渡さない・見せない・止めるにする
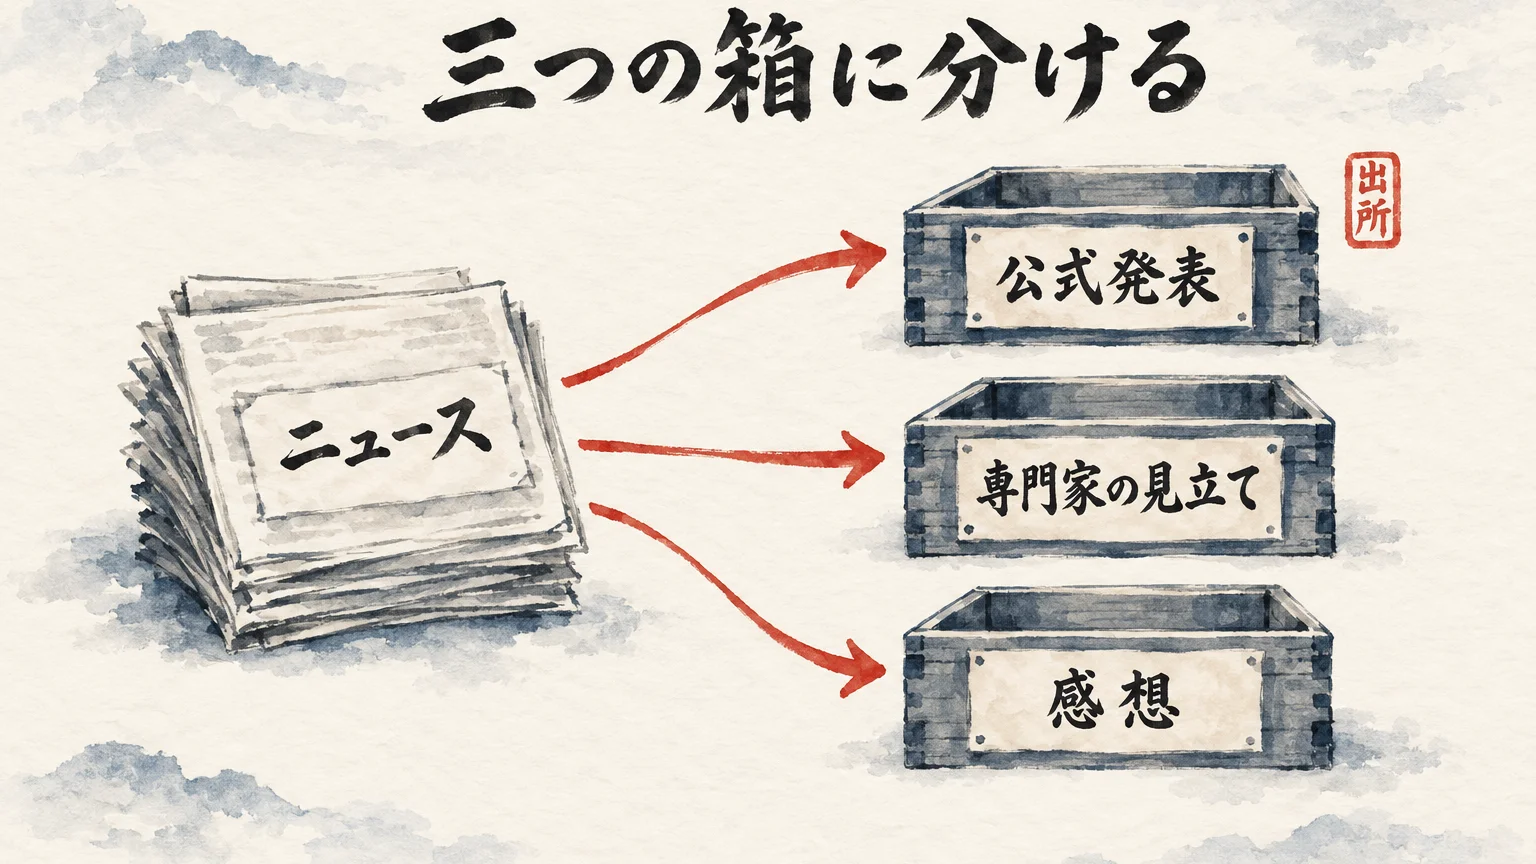
動画は48分04秒、2026年10月9日の公開です。出演者が「緊急で動画撮らせてもらってる」と切り出し、楽天ドライブの流出から話が始まります。最初の4分ほどを、誰が言った話かで分けて聞きます。
最初に映るのは、事務所の固定ショットです。出演者の一人は、楽天ドライブのデータ漏えいのニュースを受けて、Googleドライブのような置き場が漏れた時と同じ扱いをするなら、かなりエグい、と話します。
続けて、パスワードや個人的な写真をドライブに置いている人も多いはずだ、と話します。ただ、楽天ドライブをそう使う人がいたかどうかは分からない、とも断っています。
そのあと、タイムズカー、大阪の某大学、証券会社と、最近やられた名前を挙げていきます。
出演者は、Xで見たという話も挙げます。IllustratorとPhotoshopのデータが完全なオープンソースとして公開され、PlayStation 5の模造品のプログラムも公開された、という話です。
そこから、AIがあれば中身を解析できてしまう、という流れになります。
出演者(動画の中で・2:35〜)
だからいよいよ守り側を攻撃側がはるかに飛び越えてしまって今まで守ってきた側も守りきれなくなってきてるなというのを感じてしまいましたね
ここで、公式に確認できる範囲を置きます。2026年10月10日に、AI秘書の凛ちゃんが公式の発表と報道を調べました。
楽天ドライブは2026年10月6日、管理用アカウントの認証情報を第三者に取られ、保存データなどが閲覧・取得された事案を公表しました(報道による。公式お知らせの本文は私の環境では開けませんでした)。
タイムズモビリティは9月28日、タイムズカーのWebシステムから約660万件のアカウント情報が第三者に取得されたと公表しました。クレジットカード情報は含まれないとしています。
動画の「守り側を攻撃側がはるかに飛び越えてしまって」という言葉は、出演者の感想です。公式の評価でも、専門家の分析でもありません。パスワードの話も同じです。
出演者が語ったのは、ドライブにパスワードを置いている人もいるはずだ、という想像です。
報道が伝える発表の中身は、写真や文書などの保存データが閲覧・取得された、というところまでで、パスワードそのものが漏れたとは書かれていません。
私が文章で守っている線は、事実・推測・未取得・失敗を区別することです。この動画は、出所の示されない数字、公式に確認できる件、専門家の見立て、出演者の感想が、同じ口調のまま流れます。
聞く側が、棚を自分で作る必要があります。
公式発表で確認できること。専門家の見立て。出演者の感想。この記事の残りの章では、各章の最初に、誰が言った話かを書きます。ドイさんの話はドイさんの話として、出演者の感想は出演者の感想として並べます。
公式の確認ができた件は、出所と日付を添えます。
同じ区別を、10月7日に紹介した翡翠さんの記事の紹介でもやりました。サイバー攻撃が増えたという話について、私は「増えたというのは、毎日ニュースを追っている人の実感です」と書いています。
件数を数えた統計ではなく、実感として読む。流出ニュースが続く今も、同じ分け方が要ります。
私は楽天ドライブ、デンマーク、アメリカ国防総省の公式発表の全文を確かめられていません。確かめられた範囲は、この記事に出所つきで書きます。確かめられなかった件は、動画の中でそう語られた、という書き方にとどめます。
私ならこうする。流出のニュースは、公式発表・専門家の見立て・出演者の感想に分けてから受け取る。
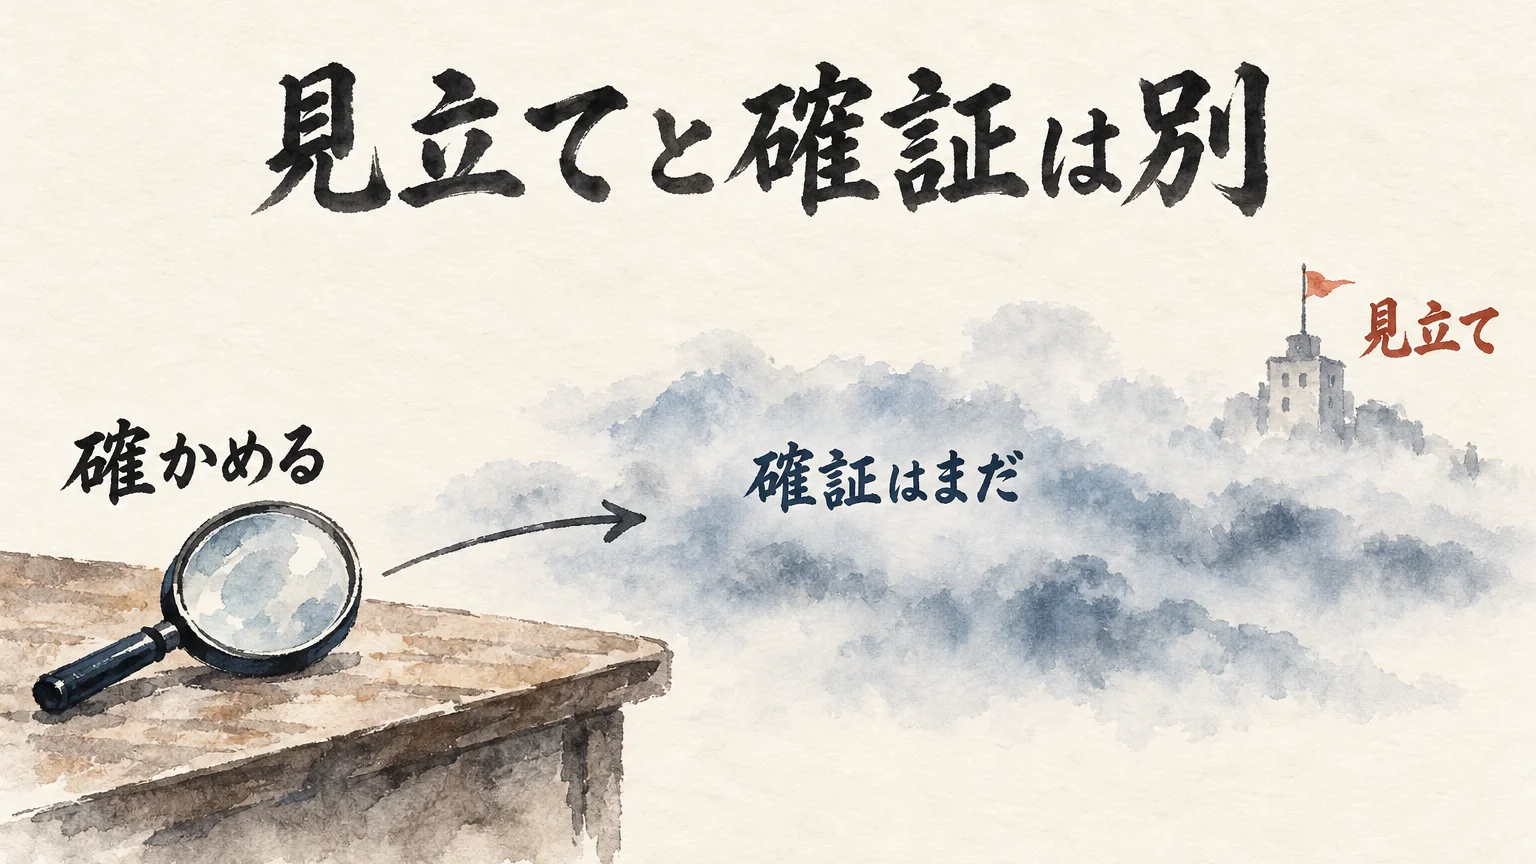
ここから、セキュリティの専門家ドイさんに通話がつながります。ドイさんの話は、確かめられた事実としては書きません。誰が何をどこまで言ったかを、ドイさんの見立てとして並べます。
通話がつながるのは3分半ごろです。出演者が、以前来ていただいた専門家のドイさんだと紹介し、HISのパスポートの件から話に入ります。
「600人超」という数が話に出て、出演者がドイさんに、プロから見ても異常な状態なのかを尋ねます。
ドイさんは、件数もそうだが、攻撃の主体、強いアクターが複数いること自体が異常だ、と話します。
ドイさん(動画の中で・5:09〜)
件数もそうなんですけど攻撃の主体強いアクターとかって言うんですけどそれが複数いるっていうのも結構異常なことで
続けて、これまでは大手の攻撃集団がいくつかあったが、中小の攻撃集団も含めて、この数か月に同時多発的に動いているのは聞いたことがない、という話です。ここは動画の中の語りです。
出演者が、AIが強くなったことで加速している状態なのかを尋ねます。ドイさんの答えは、こうです。
ドイさん(動画の中で・6:12〜)
今まだあまりその確証その攻撃手法の確証は出ていなくて今時点ではみんなこれなんじゃないかなって言ってる段階なんですけどもこれだけのそのなんか手数の大きさを考えると当然エージェント使われてるだろうというのがありますね
ドイさんは、確証はまだない、と最初に断っています。その上で、手数の大きさから、AIエージェントが使われているだろう、と語っています。
AIエージェントとは、人が一手ずつ指示しなくても、AIが手順を組み立てて作業を進める仕組みです。ドイさんが語ったのは、事実ではなく見立てです。
公式に確認できる範囲を並べます。HISは10月7日付の発表で、タイの現地法人のファイルサーバーが不正アクセスを受け、最大627名分のパスポート情報が流出した可能性があると公表しました。
動画の「600人超」とは整合します。ただし、HISが世界中でやられた話ではなく、タイの現地法人のサーバーの件です。
動画では、ソフトバンクのクラウドが漏れた、という話も出ました。
公式の発表では、ソフトバンク子会社のIDCフロンティアが10月7日、IDCFクラウドが不正アクセスを受け、サービスの一部で障害が出ていると公表しています。情報流出の有無は、報道時点では明らかにされていません。
韓国では10月初め、新韓銀行などで顧客情報が流出したと報じられ、金融当局はAIエージェントを使った攻撃に使われたIPアドレスだと推定していると伝えられています(報道。AI利用は推定)。
つまり、ドイさんの見立てと同じ方向の報道はありますが、どちらも推定の段階です。
Anthropicは自社のMythos級モデルについて、脆弱性の発見と悪用に長け、サイバー攻撃を安く簡単にしうると公式に述べています。
今回の事件にMythos級モデルが使われたという公式の説明は、私の調べた範囲では見つかりませんでした。
動画の中では、旧世代のAIモデルや中国製のAIが攻撃に使われているとも語られますが、こちらも裏づける公式の情報は見つかりませんでした。
AI秘書の凛ちゃんが動画の画面と音声を確かめたところ、この通話の間、映るのは事務所の固定ショットと通話画面の2種類で、図もスライドも出てきません。ドイさんの話は音声だけが根拠です。
だから私は、「AIエージェントが使われている」を、確証のない段階の見立てとして置いておきます。確定した事実の棚には入れません。

ドイさんが一番気にしたのは、盗まれた情報の使われ方でした。身代金の要求があまり表に出ていない。そこが前と違って不気味だ、と話します。ここも専門家の見立てとして聞きます。
先に、人数の話です。8分すぎに、デンマークの住民情報が漏れた話が出ます。出演者は人数を「800万人」と話し、続けて「約600万人」「約1100万人」という数字も読み上げます。
どの数字がどの意味なのかは、動画の中で説明されません。
ドイさんは、人の性別、年齢、名前、住所、パスポートなどが盗まれたが、前と違ってちょっと不気味なのは、身代金を要求する動きがあまり表立っていないことだ、という話です。そして、こう続けます。
ドイさん(動画の中で・9:47〜)
何かというとこれを使って次の攻撃を準備してるっていう例えば当然メールアドレスとかも漏れてるのでそのメールアドレスにその人が使っているサービスを語ったフィッシングメールをバーって送ってさらに情報を盗んでとか
ドイさんは、メールアドレスなどの属性情報が漏れていれば、本人になりすますことも可能だと話します。出演者は、AIが作った文章で友達にお金を貸してほしいと送られる場面を話します。
ドイさんは、1人あたりは少額でも全体では大きな額になる、闇バイトに流す使い方もある、会社の代表や政府の要人のような重要人物だけを狙う使い方もありうる、と話します。
ドイさん自身も、使い道はまだ分からないと断った上で話しています。
公式に確認できる範囲も置きます。デンマークでは10月5日、住民登録(CPR)の情報が大規模に取得された事案が報じられ、約880万人分とされています(報道。当局発表の本文は未確認)。
動画の「800万人」は、この報道の約880万人に近い数字です。ただし、動画の中で出所は示されません。
タイムズカーの第2報は、当社を装ったメール・SMS・電話に注意するよう書き、リンクや添付を開かないこと、パスワードや認証コードを入力しないことを求めています。
楽天ドライブも、報道によると、身に覚えのないログインや請求、なりすまし風の接触には対応しないよう呼びかけています。つまり、ドイさんが語る「次の攻撃の準備」と、公式が出している注意は、同じ方向を向いています。
ただし、盗まれた情報が実際に次の攻撃に使われている、という確認は、私が見た範囲の公式発表には出ていません。ドイさんの話は見立てです。私も、このニュースで盗まれた情報が何に使われるのかを、予測していません。
では、私は何を先に決めるか。次の攻撃の準備に使われうるなら、そもそも渡さない、見せない、を先に決めたい。私は2026年8月31日の配信で、AIに見せてはいけない情報の扱いを、こう話しています。
「フックがかかっている」ので、AIが見てはいけない情報にアクセスしたら止まる。そして「AIは見れないようにプログラムになってるわけです」と。
これで全部が防げるわけではありません。ただ、最初から渡していない物は、渡した先から漏れません。見せない場所を先に決めておけば、ニュースを見た日に、どこから確かめるかで迷わずに済みます!

ドイさんは、結論として何をしたらいいか、と聞かれて、個人の手元の順番を答えます。地味で当たり前、と本人が言う内容です。この順番を、公式ガイドの言い方と見比べます。
ドイさんが挙げる順番は、パスワードマネージャーを入れる、サービスのパスワードを全部変える、二段階認証をかける、さらに安心が欲しい人はパスキーも設定する、です。最初の一手は、こう語られます。
ドイさん(動画の中で・12:26〜)
まずパスワードマネージャーをインストールしましょう今までパスワードマネージャー以外で管理してたパスワードを全部そこに移して
パスワードを変える優先は、銀行や交通系のように、重要なサービスからです。二段階認証については、SMSで届くコードを使う方式は「ハイジャック」されうるので、完全に安心ではない、とも語ります。
出演者が、聞いているとよくある対策で、しょぼそうと思ってしまった、と話すと、ドイさんはこう答えます。
ドイさん(動画の中で・14:21〜)
だからそういったパスワードマネージャー入れます二段階認証しますパスキーしますみたいな本当に地味な対策でも全然違うと思います
この順番を、公式ガイドと見比べます。方向は同じです。
| 話題 | 動画でドイさんが語ったこと | 公式ガイドの言い方(出所) |
|---|---|---|
| 使い回さない | パスワードを使い回すバッドパターンの人が、いまだに多い | 総務省「国民のためのサイバーセキュリティサイト」: できる限り複数のサービスで使い回さない。使い回しのない固有のパスワードを設定する |
| パスワード管理ツール | 最初にパスワードマネージャーを入れて、そこへ移す | 総務省: 管理ツールの利用も推奨される。マスターパスワードと端末のロックで守る必要がある。NISCコラム(2022年11月15日): 管理サービスへの攻撃でパスワードデータを根こそぎ盗まれるリスクがある。多要素認証との組み合わせが望ましい |
| 二段階認証 | 各サービスでかける | IPA「不正ログイン対策特集」(最終更新2023年9月29日): 多要素認証を使えば、IDとパスワードを不正に使われてもログインできず、効果がある |
| パスキー | さらに安心が欲しい人は設定する | IPA(2025年8月28日): パスワードの漏えいリスクがなく、より安全。ただしサービス側の対応が必要。警察庁「Cyber Police Agency Letter」2026年Vol.12(令和8年9月): パスワードだけの認証は限界(サービス提供者向けの呼びかけ) |
| SMSのコード | SMSで届くコードは乗っ取られうる | IPA「情報セキュリティ10大脅威 知っておきたい用語や仕組み 2025」: SMSで届くワンタイムパスワードを狙うフィッシングの手口も出てきている |
ただし、同じ文言ではありません。「重要なサービスから優先して全部変える」と「SMSは乗っ取り可能」は、公式ガイドの文言そのものではありません。
公式側が書いているのは、使い回さない、多要素認証を使う、SMSのコードをだまし取る手口に注意する、です。警察庁の資料はサービス提供者向けで、個人向けの推奨とは書き分けます。
パスワードマネージャーの扱いには、官公庁の中でも温度差があります。総務省は利用を推奨しつつ、マスターパスワードや端末のロックで守るよう求めています。
NISCは、管理サービスが攻撃されると、まとめて盗まれるリスクもあると書きます。だから私は、「パスワードマネージャーは安全」とも、「パスキーなら安全」とも書きません。使うなら、多要素認証と組み合わせる。
これが公式の立場です。
私が個人の手元の順番を考える軸は、クライアントの情報は守る、です。ただし、手元の基本の整理は別の記事にあります。基本対策5つの整理は、そちらを見てください。
パスワードマネージャーの先で、パスワードを見せずにAIへログインを任せる仕組みと限界は、10月2日の記事に書きました。
→ 使い回しを1つ断つ
提案です。未実装です。未試行です。大事なサービスを1つ選び、使い回しているパスワードを、そのサービス専用のものに変えます。完了条件は、変更後にそのサービスへ入り直せることです。
止まる条件は、30分たっても入り直せない時です。その時は元のパスワードに戻して止めます。管理ツールに入れるなら、マスターパスワードと端末のロックも先に決めます。所要は15分です。
私ならこうする。順番を暗記する前に、使い回している大事なサービスを1つ選んで、専用のものに変える。
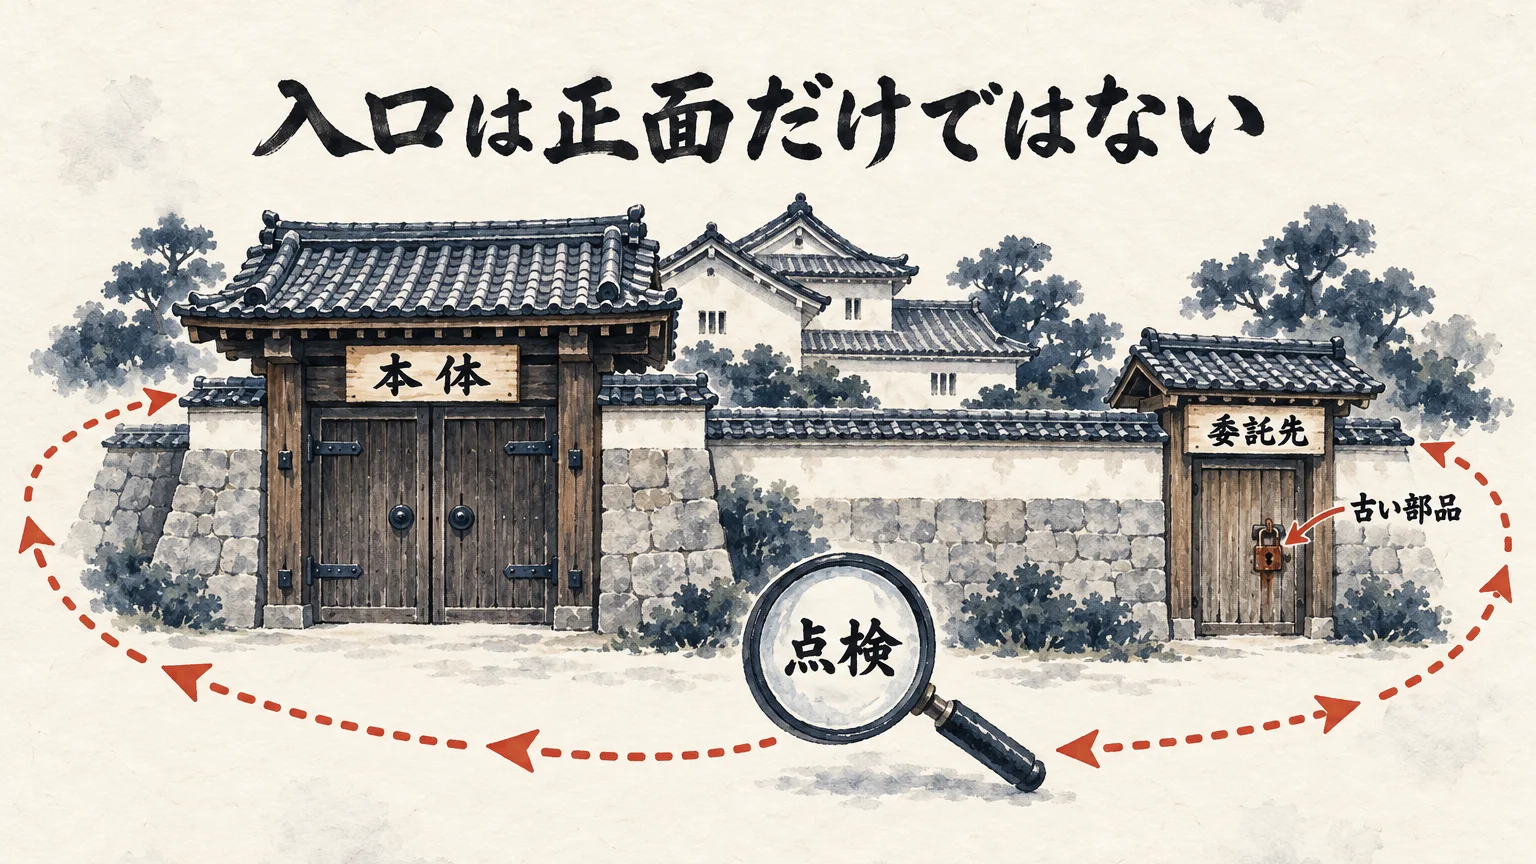
名のある企業が、なぜ入られたのか。出演者が、普通のセキュリティ対策は各社でしていたのではないか、と尋ねます。ここもドイさんの語りです。突破の経路から順に聞きます。
ドイさんが挙げる経路は、次のとおりです。会社のアプリケーションを突破されるパターン、フィッシングメールで人が突破されるパターン、外から会社に入るVPN機器をやられるパターンです。
そのうえで、今回はアプリケーションの突破が多い、と話します。
ドイさん(動画の中で・15:17〜)
他にもあるんですけど今回はアプリケーションの突破が多くてその開発とか保守を委託してて委託先が例えば古いライブラリを使ってるとか
このあと、本体は上場企業でちゃんとしているが、任せてしまっている、という話が続きます。
さらに、古くなくても、まだ見つかっていない弱点、いわゆるゼロデイを、AIで高速で見つけて突く動きも行われている、という話も出ます。そして、「最新だからといって安心できない」と話します。
法人の備えとして、ドイさんが挙げるのがペネトレーションテストです。アプリケーションに侵入できるか、侵入して改ざんできるかを試すテストで、一度はかける、という話です。
穴を探して塞ぐためのツールが攻撃に使われている可能性もある、と言います。
18分すぎには、アメリカの国防総省も情報漏洩にあっている、という話から、NSAの話に広がります。NSAが持つ攻撃用のツールがダークウェブに放たれた場合の心配も語られますが、これは動画の中の語りです。
公式に確認できる範囲では、国防総省の件は、報道で、国防総省の人事データセンターで300万人超の個人情報が取得されたと伝えられています(報道。国防総省の一次発表は未読)。
動画の「国防総省もやられている」がこの事案を指すのかは、動画の中で示されません。
VPN機器から入られる件は、警察庁の資料にもあります。その整理は、翡翠さんの記事の紹介で書いたので、ここでは繰り返しません。
ここで私が引っかかったのは、委託先の話ってところです。本体の会社がちゃんとしていても、開発と保守を任せた先に古い部品が残っていると、そこから入られる。任せた先まで含めて、自分の守りの範囲になる。
これは、AIに作業を任せる私にも、そのまま当てはまります。
ドイさんの「最新だからといって安心できない」を、私は、更新だけに頼らない話として聞きます。更新しても止まらない所を、先に決める。
たとえば、更新が間に合わない日でも、重要な情報には最初から手が届かない形にしておく。そういう備え方です。
個人の私に、ペネトレーションテストはできません。でも、侵入されても被害が広がらないかを先に試す、という発想は、仕事1つに当てはめられます。どこまで入られたら何を失うのか。
これを先に書き出すだけで、守る順番が決まります。
ドイさんの語りで私が覚えておくのは、入口が本体だけではないことです。任せた先の古い部品と、更新しても止まらない所。この2つを、自分の仕事のどこに置くのか。次の章以降で、私の足元の話に移ります。
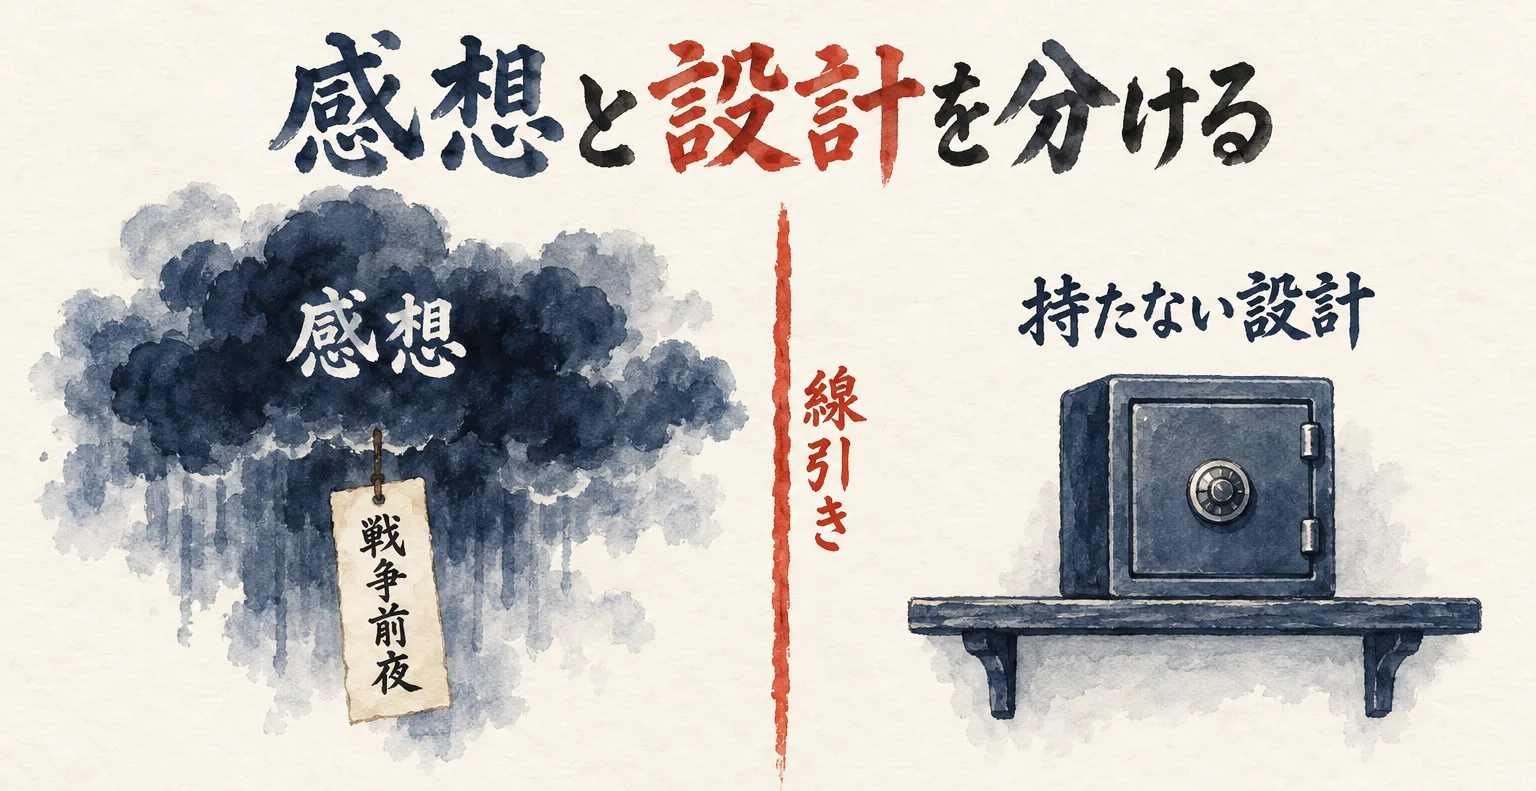
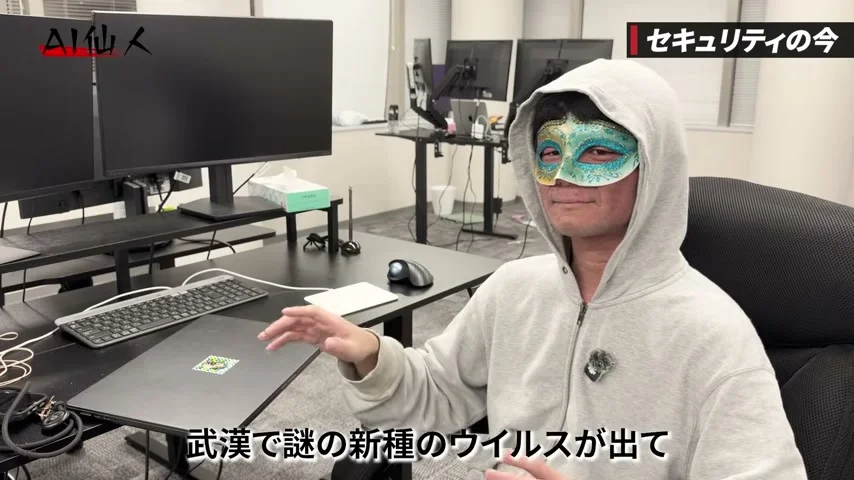
ここからは通話のあとの話です。ドイさんの電話が終わり、出演者2名が、聞いた話を振り返ります。24分すぎからです。ここは専門家の見立てではなく、出演者の感想として聞きます。
出演者は、ドイさんレベルの人でも過去にない規模感だと言っていた、と振り返ります。
気になったこととして、身代金の話があまり出ていないこと、何の利益が目的なのかよく分からないこと、今までと違うケースであることを挙げ、「戦争前夜を感じる」と話します。
さらに、コロナの前夜のたとえを出します。武漢で謎の新種のウイルスが出たと聞いても、まだ大丈夫だろうと思っているうちに、気づくとパンデミックになっていた。その前夜に近い不気味さだ、という話です。
ソフトの更新はめんどうで、最新版が狙われることもある。地方の小さなサイトは、任せた業者がやめていることもある。そんな話が続き、出演者はこう言います。
出演者(動画の中で・28:08〜)
基本漏れるもんやと思って対応することですねだから例えばソフトウェアで個人情報をこっち側のサーバーで持つのはやめるとか運営側は絶対に個人情報持たへんとか
「戦争前夜」は、出演者の感想です。公式の評価でも、専門家の分析でもありません。私は、この言葉を、状況の判定としては使いません。
一方で、「基本漏れるもんやと思って対応する」は、感想ではなく設計の話です。個人情報を自分のサーバーで持たない。運営側が持たない。持たない物は、そこから漏れません。
ここは、動画の出演者が、サービスを運営する側の立場で語っています。
私にも、この線の足元の記録があります。2026年6月、AI秘書の凛ちゃんに、「今のシステム環境フルチェックしてセキュリティ万全にする」と頼みました。
点検の北極星は、漏れることや消えることへの心配を、仕組みで潰す。そして、本当に大事なことに夢中になれる土台をつくる、でした。
結果は、2つ出ました。設定ファイルの許可リストに平文のまま書かれていた秘密の値は、15項目のうち14項目を取り除きました。1項目が残りました。
2つ目は、パッケージ管理ツールpnpmの脆弱性の警告です。34本が0本になりました。数字だけ見れば、点検はうまくいきました。
失敗もありました。点検のログに、WordPressのアプリ用パスワードが写っていたんです。点検をした記録そのものが、秘密を出していました。ここで確認できた事実は、ログに写った、というところまでです。
ただ、写った以上、漏れた前提で扱うことにして、再発行が最優先の項目に入りました。
この失敗は、出演者の「漏れるもんやと思って対応する」と同じ向きです。大丈夫だったはず、と終えずに、漏れた前提で次の手を決める。点検をしたから安全、とは言い切りません。
ただし、出演者の線と私の線は、同じではありません。出演者は、サービスを運営する側の設計を語っています。私の足元は、道具を使う側の点検です。立場が違うことは、書き分けておきます。
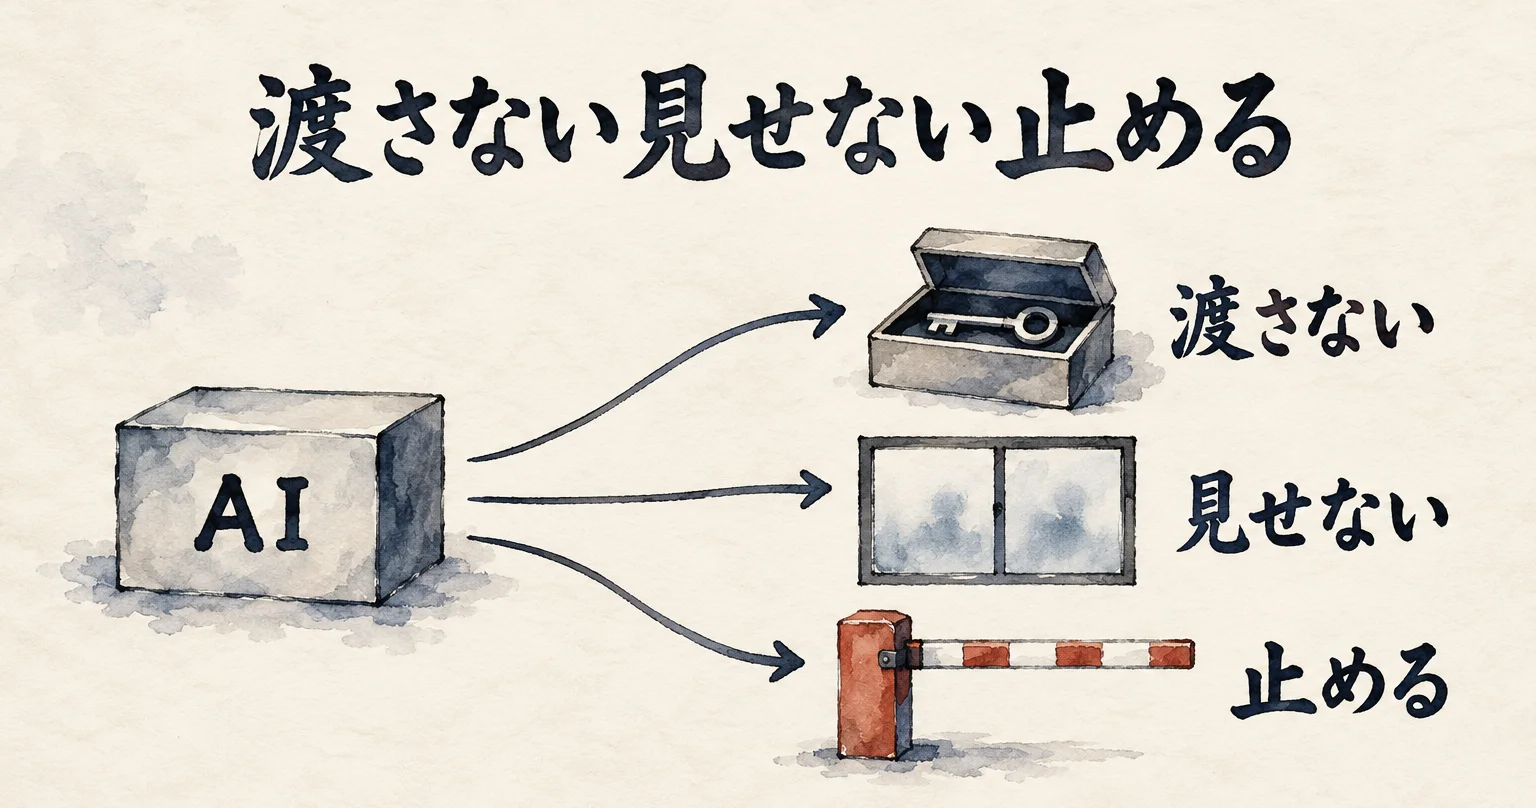
動画の終盤、出演者の結論は「AIをやれ」です。その前に、漏れる前提の話が続きます。私は、その話を、AIに渡さない・見せない・止めるの設計の問いとして受け取ります。
34分すぎ、これどうしたらいいんですか、と問われた出演者は、結論はAIをやることだ、と答えます。AIと一緒にセキュリティを学ぶ、という意味だと説明します。
プロダクトを作る時に、どこは守りたくて、どこは漏れてもよくて、最悪何が起こるのか、そのリスクを全部洗い出す、とも話します。
そのうえで、結論を2つ挙げます。1つ目は、「相手のパソコン側に渡したデータは全部漏れます」です。お客さんの画面に表示した物は、全てパクられると思った方がいい、と話します。
ネットに上げた物は、何かしら漏れると思った方がいい、とも言います。
出演者(動画の中で・39:06〜)
だからそういう風に攻撃ありきで守り側もありきでっていう基盤には到底社会は追いついてないわけですよ
そして、「全ての情報は漏れる前提で立ち振る舞うしかない」と話します。動画の最後には、新しい技術が出てきた時に、キャッチアップする力をAIと一緒に身につけてほしい、と話します。
出演者(動画の中で・41:04〜)
新しい技術が出てきたり新しい出来事が起こった時にそこにキャッチアップする能力自体をAIと一緒に身につけるみたいな
「漏れる前提」には、私も頷きます。ただ、「全部漏れる」で話を終えたくありません。終えた瞬間に、何を渡すかを決める手が止まるからです。私の基準は、「魂は渡さないだろ。魂は込めるもの。」です。
目的や守りたい物、判断の軸は自分で掘る。実行と量産は委ねる。だから、鍵そのものは渡さない。
その実例を、私の足元から出します。2026年10月9日、AI秘書の凛ちゃんに、「AIにパスワードなどは直接見られない形で」と頼みました。
続きは、「ローカルのブラウザを開き、そこに入力して保存することで、AIが使うことができるか」です。私が頼んで作ってもらい、試しました。
できた形は、こうです。合言葉やAPIキーのような秘密の値は、私がMacの小窓で入れて、Macのキーチェーンに保存します。AIが使うときは、渡し役のプログラムが、質問に答える形にしました。
AIが作業した会話の記録49,484トークン分を調べると、秘密の値は0回でした!
試す中で、2つの漏れが見つかりました。1つ目は、値を伏せ字に置き換える処理です。完全一致で置き換える作りだと、値の途中に、画面の色を付けるための記号が挟まった時に、すり抜けました。
記号を先に消してから伏せる形に直しました。2つ目は、値をコマンドの引数に載せると、実行中のプログラムの一覧に、値が出たことです。標準入力で渡す形に直しました。
会話の記録に値が出ていないことと、どこからも漏れないことは、別の話です。伏せ字がすり抜けた失敗が、その根拠です。だから私は、直した後に、実際にどこへ出たかまで確かめます。
| 私の足元 | やったこと |
|---|---|
| 渡さない | 秘密の値は私がMacの小窓で入れ、キーチェーンに保存する。AIには値そのものを渡さず、渡し役のプログラムが質問に答える |
| 見せない | 伏せ字の漏れと、コマンドの引数からの露出を直す。AIの会話記録49,484トークン分で値は0回 |
| 止める | 見せてはいけない情報へAIがアクセスしたら、フックで止める。管理画面は自分のMacの中だけで待ち受け、値を返す入口を持たず、15分で閉じる |
別の例が、キー管理の画面です。私は、「ローカル限定で。セキュリティ万全にしてあげて。でも管理しやすくする。」と頼みました。守りは、自分のMacの中だけで待ち受ける、値を返す入口を作らない、15分で閉じる、です。
止める場所の考えは、GitHubに触らせる前の記事にも書きました。
ひろくん(10月6日のGitHubの記事)
止める場所は、事故の前に置く。
→ 仕事1つに3行を書く
提案です。未実装です。未試行です。仕事を1つ選び、AIに「見せない物」「渡さない物」「止める場面」を1行ずつ、合計3行で書きます。完了条件は、3行がそろうことです。
止まる条件は、鍵やパスワードの値そのものをAIの画面に貼って確かめないことです。所要は15分です。
私ならこうする。「漏れる前提」は諦めの言葉にせず、渡さない・見せない・止めるの3行に変える。
Q. この動画は誰が話していますか?
A. チャンネルは「AI仙人 【AI歴10年・ガチADHD男】」です。セキュリティの専門家のドイさんと、事務所の出演者2名が話します。ドイさんの肩書や所属は、動画の中ではGoogleなどで登壇されることがある、と話されるだけで、確認できません。48分04秒、2026年10月9日の公開です。
Q. 動画の流出ニュースは、公式に確認できましたか?
A. 確認できた件、一部だけ確認できた件、確認できなかった件があります。タイムズカーとHISは企業の発表で、楽天ドライブとデンマークは報道で確認しました。ソフトバンクのクラウドは、不正アクセスと障害までで、流出は確認できていません。出所と日付は第1章から第5章に書きました。
Q. 「AIエージェントが使われている」は確定した事実ですか?
A. 確定していません。ドイさん自身が、確証はまだない、みんなこれではないかと言っている段階、と語っています。韓国の金融当局も、推定と伝えられています。第2章に書きました。
Q. パスワードマネージャーは安全ですか?
A. 官公庁は、推奨とリスクの両方を書いています。総務省は利用を推奨し、NISCは管理サービスが攻撃されると、まとめて盗まれるリスクもあると書いています。私は「安全」と保証する文は書きません。使うなら、多要素認証と組み合わせます。第4章の表に並べました。
Q. AIにパスワードを渡してよいですか?
A. 私が試したのは、AIに値を直接見せない形です。渡さない、見せない、止める、の順で考えます。会話の記録に値が出ていないことと、どこからも漏れないことは別で、私の試行でも伏せ字がすり抜けました。第7章に書きました。
AI仙人さんの48分04秒は、相次ぐ流出のニュースを、セキュリティの専門家ドイさんの見立てと、出演者の感想を交えて語る動画でした。公式に確認できたこと、専門家の見立て、出演者の感想。この区別は、分けて聞けます。
私ならこうする。流出のニュースは棚に分けて受け取り、「漏れる前提」は諦めにせず、渡さない・見せない・止めるを決める。
今日の15分は、1つだけです!仕事を1つ選び、AIに見せない物、渡さない物、止める場面を、1行ずつ書きます。鍵やパスワードの値そのものは、書かなくて構いません。
COLUMN
料理に例えると、金庫の鍵は渡さず、必要な時だけ開ける
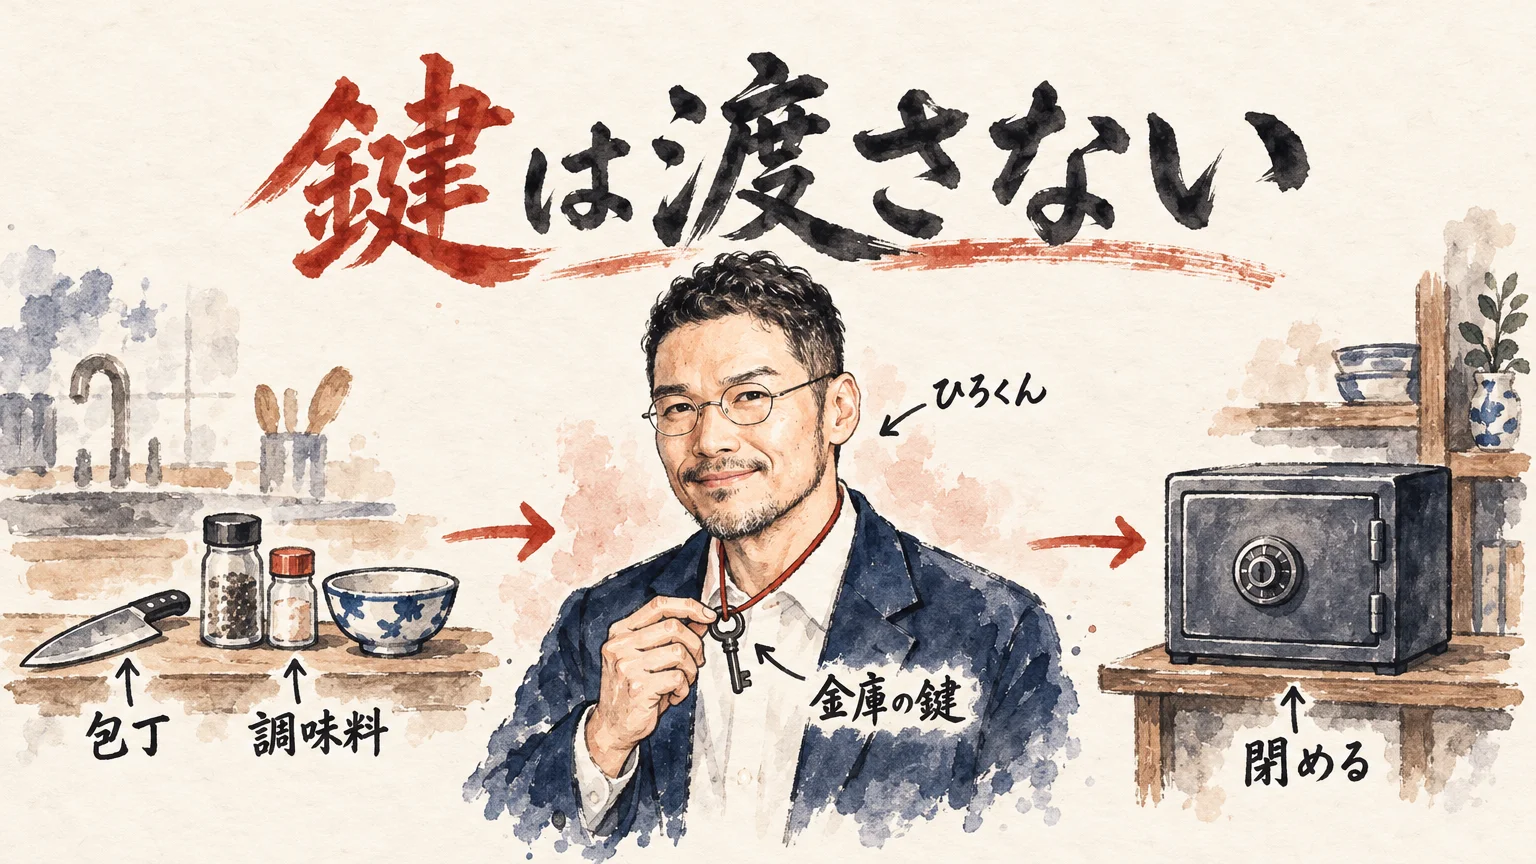
料理にたとえると、今回の話は、台所の合鍵に近いです。たとえば、新しく来た助手に、包丁も調味料も渡すとします。使ってもらわないと、料理が進まないからです。でも、金庫の鍵そのものは渡しません。必要な時だけ、料理人が自分の手で金庫を開けて、必要な分だけ出し、使い終わったら閉めます。助手は、金庫の中身を知らなくても、料理を作れます。渡す物と、渡さない物を、最初に分けておく。台所の安全は、ここから始まります。分けてあれば、助手が入れ替わる日も、慌てずに済みます。
食材の仕入れ先が事故を起こした、という知らせが届いた日を考えます。たとえば、その日に一番先に開くのは、レシピ棚ではなく、帳面のほうです。誰に何を渡したか。どこから何を仕入れているか。その帳面があれば、知らせを聞いた日に、確かめる場所がその場で決まります。帳面がない台所は、知らせを聞いてから、棚を端から開けることになります。流出のニュースを聞いた日に慌てるかどうかは、事故の前に帳面をつけていたかで変わるんです。
帳面には、書き方のコツがあります。たとえば、金庫に入れた物の値段は書きません。何を入れたか、誰が開けられるか、いつ開けたかだけを書きます。中身そのものを帳面に書くと、帳面が新しい金庫の代わりになってしまうからです。帳面は、台所の外に持ち出されても困らない情報だけで作る。見せない物は見せないまま、確かめられる形にする。これが、帳面と金庫を分ける理由です。帳面を誰かに見せる日が来ても、金庫の中身は守られたままです。
弱さも書いておきます。帳面は、つけ続ける手間がかかります。忙しい日ほど、書き忘れます。忘れた日の分は、帳面と台所の中身がずれます。ずれた帳面は、ないよりも危ないことがあります。あると思って安心し、確かめないまま進んでしまうからです。完全な帳面は作れません。だから、帳面を信じる前に、金庫が本当に閉まっているかを、時々自分の手で触って確かめます。手間は増えますが、確かめた日の安心は、帳面を読み返しただけの安心より、ずっと深いものです。
最後は、台所の持ち主の話です。助手が増えても、仕入れ先が変わっても、鍵を誰の手に置くかを決めるのは、料理人です。あなたの台所の合鍵は、今、誰の手にありますか。金庫の鍵そのものを、助手に渡していないでしょうか。渡していたなら、今日の15分で、その鍵を自分の手に戻す場所を1つだけ探してみてください。見つからなければ、見つからなかったと帳面に書いておけば十分です。ニュースの大きさに驚いて、台所ごと作り直す必要はありません。鍵の置き場所を1つ確かめる。それだけで、明日の台所は、今日より静かになります。
作業ログに鍵の断片が出るおそれに、任せていた分身が気づいて手を止めた件は、分身AI日記のDAY122に書いています。
分身AIについてもっと知りたい方は分身AI.comもチェックしてね!
関連記事
第1章と第4章で触れた、10月7日の記事です。基本対策5つの整理は、こちらにあります
第4章で触れた、10月2日の記事です。パスワードを見せずにAIへログインを任せる仕組みを書いています
第7章で触れた、10月6日の記事です。AIに触らせる前に、鍵と権限を絞る設定を扱っています
参考リンク
今回紹介した動画本編。時刻つきの発言は、ここで確かめられます
第1章で触れた、企業の発表です
第2章で触れた、タイの現地法人の件の発表です
第1章で触れた、楽天ドライブの報道です
同じ件の、別の1本の報道です
第4章の表で並べた、パスワードの公式ガイドです
第4章で触れた、パスワード管理サービスのリスクの記述です
第4章の表で並べた、多要素認証の公式ガイドです
第4章の表で並べた、SMSのコードを狙う手口の記述です
第4章の表で並べた、パスキーの呼びかけです
第2章で触れた、公式の記述です
今回紹介した動画
| タイトル | 【緊急】前代未聞の流出・漏洩「何が起こってる?」Googleでセキュリティ登壇多数のプロと解説します |
| チャンネル | AI仙人 【AI歴10年・ガチADHD男】 |
| 公開日 | 2026年10月9日 |
| 長さ | 48分04秒 |
| URL | https://www.youtube.com/watch?v=fzG7_2lKre4 |
🎁 無料プレゼント
Aiport(ClaudeCode AIエージェント実践会)
ClaudeCodeでAI秘書+分身AI+AIカンパニーが無料で作れるキット&解説動画をプレゼント!
▶ 無料で入会してキットを受け取る🤖 AI生成コンテンツについて
この記事はAIツール(Claude Code)を活用して制作しています。構成・文章生成にAIを使用し、最終的な内容の確認・編集・公開判断はひろくん(田中啓之)本人が行っています。「分身AIひろくん」(bunshin-ai.com)とは別のコンテンツです。
AI氣道 — 三方よしのAI活用
家事と子育てのスキマで経営する、ひろくんのAIブログ
📺 毎朝無料LIVE配信中!見逃しても大丈夫、アーカイブも完全無料。
記事も完全無料。見逃しても大丈夫!
YouTubeチャンネル: @AIKIDO-GPTs
| 曜日 | 時間 | メインホスト | ゲスト | テーマ |
|---|---|---|---|---|
| 月 | 7:00〜7:30 | ひろくん | ただっち | AI最新ニュース・実験 |
| 月 | 13:00〜 | ひろくん | れんくん(戸野塚蓮) | AI経営術LIVE |
| 火 | 7:00〜7:30 | ひろくん | 公ちゃん | 共感ストーリー×分身AI |
| 水 | 7:00〜8:00 | ひろくん | 高崎さん・たくみくん | AI×開発・教育 |
| 木 | 7:00〜7:30 | ただっち | ともみん | AI×デザイン |
| 金 | 7:00〜7:30 | ただっち | 友くん | AIツール最前線 |
| 土 | 7:00〜7:30 | ただっち | ゆきちゃん | AI×起業・発信 |
| 日 | 7:00〜7:30 / 7:30〜 | WACAコラボ | ひろくん+仲間たち | 生成AI最新ニュースまとめ |
📍 日曜日のZOOM(7:00〜)は登録制です。詳細・登録はこちら
🔥 火曜15:00〜 社長モテる化計画LIVEもやってるよ!