WATCH REPORT
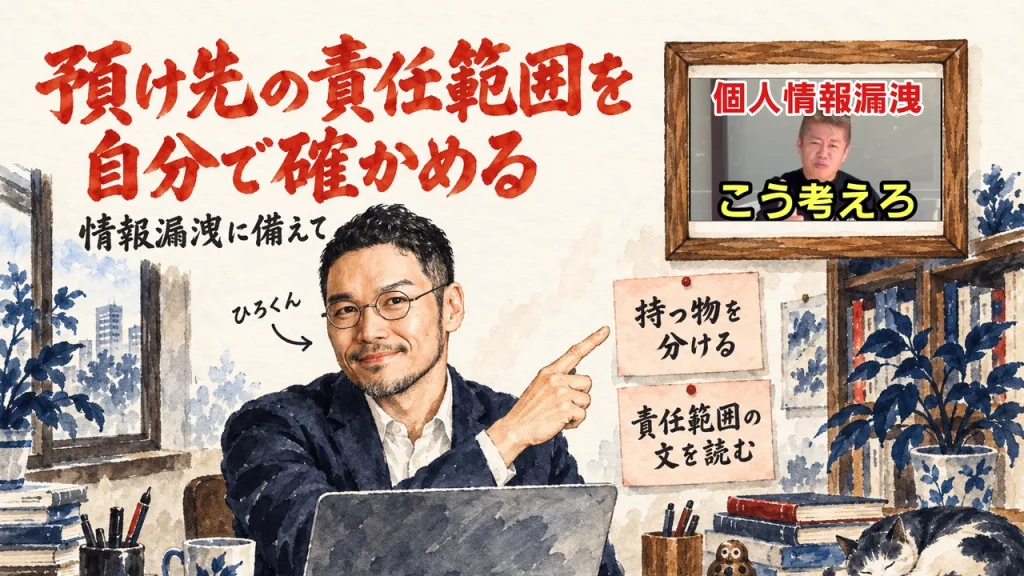
情報漏洩に備えて、データを預ける前に預け先の責任範囲を自分で確かめる
2026.10.13
家事と子育てのスキマで経営する3方よしAI共創コンサルタントの田中啓之、ひろくん(@passion_tanaka)です。今回は、ホリエモン人生のヒントの『【ホリエモン】最近の情報漏洩問題の対策方法教えます。』という題の動画を紹介するね。
顧客名簿・見積書・請求情報を持って働く個人事業主や一人社長。AIが攻撃にも使われる時代と聞いても、情報漏洩にどう備えてよいか分からない。動画を見る時間もない。そんな方へ向けた記事です。
YouTubeのホリエモン人生のヒント(堀江貴文さんの動画から切り抜きを配信するチャンネル)の動画です。2026年10月10日公開、日本語で、長さは5分59秒。最近の情報漏洩が相次ぐ理由を「AI」と言い、守る側の矛盾から、データは持たずに委託する結論まで話します。
堀江さんの話を、動画の順に噛み砕いて解説しました。用語は、出てきたところで一言に言い直しています。動画の隣には、サービスの鍵が実際に使われた場面と、手元のAIで試した場面を置きました。
読み終えると、堀江さんの話の流れを、最初から最後まで追えます。顧客名簿・請求情報・サービスの鍵・AIの道具に渡す物。一人社長の持ち物に置き換えた時、どこで判断が分かれるのかも見えてきます。
SPEAKER
ホリエモン人生のヒント
語り手: 堀江貴文さん。堀江さんの動画から切り抜きを配信するチャンネルの動画で、1人で語り、画面の下のテロップが話をなぞります。
5分59秒、2026年10月10日の公開、日本語です。
この記事の軸は「データを預ける前に、預け先の責任範囲の文を自分で読み、持つ物・預ける物・AIに渡す物を分ける」。
AIの「今」を毎日シェアしてる無料コミュニティやってます
GPTs研究会に参加する(無料・8,900名突破!)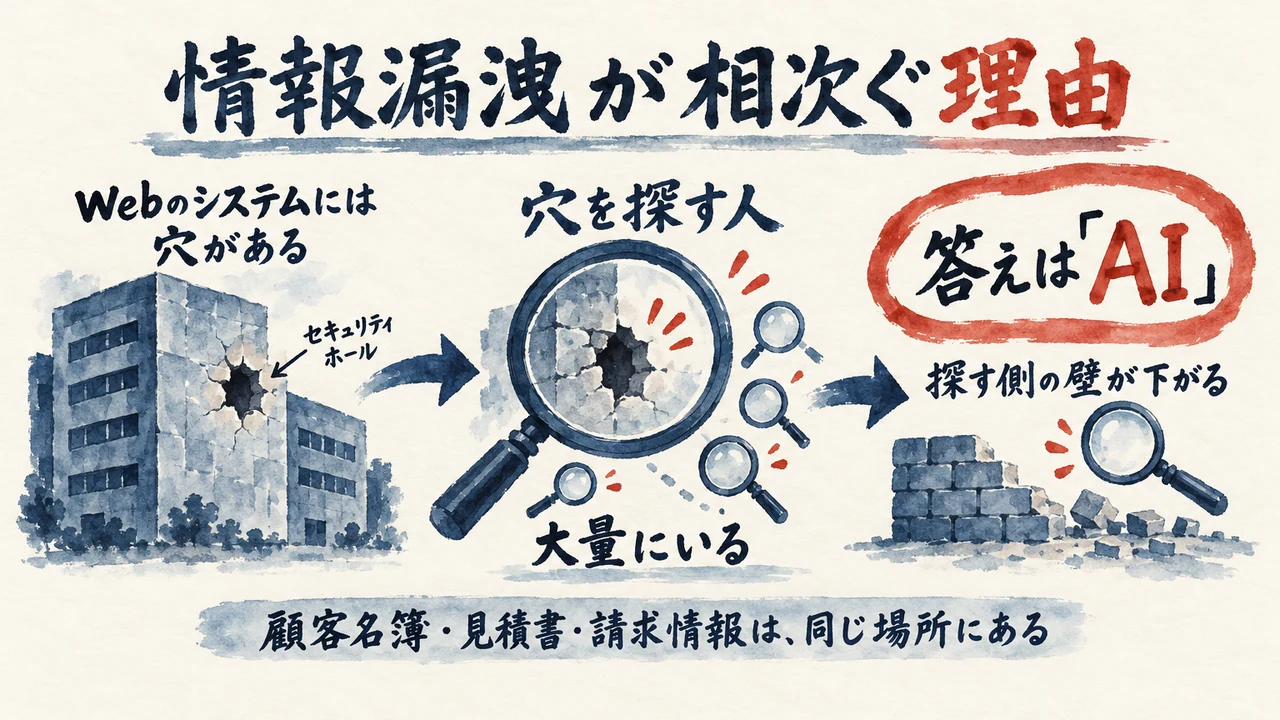
最初の30秒で、結論が出る動画です。セキュリティの意識や知識がない普通の会社は、AIで武装した悪い人たちには対抗できない、と冒頭で言い切ります。
堀江さんは0:16でパーク24の名前を挙げ、相次ぐ例として解説すると宣言しました。
なぜ今こんなに起きるのか。答えは「AI」です。
堀江さん(動画の中で・0:26〜)
非常に答えはシンプルです。AIです。これどうして情報漏洩が起きてるかというと実はインターネットに繋がっているシステム、Webのシステムとかっていうのは本当に様々な、え、バグがセキュリティホールが、え、存在しております。
話のはじめの一歩は、穴の話です。インターネットにつながるWebのシステムには、バグやセキュリティホールがある、と動画では言います。
セキュリティホールは、外から入れてしまう穴のこと。見積書を作るクラウドの画面にも、顧客名簿を置いた共有フォルダにも、穴はありえます。
穴があるだけでは、まだ何も起きない。誰かが探して見つけた時に、初めて請求情報や顧客名簿が外へ抜かれる。
冒頭の答えの「AI」は、この探す側の話でした。動画の先では、探す側の壁がAIで下がる話につながります。
一人社長の手元に置き換えます。顧客名簿のフォルダも、見積書を作るクラウドの画面も、今日も昨日と同じ場所。
動いたのは、探しに来る側です。請求情報の保存先が昨日と同じ場所でも、そこへ探しに来る相手の道具が変わったんです。
「AI」と聞いて、自分が使うAIだけを疑うのは、見る場所の取り違えです。請求情報を持っている側の話でもあります。
免許証の写しを1枚だけ預かっている人も、この話の内側にいる。顧客名簿を共有フォルダ1つにまとめているだけの人も、同じ話の中にいる。
次の章は0:47から。穴を塞ぐ作業が毎週のように続く話と、穴を探す人たちの話です。
毎日のように、毎週のように、穴を塞ぎ続ける仕事。顧客名簿や請求情報を載せたWebのシステムにも、0:47からの話のとおり、手を止めてはいけない作業があります。
セキュリティアラートが出たら、パッチ(継ぎはぎのように穴を塞ぐもの)を当てる。それを毎週のように続ける、と堀江さんは言います。
穴を探し回る人は、世の中に大量にいるそうです。集まる場所はダークウェブ(表のインターネットとは表向きにはつながっていない裏のインターネット)。
堀江さん(動画の中で・0:47〜)
なのでパッチというですね、そのセキュリティアラートがあった時にパッチを当てて、パッチっていうような、ま、こう継ぎはぎみたいなもんですけど、穴をこう塞ぐみたいなものなんですけれども、そういったものを当てて、え、もう本当に毎日のように、毎週のようにですね、メンテナンスをしていかなければいけない
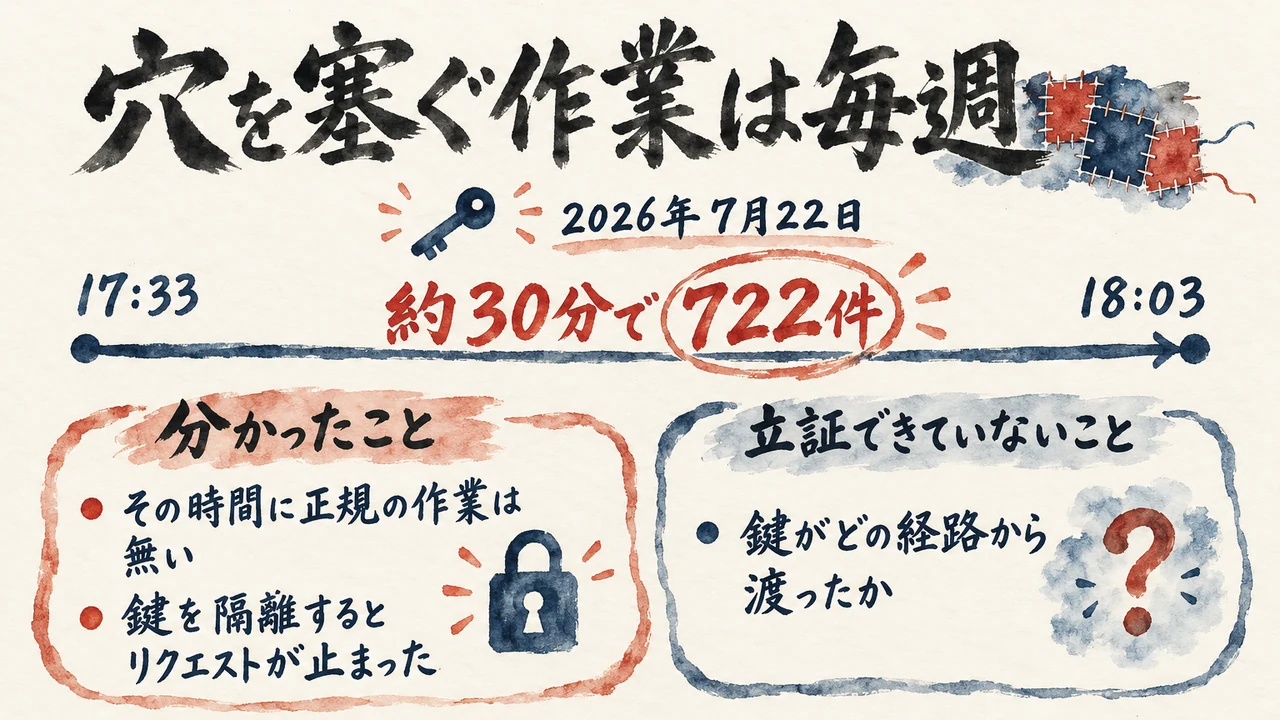
2026年7月22日、私が管理するGoogleのGemini APIで「身に覚えのない利用」が見つかりました。17時33分から18時03分の約30分に届いたリクエストは722件で、成功616件、失敗106件でした。
中身は、私の仕事と関係のない画像編集や商品画像の生成でした。動画や音楽の生成も、同じ30分の中に混じっていました。
ぞっとしました。
正規の作業が無かったことや、鍵を隔離したらリクエストが止まったことなど、5点の一次証拠がそろい、「身に覚えのない不正利用」と判断しました。
疑わしい露出経路は2点。ブラウザから直接APIを呼ぶ作りと、鍵を書く設定ファイルをGit(バージョン管理)が追跡していたことでした。
ただ、リポジトリは非公開で、どこから第三者へ渡ったかまでは立証できていません。経緯はGemini APIの鍵が使われた経緯の記事にまとめています。
毎週塞いでも、探す人は大量にいる。顧客名簿を置いた共有フォルダも、見積書を作るクラウドの画面の鍵も、会社の大きさに関係なく探される側に入る。
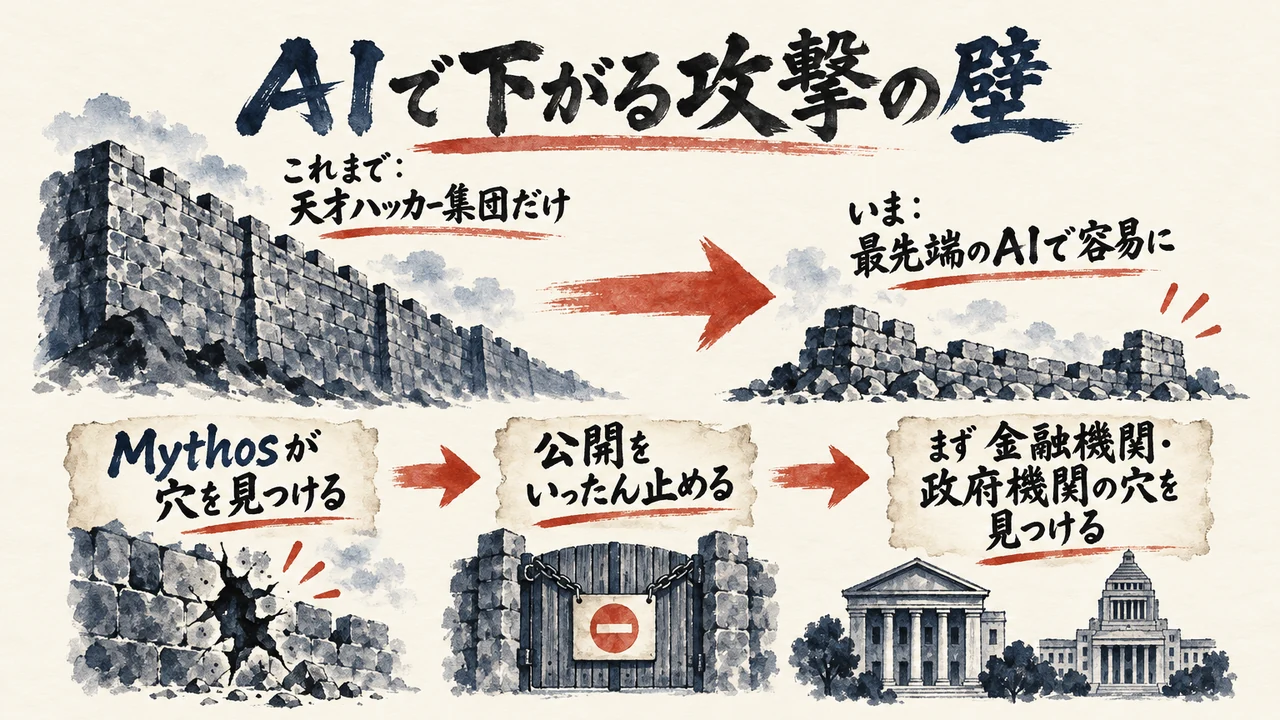
攻撃できる人の数が急に増えたら、顧客名簿を持つ側には何が起きるのか。動画の2:08からは、天才ハッカー集団と最先端のAIを並べて、話が進みます。
例はAnthropicが作るClaudeのMythos(最先端のセキュリティに特化したAI)。ゼロデイ(人間がまだ見つけていないセキュリティホール)まで次々と見つけている、と堀江さんは話します。
脅威に感じた政府機関等が、公開をいったん止めさせた。まず金融機関や政府機関の穴を見つけてから公開するよう、促す流れだと続けます。
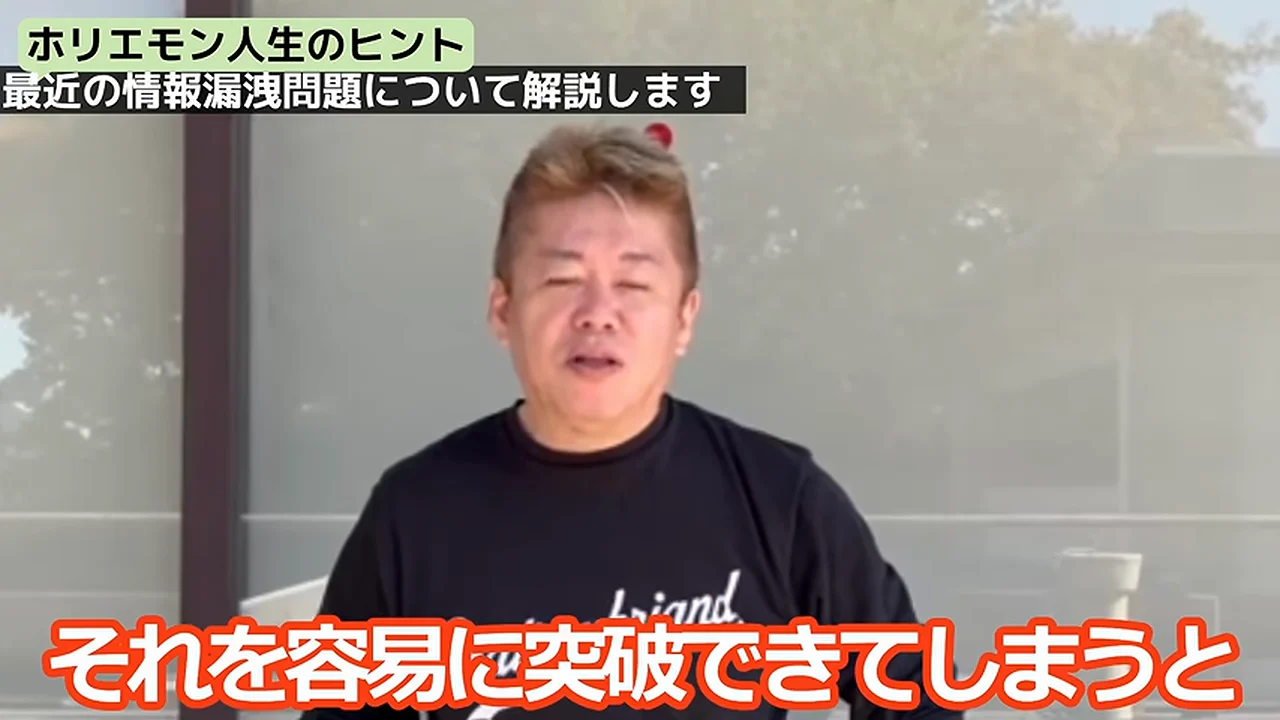
堀江さん(動画の中で・2:08〜)
これまでは本当に天才ハッカー集団しかで攻撃できなかったところを最先端のAIはですね、え、ま、それを容易に突破できてしまうと
壁が下がる、とはこういうことです。以前は専門の集団でないとできなかったことが、道具を持てば広い人にできるようになります。
腕の差が、道具を持つかどうかの差に置き換わります。天才ハッカー集団しかできなかった話は、そう言い直せるかな。
一人社長にとって変わるのは、見積書を作るクラウドの画面を、外から探しに来る相手の顔ぶれです。顧客名簿を狙うのに、専門の集団である必要が薄れます。
請求情報を置いたシステムにも、ゼロデイはありえます。動画が例に挙げたMythosは、その穴まで次々と見つけるAIでした。
先に穴を見つけてもらう先として、動画が挙げたのは金融機関と政府機関です。一人社長の顧客名簿は、その名前の中にありません。
顧客名簿の入ったフォルダも、請求情報の保存先も、金融機関や政府機関の後を待たずに、自分の側で守りを考えることになります。免許証の写しを預かる人も同じです。
サイバー攻撃が増えた理由の解説記事は、AIのせいにする前に、鍵と権限を見直す話を取り上げています。
次の章は2:58から。守る側もAIを使う時代に、自分のサイトの検査が止められる矛盾の話です。
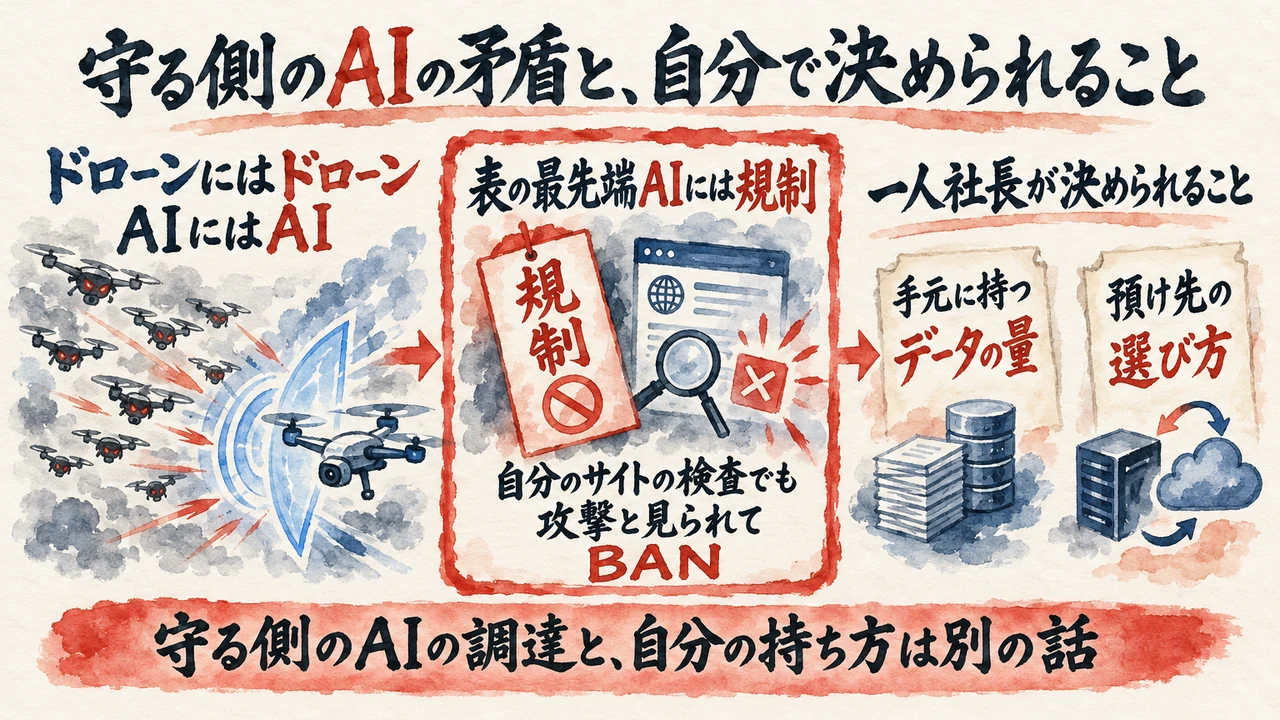
ドローンの飽和攻撃とは、大量のドローンを当てて防御をあふれさせる攻撃のこと。2:58からの動画は、この戦い方を例に、守る側がどんな道具で応じるのかへ話を移します。
ドローンにはドローンで防御するしかなく、高価なミサイルでは割に合わない。だから「AIにはAIを」の時代だ、と堀江さんは言います。
ただ、矛盾がある。ClaudeやOpenAIのGPTなど、表の世界の最先端のセキュリティモデルには、規制が強くかけられていると続けます。
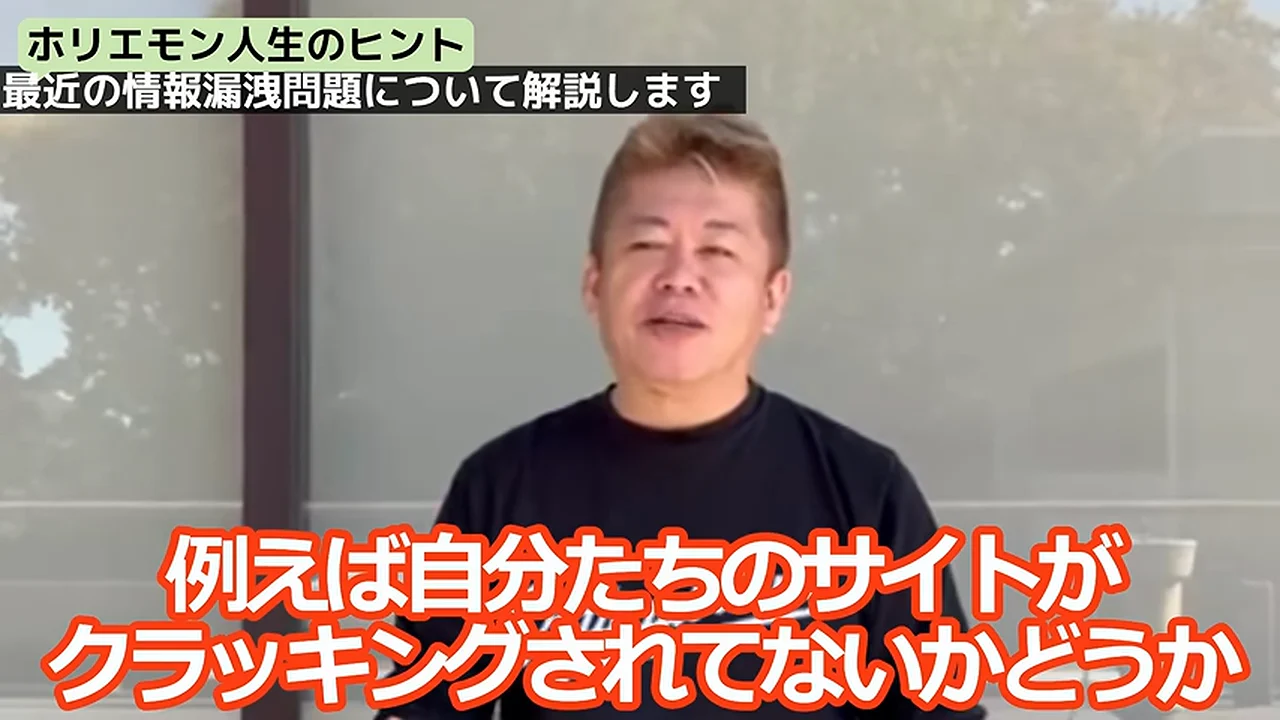
堀江さん(動画の中で・3:39〜)
例えば自分たちのサイトがクラッキングされてないかどうか、あるいは、え、そういったセキュリティホールがあるんじゃないかということをまず[検査]する。ま、つまり、ま、防御をするために[最先端]のセキュリティAIを使うということをしようとすると逆に自分たちで自分たちのサイトに対して[検査]をしてるにも関わらず攻撃しようとしてんじゃないかということでアカウントが[BAN]されたりとかすることが出てきてるわけですね。
攻める側は、規制のない道具を使います。守る側は、自分のサイトを調べただけでBAN(アカウントを止められること)になる場合があるんです。
3:39の例です。穴がないかを調べる場面でした。自分たちのサイトへの検査なのに、攻撃しようとしていると見られてしまいます。
ここは読み分けが要ります。動画の話は、守る側のAIをどこから手に入れるか、という話です。
個人事業主が、自力で検査用のAIを動かす話とは別物です。見積書と請求情報を抱えた一人社長が、明日から始める話ではありません。
では、一人社長が決められるのは何か。手元に持つデータの量と、顧客名簿をどこへ預けるかの2点です。
顧客名簿や見積書を全部手元に置くほど、自分で守る範囲が広がる。預け先を選べば、守る役目の一部を任せることもできる。
任せられる範囲は、ばらばらです。預け先ごとに違います。顧客名簿や請求情報を渡す前に、その範囲を知っておく必要があります。
私ならこうする。検査用のAIを自分で探す前に、手元に持つデータの量を減らし、預け先の選び方に話を戻して考えます。
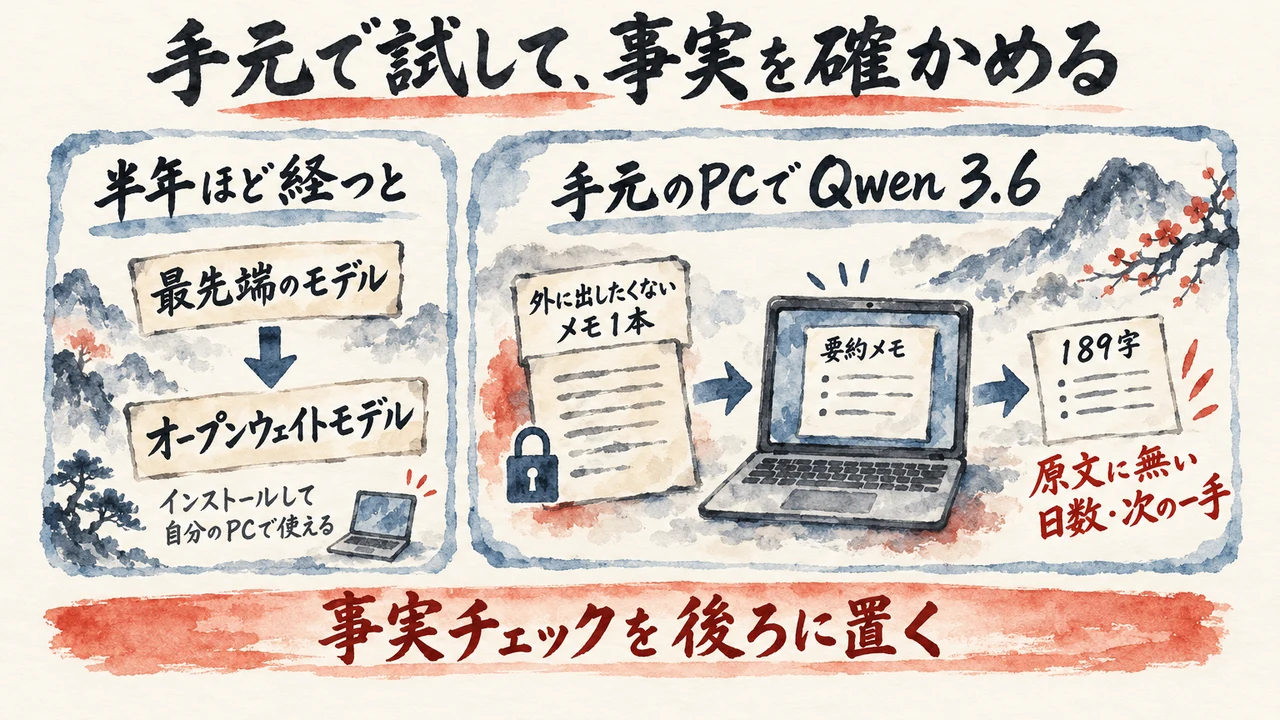
攻める側にも守る側にも、同じ道具が届くとしたら。動画の4:08からは、OpenAIやAnthropicが作る最先端のモデルから半年ほど経つと、手元で動くモデルが出てくる話です。
動画の話では、最先端のフロンティアモデルから半年ほど経つと、オープンウェイトモデルが開発され、そちらが使われる。インストールして、自分のPCや高性能なPCで使えるモデルのことです。
自分たちを守るには、そちらを使わざるを得ない。そういう時代に「来てるのかな」という言葉で、この話は結ばれます。
堀江さん(動画の中で・4:08〜)
もう半年とかのスパンでクローズドなというか、クローズドに作られた[OpenAI]とか[Anthropic]とかの最先端のフロンティアモデルAIがもう半年も経つとですね、オープンウェイトモデルと言って要はただでインストールできて自分のPCとかで使えるようなあるいは高性能な、え、PCで使えるようなですね、え、そういった[オープンウェイトモデル]があの開発されてそっちが使われてる。
AGI Cockpit(AIの仕事を動かしている私の道具)から手元のQwen 3.6(LM Studio)を動かし、外に出したくないメモ1本を要約しました。
外部検索はなし。189字の要約はできました。外に出したくないメモの一次整理には向きます。
ただ、はみ出しがありました。日付から日数を足した記述です。次にやることを勝手に決めた箇所もあり、原文の抜き出しではなく推論寄りでした。
実行も一発では済みませんでした。最初のコンテキストの大きさ(一度に読ませられる量)が小さくて拒否され、設定のやり直しを含めて15分かかりました。
ここが、動画の話との関わりです。手元のAIは外へ出さずに済みますが、出てきた文が原文どおりとは限りません。
試した中身は、手元のQwenで道具を試した記事とクラウドに送らずに資料を作る話にあります。
2026年7月14日には、Graphify(文書どうしの関係を探す道具)の使い方を決めました。手元のOllamaだけで手動で動かし、外部のAIへは送りません。
私は、わからないことを憶測で埋めません。189字の中の1文でも、原文に無ければ事実とは扱いません。
私ならこうする。要約の抜き出しに足された日数や次の一手は原文に無いので、事実チェックを後ろに置きます。
終わり近くの4:43で、冒頭と同じ主張が戻ってきます。セキュリティの意識や知識がない普通の会社は、AIで武装した悪い人たちには対抗できない、という同じ主張。
だから、クリティカルなデータ(漏れると困る個人情報など)は自分たちで持たない方がいい、と堀江さんは言います。
例に挙がるのは、個人情報やクレジットカード情報。運転免許証や顔写真のデータも入ります。
堀江さん(動画の中で・5:07〜)
持っちゃうとセキュリティホールを常に気にして生きていくしかない。え、そういった状況になってしまうんじゃないかなと思います。え、なので、え、データはできるだけ持たないのが[吉]。クラウドサービスにそれを委託していればその会社が情報漏洩させたことになってこっちは被害者としてお金をま、請求できるあの損害を請求できるんで、え、そういう風に考えた方が正しいんじゃないかなと思いました。
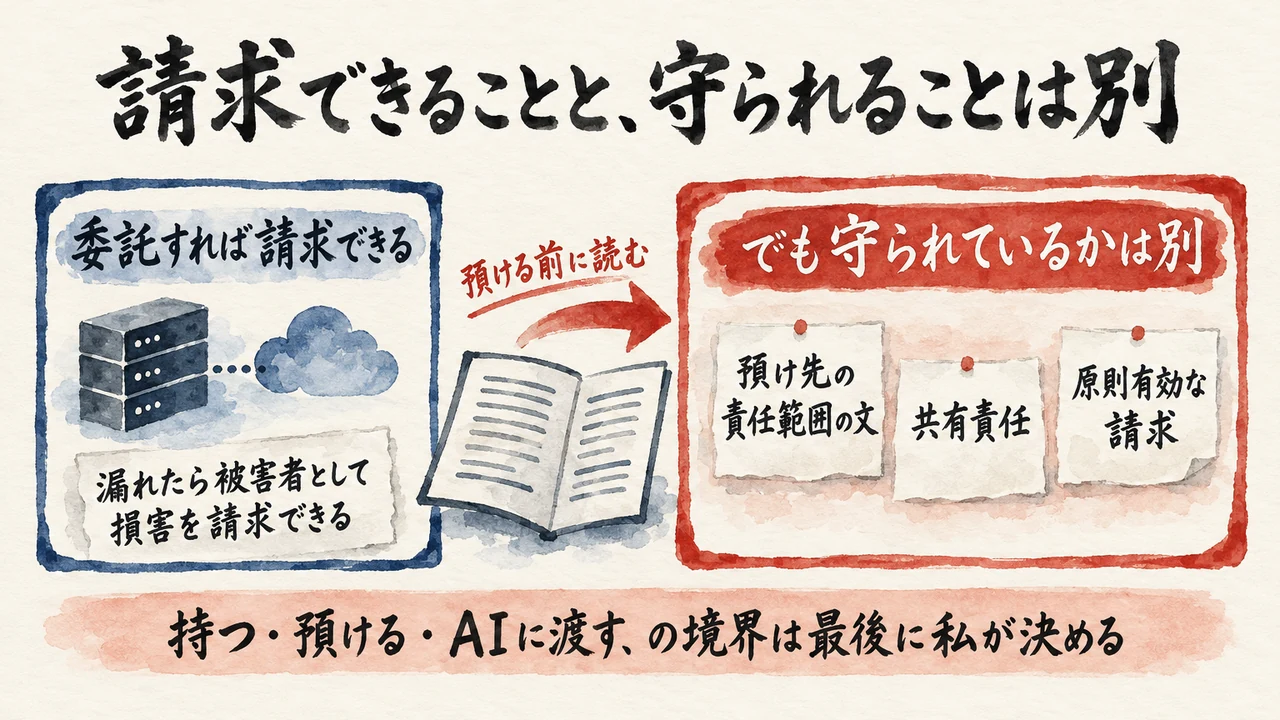
請求できることと、守られていることは別の話です。5:07の話は漏れた後の請求で、漏れる前に何を守るかは、預け先の責任範囲の文で決まっています。
私の鍵の場面は、別の場面です。委託先が漏らした話ではありません。「最も確度が高い」と判断した露出経路は、私の側の作りにありました。
Google側の基本説明は、認証情報の管理は利用者との「共有責任」で、発生した利用は「原則有効な請求」になる、というものでした。
それでもAIに頼んで、発生時間と件数を順に示し、人間の担当者による請求の調整の審査まで進めました。8月28日の時点では、審査中でした。
私の分身AIの元になる文書の禁止事項の一つに、個人情報の漏洩を避け、家族とクライアントの情報は守る、があります。預けても、この線は変わりません。
文書どうしの関係を探す道具に渡す文書は、私が明示選択したMarkdownだけにしています。
鍵そのものの扱いは、AIにパスワードを見せない方法とAIに任せる鍵の数え方の記事で取り上げています。
持つ・預ける・AIに渡すの境界は、最後に私が決めます。顧客名簿のフォルダでも、請求情報の保存先でも、それは同じです。
私ならこうする。手元のデータをひとつずつ、持つ・預ける・AIに渡すのどれかに分けてから、預け先の責任範囲の文を読みます。
COLUMN
小さな定食屋の冷蔵庫と、仕入れ先に預けた食材の話
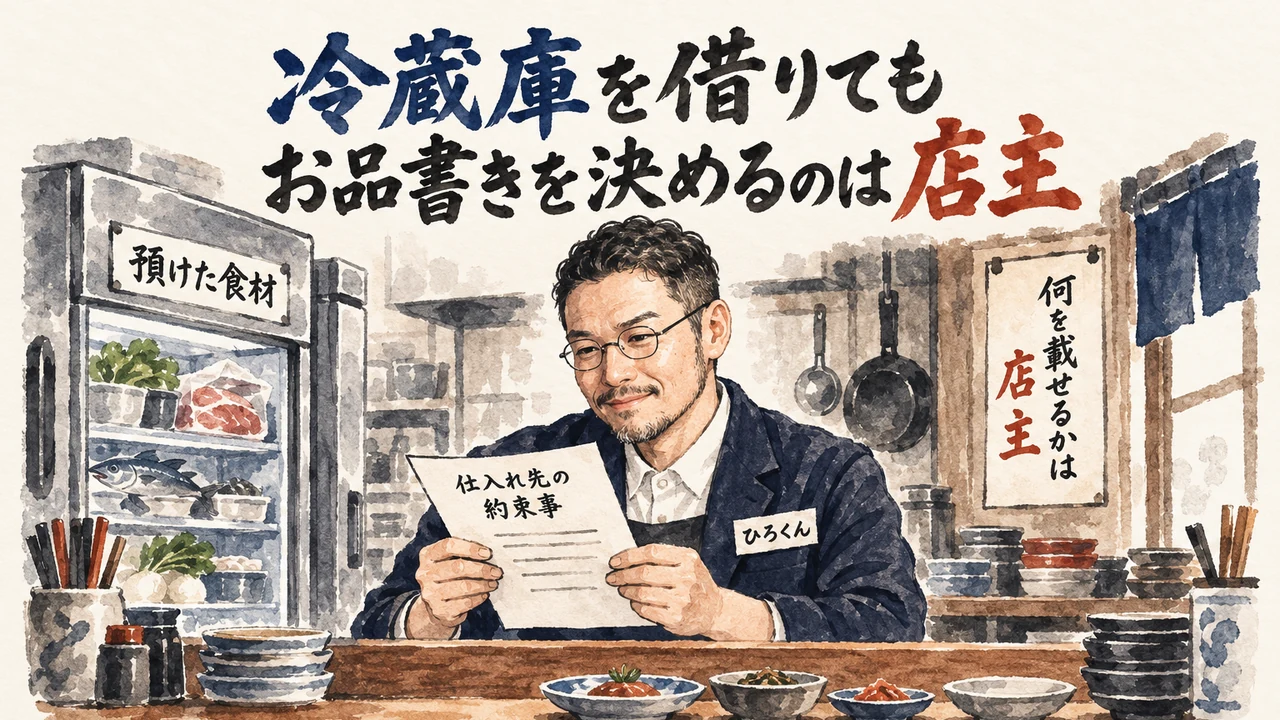
店主がひとりで回す、小さな定食屋を思い浮かべてください。冷蔵庫は店の奥にあります。その中身を、お客さんの大事な情報だとします。常連さんの名前や、届け先の住所。棚には仕込みの鍋が並び、扉の内側には、取り置きを頼んだ常連さんの名前の付箋が何枚も貼ってある。しまう量が増えるほど、扉の開け閉めが増え、目も届きにくくなる。そこで店主は迷います。全部を自分の冷蔵庫に置くのか。一部を仕入れ先の大きな冷蔵庫に預けるのか。預ければ、夜中に冷蔵庫の音を気にする時間は減ります。
ただ、預けても、お客さんに出す皿の責任は店主に残ります。仕入れ先の冷蔵庫が止まった日も、皿を出すのは店主です。だから、仕入れ先との約束事の紙を一度は読むかどうか。その紙は、納品書の束の下に挟まったまま、端が少し黄ばんでいます。裏には、受け取りの日付を書く欄も並んでいます。温度を誰が見るのか。止まった時に、誰が知らせるのか。紙の小さな字に、預けた食材の扱いが書いてあります。読まずに預けると、困った夜に誰へ電話すればいいのか、分からないまま。
お品書きに産地を書くかどうかも、店主が決めることです。壁のお品書きは手書きの短冊で、煮魚の名前の下に、産地を小さく書き足す余白があります。油で少し波打った短冊もあります。書けば、お客さんは安心して箸を取れます。書かなければ、聞かれた時に答えに詰まる。預けた食材でも、産地を答えられる店でいたい。冷蔵庫の大きさより、どこに何があるかを店主が言えるかどうか。小さな店の守りの芯は、そこにあります。さて、あなたの店のお品書きには、どの食材の産地が書いてありますか。
AIに任せて転びながら学んだことは、分身AIと歩んだ100日のまとめ記事にあります。分身AIと歩んだ100日──AIに任せて転びながら学んだことの全まとめ預ける前に何を読むかを考える時の、手がかりになるはずです。
分身AIについてもっと知りたい方は分身AI.comもチェックしてね!
Q. 動画では、情報漏洩が相次ぐ理由を何だと話していますか。
A. 答えは「AI」です。Webのシステムにはバグやセキュリティホールがあり、その穴を探し回る人も大量にいます。そこへAIが加わり、攻撃の壁が下がったという話です。
Q. 表のAIで自分のサイトを検査すると、なぜ止められるのですか。
A. 規制が強くかかっているからです。動画の話では、自分のサイトの検査でも攻撃しようとしていると見られ、アカウントが止められるBANの例が出ているそうです。
Q. オープンウェイトモデルとは何ですか。
A. インストールして、自分のPCや高性能なPCで使えるモデルのことです。OpenAIやAnthropicが作る最先端のモデルから半年ほど経つと、そうしたモデルが開発され、そちらが使われている、と堀江さんは話しています。
Q. データを預ければ、漏れても責任を問えますか。
A. 委託先が漏らした場合は、請求できるという話です。動画では、委託していればその会社が漏洩させたことになり、被害者として損害を請求できると言います。ただ、責任範囲の文は預け先ごとに違います。預ける前にその文を読む話は、第6章に書きました。
Q. 最初に何から手を付ければよいですか。
A. 持っている物を数えるところからです。顧客名簿や請求情報が、手元にいくつあるか。免許証の写しやサービスの鍵も、その数に入ります。分け方は、第6章に書いた判断のとおりです。
堀江さんの結論は、重要なデータは自分で持たず、クラウドに委託するほうがよい、というもの。5:07の話で、委託すれば被害者として請求できると言います。
動画は冒頭と終わりの2回、セキュリティの意識や知識がない普通の会社は、AIで武装した悪い人には対抗できない、と繰り返していました。
私が付け足すのは、1点だけです。顧客名簿や請求情報を預ける前に、預け先が書いた責任範囲の文を、自分の目で読みます。
私の線は、個人情報を漏らさないこと。私の分身AIの元になる文書の禁止事項の一つで、データを預けても、この線は変わりません。
あなたの手元にある顧客名簿や請求情報のうち、預け先が書いた責任範囲の文を一度でも読んだことがあるのは、どれでしょうか。
関連記事
Gemini APIの鍵が約30分で身に覚えのない使われ方をした経緯と、Googleへの対応までをAIに任せた記事です。
サイバー攻撃が増えた理由を翡翠さんが解説し、AIのせいにする前に鍵と権限を見直す記事。
LM Studioを使って、クラウドへ送らずに手元のAIで資料を作る話をまとめた記事。
東浩紀さんと桂大介さんが、サイバー攻撃の被害と備え方を語る番組を読んだ記事です。
AIにパスワードを見せずに仕事を任せる方法を、1Passwordの動画から読み解いた記事。
パスワード変更は無意味かという話を、AIに任せる鍵の数え方から読んだ記事です。
参考リンク
今回紹介した動画本編。時刻つきの発言は、ここで確かめられる
今回紹介した動画
| チャンネル | ホリエモン人生のヒント |
| 公開日 | 2026年10月10日 |
| 長さ | 5分59秒(日本語) |
| URL | https://www.youtube.com/watch?v=X4veIt880zk |
🎁 無料プレゼント
Aiport(ClaudeCode AIエージェント実践会)
ClaudeCodeでAI秘書+分身AI+AIカンパニーが無料で作れるキット&解説動画をプレゼント!
▶ 無料で入会してキットを受け取る🤖 AI生成コンテンツについて
この記事はAIツール(Claude Code)を活用して制作しています。構成・文章生成にAIを使用し、最終的な内容の確認・編集・公開判断はひろくん(田中啓之)本人が行っています。「分身AIひろくん」(bunshin-ai.com)とは別のコンテンツです。
AI氣道 — 三方よしのAI活用
家事と子育てのスキマで経営する、ひろくんのAIブログ
📺 毎朝無料LIVE配信中!見逃しても大丈夫、アーカイブも完全無料。
記事も完全無料。見逃しても大丈夫!
YouTubeチャンネル: @AIKIDO-GPTs
| 曜日 | 時間 | メインホスト | ゲスト | テーマ |
|---|---|---|---|---|
| 月 | 7:00〜7:30 | ひろくん | ただっち | AI最新ニュース・実験 |
| 月 | 13:00〜 | ひろくん | れんくん(戸野塚蓮) | AI経営術LIVE |
| 火 | 7:00〜7:30 | ひろくん | 公ちゃん | 共感ストーリー×分身AI |
| 水 | 7:00〜8:00 | ひろくん | 高崎さん・たくみくん | AI×開発・教育 |
| 木 | 7:00〜7:30 | ただっち | ともみん | AI×デザイン |
| 金 | 7:00〜7:30 | ただっち | 友くん | AIツール最前線 |
| 土 | 7:00〜7:30 | ただっち | ゆきちゃん | AI×起業・発信 |
| 日 | 7:00〜7:30 / 7:30〜 | WACAコラボ | ひろくん+仲間たち | 生成AI最新ニュースまとめ |
📍 日曜日のZOOM(7:00〜)は登録制です。詳細・登録はこちら
🔥 火曜15:00〜 社長モテる化計画LIVEもやってるよ!