WATCH REPORT
パスワード変更は無意味?西尾素己さんの話を、AIに任せる私の鍵の数え方で読む
2026.10.10
家事と子育てのスキマで経営する3方よしAI共創コンサルタントの田中啓之、ひろくん(@passion_tanaka)です。今回は、PIVOT公式チャンネルの番組「& questions」の動画『【大企業の96%が情報漏洩】パスワード変更は無意味?/ランサムウェアの入口は認証情報/ホワイトハッカーが明かすサイバー攻撃の実態とAI時代の対策』を紹介するね。
AIに仕事を任せ始めたら、パスワードを変えるだけで安心できるのか。自分が渡している鍵は、すぐ数えられるのか。個人や小さな事業でも、この二つは足元の話です。
PIVOT公式「& questions」の「【大企業の96%が情報漏洩】パスワード変更は無意味?/ランサムウェアの入口は認証情報/ホワイトハッカーが明かすサイバー攻撃の実態とAI時代の対策」を読みます。10月5日公開で、長さは46分26秒。提供はジョーシスです。動画内の発言と数字は、西尾さん・松本さんの説明とジョーシスの調査に基づきます。
司会の野嶋さんとのやり取りを順に聞き、私のログイン台帳と、操作を止めるフックで測り直します。読み終えたら、変更が効く場面を分け、AIに任せるログインを数え、どこで止めるかを決められる。大企業の話を、自分の一手に戻しましょう。
SPEAKER
西尾素己さん(東京大学先端科学技術研究センター 客員研究員)
長くホワイトハッカーとして活動してきた方。10代から、攻撃者より先に脆弱性を見つけて報告してきたと、動画の中で話しています。
松本恭攝さん(ジョーシス 社長)
番組の提供企業ジョーシスの社長。ジョーシスの調査数字と、既存のお客様の検証結果を紹介しています。
司会は野嶋紗己子さん。46分26秒、2026年10月5日の公開です。
AIの「今」を毎日シェアしてる無料コミュニティやってます
GPTs研究会に参加する(無料・8,900名突破!)
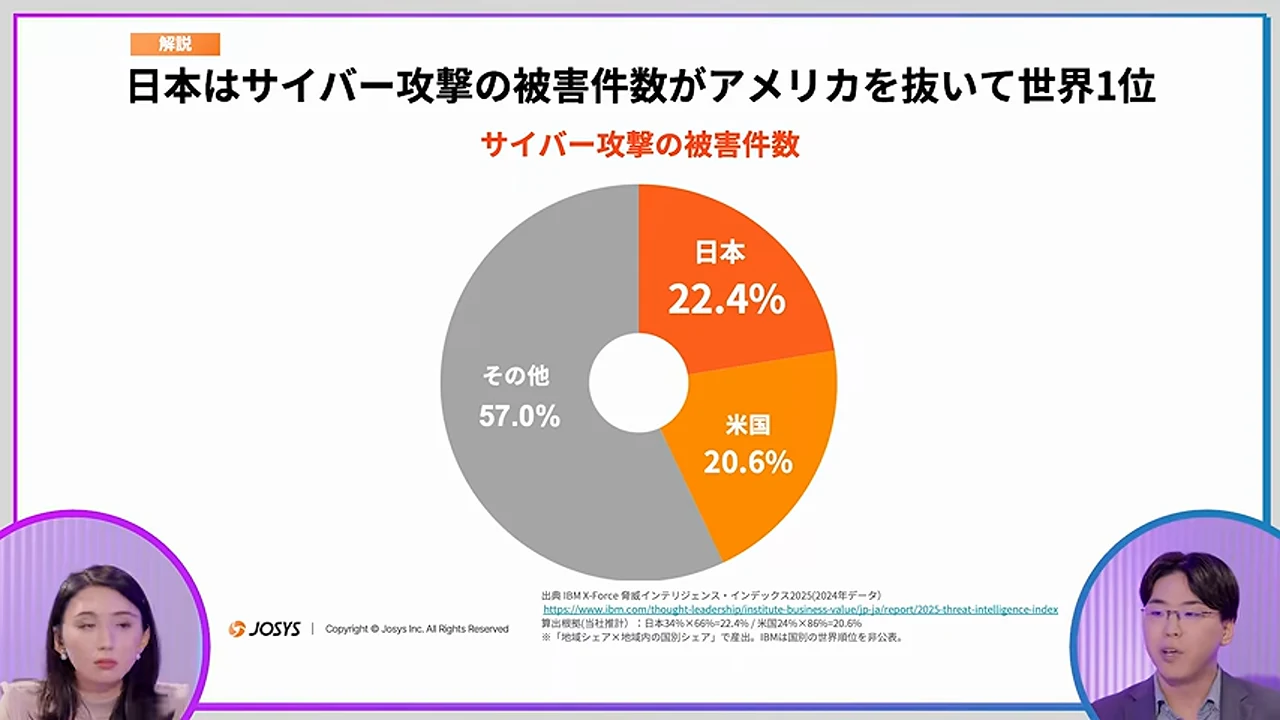
不自然な日本語を見つければ、怪しいメールを見抜ける。その頼り方を、西尾さんの話は揺さぶります。動画のスライドが示す被害件数の内訳は、日本22.4%、米国20.6%、その他57.0%。西尾さんは、日本が世界1位となった背景にAIを挙げています。
西尾さん(動画の中で・5:26〜)
言語の面でのバリアっていうのが取り払われた。同じことが実はサイバーでも起きてるんです
西尾さん(動画の中で・5:31〜)
AIを使えば攻撃者は日本語のフィッシングメールを一瞬で書くことができる
私なら、日本語の違和感に頼る前に、AIへ任せる鍵と権限を決めます。
攻める側もAIに委ねている。同じ道具なんですよね。西尾さんの説明では、日本語のメールを書く言語の壁が消えています。文章が自然かどうかだけで、入口を守るのは難しい。
ClaudeやChatGPTに仕事を任せる私にも、関係のある話です。任せられる仕事が増えるほど、どこまで触れてよいかを先に決めたい。
私が大事にする「AIに委ねて、人は積み減らして生き直す」にも、委ねるための条件が要ります。仕事を減らした先で、鍵の心配を抱え続けたくない。
翡翠さんの記事を紹介した自記事では、「私は最小権限を選びます」と書きました。AIのせいにする前に、鍵と権限を見る。今回も同じ入口です。
動画が日本への攻撃を見ているのに対して、私は自分がAIへ渡す権限を見る。頼む仕事に必要な範囲まで。ここは任せる前に決めます。
→ 渡す範囲を決める
5分を区切りに、AIへ任せたい仕事を一つ選びます。使うサービスと必要な操作を書き、仕事に関係のない権限まで渡そうとしていないか見ます。一つに絞れなければ、一番小さな仕事を選んで止めます。
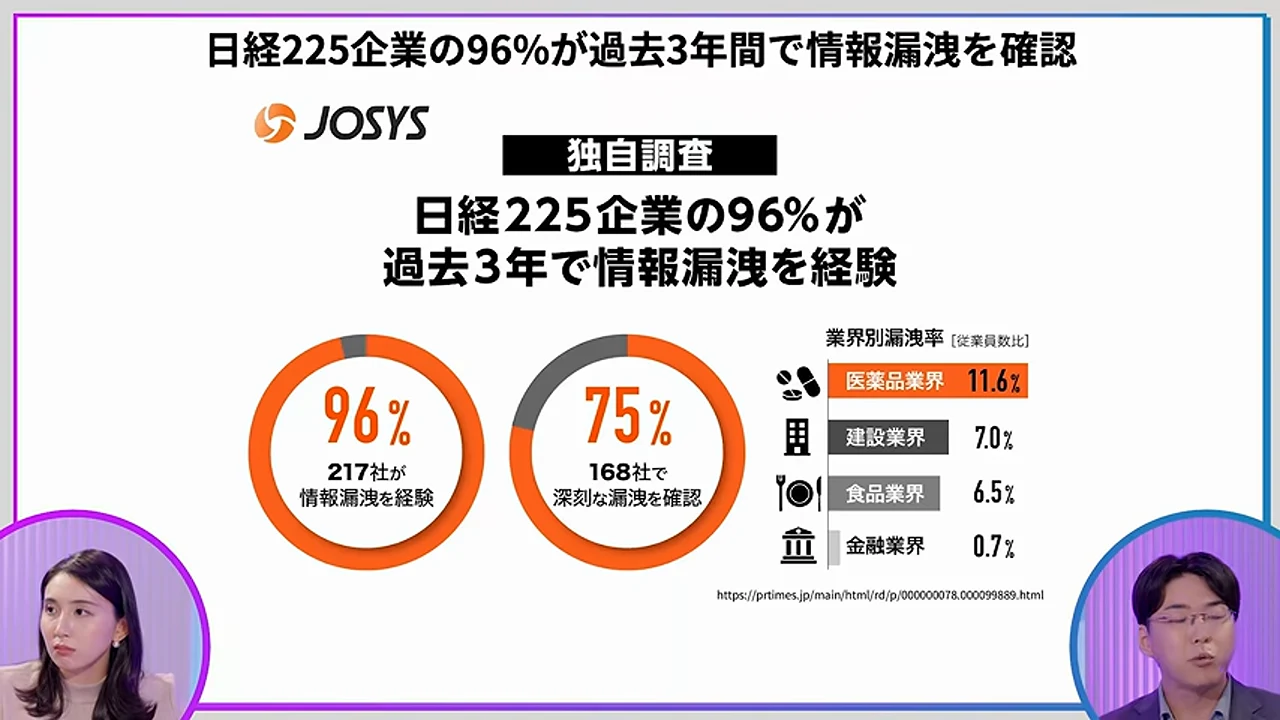
96%と聞くと、自分の会社まで含まれた数字に見えますよね。ジョーシスの調査によると、対象は日経225企業。過去3年以内に情報漏洩を経験したのが225社中217社です。まず、この範囲を置いてから読みたい。
西尾さん(動画の中で・9:32〜)
漏れて一番困る情報って何なんですかというところなんです。どう考えても認証情報なんですよ。認証情報が漏れたらそれ使って中入られますから
数字を使う前に、誰が何を数えたかを読みます。
96%は強い数字です。でも、日経225企業の217社と、日本企業全体では、読者が思い浮かべる景色が違う。対象を省けば、数字が別の話を始めてしまうんですよね。
ジョーシス自身の独自調査で、過去3年以内の漏洩経験を数えたもの。この出どころごと残します。一次情報を読まず、整った物語で穴を埋めたくないからです。
西尾さんが認証情報を攻撃の入口として重く見ることに、私も賛成です。中に入るための鍵。まず何を持っているかが見えなければ、渡す範囲も決められません。
1Passwordの動画を読んだ自記事では、金庫を選ぶ前に、使い回しとAIに渡している鍵を紙に数えると書きました。サービス名と、誰に使わせているか。鍵の値を書く必要はありません。
動画は大企業の漏洩を数えています。私は、AIに任せているログインを数える。数字の大きさより、自分が次に確かめられる範囲へ戻します。
→ 数字の対象を添える
3分で、気になった数字の横に、調べた組織・対象・期間を書きます。自分の事業へ当てはめる前に、その数字が何を数えたものかを一文にします。対象が見つからない数字は、使わずに置きます。
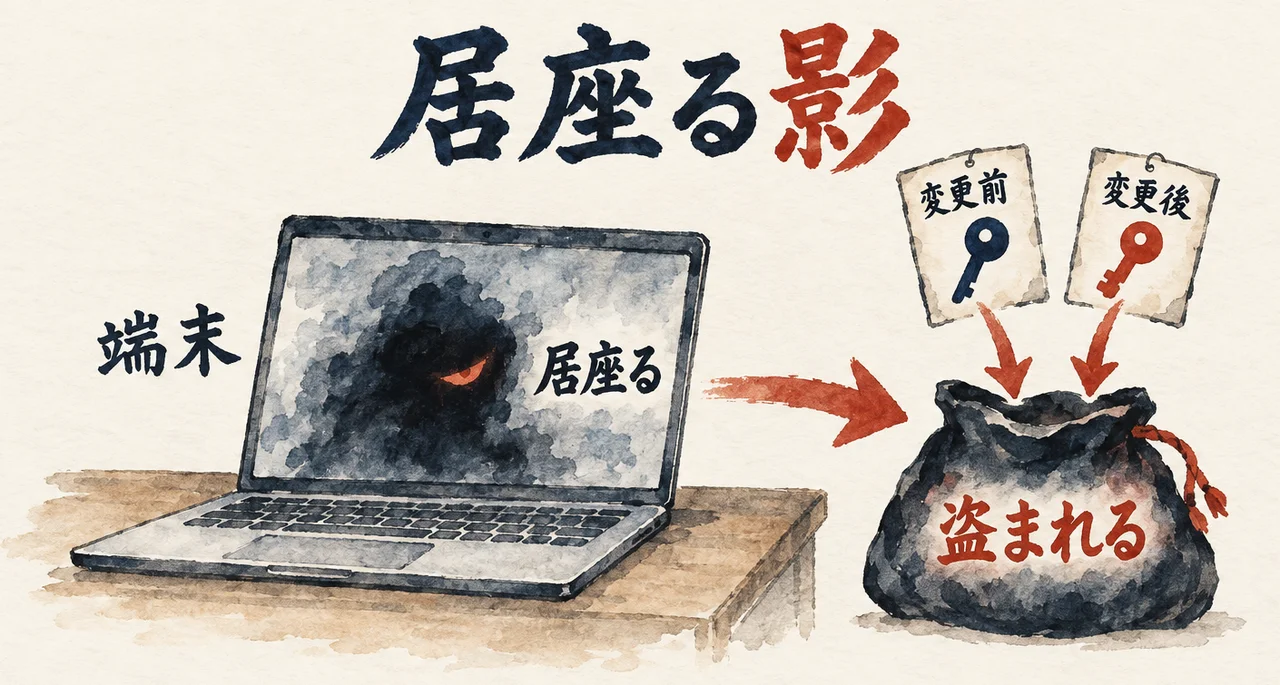
盗まれても、パスワードを変えればよいのでは。動画でもこの疑問が出ます。西尾さんの答えは、盗むプログラムが端末に居座ること。認証情報を盗むマルウェア「インフォスティーラー」が、変更後の情報まで取り続けるという説明です。
西尾さん(動画の中で・21:02〜)
ただやっぱり思い出していただきたいのはずっといるんですよ
西尾さん(動画の中で・21:09〜)
1日に1回パスワードを変えると、しかも400桁で変える。やってても意味ないんですよ。要はパスワードを変えましたっていう処理を持ってかれるんで、常に新しい認証情報をこいつは吸い続けるんですよ
私なら、「変更は無意味」で話を閉じず、端末に何が居座っているかを分けます。
毎日変えても、新しい認証情報を盗まれる。西尾さんが説明しているのは、この場面です。見出しだけを答えにすると、変更が意味を持つ別の場面まで消えてしまう。
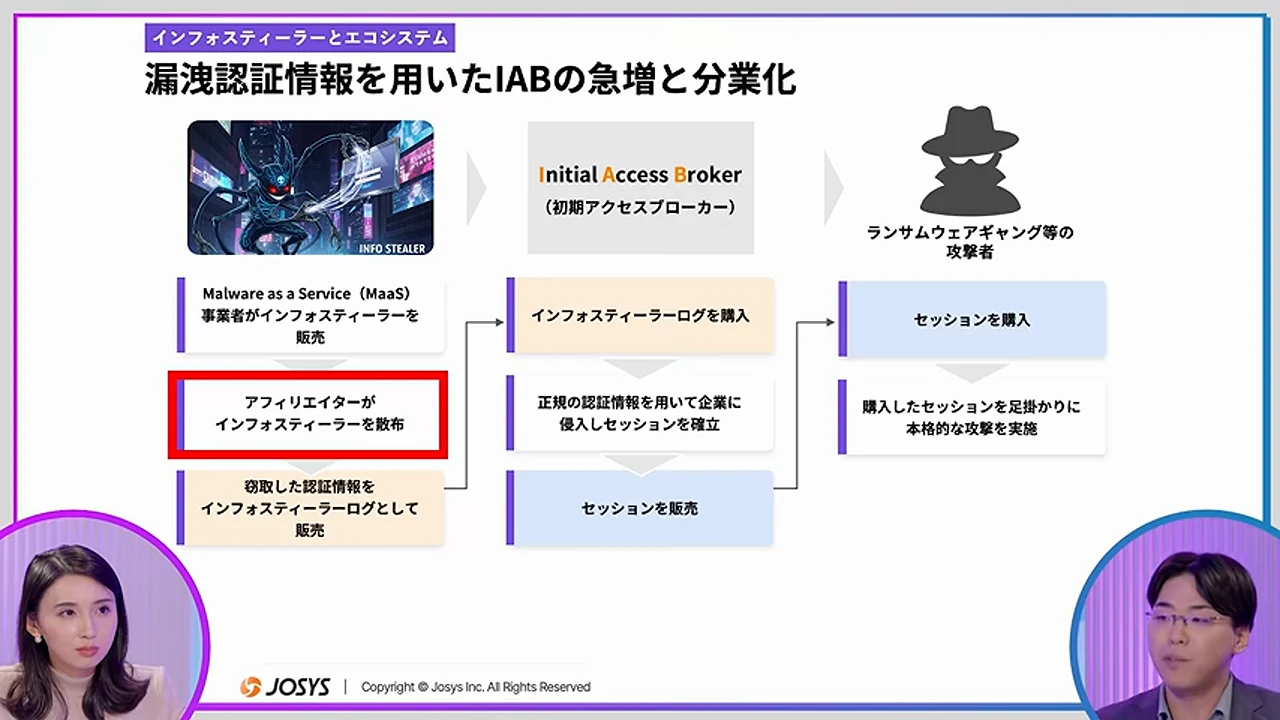
西尾さんの説明では、攻撃は分業で進みます。
- マルウェアを作って売る。
- 広める人が端末へ届ける。
- 盗んだ認証情報を闇市で売る。
- 侵入を請け負う初期アクセスブローカーが買い、裏口を仕込む。
- ランサムウェアの集団が買い、本格攻撃する。
動画の中でも「本当に闇バイトみたいですね」という声が出ます。一人が全てをする構造ではないんですね。
動画は、盗み続ける仕組みを説明しています。私が押さえるのは、変更の意味が失われる条件です。端末に居座られている話と、盗んだ情報を後で使う話。ここを分けて考えます。
→ 居座る条件を読む
3分で、「端末から新しい情報も盗まれる場合」と「盗まれた情報が後で使われる場合」を二行に分けます。変更の意味を、見出し一つで判断しないためです。どちらか分からなければ、分からないと書いて止めます。
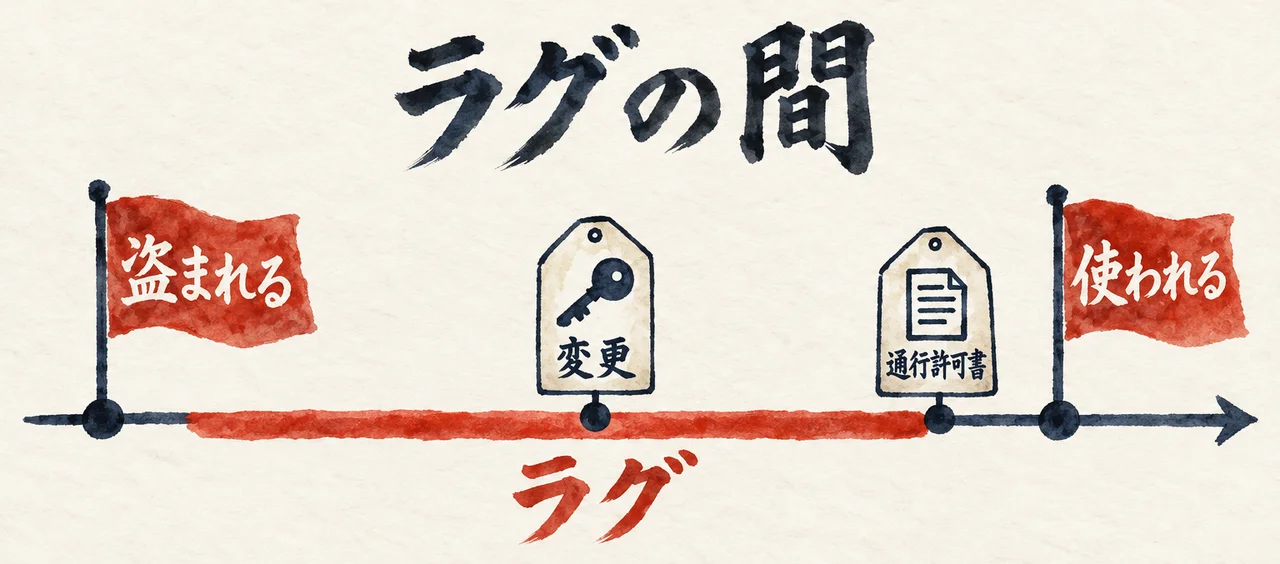
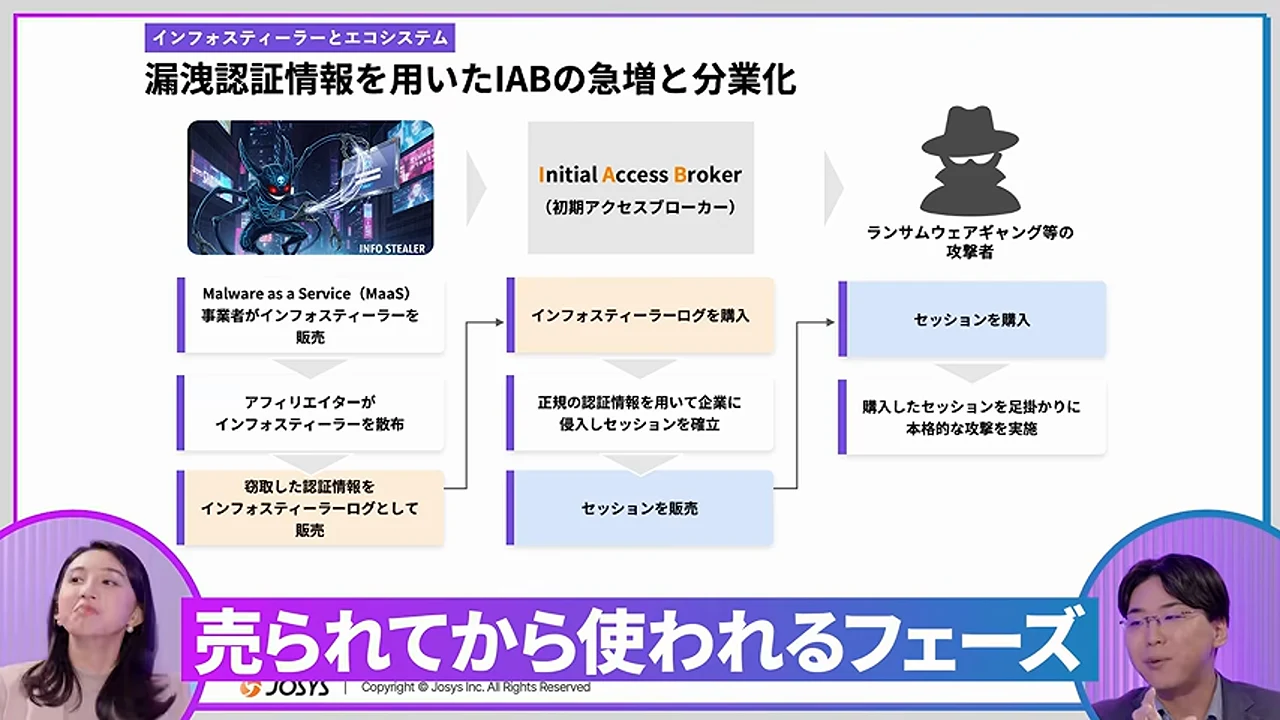
西尾さんは続けて、変更に全く意味がないわけではないと話します。盗まれてから使われるまでの時間差です。ただし、多要素認証を終えた通行許可書に当たるクッキーも盗まれる。西尾さんは、その有効期限が短ければいい、と話します。
西尾さん(動画の中で・23:24〜)
意味はあるよっていうのに気づくと思うんですよね
西尾さん(動画の中で・23:39〜)
ここラグがあるんですよ。このラグが例えば1ヶ月あれば、例えば2週間に1回変えてますよっていう人が救われるわけですよ
西尾さん(動画の中で・23:53〜)
多要素認証も実はインフォスティーラーは持ってっちゃうんですよね
「意味はある」と「万全ではない」を両方残します。
西尾さんの説明では、盗まれた情報が使われるまでに1か月あれば、2週間に1回の変更が間に合う場合がある。一方、端末に居座られれば、新しい情報も盗まれる。条件が違うんですよね。
多要素認証にも意味はある。でも、認証後の通行許可書まで持っていかれる話がある。便利な対策を、全部を守る約束へ膨らませない。事実はそのまま置きます。
私が管理するGemini APIでは、7月22日に身に覚えのない利用が見つかりました。約30分で722件。「ぞっとしました」と書いた出来事は、Gemini APIキーの不正利用を書いた記事に残しています。
記録では、同じ時間のタスク履歴・生成内容・Google側のログを照合し、対象キーを隔離した後にリクエストが止まったことを確認しています。経路は証明されていません。
動画が説明するのは、盗まれてから使われるまでの時間差です。私の手元にあるのは、使われた後に止めた記録です。ラグの間に手を動かせるか。変更の意味を考える時、私はそこを見ます。
→ 時間差を書き出す
5分で、動画の「盗まれた時」と「使われる時」を紙に分けます。変更が間に合う条件と、端末に居座られて変更後も盗まれる条件を、横に一つずつ添えます。書き出せない所は、動画へ戻る目印だけ残して止めて構いません。
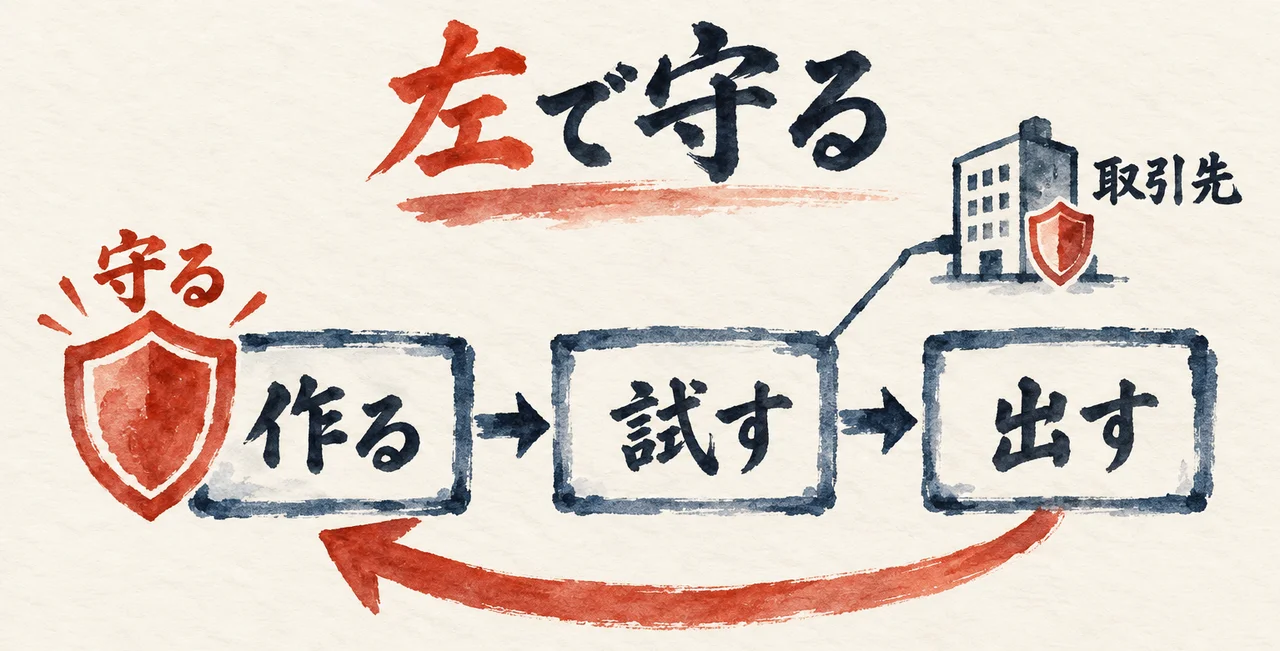
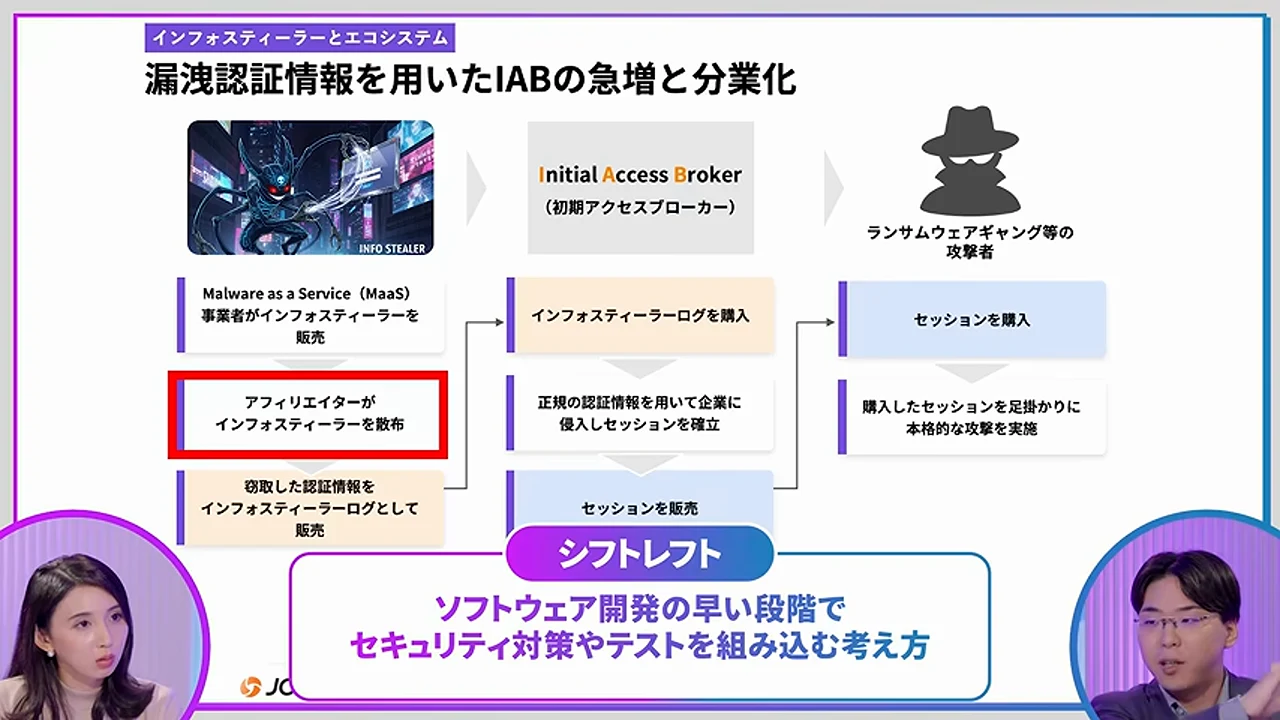
漏れてから気づくまで、何も見えないままでよいのか。動画では、漏れている前提で考える話が出ます。西尾さんが注目するのは、分業の途中で認証情報が売りに出ること。攻撃が進む前に、そこで気づくという考え方です。
西尾さん(動画の中で・28:50〜)
入られた後に検知するって申し訳ないけれども、僕は攻撃ばっかり研究してきたんで、研究者から言うと攻撃者の方が圧倒的に有利です
西尾さん(動画の中で・29:34〜)
なので左で戦いましょうよっていうのがシフトレフトですね
私なら、自分が見られる入口を決め、取引先まで含めて守ります。
動画が挙げる対策は、漏れたらすぐ分かることと、漏れていても入られないこと。この二つです。どちらかだけで安心したくない。
攻める側は、作る人、盗む人、侵入する人が組んでいます。守る側も一社だけで抱えず、取引先の端末やIDまで含めて手を組む。
西尾さんの「シフトレフト」は、攻撃が進んだ後より、手前で対処すること。盗まれる入口から始まり、権限を広げられ、ランサムウェアを広められる。右まで進んでからでは不利だ、という説明です。
動画は、闇市に認証情報が売られていないかを見る話をしています。私は闇市を覗けません。覗けるのは、自分の足元の左側です。
鍵がどこにあり、誰が使い、どこへ触れたら止まるのか。AIに任せる私が決めるのは、ここです。見られる範囲をはっきりさせ、そこから守ります。
→ 自分の入口を描く
5分で、AIが使うサービスから取引先との接点まで、線でつなぎます。鍵の置き場所と、誰が使うかを書き、確認する相手が必要な所に名前を添えます。線がつながらない所は、空けたまま止めます。
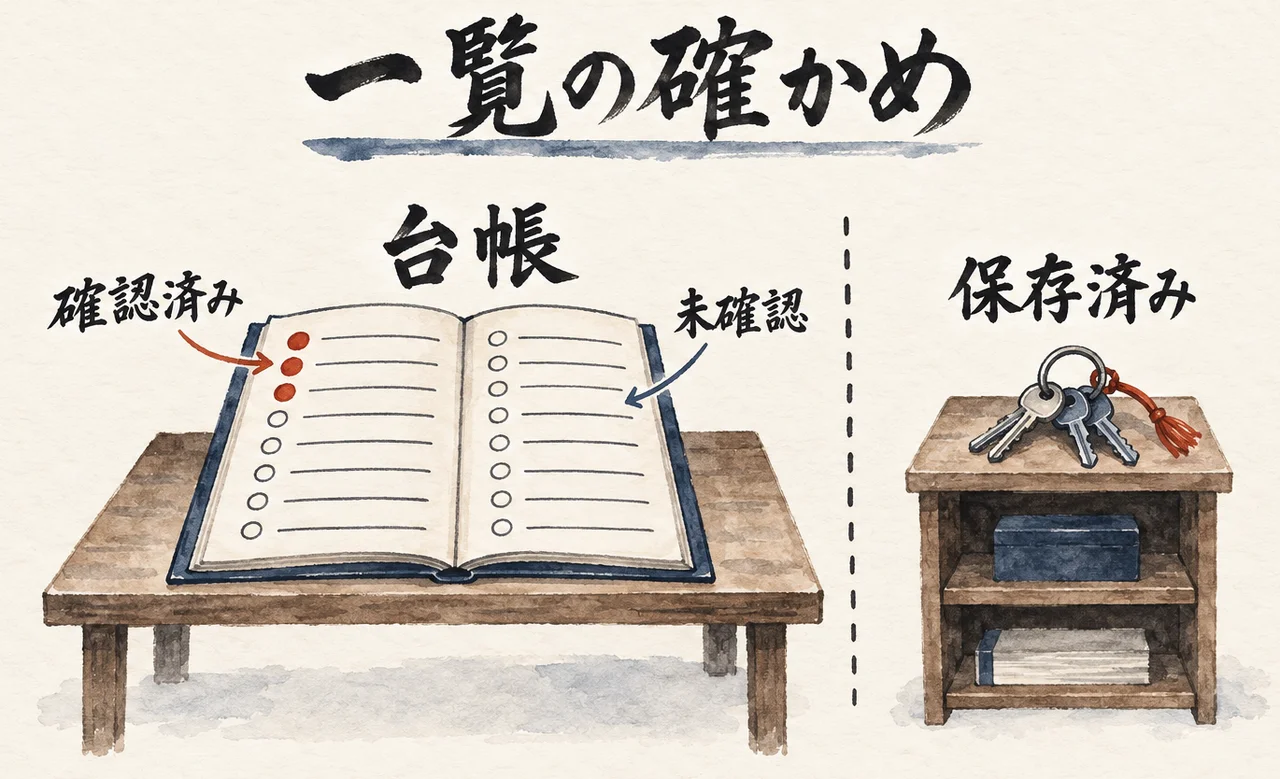
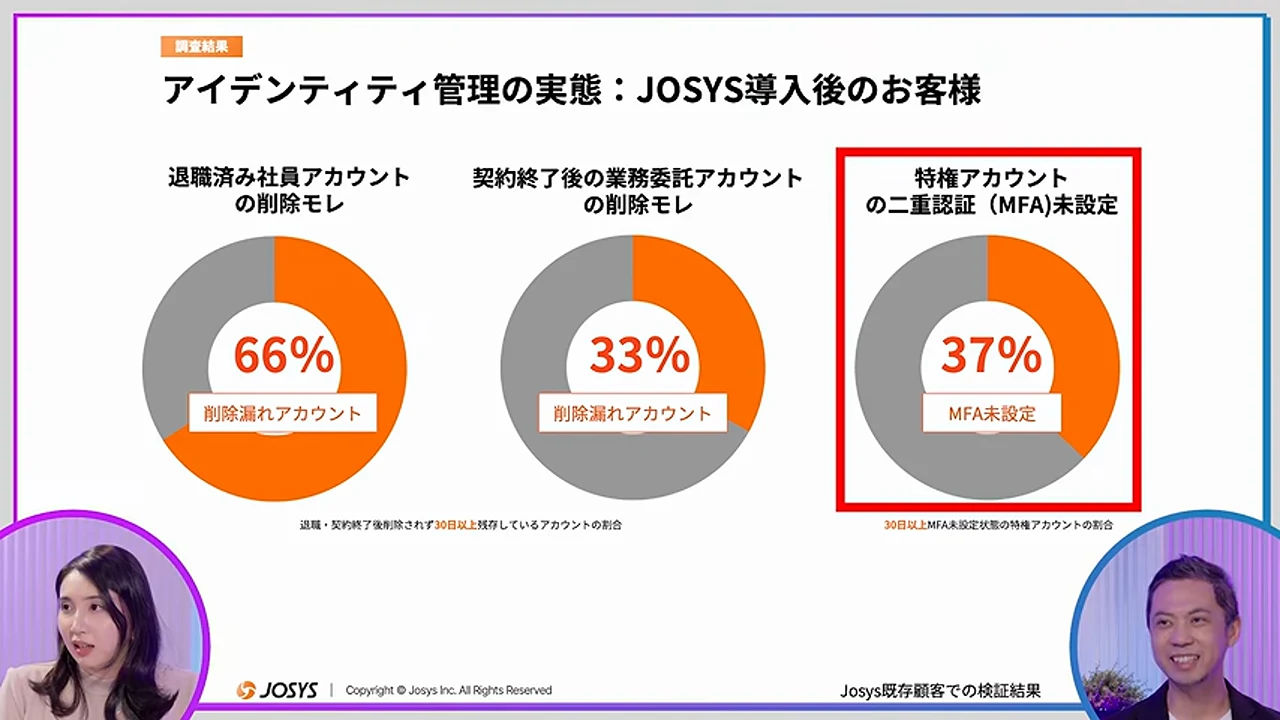
一覧が出るかと、使える状態まで分かるかは別です。ジョーシスの既存顧客の検証では、30日以上放置された退職者アカウント66%、契約終了後の業務委託先アカウント33%、特権アカウントの多要素認証未設定37%。動画の「7割」は、ジョーシスが中堅・大企業のCIO200名に聞いたアンケートの結果です。私も足元を数え直しました。
松本さん(動画の中で・32:17〜)
じゃあ社内の認証情報すぐ出ますかと。実は7割の会社がすぐ出ますと認証情報を把握できていますと
松本さん(動画の中で・32:36〜)
この認証情報を実際に全て出せる会社、これ残念ながらほぼいませんでした
松本さん(動画の中で・32:44〜)
退職した社員の66%のアカウントは、そのまま30日以上経っても放置されている状態でした
一覧の件数と、動作を確かめた件数を分けて持ちます。
帳面があるだけで「できている」と言いたくない。違和感を、次に直す場所が見える記録へ変えたいんですよね。今回、AI秘書の凛ちゃんが鍵の値を読まずに数えました。
10月10日時点で、AIに任せるログイン台帳は58サービス。一度ログインして保存した場所を、サービスごとに記録した帳面です。私の全アカウントの一覧ではありません。
58サービスのうち、動作確認済み3、まだ一度も測っていない46、ログイン待ち6、期限切れ2、保存の期限が来ている1。全部で58です。一覧は出る。でも、生きていると確かめたのは3。
開いたままの問題は13件。直近30日では、本人である私に頼んだ回数20、入り直しの失敗2、止まったまま0。問題13件と、止まったまま0は、別々の数として残します。
Macのキーチェーンに預けてあるサービスは6。パスワードとユーザー名は6、確認コードの種は0。保存してあることと、動作を確かめたことは、別の数です。
動画の66%・33%・37%は、人事や権限管理の抜け漏れの話です。私の足元で近いのは、AIに任せたログインを確かめていない46サービス。
次に測る場所の印として使います。58件を持っていることより、46件をどう確かめるか。私はそこへ進みます。
→ 確認した数を分ける
10分を区切りに、ログインの帳面へ「最後に動作を確かめた記録」を添えます。保存済みと確認済みを分け、確認の記録がないものを次に測る対象にします。記録が無いものは、無いと書いて、そこで止めます。
松本さんの結びは、あらゆる従業員・取引先のIDを管理すること。西尾さんも、基礎的な対策で狙われにくくなると話します。私がAIに仕事を任せる時、その「当たり前」を人の注意力だけで続ける形にはしたくありません。
西尾さん(動画の中で・44:51〜)
これじゃあブーム過ぎたからやめていいかっていうと、ずっと基礎的な攻撃をやり続けるチームっていうのもいるんで
松本さん(動画の中で・45:37〜)
完備することよりも当たり前のことを当たり前にやっていく。そのためにはあらゆる従業員のあらゆる取引先のIDをしっかりと管理をしていくことが必要です
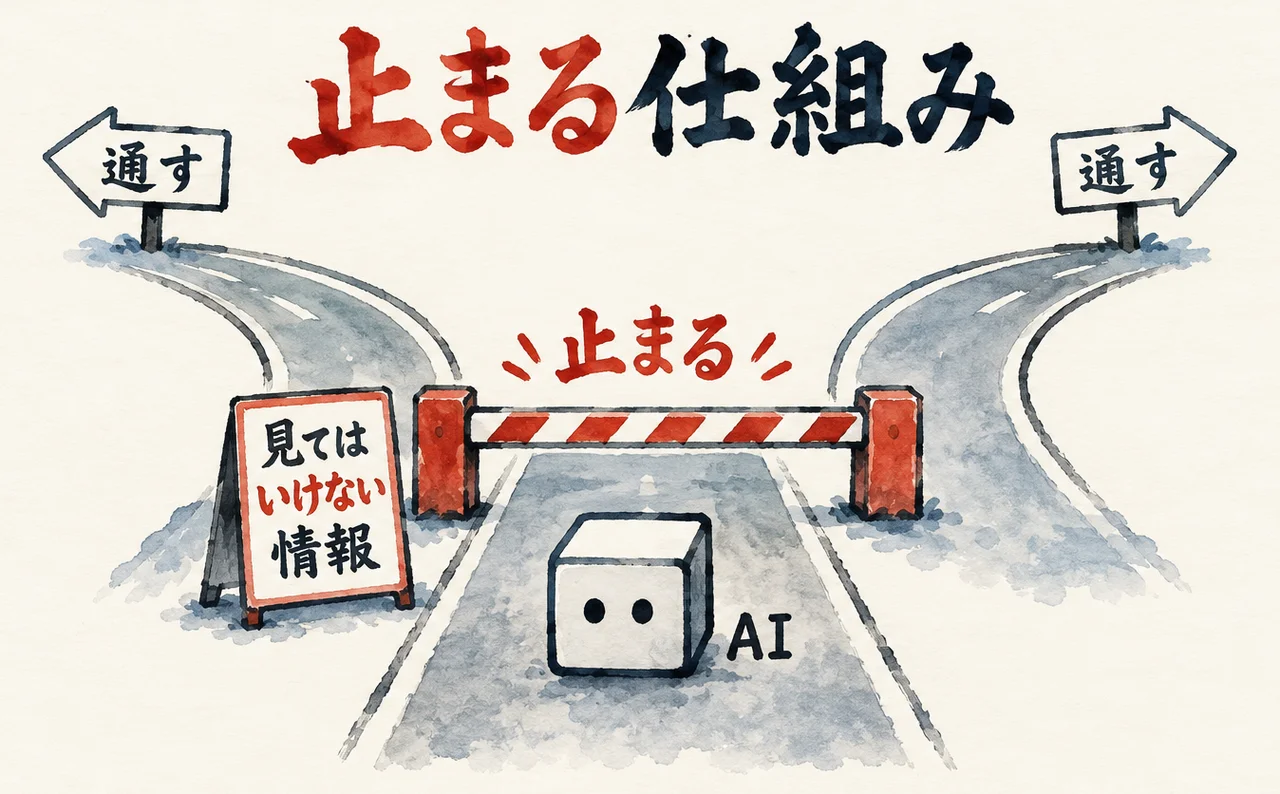
私なら、当たり前の確認を、触れたら止まる仕組みに置きます。
松本さんの話は、そのとおりだと思います。ただ、任せる仕事が増えるたび、私が覚えて見張り続けたら抱え込みが戻る。AIの動きを見て、仕組みへ返したい。
10月10日、AI秘書の凛ちゃんの操作が、フックに2回止められています。
1回目は、認証情報を守るフックの判定結果をファイルへ書き出そうとした時です。保護ファイルへのシェル経由の書き換え・削除を遮るフックが反応しました。コマンドにフックの置き場所と書き出し先が含まれたことが原因というのは、推測です。
書き出しなしでやり直した2回目は、コマンドの文字列に「.env」のパスを入れただけで停止。機密ファイルへのアクセスを遮り、APIキーや認証情報をAI秘書に見せない設計だと表示されました。
AI秘書はどちらも迂回せず、止まった出力を証拠にしました。ここで確かめられたのは、その操作が止まった、という一点です。
8月31日の配信でも、私はAIが見てはいけない情報に触れたら止まる仕組みを話しています。松本さんがID管理を説く横で、私はAIの操作が止まる場所を確かめます。
止めるのは、触れてはいけない所だけです。それ以外は止めずに、任せた仕事を最後まで進めてもらう。止める場所を絞るほど、終点まで預けられます。
委ねられる理由を、AIを信じる気持ちだけに置かない。数えて、止めて、AIに任せます。
→ 停止の記録を見る
5分で、手元にある停止の記録を一つ読みます。何をしようとして、どの操作が止まったかを書きます。秘密の値を開かず、止まった結果から確認します。記録が一つも見つからなければ、その事実を書いて止めます。
Q. パスワードは変えなくてよいのですか?
A. 西尾さんは、変更に意味がある場面も説明しています。盗まれてから使われるまでに時間差があれば、変更が間に合う場合があります。一方、盗むプログラムが端末に居座れば、変更後の情報も盗まれる。私は、この条件を分けて考えます。
Q. 96%は、日本企業全体の数字ですか?
A. 日本企業全体の数字ではありません。ジョーシスの独自調査によると、日経225企業のうち、過去3年以内に情報漏洩を経験したのが225社中217社です。対象と期間を添えて読む数字です。
Q. インフォスティーラーとは何ですか?
A. 認証情報を盗むマルウェアです。西尾さんの説明では、メールの不審なファイルやサイトを入口に端末へ入り、ID・パスワードの入力時などに情報を送ります。端末に居座り、変更後の情報や認証後のクッキーも盗むという話です。
Q. 私のログイン台帳は、何を数えたものですか?
A. AIに任せるため、一度ログインして保存した場所をサービスごとに記録した帳面です。私の全アカウント一覧ではありません。AI秘書が鍵の値を読まずに数えた58サービスのうち、動作確認済みは3、まだ一度も測っていないものは46でした。
パスワード変更の意味は、盗まれ方と、使われるまでの時間差で変わります。見出しの強さに合わせて、片方を消さない。
私の台帳は58サービス。でも、動作確認済みは3でした。一覧が出ることと、使えると確かめたことは別です。
AIに任せるほど、鍵の管理を私の注意力だけに背負わせたくない。次に測る場所を数で見つけ、触れてはいけない所では操作が止まる。数えて、止めて、AIに任せる。この順で、委ねるための条件をつくります。
COLUMN
見習いに合鍵を渡す前に、帳面へ書くこと
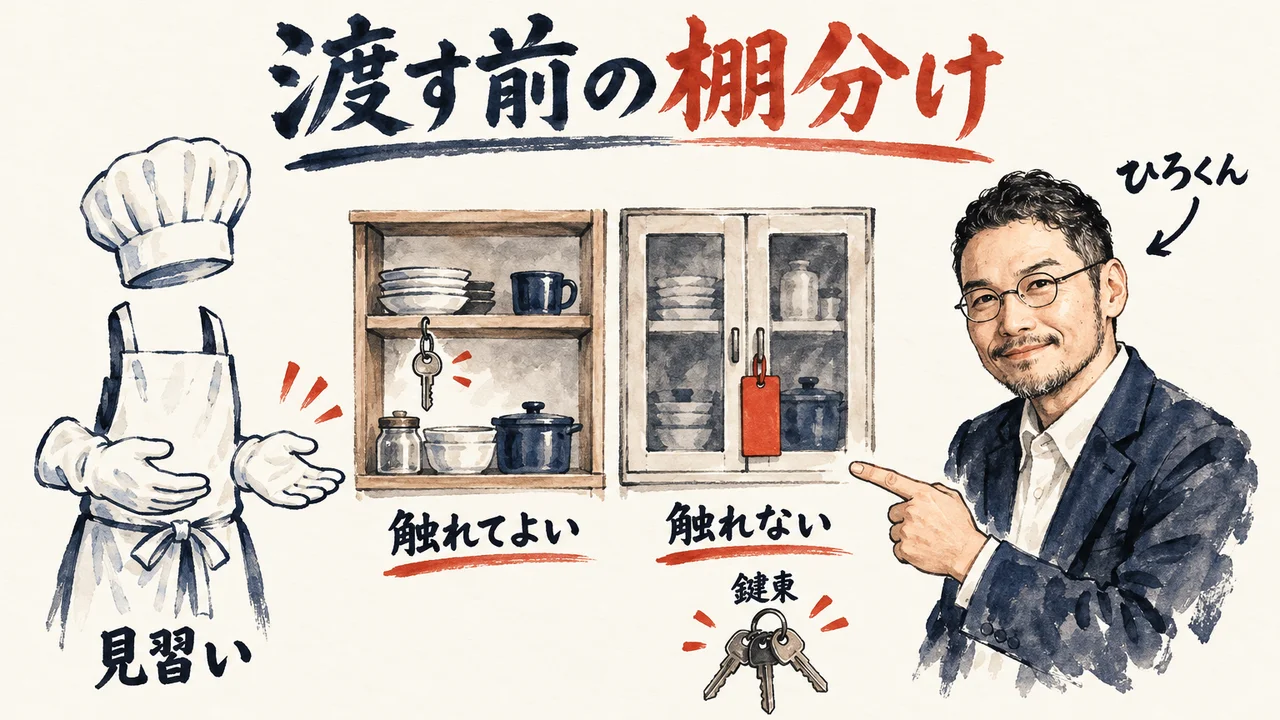
厨房の鍵束に置き換えて考えます。見習いに合鍵を渡す前に、どの鍵がどの棚を開けるかを帳面に書く。食器の棚や、店主だけが開ける棚。さらに「最後に開けて確かめた日」を付けます。鍵が帳面に載っているだけでは、その棚が今も開くか分からない。ここで考えたいのは、見習いに渡す仕事の形です。作ってほしい料理に必要な棚が見えれば、渡す鍵も決まる。鍵束を丸ごと渡す前に、仕事と鍵をつなぎたいんですよね。使われ方まで見える鍵だけを、合鍵にして渡します。
抱え込みになる境界は、結果を自分で所有し、完成させなければと執着して、結果を委ねられなくなった時。私はそう考えています。合鍵を渡しても、最後まで自分が握っていたら、任せた仕事を手放せない。今も、この戦いの最中です。「鍵を渡したから任せた」と言い切るのは早い。持つ鍵と渡す鍵を分け、渡した先で何を任せるのかまで決める。自分が握り続ける所を見つけるためにも、帳面が役に立つ。私自身の抱え方が、そこに見えます。
帳面は、書いた私だけが分かる形では困ります。私が厨房を離れている時、見習いが読んで、使ってよい鍵と開ける棚を結び付けられる形にしたい。「この鍵、何用でしたか」と聞かれるたびに、説明する仕事が私へ戻ってくるからです。棚の名前と使う人、そして確かめた記録。読む人が次の動作を選べる言葉で残す。書く量を増やすより、次の人が迷う所を減らす。私の頭の中だけにある厨房を、任せた人も動ける厨房へ変えていくんです。読んで迷わない帳面なら、私が厨房にいない時間も、料理は止まりません。
料理を頼む時、必要な棚が開けば仕事は進みます。どの棚も開けられることが、任せる条件ではないんですよね。触れてはいけない棚を開けようとしたら、そこで止まる。その境目も、鍵を渡す時に一緒に考えたい。注意してね、と口で伝えた内容を、毎回の集中力に背負わせないためです。厨房のたとえで大事なのは、見習いを疑い続けることより、頼んだ料理へ集中できる形を用意すること。任せる人と任される人の両方が、必要な仕事に手を動かせるようにします。
自分で全部の棚を開け、全部の料理を仕上げる姿から、私は離れたい。でも、好きな料理まで手放す必要はない。持つ鍵と渡す鍵を分けたら、自分が夢中になれる所へ戻れる。そのための帳面です。任せた人が読んで動き、開けられなかった棚の記録が返ってきたら、次は帳面か鍵の渡し方を直す。合鍵を渡して終わりではなく、任せた動きから私も学ぶ。厨房を一人で抱える形から、一緒に育てられる形へ。委ねることを、私の好きなことが続く方へつなげたいです。
任せる側の判断を書いた分身AI日記は、Codexに5回却下されて気づいた、「賢いAI」より「委ねるAI」だった話にあります。
分身AIについてもっと知りたい方は分身AI.comもチェックしてね!
関連記事
第1章で触れた記事です。5つの基本対策のうち、今日1つだけ見る順番を書いています
第2章で触れた記事です。鍵の値を書かずに、サービス名と使わせている相手を数える手順を書いています
AIに鍵の値を見せずに任せる側の仕組みと、その限界を書いています
第4章で触れた記事です。使われた時間と、隔離後に止まった事実を書いています
AIに渡さない・見せない・止める、の考え方は、こちらにも書いています
参考リンク
今回紹介した動画本編。時刻つきの発言は、ここで確かめられる
今回紹介した動画
| タイトル | 【大企業の96%が情報漏洩】パスワード変更は無意味?/ランサムウェアの入口は認証情報/ホワイトハッカーが明かすサイバー攻撃の実態とAI時代の対策 |
| チャンネル | PIVOT 公式チャンネル(番組「& questions」・提供はジョーシス) |
| 出演 | 西尾素己さんと松本恭攝さん、司会は野嶋紗己子さん |
| 公開日 | 2026年10月5日 |
| 長さ | 46分26秒 |
| URL | https://www.youtube.com/watch?v=H-7oxjkMYao |
🎁 無料プレゼント
Aiport(ClaudeCode AIエージェント実践会)
ClaudeCodeでAI秘書+分身AI+AIカンパニーが無料で作れるキット&解説動画をプレゼント!
▶ 無料で入会してキットを受け取る🤖 AI生成コンテンツについて
この記事はAIツール(Claude Code)を活用して制作しています。構成・文章生成にAIを使用し、最終的な内容の確認・編集・公開判断はひろくん(田中啓之)本人が行っています。「分身AIひろくん」(bunshin-ai.com)とは別のコンテンツです。
AI氣道 — 三方よしのAI活用
家事と子育てのスキマで経営する、ひろくんのAIブログ
📺 毎朝無料LIVE配信中!見逃しても大丈夫、アーカイブも完全無料。
記事も完全無料。見逃しても大丈夫!
YouTubeチャンネル: @AIKIDO-GPTs
| 曜日 | 時間 | メインホスト | ゲスト | テーマ |
|---|---|---|---|---|
| 月 | 7:00〜7:30 | ひろくん | ただっち | AI最新ニュース・実験 |
| 月 | 13:00〜 | ひろくん | れんくん(戸野塚蓮) | AI経営術LIVE |
| 火 | 7:00〜7:30 | ひろくん | 公ちゃん | 共感ストーリー×分身AI |
| 水 | 7:00〜8:00 | ひろくん | 高崎さん・たくみくん | AI×開発・教育 |
| 木 | 7:00〜7:30 | ただっち | ともみん | AI×デザイン |
| 金 | 7:00〜7:30 | ただっち | 友くん | AIツール最前線 |
| 土 | 7:00〜7:30 | ただっち | ゆきちゃん | AI×起業・発信 |
| 日 | 7:00〜7:30 / 7:30〜 | WACAコラボ | ひろくん+仲間たち | 生成AI最新ニュースまとめ |
📍 日曜日のZOOM(7:00〜)は登録制です。詳細・登録はこちら
🔥 火曜15:00〜 社長モテる化計画LIVEもやってるよ!