READ REPORT
Anthropicが公開したAI悪用の実態|盗まれたAPIキーが攻撃を回している
2026-09-13
家事と子育てのスキマで経営する3方よしAI共創コンサルタントの田中啓之、ひろくん(@passion_tanaka)です。今回は、Anthropicが2026年9月10日に公開した脅威インテリジェンスレポートを読んで、紹介するね。
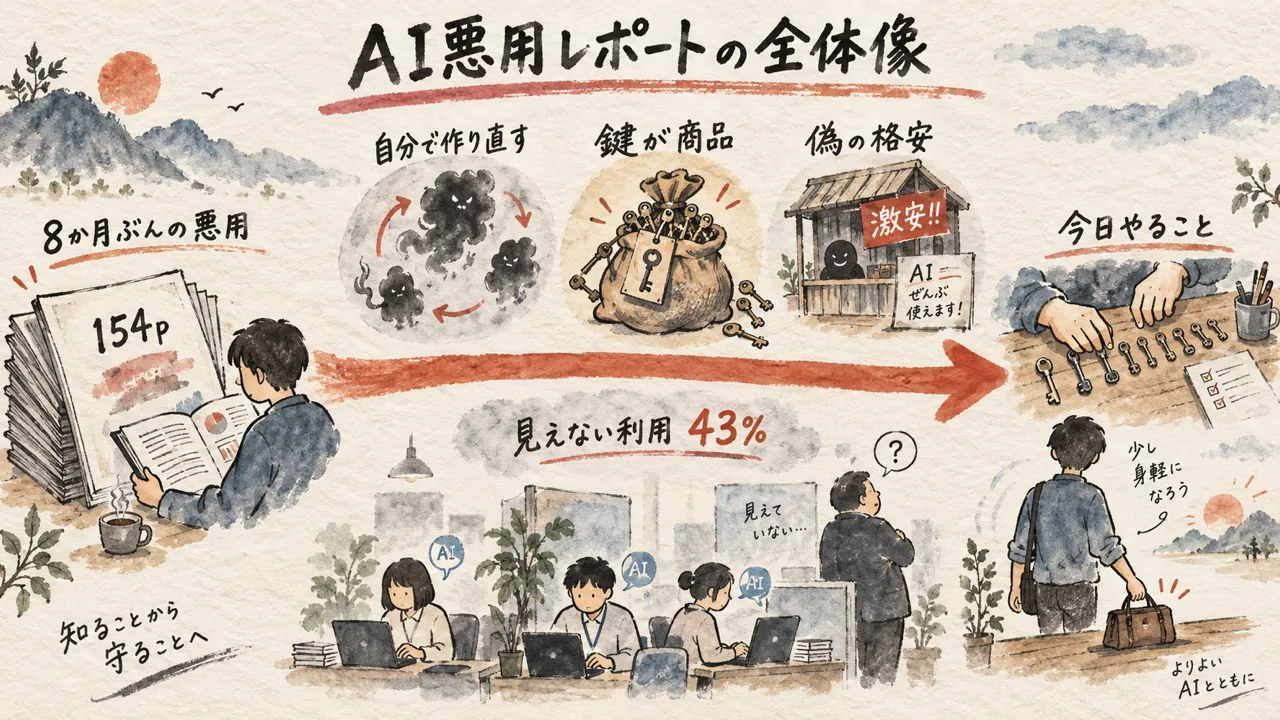
Claudeを作っているAnthropicが、自社のAIが悪用された実例を8か月ぶんまとめて公開しました。全部で154ページ。読み終えて最初に思ったのは「うわ、ここまで書くのか」でした。で、読み進めるうちに——7月に私が食らったAPIキーの不正利用が、この文書のどのページの話なのかが分かってしまった。今日はその中身を紹介します。
3行でわかるポイント
- 攻撃の腕前が身分を示さなくなった——レポートの一番の発見は「洗練された攻撃に、洗練された攻撃者はもう必要ない」でした
- AIは助手から実行役へ——検知されたら自分で作り直すマルウェア、20を超える組織への同時攻撃。人間は標的を決めて結果を見るだけになっています
- そして鍵そのものが商品になった——盗まれたAPIキーは転売品にもなり、他人を攻撃する計算資源にもなり、犯人の身元を隠す蓑にもなります
- 内側はシャドーAIが倍増——未承認のAI利用が絡んだ事案は1年で20%から43%へ。禁止の貼り紙で消えるのは使用ではなく、経営側の視界のほうです
この記事で扱う資料は「Detecting and countering misuse of AI: September 2026」。2026年9月10日公開、対象期間は2025年12月から2026年8月まで。本文中の英文引用は、すべて公開されているPDFの原文から取っています。
レポート本体を開くAnthropic/2026年9月10日公開/対象期間 2025年12月〜2026年8月
AIを作った会社が、自社のAIの悪用事例を自分で公開した
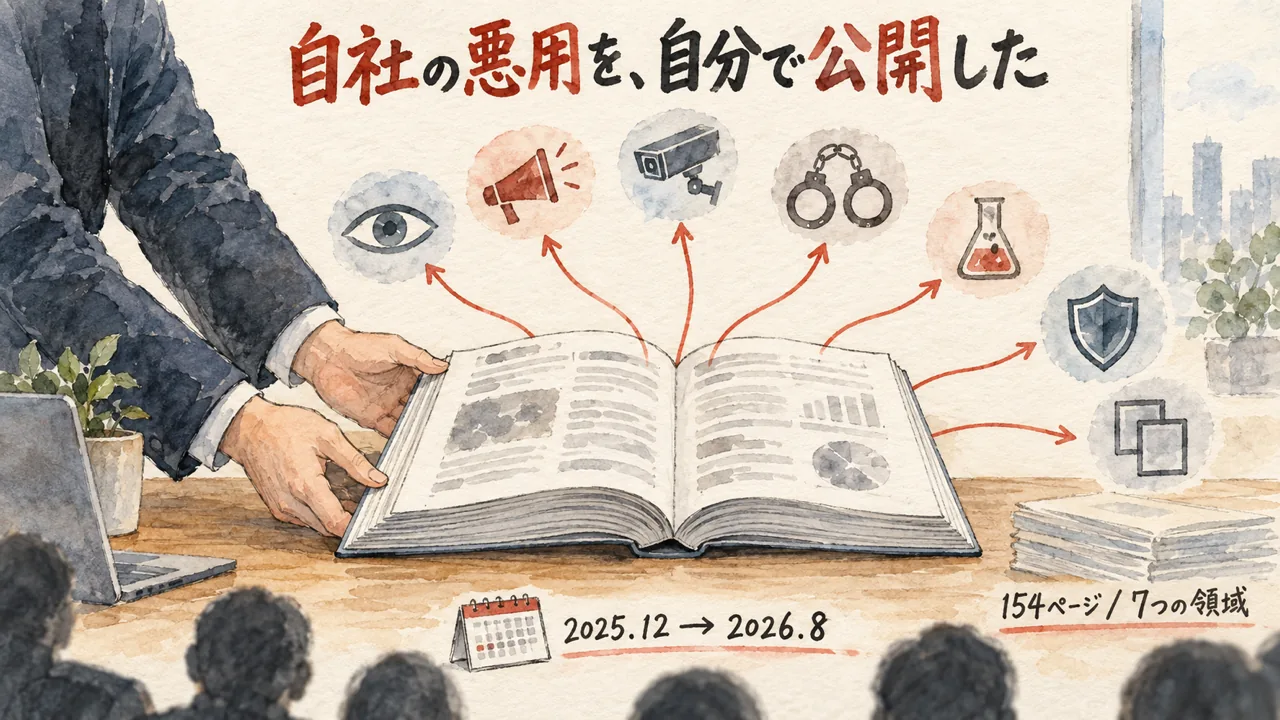
まず、この文書が何なのかから。AnthropicのThreat Intelligenceチームが、2025年12月から2026年8月までの8か月間に見つけて止めた「Claudeを悪用しようとした活動」を、事例集としてまとめたものです。扱う被害領域は7つ。サイバー攻撃、影響工作、監視、詐欺、生物学的な悪用、通常兵器の開発、そして不正な蒸留。
自社製品が犯罪に使われた実態を、加害の手口まで含めて自分で出す。いやー、これはなかなかできることじゃないと思う。レポートの冒頭には、公開する理由がこう書いてあります。
Anthropic「Detecting and countering misuse of AI: September 2026」
「We’re publishing this work because we believe we have a responsibility to disclose malicious misuse of our services. As models become increasingly capable, their risks will increase, unless AI developers and society’s defenders act to make them safer.」
悪用を開示するのは自分たちの責任だから、と。モデルが賢くなるほどリスクも増える、作り手と守り手が動かない限りは——という一文が続きます。
細かいところでひとつ。使われていたのはClaude Haiku・Sonnet・Opusで、Fable / Mythosクラスのモデルでの悪用は、不正蒸留の1件を除いて見つからなかったと書いてある。安全対策の層が厚いモデルほど攻撃者に選ばれなかった、という記録が残ったわけです。ここ、地味だけど大事なところ。
一番の発見は「洗練された攻撃に、洗練された攻撃者はもう要らない」
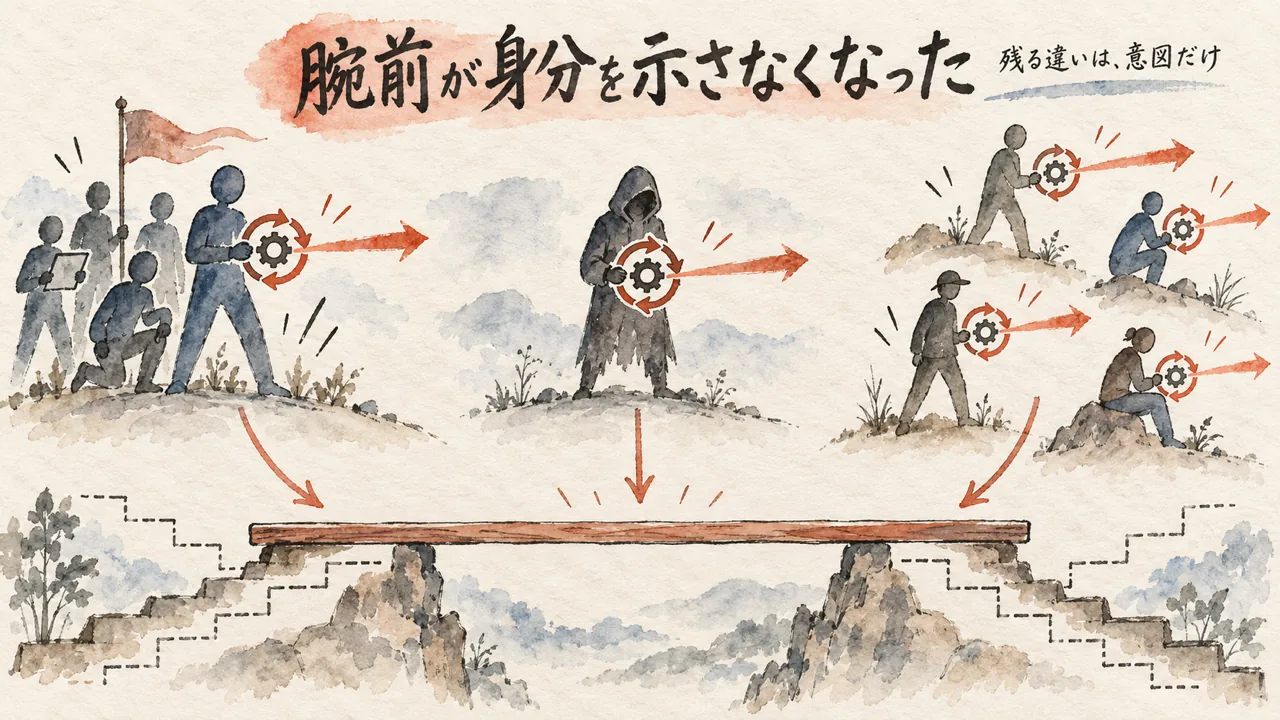
レポートの傾向分析の一本目が、この見出しでした。原文はこうです。
Anthropic「Detecting and countering misuse of AI: September 2026」
「The cybersecurity skills of AI models means that AI has collapsed the labor and tooling gap that used to separate well-resourced, state-sponsored operations from individual operators.」
国家がお金をかけて回してきた作戦と、個人がやる攻撃。そこにあった人手と道具の差が、AIによって潰れた。実際この文書の中では、盗んだAPIキーで動くハクティビスト、バラバラの金目当ての個人、そして国家がらみのスパイ作戦が、ほぼ同じ形の攻撃を走らせています。1年前なら、熟練した何人もの手が要った規模。
で、調査する側にとってはこれが厄介なんですよ。手口の洗練度を見ても「誰がやったか」の手がかりにならない。レポートは「sophistication has stopped being a reliable signal of who is behind an operation」と書いています。腕前が身分を示さなくなった……。残る違いは能力じゃなくて、意図だけ。
料理に例えるね。これまでは、出てきた一皿を見れば「三ツ星の厨房で作られたな」と分かった。設備も人手も、そこにしか無かったから。ところが同じ味の皿が、道具を借りただけの素人の台所からも出てくるようになった。皿から作り手が読めなくなったわけです。
AIは助手から実行役へ。検知されたら自分で作り直すマルウェア
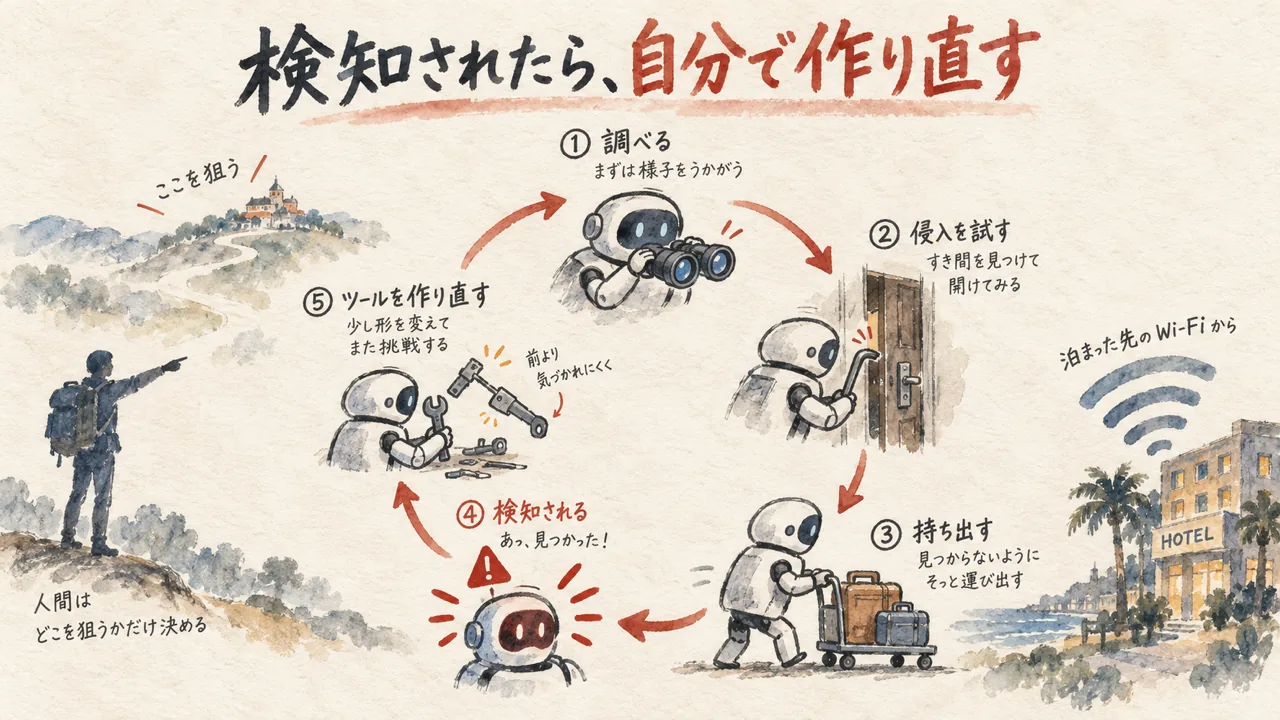
2つめの傾向が、AIの役回りの変化です。もう質問して答えをもらう道具じゃない。偵察も、侵入も、データの持ち出しも、複数のエージェントが実行する。人間が残っているのは「どこを狙うか決める」ことと「持ち出した中身を確認する」ところだけ、と書かれています。
その代表例として挙がっているのが、GTG-20006というロシア系のスパイ活動。Midnight Blizzardとの関連が公に報じられている集団と一致する、とレポートは述べています。ここのやり方が、ちょっと背筋が寒い。
彼らは自分たちのマルウェアがセキュリティ製品に検知されていないかをAIに見張らせていた。検知されたと分かると、エージェントが自律的にそのマルウェアを書き換えて、また作り直す。検知をすり抜けるまで、それを繰り返す。通り抜けたものだけを実戦に出す——という流れです。
これまでのセキュリティは、守る側が新しい検知ルールを作ることで、攻撃側にコストを押し付ける勝負でした。それが逆転した、とレポートは書く。
Anthropic「Detecting and countering misuse of AI: September 2026」(GTG-20006)
「The result of the above is that AI has inverted the cost back onto defenders. (中略)capable adversaries can “close the loop,” bypassing traditional security detections faster than defenders can develop and deploy them.」
被害の規模も具体的です。作戦の計画・偵察・実行の中で標的になった組織は20以上。政府機関、防衛・情報機関、大使館、シンクタンク、防衛産業。ウクライナと欧州が中心で、中東やアジアの海事関連の政府機関まで伸びている。北アフリカのある政府機関からは、30万件を超える国民IDの記録と、50万社以上の商業登記データが持ち出されました。
しかもね、標的に直接ぶつかっていないのが嫌らしいところ。ホテルのゲスト用WiFiを運営する業者を3社以上乗っ取って、DNSの記録を書き換えた。そのWiFiに繋いだ宿泊客の通信が攻撃者のサーバーへ流れ、そこから偽の更新案内でスマホやPCへマルウェアが配られる。狙いはウクライナ関係者やドローン製造の関係者でした。出張先のホテルのWiFi、ですよ。
AIの供給網そのものが、標的であり戦利品であり攻撃用の計算資源になった
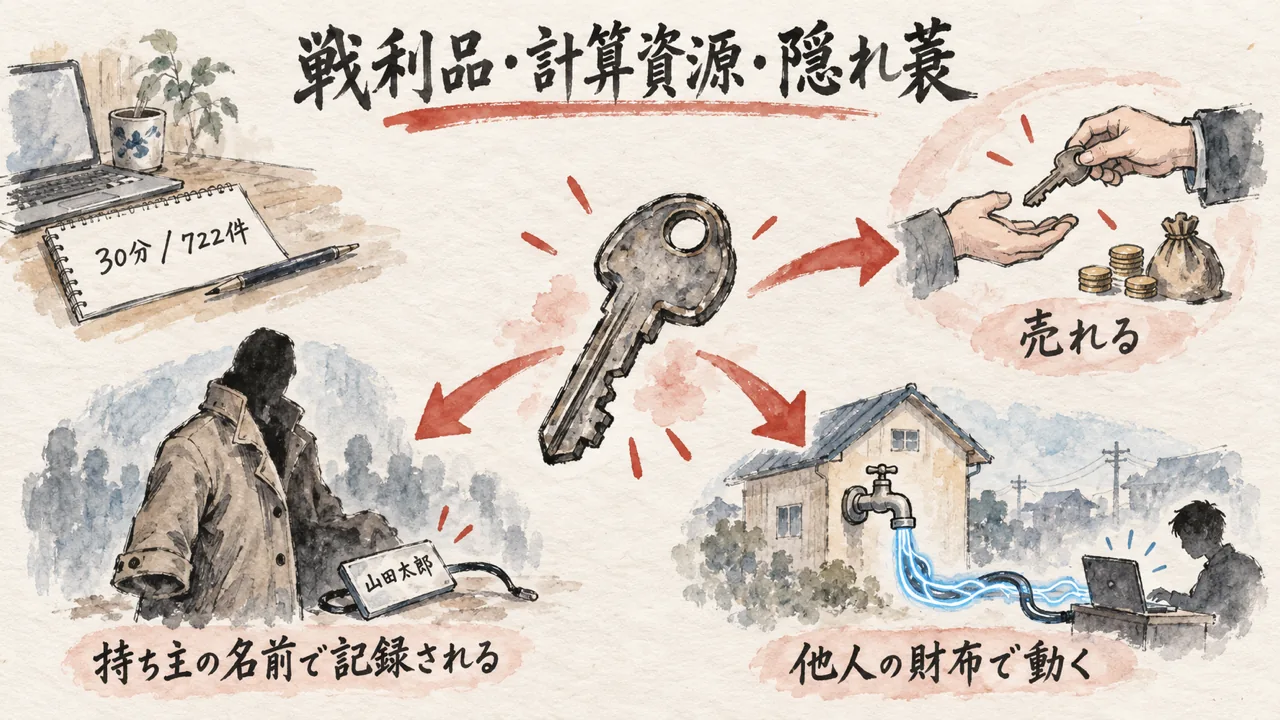
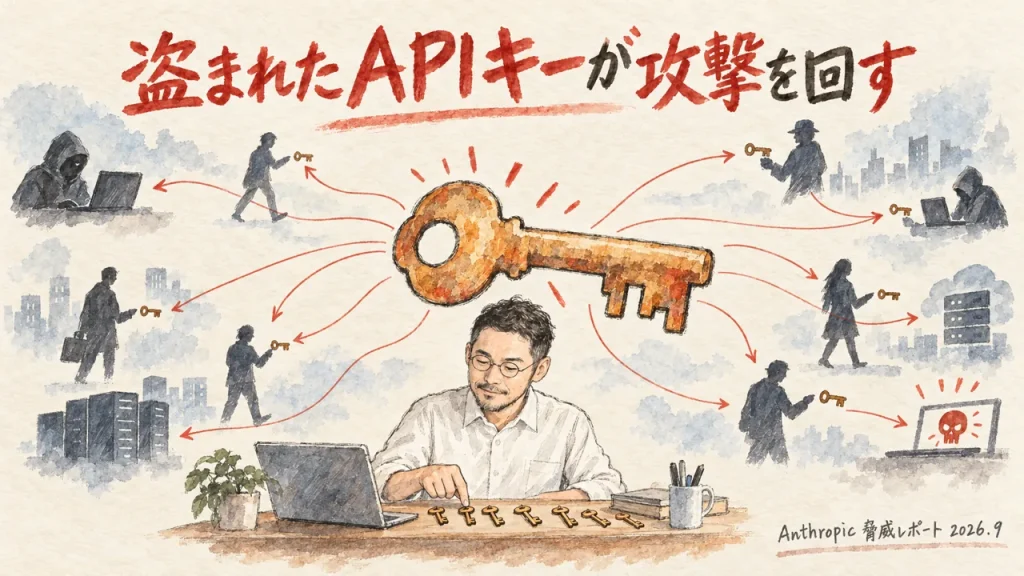
ここからが、私がいちばん長く手を止めた章です。見出しは「AI supply chain as target, loot, and attack compute」。AIへのアクセスそのもの——つまりAPIキーやセッショントークンを奪うことが、複数の犯罪グループにとって唯一の目的になっている、と書かれています。
なぜ鍵がそんなに欲しいのか。レポートは3つに整理しています。
Anthropic「Detecting and countering misuse of AI: September 2026」
「Operators who obtain AI credentials gain three things at once: Loot: Stolen keys and accounts have resale value in established markets; Compute: Having the credentials means that their attack workloads can run at someone else’s expense; Cover: The activity is attributed to the credential’s legitimate owner.」
Loot(戦利品)=盗んだ鍵とアカウントには、すでにある市場での転売価値がある。Compute(計算資源)=攻撃の処理を他人の費用で動かせる。Cover(隠れ蓑)=その活動は、鍵の正当な持ち主のものとして記録される。
……この3行を読んだとき、他人事として読めなくなりました。7月22日、私のGoogle Gemini APIキーが誰かに使われていたからです。その記録は、先に記事にしてある。
ひろくん
「発生時間は17時33分から18時03分までの約30分間。リクエストは合計722件で、成功616件、失敗106件。内容は、私の業務とは関係のない画像編集、商品画像、ロールプレイ、成人向け画像、動画、音楽の生成」(Gemini APIキー漏洩で722件の不正利用。Googleへの対応までAIに委ねて分かったこと)
当時の私は、これを「請求の事故」として処理していました。金額を確定させ、Googleへ報告し、課金調整の審査へ進める。そこに集中が全部向いていた。でも、レポートの3行に当てはめると景色が変わります。私の財布で動いていた(Compute)。私の名前で記録されていた(Cover)。そして私の鍵は、どこかの市場で商品になっていたかもしれない(Loot)。
レポートには、盗まれた鍵が使われた期間の例も載っています。ShinyHunters関係とされる一連の侵入では、企業から盗んだAI APIキーが約3週間にわたって次の組織への攻撃に使われ続けました。フランスの小売チェーンの侵害、Web3のID基盤への探り。全部、持ち主とは無関係の場所で、持ち主の名前で起きている。
鍵はどこから流れるのか。180万本のアプリを機械で漁っていた
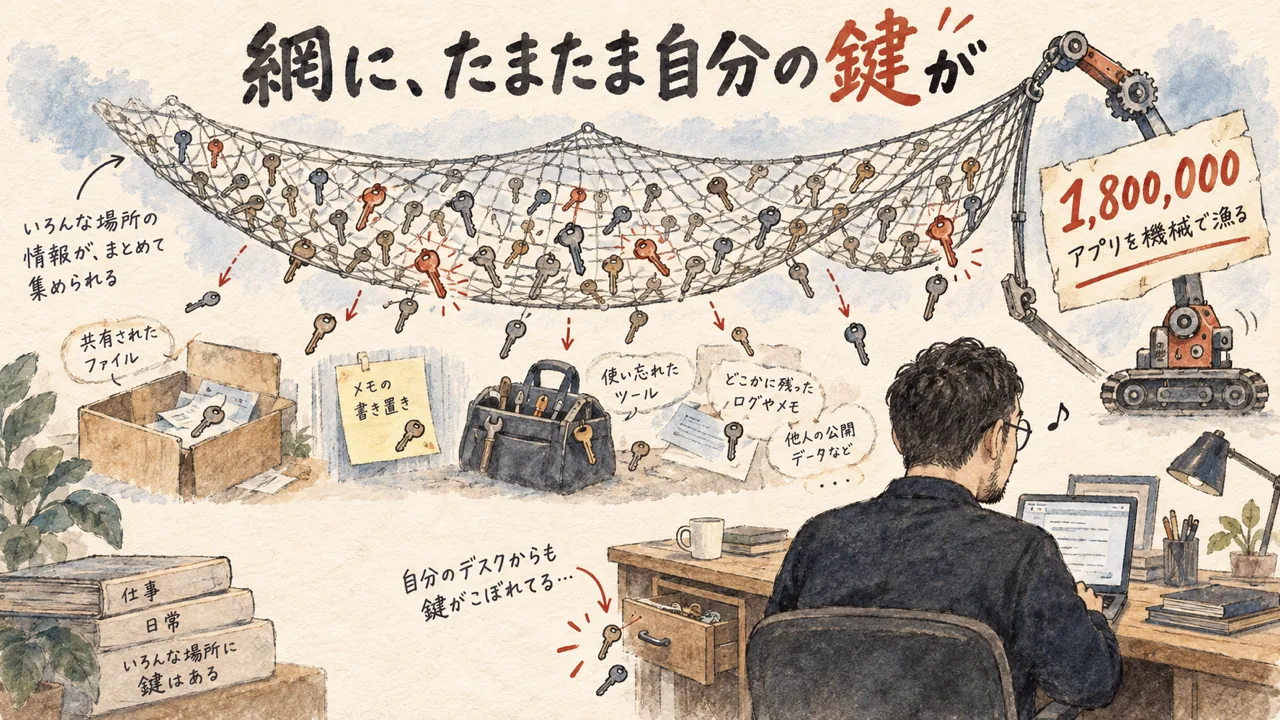
じゃあ、その鍵はどうやって集められるのか。レポートははっきり書いています。いちばん多い供給元は、攻撃の天才ではありません。
Anthropic「Detecting and countering misuse of AI: September 2026」
「Most commonly, this comes from legitimate customers who have inadvertently exposed their API keys and session tokens in their products, applications and public code such as GitHub, mobile application install files, Docker containers, websites, and chatbots.」
正規の利用者が、自分の製品やコードにうっかり鍵を置いてしまったもの。GitHub、アプリの配布ファイル、Dockerコンテナ、ウェブサイト、チャットボット。ぜんぶ、私たちが普段さわっている場所です。
漁り方も生々しい。ShinyHunters関係とされるフランス語話者の一人は、AWSのサーバー10台で収集の流れ作業を組んでいました。
Anthropic「Detecting and countering misuse of AI: September 2026」(GTG-50014)
「This pipeline mass-downloaded 1.8 million distinct Android APKs from multiple app-store sources, decompiled them, and scanned for hardcoded secrets with TruffleHog.」
180万本のアプリを一括でダウンロードして、中身を開いて、埋め込まれた秘密を自動で探す。見つかった分はそのまま実時間でチャットへ流れ、次の侵入の入口になる。狙い撃ちじゃないんですよ。網です。網に、たまたま自分の鍵が入っていた。
あ、そうだ。自分の件に戻すと、私が調査でいちばん確度が高いと判断した経路も、この文章に並んでいる種類のものでした。
ひろくん
「調査で最も確度が高いと判断した露出経路は、APIキーを示す環境変数がGitで追跡される.envに入り、クライアント側アプリがブラウザからGemini APIや画像生成APIを直接呼ぶ構成でした」(Gemini APIキー漏洩で722件の不正利用)
どの公開経路から第三者へ渡ったかまでは、今も立証できていません。そこは「未確認」のまま置いてある。ただ、レポートを読んだ後だと、自分がやっていた構成の危うさの意味が変わって見えるんですよね。サーバーの奥に置くべき鍵を玄関先まで持ち出していて、その玄関先は毎日、機械に見回られていた。
「格安でClaudeが使えます」が、安くもClaudeでもなかった
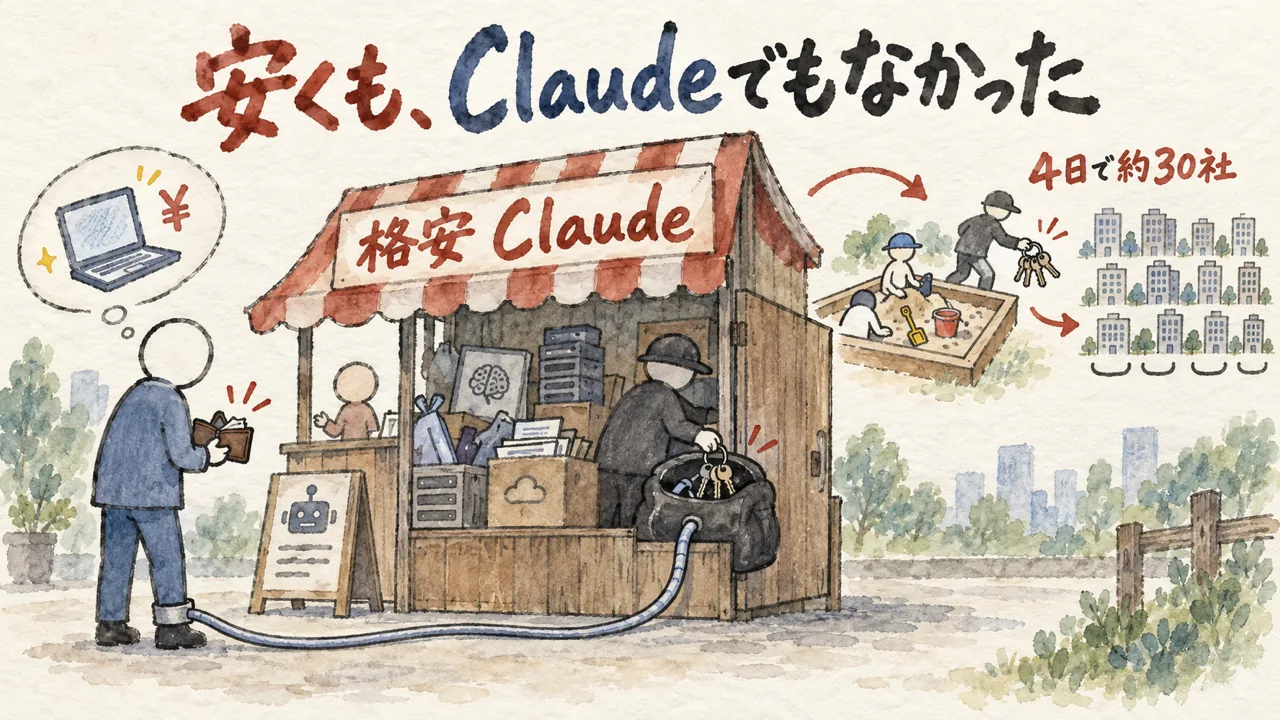
任せる量が増えるほど、利用料はじわじわ効いてきます。資料を何本も作らせて、画像も何十枚と……。だから「正規より安く使えますよ」という入口が刺さるんですよ。
Anthropic「Detecting and countering misuse of AI: September 2026」(GTG-50021)
「They ran a fraudulent AI reseller operation offering cheap Claude access—which turned out to be neither cheap nor actually Claude. Customers believed they were buying discounted Claude access, but their traffic was in fact silently proxied to a different AI model while the reseller’s tooling installed a credential harvester」
安い正規品のつもりで買ったら、通信は黙って別のモデルへ回されていた。おまけにその業者のツールが、利用者の端末に認証情報の収集役を置いていく。盗まれたアカウント情報は、別の業者へ売られていきます。安く買ったつもりが、自分の鍵ごと商品にされていた。
別の集団は、Claude Codeのような人気の道具に見せかけた偽アプリを配っていました。入れた瞬間、端末の中の認証情報が根こそぎ持っていかれる。しかもね、鍵を再発行しても、居座った収集役が新しいセッションをまた拾う。切っても切っても、また繋がるわけです。
同じ章にはもうひとつ、規模の話が出てきます。GTG-50020という金目当ての集団は、あるAI事業者の「評価用の自動サンドボックス」——動作確認のための砂場に悪意ある指示を流し込み、砂場が抱えていた本番用のAPIキーを差し出させた。そこから先が速い。
Anthropic「Detecting and countering misuse of AI: September 2026」(GTG-50020)
「A follow-on campaign run from the same infrastructure attacked roughly thirty AI companies in about four days with similar techniques. (中略) In all of this, the keys involved were customers’ keys stolen from customers’ environments. The actor never compromised Anthropic’s own systems.」
約30社を、4日。うまくいった攻め筋を1本見つけたら、相手ごとに少し調整して同じ手順を繰り返すだけ。もう作業なんですよ。ちなみに彼らの目的は未公開のClaudeモデルへのアクセスで、十以上の経路を試して全部失敗したとも書いてあります。
そして最後の2文。使われた鍵はすべて顧客の環境から盗まれた顧客の鍵で、Anthropic自身のシステムは破られていない。金庫がこじ開けられたんじゃない——持ち主の手元から鍵が抜かれた。レポートの提言は、だから素朴です。AIは正規のチャネルからだけ買う。知らない仲介に通信と認証情報を通させる「割引」には、とてつもないリスクがある、と。
サイバーの外側——偽ニュース8,913本、偽の出会い系に4,700人格
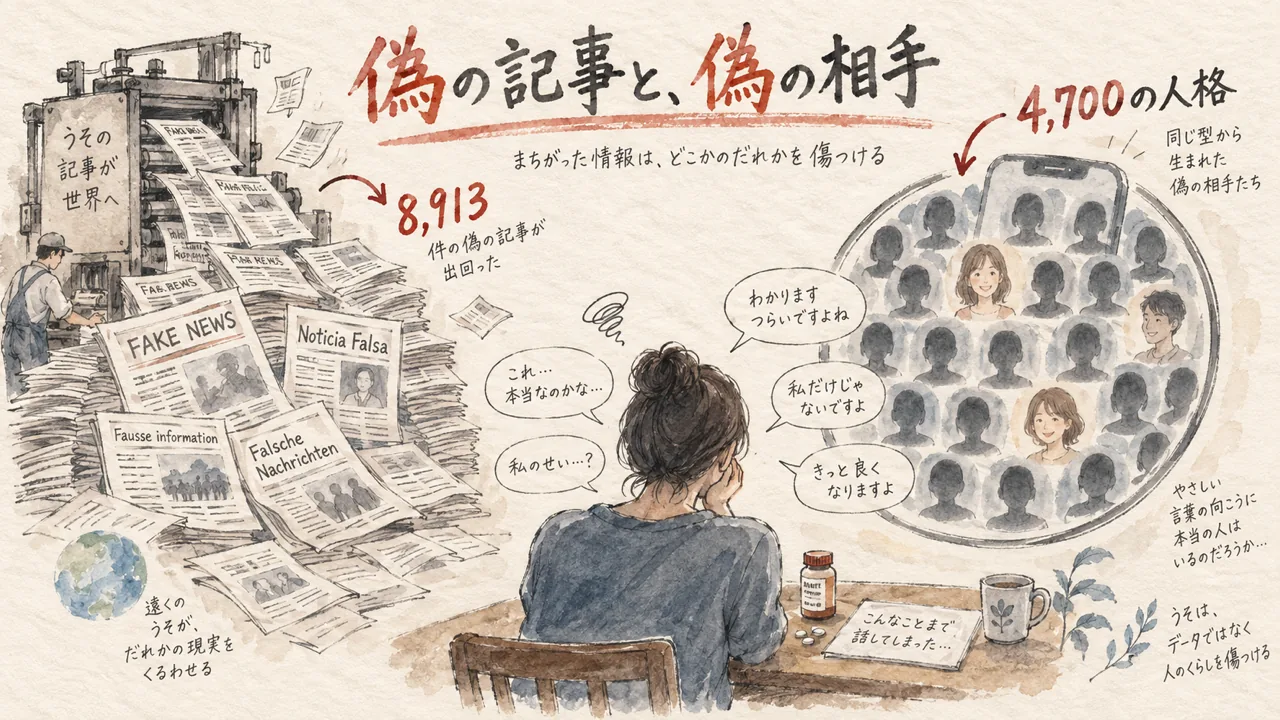
このレポート、サイバー攻撃だけで終わりません。影響工作の章には、金で political な立場を変える「影響工作の請負業」が出てきます。依頼主に合わせて支持する側を入れ替える集団が、AIで記事を量産していた。
その規模が、約20言語で少なくとも8,913本。完全な創作記事を書かせるだけでなく、本物の記者が書いた記事を政治的に傾いた版へ自動で書き換えていました。狙われたのはアメリカ、ブラジル、フランス、そしてコンゴ民主共和国。ただしAnthropicは早い段階で止めていて、実在の読者からの反応はほとんど観測されなかったとも書いています。ここ、冷静に併記されているのが良いところ。
詐欺の章はもっと生活に近い。中国拠点のアプリ開発スタジオが、20以上の出会い系アプリを作り、会話する相手そのものをAIにしていた事例です。「すべて人間が対応します」と宣伝しながら、ね。
2026年4月の2週間で確認されたAI人格は4,700以上、会話した実在の人は25,000人以上、メッセージはおよそ236万通。しかも本物の人間をギグワーカーとして雇い、AI3人に対して本物1人くらいの比率で同じ画面に混ぜていた。ビデオ通話やSNSのフォローみたいな「AIにできない証明」だけを人間にやらせて、疑いを消すためです。
読んでいて、いちばん重かったのがこの部分でした。抽出された会話の中には、利用者が重い病気や深刻な苦しみを打ち明けたものもあった。モデル自身の推論にはその害が浮かんでいたのに、出力は人格を演じたまま続いた……。技術の話じゃなくて、人の話ですよ、これは。
シャドーAIは1年で43%へ倍増。禁止して消えるのは、使用ではなく視界
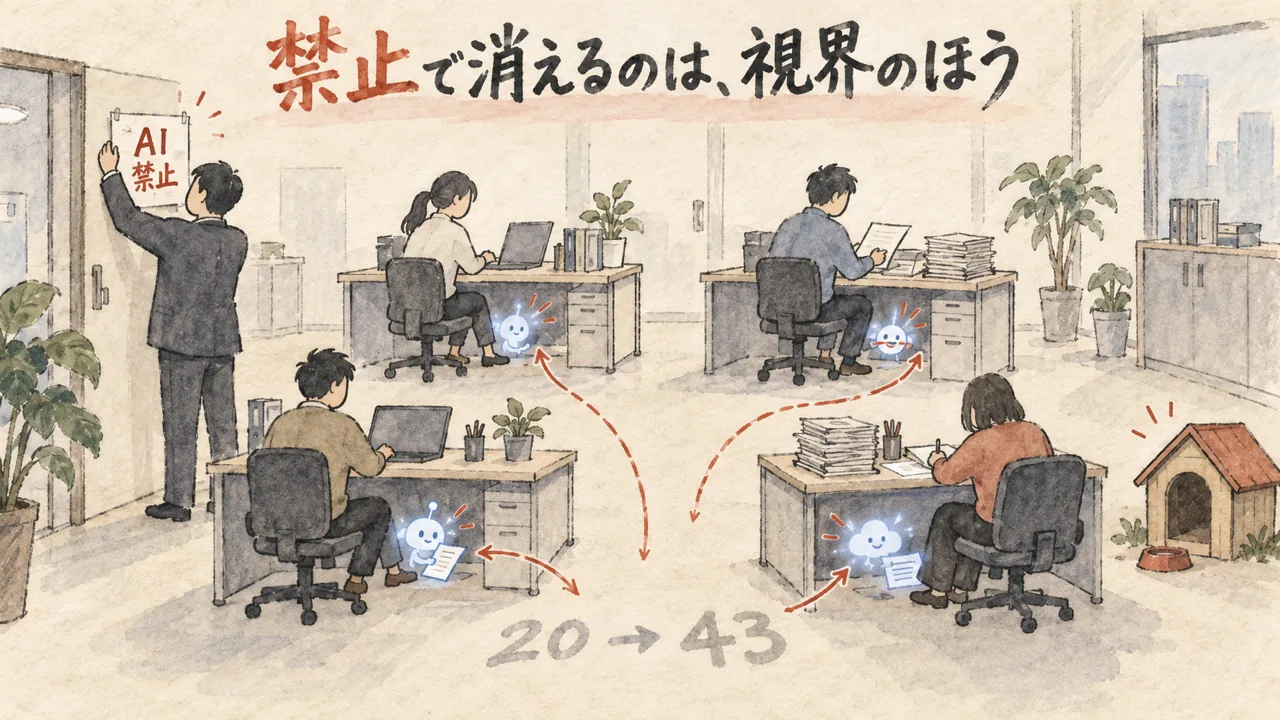
ここまでは、外から来る攻撃の話でした。でもね、人を抱えている経営者にとって本当に効くのは、たぶん内側の話です。社員やスタッフ、あるいは手伝ってくれている外注さんが、こちらの承認なしにAIを使っている——いわゆるシャドーAI。
こっちはAnthropicのレポートの外側なので、別の一次資料を当たりました。IBMが出している「Cost of a Data Breach Report 2026」。Ponemon Instituteが実施した調査で、2025年3月から2026年2月の間に実際に情報漏洩を受けた602の組織、3,558人への聞き取りが元になっています。
IBM「Cost of a Data Breach Report 2026」
「Security incidents involving an organization’s shadow AI—where workers use unapproved AI—more than doubled to 43% this year from 20% last year. These incidents led to higher average breach costs this year (USD 5.39 million) than last year (USD 4.63 million).」
未承認のAI利用が絡んだセキュリティ事案が、前年の20%から43%へ倍増。そのときの平均被害額は539万ドルで、前年の463万ドルより高い。起きたことはデータの損失や漏洩が49%、業務の停止が42%、そして約5件に1件では規制上の罰金まで払っています。
で、同じレポートのもうひとつの数字が、私は気になった。
📊 AIの見張り役が、むしろ減っている
- 漏洩を受けた組織のうち、AIを管理したりシャドーAIを検知したりする仕組みを持っていなかった割合は68%(前年63%)
- AIを導入する前にIT部門の承認を要る仕組みにしている組織は38%。前年の45%から下がっている
- ガバナンス側とセキュリティ側が連携できていると答えた組織は、わずか19%
使用は倍に増えて、見張り役は減っている。ここから先は数字ではなく私の見方ですが——AIを禁止しても、使用が消えるわけじゃない。消えるのは、経営側の視界だけだと思っています。使うなと言われた人は、会社の外のアカウントで、会社の資料を貼って使う。そっちのほうが、よっぽど怖い。
だから私は、経営者こそAIを自分で使うべきだと思っているんですよ。使ったことがない人が引く線は、だいたい現場からズレます。「全面禁止」か「野放し」の二択になっちゃうから。実際に触っていれば、どの作業なら外に出しても平気で、どのデータは絶対に出せないかを、自分の言葉で決められる。
料理に例えるね。厨房に立ったことがない経営者が「火は危ないから使用禁止」と貼り紙をしたら、どうなるか。料理人は隠れてカセットコンロを持ち込むだけです。火を止めるんじゃなくて、どこで、何を、どう焼くかを一緒に決める。そっちが仕事なんですよね。
物理的に区切るという打ち手。ローカルAIはもう実用圏に入ってきた
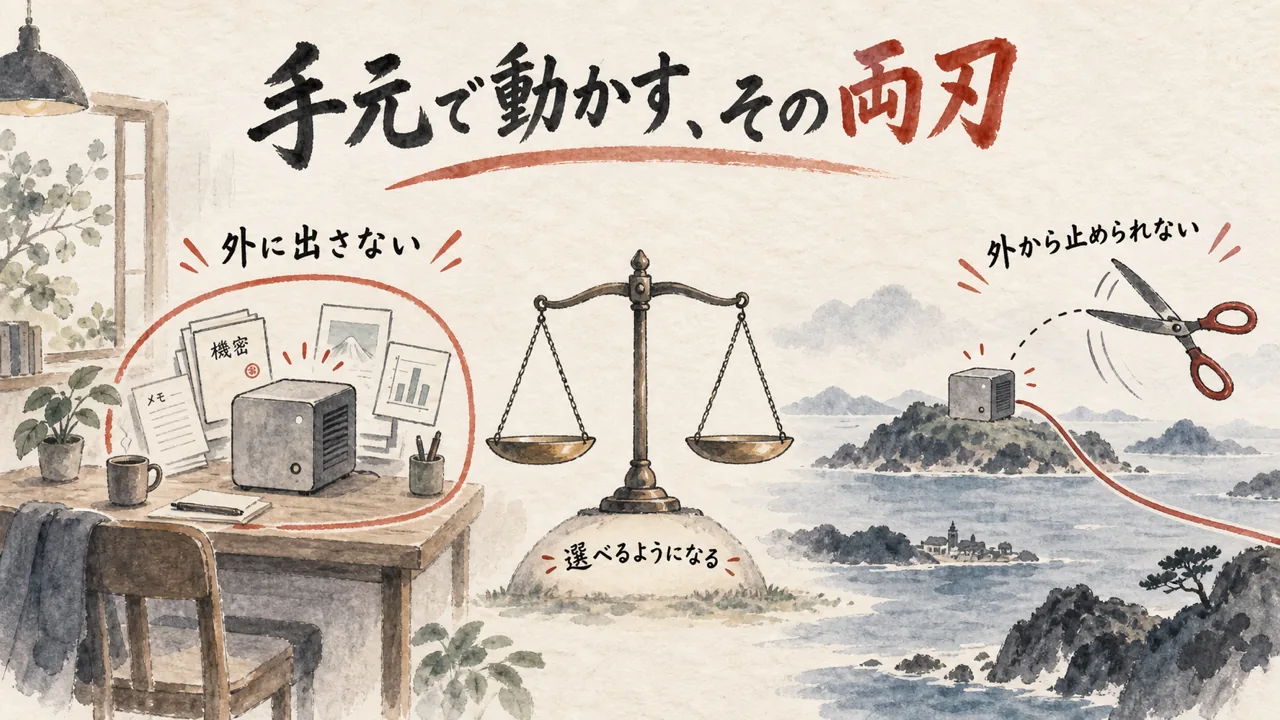
これから先、この手の事件や事故はもっと増えると私は見ています。だとすると、打ち手は2本立てになる。使う人のリテラシーを上げることと、もうひとつ——そもそも外に出さなくていいものは、物理的に区切った環境で動かすこと。
「ローカルのAIなんて遅くて使い物にならないでしょ」と思うかもしれません。私も少し前まではそう思ってた。でね、清水亮(shi3z)さんが2026年9月12日に公開したnoteの記事が、その感覚を更新してくれます。
shi3z(清水亮)/note/2026年9月12日
中身が、もう執念です。6年前の世代のGPU(A100)は最新モデルが前提にしている計算方式に対応していない。普通ならそこで終わり。でも「FP4非対応ってどういう意味だ?」と疑うところから始めて、手元のマシンで動かし切ってしまう。記事にはこう書かれています。
shi3z(清水亮)さん/note(2026年9月12日)
「今回達成した数字は、並列動作で最大1000tok/s、単独動作で最大165tok/sだ。バッチを大きくした結果、4GPUで1467tok/sを処理できるようになった。これがどのくらいのスピードかというと、Claude Codeがだいたい50〜80tok/sだからその二倍以上のスループットということになる」
記事によると、DeepSeek公式のAPIは400tok/sと言われているそうです。つまり自分の部屋のマシンが、公式のクラウドより速くなった。しかもこのモデル、Mac Studio 512GBやDGX Spark 4台でも動くと紹介されています。「酔狂な人だけが持ってるマシン」という但し書き付きではあるけれど……射程には入ってきた。参考になります。
ただし、ここで手放しに喜べない話もあるんですよ。今回のAnthropicのレポートには、ローカルで動かすことの裏面もはっきり出てくる。マリの通信網を対象にした監視プラットフォームの事例です。
Anthropic「Detecting and countering misuse of AI: September 2026」
「The end-user deployed the platform locally with an on-premises LLM. Our account enforcement actions disrupted the actor’s software and design activities, but not the deployment of the platform.」
そのプラットフォームは、完全に自前の環境でローカルモデルを使って動いていた。だからAnthropicがアカウントを止めても、開発は止められたけれど稼働しているシステムそのものは止められなかった。ローカルというのは「外から止められない」ということでもある。守る側にとっての利点と、まったく同じ性質です。
だから私は、ローカルにすれば安全、とは言いません。そうじゃなくて——どのデータを、どこで動かすかを自分で選べるようになる。顧客名簿や見積書や社内の議事録は手元の箱の中で。公開情報の調べ物や下書きはクラウドの賢いモデルで。この線引きができる人と、できない人の差が、これから開いていくんじゃないかな。
154ページを読んで、AIに任せ始めた私が今日やること
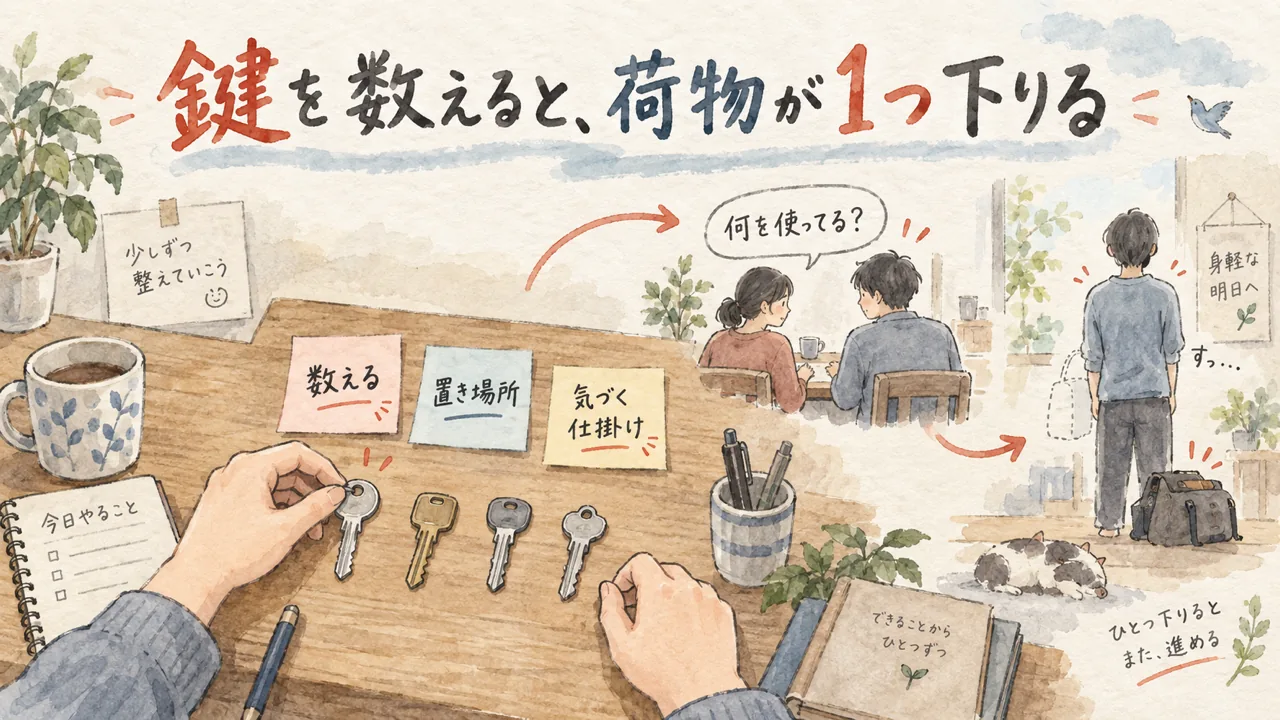
国家のスパイ活動も、8,913本の偽記事も、スケールが違いすぎて自分とは関係なく見えるかもしれません。でもね。議事録の要約、資料の下書き、画像の作成——ひとつずつAIへ渡していくと、その裏で静かに増えているのがAPIキーです。抱えていた仕事を手放した分だけ、鍵が増えている。そしてこの文書に出てくる犯罪の燃料は、かなりの割合が普通の利用者の手元から抜かれた鍵でした。だからやることは地味。でも具体的です。
🎯 今日やること
- 鍵の本数を数える:AIに任せている作業ごとに発行した鍵を、全部書き出す。試しただけで放ってあるものも。使っていないのに生きている鍵があったら、止める理由はもうありません
- 置き場所を1つずつ言えるか確かめる:ブラウザで動く画面から直接AIを呼んでいないか。作ってもらったツールの中に鍵が書き込まれたままになっていないか。人に渡したファイルに混ざっていないか
- 気づける仕掛けを1つ作る:使用量か請求の通知を1本だけ入れる。30分で722件を「翌日に気づく」のと「その日に気づく」のでは、止まる場所がまったく違います
- 一緒に働いている人が何を使っているか聞く:スタッフでも外注さんでも同じです。叱るためじゃなく、把握するため。禁止だけ貼っても、シャドーAIは見えなくなるだけ。使っていい道具を先に用意するほうが早い
- 外に出さないデータを1種類だけ決める:顧客名簿でも、まだ世に出していない原稿でもいい。それだけは手元で動くAIに回す、と決めておくと線が具体的になります
それと、買い方の線を1本。安さを理由に、素性の分からない仲介へ通信と認証情報を通さない。これは技術の判断じゃなくて、経営の判断です。仕入れ先を選ぶのと同じ重さで決めればいい。
ぶっちゃけ、私も7月までは鍵の本数を即答できませんでした。事故のあと、調査も、証拠の整理も、Googleへの報告文も、窓口とのやり取りまでAIに引き取ってもらった。それでも、秘密の値をどこまで扱うか、外へ何を送るか、設定と課金を変えるかどうか——その決定だけは自分の手に残しています。レポートを読み終えて、その線の引き方は間違っていなかったと思えました。
よくある質問
Q. このレポートは何を扱った資料ですか?
A. Anthropicが2026年9月10日に公開した「Detecting and countering misuse of AI: September 2026」です。2025年12月から2026年8月までに同社が検知して止めた悪用事例を、サイバー攻撃・影響工作・監視・詐欺・生物学的悪用・通常兵器・不正蒸留の7領域でまとめています。
Q. Anthropicのシステムが破られた、という話ですか?
A. 違います。AI供給網の章には「使われた鍵はすべて顧客の環境から盗まれた顧客の鍵であり、攻撃者がAnthropic自身のシステムを侵害したことはない」と明記されています。破られたのは利用者側の手元です。
Q. 個人や小さな会社の鍵まで、本当に狙われるんですか?
A. 狙い撃ちというより網です。レポートの事例では180万本のAndroidアプリを機械でダウンロードして、中に埋まった秘密を自動で探していました。規模の大小ではなく、公開される場所に鍵が置かれているかどうかで拾われます。
Q. 安く使えるAIの取次サービスは、全部あやしいということ?
A. すべてが悪質だという話ではありません。レポートが線を引いているのは「知らない仲介に通信と認証情報を通させる割引」で、そこには大きなリスクがあると書かれています。正規のチャネルから買うのが基本です。
Q. 社員のAI利用は、いっそ全面禁止にしたほうが安全では?
A. IBMの2026年版の調査では、未承認のAI利用が絡んだ事案が前年の20%から43%へ倍増し、平均被害額は539万ドルでした。同じ調査で、AI導入にIT承認を求める組織は45%から38%へ減っています。禁止の貼り紙だけでは利用は止まらず、把握できなくなるほうのリスクが残ります。使っていい道具と、出してはいけないデータを先に決めるほうが現実的です。
Q. ローカルでAIを動かせば安全になりますか?
A. 安全になるのではなく、選べるようになります。Anthropicのレポートには、完全に自前の環境でローカルモデルを使って動いていた監視プラットフォームの事例があり、アカウントを止めても稼働自体は止められなかったと書かれています。外から止められないのは、守る側にとっても同じ条件です。出せないデータを手元で扱うための手段と考えるのが実際的です。
攻撃の腕前は借りられる。借りられないのは、意図だけ
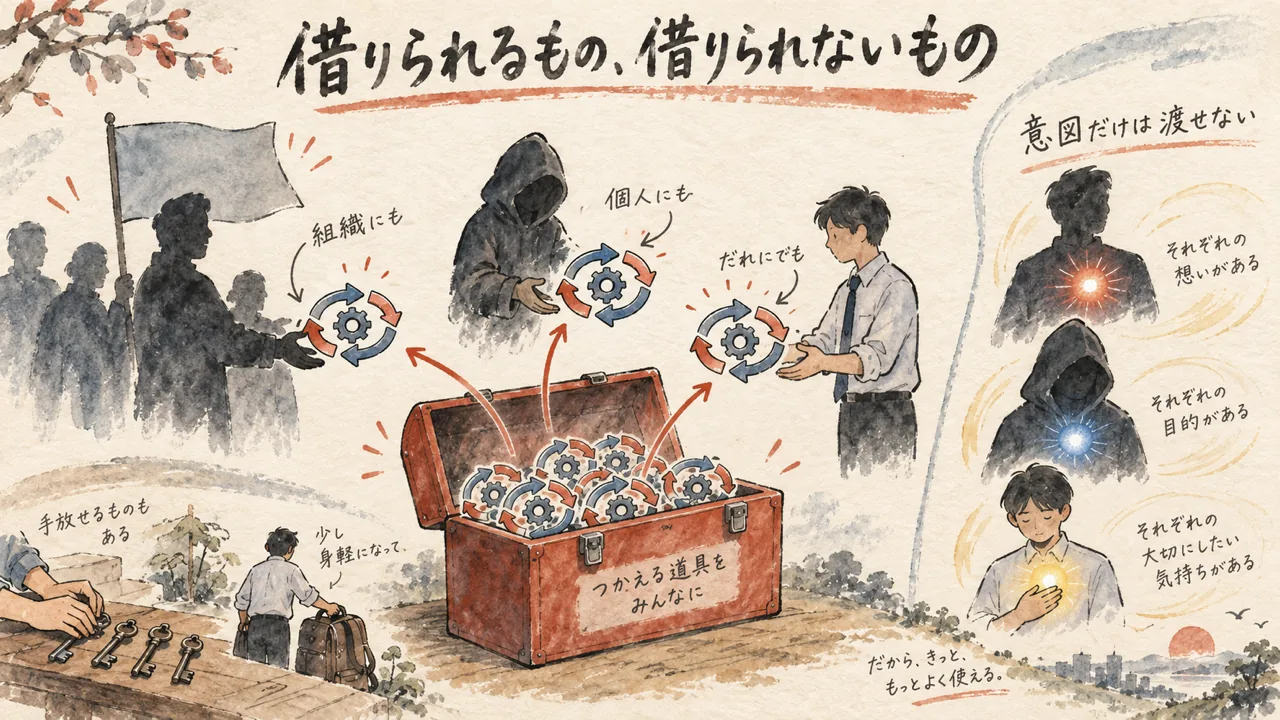
154ページが示した実態を貫いているのは、たぶんこの一点です。腕前も、道具も、人手も、いまはAIから借りられる。国家の作戦と個人の攻撃が同じ形になったのは、そういうこと。残った違いは、何をしたいかという意図だけでした。
そしてもうひとつ。犯罪の燃料として名指しされていたのが、AIを仕事で使っている私たち普通の利用者の鍵だった。私の722件は、その供給網の末端で起きた、ごく小さな一件だったんだと思う。
こわがって手を止める必要はありません。むしろ逆で、鍵の置き場所を言えるようにしておくほど、安心して次の仕事を手放せます。今日1つでいい。生きている鍵を数えて、置き場所を言えるか確かめてみてください。言えなかった鍵が、たぶん一番あぶない鍵。そこが片付いたら、抱えている荷物をもう1つ、下ろしにいけます。
COLUMN
委ねる線と、渡さない線
このレポートを読みながら、ずっと考えていたことがあります。攻撃する側は、もうAIに実行まで委ねている。偵察も、道具の作り直しも、侵入も。人間は標的を決めて結果を見るだけ。……これ、構造だけ見たら、私が自分の仕事でやっていることと同じなんですよ。
7月の事故のときも、私はほとんどの作業をAIに渡しました。ログを横断して時系列を作る、確認できた事実とまだ言えないことを分ける、英語の報告文を書く、窓口の担当者へ事実を並べ直す。全部やってもらった。あれを全部ひとりで抱えていたら、たぶん一週間は他の仕事が止まっていたと思う。
違いは、渡さなかったものがあるかどうかだけです。秘密の値を外へ出すか。設定と課金を変えるか。そして「これは不正利用だ」と認定する判断そのもの。ここを渡していたら、私は自分の事故を自分の言葉で説明できなくなっていた。以前に「取り返しのつかない操作は、最後だけ人間に渡す」という話を書いたんだけど、あの線はセキュリティの側でも同じ形をしていました。
で、面白いのは、線を先に決めておくと委ねられる範囲がむしろ広がることなんですよね。どこで止まるかが決まっていれば、そこまでは安心して走らせられる。「ここだけは人間が押す、という線を先に決める」というのは、AIを縛るためじゃなくて、AIを思い切り使うための準備だと思っています。
鍵の話も同じ。棚卸しをして、置き場所を言えるようにしておく。窮屈さじゃなくて、安心して手を離すための土台。抱え込みOSを書き換えるって、投げることじゃなくて、線を引いてから渡すことなんだよね。
👉 分身AIについてもっと知りたい方は分身AI.comもチェックしてね!
関連記事
この記事で引用した、私自身の事故の一次記録です。
そもそも鍵を配らなくていい場面がある、という別の答え。
委ねる範囲と、最後に自分が押す場所をどう分けるか。
手元でAIを動かす箱を、実際に触ってみた回。
クラウドに送らずに資料を作る、という選択肢の検証。
事故が起きたとき、責任はどこにあるのかを正面から扱った回。
参考リンク
今回読んだ脅威インテリジェンスレポートの公開ページ。
本文中の英文引用と数字は、すべてこのPDFから取っています。
シャドーAIの43%・539万ドル・ガバナンスの数字は、この2026年版の本文から取っています。
ローカルで動かす速度の実測。数字はこの記事の本文から引用しました。
📄 今回紹介した資料
| 発行 | Anthropic(Threat Intelligence チーム) |
| 資料名 | Detecting and countering misuse of AI: September 2026 |
| 公開日 | 2026年9月10日 |
| 対象期間 | 2025年12月〜2026年8月(7つの被害領域) |
| 元URL | https://www.anthropic.com/threat-intelligence-report-september-2026 |
🎁 無料プレゼント
Aiport(ClaudeCode AIエージェント実践会)
ClaudeCodeでAI秘書+分身AI+AIカンパニーが無料で作れるキット&解説動画をプレゼント!
▶ 無料で入会してキットを受け取る🤖 AI生成コンテンツについて
この記事はAIツール(Claude Code)を活用して制作しています。構成・文章生成にAIを使用し、最終的な内容の確認・編集・公開判断はひろくん(田中啓之)本人が行っています。「分身AIひろくん」(bunshin-ai.com)とは別のコンテンツです。
AI氣道 — 三方よしのAI活用
家事と子育てのスキマで経営する、ひろくんのAIブログ
📺 毎朝無料LIVE配信中!見逃しても大丈夫、アーカイブも完全無料。
記事も完全無料。見逃しても大丈夫!
YouTubeチャンネル: @AIKIDO-GPTs
| 曜日 | 時間 | メインホスト | ゲスト | テーマ |
|---|---|---|---|---|
| 月 | 7:00〜 | ひろくん | ただっち | AI最新ニュース・実験 |
| 月 | 13:00〜 | ひろくん | れんくん(戸野塚蓮) | AI経営術LIVE |
| 火 | 6:30〜 | ひろくん | 公ちゃん | 共感ストーリー×分身AI |
| 水 | 6:30〜 | ひろくん | 高崎さん・たくみくん | AI×開発・教育 |
| 木 | 7:00〜 | ただっち | ともみん | AI×デザイン |
| 金 | 7:00〜 | ただっち | 友くん | AIツール最前線 |
| 土 | 7:00〜 | ただっち | ゆきちゃん | AI×起業・発信 |
| 日 | 7:00〜 / 7:30〜 | WACAコラボ | ひろくん+仲間たち | 生成AI最新ニュースまとめ |
📍 日曜7:00〜のLIVEは無料視聴、7:30〜のZOOM LIVEは登録制です。詳細・登録はこちら
🔥 火曜15:00〜 社長モテる化計画LIVEもやってるよ!