コラボLIVE
AI時代のセキュリティ管理で、情報が漏れる入口は大抵IDとパスワード
2026年10月26日(月)コラボLIVE|ひろくん・れんくん
家事と子育てのスキマで経営する3方よしAI共創コンサルタントの田中啓之、ひろくんです。2026年10月26日(月)のコラボLIVEは、GPTs研究会として、れんくんと一緒にお届けしました。テーマはAI時代のセキュリティ管理で、この記事はその回の振り返りです。
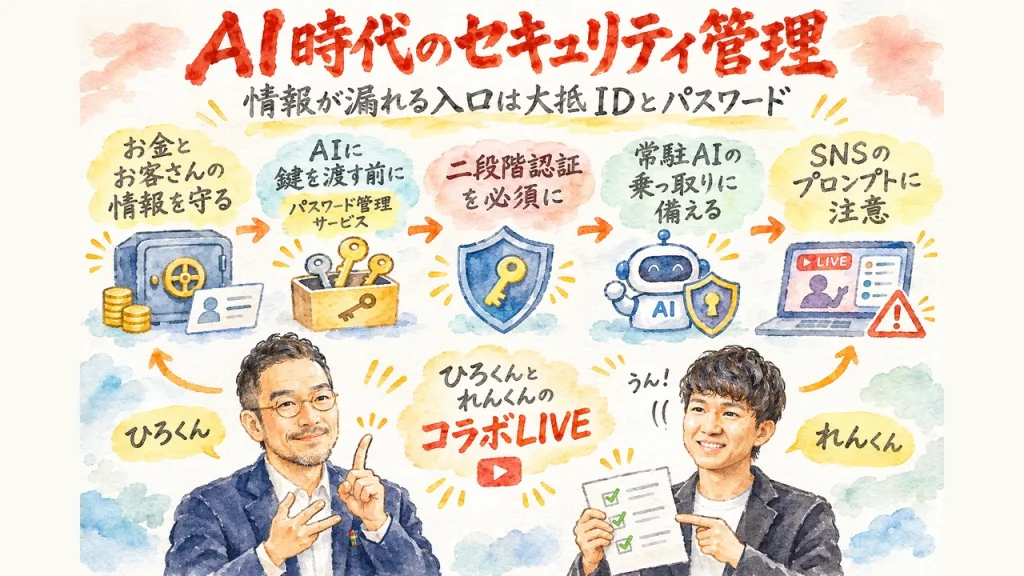
守るべきはお金とお客さんの情報。れんくんの話は、この整理から始まりました。次は、穴を塞ぐことと、利用する場所を精査すること。AIに鍵を渡すときは、パスワード管理サービスを使う。情報が漏れる入口は大抵IDとパスワードで、二段階認証は必須です。さらに、常駐するAIエージェントを乗っ取られる危うさと、SNSで流れるプロンプトの注意へと続きました。話の流れに沿って、順にまとめます。
この記事は、配信の流れに沿った振り返りです。二段階認証とお金まわりの話から読みたいときは、第5章へどうぞ。
AI時代のセキュリティ管理と今回のLIVEのまとめ|3行でわかるポイント
- 守るものを絞る:守るのはお金とお客さんの情報。穴を塞ぎ、利用する場所を精査する。
- 入口を固める:情報が漏れる入口は大抵IDとパスワード。二段階認証を必須にし、パスワード管理サービスを使う。
- 乗っ取りに備える:AIエージェントの乗っ取りとSNSのプロンプトに気をつけ、自分の身は自分で守る。
最新AI情報満載!毎日朝LIVE実施中!GPTs研究会では、AIツールの最新活用法を毎朝シェアしています。AI初心者の方も、ぜひAI氣道.jpメルマガで朝LIVEブログを毎日チェックしてくださいね。
🎬 LIVE配信アーカイブはこちら!
目次
- 空が落ちてくるほどの衝撃が毎週起こる|AIの攻めと守りが並ぶ時代に、守るのはお金とお客さんの情報
- 仮想サーバーのなかで口座を扱っていた騒動|穴を塞ぐことと、利用する場所を精査することの2点
- もしGoogleが落ちたら|お金とは何かまで問われる時代に、セキュリティを考える意味
- AIに鍵を渡す前にパスワード管理サービスを使う|Bitwardenと1Passwordの違いと、AIエージェントとのつなぎ方
- 情報が漏れる入口は大抵IDとパスワード|二段階認証を必須にして、APIキーの扱いにも気をつける
- 常駐するAIエージェントを乗っ取られたら|Mac miniを使う人と、弱いパスワードが危ない理由
- SNSのセキュリティ対策のプロンプトに気をつける|自分の身は自分で守るリテラシーと、守るものの見極め
空が落ちてくるほどの衝撃が毎週起こる|AIの攻めと守りが並ぶ時代に、守るのはお金とお客さんの情報
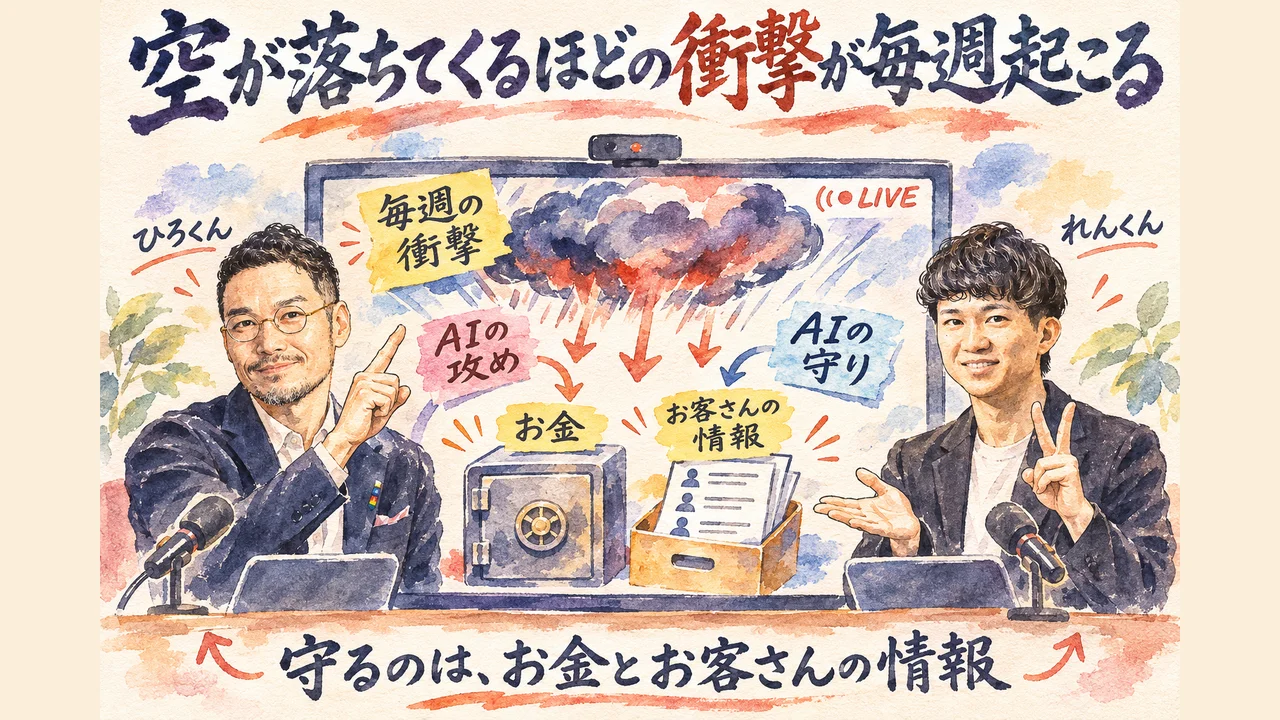
この日のコラボLIVEは、れんくんと私で進めました。
話は、AI時代のセキュリティ管理です。最初に出たのは、ここ一週間のニュースの多さでした。れんくんは、セキュリティの話題がほぼ毎日続いている、と切り出しました。
私は、ニュースを見ていると、話題が出ない日がないくらいだ、と受けました。私自身、いろいろな仕組みに長く関わってきましたが、ここまで大ごとになるとは想像していませんでした。
そこで、れんくんにこれからの見立てを聞きました。
れんくんは、クラウドフレアのCEOの言葉を紹介しました。空が地に落ちてくるほどの衝撃が、毎週のように起こる、といわれているそうです。
それだけ有名な会社のトップが言うのだから、とんでもないことが起こりうる、という受け止めでした。
れんくん「セキュリティ関連は、もうここ一週間。」
「もう。空が地に落ちてくるくらいのショックが、もう毎週のように起こってくる。」
私は、攻める側もAIを使うけれど、守る側もAIを使える、と話しました。時代が変わったと感じています。だから、守る側も力をつけなければ、と私は話しました。
そこで、れんくんは、守るべきものをはっきり二つに絞りました。一つはお金の部分、もう一つはお客さんの情報です。お金の部分だけは守るべきだと思っている、という言い方でした。
れんくん「お金の部分だけは守るべきかなと思ってます。」
「この二点かなと思ってます。」
お客さんの情報が漏れてしまったときは、お詫びでは済まない、と私は返しました。自分の身を守るだけでなく、クライアントさんへの影響も広がるからです。
この日を始めた理由も、そこにありました。
ひろくん「ニュース見てると、」
「防衛する側もAIが使えるわけなので」
「普通に、なんだろう、お詫びじゃ済まないというか、」
私は、PHPとMySQLの時代から、ショッピングカートやWordPressなど、さまざまなプログラミングに関わってきました。それでも、ここまで大ごとになるとは、全然想像していませんでした。
少し前には、自分でもAPIキーを漏らして、いろいろなものに使われてしまった出来事がありました。ただ、今の動きは、その比ではない、という受け止めです。
私の中では、これから大きな話がもっと出てくる気がしてなりませんでした。だから、守るべきものを先に決めておく、という整理が、この日の話の土台になりました。
攻める側がAIを使うなら、守る側もAIを使えます。だから守る側の力も上げる必要がある、と私は話しました。これは自分の身だけの話ではありません。
クライアントさんにも影響が広がるので、学んだらすぐ行動する、という思いでこの回を始めた、と私は話しました。
仮想サーバーのなかで口座を扱っていた騒動|穴を塞ぐことと、利用する場所を精査することの2点
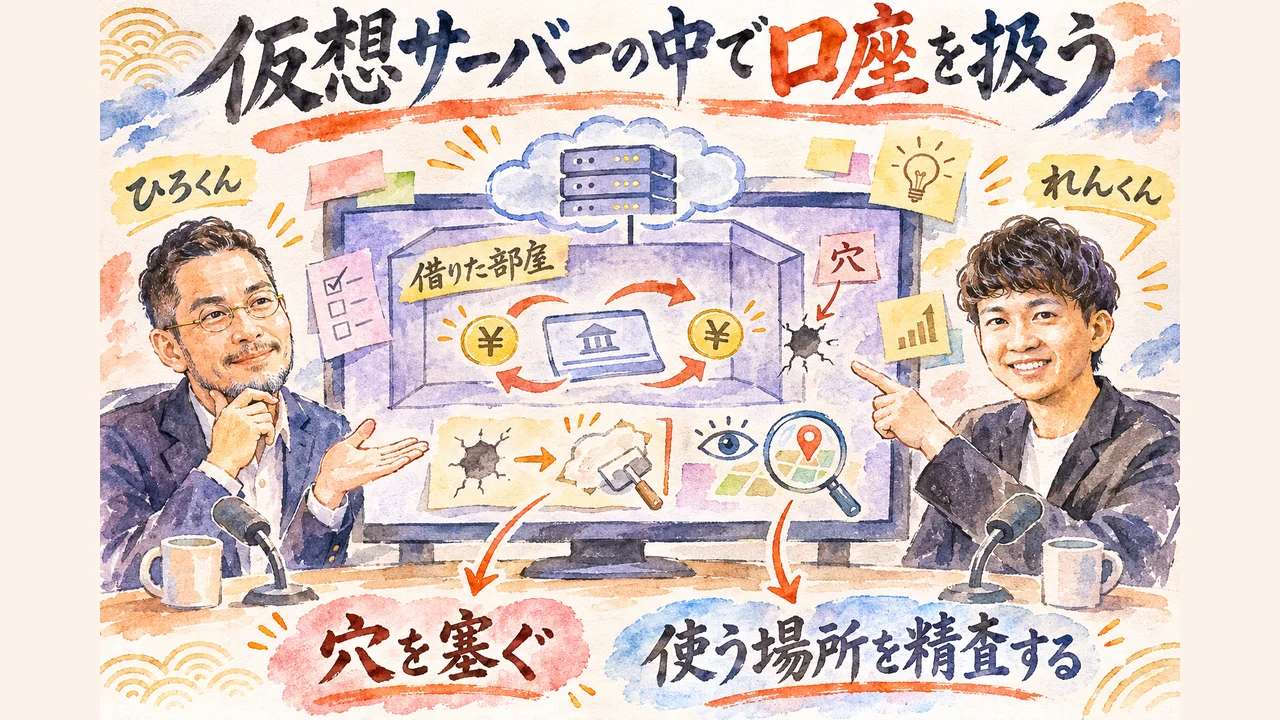
続いて話題になったのが、FXの送金に関わる騒動です。れんくんが、どんな被害だったのかを、順に説明してくれました。
れんくんの説明では、事業者がサーバーを貸し出していて、その仮想環境のなかで、利用者が取引や口座情報の入力をしていました。自分のパソコンやスマートフォンの中ではなく、貸し出された仮想サーバーのなかに環境を作って行っていた、という形です。
そこにハッカーが入り込み、操作されて、入出金までされてしまった、という説明でした。
ひろくん「完全にだから財布握られちゃったわけだよね。」
私は、決済の部分は、いちばん肝になるところだと話しました。大きな会社で、守りもしっかりしていたはずなのに、と驚いています。
ここでれんくんは、誤解してほしくない点を挙げました。本来はしないはずの管理の穴が、前提としてあった、という話です。
れんくん「防ぐべき穴は防げてなかったっていうのが前提としてあって」
「そもそもの穴を塞いでいかないといけない。」
「全部抜かれちゃいますよ。」
そのうえで、れんくんは、気をつけることを大きく二つに分けて整理しました。一つ目は、そもそもの穴を塞ぐこと。
AIに聞いたり、ネットに出ている情報をAIに教えたりすると、穴を見つけること自体は簡単だ、という話でした。
二つ目は、自分たちが利用するもの、利用する場所を精査すること。自分のパソコンで行うのか、仮想サーバーを借りて行うのかで、守り方が変わります。
クラウドに情報を置くほど、全部抜かれてしまうおそれがあるため、仮想サーバーを使う場合は、より気をつけたい、という話でした。
私は、サーバーの上にあるものは、守りが破られた瞬間に止められないのではないか、と受けました。ここまでの話から、自分の運用を見直す入口になりそうだと感じました。
この騒動は、かなり大きな話題になっていて、被害があれば実際に補償もする、という動きにまで広がっている、と私は受け止めました。れんくんの説明では、被害に遭った人は、自分のパソコンやスマートフォンの中ではなく、事業者が貸し出す環境のなかで、取引や口座情報を扱っていました。
つまり、守りの入口が自分の手元にはなかった、という構図です。
ひろくん「そこがなんだブロックが外れた瞬間にもう止められないね。」
だから私は、自分が使う場所がどこにあるのかを、一度書き出してみたい、と思いました。手元で使うのか、貸し出された環境で使うのかで、守り方も、守れる範囲も変わるからです。
仮想サーバーのなかで口座を扱っていたと聞き、私は財布を握られたようなものだと話しました。
れんくんが整理した2点は、穴を塞ぐことと、利用する場所を精査すること。この2つは、自分の運用にも当てはめて考えられます。
もしGoogleが落ちたら|お金とは何かまで問われる時代に、セキュリティを考える意味
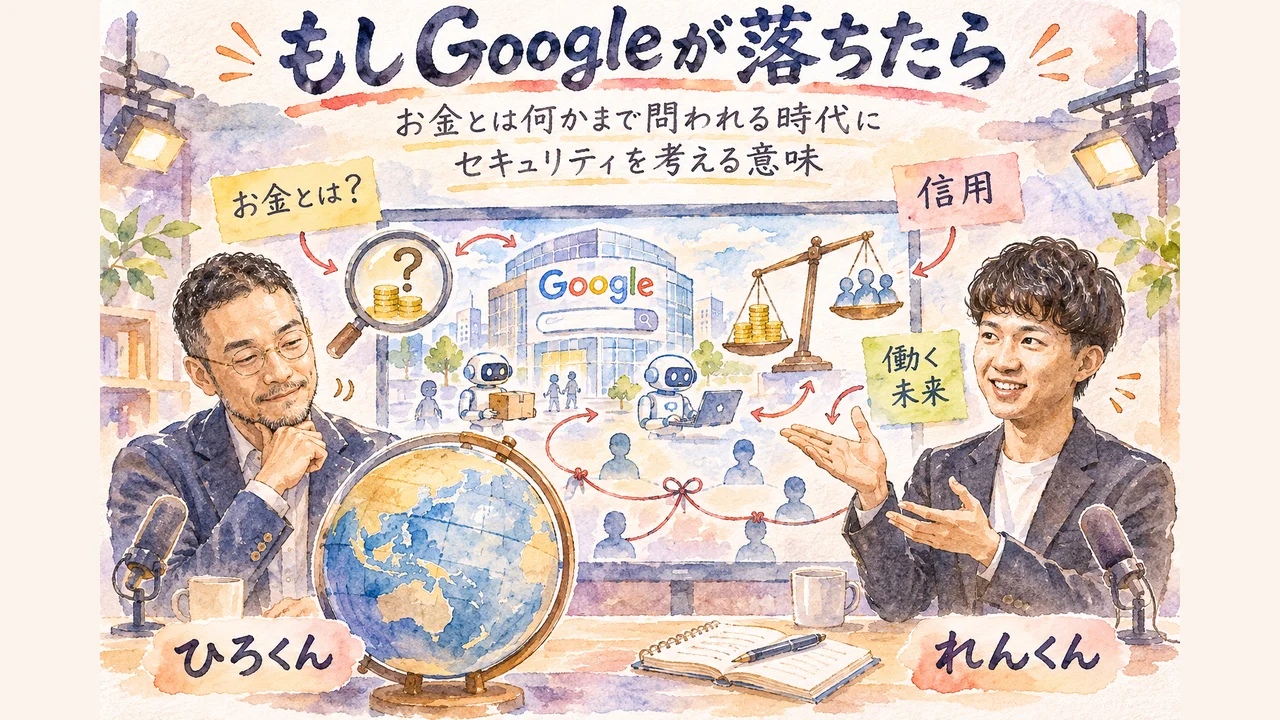
では、Googleのような大きなサービスは大丈夫なのか。ここから話は、少し大きな方向へ広がりました。
れんくんは、Googleがハッキングされたら、この世の終わりといってもよい、と話しました。
私も、世の中全体がひっくり返って、経済が回らなくなるだろう、と話しています。ゼロからやるしかなくなって、お金とは何かを考え直すことになる、という想像です。
れんくんも、ぶっ壊れることは確実だ、と重ねました。
お金とは何か、という問いが突きつけられるので、資本主義がどうなるかにつながる、というのがれんくんの見方でした。私は、そうなった結末を予想して、次の世界を想像しておくことも大事だと話しています。
ひろくん「トークンで経済回すとか、そもそも、人と人の信用で、みたいな。」
「めちゃくちゃ宗教的な話になってくるよ、本当ね。」
れんくんは、役員を務める会社にいた方との会話を紹介してくれました。資本論の見方では、人間の労働力が資産価値になっているので、ロボットが代わりを担うようになると、その部分すら置き換わってしまうそうです。
そこで、人間は何をしていくべきなのかが問われます。れんくんは、本当の意味で何をしていくべきなのか、という言葉で表しました。
れんくん「ぶっ壊れますね。これは確実に言います。」
「お金とはっていうところに。問われてきちゃうので、」
「僕らは果たして、本当の意味で何をしていくべきなのかっていう、」
私は、何のために生まれて、何のために生きて死んでいくのか、という話になる、と受けました。宗教的な話にまで届く、とも話しています。
れんくん「本当にセキュリティっていう一トピックですけど、いろいろと考えさせられるなっていうのはありますね。」
「より前よりはより近い感じはしてますね。」
その先の話も出ました。私は、イーロン・マスクさんが話していたユニバーサルハイインカムのように、AIとロボットが働いてくれる世界は、これまで夢物語に近かったけれど、いまは本当にありえる世界線だ、と話しました。
ディストピアの面も、ユートピアの面も、どちらも本当にありえます。
では、その世界はいつ来るのか。れんくんは、どのくらいの時期で来るのかは全く見当もつかない、としながら、前よりは近い感じがする、と答えました。
セキュリティの話は、守りの話であると同時に、これからの世界で人が何をしていくのかを考える入口にもなる、という流れになりました。
大きなサービスが止まったら、世の中がひっくり返って経済が回らなくなる。私はそう話しました。結末を予想して、次の世界を想像しておくことも大事です。
話は人間とは何かまで広がり、セキュリティ一つでも考えさせられました。
AIに鍵を渡す前にパスワード管理サービスを使う|Bitwardenと1Passwordの違いと、AIエージェントとのつなぎ方
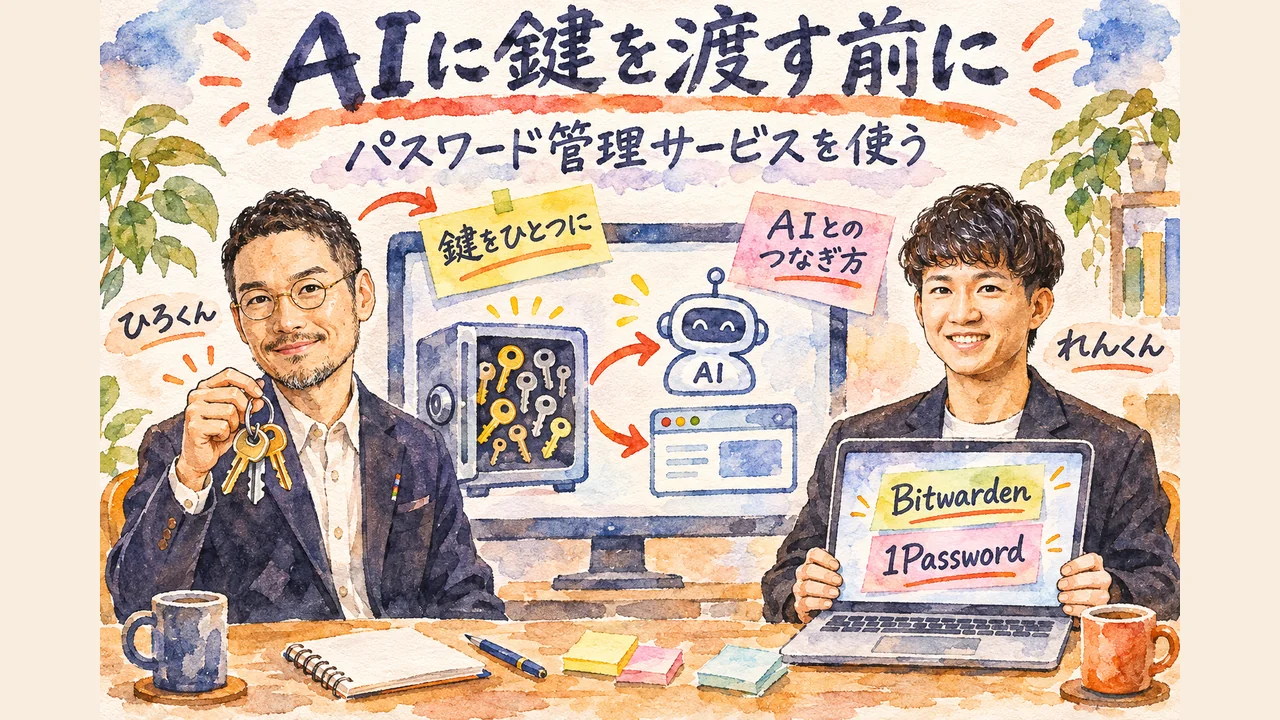
話題は、AIに鍵を渡す場面に移りました。昔は、APIキーをそのままチャットに入れてしまったこともあった、と私は振り返りました。
今は、暗号化して入れない、といったやり方があります。そこで、れんくんにどう管理しているのかを聞きました。
れんくんは、パスワードを管理するサービスのBitwardenを使っていて、Claude Codeから呼び出せる形にしている、と話しました。1Passwordのほうが、よりAIネイティブな感じがする、とも話しています。
れんくん「よりAIネイティブな感じはしますね。」
「それは導入していたからっていう。」
「全然ありますね。」
理由は、ブラウザを持つAIエージェントが、サービスに保存されたパスワードを使って、他のツールにログインできるからです。人間が入力してログインし、セッションを保存しておく、という従来のやり方と違い、AIが自分で入れる、という点が違いでした。
私は、サービスの組み合わせを聞いて、ツールにAIが鍵を持つことで、安心安全に使えて、便利になる上に、守りも担保できるのだと受け取りました。
ひろくん「安心安全にAIの鍵を使えて便利な上に。セキュリティも担保できるってことですね。」
それなら、なぜれんくんはBitwardenなのか。私が聞くと、れんくんは、すでに導入していたから、と答えました。
今から使うなら、1Passwordにするかもしれない、という私の問いにも、全然ありえる、と答えています。
私は、1Passwordを申し込んでみようと話しました。AIエージェントがいくつも増えていて、毎回鍵を持たせるのも面倒だったからです。
ここは、AIに鍵を渡す前に、鍵を預ける先を決めておく、という整理でもあります。
少し前までは、知らずにAPIキーをそのままチャットに打ってしまうこともありました。私はそのことを、れんくんとの会話のなかで、もう一度思い出しました。
ひろくん「毎回鍵持たせるのもめんどくさいし、」
「知らなくて、APIキーそのままチャットに打っちゃったりとかしてたことも。」
れんくんの話では、ブラウザを内部に持っているAIエージェントが、保存されたパスワードを使って、ほかのサービスにログインできます。鍵を置く場所を一か所にして、そこからAIが取り出す形にすれば、AIエージェントが増えても、鍵の管理が散らばりません。
私は、ここが今回いちばん持ち帰りたい整理だと感じました。
Claude Codeから呼び出せる形にしている、というれんくんの使い方を聞きました。そのうえで私は、パスワード管理サービスを申し込んでみようと話しました。
AIに鍵を渡す前に、鍵を預ける先を決めておく。ここが大事だと受け取りました。
情報が漏れる入口は大抵IDとパスワード|二段階認証を必須にして、APIキーの扱いにも気をつける
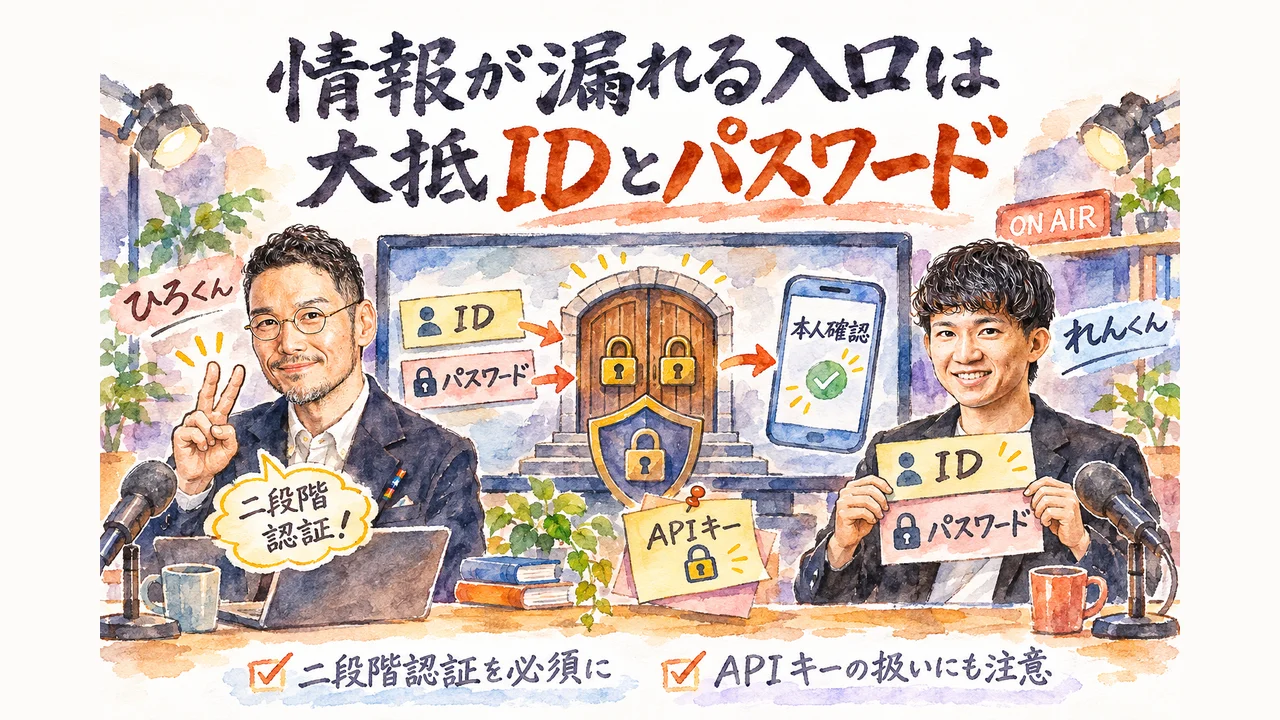
次に、れんくんは、APIキーが漏れることについて話しました。絶対にやってはいけないことですが、大きな損害になるかは、ツールによって違う、という話です。
金融まわりや、Googleの親玉のアカウントは、特に問題になるそうです。
れんくん「APIキーが漏れるとか、そういうのは、めちゃくちゃやってはいけないことですけど。」
そのうえで、AIに鍵を渡すことに加えて、守らなければならないのは、自分たちのリテラシーと、それを強める部分だと話しました。AIに関係なく、いちばん強力なのは二段階認証です。
れんくん「AI関係なしになっちゃうんですけど、より強力なのはやっぱり二段階認証。」
「もはや必須ですね。」
「IDパスワードから抜かれるパターンがほとんどです。」
「二段階認証をしていればあある程度のものであれば盗まれないです。」
「情報が漏れるとしたら大抵IDパスワードから抜かれます。」
私も、二段階認証は、もはや必須だと思う、と返しました。れんくんも、もはや必須だ、と重ねています。コードを取って入れる手間はありますが、とても重要な部分です。
その理由を、れんくんは、情報が漏れる入口の話から説明しました。情報漏えいは、IDとパスワードから抜かれるパターンがほとんどです。ハッカーにとっても、お客さんのデータを大元から盗むより、社員のパソコンに仕掛けを入れてIDとパスワードを抜くほうが、簡単な場合があるそうです。
だから、二段階認証をしていれば、ある程度のものなら盗まれません。私が、パスキーも二段階認証の一つか、と聞くと、れんくんは、その通りだと答えました。
私は、二段階認証は、今でこそ当たり前になっている気がする、と話しました。
ひろくん「あれも二段階認証の一つ。」
「今でこそ当たり前になんかやってる気がするけど。」
そのうえで、れんくんは、コードを取って入力する手間はあるけれど、すごく重要なところだ、と重ねました。情報が漏れる入口が、ほとんどIDとパスワードだとすれば、そこにもう一枚の鍵を足すことが、いちばん手堅い守りになります。
れんくんは、AIを使うかどうかとは関係なく、まずここを押さえておく、と話しました。そのうえで、AIに鍵を渡す方法や、AIエージェントの設計を考える、という順番でした。
パスキーも二段階認証の一つですか、と私は聞きました。れんくんの答えは、その通りでした。情報が漏れる入口は大抵IDとパスワード。
そう聞いて、二段階認証の大切さをあらためて実感しました。
常駐するAIエージェントを乗っ取られたら|Mac miniを使う人と、弱いパスワードが危ない理由
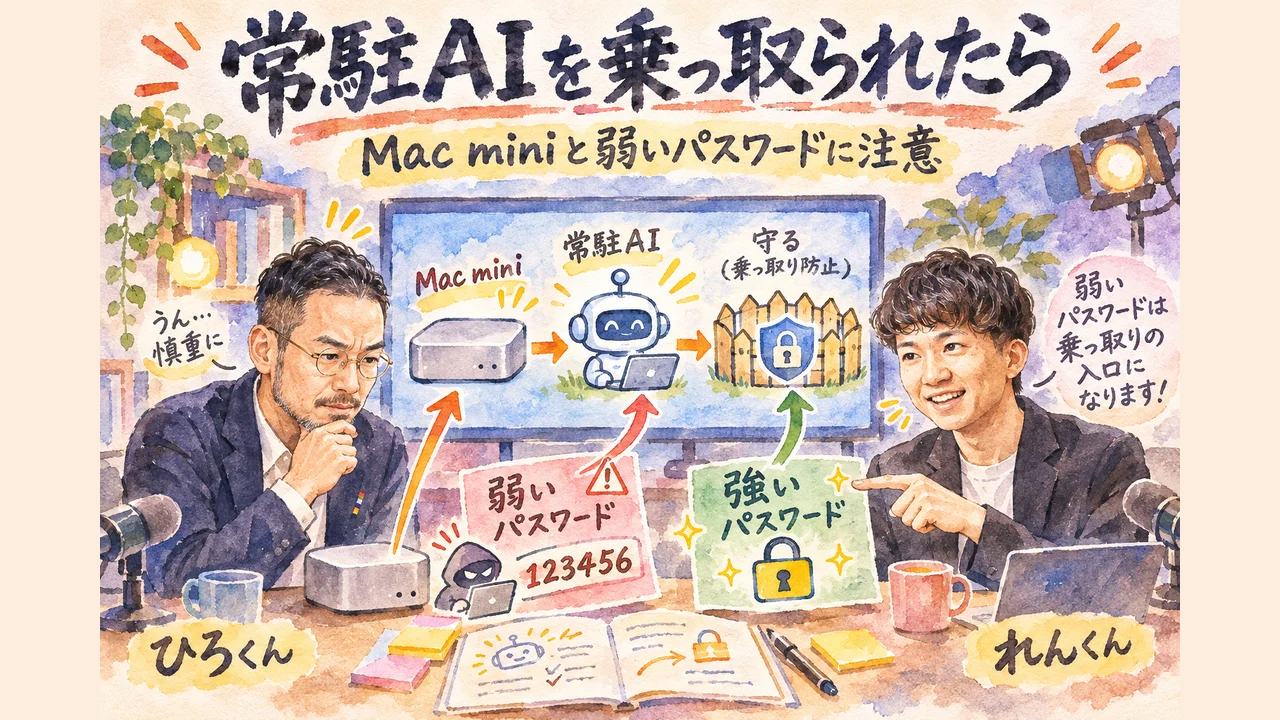
ここからは、AIエージェントの乗っ取りの話です。れんくんは、先ほどの仮想サーバーに、より気をつけた方がいい、と話しました。
もう一つは、Mac miniなどにAIエージェントを常駐させる使い方です。
常駐しているAIエージェントの、外との接続を乗っ取られると、いろいろな操作をされてしまいます。ブラウザの操作でIDとパスワードを抜かれたり、別の場所に情報を送られたりする、という例をれんくんは挙げました。
れんくん「Mac miniとかが流行ってると思うんですけど。」
「そこのAIエージェントとの外の接続みたいなところとかを乗っ取られちゃって、」
「穴だらけの人は本当に気をつけた方がいい。」
「本当に重要な部分だけは二段階認証。」
「悪意あるコマンドを操作可能にしてあったりとか」
私は、権限を渡しているものを乗っ取られたら、お手上げだ、と話しました。れんくんは、だから穴を塞ぐことと、悪意あるコマンドを入力できないAIエージェントの設計が大事だ、と答えています。
ハーネスを組んでおく、という根本的な対策です。
ひろくん「権限を渡してるものを乗っ取られたらもう、お手上げだよね。」
私は、めちゃくちゃ簡単なパスワードのままの人や、全部同じパスワードにしている人が、まだ多い、と話しました。パソコンにパスワードを貼っている人は、まだかわいい方かもしれません。
けれど、そのパスワードで何でも入れてしまうなら、悪用される余地はいくらでもあります。
ひろくん「パソコンにパスワード貼ってる人はまだ可愛いかもしれないですけど。」
「パソコンリテラシーが低い人が、まずやるべきこととか、」
れんくんは、自分でも急いで進めたことを話してくれました。銀行など、本当に重要な部分の二段階認証を確認して、入れていなかったものは入れた。
IDとパスワードも、重要な所は変えた、という話です。
私は、パスワードを紙に書いて貼っている人は、まだかわいい方かもしれないけれど、そのパスワードで何でも入れてしまうなら、悪さしようと思えばいくらでもできてしまう、と話しました。
写真などから漏れる場合もあります。れんくんは、AIエージェントを乗っ取られると、ブラウザ操作や悪意のあるコマンドを実行させられ、IDやパスワードを抜かれたり、別の場所に情報を送られたり、銀行の情報まで持っていかれたりしかねない、と説明しました。
私は、話を聞いていて、少し怖くなってきました。そこで、パスワード管理サービスの需要も増えているのではないか、と聞くと、れんくんは、かなり売れていると思う、と答えました。
私は、まず何をやるべきかを伝えるだけでも、すごく喜ばれそうだ、と感じました。
権限を渡しているものを乗っ取られたら、お手上げです。私はそう話し、簡単なパスワードや、全部同じパスワード、紙に貼ったパスワードの危うさにも触れました。
れんくんは、銀行など重要な部分の二段階認証を急いで確認したそうです。その話を聞いて、自分も見直したいと受け取りました。
SNSのセキュリティ対策のプロンプトに気をつける|自分の身は自分で守るリテラシーと、守るものの見極め
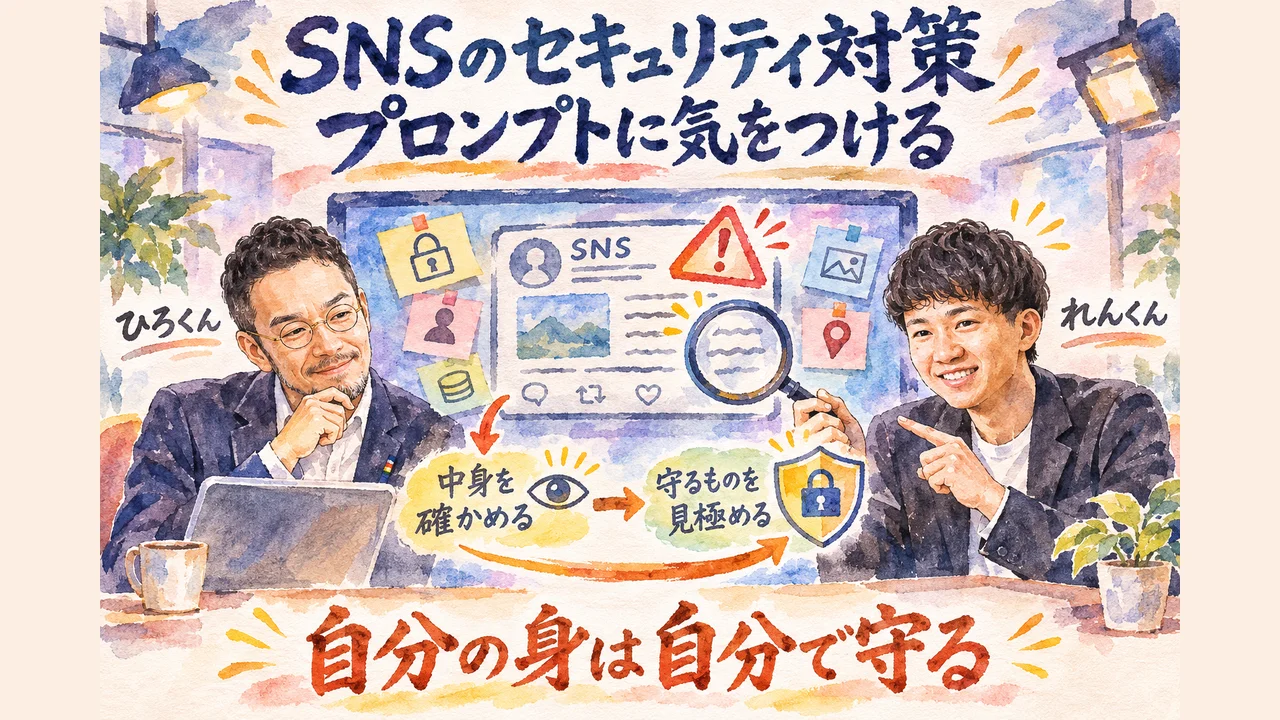
最後は、SNSで流れるセキュリティのプロンプトです。れんくんは、SNSで、このプロンプトを打てばセキュリティを確認できる、と紹介されたものを、Claude CodeやCodexに渡す場面を挙げました。
れんくん「XとかSNSとかでセキュリティのプロンプトこれ打てば大丈夫ですよ。」
「プロンプトインジェクションされていたらおしまいなので、」
その中に、プロンプトインジェクションが仕込まれていたら、おしまいです。れんくんは、ちゃんと気をつけてほしい、と何度も話しました。
私は、投稿を見て、それなりに話題になっていたら、中身をチェックしないまま、これを見てやって、と頼んでしまうかもしれない、と話しました。急いで確認してください、と書かれていると、なおさらです。
ひろくん「チェックしないままこれちょっと見てやってっつって言っちゃうかもしれないもんね。」
「レンくんだから安心してやっちゃえ。」
「初心者より中級者とかちょっと知ってる人の方が危ないと思います。」
れんくんは、SNSの上に出ているだけなら、発信者のブランドがあるので、まだ大丈夫だと話しました。けれど、LINEのオファーのような、気づきにくい場所では危ない、という話です。
私は、公式LINEが乗っ取られて、緊急のプロンプトとして送られてきたら、安心してやってしまうかもしれない、と話しました。分身や学習済みのAIで、詐欺アカウントが作られることも、これから起こりえます。
だから、れんくんは、自分の身は自分で守るリテラシーを、最低限つけていく必要がある、と話しました。
れんくん「本当にSNS上に出ているだけだったら大丈夫なんですよ。」
「自分の身は自分で守るぐらいのリテラシーは最低限つけていかないといけないですよと。」
私は、初心者より、中級者や、少し知っている人のほうが危ないと思う、と話しました。昔のセキュリティの常識のままだと、あっさり突破されるからです。
何を守って、何を守らなくていいのかの見極めも、大切です。
公式LINEが乗っ取られて、緊急のプロンプトとして送られてきたら防げない。私はそう話しました。
分身や学習済みのAIで、詐欺アカウントが作られる心配にも触れました。
初心者より中級者のほうが危なく、何を守り何を守らなくていいかの見極めが大事だとも話しました。
🤖 この記事をAIに渡して、自分の守りを点検する
下の依頼文には、この記事の公開後のURLが入っています。ClaudeやChatGPTなどのAIエージェントに貼ると、記事を読んだうえで短い質問を1つずつ聞き、守りを整理した内容と、使っている環境にそのまま貼れる追加のプロンプトを作ってくれます。返ってきた内容は自分の目で読み直し、設定の変更・購入・送信・削除はAIにさせず、自分で判断します。
依頼文を開く
【記事のURL】
https://ai-kidou.jp/live-20261026-security-id-password-2fa/
最初に、このURLの記事を読む。読めない時は、読めなかったと伝えて、下の【目的】の内容だけを材料にする。

【目的】
記事の内容をもとに、自分の守りの点検をする。記事に出てくる柱は、お金とお客さんの情報を最優先で守ること、AIに鍵を渡す前にパスワード管理サービスを使うこと、二段階認証を必須にすること、常駐するAIエージェントの乗っ取りに備えること、SNSで流れるプロンプトをそのまま使わないこと、の5つ。自分の状況について、この5つを一文ずつ書き出し、足りない所を1つ見つける。

【やってよいこと】
- 記事を読んだあと、短い質問を1つずつ聞く(守るべきお金とお客さんの情報/二段階認証の状況/鍵の預け先/使っているAIエージェントと権限)
- 答えに合わせて、守りの優先順位を、5つの柱ごとに一文ずつ整理する
- 使っている環境にそのまま貼れる追加のプロンプトを1〜3本つくる(各プロンプトの中に、記事のURLを入れる)

【守ること】
- 設定の変更、ログイン、投稿、購入、送信、削除は実行しない。確認の手順と注意点を書くだけにする
- 認証コード、カード番号、APIキーなどの秘密は、貼らせない、聞かない
- 記事に書かれていない手順、数字、機能を足さない。分からない点は「記事からは分からない」と書く
- 点検の結果は、自分の目で読み直してから、やるかどうかを自分で決める

【返す形】
1. 記事の要点(3行)
2. お金とお客さんの情報・鍵の預け先・二段階認証・AIエージェントの乗っ取り・SNSのプロンプト(一文ずつ)
3. 追加のプロンプト(1〜3本・記事のURL入り)
4. 自分の目で読み直す所(1行)- Q1. AIを使う人が、最優先で守るべきものは何ですか?
- 最優先で守るのは、お金とお客さんの情報です。れんくんは、守るべきはこの2つだと話しました。身を守るだけでなく、影響はクライアントさんにも広がる、と私も話しました。
- Q2. なぜ二段階認証は必須だと言われるのですか?
- 情報漏えいは、IDとパスワードから抜かれるパターンがほとんどだからです。れんくんは、AI関係なしに一番強力なのは二段階認証だと話しました。パスキーも二段階認証の一つかと私が聞くと、その通りだと答えてくれました。
- Q3. パスワード管理サービスは、AIエージェントとどう相性がよいのですか?
- れんくんは、パスワード管理サービスを使い、Claude Codeから呼び出せる形にしていると話しました。ブラウザを持つAIエージェントが、サービスからパスワードを取ってログインできます。この点が、AIとの相性のよさだそうです。
- Q4. SNSで紹介されたセキュリティ確認のプロンプトを、そのままAIに渡しても大丈夫ですか?
- そのまま使うのは危ないです。紹介されたプロンプトをClaude CodeやCodexに渡したとき、プロンプトインジェクションが仕込まれていたら終わりだと、れんくんは話しました。LINEのオファーなど、気づきにくい場所では特に危ないそうです。
- Q5. 初心者より中級者のほうが危ないと言われるのはなぜですか?
- 中級者のほうが危ないです。私は配信で、初心者より中級者のほうが危ないと話しました。大事なのは、何を守って、何を守らなくていいかの見極めです。
まとめ|お金とお客さんの情報から守り、二段階認証を必ず入れる
10月26日のコラボLIVEは、れんくんと二人で、AI時代のセキュリティ管理を掘り下げた回でした。
セキュリティの話題が続いた一週間を受けて、守る側の目線を一緒に整理しました。
セキュリティの話題が続くなかで、守るのはお金とお客さんの情報です。穴を塞ぐことと、利用する場所の精査。
Googleのような大きなサービスが止まったら、という想像。AIに鍵を渡すときのパスワード管理サービス。
情報が漏れる入口は大抵IDとパスワードで、二段階認証は必須です。常駐するAIエージェントの乗っ取りと、ハーネスの備え。
最後は、SNSのプロンプトと、自分の身は自分で守るリテラシーでした。
次の一歩は小さくて大丈夫です。銀行など、お金に関わるアカウントを一つ選び、二段階認証がオンになっているかを見てみる。そこから守りの点検が始まります。
IF塾 ASHURA
非エンジニアのためのAI開発コミュニティ「アシュラ」。
AIで仕事を片付ける道具「秘奥義」45巻以上が、回数無制限で使い放題。
受け取り口は、アシュラ公式LINE。友だち追加して、30日無料体験へ。
体験中も全部使えます・いつでも解約OK
押すと、アシュラ公式LINEの友だち追加に進みます(30日無料体験はLINEから)
COLUMN
コラム:任せたあとも、手を離さずに確かめ続ける
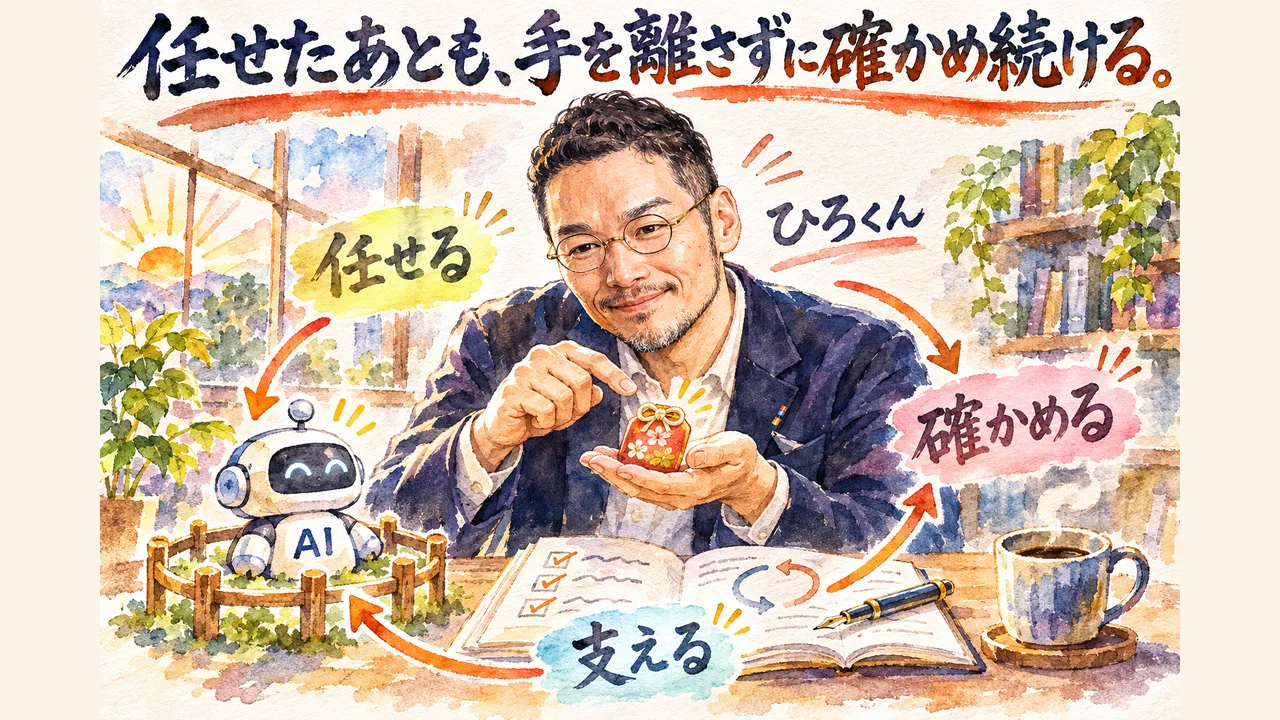
配信でれんくんは、常駐するAIエージェントを乗っ取られないための根本的な対策を話しました。悪意あるコマンドを入力できない設計、ハーネスを組んでおくことです。私は10月30日の魂磨きの記録、「AIに判断まで委ねるには、魂を込めて教える時間がいる。その時間は私の学びにもなりました」で、AIの判断を見るハーネスについて書きました。
私の記事より(AIに判断まで委ねるには、魂を込めて教える時間がいる。その時間は私の学びにもなりました・ハーネスの所)
ハーネスとは、AIの動きを周りで支える仕組みのことです。
ハーネスは、AIの動きを周りで支える仕組み。そう見ると、守りの仕組みもその一つに入ります。れんくんが話した、悪意あるコマンドを入力できない設計は、AIの周りを固める支えそのものです。
私の記事より(AIに判断まで委ねるには、魂を込めて教える時間がいる。その時間は私の学びにもなりました・お守りの所)
お守りとは、任せたつもりでも手が離れず、確かめ続けること。
任せたつもりでも、手が離れずに確かめ続ける。守りの点検も、同じ形をしています。一度設定して終わりではなく、任せたあとも、ときどき見に行く。今日の小さな一歩なら、お金に関わるアカウントを一つ選び、二段階認証を見てみることです。それだけでも、確かめ続ける入口になります。
任せることと、確かめ続けること。この2つを並べて持っておくと、AIとの付き合い方は静かに整っていくのかもしれません。
🎁 無料プレゼント
Aiport(ClaudeCode AIエージェント実践会)
ClaudeCodeでAI秘書+分身AI+AIカンパニーが無料で作れるキット&解説動画をプレゼント!
▶ 無料で入会してキットを受け取る🤖 AI生成コンテンツについて
この記事はAIツール(Claude Code)を活用して制作しています。構成・文章生成・画像制作にAIを使用し、最終的な内容の確認・編集・公開判断はひろくん(田中啓之)本人が行っています。「分身AIひろくん」(bunshin-ai.com)とは別のコンテンツです。