WATCH REPORT
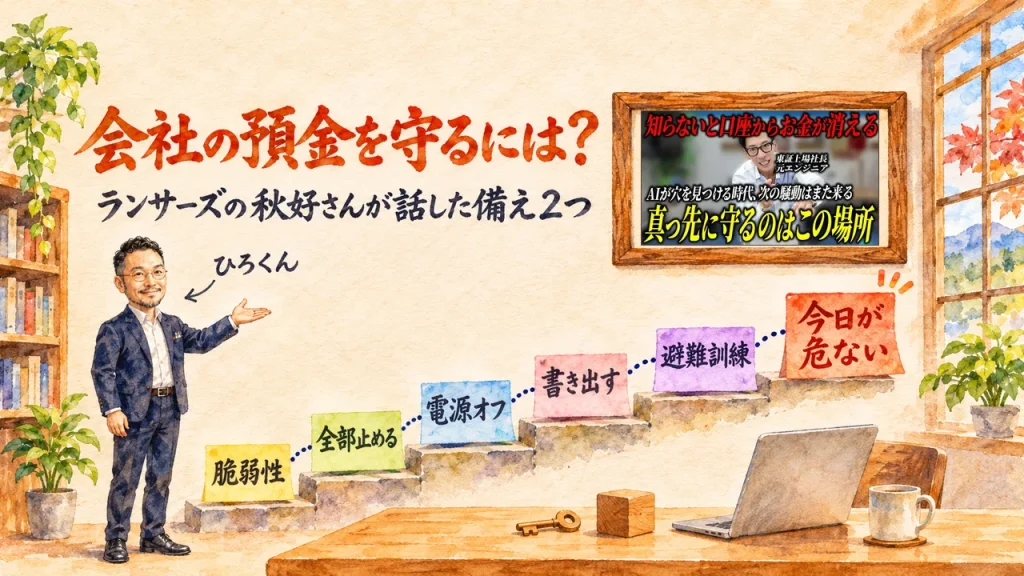
サイバー攻撃から会社の預金を守るには?ランサーズの秋好陽介さんが話した備え2つ
2026.11.13
家事と子育てのスキマで経営する3方よしAI共創コンサルタントの田中啓之、ひろくん(@passion_tanaka)です。
取引先や決済会社のシステムの穴が、自分の会社にも関わるとしたら? AI時代のサイバー攻撃から会社の預金を守るなら、ランサーズの秋好さんは何を先に決めるのでしょう?
今回は、YouTube のチャンネル「上場社長 秋好陽介【AI×経営】」で、ランサーズ代表取締役の秋好陽介さんが、PHP(Webサイトを動かす言語の1つ)の騒動、当日の判断、銀行口座、避難訓練の順に約17分で話した動画を紹介するね。画面のテロップには、秋好さんの肩書きと一緒に年商の表示があります。動画の概要欄には、この年商が流通取引総額(プラットフォーム上で成立した取引の総額)を指すこと、話される業績などの数値は実際の開示数値と異なる場合があること、の注記があります。この記事の数字は、どれも秋好さんの語りと画面の表示なんです。
私なら、全部は守ろうとせず、一番困る所に絞って守り、破られた時の戻し方を先に決めます。秋好さんが社長AIと分身AIの動画を話した回を紹介した記事に続いて、同じ秋好さんの動画を紹介した、2本目の記事です。
9,000人以上が集まるコミュニティで、AIの「今」を毎日シェアしています
GPTs研究会をのぞいてみる出典: 会社の預金を守る備え2つ(秋好)(上場社長 秋好陽介【AI×経営】)
目次
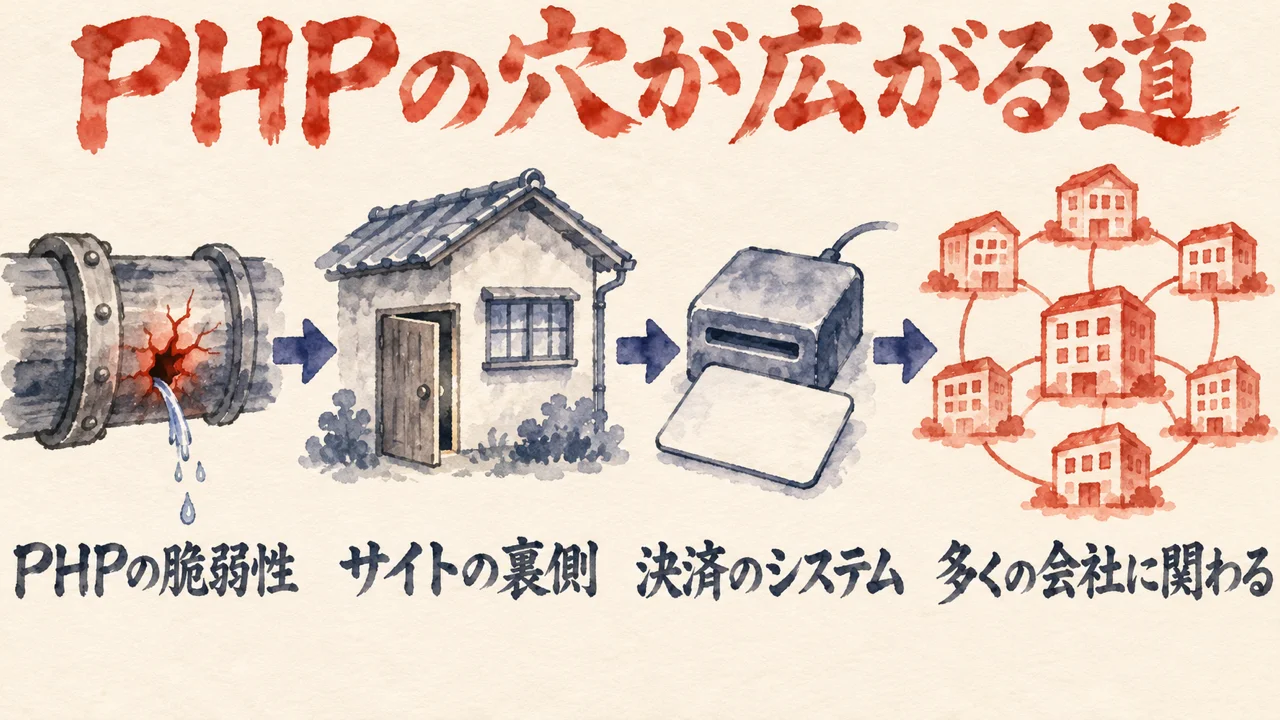
起業した時に、秋好さんがいちばん使ったプログラミング言語。それがPHPです。Webサイトを動かす言語の1つで、WordPress の裏側にも使われている言語。その言語に脆弱性(プログラムの弱点・穴)が見つかった騒動から、AI時代のサイバー攻撃で会社の預金をどう守るか、備えの話が始まるんです。
聞き手が先日のPHPの騒動を切り出すと、秋好さんの話は、まず自分とPHPの縁から。
動画では(1:19〜)
PHPなんですよ。2008年に起業した時に自分が1番使ったことがある言語がPHPだったんですよ。
言いよどみは省いています
ランサーズは、騒動を外から眺める側ではなく、足元を問われる側。何を止めて何を守るかを、その日のうちに決める立場でした。
ただ、秋好さんがいちばん驚いたのは、言語の話ではありません。AI時代のセキュリティというより、AIとの向き合い方の段階が1つ変わったニュースだった、という見立て。
これまでの守りを、秋好さんは健康診断にたとえます。血糖値や肝臓の値を測って、悪い所を直しに行く。AI時代は、そこが違います。
動画では(2:50〜)
ただこのAI時代ってあなたの体の細胞レベルの全ての細胞をスキャンしてたった1つだけ悪いかもしれない細胞。
言いよどみは省いています
見つけたその1つの細胞に、病原菌を送り込める、というたとえです。攻める側が全部を一度に調べられるなら、測ってから直す守り方では、後手に回る一方。
では、穴の無いシステムを作ればいいのでしょうか? 元エンジニアの秋好さんは、そこをきっぱり否定しています。
動画では(3:15〜)
100%正常に動くシステムっていうのは実はないって言っていいぐらいバグがない仕組みはないんですよ。
言いよどみは省いています
穴が無くならないなら、問われるのは、穴が見つかった時の動き方のほう。しかも、その穴は遠い所の話ではありませんでした!
ランサーズのように全部がPHPでなくても、掲示板だけ、プロフィールの表示だけに使う会社があります。WordPress の裏側もPHP。クレジット決済のシステムや、決済会社のサーバーの一部に使われていることもあるそうです。隣の隣はPHPを使っていて、ほぼ全部の会社が関わる話なんです!
PHPの脆弱性やWordPressの守りは、私もほかの人の動画から整理してきた所。PHPの脆弱性でホームページが狙われる理由を、AI仙人さんの話から整理した記事、WordPressのセキュリティ対策を、PHP、更新、パスキーの順に中島さんの13項目で追った記事、PHPとWordPressと1Passwordのセキュリティを、KEITOさんの動画で整理した記事の3本。
「AIは魔法じゃない」。AIで速く作れても、そのシステムから穴が無くなるわけではありません。私なら、穴は無くならない前提に立って、自分の会社が何に頼っているかを知るところから始めます。
自分の会社のシステムと、その隣の隣まで。
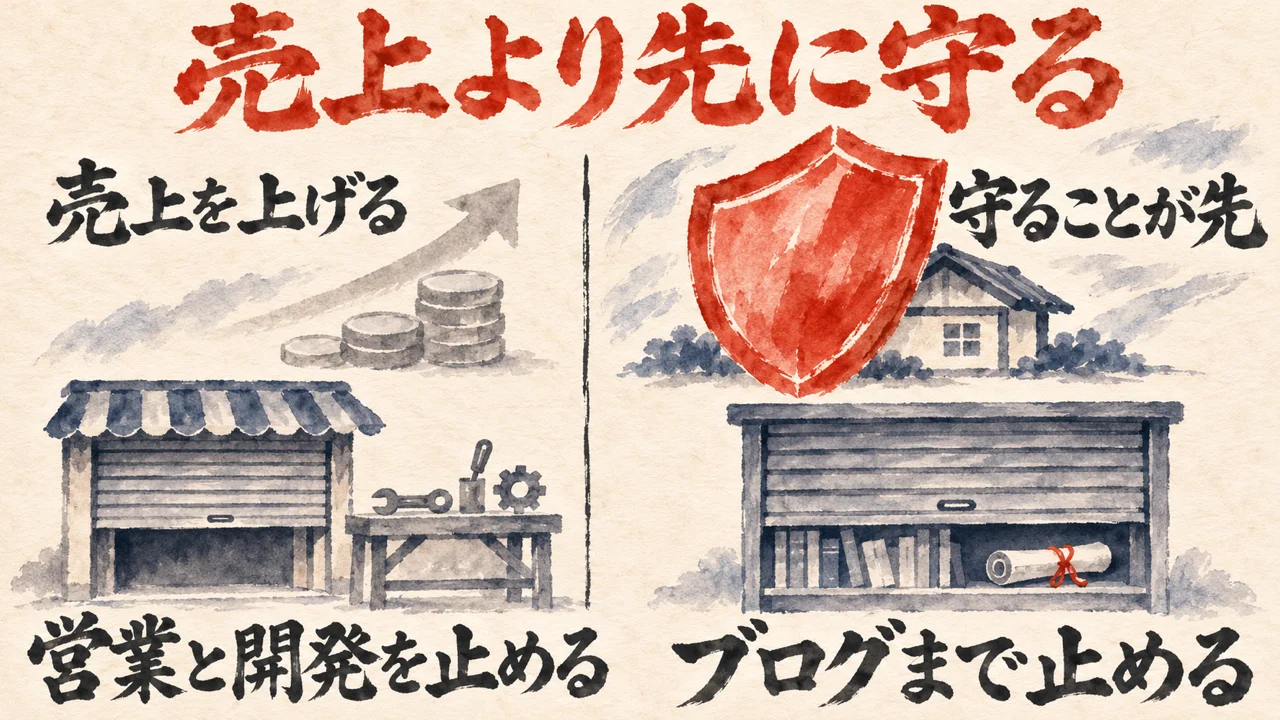
ニュースを見た瞬間の、緊急会議。ランサーズは、その場で責任者を決めました。
次に決めたのは、何から先に守るかの順番。平時の会社で大事なことを並べたうえで、秋好さんは優先順位をはっきり入れ替えます。
動画では(5:24〜)
売上を上げるとかお客さん守るとかなんとかとか色々あるんだけどもう売上を上げることよりもこのセキュリティをリスクをゼロにすることを最優先にしようと
言いよどみは省いています
その結果、営業活動も開発活動も止まりました。全員をセキュリティの対応に回したそうです! さらに、将来のユーザーに迷惑をかけないために、サービスそのものも止める判断。
毎日たくさんの人が取引している場を、再開の時期も見えないまま止める。それ自体が結構なリスクだと、秋好さん自身も認めています。それでも止めた理由は、とても短い一言。
動画では(6:22〜)
そうだから自分たちが対象なのかすらわかんないわけ。全部止めるって決めたね。
言いよどみは省いています
止めたのは、取引の場のランサーズだけではありません。社長ブログ、さらにコーポレートサイトまで!
なぜ、そこまで止めたのか。これまでは、人間がハッキングする前提でした。監視の仕組み、何重かのセキュリティ、パッチ(弱点をふさぐ修正)、最低限のファイアウォール(外からの不正な通信を止める仕組み)で足りていて、悪い所だけを手術する感じだったそうです。今は、100億人が同時に攻撃できる時代。それが秋好さんの見立てです。穴が何かも分からないまま開けておけば、静かに入り込まれて、気づいた時には問題が起きているかもしれないんです。
「最悪こうなる、でもそれでも大丈夫」。私なら、止めるかどうかを迷う前に、この最悪を先に思い描いておきます。止めた先の最悪と、止めなかった先の最悪。並べてみれば、選ぶ順番が見えてきます。
売上より先に守る。その順番を、ニュースを見たその日に決めた会社の話です。
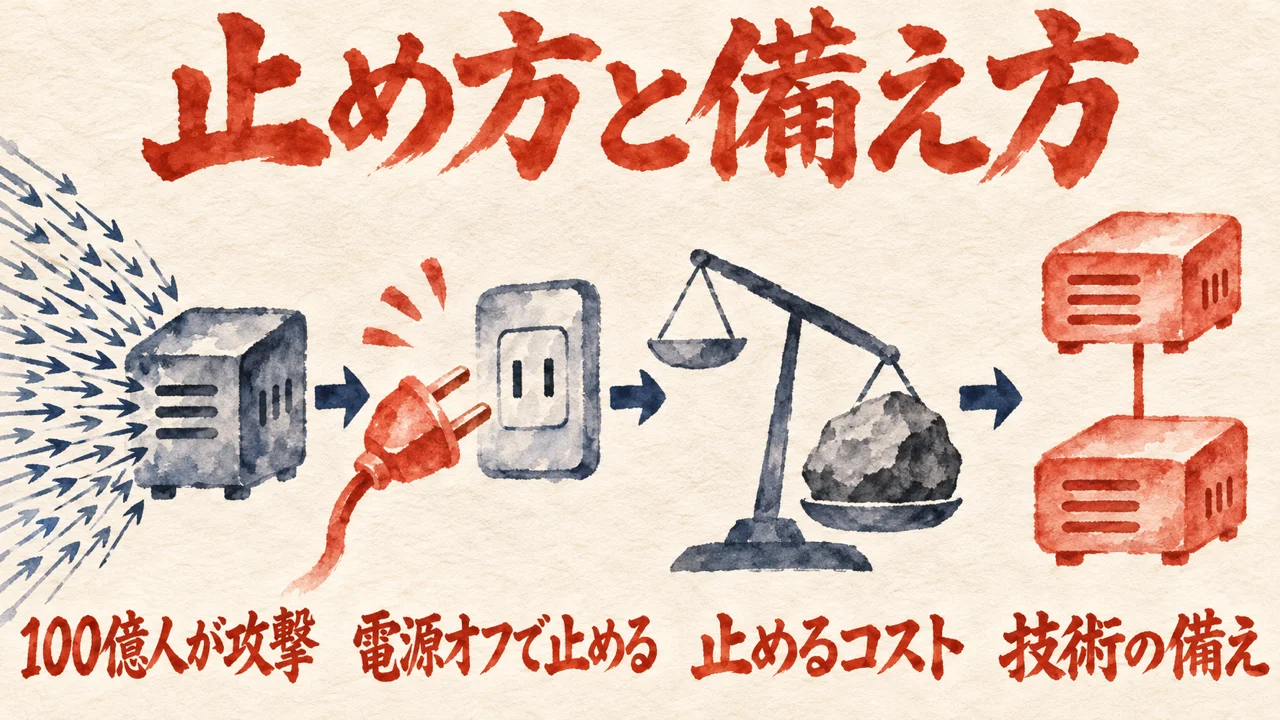
いちばん確実なのは、電源オフ。ハッキングにハッキングで対抗するのではなく、そもそも電源を切ってしまう発想です!
守りの技術を並べる前に、秋好さんが真っ先に挙げたのは、ずっと素朴な手でした。
動画では(8:06〜)
電源オフにしちゃえば使いようがないんで。
言いよどみは省いています
止まっている物は、攻めようがない! 守る技術を足す前に、動かさない選択肢を持っておけるかどうかです。
しかも、これで終わりではなく、これからも起こり続けるそうです。PHP以外にも、言語や通信の決まり、ライブラリ(よく使う機能をまとめた部品のプログラム)がたくさんあり、中身が公開されています。人間には手間に見合わず狙われなかった所も、AIなら自動で狙う価値が出てくる。攻撃そのものは止められないので、セキュリティの考え方を変えるだけ。それが秋好さんの考えです。
では、Webサービスはいずれ使えなくなるのでしょうか? 聞き手のこの問いへの答えは、ゼロイチではない。新しい技術は、いつも同じ議論を通ってきたもの。その例に出てきたのが、包丁です。
動画では(9:25〜)
包丁が出たら料理を切るのには便利だけど人を刺す道具にもなる。
言いよどみは省いています
包丁を手放すのではなく、ルールを決めて整える。人間社会はそうやって対処してきた、という話。
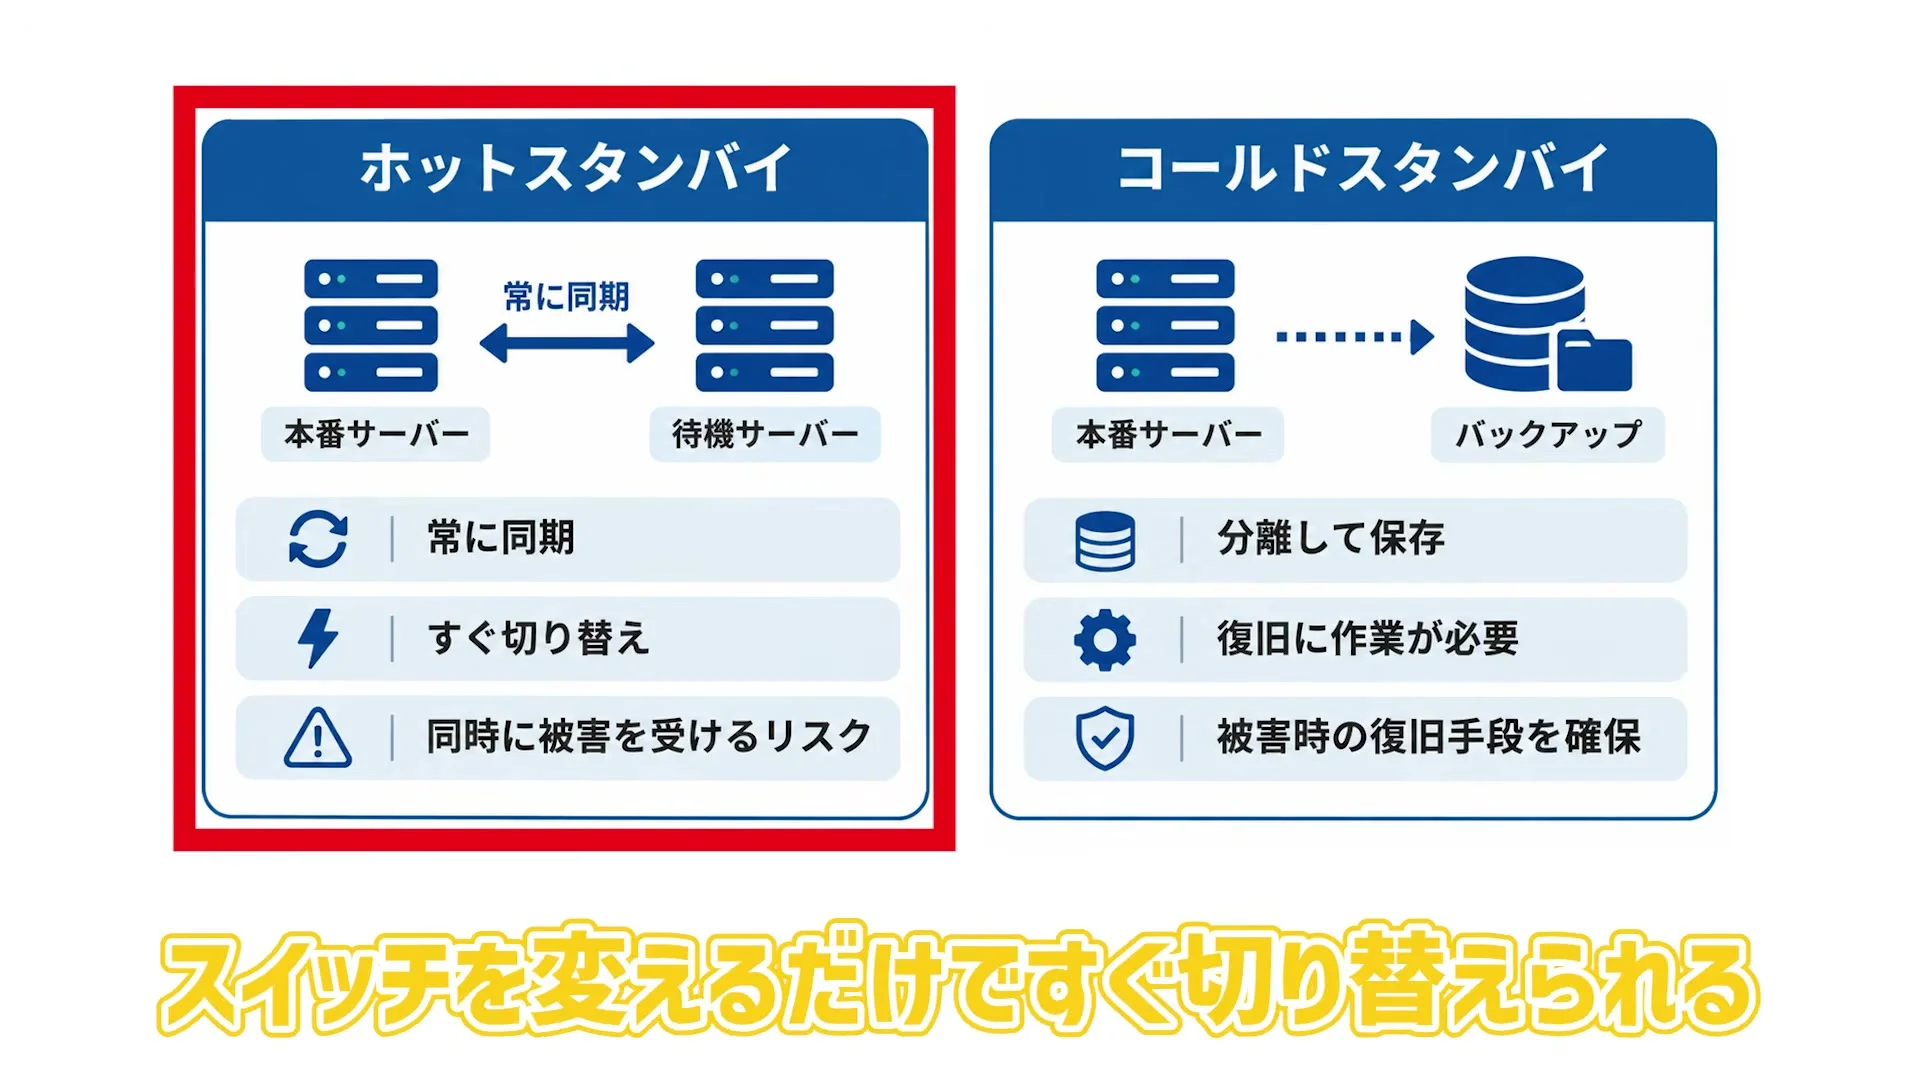
会社の側の技術の備えも、具体的に挙がりました。データを分散し、侵入されて電源を切っても、バックアップから再開できるようにしておきます。
動画で並ぶのは、ホットスタンバイ(本番と同じ内容を常に同期して待機させる形)と、コールドスタンバイ(分離して保存したバックアップから復旧する形)の2つ。ホットはすぐ切り替えられる代わりに、本番と同時に被害を受けるリスクがあります。コールドはデータが1〜2日古く、復旧に作業も要る。それでも、被害を受けた時の戻り道が残るそうです。
秘密鍵を複数の場所に置き、3つそろって初めて使える形にする手もあるとのことです。使う人の側は、IDとパスワードだけでなく、2段階認証(パスワードのあとにもう1つ確認を重ねる仕組み)、FaceID、パスキー(パスワードの代わりに端末の認証で入る仕組み)を重ねる。攻撃の9割以上は海外から来ている印象だ、と秋好さん。不便になる分は仕方ない、という見立てです。
「信頼できる仕組みが先」。私なら、AIに任せる場面が増えるほど、止め方と戻し方を先に決めます。
電源を切れる所と、戻れる控えのある所。そこが見えてから、任せる範囲を広げる順番です。
どんな会社が、狙われやすいのでしょう?
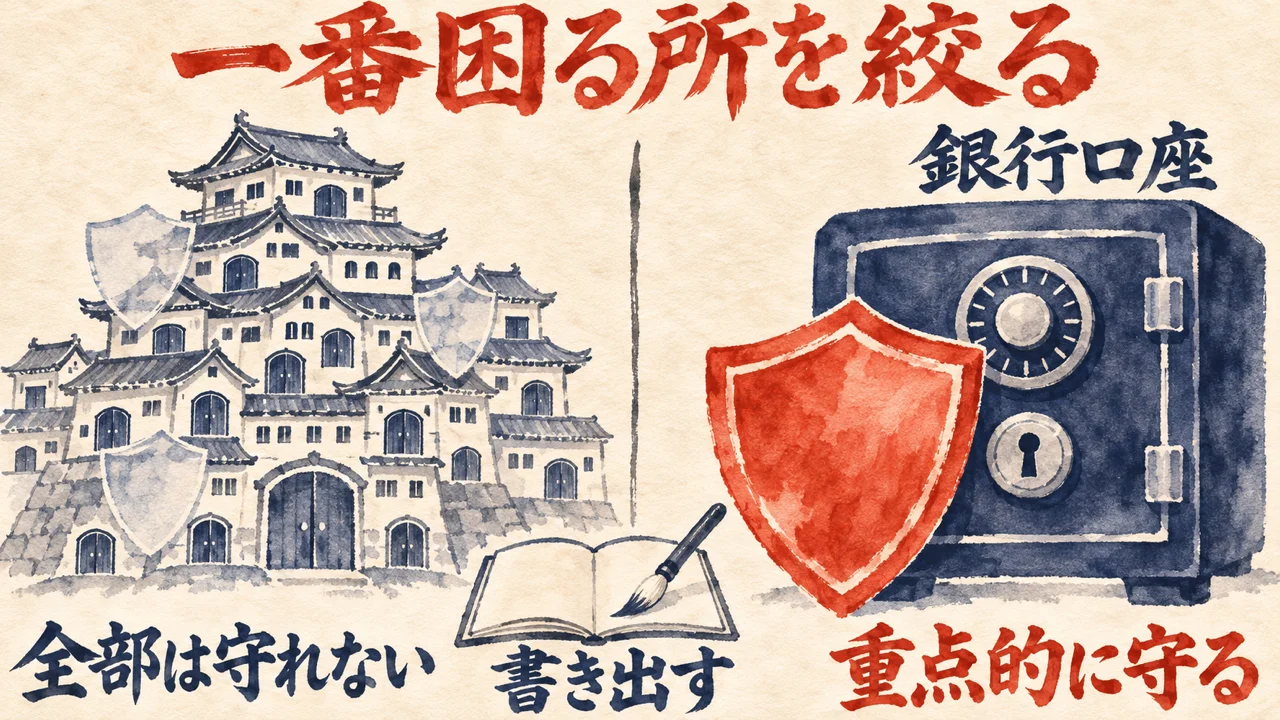
聞き手のこの問いへの秋好さんの答えは、まず全部の会社、でした。メールのログイン1つでも気をつける。関係ない会社は、ほぼ無い! そのうえで、全部をガードするのは無理だと、はっきり線を引きます。
じゃあ、どこから手をつけるのか。対策1の入口は、書き出す作業でした。
動画では(12:28〜)
じゃどうしたらいいかって言うと絶対これだけは漏洩したりを代理処理されたらまずいっていうポイントをまず書き出す。分かりやすく言うと超アナログだけどやっぱ会社にとって根源は銀行口座だと思う。
言いよどみは省いています
PHPの話が、ここで一気に会社の預金の話に変わります! 書き出す紙の1行目に置く物まで、先に答えが出ている構図。
なぜ、口座なのか。理由は、オンラインバンクの手軽さにありました。
動画では(12:41〜)
で、銀行のオンラインバンクでもう会社預金のほぼ全てを1回の承認だけでやり取りできる。これはリスクですよ。
言いよどみは省いています
入られた時の被害が、そのまま会社の預金全部になる! 毎日の便利さと引き換えにしているものが、思ったより大きいんです。
秋好さんの見立てでは、いちばん安全なのは、高額をオンラインで動かせないようにして、銀行の窓口に回す形です。それが厳しければ、パスキーと2段階認証(メールアドレスでの確認も含む)を組み合わせて、少額はオンライン、高額は銀行窓口に分ける設計。
秋好さんの言いたい所は、銀行の設定だけではありません。顧客のデータでも、商品の秘伝のレシピをまとめた資料でも、漏れたら自社やお客さんが一番困る物を書き出して、そこを重点的に守る。
私なら、書き出す紙の1行目に会社の口座を置き、守る所をそこから絞ります。「AIに委ねて、人は積み減らして生き直す」。全部を守ろうとしないのも、積み減らすことの1つです。
口座の入口の話に、私の記事から事実を1つ足しておきます。架空の銀行を使って、偽サイトでのコードとパスキーの動きを確かめた記事。
私の記事より(パスキーは偽サイトでは使えなかったと、ウェブ職TVの動画で確かめた記事・パスキーは、偽サイトでは使えなかった)
コードを自分で入れる型の2段階認証は、偽サイトから本物へそのまま転送されると通る。この動きを、架空の銀行で確かめました。
入力したコードが、そのまま本物へのログインに使われてしまったんですよね。30秒ほどで変わるコードでも、有効な間に渡してしまえば、本物へ通りました。
「パスキーは必須」と言える理由は、偽サイトでは使えず、何も渡らないこと。その拒否は、人が怪しいと気づかなくても、ブラウザが勝手にやってくれます。
口座の入口を選ぶ時、私なら、会社の預金を動かすログインにパスキーが使えるかを最初に確かめます。秋好さんが挙げたパスキーと2段階認証の組み合わせも、パスキーを入口の主役に置き、コードを入れる型は補う側に回して使います。
書き出した1行目は、会社の口座。
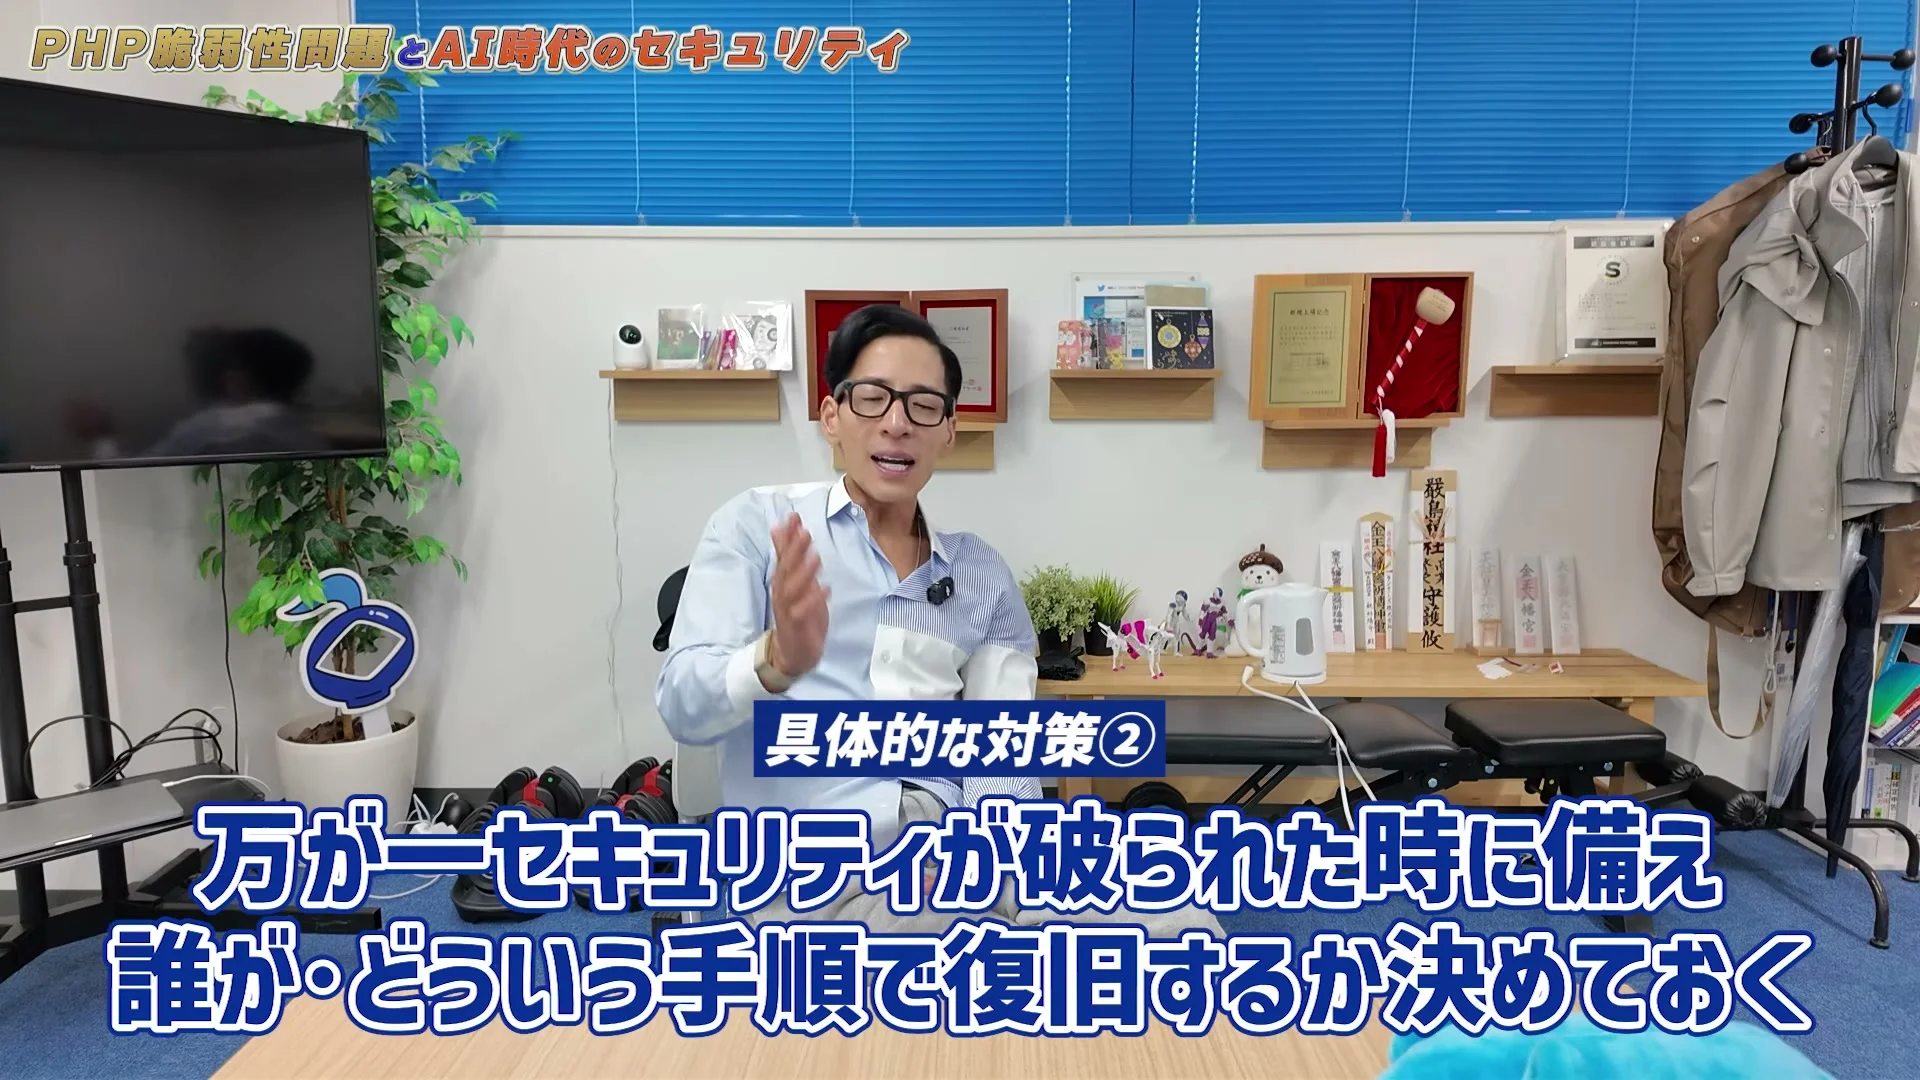
対策2は、破られない仕組みは無いところから始まります。
話はそこから、戻し方へ。
動画では(13:50〜)
で、次はもう破られないっていうことはないんで、100%正しいシステムはないんで、万が一破られた時に誰がどういう手順でどう復旧するかっていういわゆる避難訓練、これをやっとくっていう。
言いよどみは省いています
避難訓練という言葉が出たとたん、守りの話が、戻し方の話に変わります! 入られた後に、誰が、どの順で、何をするか。ひとりで仕事をしている人なら、その誰は全部自分です。
家庭も同じだそうです。スマートロックが盗まれたらどうするか、までを先に考えておく。
全部をやろうとしない理由も、ここで出てきます。
動画では(14:20〜)
なんで大事な2割だけ決めてそこだけに対してどう対処するかって決めるっていうことをやってほしいですね。
言いよどみは省いています
動画の「大事な2割」は、全部は守れない中で、ここだけは決めておく所として絞った分のことです。2割なら、社長ひとりの会社でも、手順を紙1枚に書く所まで届きます! 残りは決めないまま置いておける。その身軽さも大きい所です。
私なら、その手順は「事実・推測・未取得・失敗を区別し」ながら書き残します。分かっている事と、まだ確かめていない事が混ざった手順では、入られた日に手が止まるから。
戻し方の話には、私の記事に書いた場面を重ねます。攻撃の話ではなく、AIに任せた整理で、データが手元から消えた日のこと。
私の記事より(堀江貴文さんがGMOデスクトップクラウドの件で、電源を落とす呼びかけを解説した記事・データを新しい場所へ移す時に問われるのは、元の控え)
私にも、データが手元から消えた日がありました。2026年10月25日の午前1時5分。
容量を空けるためにAIに任せた整理が、AIに覚えさせている決まりごとのファイル82本をGoogleドライブへ移し、手元から消していました。
10月26日、控えから82本すべてを元の場所へ戻しました。戻せたのは、控えが残っていたから。
新しい場所へ移す前に、元の控えが別の場所に残っているかを、先に見てください。
消えたのは、AIに任せた容量整理の結果でした。攻撃ではありません。それでも元の場所へ戻せたのは、控えが別の場所に残っていたから!
GitHubのバックアップは届いているかを、パソコンの中と最後の日付で見比べた記事には、私のMacで、AIの自動の仕事が毎日ノート一式をzipにしてGoogleドライブへ送る話を書きました。ある期間のzipは、本物のGoogleドライブではなく、Macの中のフォルダに保存されたまま。保存したことと、別の場所へ届いたことは別でした。10月3日に、AIに頼んで移し直しました。
破られた日の、戻し方の1行目。
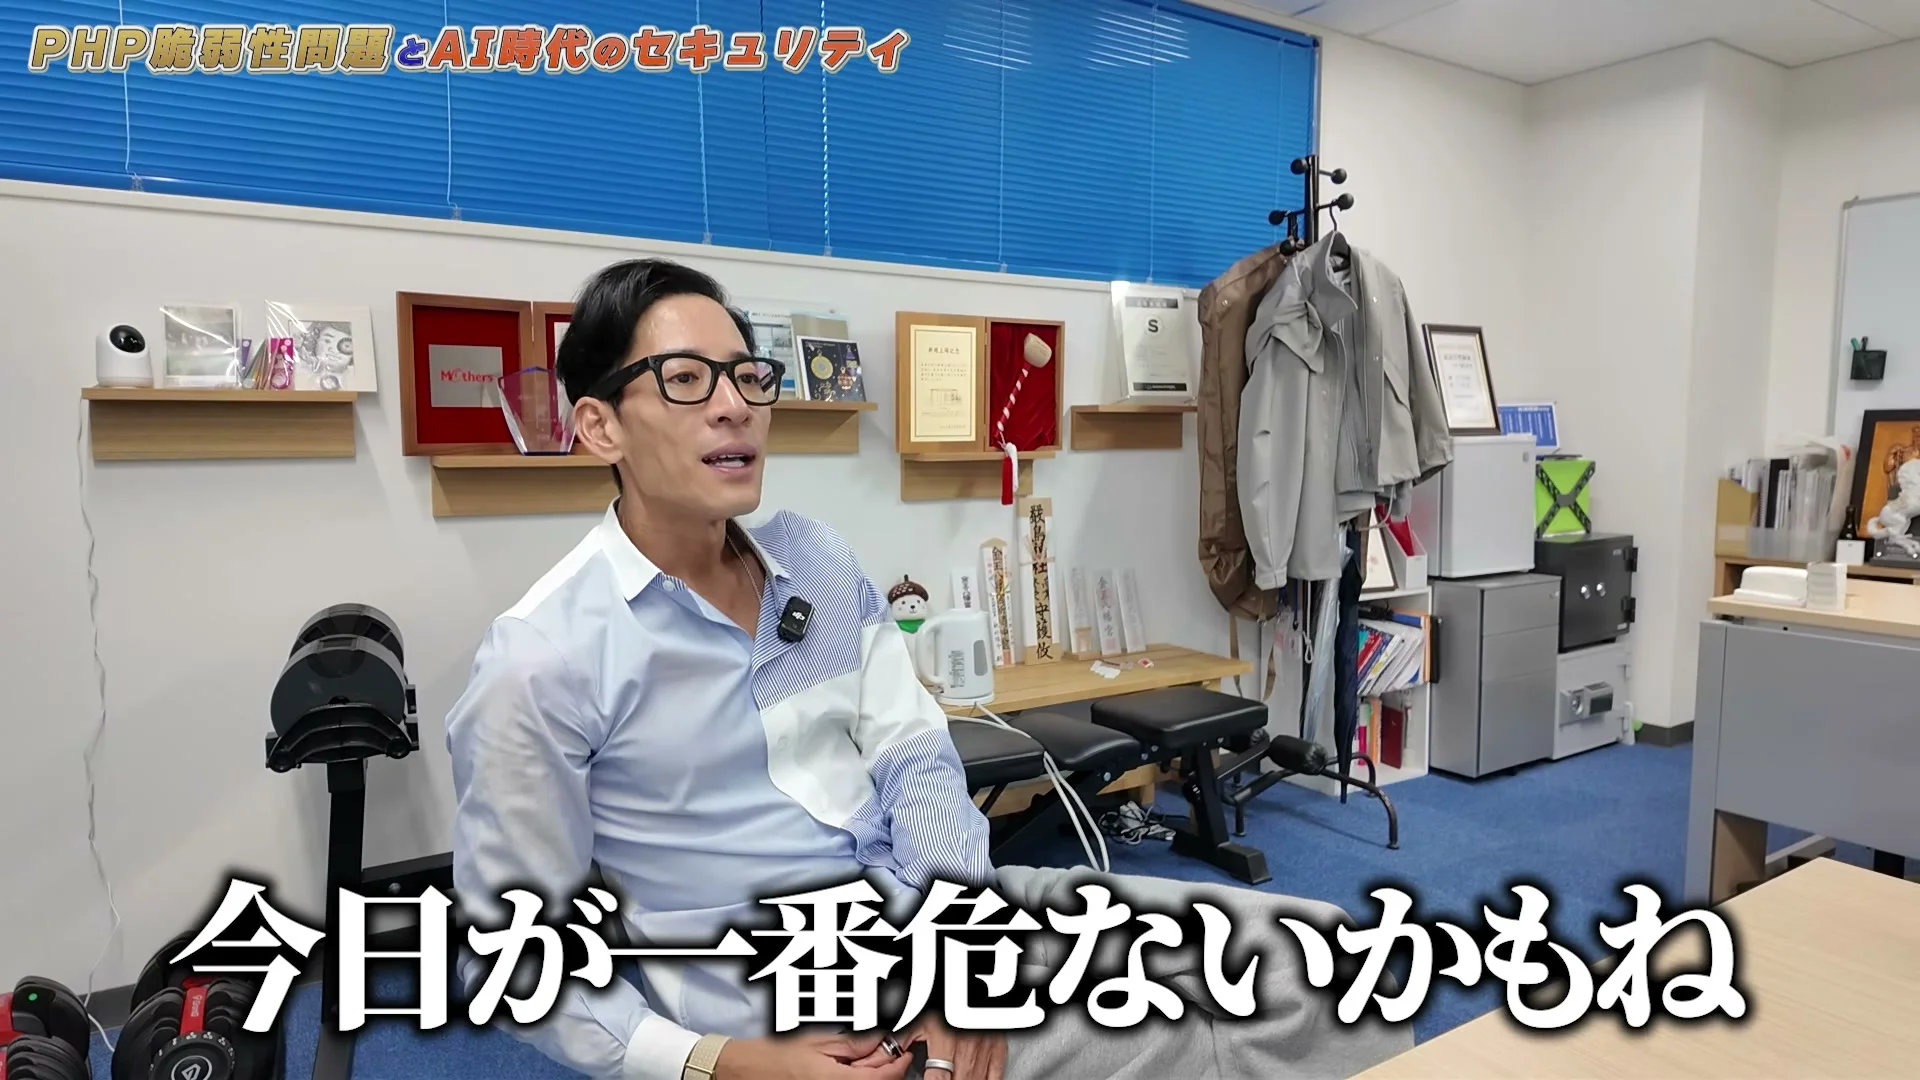
聞き手の一言で、話がぐっと手元に寄ってきます。PHPは他人事に聞こえても、会社の銀行口座から勝手にお金が抜かれる可能性と聞くと、自分ごとになる。
秋好さんが挙げたのは、最近のニュースにあった、証券会社の口座に勝手にログインされて海外株を売買された例です。これから世の中の基準が上がり、防御は高まっていく見立て。その上で出てきたのが、この一言でした。
動画では(15:14〜)
今日が1番危ないかもね。
言いよどみは省いています
守りが追いつくのを待つ間にも、会社の口座は今日も動いています! 書き出す1行目を、来月ではなく今日に置けるか。
道具の話も出ました。秋好さんがワンパスワードと呼んでいたパスワードの一元管理のツールは、弱いパスワードや漏れたパスワードを見つけてくれるそうです。自社のシステムをAIに学習させて、弱い所を聞く使い方もある、とのこと。
私なら、見つかった穴や抜けも、隠さずに見える所へ出します。「失敗も成功もリアルタイムで共有」。抜けを1人で抱えたままでは、破られた日に誰がどう戻すかが決まらないから。
AIとサイバー攻撃で個人が確かめる4つを、入口と情報と連携と権限で整理した記事に書いたとおり、私は2026年10月9日、パスワードを直接見せずに使える形にしたいと、AIに伝えました。10月11日には、鍵を預ける所を1か所にまとめられないか、と頼みました。
話はそのまま、エンジニアの価値へ。
動画では(15:45〜)
AIで何でも簡単にアプリ誰でも作れるけど、今回の件でエンジニアの価値が上がったと思ってて、究極困ったらエンジニアじゃないとわかんないですよ。
言いよどみは省いています
小さな会社なら、困った時に相談できるエンジニアが1人いるかどうかの話になります! 車を手軽に作れるパッケージがあっても、壊れたらエンジンが分かるメカニックでないと直せない、というたとえです。困った時に頼る先を、先に決めておく話。
AI時代のセキュリティ対策で最初にやる二段階認証とファイアウォールの確認を、朝LIVEで話した記事は、私が11月8日の朝LIVEで、蓮くんと2日続けて開いたAI時代のセキュリティの点検会について話した回です。人に伝えていながら、自分では行っていないところが、結構ありました。
動画の締めくくりは、この一言。
動画では(16:38〜)
まずは身を守るって意味で最低限のAIセキュリティ対策はこの動画参考にやってほしいと思いますし、
言いよどみは省いています
最低限なら、今日の1行から始められる。ここまでの話を、私の持ち帰りとしてまとめておきます。
COLUMN
▲目次ひろくんコラム:任せたつもりで、確かめ続けているもの
本編の動画は、会社の預金をどう守るかの話でした。全部は守れないから、大事な所に絞る。ここまでは秋好さんの話です。このコラムで考えたいのは、その先のこと。絞った2割の外側は、手元で細かく見ない所になります。そこを誰かや何かに任せる人もいるでしょう。任せた所と、手元に残した所。その境目で、手は本当に離れているのか。魂磨きの記事に、私が自分の状態を答えた2行があります。
私の記事より(AIに判断まで委ねるには魂を込めて教える時間がいると書いた魂磨きの記事・丸投げに惹かれても、いまの私は「お守りばっかで」)
お守りとは、任せたつもりでも手が離れず、確かめ続けること。私の「お守りばっかで」は、その状態の話です。
任せたつもりでも手が離れない仕事は、ありますか? あるとすれば、それが私の言うお守りに近いのかもしれません。
守る所を絞った後にも、同じことは起きうるはずです。絞った2割の外は任せたはずなのに、手が離れないまま見に行く。そうなると、絞った意味が薄れていきます。逆に、絞った2割まで任せたつもりになって、誰も確かめていない形も起きうる。どちらも、任せたつもり、の中にある話です。
私なら、確かめ続ける先も、守る所と同じ2割に絞ります。全部を見に行こうとすると、手が離れない所が増えるだけ。絞った2割は、任せたつもりで終わらせず、確かめ続ける先として手元に残す。残りは、元に戻せる控えが別の場所にあるかを見たうえで、任せきる。確かめる所と、任せきる所を、最初に分けておく。そうすれば、確かめ続けること自体が、ひとりで抱え込む形に戻らずに済みます。
守る所を書き出すのと同じように、確かめ続ける先も書き出せるはずです。会社の口座なのか、お客さんのデータなのか、仕事の手順そのものなのか。答えは仕事ごとに違います。ただ、確かめ続ける先が決まっていないと、任せた物は全部、気になる物のまま手元に残ります。絞った2割のうち、任せたつもりで終わらせずに確かめ続ける先は、どこになるでしょうか?
このコラムで引いた私の記事は、AIに判断まで委ねるには魂を込めて教える時間がいると書いた魂磨きの記事です。
分身AIについてもっと知りたい方は分身AI.comもチェックしてね!
AIエージェントに渡す、自分の仕事で「漏れたら一番困る3つ」と、元に戻す手順を整理するプロンプト
下の枠の文を丸ごとコピーして、手元のAIエージェント(Claude Code や Codex など)に貼ってみてください。枠の中には、この記事のURLが入っています。
秋好さんの話をそのまま真似るためのものではありません。自分の仕事で使っているAIや道具、漏れたり勝手に操作されたりしたら一番困る物、元に戻すための控えの置き場所を、AIに1つずつ聞かれながら整理していく流れです。
返ってきた表は、そのまま信じずに、自分の目で読み直してくださいね。決めるのは、そのあとです。
依頼文を開く
【記事のURL】
https://ai-kidou.jp/video-report-akiyoshi-cyber/
最初にこのURLの記事を読んでください。読めない時は読めなかったと伝え、下の要点だけを材料にしてください。

【参照元(先に読む)】

(記事が紹介している動画です。読めない・見られない時は、その旨を伝えてください)

次の依頼を、確認と整理だけで行ってください。

【記事の要点】
1. 秋好陽介さんは、10月のPHPの脆弱性騒動の日に、売上より先にリスクをゼロにすることを選び、営業・開発・サービスまで止めた、と動画にある(すべて動画の中の話で、裏付けは取っていない)
2. 備えは2つ。漏れたり勝手に操作されたりしたら一番困る所(例は銀行口座)を書き出して重点的に守る。破られた時に誰がどんな手順で復旧するかの避難訓練をしておく。全部は守れないので、大事な2割だけ決める
3. 任せる・預ける前に、元に戻せる控えが別の場所にあるかを見る

【目的】
依頼した人の仕事について、漏れたり勝手に操作されたりしたら一番困るものを3つに絞り、それぞれの今の守りと、破られた時に最初にやることを、本人の決め事として表の下書きにする。

【やってよいこと】
1. 最初に【記事のURL】を読んでください。読めない時は読めなかったと伝え、上の要点だけを材料にしてください。
2. 記事を読んだあと、次の質問を1つずつ聞いてください。答えを受けてから次へ進んでください。
・自分の仕事で使っているAIや道具
・漏れたり勝手に操作されたりしたら一番困るものの候補
・元に戻すための控えが、今どこにあるか
3. 聞いた内容から一番困る3つを選び、表(一番困るもの/今の守り/破られた時に最初にやること)の下書きを作ってください。表の文は、依頼した人が答えた内容だけから作り、動画や記事の主張を事実として足さないでください。
4. 使っている環境にそのまま貼れる追加のプロンプトを1〜3本つくってください。各プロンプトの中に https://ai-kidou.jp/video-report-akiyoshi-cyber/ を入れてください。

【守ること】
・作る・公開する・送信・購入・契約・設定の変更・削除は実行しないでください。整理と下書きだけにしてください。
・ログインの鍵・パスワード・認証コード・カード番号・口座番号は求めないでください。貼られても使わず、消すよう伝えてください。
・家族・仕事相手・取引先の個人情報を集めないでください。依頼した人本人の情報だけを扱ってください。
・動画の数字や事例を、事実として断定しないでください(動画の紹介の範囲で扱ってください)。
・金額の話は書かないでください。
・分からない所は、未確認と書いてください。

【返す形】
項目ごとに短く書いてください。記事の話と、依頼した人の答えは分けて書いてください。
1. 一番困る3つの表(一番困るもの/今の守り/破られた時に最初にやること)
2. 分からない所の一覧(未確認と書いた所)
3. 追加のプロンプト(1〜3本・記事のURL入り)
4. 自分の目で読み直す所を1行Q. 会社の預金を守る備えとして、秋好さんが話した2つは何ですか?
A. 1つ目は、漏れたり勝手に操作されたりしたら一番困る所(例は会社の銀行口座)を書き出して、重点的に守ることです。2つ目は、破られた時に誰がどんな手順で復旧するかの避難訓練をしておくことで、全部は守れないので大事な2割だけ決める、という話です。
Q. PHPの脆弱性騒動の日、秋好さんの会社は何をしたと話していますか?
A. 秋好さんの話では、緊急会議を開いて責任者を決め、売上を上げることよりリスクをゼロにすることを最優先にしたそうです。営業活動と開発活動を止め、サービスだけでなく社長ブログとコーポレートサイトまで止めたとのことです。
Q. 自分の会社でPHPを使っていなくても、関係があるのですか?
A. 秋好さんの話では、WordPress の裏側や、クレジット決済のシステム、決済会社のサーバーの一部にPHPが使われることがあるので、ほぼ全部の会社が関わるそうです。
この動画から、私が持ち帰るものは3つです。
① 守る場所は、一番困る所に絞って書き出す。
② 破られない仕組みはないので、復旧の手順を先に決めておく。
③ 任せる・預ける前に、元に戻せる控えが別の場所にあるかを見る。
次に会社のお金や大事なデータを人やAIに預ける時、最初に書き出すのはどこでしょうか?
私の本も置いておきます
『Claudeプロジェクト実践入門 コンテンツマーケティング編』(Kindle)
AIに仕事を渡す時に、見本と自分の言葉を先に決めておきたい人は、手に取ってみてください。
Amazonで見るAmazonアソシエイトのリンクです
関連記事
個人情報を持たない選び方と、自分の登録先を確かめる方法を整理した記事です。
1PasswordでAIにパスワードを見せない方法を、堀口英剛さんの動画から読んだ記事です。
PHPの脆弱性で、企業が今日確認する3つと、制作会社に聞く5つの質問を整理した記事です。
セキュリティ事故のBlack Octoberと、UpdraftPlusは更新だけでは直らないことを整理した記事です。
参考リンク
今回紹介した動画の本編です。時刻つきの発言は、ここで確かめられます。
まとめの後で紹介した、私の本のページです。
今回紹介した動画
| 動画の題 | 【会社の預金を守る】AI時代のサイバー攻撃で資産を失わないために、やっておく備え2つ |
| チャンネル | 上場社長 秋好陽介【AI×経営】 |
| 出演 | 秋好陽介さん |
| 公開日 | 2026年11月12日 |
| 長さ | 17分24秒 |
| URL | https://www.youtube.com/watch?v=OgfHIdX9opA |
| 補足 | 動画の肩書の年商は流通取引総額を指し、数値は実際の開示数値と異なる場合があります(概要欄の注記) |
🎁 無料プレゼント
Aiport(ClaudeCode AIエージェント実践会)
ClaudeCodeでAI秘書+分身AI+AIカンパニーが無料で作れるキット&解説動画をプレゼント!
▶ 無料で入会してキットを受け取る🤖 AI生成コンテンツについて
この記事はAIツール(Claude Code)を活用して制作しています。構成・文章生成にAIを使用し、最終的な内容の確認・編集・公開判断はひろくん(田中啓之)本人が行っています。「分身AIひろくん」(bunshin-ai.com)とは別のコンテンツです。
AI氣道 — 三方よしのAI活用
家事と子育てのスキマで経営する、ひろくんのAIブログ
📺 毎朝無料LIVE配信中!見逃しても大丈夫、アーカイブも完全無料。
記事も完全無料。見逃しても大丈夫!
YouTubeチャンネル: @AIKIDO-GPTs
| 曜日 | 時間 | メインホスト | ゲスト | テーマ |
|---|---|---|---|---|
| 月 | 7:00〜7:30 | ひろくん | ただっち | AI最新ニュース・実験 |
| 月 | 13:00〜 | ひろくん | れんくん(戸野塚蓮) | AI経営術LIVE |
| 火 | 7:00〜7:30 | ひろくん | 公ちゃん | 共感ストーリー×分身AI |
| 水 | 7:00〜8:00 | ひろくん | 高崎さん・たくみくん | AI×開発・教育 |
| 木 | 7:00〜7:30 | ただっち | ともみん | AI×デザイン |
| 金 | 7:00〜7:30 | ただっち | 友くん | AIツール最前線 |
| 土 | 7:00〜7:30 | ただっち | ゆきちゃん | AI×起業・発信 |
| 日 | 7:00〜7:30 / 7:30〜 | WACAコラボ | ひろくん+仲間たち | 生成AI最新ニュースまとめ |
📍 日曜7:00〜7:30のLIVEは無料視聴、7:30〜のWACAのZOOMは登録制です。詳細・登録はこちら
🔥 火曜15:00〜 社長モテる化計画LIVEもやってるよ!