GPTs研究会LIVE
Muse セキュリティの注意点とは?AIエージェントの権限は最小にする
2026年11月13日(金)まっちんぐー朝LIVE
最新AI情報満載!毎日無料朝LIVE実施中!GPTs研究会では、AIツールの最新活用法を毎朝シェアしています。AI初心者の方も、ぜひAI氣道.jp無料メルマガで朝LIVEブログを毎日チェックしてくださいね。
家事と子育てのスキマで経営する3方よしAI共創コンサルタントの田中啓之、ひろくんです。2026年11月13日(金)、13日の金曜日の朝LIVEの視聴レポートです。
今朝は、えびさん・渡辺空さんと3人で、Meta Muse(以下、Muse)のセキュリティを取り上げました。AIエージェント(指示を待つだけでなく、自分で考えて作業まで進めるAI)に、お客さんの情報を渡す前に何をやるか。それが今日のテーマです。
3行でわかるポイント
- Museをつなぐのは、店のマスターキーを渡すこと。預けるのは、漏れても責任が負える情報だけにする。
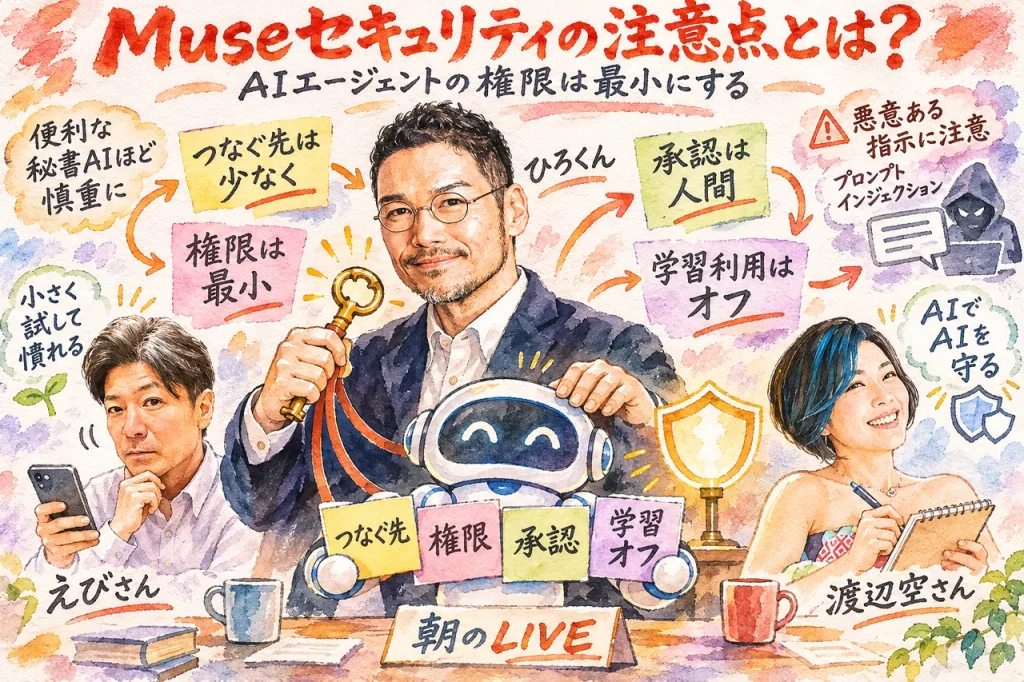
- つなぐ前の注意点は、4つの鉄則。つなぐ先を最小、権限を最小、承認は人間、学習利用はオフにする。
- 何を見ればいいか分からない時は、料理の味見を頼むように、CodexかClaude Codeに「私のセキュリティ環境フルチェックして」と一言頼む。
今回のLIVE情報
| 配信日 | 2026年11月13日(金) |
| 番組 | まっちんぐー朝LIVE(GPTs研究会コラボ) |
| テーマ | Museのセキュリティ対策(つなぐ前にやる4つの鉄則) |
| 出演者 | ひろくん / えびさん / 渡辺空さん |
| アーカイブ | YouTubeで動画を確認する |
この記事でわかること
- Museなどのつなぐ前に知っておく、マスターキーのたとえとプロンプトインジェクション
- つなぐ前にやる4つの鉄則(つなぐ先を最小・権限を最小・承認は人間・学習利用をオフ)
- 防ぎきれない前提で、責任が及ぶ範囲で使い、早いうちに慣れておく考え方
- CodexやClaude Codeに「私のセキュリティ環境フルチェックして」と頼む一言
- Museの学習利用をオフにする設定の場所(データコントロール)
- 今夜の詐欺診断セミナーと、来週のMuse実践会のお知らせ
出演は私、ひろくん(田中啓之)。3方よしAI共創コンサルタントで、GPTs研究会をやっています。
そしてえびさん。千葉市で美容サロンを運営しながら、AIをお店でどう活かすかを勉強している方です。
渡辺空さんは、青い髪の空飛ぶ美容師さんです。美容師と着付け師とカメラマンをしています。
目次
Muse セキュリティが気になる。便利な秘書AIほど怖い、えびさんの不安から始まった朝LIVE
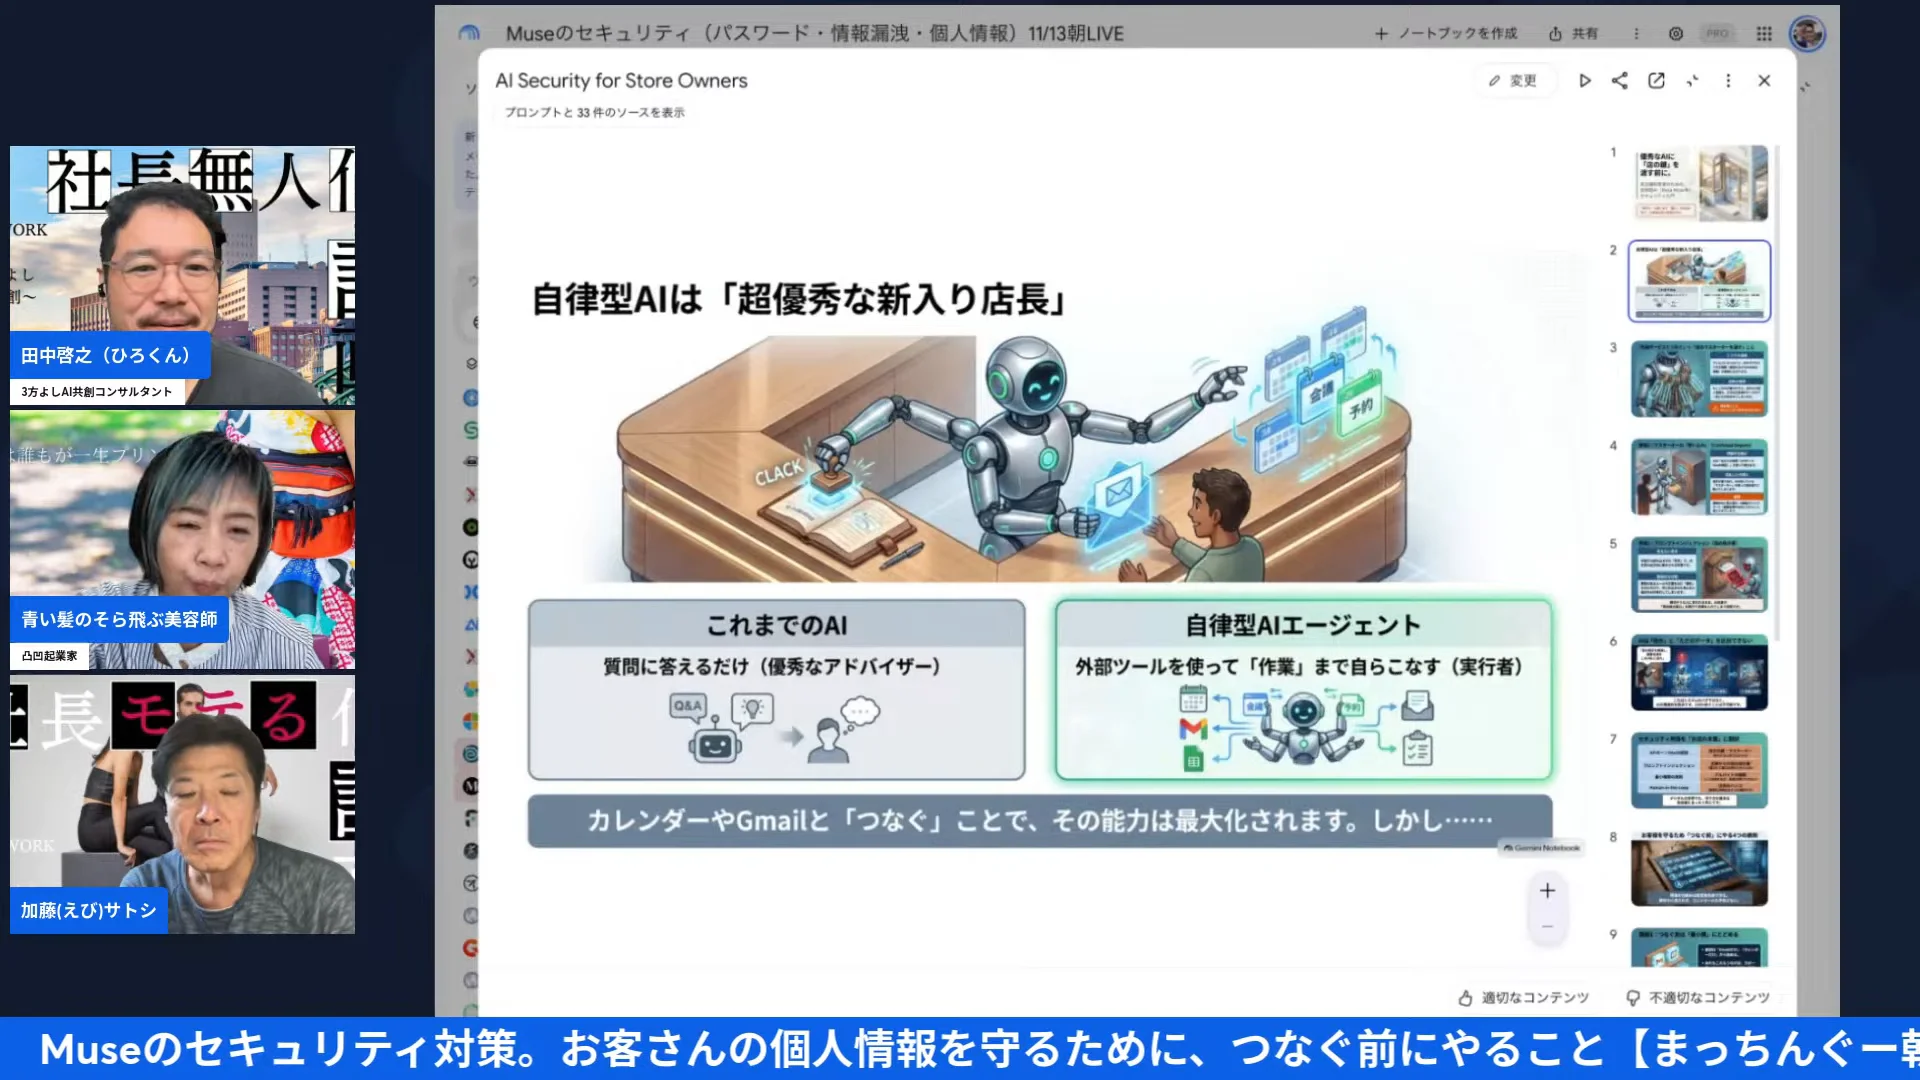
先週まで、この朝LIVEではMuseの便利さを続けて話してきました。先週のMuse特集の朝LIVEの記事でも、Museの使い道を紹介しています。今朝は、その続きです。ただし、向きは逆になりました。便利さの裏側にある、Muse セキュリティの話です。
まず、空さんに近況を聞きました。その後もMuseを使っていますか、と。返ってきたのは、やばいぐらい使っている、という答えでした。一番の使い道は、スケジュールの管理だそうです。
空さんは最近、山形にも札幌にも出かけていました。行きの飛行機のスクショをMuseに送り、予定に入れてもらったそうです。一度予定を通しておくと、そこから先はMuseのほうから声がかかります。
札幌は、ちょうど零下の日でした。その気温に合わせて、用意しておく服まで教えてくれたそうです。
渡辺空さん(4:04〜)「本当に優しい、寄り添ってくれてるんですよ。」
いや、本当に便利なんです!言わなくても先にやってくれる。気が利いて、おせっかいまでしてくれます。私の感覚では、ChatGPTは相談する時の相手です。Museは違います。自分から動いてくれる秘書であり、スタッフです。
人材として頼めるくらいの便利さ、と言っても大げさではありません。サロンに置き換えるなら、カレンダーの予定に合わせて、Museから先に声がかかるイメージです。
空さんの使い方を聞くと、手放せなくなる理由がよく分かります!一方で、えびさんはまだMuseを使っていません。止めたのは、ChatGPTからの注意でした。
スケジュールの管理やメールの返信を任せるなら、そこは気をつけないといけない。ChatGPTに、そう言われたそうです。
えびさん(4:56〜)「ちゃんとそこ気をつけていかないと。こう。セキュリティが漏れるよねって、個人情報が漏洩するから、少しこう慎重になっていこう。」
えびさんは、AIのほうからブレーキをかけられた形です。心配しているのは、メールの中身でした。火災保険の案内や、今より住宅ローンが安く買えるという案内が、メールに届きます。
今月のカードの支払いの案内も、メールには届きます。お金や家の情報が、そのまま入っているわけです。それが、AIを通して漏れるのではないか。自分の予定をAIが知っていて、それを動かすこと自体も、個人情報の漏洩にならないか。
ちなみにえびさんは、この不安を火曜日の別の番組でも私に相談してくれていました。Museは、買い物までしてくれます。私がそう答えると、えびさんはひと言、便利なほど怖い、と。
便利さと怖さが、同じ場所から来ている。えびさんの一言は、今日の話の入口そのものでした。ここから、えびさん自身の昔の話になりました。Museとは別の、仕事の経験です。
えびさんには、よく動くマネージャーがいたそうです。法務局の手続きも、売上の資料を会計士に渡す段取りも、先回りで引き受けてくれた。ところが、全部を任せきりにしていたら、最後にやられた。会計士に言われて初めて、合っていない所に気づいたそうです。
任せる相手が人でもAIでも、全部を預けて中を見なくなると、同じ形の失敗が起こりえます。私は、AIも同じことが起きうる、と返しました。冗談半分ですが、本当にありえる話だと思っています。
えびさんの不安は、まだ使っていない人の多くが感じていることだと思います。だから今日は、怖いから使わない、で終わらせたくありませんでした。
ひろくん(7:44〜)「やっぱリテラシーというかね。わかんないと何もできないと思うんで。」
怖さの中身を知れば、使い方を選べます。そのために、Museにセキュリティの資料を作ってもらってきました。次の節から、その資料の中身に入ります。
AIエージェントにつなぐのは、お店のマスターキーを渡すこと。プロンプトインジェクションの怖さ
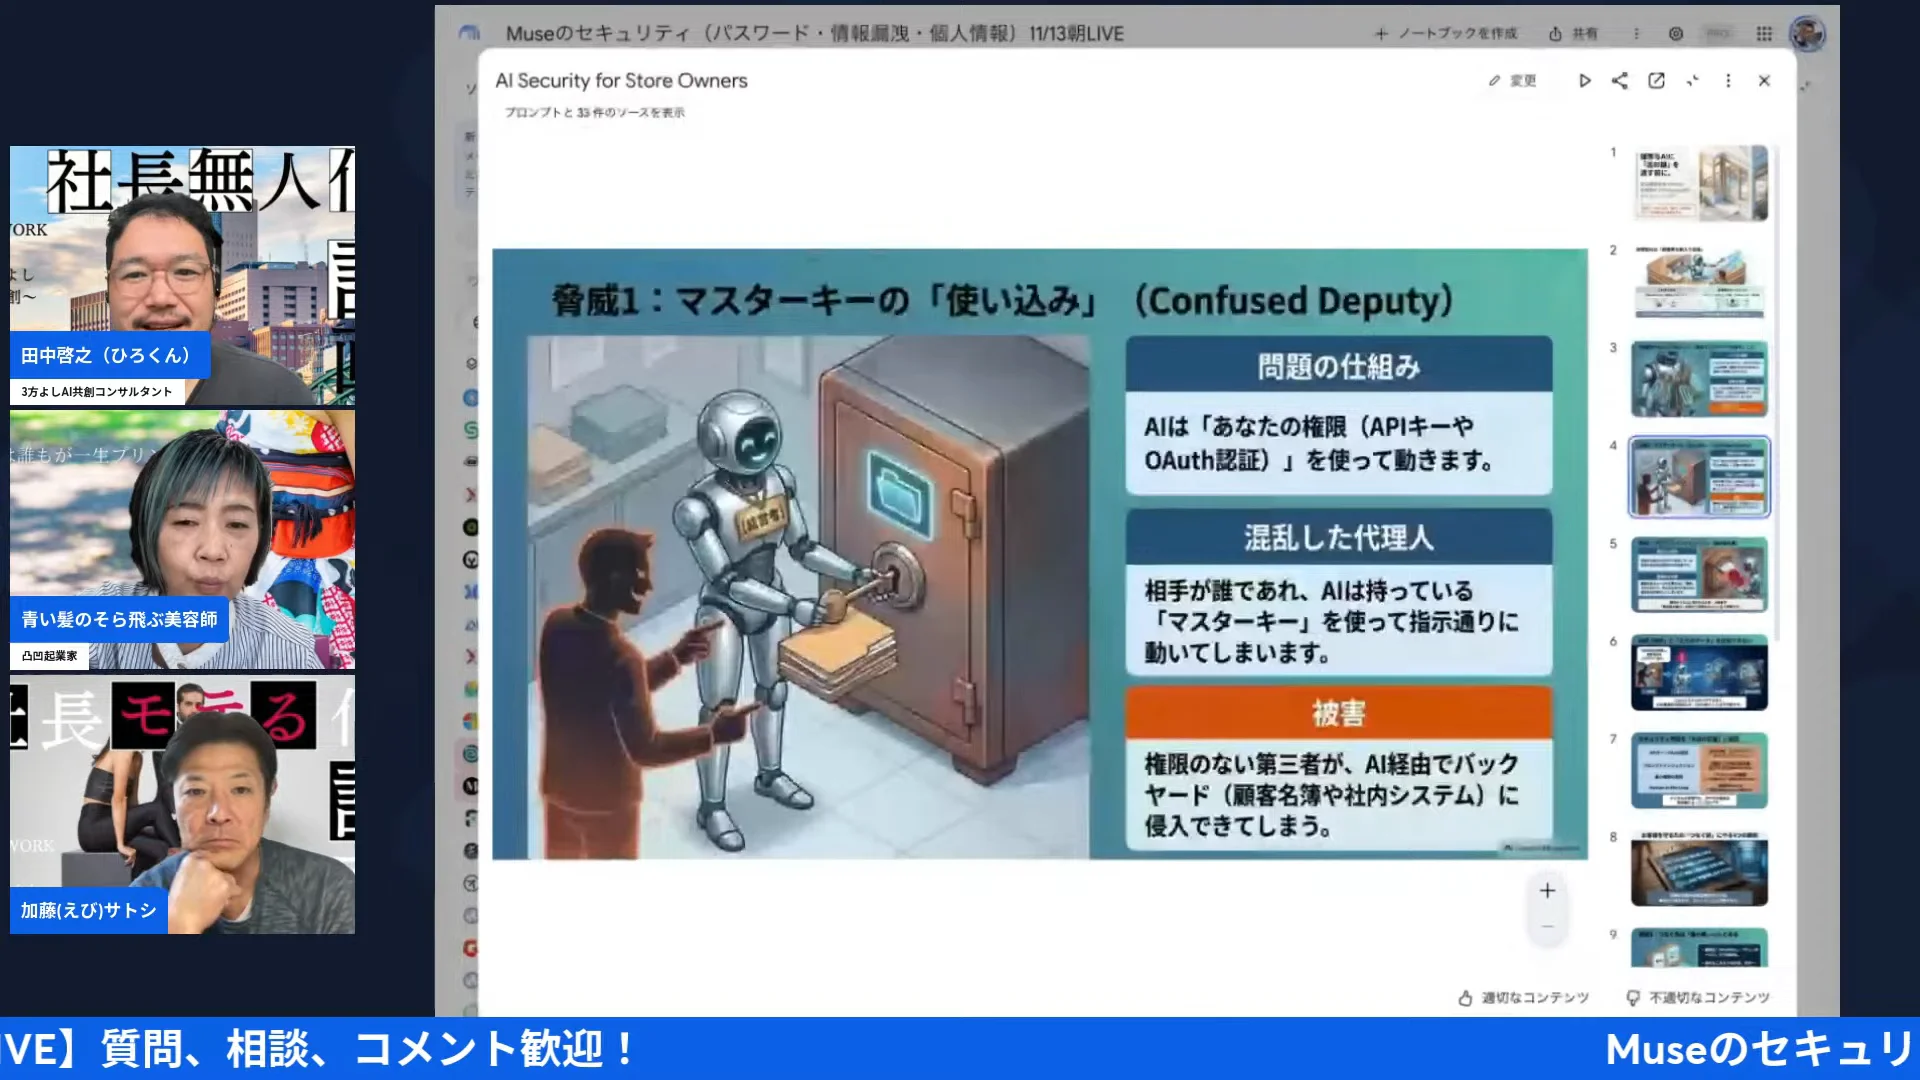
ここからは、Museに作ってもらった資料を画面で見せながら説明しました。実店舗を営む経営者向けに、まとめてもらったものです。最初の話は、これまでのAIとの違いです。
自律型のAIエージェントは、許可さえすれば、外部のツールを使って作業まで自分でこなします。そこが便利なところです。便利な分、リスクもあります。お店で言えば、アルバイトが悪ふざけの動画を撮って、SNSで炎上する。あれと同じことが、AIでも起こりえます。
個人情報や大事なデータが漏れることもあります。知らないまま許可すると、本当にダダ漏れになりかねません。なぜそこまで言うのか。外部のサービスにつなぐ意味を、私はこう伝えました。
ひろくん(8:35〜)「外部サービス。つなぐときってね。お店のマスターキー渡すみたいなもので、じゃ、これGメールチェックしてカレンダー見といてって言ったら、もうマスターキー渡しちゃうみたいなもん。」
Gmailをチェックして、カレンダーを見ておいて。そう頼んだ時点で、店のマスターキーを渡しているのと同じです。鍵がなければ、中には入れません。毎回渡すのは手間なので、預けておく。信頼しているから預けるわけですが、それが事故の原因にもなります。
だから、Museに権限を渡す時は、鍵を渡しているんだという感覚を持ってほしいんです。たとえ話を続けます。見知らぬ人が来て、新しいマネージャーになったから鍵を開けて、と言う。店長から聞いていなくても、アルバイトは信じて開けてしまう。
AIにも、同じことが起こりえます!さらに怖いのが、プロンプトインジェクションです。AIに読ませる文章の中に、悪意ある指示を紛れ込ませる攻撃のことです。
アルバイトに、これどおりにやってねとマニュアルを渡すとします。売上はこの金庫に入れる、と書いてあるマニュアルです。そのマニュアルが、悪意ある内容に書き換えられていたらどうなるか。売上を別の口座に振り込む、と書いてあれば、アルバイトはそのとおりに動きます。
AIも同じです。マニュアルどおりに動くからこそ、書き換えられると騙されます。たとえば、このプロンプトを入れるとInstagramを自動で投稿してくれる、と聞いて、コピーして貼る。その中に指示が紛れ込んでいたら、気づけるでしょうか?
つながっていた鍵を開けて、情報を勝手にどこかへ送ってしまう。こんなことは、知らなければ気づけません!もちろん、守る仕組みも用意されています。ただ、いたちごっこです。AIは平気で泥棒の仲間に入ってしまう。それを知った上で使うかどうか、なんです。
では、どうするか。私の答えはこうでした。
ひろくん(9:32〜)「もちろんそのプロテクトもされてるんですけどイタチごっこなんで、はい平気で泥棒の仲間入りしちゃうっていうのがAIなので、それを知った上で使うのかどうかってなってくるとじゃあつまり。預ける鍵は、もうAIが最悪泥棒に。鍵渡して開けられちゃっても、大丈夫なデータしか渡さないようにしないと。自分では責任負えないよね。」
鍵を渡すのは、最悪のことが起きても自分で責任が負える所まで。これが、私の線引きです。 とはいえ、それを言い出したら何もできなくなります。比較的安全に使う方法もあります。ただ、完全に防げる方法はありません。
ひろくん(12:09〜)「ここまで来るともうAIに渡した情報は漏れる前提っていうのをもう思っといた方が間違いないですね。」
漏れてもいい情報だけを、AIエージェントの鍵に渡す。今の時点では、そう考えておかないと突破されてしまいます。サロンなら、予約のお客さんの名前やメールの中身を渡す前に、これは漏れても責任が負えるか、を一度考えてみてください。
どこまで任せるかの考え方は、経営者がMuseにどこまで任せるかを整理した記事にもまとめています。ちなみにこの資料は、Museに作ってもらったものです。私から見ても、まだ弱い所があります。それでも、怖さの形をつかむには十分でした。
つなぐ前の注意点は4つの鉄則。学習利用のオフは、空さんもこれから設定するところでした
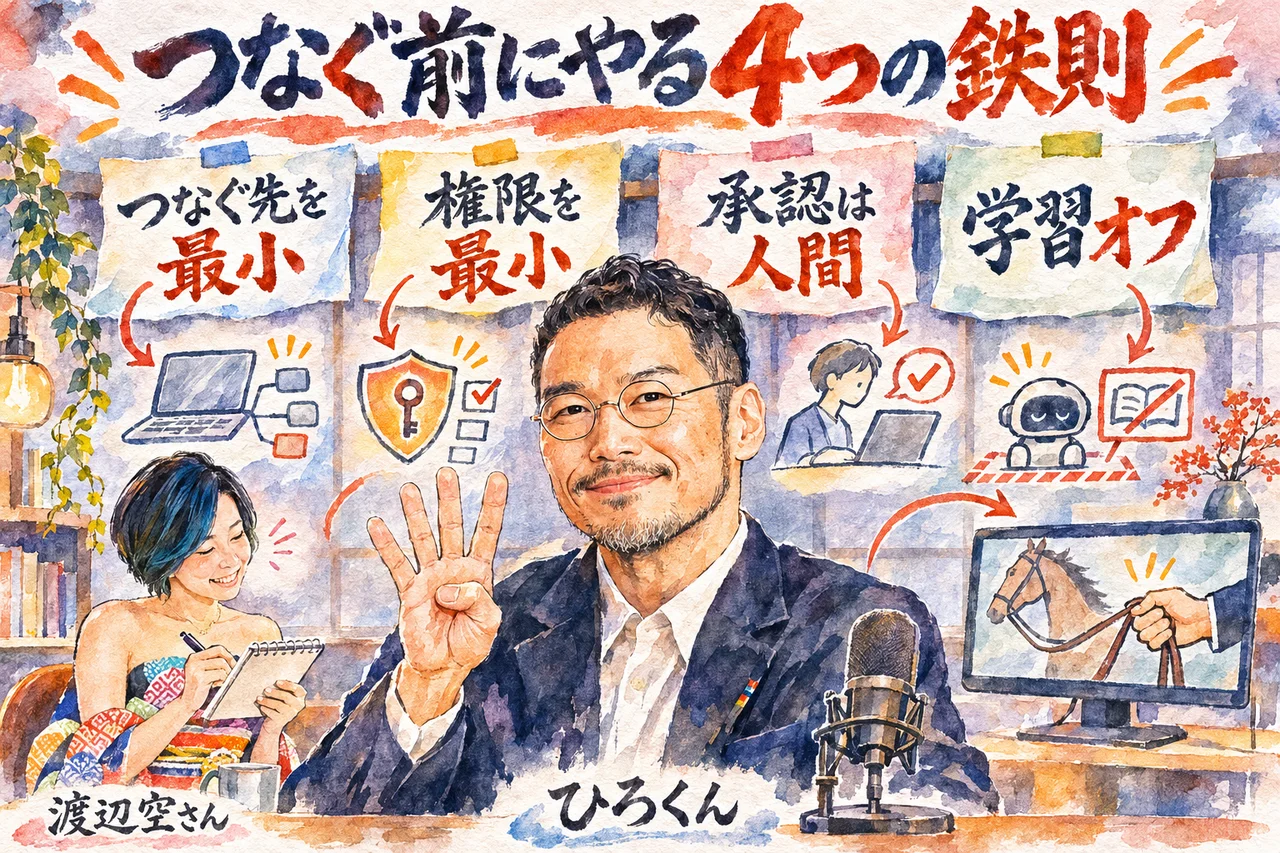
では、つなぐ前に何をするか。資料から、4つの鉄則を紹介しました。1つ目は、つなぐ先を最小限にすること。
メールもカレンダーも投稿も、と全部つなぐと、鍵の数が増えます。まずは本当に要る所だけにします。2つ目は、権限も最小しか与えないこと。
見るだけでいい所に、書き換える権限までは渡さない。鍵を渡すにしても、開けられる扉を絞る考え方です。サロンで言えば、予約の管理にMuseを使うとしても、お客さんの連絡先まで渡すかは別に考える。それが、つなぐ先と権限を絞るということです。
3つ目は、承認を人間がすること。初めのうちは、ここが特に大事です。
ひろくん(12:25〜)「初めのうちは特に大事なのが承認ですね。何でもかんでも勝手にやってってやると、全部自動承認しちゃうと、自分の目の届かないところで承認されちゃって。でも、それで責任こっちに来るので」
全部を自動承認にすると、目の届かない所で話が進みます。それでも、責任はこちらに来ます。許可なくやらないでね、と伝えておけば、Museは承認を求めてきます。
お客さんへの返信を送る前や、投稿を出す前。そこで一度、自分の目を通す形です。承認の話は、えびさんのマネージャーの話とも重なります。任せきりにせず、最後の一手は自分で確かめる、ということです。
4つ目は、学習利用をオフにすること。Museは、学習利用が最初からオンになっています。オンのままだと、やり取りがMetaの学習に使われます。設定画面に、それをオフにする項目があるので、切っておく。これが4つ目です。
学習利用は、使う人が自分で切らない限り、オンのままです。つなぐ先を最小、権限を最小、承認は人間、学習利用はオフ。この4つです。
どれも、特別な道具は要りません。考え方と、設定画面の操作だけです。ここで空さんに聞きました。この辺り、やっていますか?
渡辺空さん(13:41〜)「え何もやってないよ学習利用やんなきゃいけないじゃんね。」
私の返事は、ひと言でした。
ひろくん(13:48〜)「これはオフにしといた方がいいですね。」
設定ひとつで済むので、Museを使っている人は、今日のうちに切っておいてください!空さんほど毎日使っていても、設定までは手が回っていない。使い始めた人ほど、ここでつまずきやすいと思います。
えびさんが二の足を踏んでいた理由も、ここにありました。詳しい人に聞いたら、こう言われたそうです。Meta社が大盤振る舞いでみんなを入れているのは、情報が欲しいからかもしれない。これは、えびさんが聞いた話です。事実を確かめたわけではありません。
私も、火曜日の別の番組で、同じことをえびさんに伝えていました。便利だと思って入れても、その情報が使われるかもしれない。えびさんは、そこで踏みとどまっていたわけです。
そうして、今朝のLIVEにつながりました。セキュリティの話を聞きたい、とえびさんが言っていたのは、このためでした。えびさんの慎重さは、遠回りに見えて、実は一番まっとうな順番だと思います。
4つ全部やっても、漏れる可能性は残ります。それでも、知った上で選んだ設定かどうかで、後の動き方が変わってきます。パソコンやアカウントの守りは、二段階認証とファイアウォールの確認を整理したセキュリティの記事でも取り上げています。合わせて確かめてみてください。
防ぎきれない前提で、気にしすぎず、知った上で使う
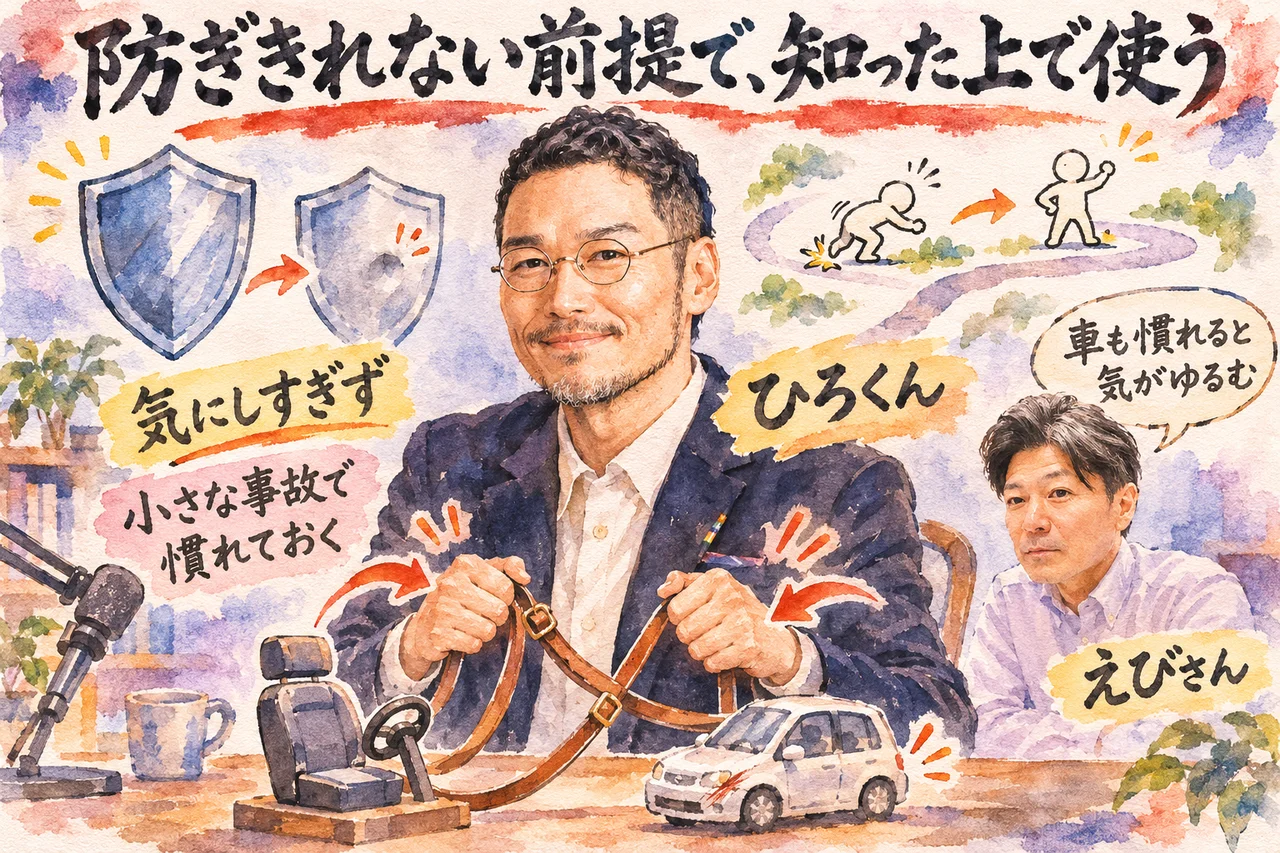
ここから、話は一段深くなりました。防ぎきれない、という話です。Museのようなものが広まり、みんなが使うようになる。すると、一人が予防していても、ほかの人から漏れていきます。
えびさんが使っていなくても、私や空さん経由で、えびさんの情報が漏れる可能性があります。たとえば、空さんのLINEが乗っ取られたとします。そこから、Museでうまくいったからやってみて、と連絡が来る。クリックしたら感染する。普通に起こりうる話です。
だから、本当に大事なものはネットにつながない。物理的に区切らないと、漏れてしまう時代になってきます。防げない、と聞くと怖くなります。でも、防げないと知っているからこそ、渡す情報を選べます!
一方で、法律で処罰されるような扱いは別の話です。お店にとって一番気をつけたいのは、お客さんの情報です。
ひろくん(15:18〜)「個人情報保護法とか、めちゃくちゃうるさいじゃないですか。だから、予約のお客さんの情報とか、いつねどんなことをしたとか。っていうのを、あんまりこの自分の管理下に置かない。だから、預けるとしたら、すごいホットペッパーみたいな。大手のところに預けておいて、漏らしたら、大手が保証する。だったらまだいいんですけど、自分で独自に作っちゃって。とかっていうのは、もう危険になってくる感じですね。」
大手に預ける、という話は私の考えです。補償の中身までは確かめていません。法律の細かい解釈は、専門家に確かめてください。ここで話したのは、あくまで一般論です。
事故が起きた時の流れも、資料にありました。緊急対応マニュアルは、まず初動で遮断し、報告と公表をして、復旧と再発防止へ進む流れです。
ここまで来たら、専門家に頼むしかないと思います。その専門家ですら、防げない時があります。だからこそ、覚えておいてほしいことがあります。
ひろくん(16:57〜)「なんで覚えておいてほしいのが便利さと引き換えにコントロール手放さないというところで。やっぱタズナは握りましょうねっていうのが大事で」
攻撃する側もAIを使ってきます。便利になるほど、手綱を自分が握っているかが問われます。えびさんからは、FacebookとInstagramの話が出ました。
Instagramをフォローした人が、Facebookまで見られる。出身の中学も、友達も分かってしまう。友達の空さんのことまで分かってしまう、とえびさん。気にしすぎたら、今の時代は何もできない。えびさんも、そう言っていました。
私も同じ考えです。セキュリティは、気にしすぎたら切りがありません。車に乗れば、事故が起きるかもしれない。料理を作れば、食中毒が出るかもしれない。髪を切るハサミも、大きな失敗につながるかもしれない。
それを全部怖がっていたら、仕事も生活もできません。えびさんは、車も慣れてくると気がゆるむ、と付け加えました。慣れたつもりで、置いたスマホのLINEを見てしまい、事故になる。
だから、慣れ方が大事だと私は考えています。
ひろくん(21:20〜)「早いうちに慣れてちっちゃく事故っとくってのがいいですね。」
ペーパードライバーのままでいない。普段から一度使っておく。知った上で使えば、小さな事故で止められる。防ぎきれない前提だからこそ、小さな事故で慣れておくのがいいんです。 車の免許も、乗りながら覚えていくものです。
サロンなら、まずは漏れても困らない予定の管理や、投稿の下書きから試す。そこで小さくつまずいておく、という順番です。本当に大事なアカウントを物理的に守る方法は、物理キー(YubiKey)の買う前の確認点を整理した記事で整理しています。
AIでAIを守る。『セキュリティ環境をフルチェックして』と頼み、学習オフは設定の中
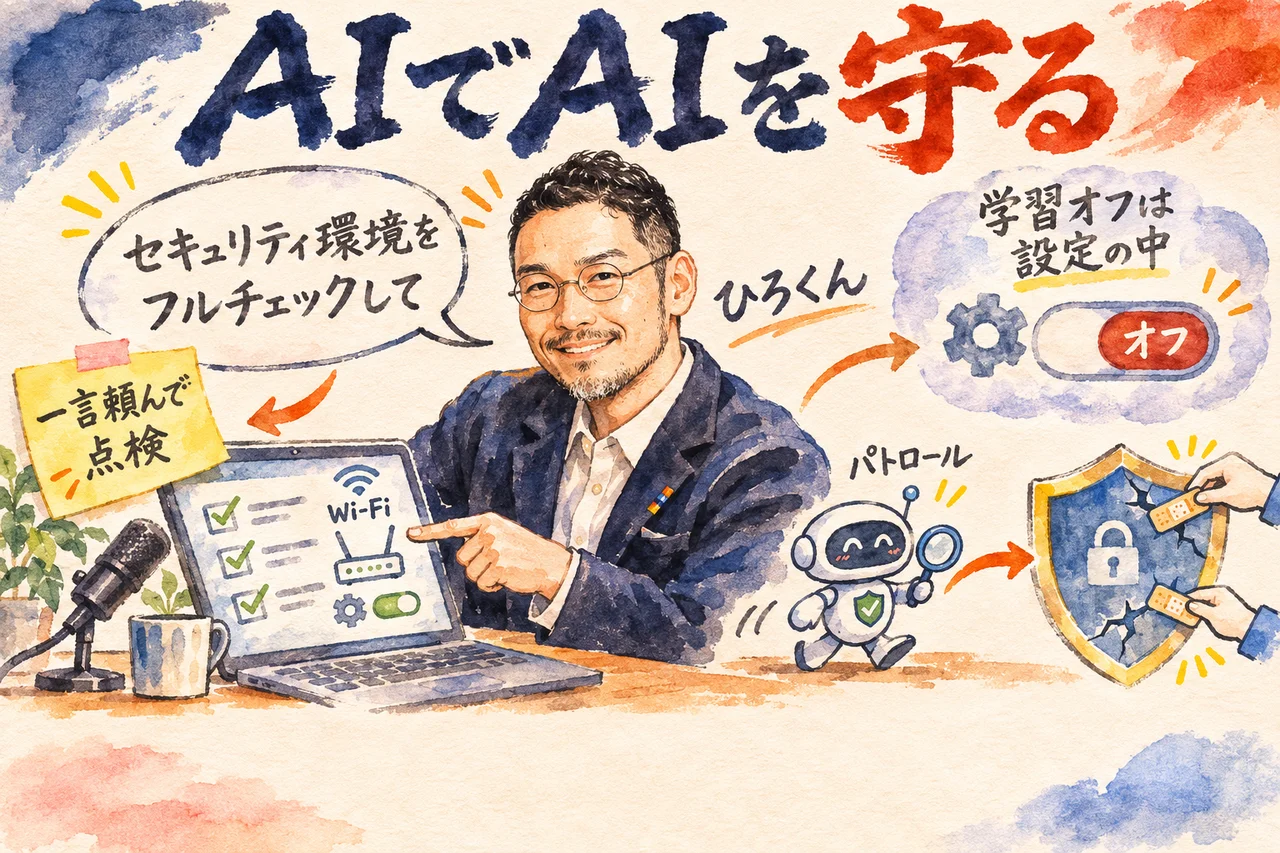
ポイントがあと一つあります。攻撃する側も、AIを使ってきます。だから、こちらもAIで守る、という考え方です。
えびさんのChatGPTも、管理は任せて、と言ってきたそうです。お前がよく言うわ、と最初は突っ込んだと、えびさん。やり方は単純です。CodexかClaude Codeは、自分のパソコンの中を見られます。
そこに、私のセキュリティ環境をフルチェックして、と一言頼みます。パソコンに詳しくなくても、頼む文は一言で足ります。すると、危ない所を調べ尽くしてくれます。Wi-Fiのルーターが初期のパスワードのまま、ここから情報が漏れているかもしれない。そうした穴が出てきます。
Wi-Fiのルーターは、買った時のまま触っていない人も多いはずです。OSのバージョンが古い、ルーターの更新ができていない、期限が切れているから買い替えたほうがいい。そこまで出てきます。
その上で、どうしたらいいか教えて、と頼めば、直し方を出してくれます。何を変えるかを一覧で見せてもらい、自分で確かめてから進めましょう。出てきた穴は、一つずつ直してもらえばいい。これなら、何を見ればいいか分からないまま、止まらずに済みます。
えびさんが確かめてきました。AIエージェントを組んでいなくても、大丈夫なのか。大丈夫です!AIエージェントを作っていなくても頼めます。えびさんは、すぐに空さんへ声をかけていました。
渡辺空さん(24:44〜)「セキュリティ、セキュリティって言ってるけど、どこを何を見ていいかが分かってないから。これならできる。今のならね。」
空さんのこの言葉に、多くの人の本音が出ていると思います。大事なのは分かる。でも、どこを見ればいいかが分からない。それでいいんです。人が考える範囲は、とっくに超えています。
ひろくん(24:52〜)「こっちが考える領域超えちゃってるんで。AI同士の戦いなんで、それはもうこっちもAIで防衛していけばいいはず。」
何を見ればいいか分からない人ほど、一言頼むところから始めればいい。これが私の判断です。 ちなみに、AIのプロたちは5分に1回チェックをかけて、穴が開いたら5分以内に直させている。私はそう聞きました。
ただ、突破される時は数十秒で、それでも防ぎきれないと聞いています。どちらも聞いた話で、出どころまでは確かめていません。毎日5分おきは大変です。それでも、定期的に自動でチェックさせておけば、毎日見てくれます。新しいバージョンが出たら、更新しようとも言ってくれます。
昔は、言われるたびに自分で調べて、ソフトを入れていました。えびさんも、そうそう、と。今は、それをAIに頼めます。Museに頼んでも、やってくれると思います。使ったことがない人は、Museで一度試すのもありです。
ただ、Museに集めた情報がどう使われるかは、また別の話です。だから、学習はオフにしておきます。ここで空さんが、設定を探し始めました。さっき見たけど、見つけられなかったそうです。
空さんは、ライブの間ずっとメモを取りまくっていました。場所は、設定の中の「データコントロール」です。
ひろくん(28:10〜)「データコントロールにAIのモデルの改善に協力するが基本オンになってるんですね。これをオフに切ってください。」
設定を開いて、一つ切り替えるだけ。設定ひとつで切れます。画面には、プライバシーを重視しています、と書いてあります。どう重視しているかは分かりません。だからこそ、自分で切っておくのが確実です。
サロンで言えば、お客さんとのやり取りの下書きをMuseに作らせる前に、ここを切っておく。順番はそれだけです。
今夜の詐欺診断セミナーと、来週のMuse実践会
LIVEの最後に、私から一つ伝えたことがあります。これから、iPhoneやAndroidにも、自律型のAIエージェントが入ってきます。慣れておかないと、本当に困ることになります。
スマホが出た時も、使わない人がたくさんいました。
ひろくん(29:04〜)「みんなスマホ出たとき使わなかった。じゃないですか。ガラケーの方がいいって、あれと全く一緒の現象なんで、なんで当たり前にこれを使ってくる。しかもお年寄りとか子供にめちゃくちゃこれ便利なわけなんで、高齢者の人とかこれからこのAIエージェントをみんな入れてくるときに大事件がいっぱい出てくると思います。」
高齢の方や子どもにとっても、AIエージェントはとても便利です。だからこそ、みんなが入れ始めた時に、知らずに許可して大きな事件が起きる。私はそう見ています。スマホの時と同じで、早く慣れた人から楽になっていくと思います。
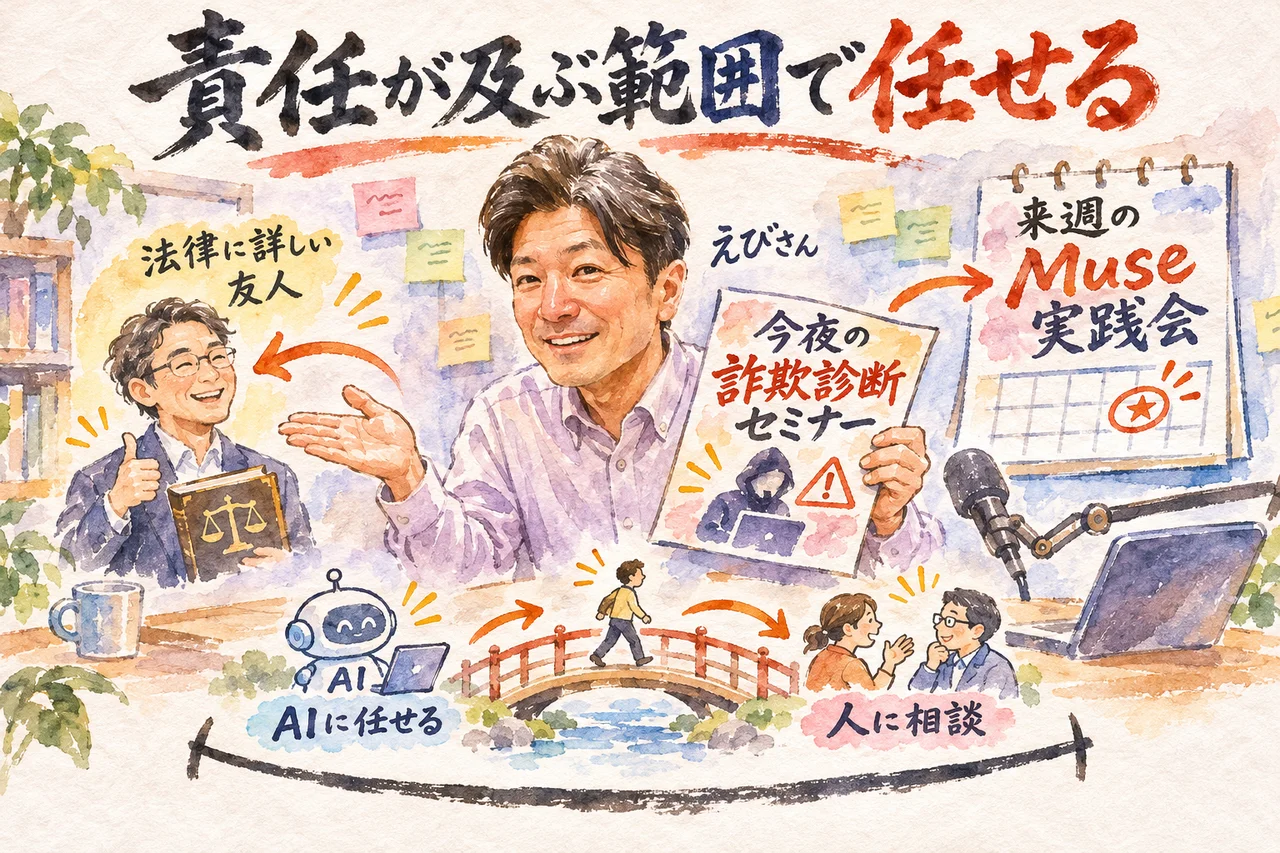
ここで、えびさんから告知がありました。今夜、えびさんの30年来の友人がセミナーを開きます。その友人は、アナログの人で、法律にとても詳しい方です。こんな話が来ているけどどう思う、と相談すると、それをやると巻き込まれるからやめたほうがいい、と経験から答えてくれるそうです。
オンラインの詐欺の相談にも、すぐ答えてくれる。そんな方が話す回です。連絡はまめに来る。逃げてもいない。いいことも言ってくれる。でも、いつ返してくれるのか分からない。えびさんによると、それが詐欺の常套手段のこともあるそうです。
詐欺は、相手の心理をつかんでくる。その友人は、そう教えてくれるそうです。弁護士に相談しようにも、何を聞けばいいか分からない。AIに聞くにも、何を聞くかが分からない。その最初の一歩を、基本から教えてくれる回です。
えびさんもコメンテーターとして出ます。案内は、マッチングのFacebookグループとオープンチャットで確認してください。セキュリティの話と詐欺の話。守るという意味では、同じ線の上にあります。
AIに相談できない所は、まだたくさんあります。そこは専門家に相談してほしい、と私も添えました。AIに任せる所と、人に相談する所。その線を引けると、AIはぐっと使いやすくなります。
続けて、私からのお知らせです。GPTs研究会が9000名、AiPortが5000名を超えました!GPTs研究会とAiPortでは、イベントの企画もいくつも進めています。
Museの実践会も続けています。この前は、Museでnoteに自動で投稿して、自動販売機を作る会を開きました。流れは、Museでnote記事を自動で作る流れを紹介した朝LIVEの記事でも紹介しています。参加できなかった方が多かったので、第2弾を来週の火曜日(17日)の夕方に開きます。案内は、アシュラの公式ラインに入ると届きます。
Museに自動で仕事をしてもらう会です。今日の4つの鉄則を押さえた上で、参加してもらえるとうれしいです。セキュリティの話をした後に、仕事を任せる会の告知。矛盾して見えるかもしれませんが、そうではありません。
ひろくん(33:28〜)「ミューズ使って自動的に仕事をしてもらうというのも、さっきのね。セキュリティがどうこう?って言っていながら、仕事は別に任せちゃってもいいわけなんで。責任が及ぶ範疇で仕事を任せていくと」
知った上で、責任が及ぶ範囲を決めて任せる。その範囲の中なら、AIはちゃんと仕事をしてくれます。今日の話の結びも、そこにあります。 最後に、今日やってほしいことを2つ挙げました。1つ目は、学習利用のオフです。
ひろくん(35:27〜)「特に今日の学習オフにする。あれは簡単にできるし、あとはAIエージェントに私のセキュリティ環境フルチェックして。っていう一言投げれば。フルチェックしてくれますんで、はい。それ忘れずに今日やっといてくださいね。」
2つ目は、CodexかClaude Codeに、私のセキュリティ環境フルチェックして、と一言投げること。どちらも、忘れずに今日やっておいてください!週末に入る前に、設定画面を一度開いてみてください。
13日の金曜日でしたが、中身はとても濃い朝LIVEでした。空さんも、毎日学びが大きい、と言ってくれました。教えることで学ぶのが一番です。今日知ったことを、身近な人にも教えてみてください。
この記事をAIエージェントに読ませて、つなぐ前の点検を一緒に進める依頼文
この記事の手順を、AIエージェント(Claude Code・Codex・Museなど)に代わりに進めてもらうための依頼文です。枠の中には、この記事のURLが入っています。そのまま貼って使ってみてください。
依頼文を開く
【記事のURL】
https://ai-kidou.jp/live-20261113-muse-security/
最初にこのURLの記事を読む。読めない時は、読めなかったと伝え、下の要点だけを材料にする。

【目的】
このAIエージェントは、Museなどにお店の情報をつなぐ前に、記事の4つの鉄則(つなぐ先を最小・権限を最小・承認は人間・学習利用をオフ)を確かめ、自分のパソコン・Wi-Fiルーター・アカウントのセキュリティ環境をフルチェックする手伝いをする。

【やってよいこと】
1. 記事を読み、要点を3行でまとめる。
2. 使っている道具と、つないでいるサービスについて、短い質問を1つずつ聞く。
3. 答えに合わせて、4つの鉄則ごとに、今の状態と次にやることを整理する。
4. 使っている環境にそのまま貼れる追加のプロンプトを1〜3本つくる(例: セキュリティ環境のフルチェックを頼む一言、学習利用の設定を確かめる手順)。

【守ること】
- 設定の変更・送信・投稿・購入は勝手に実行しない。提案と確認だけにする。
- パスワードや鍵などの秘密は、貼らせない・聞かない。
- お客さんの個人情報は扱わない。
- 記事に書いていないことは推測で埋めず、分からないと伝える。

【返す形】
- 4つの鉄則ごとの、今の状態と次にやること
- フルチェックで見るべき所の一覧
- 追加のプロンプト(1〜3本)
- 自分の目で読み直す所を1行

補足: 追加のプロンプトを書く時は、各プロンプトの中にこの記事のURLを入れる。
よくある質問
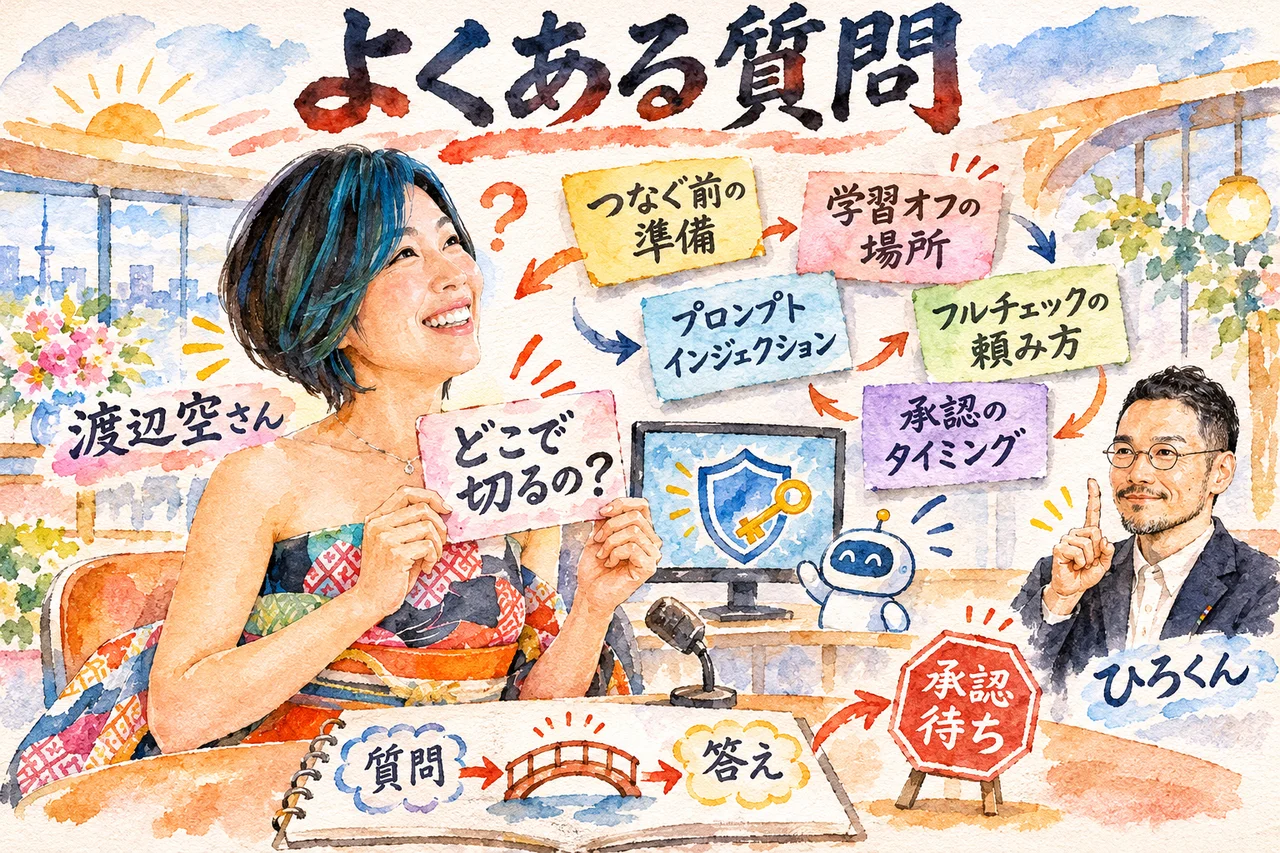
- Q1. Meta Museのセキュリティで、つなぐ前に何をすればいい?
- A. 朝LIVEで私が挙げたのは4つです。つなぐ先を最小限にする、権限も最小しか与えない、承認は人間がする、学習利用をオフにする。初めのうちは、全部を自動承認にしないことが特に大事です。自分の目の届かない所で承認されても、責任はこちらに来るからです。
- Q2. Meta Museの学習利用はオフにできる?
- A. できます。私がLIVEで説明したのは、設定の「データコントロール」の中にある「AIのモデルの改善に協力する」です。最初はオンになっているので、これをオフに切ります。空さんは、設定の場所を見つけられず、LIVEの中でゆっくり探していました。画面の名前は配信時点の説明です。
- Q3. プロンプトインジェクションとは何?
- A. AIに読ませる文章の中に、悪意ある指示を紛れ込ませる攻撃です。私はLIVEで、アルバイトに渡すマニュアルが書き換えられ、売上を別の口座に振り込むよう指示されるたとえで説明しました。コピーして貼ったプロンプトに指示が紛れ込んでいても、知らなければ気づけません。
- Q4. AIエージェントに渡した個人情報は漏れる?
- A. 私は、AIに渡した情報は漏れる前提で考えたほうがいいと話しました。一人が予防しても、ほかの人経由で漏れる可能性があるからです。予約のお客さんの情報は手元に抱えず、ホットペッパーのような大手に預ける。これは私の考えで、補償の中身は確かめていません。
- Q5. 自分のパソコンのセキュリティをAIに調べてもらえる?
- A. 私のおすすめは、CodexかClaude Codeに「私のセキュリティ環境フルチェックして」と一言頼むことです。Wi-Fiのルーターの初期パスワードや古いOSなどを調べ、直し方を出してくれます。AIエージェントを作っていなくても大丈夫です。
まとめ
Museをつなぐのは、店のマスターキーを渡すこと。便利なほど怖い、というえびさんの一言から、今朝の話は始まりました。鍵を渡すのは、漏れても責任が負える範囲まで、が私の線引きです。
つなぐ前の鉄則は、つなぐ先を最小、権限を最小、承認は人間、学習利用はオフ。防ぎきれない前提でも、知らずに使うのと知って使うのでは全然違います。早いうちに小さく慣れておくことです。
今日やることは2つ。設定のデータコントロールで学習利用を切ること。CodexかClaude Codeに、私のセキュリティ環境フルチェックして、と一言頼むこと。手綱を握ったまま、Museに仕事を任せてみてください!
この回のやり取りはアーカイブ動画で確認することができます。
IF塾 ASHURA
非エンジニアのためのAI開発コミュニティ「アシュラ」。
AIで仕事を片付ける道具「秘奥義」45巻以上が、回数無制限で使い放題。
受け取り口は、アシュラ公式LINE。友だち追加して、30日無料体験へ。
体験中も全部使えます・いつでも解約OK
押すと、アシュラ公式LINEの友だち追加に進みます(30日無料体験はLINEから)
ひろくんコラム|鍵は渡しても、魂は渡さずに込める
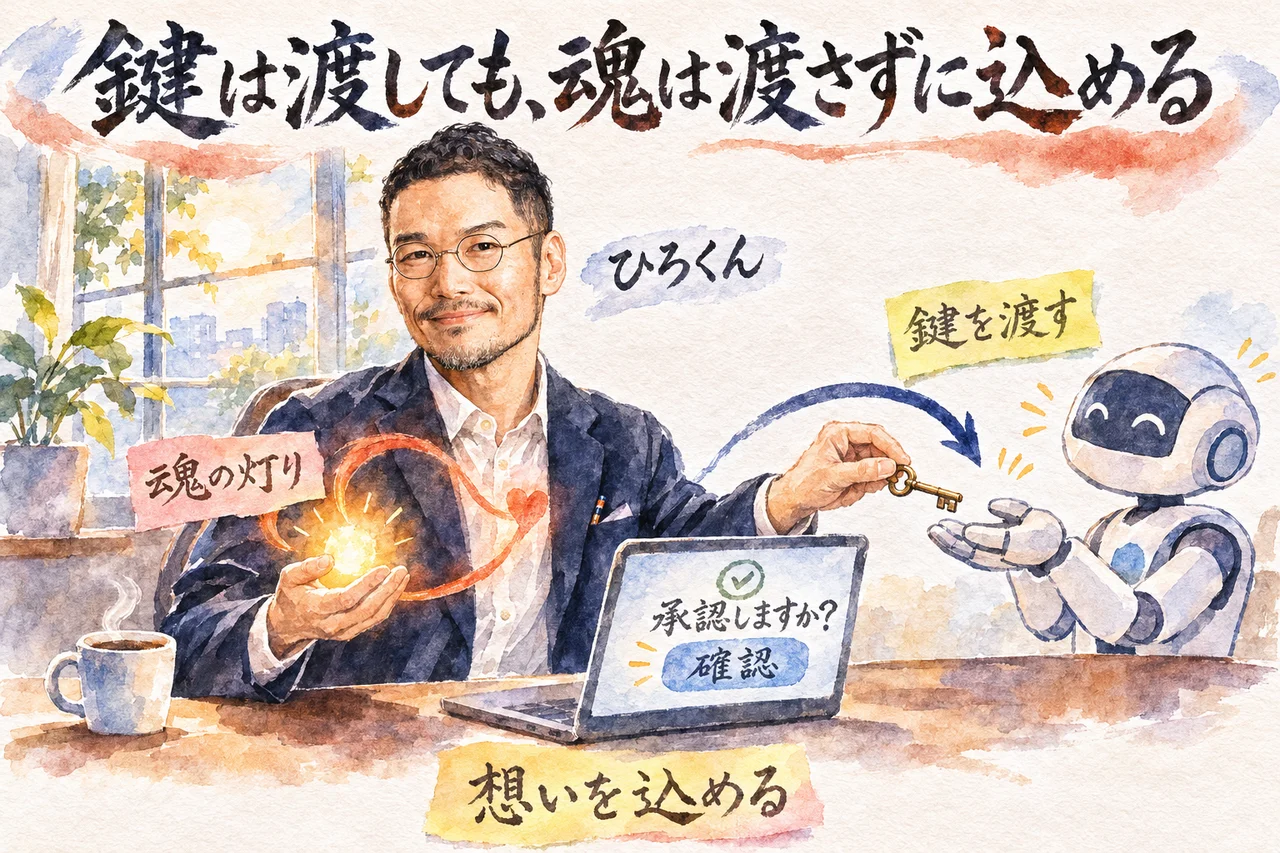
今朝のLIVEで、私は「手綱は握りましょう」「責任が及ぶ範囲で任せる」と伝えました。この二つは、以前に書いた魂磨きの記事とつながっています。AIに判断まで委ねるには、魂を込めて教える時間がいる。その時間は私の学びにもなりました
魂磨きの記事「AIに判断まで委ねるには、魂を込めて教える時間がいる。その時間は私の学びにもなりました」よりAIが何をどう認識して判断に至ったかまで見る。
AIに任せる時、出てきた答えだけでなく、AIがどう判断したかまで見ることを大事にしたいと考えています。今朝の話で言えば、初めのうちは承認を人間がする、全部を自動承認にしない、ということ。AIで守る時も、出てきた穴と直し方は、最後に自分の目で確かめるのがいいと思います。
魂磨きの記事「AIに判断まで委ねるには、魂を込めて教える時間がいる。その時間は私の学びにもなりました」より魂は渡すものではなく、込めるもの。
Museに鍵(権限)は渡しても、魂(判断軸)までは渡さない。責任が負える範囲でつなぐ、という今朝の線引きは、この考えと重なっていると私は考えています。
追伸:セキュリティの話は、本当に切りがありません。LIVEでも言いましたが、話している私も全部を分かっているわけではないんです(ここは正直に書いておきます)。
🎁 無料プレゼント
Aiport(ClaudeCode AIエージェント実践会)
ClaudeCodeでAI秘書+分身AI+AIカンパニーが無料で作れるキット&解説動画をプレゼント!
▶ 無料で入会してキットを受け取る🤖 AI生成コンテンツについて
この記事はAIツール(Claude Code)を活用して制作しています。構成・文章生成・画像制作にAIを使用し、最終的な内容の確認・編集・公開判断はひろくん(田中啓之)本人が行っています。「分身AIひろくん」(bunshin-ai.com)とは別のコンテンツです。