WATCH REPORT
PHPの脆弱性2件でWordPressは大丈夫?管理者権限の話を堀江貴文さんの動画で整理
2026.10.22
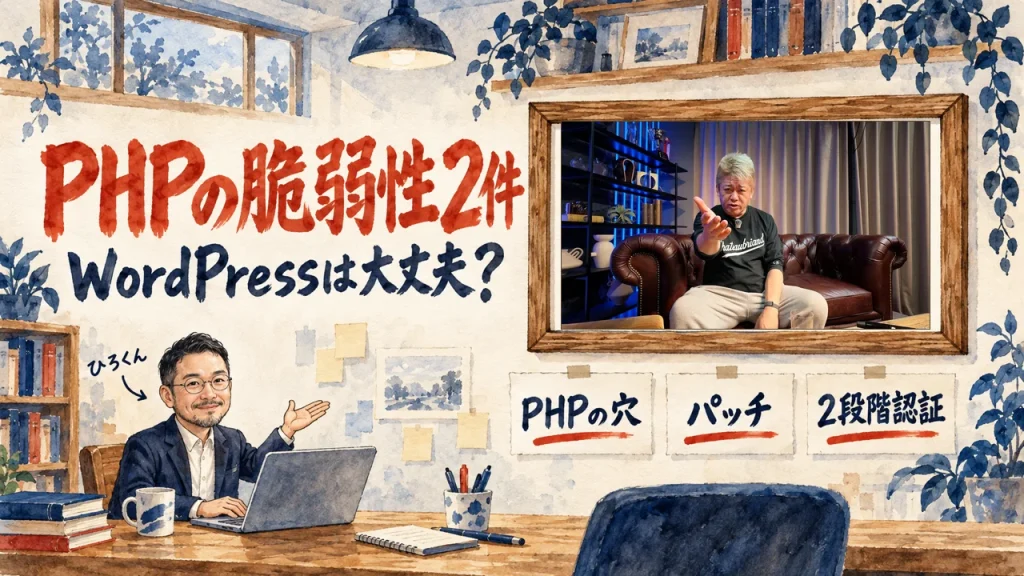
家事と子育てのスキマで経営する3方よしAI共創コンサルタントの田中啓之、ひろくん(@passion_tanaka)です。今回は、堀江貴文 ホリエモンさんの動画で、PHPに見つかった脆弱性2件を、8分ほどで緊急に解説している回を、下に埋め込んだ形で紹介します。
PHP に致命的な脆弱性、というニュースを見ても、自分のサイトに何が起き得て、何から急げばいいのか、見えにくいですよね。WordPress やレンタルサーバーでサイトを持っていて、動画を見る時間がない個人事業主や、小さな会社の経営者に向けて書きました。
動画は8分。堀江さんが、深刻度の話、管理者権限を取られた時に起きること、当日23時に出るパッチ、AIで攻められる今の2段階認証とパスキーまでを、1人で順に話します!
読み終えると、堀江さんの話を動画の順に追えます。その横には、私の記録と、過去の記事の言葉も並べました。
SPEAKER
堀江貴文さん(動画の話し手・チャンネル運営者)
PHPの脆弱性について、ソファに座って一人で語る動画です。レンタルサーバーでPHPを動かしている組織や、WordPressを使っているサイトの管理者に向けて呼びかけます。
AIの「今」を毎日シェアしてる無料コミュニティやってます
GPTs研究会に参加する(無料・9,000名突破!)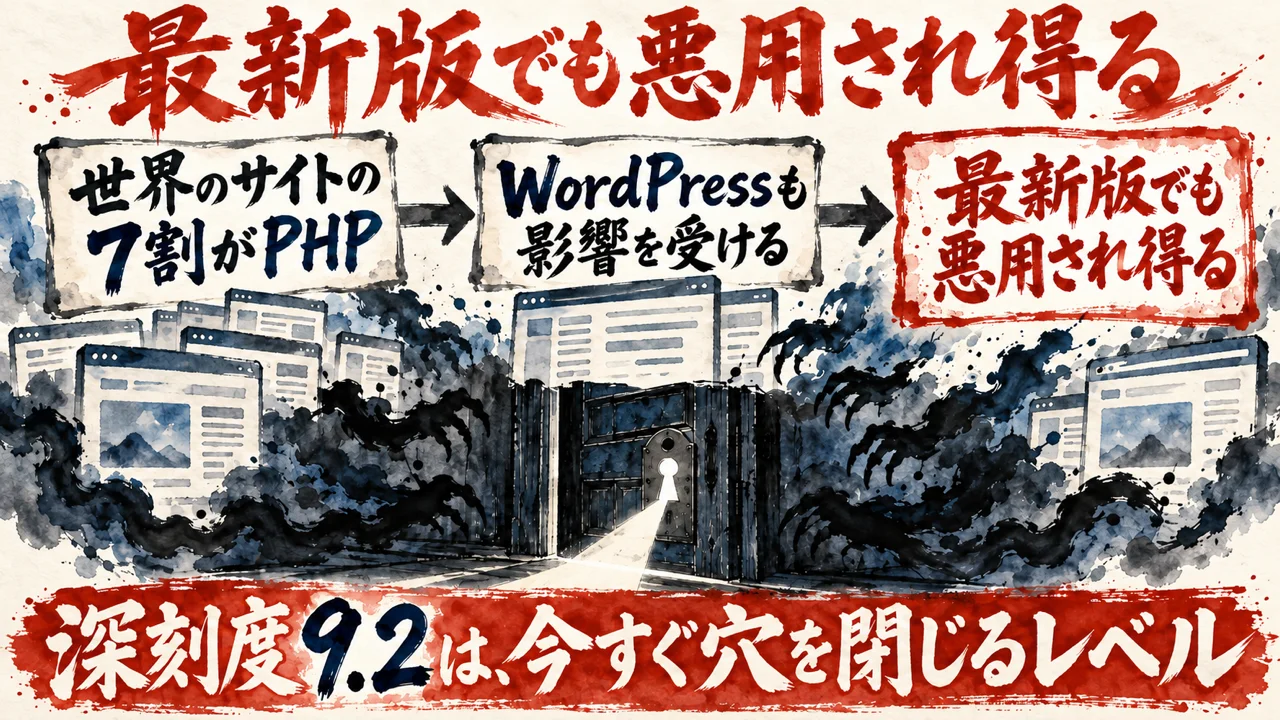
ニュースで、PHP に致命的な脆弱性、という見出しを見かけたら、どう思いますか? PHP という名前に聞き覚えがなくても、気になるのは、それが自分のサイトの話なのか、それとも遠い話なのか。まずは、そこですよね。
動画は、緊急で回している、という切り出しから始まります。テーマは、ウェブサイトを簡単に組み立てるための言語、PHP の脆弱性。
堀江さん自身はふだん Perl を使っていて、PHP はあまり触ったことがない、と最初に断ります。それでも伝えるのは、使っている側がそれだけ多いから。
堀江さん(動画 0:25〜)
この、ま、ま、世界のウェブサイトの7割ぐらいがこのPHPを使って、え、構築されてるという風に言われております。
話は、レンタルサーバーに PHP を入れて、自分たちでサーバーを組んでいる組織の人に向けた呼びかけへ進みます。ぜひ聞いてほしい、と。
深刻度は、その基準の最新版で9.2。9以上はクリティカルという分類で、今すぐ穴を閉じてほしいレベルだと、堀江さんは話します。
堀江さん(動画 1:00〜)
このCVSの最新版で、え、9.2というですね、もう9以上は、あ、ま、クリティカルという分類になっておりまして、今すぐ、え、セキュリティホールを閉じてくださいと、あ、そのレベルの、え、脆弱性が発見されたということなんですけれども
影響は、WordPress などの CMS を含め、ほとんどのバージョンに及ぶだろう、という見立て。最新版を使っていても悪用され得る、とも話します。
堀江さん(動画 1:34〜)
ほとんどのバージョンで影響を受けると思っておりますけれども、ま、最新版を使っていたとしてもこの脆弱性が、え、ま、悪用されてですね
続いて、サーバーにリモートで入られ、最上位の権限、つまり管理者権限まで取られる、という説明へ進みます。この回の中心は、ここから先です!
正直、この回でいちばん重いのは、最新版にしていても安心できない、と言っている所です。更新していれば大丈夫、では済まないんですよね。
ただ、7割という数字も、9.2という数字も、堀江さんが話した数字です。大きな数字ほど、聞いた話のまま事実として覚えてしまいやすいんです。
数字の大きさに引っぱられて、先に慌てるのは避けたいんです。どこまでが聞いた話で、どこからが自分で見た話か。そこを分けておくだけで、次の一手が選びやすくなります。
で、私の側の事実を1つだけ書いておきます。このブログ ai-kidou.jp は、WordPress で動いています。
だから、この話は手元のサイトの話として読みたいんです! 遠いニュースとして流すのとは、違う向き。
そのうえで、PHP の公式の告知は、これから自分の目で確かめます。影響の範囲を、自分の手元と突き合わせるためです。
ご自分のサイトやブログが、何の上で動いているか、知っていますか?
穴が空いたまま放っておくと、何を失うのでしょう? データが消えるだけで済むなら、まだ取り戻しようもあります。この回が話すのは、消えるだけでは済まない、その先。
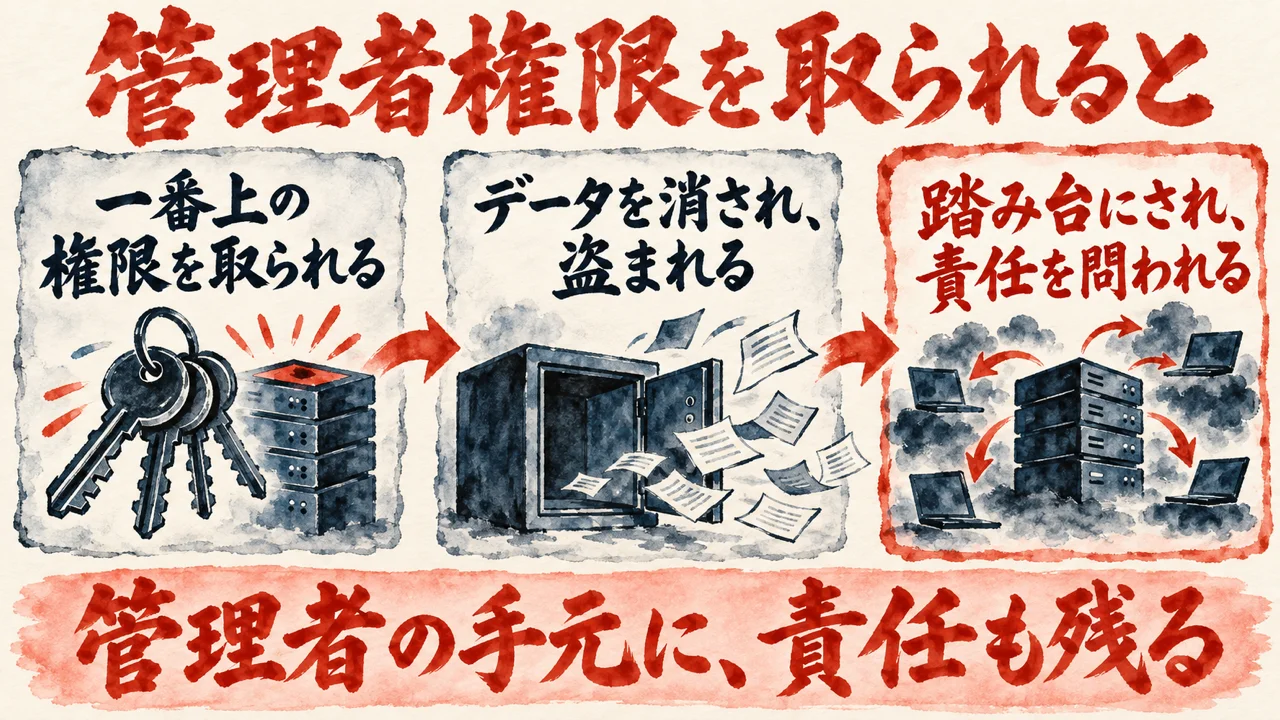
堀江さんは、管理者権限を取られた後に起きることを、順に話します。スーパーユーザーとして入られると、サーバーでは全てのことができてしまうそうです。
堀江さん(動画 2:13〜)
そのサーバーに、え、管理者権限、スーパーユーザーでアクセスできてですね、ま、全てのことができちゃうと、全てのデータを消すこともできますし
1つ目は、データ。全てを消すこともできるし、盗んで外へ持ち出すこともできる、という説明が続きます。被害の形は1つでは終わりません。
話は、盗まれた物の行き先へ。例えに出てくるのは、パスワードや住所、電話番号が、ダークウェブでビットコインで取引される場面です。
2つ目は、踏み台にされること。不正攻撃の踏み台になったサーバーは、警察から見れば、攻撃している側のサーバーの管理者という扱いになる、と堀江さんは話します。
堀江さん(動画 3:38〜)
しかもですね、賠償責任負うこともある。ま、刑事的にそれは踏み台攻撃されただけなので、刑事事件では起訴されないと思いますけれども
捜索を受ける可能性も、賠償責任を問われる可能性も、十分にあるという見方。刑事事件では起訴されないと思う、と堀江さんは付け加えます。
いやー、消されるだけでは済まない所が重いですよね。盗まれて、そのうえ自分のサーバーが、加害の入り口にされてしまう順番。
被害を受けた側のはずが、責任を問われ得る側へ。ここが、この章でいちばん胸に残る所です!
家族やお客さんの個人情報は、守るものだと考えています。預かった情報が外へ持ち出される話は、他人事にできません。
でね、2026年8月31日の配信で、私は WordPress などを AI につなぐ時のことを話しました。アプリケーションパスワードをコピーして渡せばできる、という話です。
そのとき続けたのは、フックやハーネスをちゃんと設計しておかないと、という話。情報が漏れたり、誰でも見られる所に置いてしまったりする可能性は、ゼロではありません。
だから、ここから先は自分たちの責任でやらなくてはいけない、防ぐ仕組みを学んでからやってほしい、と話しました。
私の記事より(Gemini APIキー漏洩で722件の不正利用。Googleへの対応までAIに委ねて分かったこと・Googleには原則有効な請求と言われた、の段落の節)
Google側の基本説明は、認証情報の管理は利用者との共有責任であり、発生した利用は原則として有効な請求になる、というもの。
この一文が言っているのは、鍵の管理は使う側と分け合う責任で、起きた利用は原則そのまま請求になる、ということです。
堀江さんの、管理者が責任を問われ得る、という話と、同じ向きに読めるんですよね。どちらも、管理する側に責任が来るという点で重なります。
違いもあります。動画は、外から穴を突かれた時の話。私の発言は、自分がどこに鍵を置くかの話です。向きは違っても、守る責任が管理する側にある所は同じ。
鍵を持っているのは、自分です!
穴が見つかったその日に、穴を直すための修正も世に出ます。聞いただけだと、ほっとする知らせに思えますよね。でも、守る側にとって、それは本当に朗報なのでしょうか? 話は、ここから修正の出し方へ進みます。
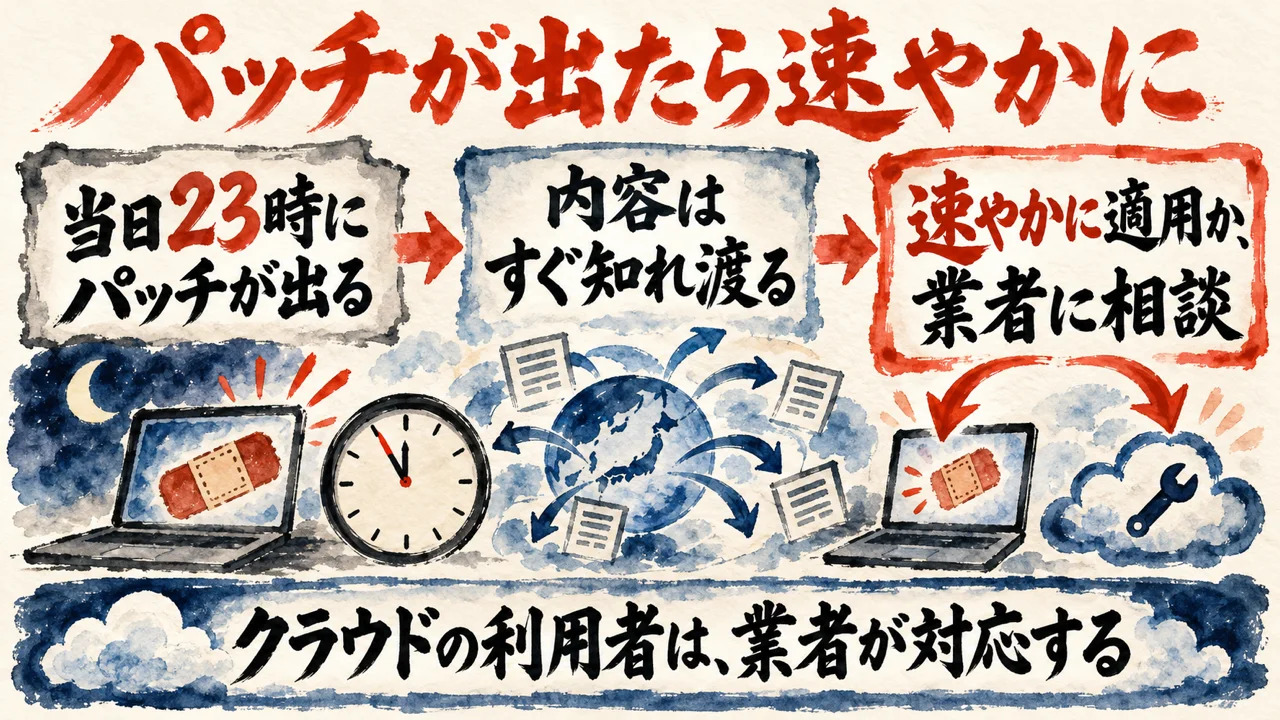
堀江さんは、PHP のセキュリティチームが、日本時間のその日の夜に、穴を直す修正プログラム、つまりパッチを出す予定だと話します。
堀江さん(動画 4:29〜)
パッチの内容、あの、全てソースコード公開されてるので、どういう脆弱性があるのか、その、ま、悪いことする人たちにもその場でその時点で、え、知れ渡ってしまう
ただ、パッチと一緒にソースコードも公開されます。どんな穴だったのかが、悪用する側にもその時点で知れ渡ってしまう、という説明なんですよね。
だから、出たら速やかに適用を。やり方が分からない時や、社内に技術者がいない時は、セキュリティ会社に緊急で問い合わせてほしい、と堀江さんは話します。
世界中のエンジニアが、今まさにこの件で緊急の対応をしているだろう、と話は続きます。見つかった脆弱性は、1つではなく2つ。
堀江さん(動画 5:16〜)
セキュリティホールが見つかってるということで、え、ま、どうやらですね、メモリを破壊する、ま、そういう形のですね、え、バグらしいんですけれども、まだ詳細は、え、発表されておりません。
どうやらメモリを破壊する形のバグらしい、というのは伝聞の段階で、詳しい中身は、動画の時点ではまだ発表されていません。
一方で、クラウドサービスを使っていて、WordPress や PHP を触る権限がない人は、管理している業者が対応するので心配しなくてもいい、と堀江さんは話します。
堀江さん(動画 5:47〜)
クラウドサービスを使っていて自分たちにその、え、ま、WordPressとかPHPとかを触る権限がない。ま、そういう場合はですね、あの、ま、対応しなくてその、え、クラウドサービスを作ってる業者さん、あの、管理してる業者さんが対応しますので、そちらの方は心配しなくてもいいんですが
正直、この回の芯はここ。直す手段が出る日は、穴の中身が世に知れ渡る日でもあるんですよね。
守る側と攻める側が、同じ時刻に、同じ情報を手にします。ここから先は、時間の競争。
私の記事より(情報漏洩に備えて、データを預ける前に預け先の責任範囲を自分で確かめる・まとめ。預ける前に、責任範囲の文を自分で読む、の段落の節)
私が付け足すのは、1点だけです。顧客名簿や請求情報を預ける前に、預け先が書いた責任範囲の文を、自分の目で読みます。
預ける前に、預け先が書いた責任範囲の文を、自分の目で読んでおく。
堀江さんの、クラウドの人は業者が対応する、という話も、私には地続きに見えるんです。自分が持つ部分と、業者が持つ部分。そこを分けて見る話ですよね!
動画は、パッチを当てるか、業者に任せるかの話です。
だから、心配しなくてもいい、で終わりにはしたくないんです。自分が借りている先は、PHP の更新をどこまで担当しているのか。借りているサーバーの責任範囲、読んだことありますか?
読んでも分からなければ、想像で安心せずに聞きます。
私なら、借りている先に、パッチを当てる担当がどこまでかを、先に聞いておきます!
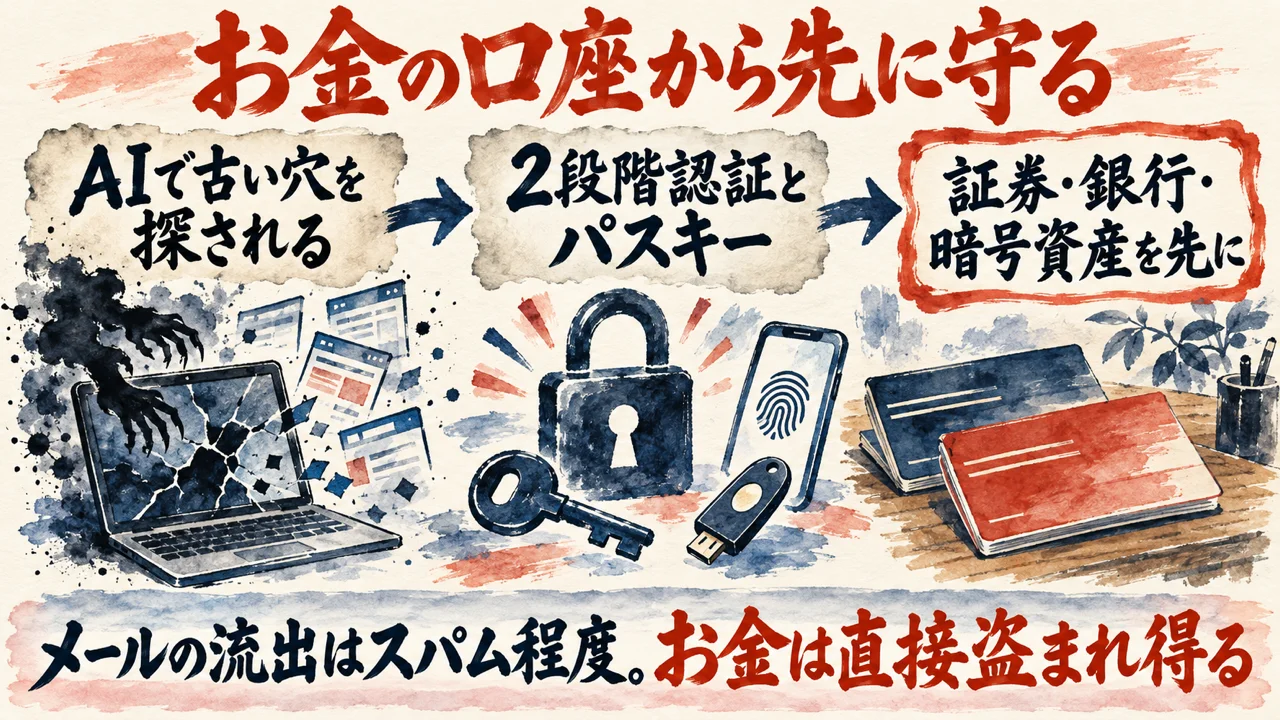
パッチが出るのを待つ間にも、手元でできる守りはあります。サーバーを触れない人にも、です。では、どこから手を付ければいいのでしょうか? 動画の後半は、ここからAIの話に入ります。
堀江さんは、AIを使った脆弱性のチェックで、今まさに侵入されている所がある、と話します。狙われているのは、古いまま放置された所です。
堀江さん(動画 6:11〜)
AIを使った脆弱性チェック、既存のね、このPHPの今回の問題みたいな最新の対策ではなく、過去のですね、パッチとか全然当ててない、そういった業者もいっぱいあるので、そういったところにどんどん今侵入されております。
今回のような最新の穴ではなく、過去のパッチを全然当てていない業者がたくさんあって、そういう所が次々に入られているという話。
そして、堀江さん自身が使っているニュースレターのサービスも、実はいま止まっている、と明かします。動画を撮っている時点での話です。
堀江さん(動画 6:33〜)
ニュースレターサービスをやってるサービスも今止まってます。え、何が原因かちょっとまだ知らされておりませんけれども、我々は管理者権限をないので、え、ユーザーとして使ってるだけなのでどうにもできないんですけれども
原因は、まだ知らされていないそうです。管理者権限がなく、ユーザーとして使っているだけなので、どうにもできない、という話。原因が今回の件かどうかは、堀江さんも言っていません。
そのうえで勧めるのが、パスキーと2段階認証。メールアドレスの流出くらいなら、スパムが来る程度で済む、と堀江さんは話します。
一方で、証券会社や銀行の口座、ポイント、ビットコインは、直接盗まれてしまう可能性が高いので、今すぐ入れてほしい、と堀江さんは呼びかけます。
堀江さん(動画 7:40〜)
証券会社だったりとか、銀行の口座だったりとか、ポイントだったりとか、え、ビットコインだったりとかそういったところはですね、え、直接全部盗まれてしまう可能性が高いので、そういったところは是非2段階認証システムパスキーシステムを、え、導入今すぐやってください。
管理者権限を持たない側にできるのは、自分のログインを固めることだけ。ニュースレターが止まった話は、そこへの入り口なんですよね。
サーバーの中は、借りている側からは見えません。手が届くのは、自分が入る時の鍵の所なんです。
2026年10月16日に、私は、会社の会計ソフトの2段階認証を、Android のスマホの認証アプリで設定しました。
私の記事より(パスキーとは?偽サイトでは2段階認証のコードが通り、パスキーは使えなかった。ウェブ職TVの動画で確認・読み終えたらできること、の段落の節)
注意することを増やすだけで終わらせず、仕組みで止まる所を増やしましょう。
注意を増やして終わらせずに、仕組みで止まる所を増やすこと。
2段階認証もパスキーも、気をつけていなくても止まる所を1つ足す手なんです! 堀江さんの、今すぐ入れてほしい、という呼びかけとも、ここで重なります。
AIで穴を探すのが速くなるほど、人の注意だけに頼るのは心もとないと、私は思います。
動画は、お金に直接つながる口座から、という順番の話。私の記録は、1か所で設定した、という点の話にとどまります。
パスワードが漏れても、その先で止まる所があるかどうか。分かれ目は、そこですよね?
私なら、お金に直接つながる所から順に、止まる仕組みを1つずつ足していきます!
Q. 動画は、PHPの何を話していますか。
A. 世界のサイトの7割ほどが使うPHPに、深刻度9.2の脆弱性が2件見つかった、という話です。堀江さんが1人で、管理者権限を取られた時の影響、当日23時のパッチ、2段階認証までを話します。
Q. WordPressは最新版にしていれば大丈夫ですか。
A. 堀江さんは、WordPressなどを含め、ほとんどのバージョンが影響を受け、最新版を使っていても悪用され得る、と話します。これは堀江さんの口頭の説明で、公式の情報ではありません。
Q. 管理者権限を取られると、何が起きますか。
A. データを消される、盗まれて外に持ち出される、サーバーが踏み台攻撃の場にされる、と堀江さんは話します。捜索を受けたり、賠償責任を問われたりする可能性にも触れます。
Q. パッチはいつ出て、分からない時はどうしますか。
A. 堀江さんの話では、日本時間のその日の23時に出る予定です。速やかに適用し、分からなければセキュリティ会社に緊急で問い合わせます。クラウドの利用者は、業者が対応する、と話します。
Q. 2段階認証やパスキーは、なぜ今すぐ必要ですか。
A. メールアドレスの流出ならスパムが来る程度でも、証券会社や銀行の口座、ポイント、ビットコインは直接盗まれ得るからだ、と堀江さんは話します。だから今すぐ入れてほしい、という呼びかけです。
動画は、PHPの深刻度9.2の脆弱性から始まります。管理者権限を取られた時の影響、当日23時のパッチ、2段階認証とパスキーへと、順に進みました。
私が持ち帰ったのは、堀江さんが話したことと、私が確かめたことを分けて持つ、という構えです。事実として書くのは、確かめた所だけ。
守る責任は、管理する側にあります。だから私は、自分の鍵を誰が持っていて、どこで止まる仕組みがあるかを、自分の目で見に行きます!
今日、自分のログインのどこに、止まる仕組みを足せそうですか?
COLUMN
任せる先に求める条件は、受け取れる人と、信頼できる仕組み
動画が話した任せる先の話は、委ねることを書いた私の記事、抱え込む経営者へ、凸凹ありのままで委ねて手放せる場を作りたい にもつながります。守る作業を誰かに渡す時、相手の何を見て選びますか?
私の記事より(抱え込む経営者へ、凸凹ありのままで委ねて手放せる場を作りたい・委ねられるかどうかは、場の安心にあるのかもしれない、の段落の節)
ただ、ボールを持たない委ね方は、渡す側の覚悟だけでは成り立ちません。ボールを受け取って、一人でやりきれる人が、そこにいてくれて、はじめて成り立ちます。
正直、渡す側の覚悟だけでは足りないんですよね。受け取って、最後までやりきれる人がそこにいるかどうか。サーバーの守りを誰かに渡す時にも、私はこの点を見たいです。
私の記事より(抱え込む経営者へ、凸凹ありのままで委ねて手放せる場を作りたい・委ねた先への信頼、の段落の節)
渡す側の覚悟だけでは、委ねる話は完結しません。委ねた先への信頼があるかどうかも、同じくらい大きな要素です。仕事の場面で私が置いている条件は、信頼できる仕組みが先、ということです。
セキュリティ会社に任せる時も、業者に任せる時も、相手を信頼できるかどうかは、同じくらい大きな要素です。で、その信頼は、気持ちだけで置けるものではないと思うんです。信頼できる仕組みが先、という置き方を、私は守る作業にも持ち込みたいと考えています。
誰かに任せる前に、私が一度書き出しておきたいのは2つです。受け取って、最後までやりきれる人。そして、任せる先にある、信頼できる仕組み。
任せることは、抱え込みをほどく一歩です。だから私は、任せる前にこの2つを並べて見る時間を、手元に残しておきます!
関連記事
Gemini の認証キーが漏れて不正利用された出来事と、Google への対応までAIに委ねて分かったことを書いた記事。
別の動画から、データを預ける前に、預け先の責任範囲を自分で確かめる、と整理した視聴レポート。
パスキーと2段階認証の違いを、偽サイトで確かめた動画から整理した視聴レポート。
抱え込む経営者が、委ねて手放せる場を考えた魂磨きの記事。
流出ニュースを、公式発表・専門家の見立て・感想に分けて聞く方法を、動画から整理した視聴レポート。
パスワード変更は無意味なのか、という話を、鍵の数え方で読み直した視聴レポート。
参考リンク
今回紹介した動画の本編です。時刻つきの発言は、ここで確かめられます。
今回紹介した動画
| チャンネル | 堀江貴文 ホリエモン |
| 出演 | 堀江貴文さん(動画の話し手・チャンネル運営者) |
| 公開日 | 2026年10月21日 |
| 長さ | 8分19秒(日本語) |
| URL | https://www.youtube.com/watch?v=q-ixyFFNZFM |
🎁 無料プレゼント
Aiport(ClaudeCode AIエージェント実践会)
ClaudeCodeでAI秘書+分身AI+AIカンパニーが無料で作れるキット&解説動画をプレゼント!
▶ 無料で入会してキットを受け取る🤖 AI生成コンテンツについて
この記事はAIツール(Claude Code)を活用して制作しています。構成・文章生成にAIを使用し、最終的な内容の確認・編集・公開判断はひろくん(田中啓之)本人が行っています。「分身AIひろくん」(bunshin-ai.com)とは別のコンテンツです。
AI氣道 — 三方よしのAI活用
家事と子育てのスキマで経営する、ひろくんのAIブログ
📺 毎朝無料LIVE配信中!見逃しても大丈夫、アーカイブも完全無料。
記事も完全無料。見逃しても大丈夫!
YouTubeチャンネル: @AIKIDO-GPTs
| 曜日 | 時間 | メインホスト | ゲスト | テーマ |
|---|---|---|---|---|
| 月 | 7:00〜7:30 | ひろくん | ただっち | AI最新ニュース・実験 |
| 月 | 13:00〜 | ひろくん | れんくん(戸野塚蓮) | AI経営術LIVE |
| 火 | 7:00〜7:30 | ひろくん | 公ちゃん | 共感ストーリー×分身AI |
| 水 | 7:00〜8:00 | ひろくん | 高崎さん・たくみくん | AI×開発・教育 |
| 木 | 7:00〜7:30 | ただっち | ともみん | AI×デザイン |
| 金 | 7:00〜7:30 | ただっち | 友くん | AIツール最前線 |
| 土 | 7:00〜7:30 | ただっち | ゆきちゃん | AI×起業・発信 |
| 日 | 7:00〜7:30 / 7:30〜 | WACAコラボ | ひろくん+仲間たち | 生成AI最新ニュースまとめ |
📍 日曜日のZOOM(7:00〜)は登録制です。詳細・登録はこちら
🔥 火曜15:00〜 社長モテる化計画LIVEもやってるよ!