WATCH REPORT
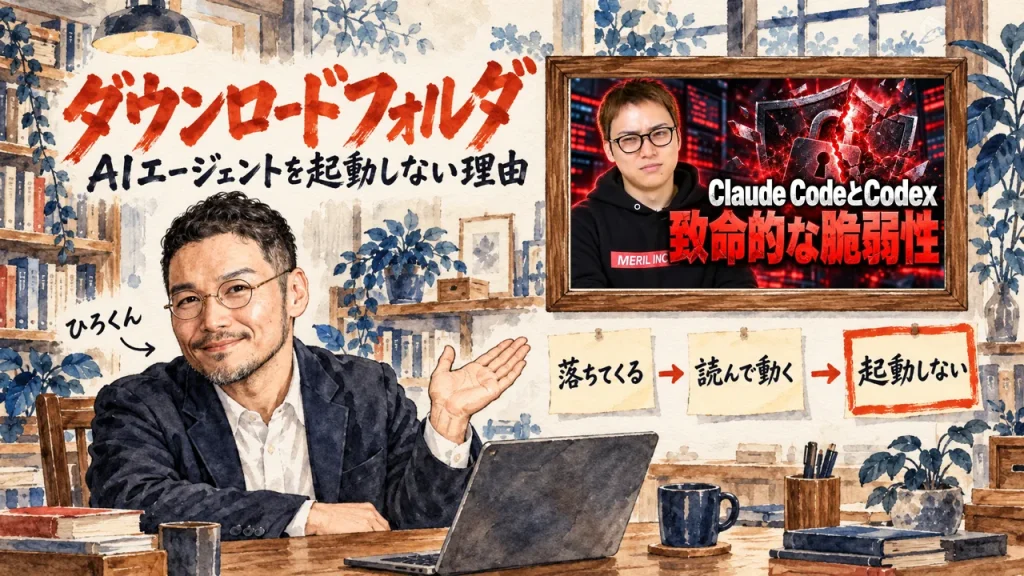
ダウンロードフォルダでAIエージェントを起動しない理由と対策2つ
2026.10.29
家事と子育てのスキマで経営する3方よしAI共創コンサルタントの田中啓之、ひろくん(@passion_tanaka)です。今回は、YouTube のチャンネル『ウェブ職TV@AIセキュリティ専門』で、ダウンロードフォルダでAIエージェントを起動しない理由を話した日本語の動画を紹介するね。
AIエージェントに任せる仕事を、少しずつ広げている。でも、AIをどのフォルダで起動するかまでは、あまり考えてこなかった。置き場所の選び方ひとつで、安全が変わる。そう聞いて気になっている個人事業主や発信者に向けて書きました。
紹介するのは、チャンネル「ウェブ職TV@AIセキュリティ専門」の中島さんの、約30分の日本語の動画です。Xで広まった投稿を紹介しながら、ダウンロードフォルダでAIエージェントを起動しない理由を話します。公開は2026年10月27日。引用ブロックは動画に付いている自動の字幕のままで、表記がずれた所はその下の文で正しい表記を添えます。
成功率などの数字は、Xの投稿の主張です。中島さんも私も、測ってはいません。動画は結論から始まり、投稿の紹介、なぜ成功するのか、対策が出ない理由へと進みます。後半は、サイトを開くだけで落ちてくる怖さと2つの対策、そしてITリテラシーと資格の話です。
読み終えると、AIエージェントをどこで起動するかを自分で決められます。先に何を確かめておけばいいかも分かります。
SPEAKER
中島さん
中島さんは、チャンネル『ウェブ職TV@AIセキュリティ専門』で、AIとセキュリティの話題を動画にしていて、この動画の語り手です。
AIの「今」を毎日シェアしてる無料コミュニティやってます
GPTs研究会に参加する(無料・9,000名突破!)
AIエージェントを、どのフォルダで起動していますか?作業用のフォルダを決めている人もいるはずです。ファイルを落としたその場所で、そのまま立ち上げている人もいるかもしれません。
動画は、久しぶりに出した理由から始まります。今のAI界隈は、何が作れるかより情報漏洩とセキュリティの話ばかり。だから今回は注意喚起の動画にした、と中島さんは話します。
中島さん(動画の中で・1:16〜)
ダウンロードフォルダーでAIエージェントクロードコードとかコデックスを起動するなという話ですね。
Claude CodeやCodexのようなAIエージェントを、ダウンロードフォルダで起動しない。これが一言の結論です。
中島さん(動画の中で・1:22〜)
もしこれやってる人いたら今すぐやめた方がいいです。めちゃくちゃリスク高いです
かなり強い呼びかけです!やっている人がいたらすぐにやめた方がいい、リスクが高い、と中島さんは繰り返します。
その根拠として全文を読んでいくのが、Xで広まったWatkin Labの投稿です(中国語から訳したもの)。投稿によると、ブラウザは過去30年、プレーンテキストを確認なしでダウンロードフォルダに保存させてきました。実行されないファイルだからです。そして開発者の約50%が、そのダウンロードフォルダの中でClaude CodeやCodexを開いている、と投稿は続けます。
ここで数字の出どころを整理します。Codexで成功率90%超、Claude Codeで約50%。CVE(共通脆弱性識別子)は無く、パッチも出ていない。どれも投稿の主張です。
私なら、事実と推測と、まだ確かめていないことを分けて受け取ります。数字を見たら、まず誰の主張かを確かめます。
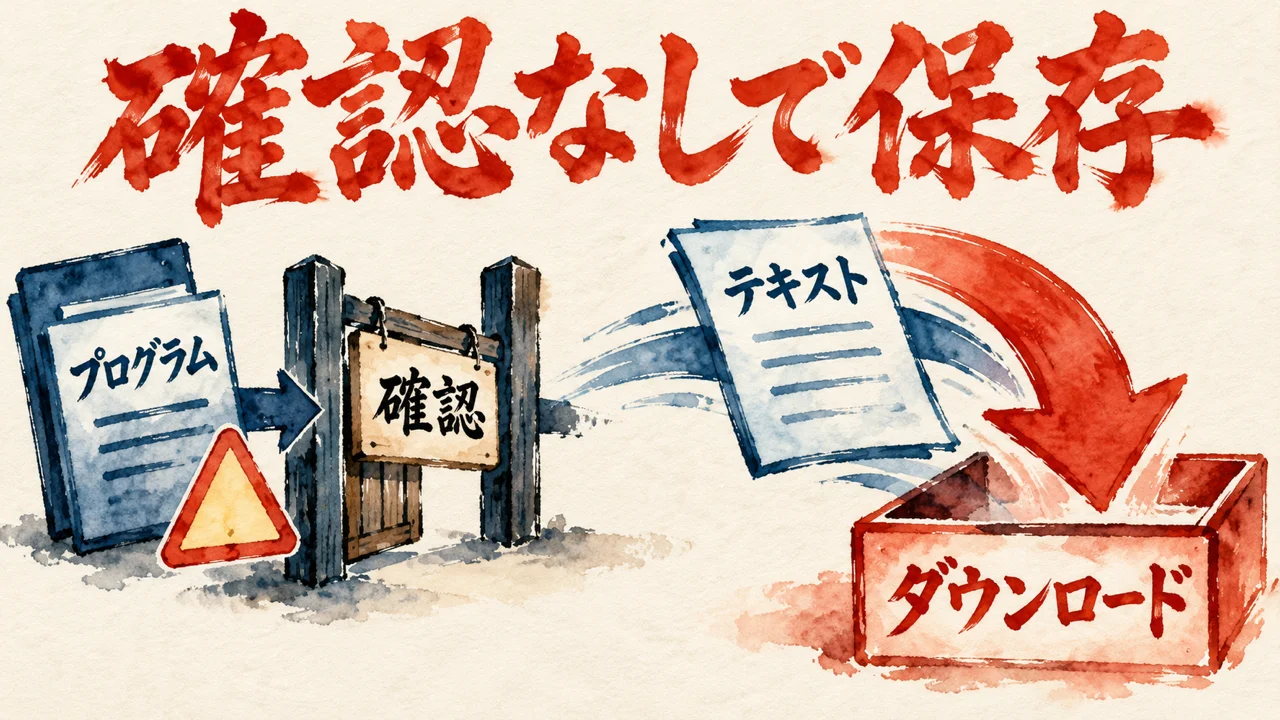
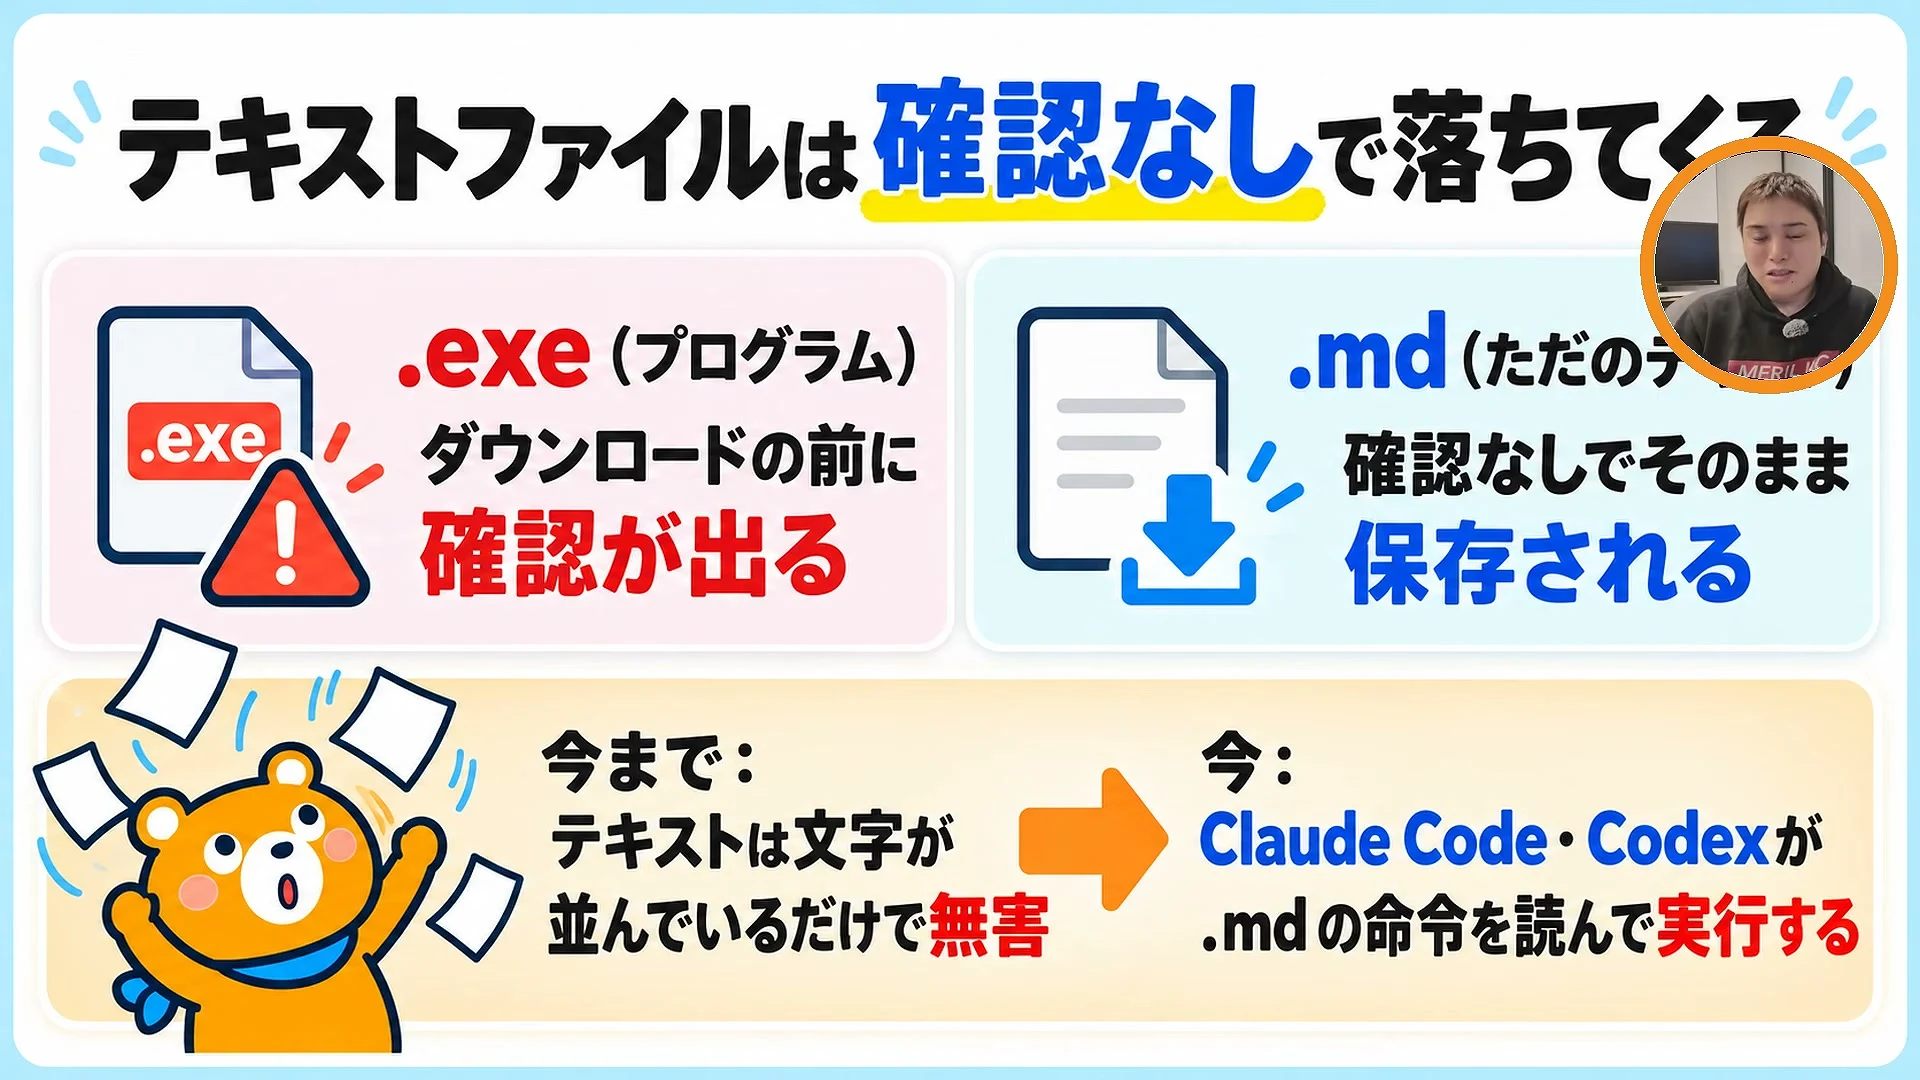
実行ファイル(.exe)を落とそうとすると、ブラウザは確認を出してくれますよね。では、.mdには?なぜ確認が出ないのでしょう?
条件は2つ、と画面の図解で絞り込みます。1つ目は、ダウンロードフォルダでClaude CodeやCodexを起動していること。2つ目は、悪意のあるAGENTS.mdやCLAUDE.mdがそこに落ちてくること。この2つが揃うだけ、と中島さんは話します。
中島さん(動画の中で・7:07〜)
この投稿によるとOPのコデックスの方では、ま、成功率っていうのが90%、え、以上ということなんで
引用の「OP」は表記のずれで、OpenAIのことだと思われます。投稿によると、OpenAIのCodexでは成功率90%以上。同じ投稿で、Claude Codeは約50%です。
中島さん(動画の中で・7:17〜)
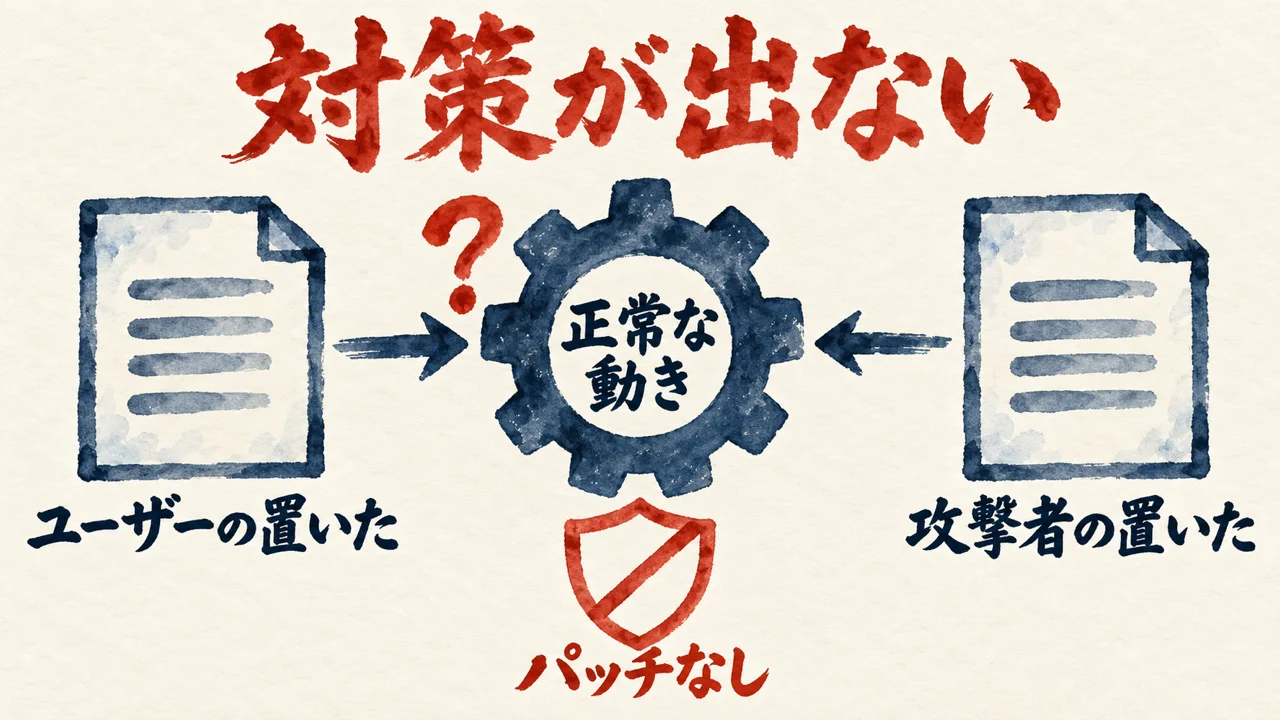
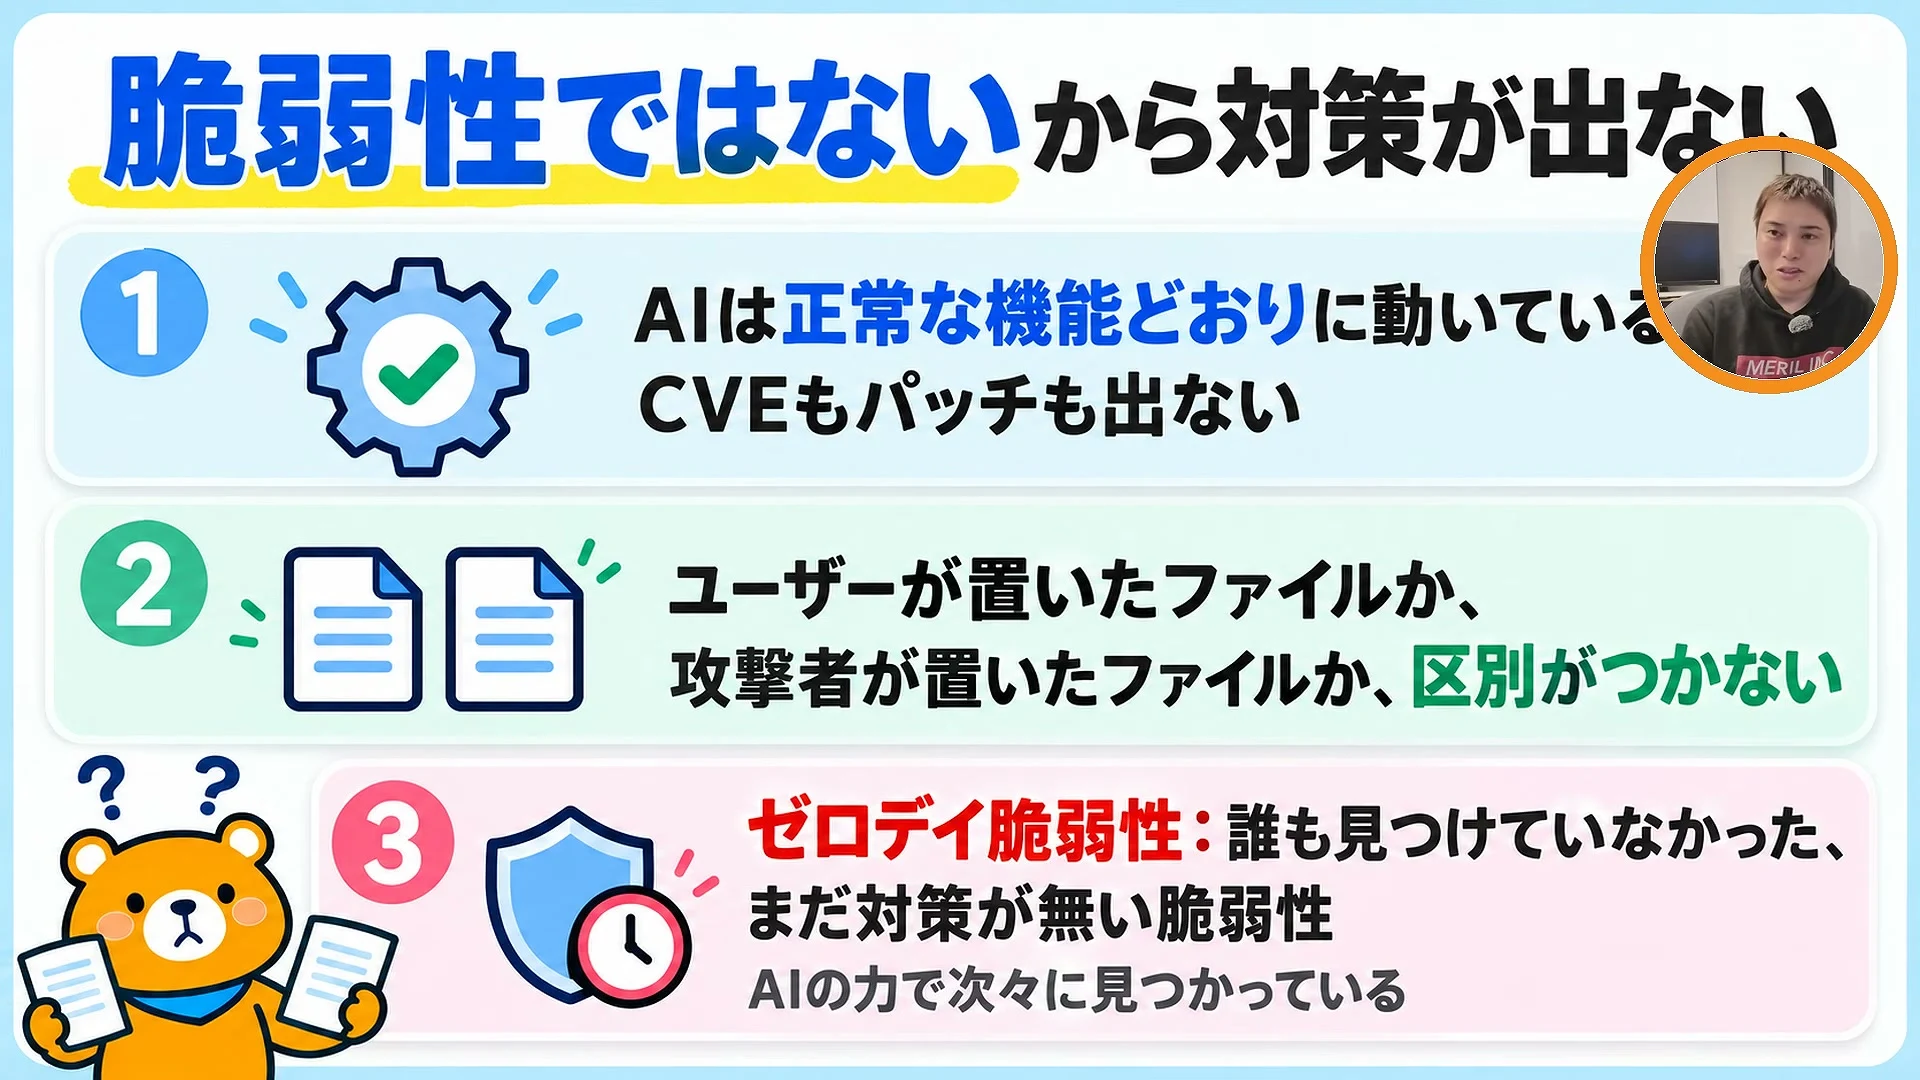
で、なんでこれが成功するかって言うと、ま、これ普通の挙動だからですね
なぜ成功するのか。答えは、普通の挙動だから。AGENTS.mdやCLAUDE.mdは、AIに読ませて従わせるためのファイルです。置いたのが本人か攻撃者かを、AIは区別しない、と中島さんは話します。
実行ファイルなら、落とす前にブラウザが確認を出します。.mdはただのテキストなので、確認なしで保存。これまでは、それで無害でした。でも今は、AIエージェントが.mdの命令を読んで実行してしまう、と中島さんは指摘します。
見るべきは、AIが何を読むか。ダウンロードフォルダに溜まった.mdも、そこでAIを起動すれば読む対象になります。
パッチが出ない危険には、どう備えればいいのでしょう?
投稿によると、落ちてきた.mdはAIに設定ファイルを書き換えさせます。サンドボックス(安全のための囲い)などの対策も、AIが自分でオフにしてしまうそうです。さらに投稿は、CVEが無く、OpenAIもAnthropicもパッチを出さない点を、一番のブラックユーモアとまで書いています。ブラウザの自動保存も、AIが.mdを読むのも、正常な機能だから。これも投稿の主張です。
中島さん(動画の中で・13:53〜)
普通にクロードコードとかコデックスの普通の仕様に従ってるだけ
脆弱性でも何でもない、と中島さんは受けます。AIは、Claude CodeやCodexの普通の仕様に従っているだけ。
中島さん(動画の中で・14:20〜)
だから別にこれに対する対策が取られるわけでもなく、ま、実際取るの難しいんですよね。
置いたのが本人か攻撃者か、AIには分からない。だから対策も難しい、という見方です。ChatGPTの画面で使うAIなら起きません。自分のPCでエージェントが動き、ダウンロードフォルダで起動しているから起きる。そこに中島さんは「正直、感心しちゃいました」とまで言います!
私なら、パッチが出ない機能ほど、止める仕組みを先に決めます。委ねた先がやるべきことをやらない。そうなったら、委ねられないからです。
2026年10月10日の夕方、私はAIに頼んで、使い捨てのフォルダで比べてみました。Claude Codeの囲い(サンドボックス)を、付けた時と付けない時。同じ操作を1回ずつです。そのとき自分の記事に書いたのが、この一文でした。
私の記事より(ウェブ職TVの動画を見て、私のMacで確かめた記事)
差が出たのは、書き込みとネット接続の2つ。
囲いを付けると、ホーム直下でのファイル作成が止まりました!外のサイトへの接続も止まった。ところが、作業フォルダの外に置いたおとりのメモは、囲いを付けていても読めたんです。読み取りを止める設定を足すと、シェルで読む方法は止まりました。それでも、Readツールでは同じおとりが読めました。
私の記事より(ウェブ職TVの動画を見て、私のMacで確かめた記事)
書けないことと読めないことは別。止めたい操作が止まる所まで見て、初めて委ねる範囲を決められます。
書き込みは止まり、読み取りは止まらなかった。囲いを付けただけでは、何が止まるかまでは分かりません。囲いをAIが自分で切るという投稿の主張は、私は確かめていません。確かめたのは、何が止まり、何が止まらないかだけです。
ダウンロードフォルダに、身に覚えのないファイルが入っていたことはありませんか?
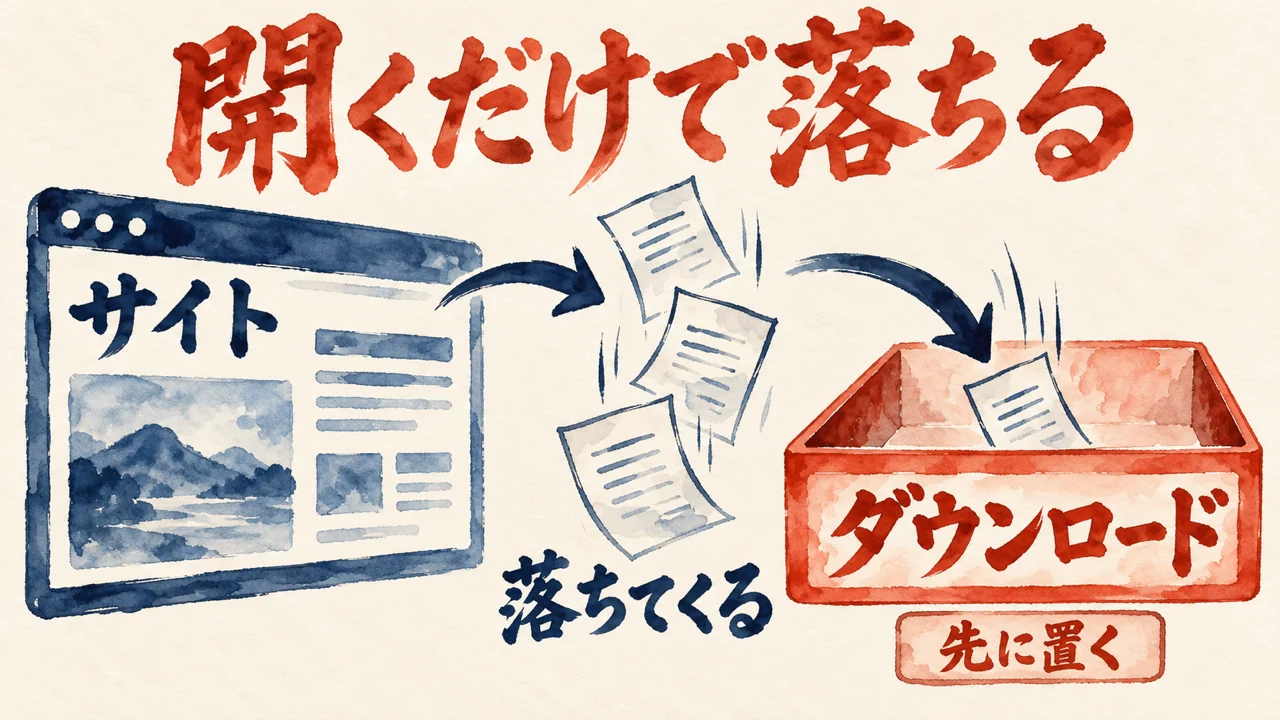
侵入経路の話です。JavaScriptを使えば、テキストファイルを自動でダウンロードさせられるそうです。実行ファイルは勝手には落とせません。でも.mdはただのテキストなので、警告なしで落ちてくる、と中島さんは話します。
中島さん(動画の中で・17:38〜)
ウェブサイト訪れるだけでそれが静かに、ま、要勝手に自分のダウンロードフォルダーに、え、落とされてしまうっていうのが怖いところですね。
サイトを訪れるだけで、静かに勝手に落とされる。クリックも、ダウンロードの操作も要りません。開くだけなんです!そこが怖いところだ、と中島さんは話します。
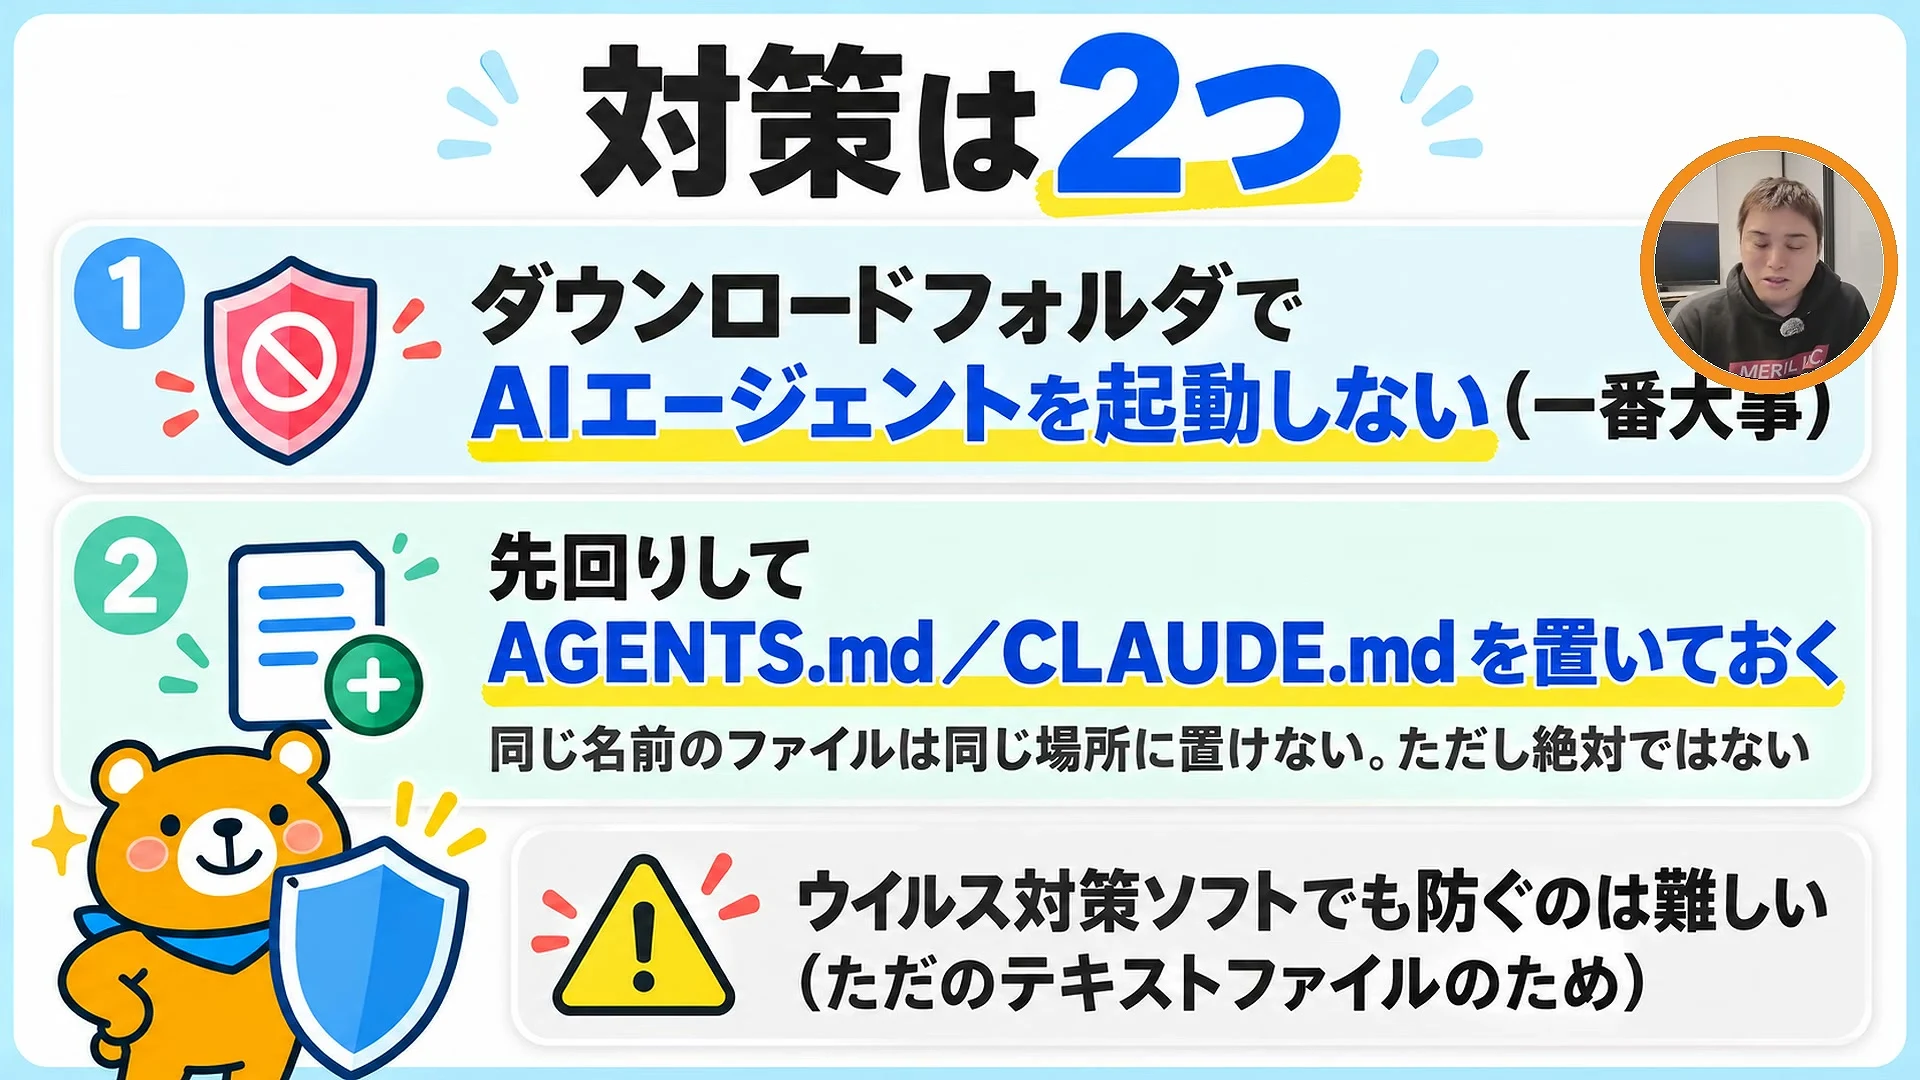
対策は2つです。1つ目は、ダウンロードフォルダでAIエージェントを起動しないこと(これが一番大事、と話します)。2つ目は、同じ名前のAGENTS.mdやCLAUDE.mdを先回りして置くこと。同じ場所に同じ名前のファイルは置けないからです。
中島さん(動画の中で・19:21〜)
ま、それも絶対に回避できるのかって言ったら結構怪しいところではあるので、ま、そもそもダウンロードフォルダー内で動かさないっていうのは、ま、かなり大事なところかなとは思いますね。
ただし、2つ目で必ず防げるとは限らない、と中島さんは付け加えます。だからこそ、起動する場所そのものが大事。ウイルス対策ソフトで防ぐのも難しいそうです。相手はただのテキストで、消せば副作用が出るからです。
2026年10月29日、私はAIに頼んで、ダウンロードフォルダで起動していないかを確かめるために、自分のMacを数えました(読むだけで、中身は開いていません)。直下の.mdは95件。AGENTS.mdとCLAUDE.mdは0件でした。AIの作業を管理している自分のツールが覚えているタスクは673件。作業フォルダがダウンロードフォルダのものは0件です。
0件と言えるのは、ツールが覚えているタスクと、ダウンロードフォルダ直下のAGENTS.mdとCLAUDE.mdの有無までです。ターミナルから直接起動した分と、95件の.mdの出どころは、確かめていません。安心の材料にも危険の証拠にもせず、見に行くきっかけとして受け取っています。
私の記事より(飯塚さんの5つの防御を追った私の記事)
置き場所を決める役目まで、AIに渡さなくていいんですよね。任せるのは手間で、どこに何を置くかを決めるのは私。
動画の1つ目の対策は、どこで起動するかという置き場所の話です。どこに置くかを決めるのは人の側。この一文と同じ向きなんですよね。手間はAIに預けても、どこでAIを動かすかは私が決めます。
AIエージェントの説明に出てくる言葉。どれくらい、自分の言葉で説明できますか?
動画の締めで戻ってくるのは、ITリテラシーという土台です。結局はそこを上げることだ、と中島さんは話します。
中島さん(動画の中で・20:56〜)
やっぱりシンプルにITリテラシーを高めたいですね。
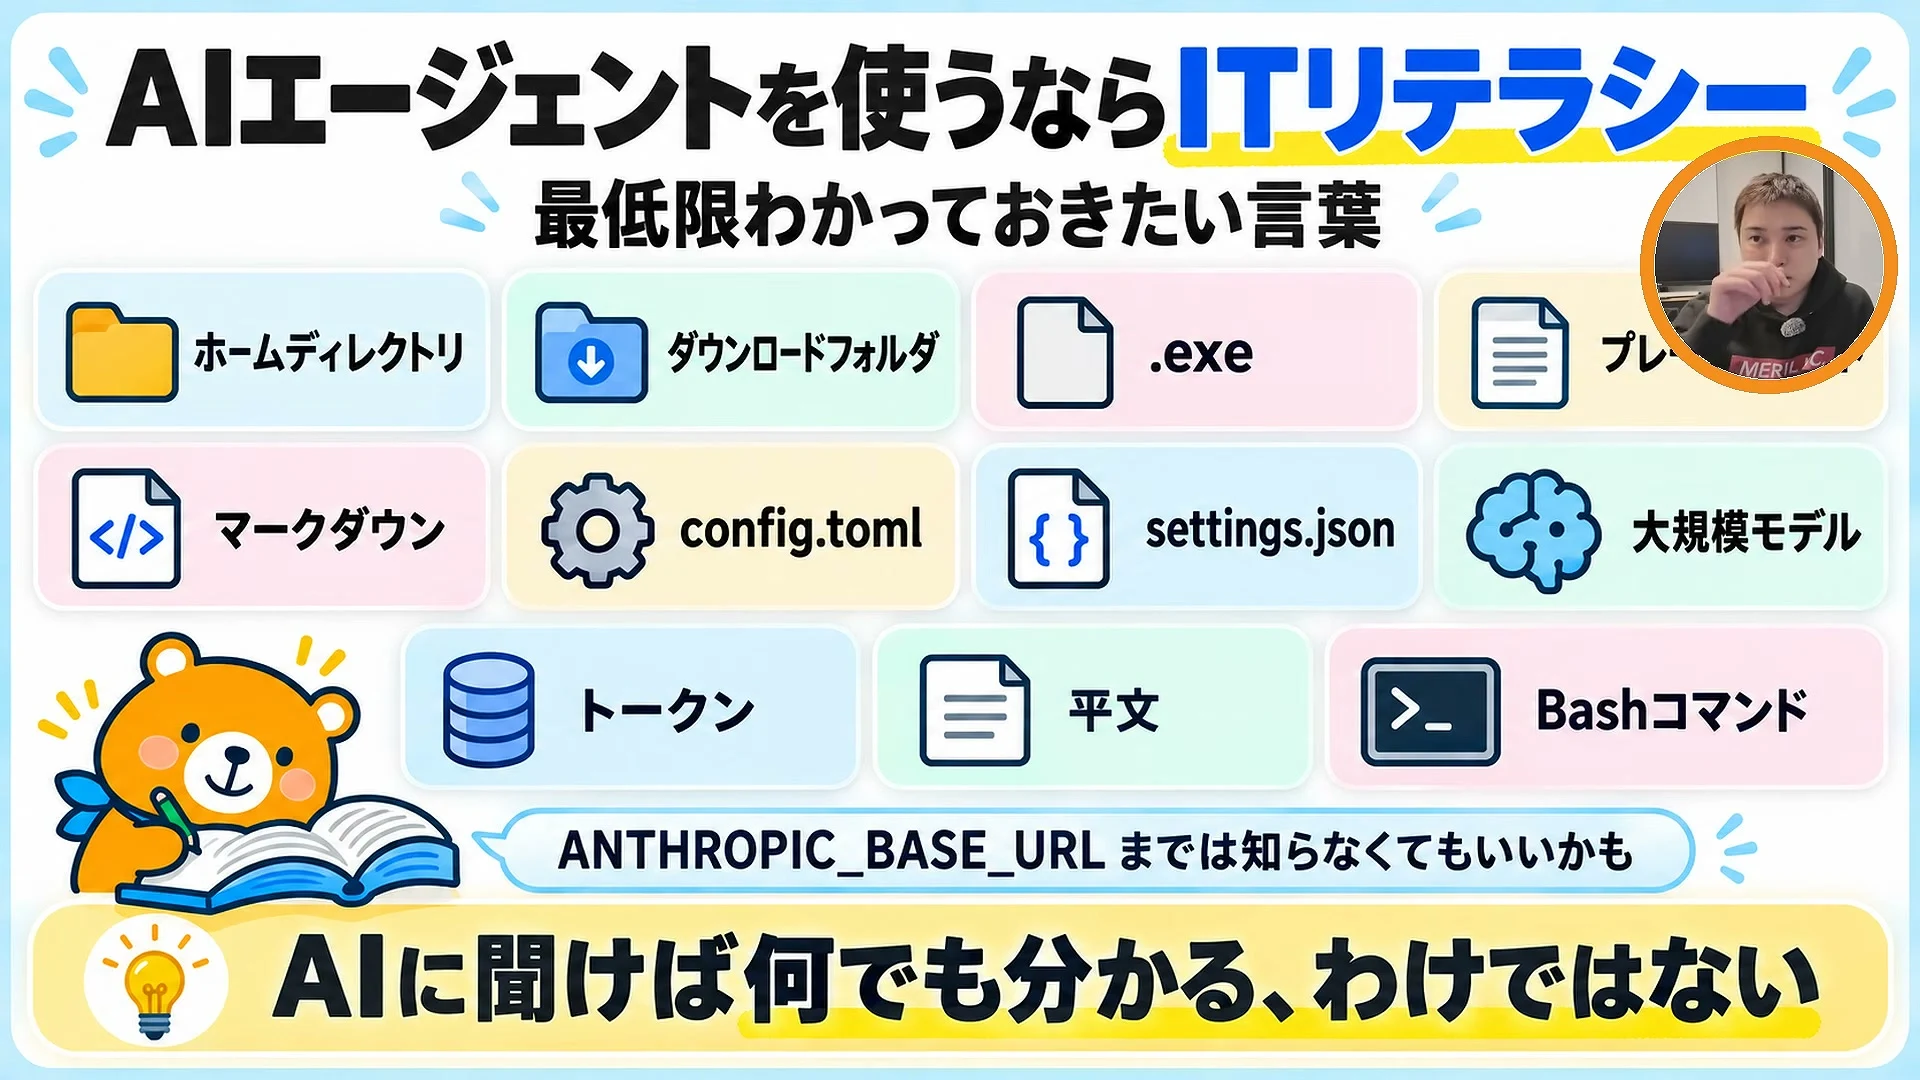
画面には、最低限知っておきたい言葉の一覧が出ます。ホームディレクトリ、ダウンロードフォルダ、実行ファイル、プレーンテキスト、Markdown。設定ファイル、大規模言語モデル、トークン、平文、Bashコマンドです。
中島さん(動画の中で・21:17〜)
今回みたいなことがあったりするとそれだけでパソコン乗っ取られてしまう可能性がある。
今回のようなことがあれば、それだけでパソコンを乗っ取られかねない。だからAIエージェントは、ITリテラシーを持った人が使うものではないか、という問いかけです。WordPressの運用者から、どう動けばいいか分からないというDMが数十件届いたそうです。AIに聞けば何でも分かる訳ではない、とも話します。
中島さん(動画の中で・24:24〜)
自分自身も本当にITリテラシーを高めていかなきゃいけないなというのはね、あの、改めて思いました。
中島さん自身も、ITリテラシーを高めなければと改めて思った、と話しています。
その方法として挙がるのが資格。ITパスポートから基本情報、応用情報へ。セキュリティなら登録セキスペ(情報処理安全確保支援士)、ネットワークならネスペなども、と画面の図解で示します。
中島さん(動画の中で・27:41〜)
それが資格を持っていて、ま、客観的に証明されてるってなったら
資格があれば、自分の力を客観的に示せる。そこに資格の良さを見ています。
画面の一覧には、この記事で出てきた言葉も並んでいます。ダウンロードフォルダ、Markdown、設定ファイル。資格より先に、この一覧の中で自分の言葉で説明できない語に、私は印を付けます。そこが、知らない語を見つける入口になります。
COLUMN
▲目次AIが後で読む場所に、何が残っているかを確かめる
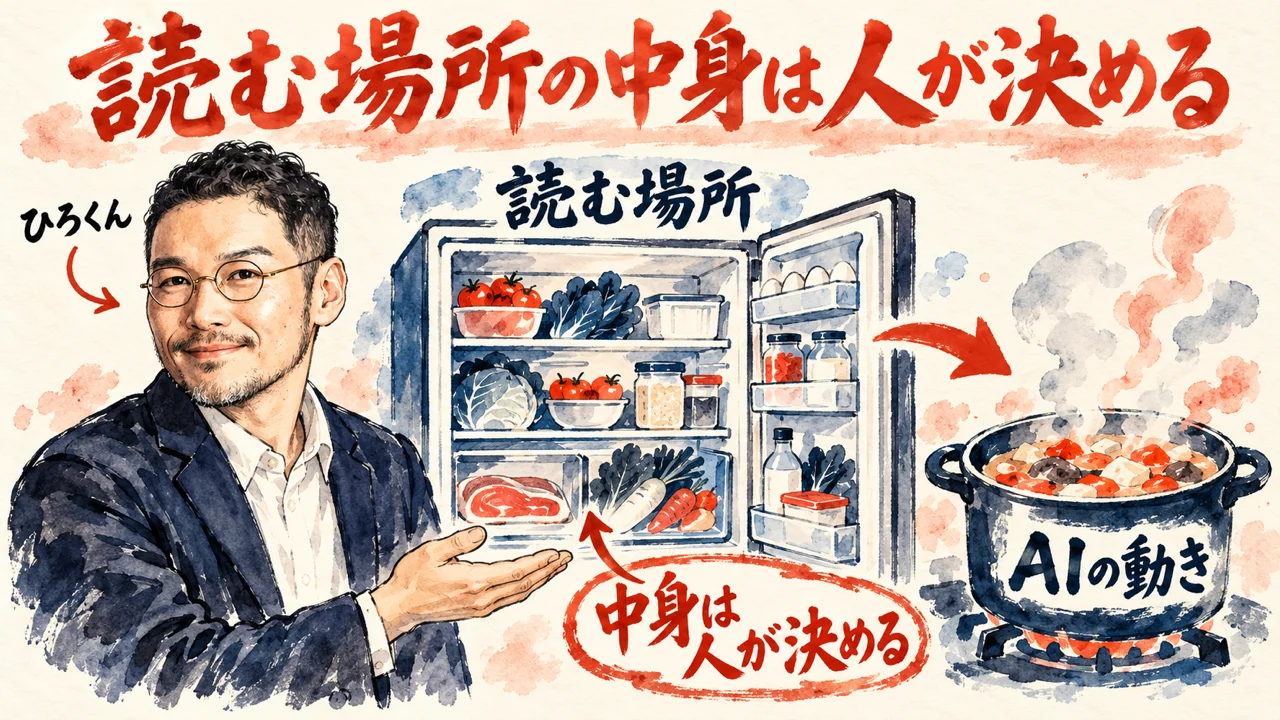
今回の動画の肝は、ここでした。AIは読む場所に置かれた物を、誰が置いたか区別せずに読む。つまり、AIの動きは読まれる場所の中身で決まります。料理なら、冷蔵庫の食材で作る料理が決まるのに近いですね。誰が買ってきた食材かを、鍋は気にしません。
私は2026年9月30日の魂磨きの記事で、AIへの訂正について書いていました。その一文がこちらです。
私の記事より(AIへの訂正をその場の一言で終わらせず、あとで参照する場所に残した魂磨きの記事・訂正はどこに残ったか)
AIへの訂正は、その場の一言で終わらせない。次に同じ言葉が引き出される時にまた縮んで読まれたら、訂正した意味がありません。
その場で直して終わりにすると、次の同じ場面でまたずれる。訂正も決まりも、言った瞬間は効いた気がするんですよね。でも、次にAIが読みに行く場所に残っていなければ、効き目は続きません。何かを残すなら、AIが読む場所へ。
同じ記事で、私はこうも書いています。
同じ記事の別の節より
読者が自分の言葉をAIに預けるなら、「訂正を言ったか」に加え、「あとで参照する場所にも残っているか」を確かめる。
預けた言葉が、後から読まれる場所にも残っているか。動画の対策も、AGENTS.mdやCLAUDE.mdがAIに読まれる前提で組まれていました。読まれる場所の中身を人が見て決める、という点で2つは同じ向きです。ただし、動画は攻撃を防ぐ話で、私の記事は自分の言葉を正しく残す話。守っている物が違います。
AIエージェントが起動するたびに必ず読む場所を、1つ思い浮かべてみませんか?そこに今、何が書いてありますか?最後に開いたのは、いつでしょう?
コラムで引いたのは、2026年9月30日の魂磨きの記事です。AIへの訂正をその場の一言で終わらせず、あとで参照する場所に残した魂磨きの記事AIに言葉や決まりを預けている人は、あわせて読んでみてください。
分身AIについてもっと知りたい方は分身AI.comもチェックしてね!
Q. なぜダウンロードフォルダでAIエージェントを起動してはいけないのですか?
A. 中島さんによると、.mdのファイルはブラウザの確認なしでダウンロードフォルダに保存されます。そこでClaude CodeやCodexを起動すると、落ちてきたAGENTS.mdやCLAUDE.mdをAIが読みます。普通の挙動として従ってしまうからです。
Q. 成功率90%以上というのは本当ですか?
A. Codexで90%超、Claude Codeで約50%。どちらも、Xで広まったWatkin Labの投稿の主張です。中島さんが測った数字ではなく、この記事でも確かめていません。
Q. 対策は何をすればいいですか?
A. 動画が挙げる対策は2つです。1つ目は、ダウンロードフォルダでAIエージェントを起動しないこと。これが一番大事だそうです。2つ目は、同じ名前のAGENTS.mdやCLAUDE.mdを先回りして置くこと。ただし、これで絶対に避けられるとは言えない、と中島さんは話しています。
中島さんの結論は一言。ダウンロードフォルダで、Claude CodeやCodexのようなAIエージェントを起動しないことでした。
動画が挙げた対策は2つ。ダウンロードフォルダで起動しないことと、先回りしてAGENTS.mdやCLAUDE.mdを置くこと。2つ目は絶対ではない、と中島さん自身が話しています。
まず、自分のダウンロードフォルダに.mdがいくつあるか、数えてみませんか?
私なら、AIが読む場所と起動する場所は人が決めます。囲いは、止まる所まで見てから任せます。
関連記事
同じチャンネルの別の動画から、偽サイトでは2段階認証のコードが通ってしまい、パスキーは使えなかったと確かめた記事です。攻撃の入口を知る話としてつながります。
AIに渡すルールは、書くより先に止める所を決める。禁止と権限の作り方の記事です。AIが読む場所の中身を人が決める話とつながります。
AI導入の前に、セキュリティのガイドラインを先に作るという動画の記事です。使い始める前に決めておく、という順番の話としてつながります。
Claude Codeの情報漏洩対策を、何から始めるかという順番で追った動画の記事です。AIエージェントを使う側が、自分の守りを見直す入口の話としてつながります。
参考リンク
今回紹介した動画の本編です。時刻つきの発言は、ここで確かめられます。
最後のコラムで引いた、自分の記事です。AIへの訂正をその場で終わらせず、あとで参照する場所に残した話を書いています。
今回紹介した動画
| チャンネル | ウェブ職TV@AIセキュリティ専門 |
| 出演 | 中島さん(語り手) |
| 公開日 | 2026年10月27日 |
| 長さ | 29分34秒(日本語) |
| URL | https://www.youtube.com/watch?v=acbG_9yTesc |
🎁 無料プレゼント
Aiport(ClaudeCode AIエージェント実践会)
ClaudeCodeでAI秘書+分身AI+AIカンパニーが無料で作れるキット&解説動画をプレゼント!
▶ 無料で入会してキットを受け取る🤖 AI生成コンテンツについて
この記事はAIツール(Claude Code)を活用して制作しています。構成・文章生成にAIを使用し、最終的な内容の確認・編集・公開判断はひろくん(田中啓之)本人が行っています。「分身AIひろくん」(bunshin-ai.com)とは別のコンテンツです。
AI氣道 — 三方よしのAI活用
家事と子育てのスキマで経営する、ひろくんのAIブログ
📺 毎朝無料LIVE配信中!見逃しても大丈夫、アーカイブも完全無料。
記事も完全無料。見逃しても大丈夫!
YouTubeチャンネル: @AIKIDO-GPTs
| 曜日 | 時間 | メインホスト | ゲスト | テーマ |
|---|---|---|---|---|
| 月 | 7:00〜7:30 | ひろくん | ただっち | AI最新ニュース・実験 |
| 月 | 13:00〜 | ひろくん | れんくん(戸野塚蓮) | AI経営術LIVE |
| 火 | 7:00〜7:30 | ひろくん | 公ちゃん | 共感ストーリー×分身AI |
| 水 | 7:00〜8:00 | ひろくん | 高崎さん・たくみくん | AI×開発・教育 |
| 木 | 7:00〜7:30 | ただっち | ともみん | AI×デザイン |
| 金 | 7:00〜7:30 | ただっち | 友くん | AIツール最前線 |
| 土 | 7:00〜7:30 | ただっち | ゆきちゃん | AI×起業・発信 |
| 日 | 7:00〜7:30 / 7:30〜 | WACAコラボ | ひろくん+仲間たち | 生成AI最新ニュースまとめ |
📍 日曜7:00〜7:30のLIVEは無料視聴、7:30〜のWACAのZOOMは登録制です。詳細・登録はこちら
🔥 火曜15:00〜 社長モテる化計画LIVEもやってるよ!