WATCH REPORT
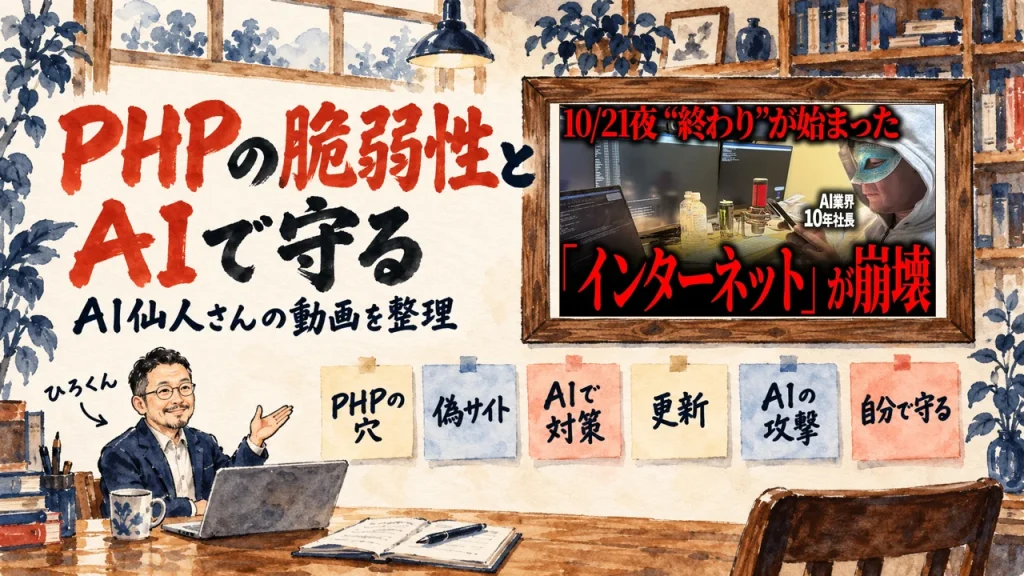
PHPの脆弱性でホームページが狙われる理由を、AI仙人さんの話から整理
2026.10.23
家事と子育てのスキマで経営する3方よしAI共創コンサルタントの田中啓之、ひろくん(@passion_tanaka)です。今回は、YouTubeチャンネルAI仙人の動画「PHPの脆弱性 何が起こった?どう対応する?」を整理します。2026年10月22日に公開された、約28分の動画で、仙人さんが聞き手の質問に答える形で話しています。
PHPの脆弱性のニュース、気になっていませんか?自分のホームページや、AIに任せている作業は大丈夫なのか?でも、長い対談を通しで見る時間はなかなか取れません。そんな方に向けた記事です!
動画は、聞き手の質問に仙人さんが答える対談。話題は全部で6つ。前半は、PHPの脆弱性、証明書の脆弱性とAI、AIを複数使った対策。後半は、Node.jsとLiteLLM、AIで変わったセキュリティの前提、答え合わせと今すぐやる対策です。
読み終えると、PHPの脆弱性でホームページが狙われる理由を押さえたうえで、自分のホームページと、AIに渡している権限の、どこを確かめればいいかが分かります。仙人さんが話した主張は、仙人さんの言葉として順に追い、その横に、私の見方と、私の記録を添えています!
SPEAKER
仙人さん
チャンネルAI仙人の話し手です。動画では、仮面とグレーのパーカー姿で、モニターが並ぶ部屋から関西弁で話します。PHPの脆弱性、証明書の脆弱性、AIを使った自分の対策、今すぐやる対策を、自分の話として語ります。
AIの「今」を毎日シェアしてる無料コミュニティやってます
GPTs研究会に参加する(無料・9,000名突破!)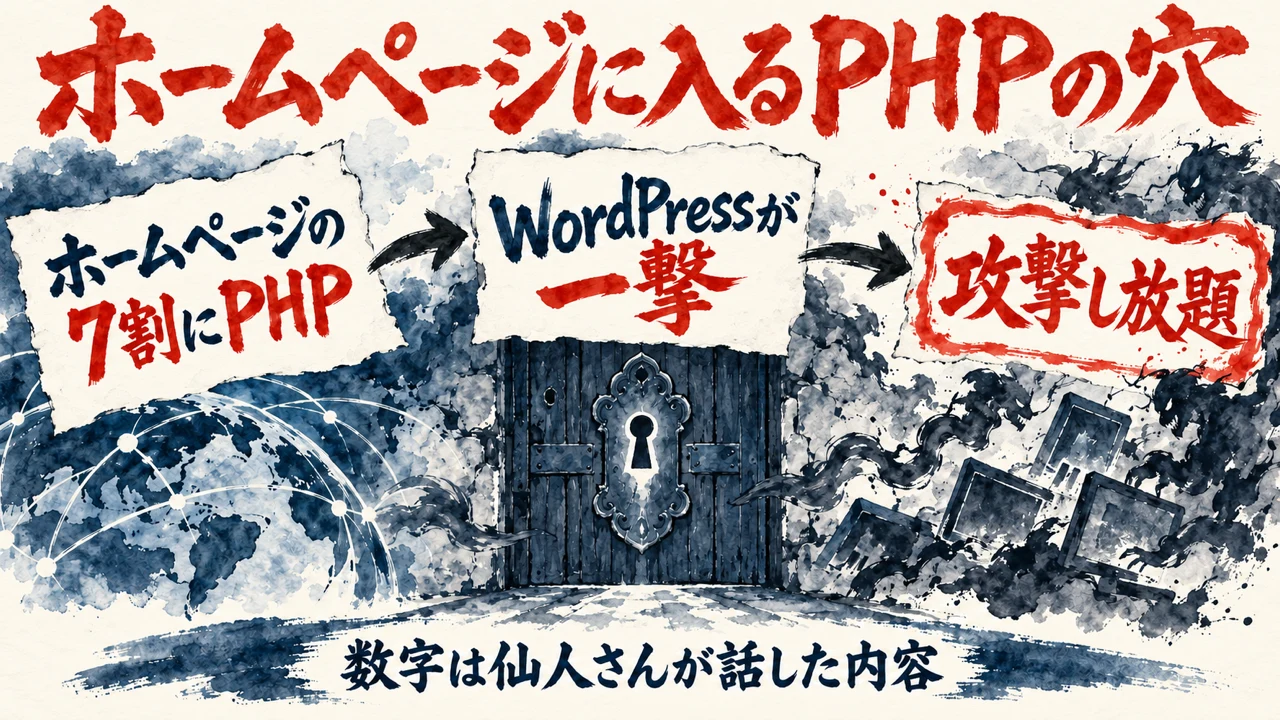
自分のホームページが、知らないうちに別の攻撃の踏み台にされていたとしたら、責任は誰にあるんでしょう?動画の最初の話題は、そこにつながるPHPの穴です!
動画は、同じ日に重大なことが4つぐらい重なり、インターネットが壊れてしまった、と仙人さんが話すところから始まります。画面にも大きく、我らのインターネットが壊れてしまった、と出ます。
最初の話題はPHPの脆弱性。脆弱性とは、広く使われているプログラムに見つかった深刻なセキュリティの穴のこと、と本人は説明します。
聞き手が、自分は一般人でエンジニア出身ではない、と断ったうえで、話はWordPressへ進みます。
本人の話では、世界中のホームページの7割ぐらいにPHPという言語が入っています(本人は、らしい、と添えます)。その上で動くのがWordPress。大体のホームページがそれだと言うほど使われている、と本人は話します。
一撃でハックされる可能性がある穴、とも続けます。仙人さんの話では、危険度は10が最高で9.5。本人は、点数の細かい所は忘れた、と添えながら、見たことがないほど深刻な数字だと話します。
修正はすでに出ています。ただ、告知の後に誰かが突き方の再現手順を上げてしまい、ハッカーは攻撃し放題の状態になった、と本人は話します。
対応は、PHPを使っているかをまず確かめ、深刻ならアップデートすること。各社は今、寝られない状態で動いているのではないか、と仙人さんは話します。
仙人さん(動画 2:12〜)
だからそういう系のソフトまず使ってるかどうか、PHPっていうやつ使ってるかどうかチェックしてやばかったらそれアップデートしてみたいな対応で多分各者今寝れない状態でやってるんちゃうかなっていうところ。
ホームページを持たない一般人は関係ないのか、と聞き手が尋ねます。返ってきたのは、そう思いたいところ、という含みのある答え。自分は一応大丈夫だった、ただ多分、と本人は念を押します。
仙人さん(動画 2:31〜)
と思いたいんやけどね。僕は一応大丈夫やった。そこは特に問題ないと思われる。多分多分多分やで。
リスクが高いのは、更新していない中小企業のホームページ。業者に頼んで作ったまま、管理から外れたページも多い、と仙人さんは話します。
乗っ取られたページは、ハッキングの仮のテントにされます。別の所への攻撃やマイニングの踏み台に使われうる、と本人は話します。請求が来た時に誰が悪いのかは、「法律上どうなるんやろうね」と、本人も答えを出しません。
ここ、自分の足元の話でもあるんですよね。業者に作ってもらって、そのままのページ。昔のキャンペーンで立てたページ。作ったまま管理から外れたページが、手元に残っていませんか?
人なら、あれ、おかしいなと立ち止まれる場面。そこで、AIは立ち止まれるんでしょうか?2つ目の話題は、まさにそこを突く話です!
2つ目の話題は、証明書の脆弱性。個人でしか対策できない種類のもの、と仙人さんは切り出します。銀行のサイトなら、そのURLが本物かを証明する仕組みがあります。画面にも、サイトの証明書、と出ます。
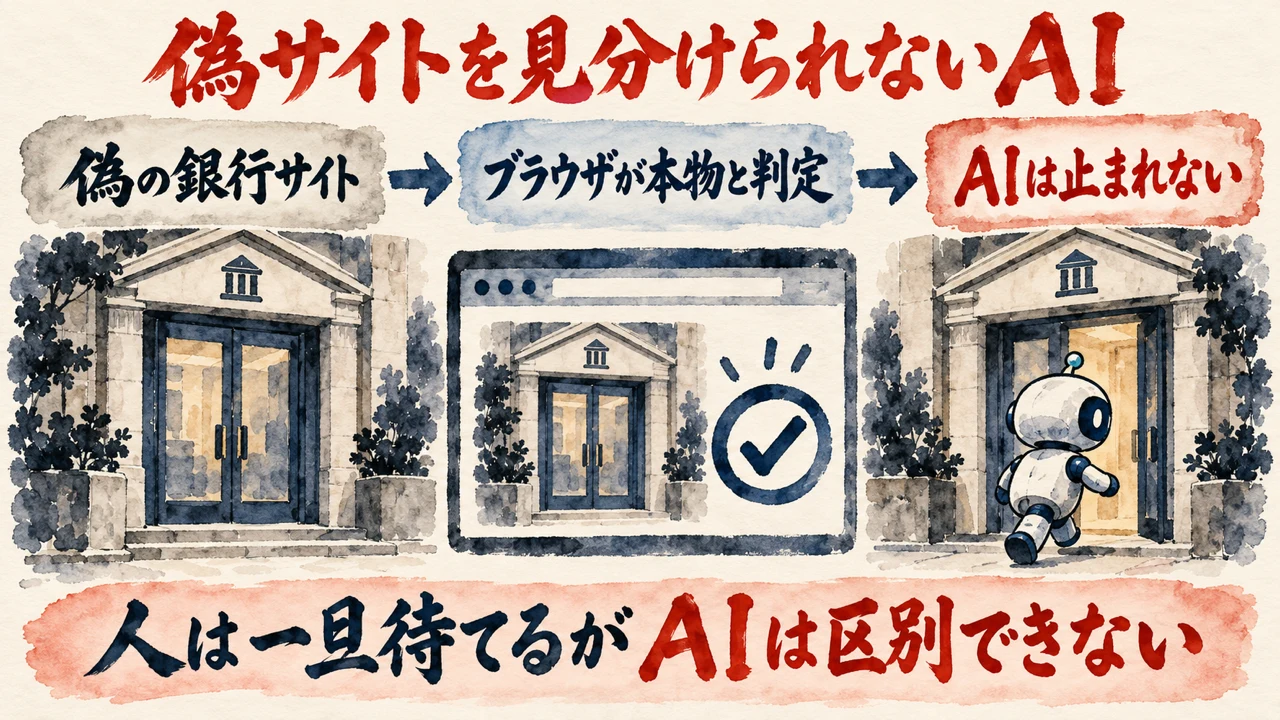
本人の話では、ブラウザが偽物まで本物と判定してしまう可能性があります。例えとして、三菱UFJやAmazonの本物のURLを開いたはずが、途中で横取りされ、見分けのつかない偽物へ繋がってしまいます。
人間なら、おかしいなと思った時に「一旦待て」ますし、更新もできます。ところがAIは、ちゃんとしたサイトかを区別できない、と仙人さんは話します。
本人のAIは、裏でたくさん動いています。Webにアクセスする権限を持たせ、世界中の情報を集めさせている状態。そのAIが誤って偽サイトを踏めば、一撃で致命傷になる、と本人は話します。
仙人さん(動画 6:29〜)
AIが間違ってそういうの踏んでもうたら一撃で僕死ぬじゃないですか。で、しかもAIもそのちゃんとしたサイトかどうかの区別ができない。
本人の話では、AIの側で使う道具も、残らず更新が要ります。パソコンの中に10個ぐらいあったものを全部検査した、と本人は話します。
仙人さん(動画 6:42〜)
人間やったらまださ、そういうのを考えとったら別にこうアクセスせんとこうとか更新しようでいけるけどAI側のツールも全部更新しなあかんみたいな話らしくて
例として挙がるのが、毎朝8時に世界の金融ニュースを集めて表にするボット。そのボットが偽サイトにアクセスする可能性があります。本人は、そうだと応じ、パソコン全体を触れる権限まで持たせていれば、漏れる情報からして深刻すぎる、と話します。
昔は、Xを見ながら情報を全部自力で読み解く必要がありました。今は、分からない用語をAIに調べさせ、海外の情報もまとめさせ、聞きながら対策を進められます。これが本当にAI時代だと思った、と仙人さんは話します。
いやー、ここが今回の肝ですよね!人なら立ち止まれる所で、権限を持ったAIは立ち止まれません。仙人さんの指摘の核心。
私は、ひろくんセミナーのClaude Codeの回で、機密ファイルへのアクセスがブロックされた画面を見せました。AIに任せた作業の途中で、ハーネスの設定のフックがかかり、見てはいけない情報に触れたら止まるようにしてあります。APIや認証情報も画面に出さず、AIが見られないようにプログラムでしてあります。だから安心して、いろんな作業をAIに委ねられる、と話しました。
でね、ここは分けておきたいんです。私の記録は、見せてはいけない情報に触れたら止める仕組みで、偽サイトを見分ける仕組みとは別の話。重なるのは、AIに権限を渡す時に、届く範囲を先に狭めておく点だけです。
毎朝8時のボットの例も、権限の広さが、そのまま深刻さの大きさに直結していましたよね。
委ねた先が嘘をつくなら、委ねられません。信頼できる仕組みが先、と私は見ます!
といっても、仕組みを置けば全部安心、という話でもありません。どこで止まり、どこは止まらないのか?その線を自分で分かっておくことが大事なんですよね。
AIに渡している権限、どこまで届くか一度並べてみたこと、ありますか?
委ねる先には、まず止まる仕組みを置きます。
1人で、いつもより広い範囲を、同じ日のうちに確かめる場面。そんな時、AIをどう使いますか? この章は、その答えにかなり近い話なんです!
3つ目の話題は、AIを使った対策です。画面にも、仙人はAIでどう対策した、と出ます。
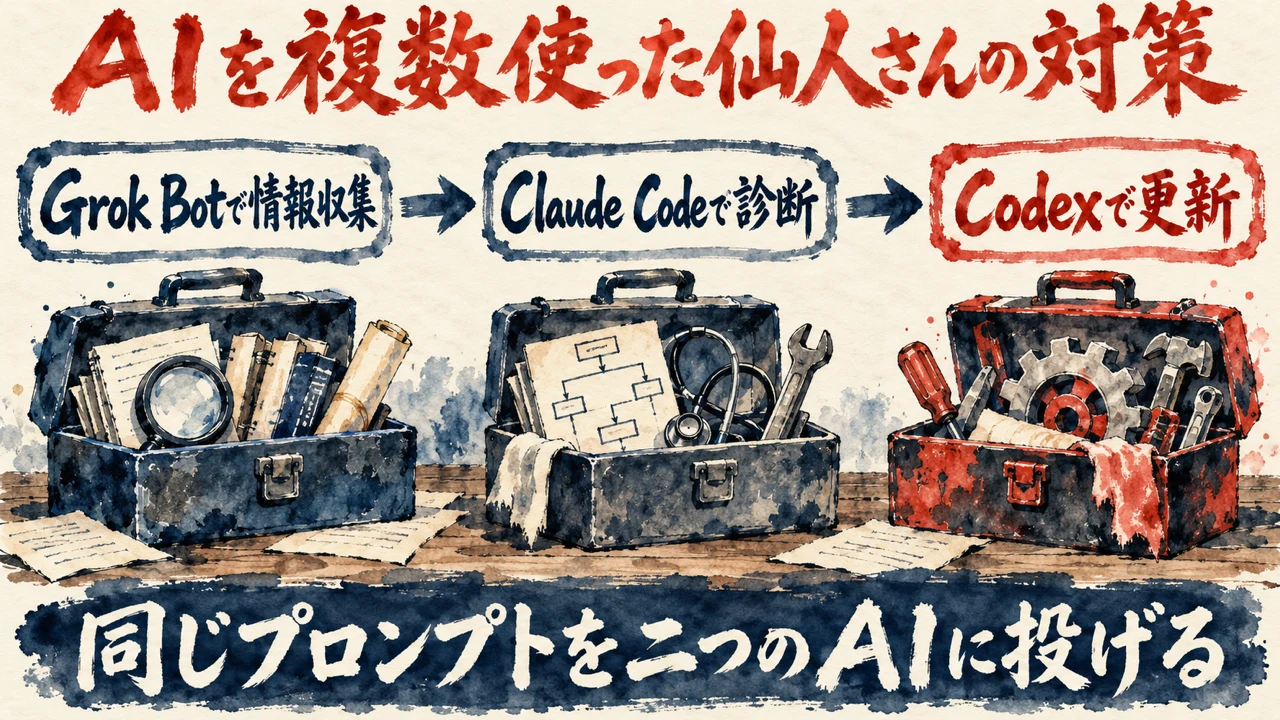
本人の話では、脆弱性が出た時、状況をつかむためにまずGrok BotでXの情報を集めました。続けてClaude Codeでパソコンの状態を診断し、Codexで更新のプロンプトを打った、と話します。
仙人さん(動画 8:32〜)
X上でプロンプトが公開されてんのよ。このプロンプト対策しましょうみたいな。
本人は、セキュリティの専門家ではなく、データサイエンスの専門家。ビジネスロジックやAIを作る仕事で、こういう対応をする仕事ではない、と話します。
動画では、概要をつかむまで1〜2時間。周りの人への告知まで済ませた、と続けます。
自分で調べていたら1日か、それ以上かかっていた気がする、と本人は話します。それを1時間ほどでなんとなくつかみ、対策も同時に進めた、という流れです。
下地にあったのは、日々雑にプロンプトを出したり、壁打ちをしたりする積み上げ。動画では、AIエージェント8体ぐらいを同時に動かし、更新作業まで進めたと話します。意味が分からない所は聞き返してから更新をかけた、と続けます。
仙人流の本質は、「頭を使わない」というより、「脳の回転のトルク」の速度を上げることな気がする、と仙人さんは話します。
仙人さん(動画 14:20〜)
なんかその頭の回転もそうやし、新しい概念を理解すんのめっちゃ早くなった気がする。
聞き手が、AIに聞いて進めるのは怖くないのか、合っているのか、と尋ねます。本人の答えは、いや、怖い、のひと言でした。Xで流れてくる対策プロンプトにも、これ合ってんの、と聞きながら進めると話します。
世界中のプロがやっている対策を、速く自分の環境に取り入れた感覚。ポン出しで済んだ話ではない、と本人は添えます。
さらに、Grok Bot自体も今回の修正が入っておらず、「ガバガバ」だった、と仙人さんは話します。そこでGrok Botにも修正をかけさせた、と続けます。
聞き手が、AIを3種類も使う必要があるのか、と尋ねます。判定が難しい領域なので、CodexとClaudeに同じプロンプトを投げた、と本人は答えます。
基本の作業はCodex側に任せ、危険なコマンドは手打ちせず、総合レビューもさせた、と動画では話します。理解できない所は、これ「合ってますか」と聞いた、と続けます。
仙人さん(動画 17:06〜)
自分が理解できひんところはこれ言ってるけど合ってますかって聞いて
Xに出てくる対策プロンプトの探索は、Grok Botの担当。道具の選び方はどちらでもいいとしつつ、不安なので二重にした、と仙人さんは話します。
同じ問いを2種類のAIに投げて、分からない所はAIに聞き返しながら進めるやり方。で、怖い、と言いながら止まらずに聞き返す姿勢がポイントです!
私は、ひろくんセミナーのClaude Codeの回で、AIは作業をやった後に嘘をつく時がある、と話しました。なので、本当にできているかは、サブエージェントに違う脳みそでチェックさせてほしい、と続けました。サブエージェントで脳みそが切り替わり、同じ脳みそでやると嘘をついたり、ごまかしたりする、とも話しました。
AIの答えを、1つのAIで終わらせない点。ここで、仙人さんのやり方と私の話は向きが重なります。
といっても、やり方は同じではありません。仙人さんのやり方は同じプロンプトを2種類のAIに投げる形で、私のほうは任せた結果を違う脳みそに確かめさせる形なんですよね。
聞き返す相手もAI。確かめる相手もAI。それでも、どこで止まって聞くかを決めているのは人のほうです。
正直、頭を使わない、ではなく脳の回転のトルクを上げる、の言い方は、判断を速く回す話だと私は読みます。
AIの答え、そのまま受け取って進めていませんか?
私なら、任せた結果は、任せたAIとは別の脳みそで確かめます!
アプリやOSの更新、入れたつもりで終わっていませんか? どこまで更新すれば足りるのか。確かめないまま、古い版が残っていることもあります。この章は、私の手元の話とも重なります!
4つ目の話題は、Node.jsとLiteLLM。PHPと証明書のほかに、あと2つあった、と本人は話します。
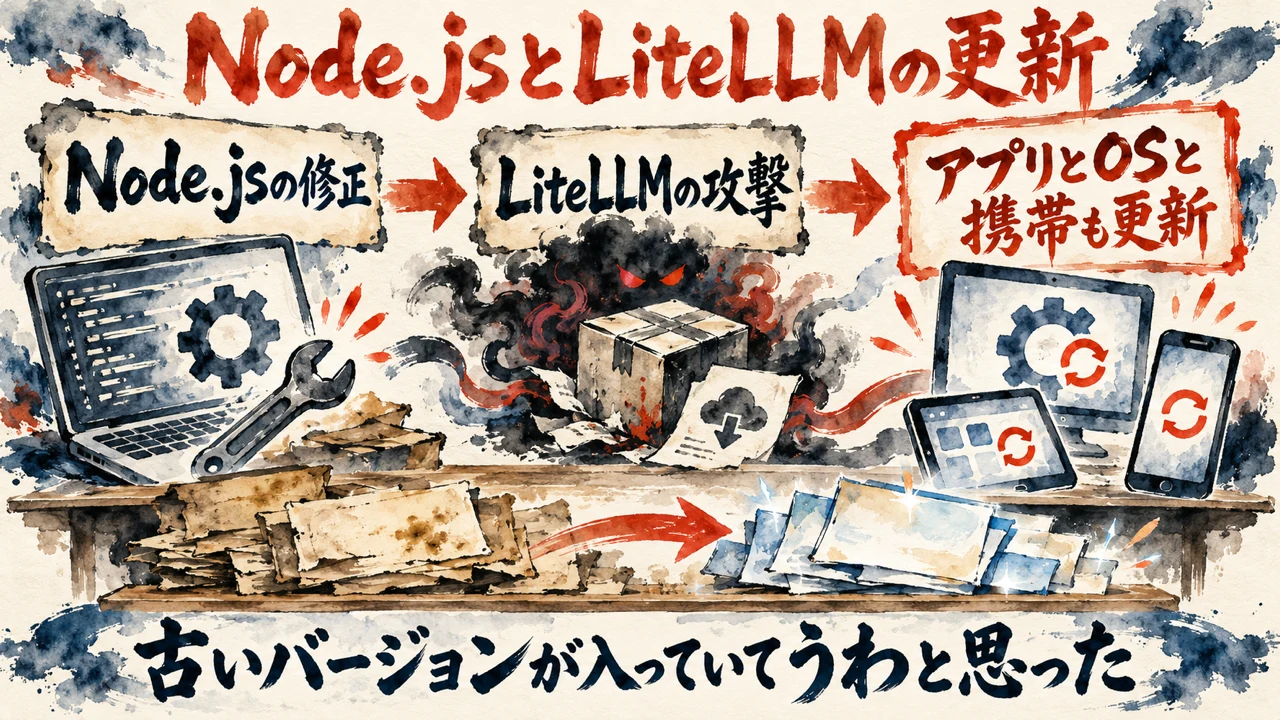
Node.jsは、聞いたことがある人も多いプログラム。仙人さんの話では、悪用はされていないものの、約2時間前までに脆弱性が見つかり、修正も出ています。
この2つが合わさって、アプリも全部更新が必要になった、と本人は話します。全部のアプリの更新を走らせ、OSも携帯も更新し、XやGrok Botで見つけた対策を全部打ち込んだ、と続けます。
Node.jsの深刻さは、対応した時点ではまだ分からない、と仙人さんは話します。嫌な予感のする穴で、最初の2つよりはまし。ただ、パソコンの中に散らばっていたので全部更新させた、と続けます。
さらに1つは、LiteLLM。AI関係で有名なパッケージで、ダウンロードしたら一撃アウトになる、ウイルス混入のものが出た、と仙人さんは話します。
操作させて大丈夫か確かめたら、前のバージョンが入っていて、うわ、と思った、と本人は話します。
これをサプライチェーン攻撃と呼ぶ、と仙人さんは説明します。データの更新でバージョンが上がる瞬間に、ウイルスが混入する仕組み。一撃で入っていれば、かなり深刻な状態になるもので、その対策も進めていた、と話します。
アプリ、OS、携帯まで、更新の範囲を広げた対応。でね、前のバージョンが入っていて、うわ、の場面。私の手元にも、似た話があるんです!
私の環境では、2026年9月23日の記録で、Claude Codeの自動更新が4日間、毎時、失敗し続けていました。原因は、npmが作った退避残骸1個で、失敗のたびに古い版へ巻き戻していました。失敗の通知も、通知先が未設定でスキップされ、4日間誰にも届かず、更新は止まったままでした。最後は、残骸を退避して更新し、6つのCLI(コマンドで動かす道具)は毎日1本のスクリプトで回す形にまとめました。
私の件はCLIの更新の話で、PHPやLiteLLMの脆弱性への対応ではありません。
古い版が残っていたことに、確かめて初めて気づく。入れたつもりと、入っていることは、別物なんですよね。どこで見分けるんでしょう?
いやー、通知が届かない仕組みは、止まっていても静かなままです。
その境目は、仕組みで見張れるかどうかにある、と私は考えます。大事なのは、入っているかを確かめる手段を、先に置いておくことです。
更新は、入れたつもりで終わらせず、入っているかを仕組みで見張ります。
攻める側の速さが、AIで一気に上がった時。対策を呼びかける声は、いったい誰に一番届くんでしょう?動画の答えは、少し意外な所へ向かいます!
5つ目の話題は、セキュリティ環境のゲームチェンジ。PHPの攻撃の手順を先に出した人がいた、と仙人さんは話します。
ホームページを管理している会社は地獄で、更新していない人も多いと思う、と続けます。
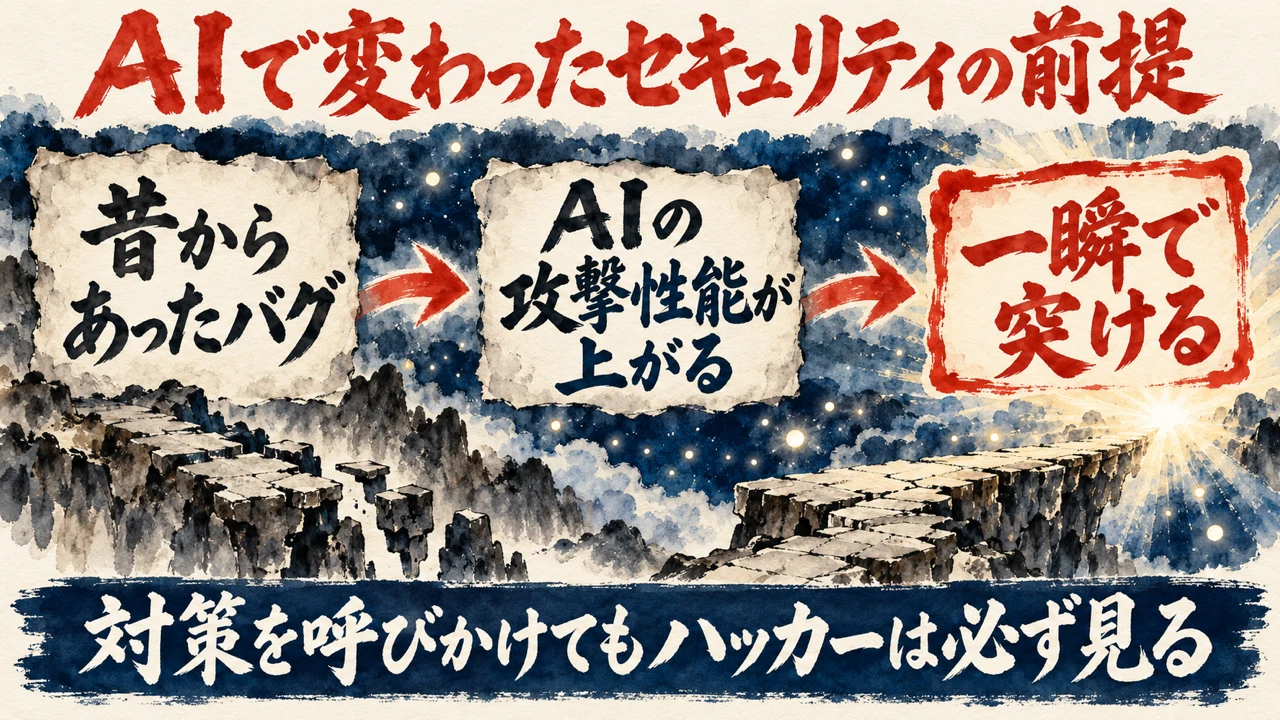
PHPのバグは、昔からあったらしい、と本人は話します。本人の話では、AIの攻撃性能が上がりすぎたのが今です。
プログラマーが突くには難しすぎた所も、AIなら一瞬で攻撃できる、という見方です。AI時代だからこそ出てきた話、と仙人さんは見ています。
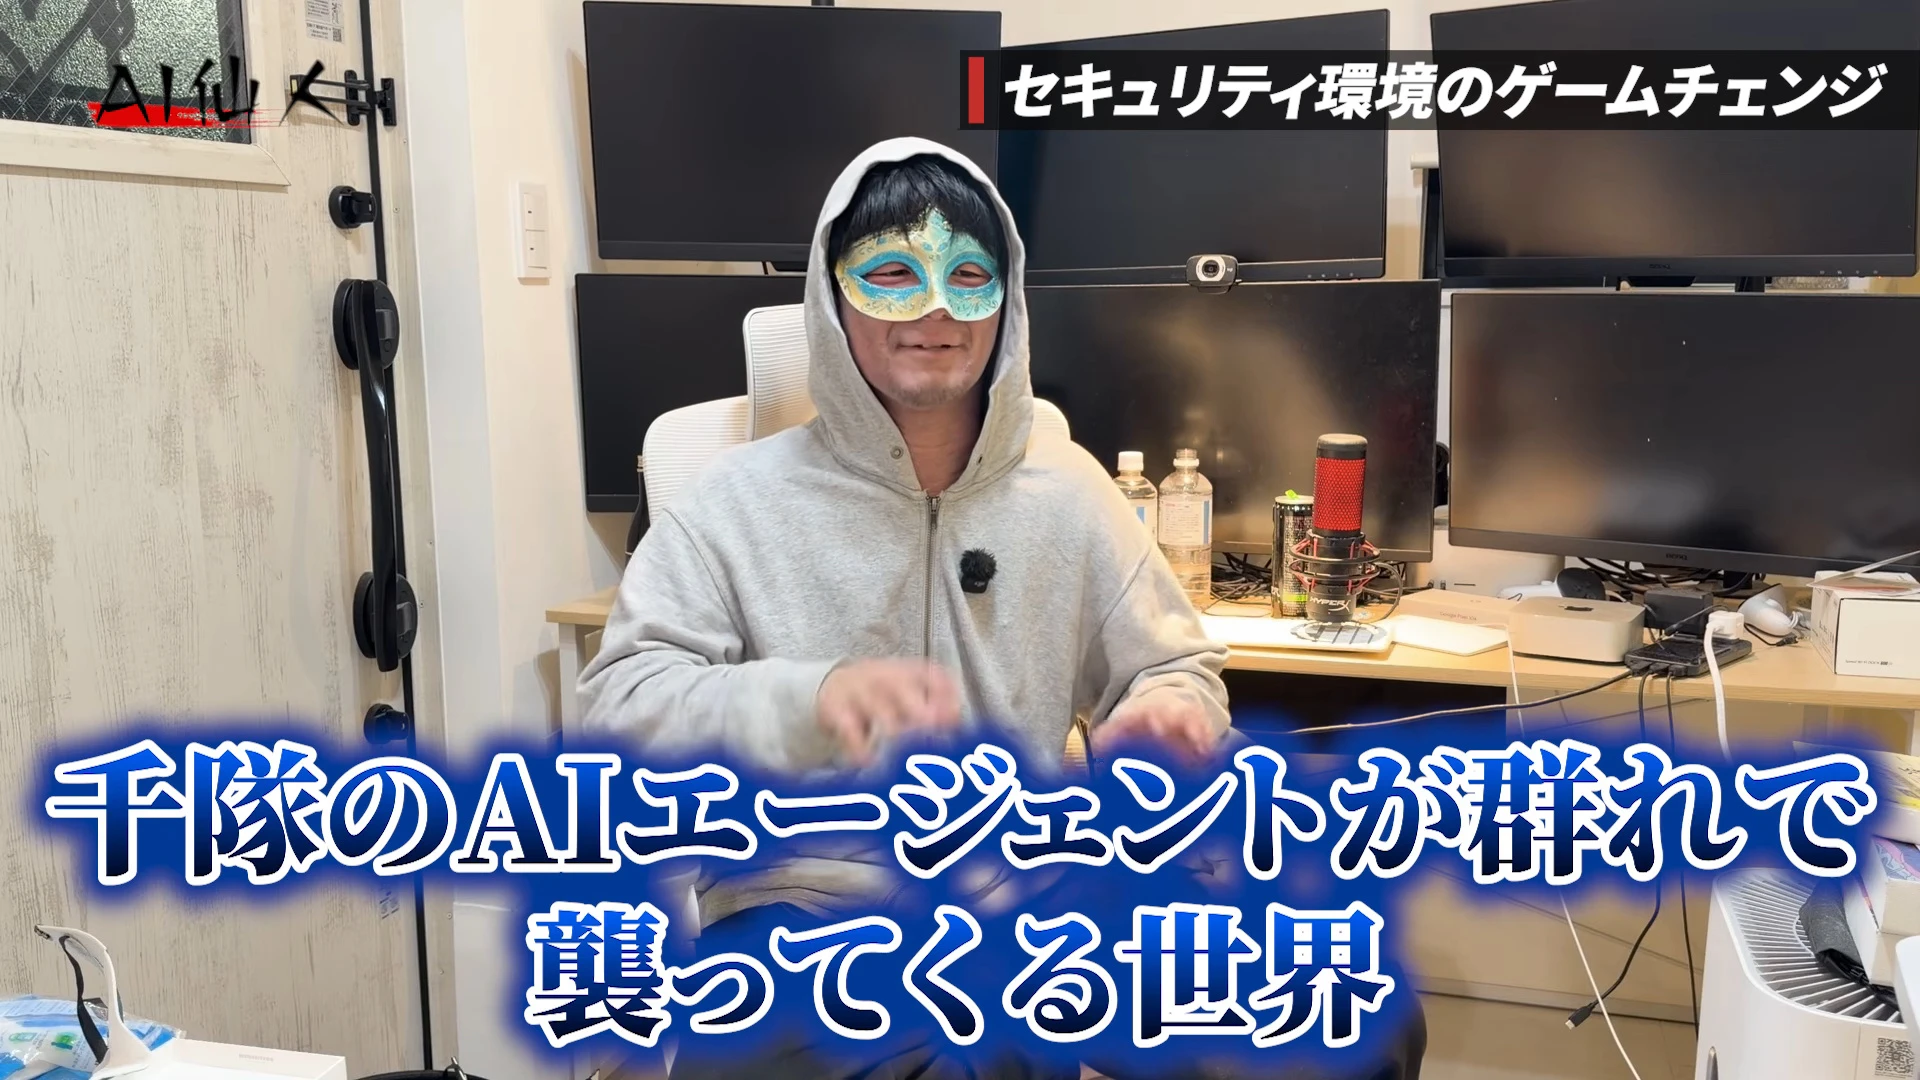
昔のエンジニアなら、手動では難しすぎて手を出さなかった、と本人は話します。動画では、AIは1000体ぐらいのエージェントが群れで襲ってくる世界だから、と続きます。
画面にも、AIエージェントが群れで襲ってくる世界、と大きく出ます。
仙人さん(動画 21:26〜)
AIって1000体ぐらいのエージェントが群れをして襲ってくる世界だから。
聞き手が、一部の銀行だけが使えると言われた Mythos では、こういう脆弱性を予見できなかったのか、と尋ねます。画面にも、その質問のカードが出ます。
答えは、「気づいてたやろって思いたいけど」というもの。それくらい難しかったのかもしれない、と本人は続け、よく分からない、とも添えます。
仙人さん(動画 21:51〜)
気づいてたやろって思いたいけど、それぐらい難しかったんかもしれんし
話は、公表の難しさへ移ります。見つかったら、一般の人が対策できるように、どこかで言わなければいけません。
でも、対策してください、と出しても一般人は見ていないし、ハッカーは必ず見ている、と仙人さんは話します。
呼びかけを一番見るのは、ハッカー。だから難しい、という話です。
仙人さん(動画 22:18〜)
でも一般人そんなん見てへんやん。ハッカーは絶対見てるやん。
凶悪なものが見つかるほど世間は騒ぐのに、普通の人は見ていない、と話は続きます。聞き手も、自分はインスタやTikTokを見ている、と応じます
聞き手によると、AI系のチャンネルでセキュリティに触れていたのは、仙人さんのほかに1人だけ。本人も、本当に誰も言っていない、と返します。
今日は必死で対策しているのを映す動画になった、と本人は振り返ります。発狂していたけれど、ちょっとした楽しさもあった、と添えます。
以前セキュリティの話をした時に、深刻になるだろう、と言った予言。それが、また現実になってしまった、とも話します。
正直、皮肉な構図。攻める側は速くなり、対策の呼びかけまで、攻める側に一番届いてしまうんですよね。
公表をどうするか。この問いに、私は答えを出せません。
最後の話題は、動画の答え合わせ。AIに任せる時代に、守る仕組みを選ぶのは、いったい誰なんでしょう?動画は、ここをちゃんと最後に置いています!
6つ目の話題は、答え合わせと、今すぐやる対策です。今日言った対策は、動画が上がる頃にはすでに済ませた人も多いと思う、と仙人さんは話します。
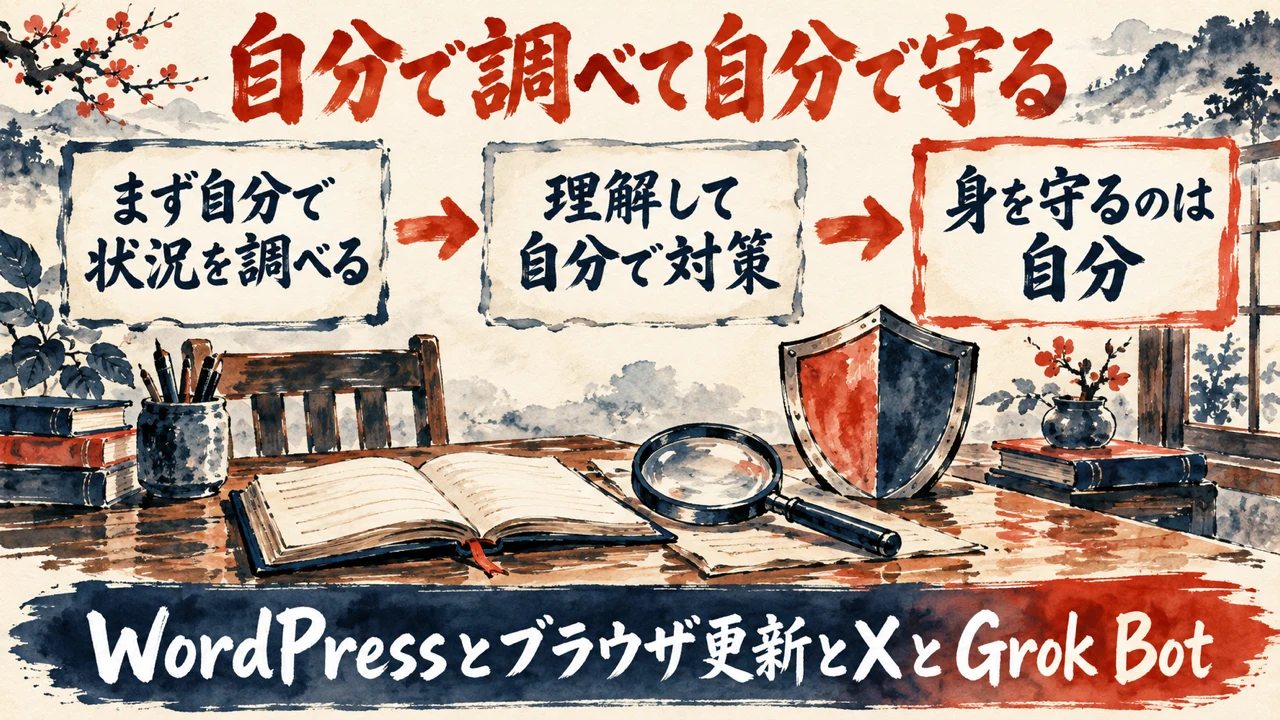
仙人さんが言ったから、と適当にAIにやらせるのではない、と本人は話します。まず、どういう状況なのかを調べてみる順番です。
ITが分からなくてしんどいかもしれない、と本人も認めます。そのうえで、「小学生に教えるプロンプト」でもいいから理解して、自分で対策していってほしい、と話します。
仙人さん(動画 25:57〜)
小学生に教えるプロンプトでもいいからさ、理解してもらって自分で対策をしていくっていうことをやっていただくのがいいんじゃないかと思います。
画面にも、小学生でも分かるように説明して、のようなプロンプトの例が出ます。
分からない所に行く時は、自分も小学生に教えるところから行く、と仙人さんは話します。
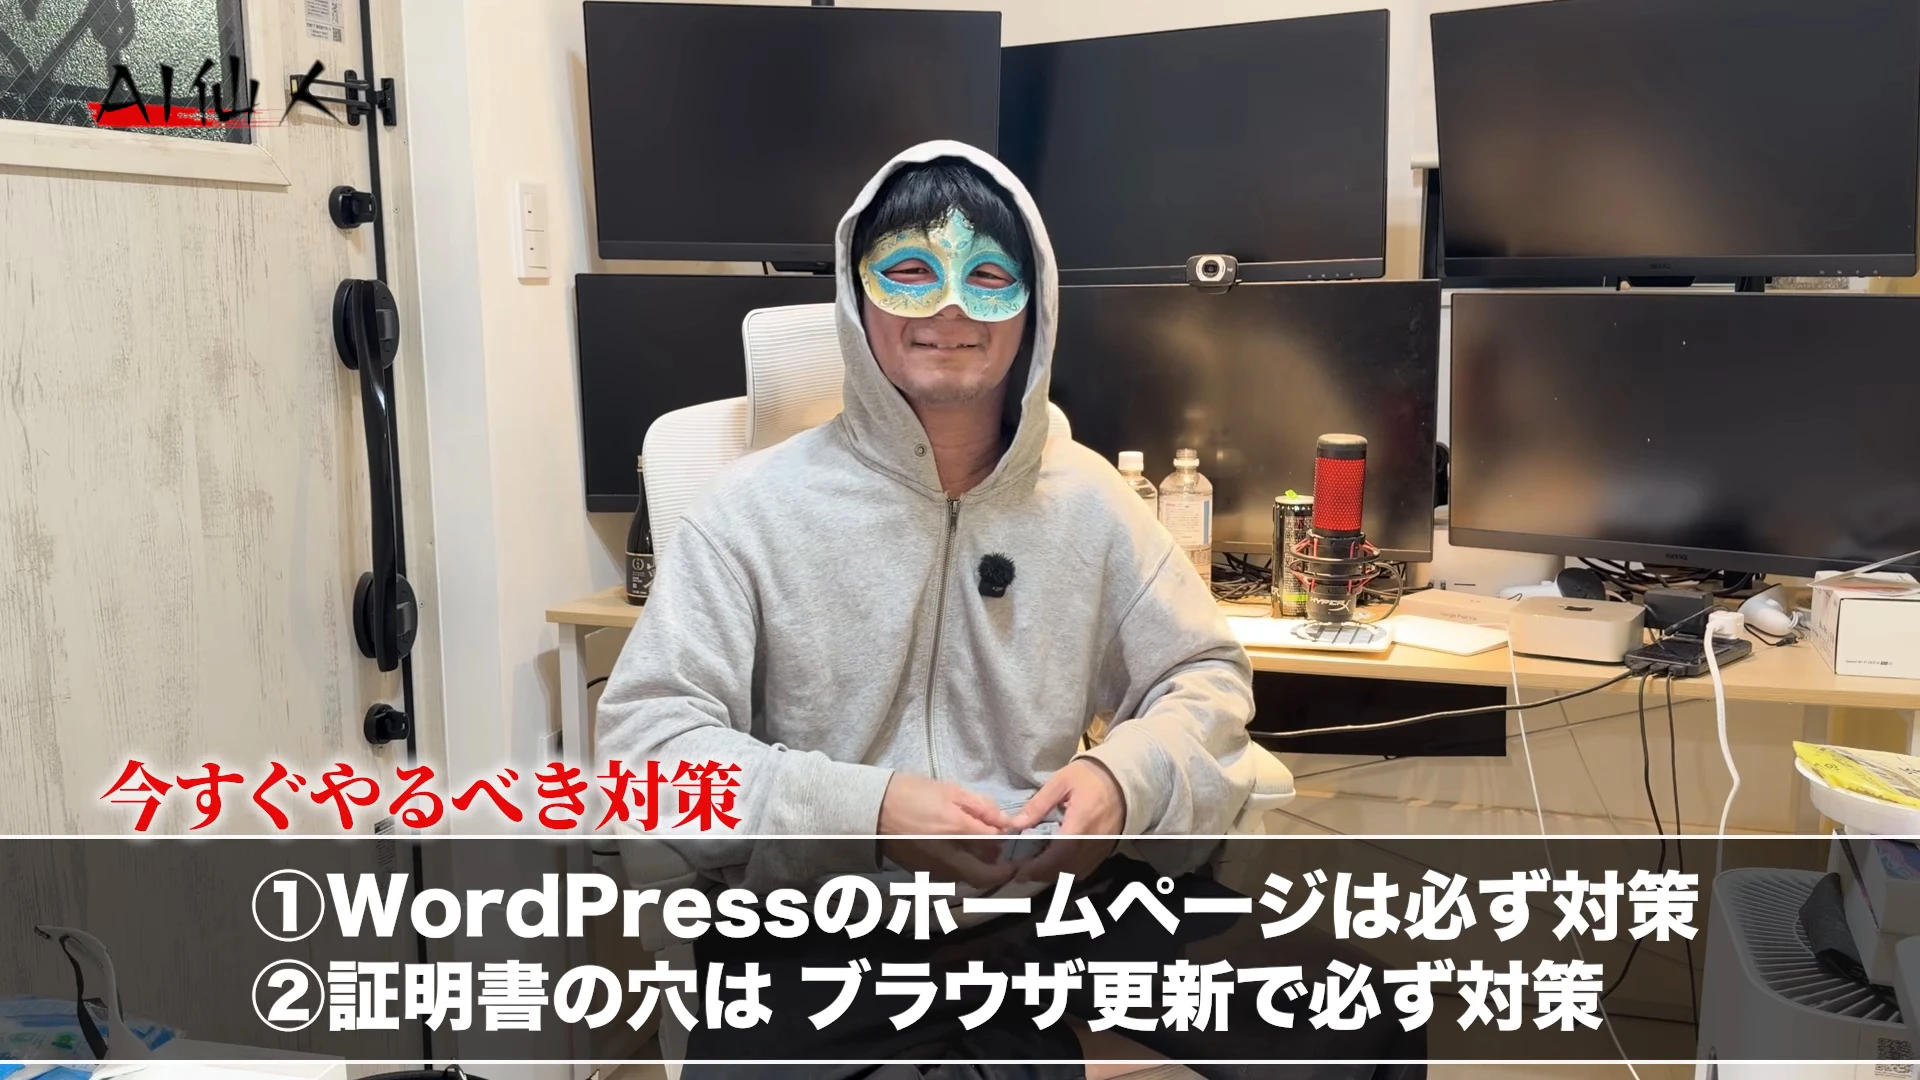
今すぐやる対策として、本人は3点を挙げます。まず、WordPressでホームページを運用している人は必ずやる、やっていなかったらすぐやる、という話です。
仙人さん(動画 26:38〜)
WordPressでホームページ運用してるやつは絶対やるや。やってなかったらもうすぐやる。
次に、証明書。ブラウザのアップデートを、何が何でもやる、と続けます。
最後に、Xを入れていない人は、Grok Botも含めて入れる、と話します。
締めくくりは、とても怖い世界だけれど、自分の身を一番「守れるのは自分」だから、AIと融合して、この混乱した世界を一緒に乗り越えていけたら、という言葉。仙人さんは、そう話して動画を結びます。
あ、ここで大事なのは順番なんですよね。AIに任せきりにせず、まず自分で状況を調べてから任せる順番。
自分の身を守るのは自分、という言葉に、私は賛成です。
そのうえで、全部を自分の目で見張る形とは、少し分けて考えます。守る仕組みを選んで置くのは自分。見張りは、仕組みに任せる形です。
今、AIに任せている作業に、止まる仕組みと、確かめる別の脳みそは、置いてあるでしょうか?
置いてあれば、見張りは仕組みに渡せます。置いていなければ、まず選ぶところからです!
私なら、守る仕組みは自分で選んで置き、見張りは仕組みに任せます。
Q. 動画は、どんな内容ですか。
A. AI仙人の仙人さんが、聞き手の質問に答える形で、PHPの脆弱性、証明書の脆弱性とAI、AIを使った対策、今すぐやる対策を話す、約28分の動画です。
Q. PHPの脆弱性について、動画では何と話していますか。
A. 本人の話では、世界中のホームページの7割ぐらいにPHPが入っていて(本人は、らしい、と添えています)、WordPressが一撃でハックされるレベルの穴です。修正は出ていても、突き方の手順が先に上がった、と話します。
Q. AIが偽サイトを踏むと、なぜ問題なのですか。
A. 動画では、人なら一旦待てても、AIはちゃんとしたサイトかどうかを区別できない、と話します。権限を持たせたAIが偽サイトを踏むと一撃、という話です。
Q. 動画では、AIをどう使って対策したと話していますか。
A. Grok BotでXの情報を集め、Claude Codeでパソコンを診断し、Codexで更新した、と本人は話します。判定が難しい所は、CodexとClaudeに同じプロンプトを投げた、という話です。
Q. 動画で、今すぐやる対策は何と話していますか。
A. 本人の話では3点です。WordPressでホームページを運用している人は必ず対策、証明書はブラウザのアップデート、そしてXとGrok Botを入れること、と話します。
PHPの脆弱性でホームページが狙われる理由を皮切りに、偽サイトを見分けられないAI、AIを複数使った対策、Node.jsとLiteLLMの更新、AIで変わった前提、そして自分で調べて守る話。動画は、この順で進みます。
この動画から私が持ち帰ったのは、委ねる前に、止まる仕組みと、確かめる別の脳みそを置くこと。それを選んで置くのは、自分です!
更新も、入れたつもりで終わらせず、入っているかを仕組みで見張ります。
AIに任せる前に、何を止める仕組みにして、誰に確かめさせますか?
COLUMN
AIを並列に動かす時に手放すもの
仙人さんの話では、AIエージェント8体ぐらいを同時に動かして、1〜2時間で状況の全体をつかんだそうです。8体が一斉に走る景色。では、AIをこうして並列に動かす時、人は何を手放しているんでしょう?
私の記事より(AI時代、AIを次々試すのは、浮ついているのか・私の魂磨きの記録の整理)
ワクワクしていること、全部を味見すること、探求が並列すること自体は抱え込みではない。
実は私、2026年10月4日の記事で、魂磨きの記録を1本に整理しました。ワクワクして全部を味見することも、探求をいくつも並べて進めることも、それ自体は抱え込みではない、と書いています。境目は別の所にあります。結果を自分で所有し、自分の手で完成させなければと執着した時です。
結果に執着しなければ、ワクワク夢中に探求しながら、成果の所有と完成は、信頼できる相手や分身AIへ委ねられます。正直、この境目を動画の8体の話の横に置くと、並列に動かす時に人が手放すものがはっきり見えてきます。手放すのは、動かす数ではなく結果の所有、と私は読みます。
ただし、結果の所有を手放すことと、確認を手放すことは別です。この記事のPHPの更新が入っているかどうかの見張りは、人の気合いではなく仕組みの側に残します。
並べる数は、いくつでも構いません!結果は握りしめず、ワクワクの方を向いたままでいます。
関連記事
AIを次々試すのは浮ついているのか、という問いを、魂磨きの記録から整理した記事。
同じPHPの脆弱性を、堀江貴文さんの動画から、管理者権限の話として整理した記事。
PHPの脆弱性で、企業の担当者が今日確認することと、制作会社へ聞く質問をまとめた記事。
WordPressをやめて静的サイトへ移る流れを、AIに相談しながら整理した記事。
同じAI仙人さんの別の動画から、流出ニュースを公式発表・専門家の見立て・感想に分けて聞く方法を整理した記事。
AIにパスワードを見せない方法を、堀口英剛さんの動画から読み解いた記事。
参考リンク
今回紹介した動画の本編です。時刻つきの発言は、ここで確かめられます。
今回紹介した動画
| チャンネル | AI仙人 |
| 出演 | 仙人さん |
| 公開日 | 2026年10月22日 |
| 長さ | 27分43秒(日本語) |
| URL | https://www.youtube.com/watch?v=UExqBIy4KOY |
🎁 無料プレゼント
Aiport(ClaudeCode AIエージェント実践会)
ClaudeCodeでAI秘書+分身AI+AIカンパニーが無料で作れるキット&解説動画をプレゼント!
▶ 無料で入会してキットを受け取る🤖 AI生成コンテンツについて
この記事はAIツール(Claude Code)を活用して制作しています。構成・文章生成にAIを使用し、最終的な内容の確認・編集・公開判断はひろくん(田中啓之)本人が行っています。「分身AIひろくん」(bunshin-ai.com)とは別のコンテンツです。
AI氣道 — 三方よしのAI活用
家事と子育てのスキマで経営する、ひろくんのAIブログ
📺 毎朝無料LIVE配信中!見逃しても大丈夫、アーカイブも完全無料。
記事も完全無料。見逃しても大丈夫!
YouTubeチャンネル: @AIKIDO-GPTs
| 曜日 | 時間 | メインホスト | ゲスト | テーマ |
|---|---|---|---|---|
| 月 | 7:00〜7:30 | ひろくん | ただっち | AI最新ニュース・実験 |
| 月 | 13:00〜 | ひろくん | れんくん(戸野塚蓮) | AI経営術LIVE |
| 火 | 7:00〜7:30 | ひろくん | 公ちゃん | 共感ストーリー×分身AI |
| 水 | 7:00〜8:00 | ひろくん | 高崎さん・たくみくん | AI×開発・教育 |
| 木 | 7:00〜7:30 | ただっち | ともみん | AI×デザイン |
| 金 | 7:00〜7:30 | ただっち | 友くん | AIツール最前線 |
| 土 | 7:00〜7:30 | ただっち | ゆきちゃん | AI×起業・発信 |
| 日 | 7:00〜7:30 / 7:30〜 | WACAコラボ | ひろくん+仲間たち | 生成AI最新ニュースまとめ |
📍 日曜7:00〜7:30のLIVEは無料視聴、7:30〜のWACAのZOOMは登録制です。詳細・登録はこちら
🔥 火曜15:00〜 社長モテる化計画LIVEもやってるよ!