WATCH REPORT
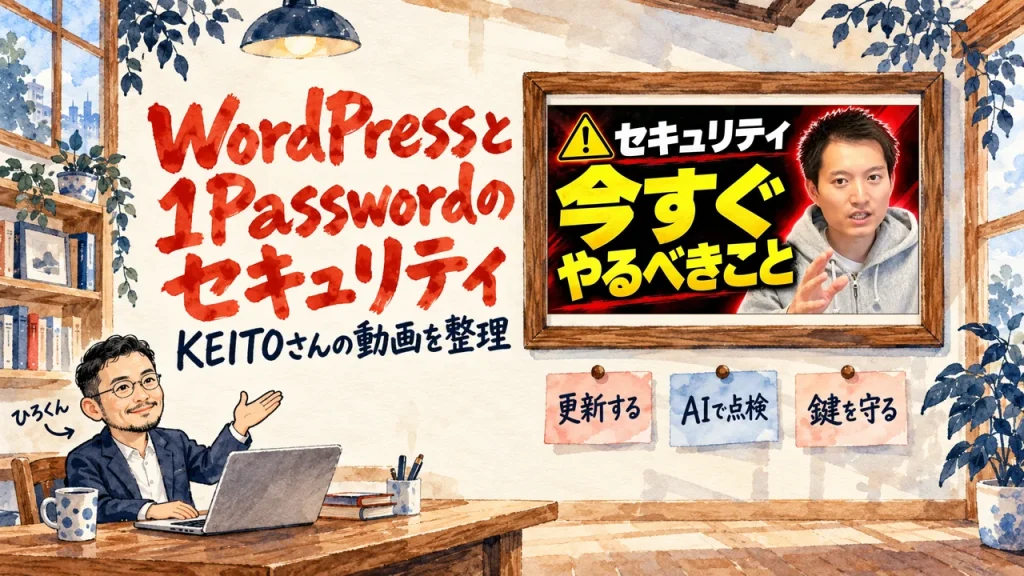
PHPとWordPressと1Passwordのセキュリティ、KEITOさんの動画15分を6章で整理
2026.10.24
家事と子育てのスキマで経営する3方よしAI共創コンサルタントの田中啓之、ひろくん(@passion_tanaka)です。今回は、YouTube のチャンネル KEITO(AI&WEB ch)で、PHP・WordPress の確認、Node.js や Chrome の更新、1Password の導入を、今すぐ進めるよう呼びかけた回を紹介します。
ニュースでセキュリティの話を見かけても、自分のサイトやパソコンに関係あるのか分からず、つい後回し。PHPと言われてもピンとこなくて、動画を通しで見る時間もありません。ホームページやブログを持つ個人事業主や、小さな会社の経営者、会社員の方に向けて書きました。
動画は15分。KEITOさんが、自分のサイトがPHPやWordPressを使っているかの確かめ方から、パソコンの更新、AIによる点検、鍵をAIに読ませない1Password、パスキーと2段階認証までを、順番に呼びかける回です。
読み終えるころには、動画の流れを順に追えます。自分の環境で何から確かめるか、鍵やログインをどこで人が持つかを見直す視点も持ち帰れます。
SPEAKER
KEITOさん
動画の話し手です。YouTube のチャンネル KEITO(AI&WEB ch)で、顔を出して、スライドと画面共有を見せながら、セキュリティの対応を順に話します。
AIの「今」を毎日シェアしてる無料コミュニティやってます
GPTs研究会に参加する(無料・9,000名突破!)
ニュースでPHPの名前を見かけても、それが自分のサイトの話なのか、分からないまま。そこで手が止まりますよね。何から確かめればいいんでしょう?動画は、その一番手前から!
動画の冒頭、KEITOさんは、PHPやWordPressのセキュリティの話がニュースになっている、と切り出します。自分のサイトが使っているかを確かめる簡単な道具を用意した、という流れです。
PHPと聞いても、自分のサイトが関係しているのか見当がつかない人は、一定数いるはず。
KEITOさん(動画 0:27〜)
そもそもPHPと言われても、え、自分のサイトがね、関係してんのかどうかっていうの分かんない方も一定いると思いますので、
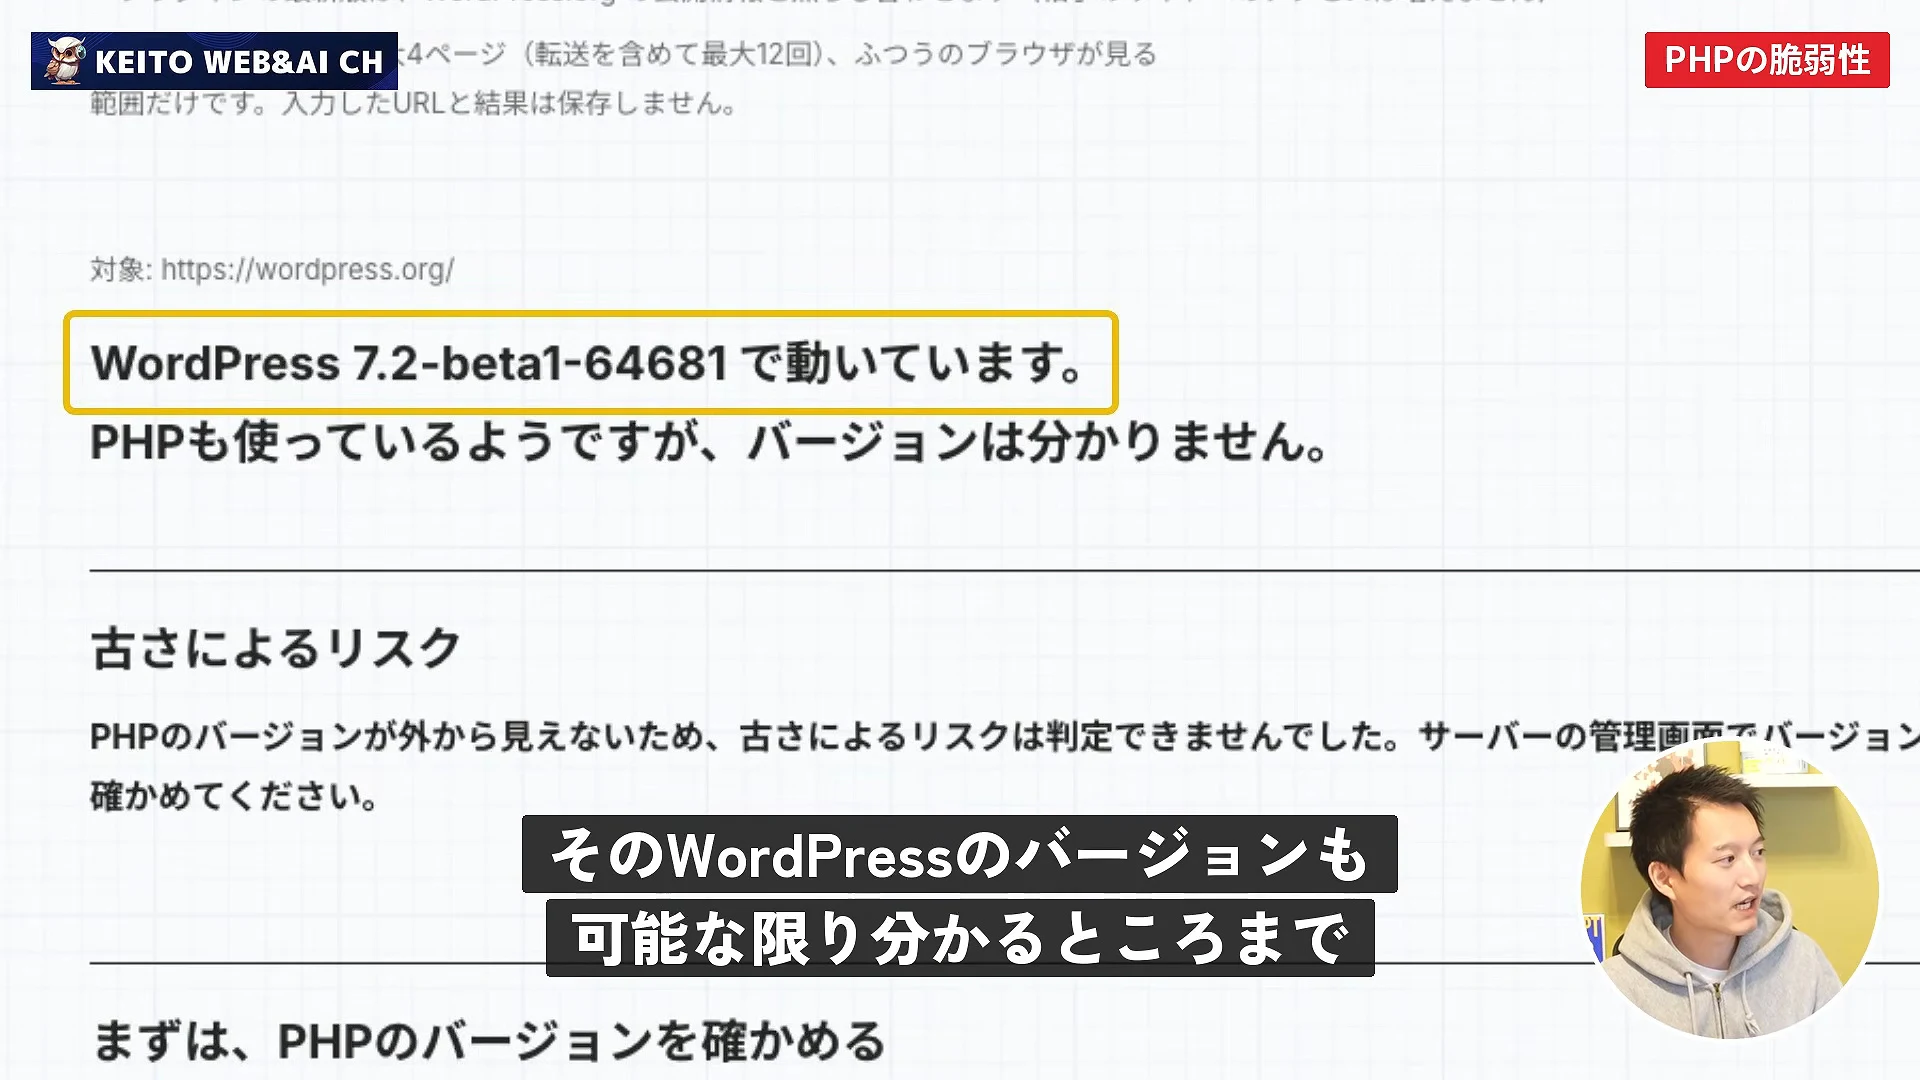
画面には、チェックの道具が映ります。URLを入れる欄と、結果が出る画面。使い方は、自分のサイトのURLを入れて、PHPやWordPressが使われているかを見るだけです。
この道具は、外から見る簡易的なもの。人の目でサイトを見て分かる程度の作りなので、PHPの版までは取れないこともある、と説明します。
KEITOさん(動画 1:22〜)
あくまでも人間がウェブサイトを見て分かる範囲ぐらいな感じで作ってますので、
使っていると分かったら、まずはサイトを置いているサーバーの提供元に、PHPの版を確認します。
その次が、PHPの版を上げる対応。上げてWordPressが真っ白になるなら、WordPressも一緒に直していく、という順番です。
KEITOさん(動画 2:04〜)
もう今すぐね、PHPのバージョンを上げる。それに伴ってWordPressが真っ白になっちゃうならば、WordPressも一緒にね、一緒にね、修正してかないといけないみたいな流れになってくると思います。
動画の手順は、2つに分かれています。外から見る簡易版で、使っているかを知ること。その先の版は、提供元に聞くこと。
実は、ここが動画のつなぎ目。道具で版まで取れない時のために、提供元に聞く一手が、最初から用意されています。
私の記事より(PHPの脆弱性2件でWordPressは大丈夫?管理者権限の話を堀江貴文さんの動画で整理・PHPの脆弱性は深刻度9.2の節)
で、私の側の事実を1つだけ書いておきます。このブログ ai-kidou.jp は、WordPress で動いています。
上の記事にもあるとおり、このブログもWordPressで動いています。他人事ではない話なんですよね。
上の記事は、PHPの脆弱性(セキュリティ上の弱い所)と、WordPressの管理者権限の話を、別の動画から整理したもの。今回の動画と並べると、つながりが見えてきます!
いちばん動けないのは、使っているかも分からないまま、不安だけを抱えている時。ニュースを見るたびに、気持ちだけがざわつく状態です。
で、順番はシンプルです。外から使っているかを確かめて、使っていれば提供元に版を聞く、この2つだけ。
全部を理解してから動く必要って、ありますか?分かった所から動けば十分です。
PHPの版が何かを知らなくても、聞く相手が分かっていれば、次に進めます。
分からないままにせず、使っているかだけを先に確かめること。
直す手間が重いなら、いっそWordPressをやめる手もあるのでは?そう考える人もいますよね。更新のたびに、真っ白にならないかを気にする日々。その手前で、別の道を知っておく章です。
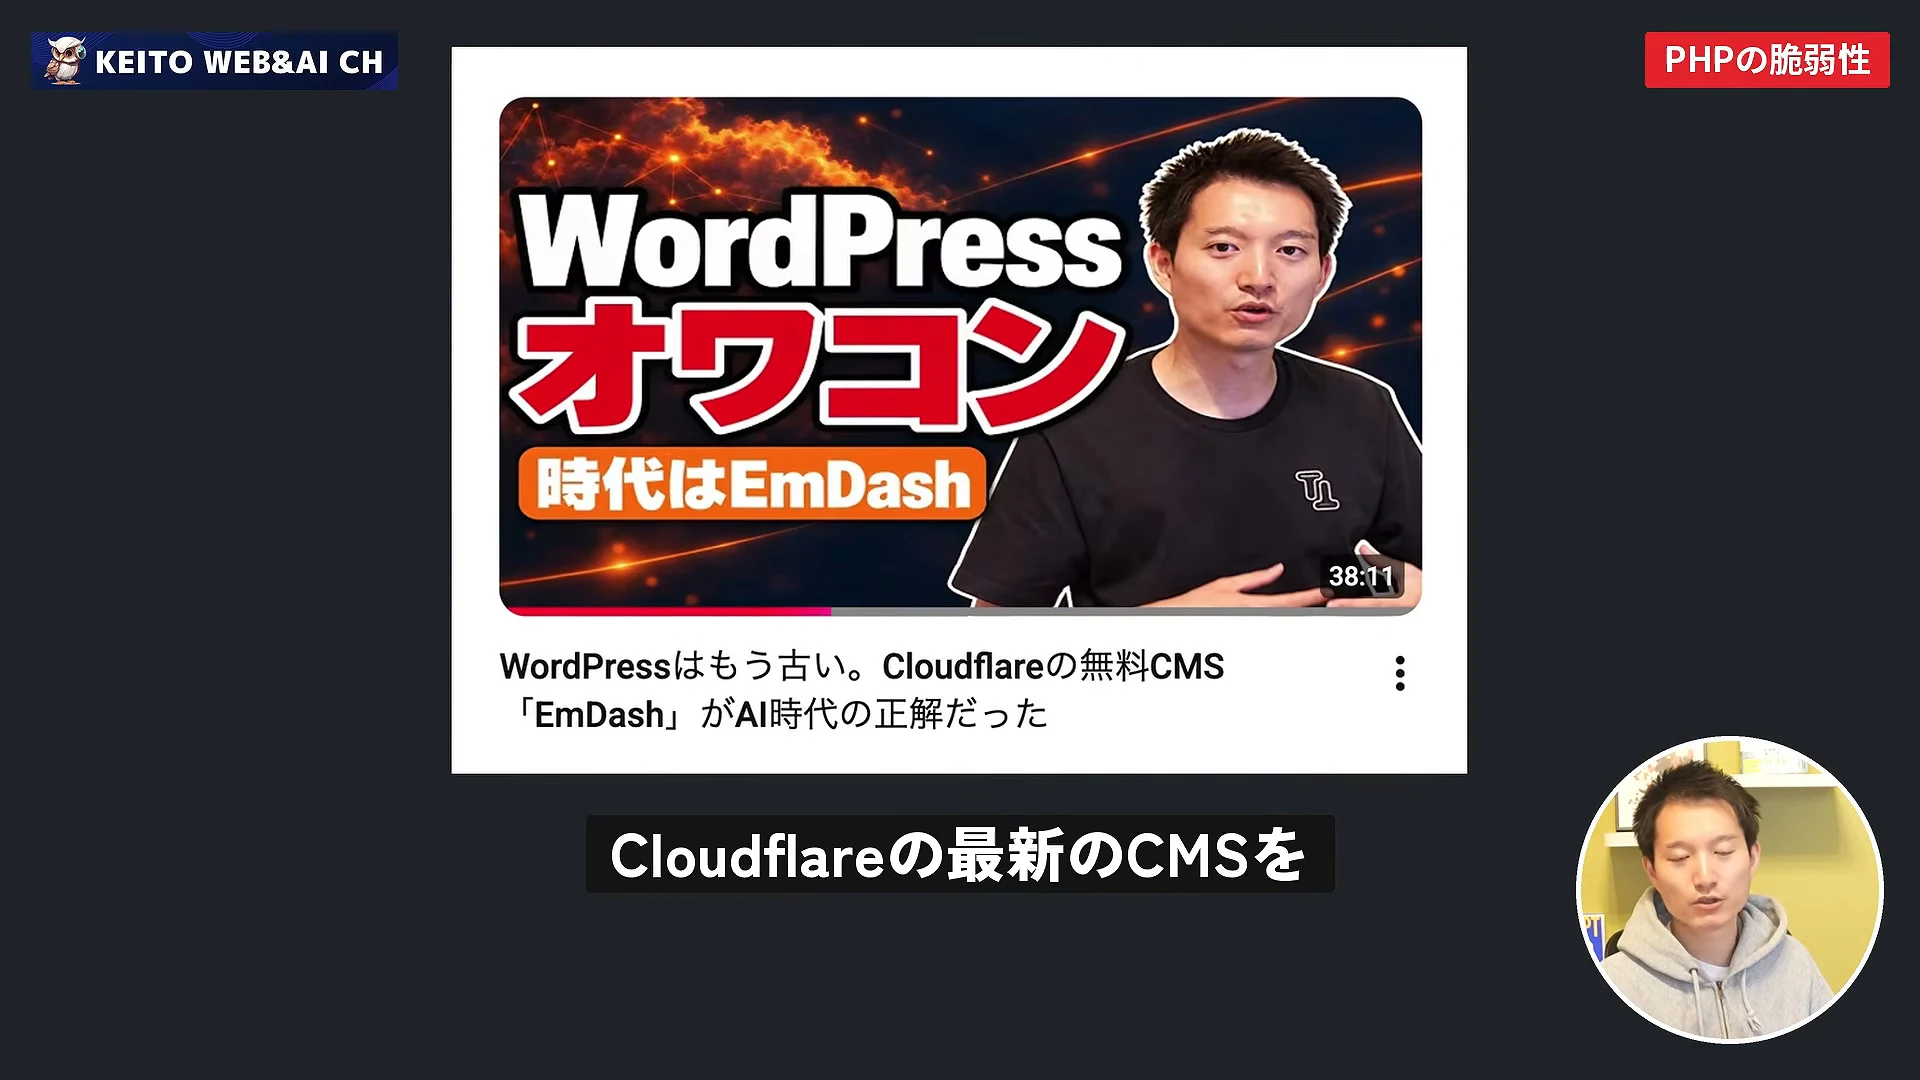
動画の途中で、KEITOさんは、以前の動画で話した内容にも触れます。WordPressから乗り換えたい人もいるだろう、と話します。画面には、別の動画のサムネイルが映ります。
KEITOさん(動画 2:16〜)
こちらの動画でも発信したように、もうWordPressから乗り換えたいみたいなパターンがあると思いますので、
触れているのは、KEITOさんの10月18日の動画。Cloudflareが出した新しいCMS、EmDashを紹介する回です。この記事では、その動画の整理を借ります。
EmDashは、CloudflareがWordPressの精神的な後継と位置づけているCMS。管理画面はWordPressに近い作りです。TypeScriptで書かれ、PHPではなくAstroの上で動きます。
WordPressは、本体・テーマ・プラグイン・PHP・サーバーの5つの更新を、合わせ続ける必要があります。Cloudflareの側に置けば、その心配が減る、という整理。プラグインも隔離されています。
一方で、WordPressが強い所も、その動画は挙げています。テーマやアドオンの多さ、情報の量、ページビルダー、日本語の磨き込み。WordPressが悪いわけではない、という立場。
今回の動画は、乗り換えを今すぐ勧めているわけではありません。先に確認とPHPの版を上げる対応があって、乗り換えは選択肢の一つ、という位置づけです。
乗り換えは、ゴールではなく手段の一つ。直す手間を減らすための、別の道として出てきます。
乗り換えるか、使い続けるか。これは、更新を合わせ続ける手間と、今まで積み上げた資産の量の比べ合いだと私は見ています。
テーマや情報の多さは、WordPressの強み。どちらが上かを決める話ではないんですよね。
今のサイトに、記事や画像はどれくらい積み上がっていますか?直すのが大変だから乗り換える、と決める前に、今あるものを数える時間が要ります。
といっても、手間が重いと感じた時に、選べる道が1本増えます。これは大きいです!
私の記事より(EmDashとは、AIにお願いして直せる新しいブログの仕組み。WordPressとの違いを動画で整理・更新が怖いWordPressの節)
この章の芯は、安全かどうかより、戻せることと、先に確かめられること。更新の怖さも、戻せると分かれば、だいぶ軽くなるはずです。
上の記事にある、戻せることと、先に確かめられること。この2点を、乗り換えるかどうかの物差しに置きます。
更新で手が止まるのは、戻せるか分からないから。乗り換えでも、使い続ける場合でも、戻せる形にしてから動くのが、私の順番です!
乗り換えるかどうかより先に、戻せる形かどうかを見ます。
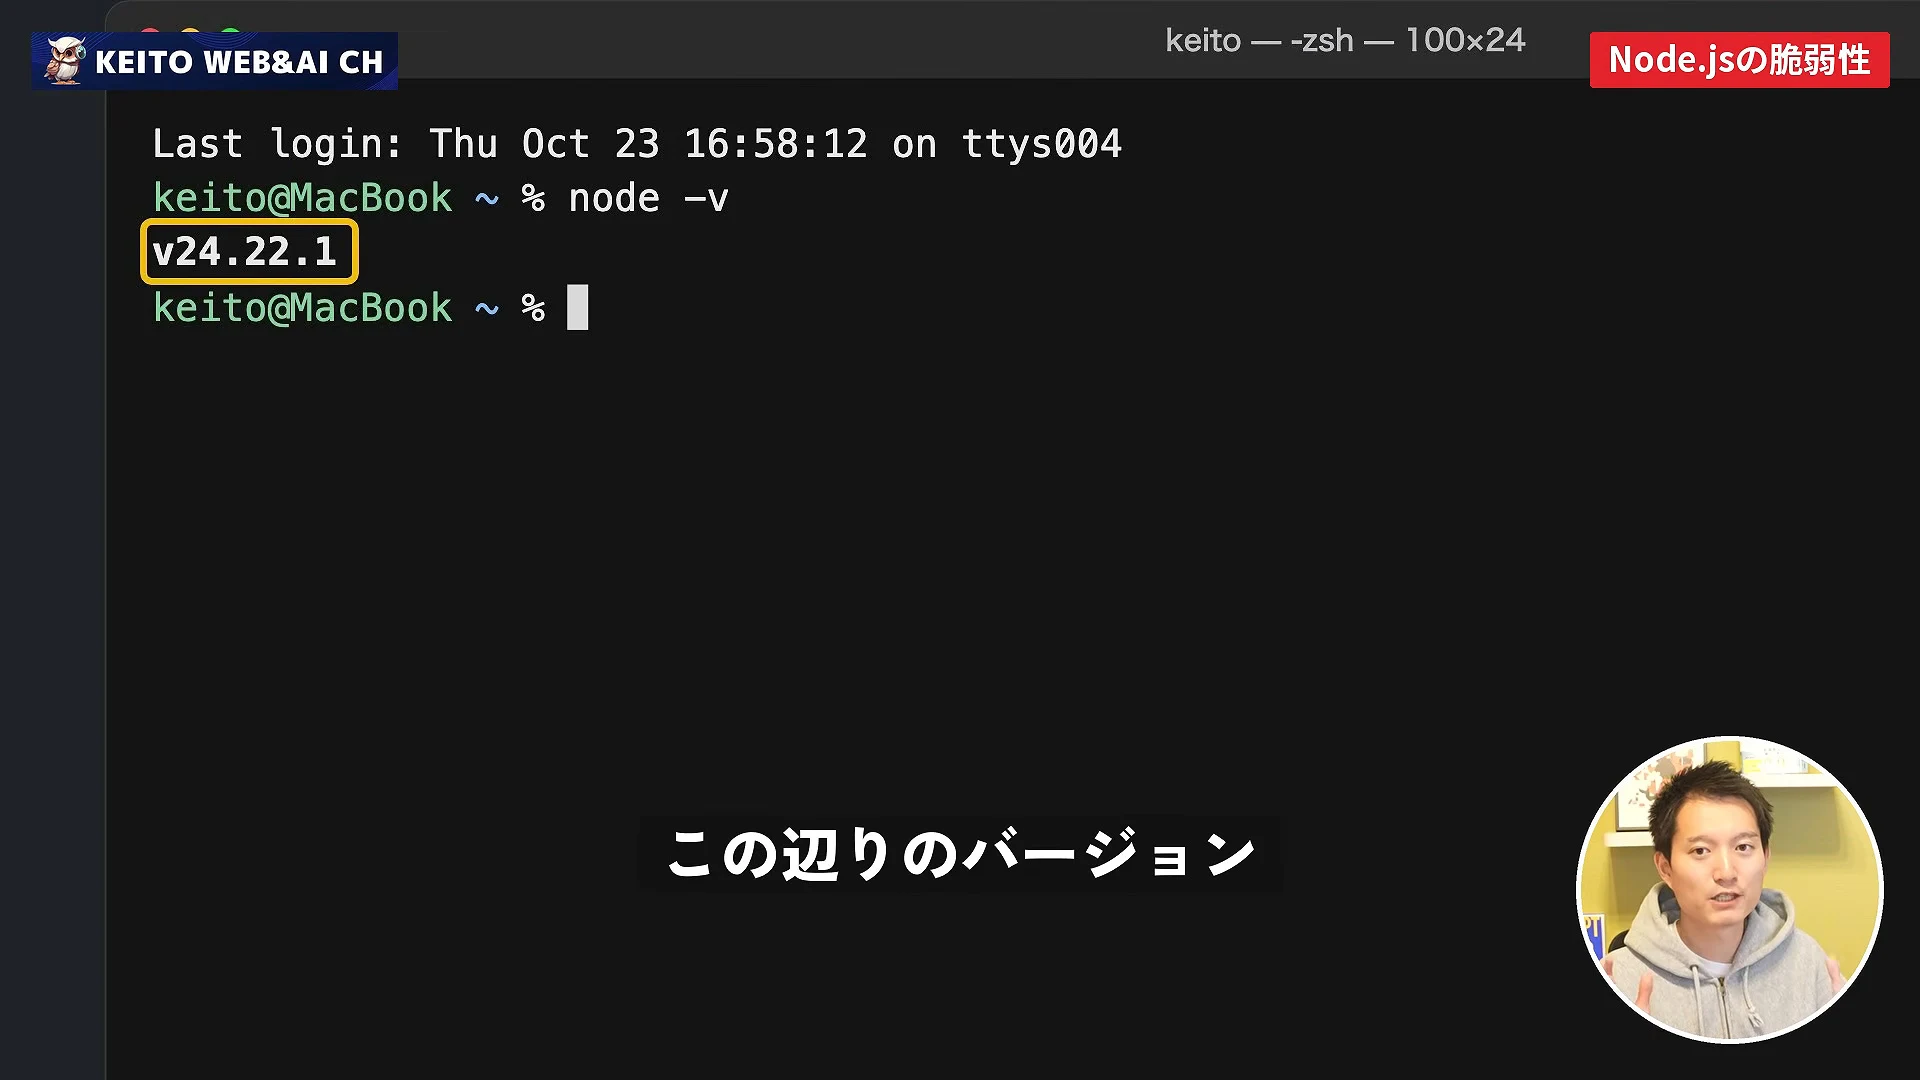
ニュースにはあまり出てこないのに、実は更新が要る道具が、パソコンの中にあります。話の舞台は、サイトから手元のパソコンへ移ります。
ここから、パソコンの中の道具の話。KEITOさんは、Node.js にセキュリティ上の弱い所、いわゆる脆弱性が見つかった、と切り出します。
KEITOさん(動画 3:34〜)
自分のパソコンをなんか勝手に操作できるみたいなレベル感のはい。もっとね、詳しくはちょっと分かんないですけど、調べて欲しいですけど、ま、結構危険度高いですね。
自分のパソコンを勝手に操作されかねない、それくらいのレベル感で、危険度はかなり高いという説明。詳しくは各自で調べてほしい、と話します。
更新の手間は、コマンド1つで済むそうです。分からなければ Claude Code に頼めばいい、という案内。手元の Node のバージョンを、最新で安全な状態にしてと伝えればよい、と話します。
KEITOさん(動画 4:57〜)
分かんない方はですね、クロードコードにですね、え、自分のパソコン上に入っているノードのバージョンを最新の状態にアップデートしてくださいと言ってみてください。
動画が次に挙げるのは、Node.js が他のアプリにも同梱されているという点です。画面には Claude Desktop や Cursor の名前。
KEITOさん(動画 6:03〜)
これね、意外とニュースとかにもなってなかったりするので、ほとんどの人がね、気づいてないと思いますので、
Chrome についても、何かしら見つかったようなので必ず更新しておいてほしい、とKEITOさんは呼びかけます。
スライドには、Python の更新の呼びかけも。大げさだという声もあると触れたうえで、Claude Code に頼んで更新してもらう形を勧めています。
更新の対象が、二手に分かれているんですよね。Chrome のように、自分で開いて目に入る所。それと、他のアプリの中に入っていて、普段は見えない Node.js。
見える所は、気づいた時に更新できる場所。見えにくい所は、更新が要ること自体に気づきにくいんです。ニュースにあまり出ないなら、なおさらではありませんか?
私は、10月9日に、GitHub から入れている道具を最新版にしたい、とAIに頼みました。AIが最新にした道具は23個。
ところが、そのうち1つが止まりました。道具が必要とする Node.js の版と、自動で起動する時に使われる Node.js の版が、食い違っていたんです。
ターミナルで使う Node.js と、自動起動の設定の中で使われる Node.js は、別物。止まっていた時間は、合計で約10分でした。
作業をしたのはAIで、私は頼んだ側でした。
私の記事より(PHPの脆弱性でホームページが狙われる理由を、AI仙人さんの話から整理・Node.jsとLiteLLMの更新の節)
その境目は、仕組みで見張れるかどうかにある、と私は考えます。大事なのは、入っているかを確かめる手段を、先に置いておくことです。
で、引用した記事で書いたのは、入っているかを確かめる手段を先に置く、という順番。これは更新の話にも、そのまま当てはまると思います。
更新すれば、新しい版は入ります。でも、実際にどの Node.js が動いているかは、別の問題。ここ、見落としやすい所です!
だから、更新を頼んだあとに、どの版で動いているかを見る手段が要ります。それが無いと、止まってから初めて気づく形になります。
更新をAIに頼んだあと、いま動いている版を、自分の目で答えられますか?
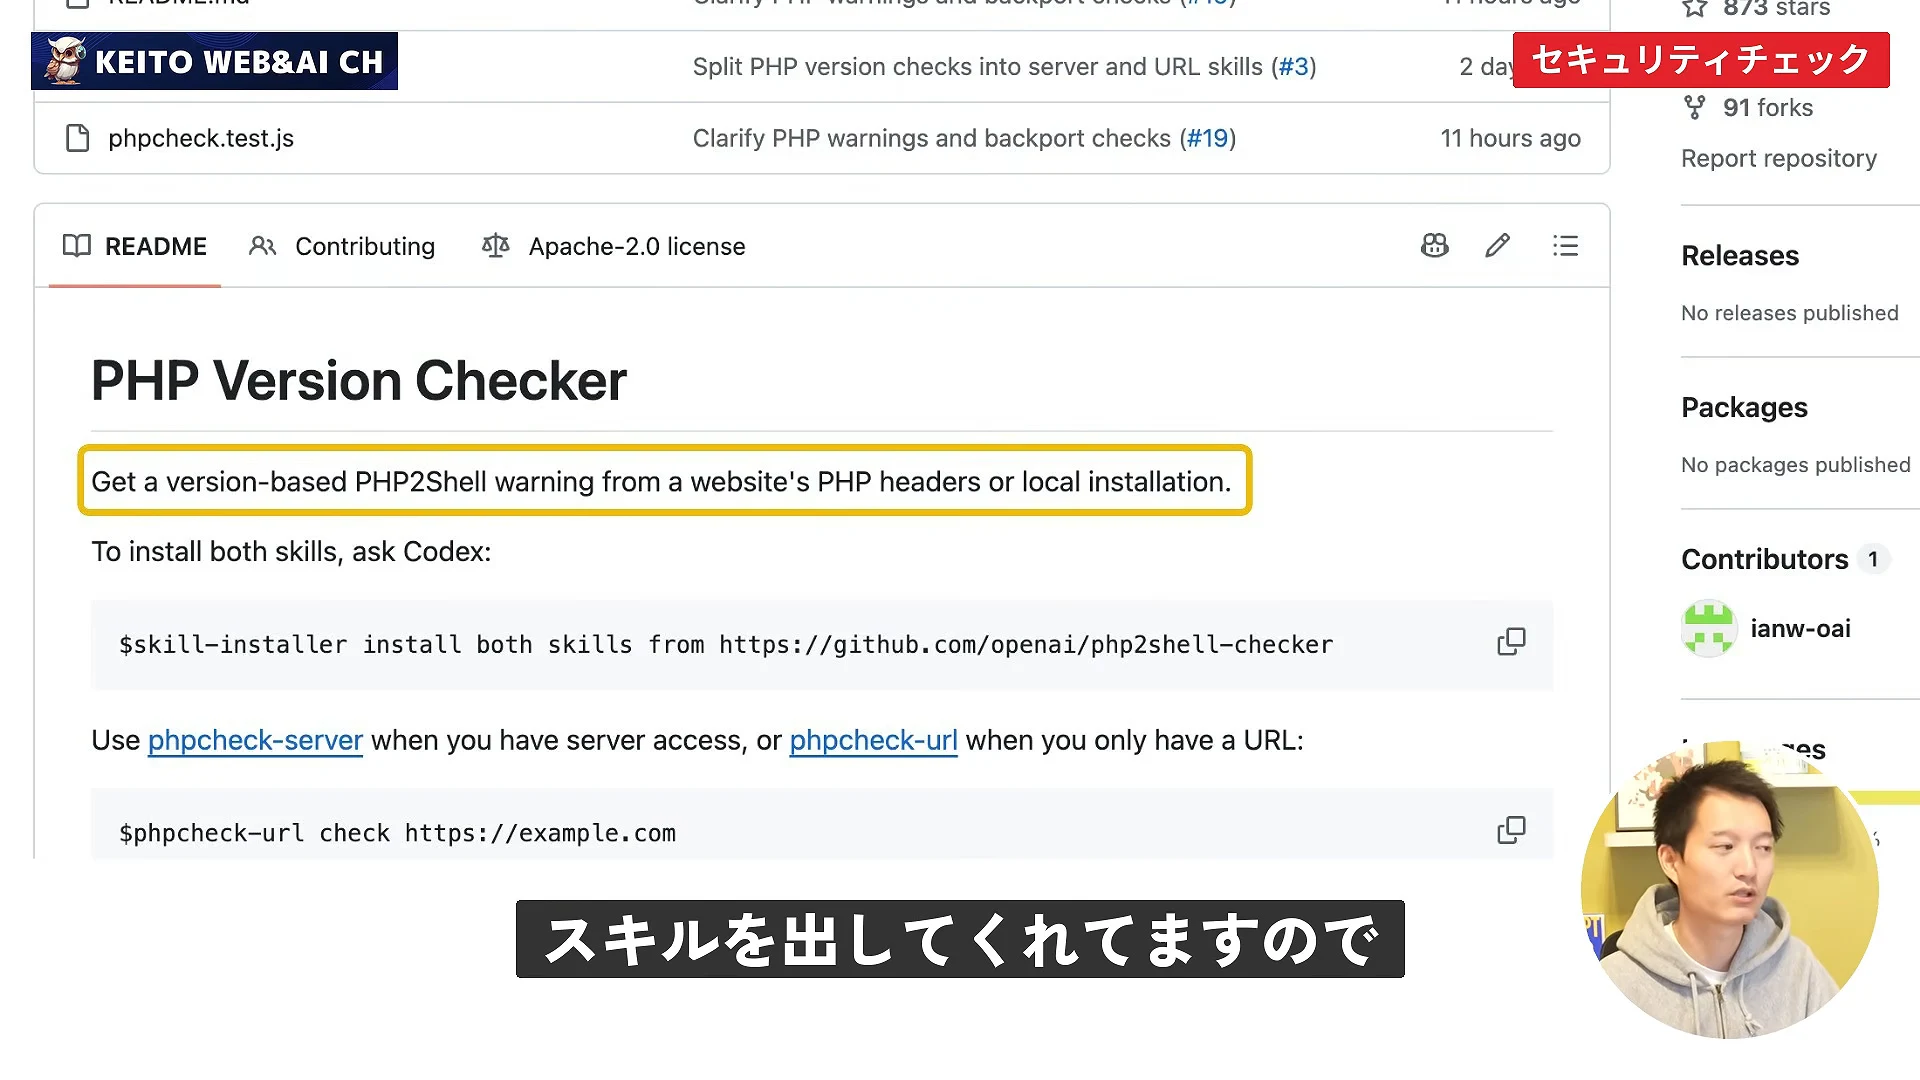
更新を済ませても、環境全体に抜けがないかまでは、自分の目では見切れません。どこに何が入っているかを全部覚えている人は、そういないはず。そこで出てくるのが、点検そのものをAIに任せる話です。
点検の道具として最初に挙がるのは、Cloudflare が出しているセキュリティのチェックのスキル。KEITOさんは、こうした物が既に出ていると紹介します。
KEITOさん(動画 7:27〜)
クラウドフレアがですね、セキュリティのチェックをしてくれるようなスキルをですね、出してくれてますので、
Claude Code や Codex に入れると、環境全体の点検をAIに任せられます。難しい指摘が出てきたら、その中身もAIに説明させればいい、という使い方。
次に挙がるのは、自分用の定期チェックのスキルを作ることです。Node や PHP の版を、定期的に確かめていく使い方。
最後は、PHP の版を確かめるスキルです。画面に映る名前は php2shell-checker で、その README が表示されています。公開しているのは OpenAI だ、という説明。
動画のまとめとして語られるのは、AIを使って守りの力を上げていく流れだろう、という見立てです。
KEITOさん(動画 9:13〜)
AIを使って防御力とかをですね、え、僕らはですね、高めていきましょうみたいな流れだと思います。
締めくくりも同じ向き。AI エージェントを使って、セキュリティの防御力をしっかり高めていこう、とKEITOさんは呼びかけます。
KEITOさん(動画 9:20〜)
ちゃんとね、AIエージェントを活用してセキュリティの防御力みたいなところをですね、しっかりとね、高めていきましょうっていうところです。
点検そのものをAIに頼む、という発想!ここが、この章でいちばん持ち帰りたい所かな。
道具は、既に公開されている物と、自分で作る物に分かれます。公開された物で全体を見て、自分で作った物で定期的に見ます。そんな分担なんですよね。
AIの点検で、手間はめちゃ減ります。自分で一つずつ版を見て回る仕事を、AIが引き受けてくれる形。
正直、ここからが私の気になる所です。点検したAIが、できましたと報告しても、それをそのまま信じてよいかは別の話。
AIに任せる範囲が広がるほど、報告を受け取る側の目が大事になります。セキュリティの点検を、大丈夫ですの一言で終わらせてよい場面でしょうか?
点検を頼むなら、確かめる役を、点検する役とは別に置きます。
私は、Claude Code のセミナーで、AIはやった後に嘘をつくことがあるので、本当にできているかをサブエージェントでチェックさせる、と話しました。
サブエージェントでチェックすると、脳みそが切り替わるって。同じ脳みそでやると、ごまかすことがある、とも話しました。
点検はAIに、確かめは別の目に!
AIに頼む仕事が増えるほど、鍵やパスワードをどこに置くかが効いてきます。実は、作業の段取りより先に決めておきたい所なんですよね。
ここからは、鍵の置き場所の話です。KEITOさんは、いよいよ1Passwordを入れた、と話します。
KEITOさん(動画 10:38〜)
私もですね、いよいよワンパスワード入れました。
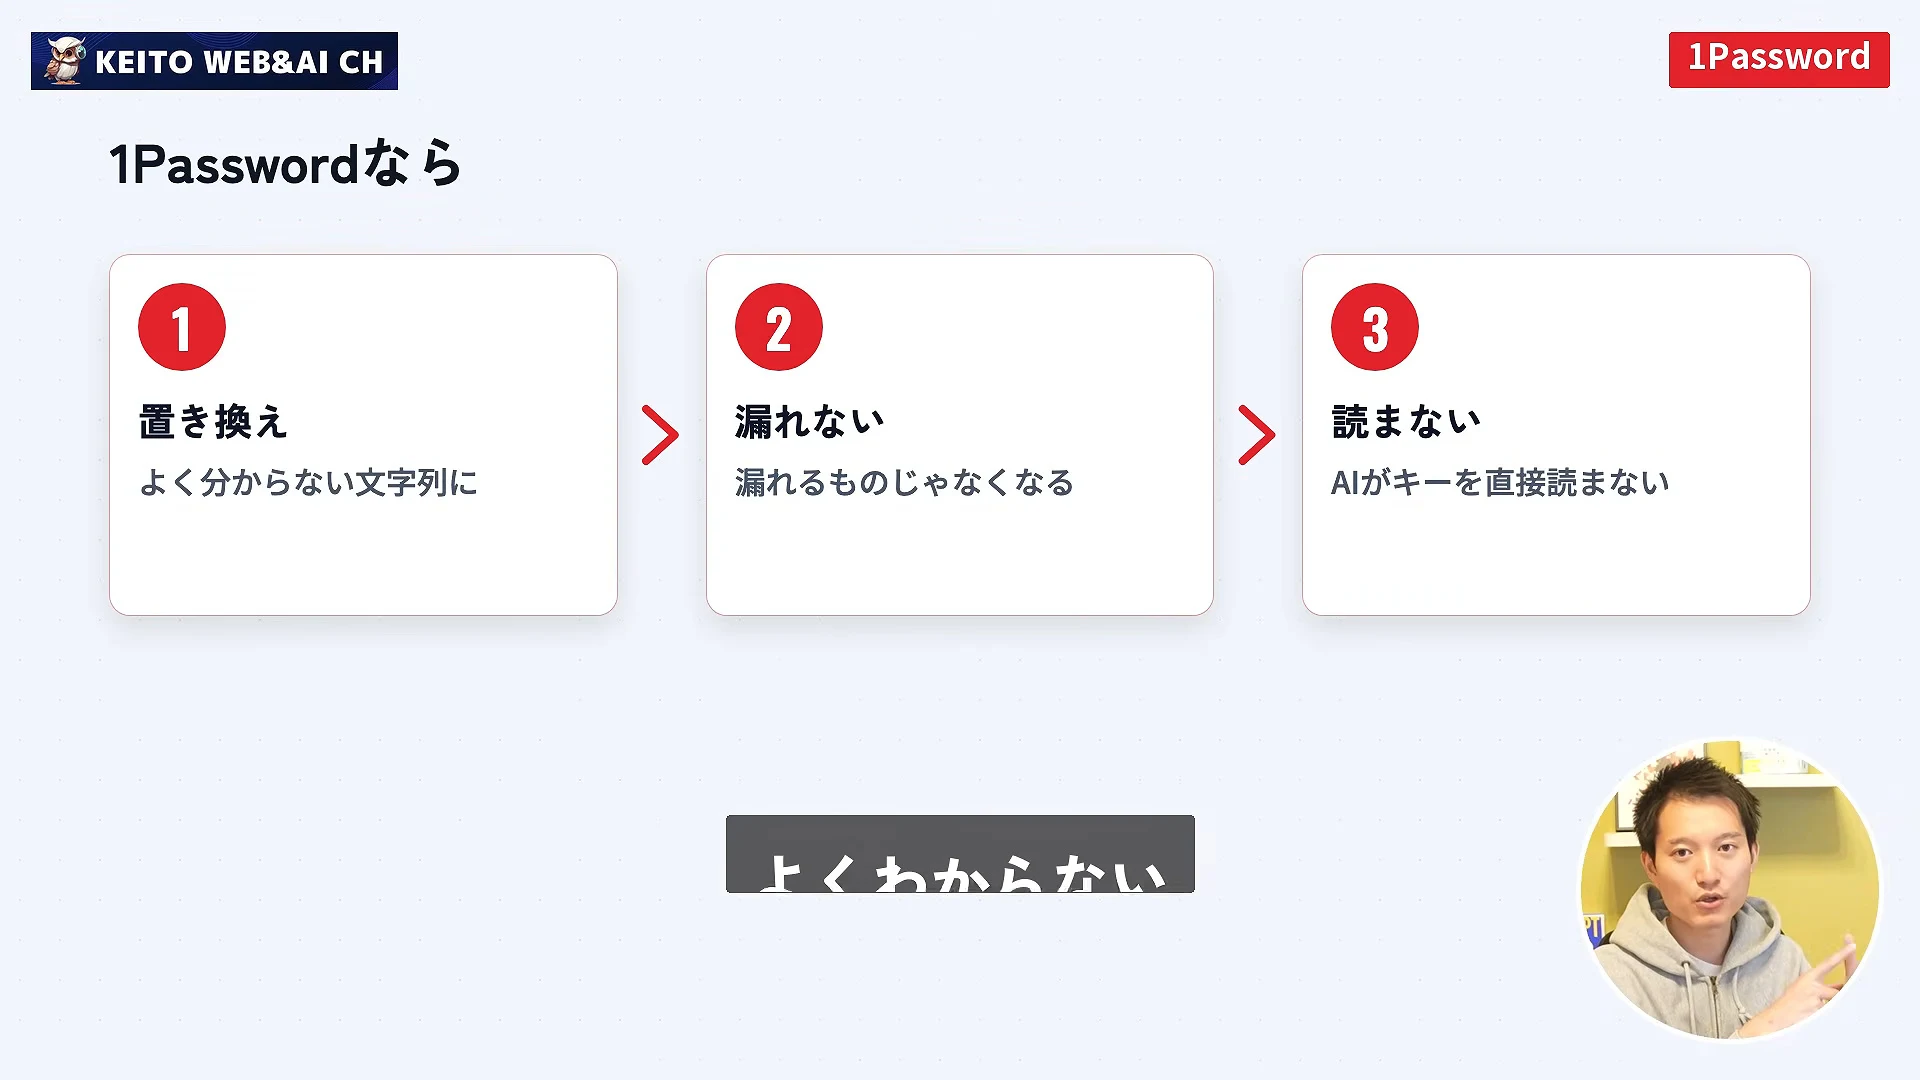
管理するのは、ログインのIDとパスワード、Claude Codeに渡すAPIキー、SSHキーの3つ。画面には、1PasswordとClaude Codeをつなぐ手引きと、手順を順番に並べたスライドが映ります。
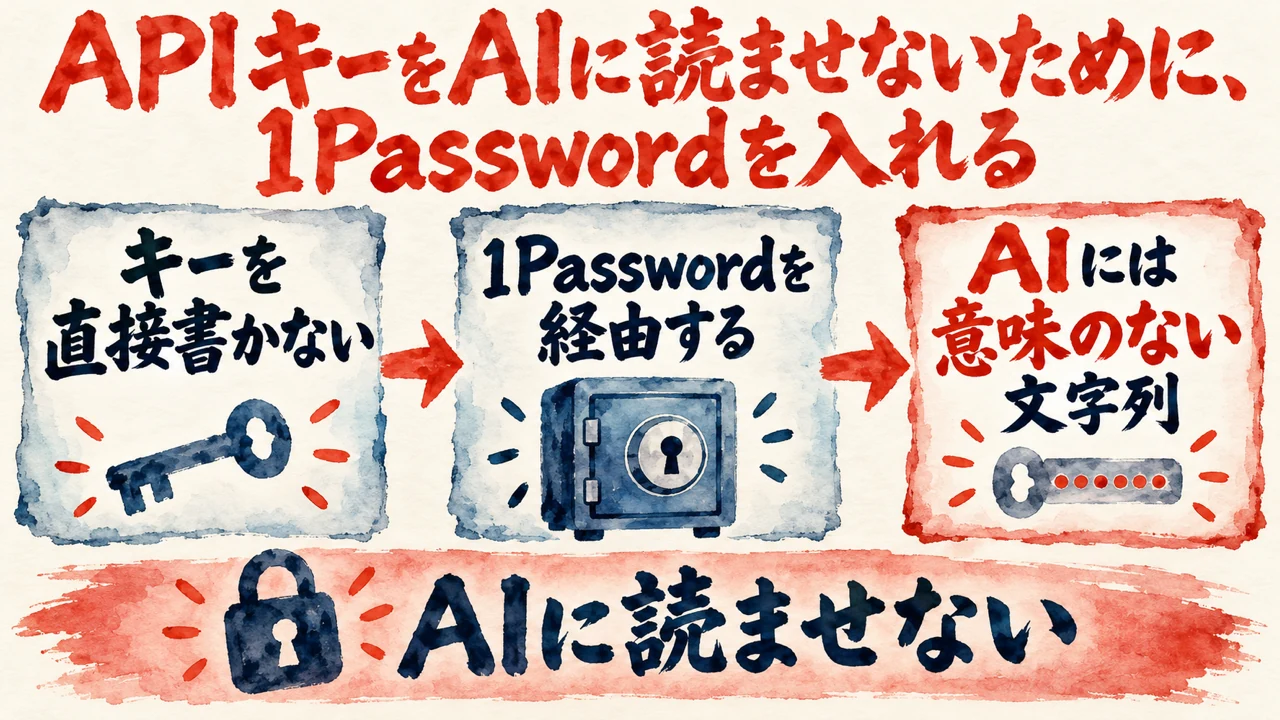
なぜ入れるのか。APIキーをコードに直接書くと、AIがそれを読み込んでしまいます。最悪の場合は、AIがそのキーを外へ出すことも考えられる、と動画は続けます。
KEITOさん(動画 12:07〜)
AIが読み込んでしまったり、最悪の場合そのAIがそのキーを外に出しちゃうみたいなことが、え、考え得るんですけど
そこで1Passwordを通すと、キーの部分が読めない文字列に置き換わります。使われないので、漏れる心配のあるものではなくなる、という説明。
KEITOさん(動画 12:17〜)
このキーの部分がワンパスワードのよく分からない文字列になるので、え、使われません。はい。漏れても漏れても大丈夫っていうか、漏れるものじゃなくなります。
最後に、AIエージェントの時代には1Passwordが必須になっていくのでは、となんとなく思った、とも話します。
KEITOさん(動画 12:54〜)
なんかもうこのAIエージェント時代にワンパスワードが必須になってくんじゃないかなってなんとなく思いましたっていうとこですね。
鍵を隠す前に、鍵そのものを読めない形にする発想。私がこの章でいちばん大事だと見るのは、ここです。
で、私はこれを、AIを信じるか疑うか、の話としては読みません。読めない鍵を、AIはどう使うんでしょう?
私の記事より(1PasswordでAIにパスワードを見せない方法を堀口英剛さんの動画から読む・鍵は鍵の管理人にの節)
任せるのは実行のボールで、鍵の持ち主は私のまま。目的と守りたいものは自分で決めて、その後の実行だけを委ねます。
上の引用の線引きは、任せるのは実行で、鍵の持ち主は自分のまま、というものです。
動画の1Passwordの使い方も、鍵の持ち主は人のままです。道具は違っても、向きは同じ。
任せるのは実行まで、持ち主はそのまま!
私は、Claude Codeのセミナーで、見せてはいけない情報にAIが触れたら止める設定を、見せたことがあります。
APIや認証情報は、画面にも出さず、AIにも見せない形にしてあるから、安心して委ねられる、と話しました。1Passwordとは別の、止める設定の話。
見せてはいけない物が、そもそも見えない形になっているか。鍵の持ち主は、最後まで人のままです。
ログインを固めた方がいい、と何度も聞いてきた話です。でも、面倒で、つい後回しにしているサービスはありませんか?パスワードだけで入れる所が、まだ残っているかどうか。
さて、最後はログインを固める話です。KEITOさんは、全部のサービスでパスキーを登録していくのは、やった方がいいかなと思って、自分はやった、と話します。
KEITOさん(動画 13:39〜)
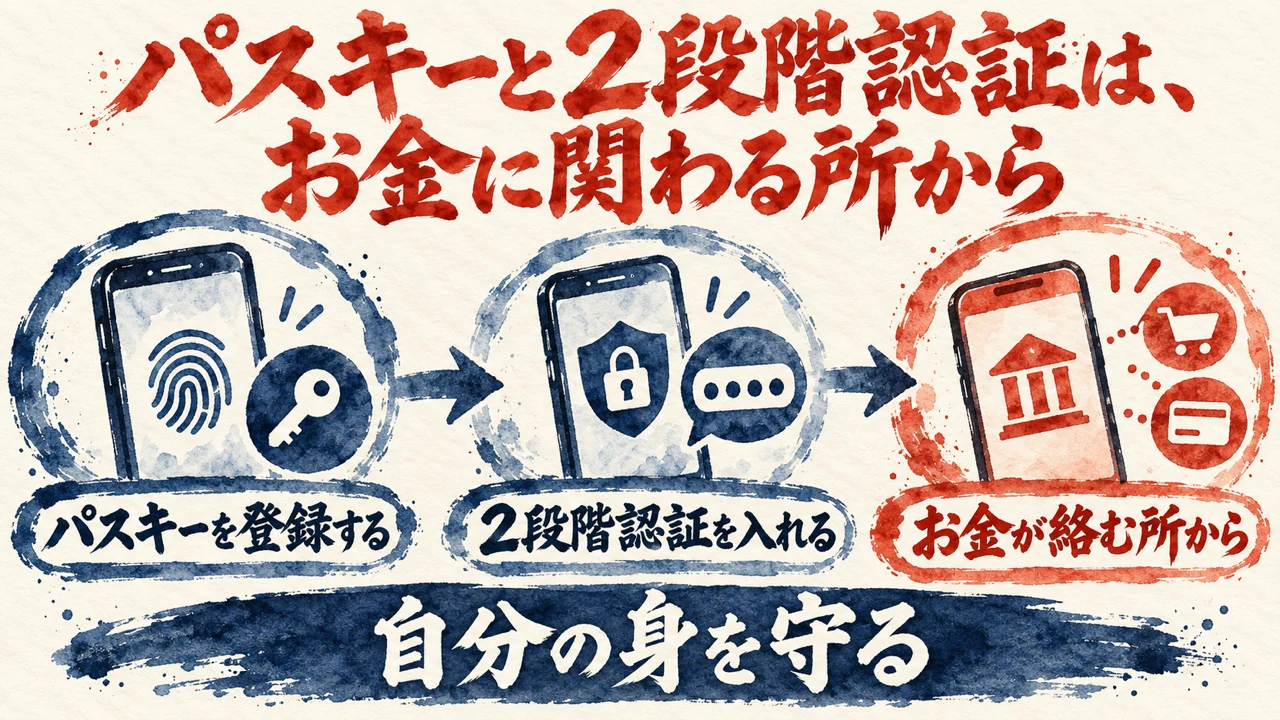
とりあえずね、パスキー、全部パスキーを登録していくっていうのはね、ま、やるべきかなと思って僕はね、やりましたね。
パスキーは、指紋認証や顔認証でログインする方法。
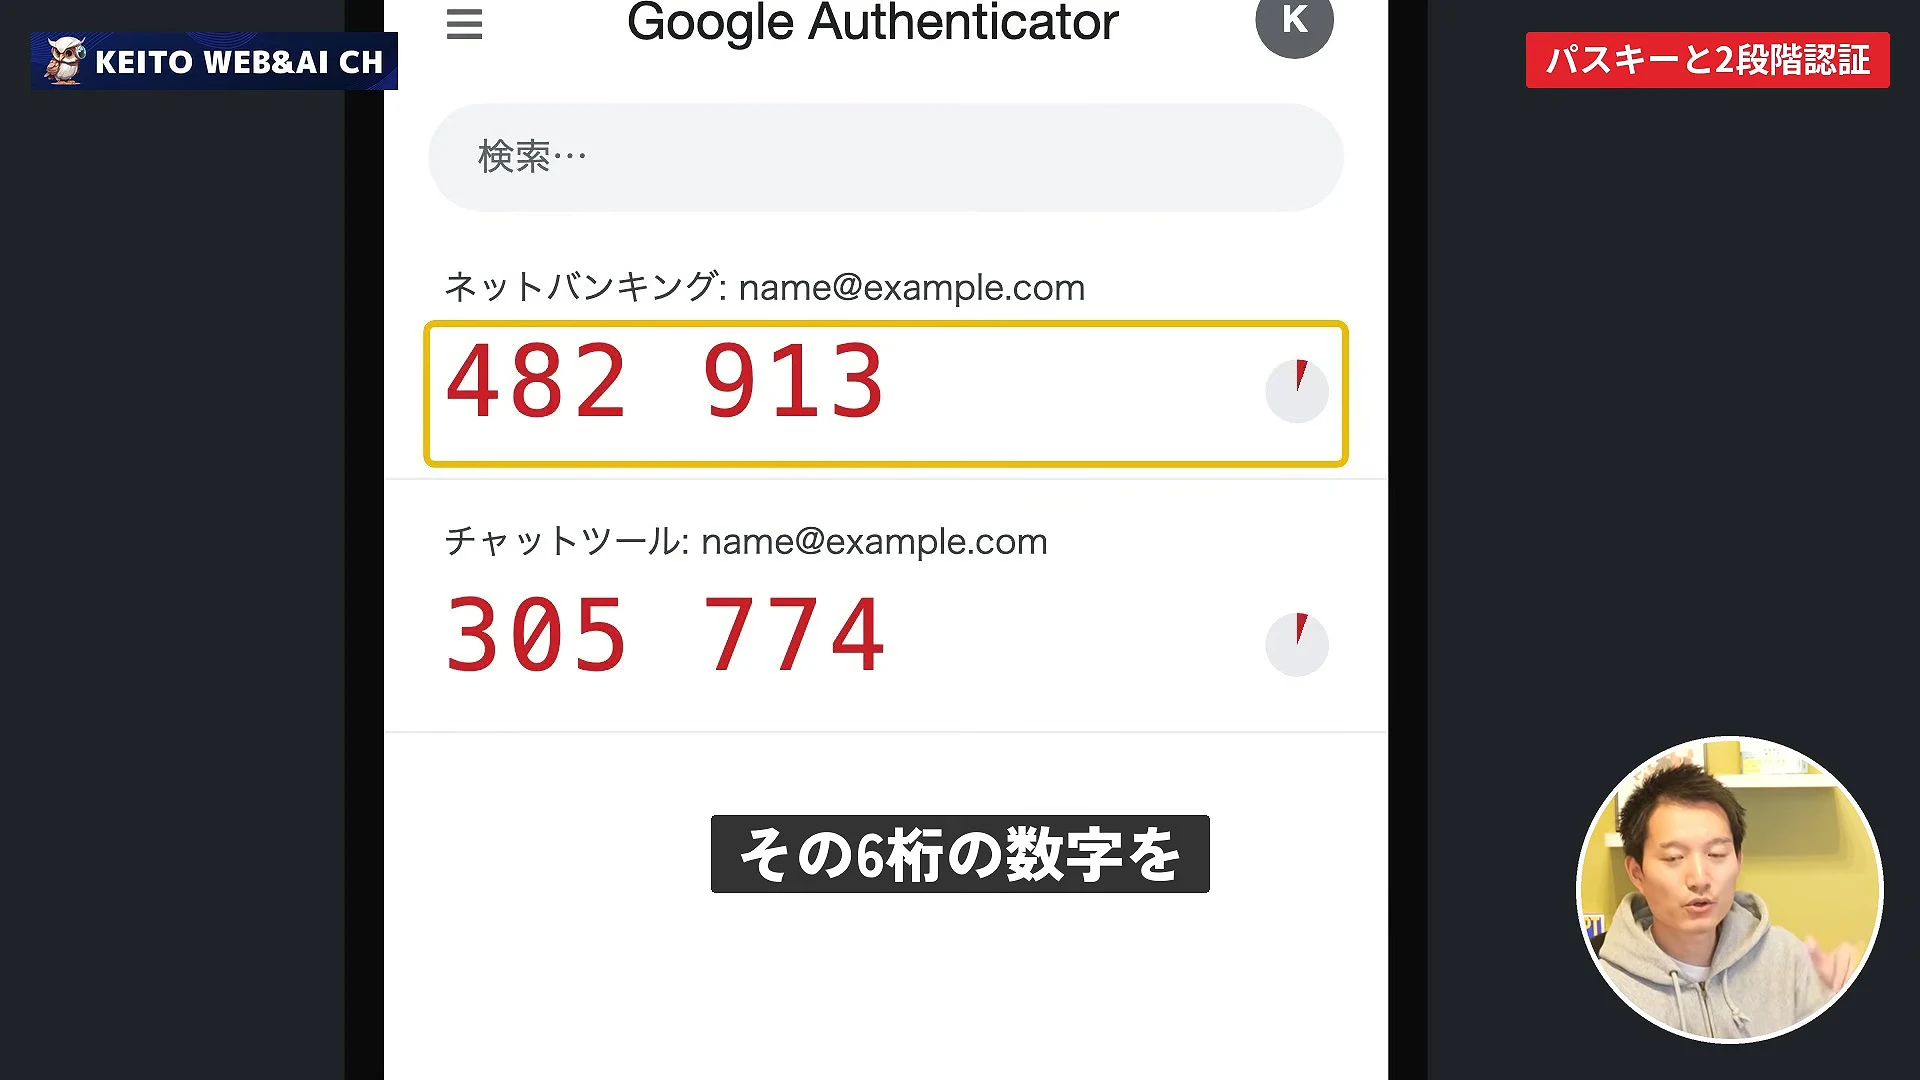
動画では、2段階認証として、Google Authenticatorのようなアプリを使う方法も見せます。設定できる場所は、ChatworkやSlack、銀行など。画面には、6桁の数字が切り替わる様子が映ります。
前から言われていたのに、面倒で後回しにしていた人は多いだろう、と話します。自分も含めて、この機会に設定するのがよい、という呼びかけ。
KEITOさん(動画 14:16〜)
前々から言われてましたけど、なんかね、めどくさくて後回しにしてたって方結構いると思うんすよね。ま、僕も含めて、え、なんでこの機会にね、もういい機会だと思いますので
締めくくりは、自分の身を守るために、特にお金が関わる部分はしっかり守らないといけない、という言葉です。
KEITOさん(動画 14:28〜)
自分の身を守るっていうことで、特にお金が関わるような部分はですね、しっかり守ってかないといけないので
全部を一度に、ではなく、お金に関わる所から。私がこの章で持ち帰るのは、この順番です!
私の記事より(パスキーとは?偽サイトでは2段階認証のコードが通り、パスキーは使えなかった。ウェブ職TVの動画で確認・2段階認証のコードは、偽サイトから本物へ通ったの節)
入力したコードが、そのまま本物へのログインに使われてしまったんですよね。30秒ほどで変わるコードでも、有効な間に渡してしまえば、本物へ通りました。
引用は、今回の動画ではなく、別の動画の実験を取り上げた私の記事から。偽サイトに入れると、2段階認証のコードは通ってしまい、パスキーは使えなかった、という結果でした。
コードは人が打ち込むものなので、相手が偽サイトでも渡せてしまうんですよね。パスキーと2段階認証は、守り方の深さが違う、と私は見ています。
といっても、どちらか片方を選ぶ話ではありません。2段階認証も、パスキーも、お金が関わる所から入れていく順番。
順番が決まっていれば、後回しにする理由が一つ減ります。
全部ではなく、お金に関わる所から、一つずつ固めていきます。
Q. 動画は、どんな内容ですか。
A. KEITOさんが、PHPとWordPressの確認、Node.js・Chrome・Pythonの更新、AIによる点検、1Passwordの導入、パスキーと2段階認証を、今すぐ進めるよう呼びかける回です。
Q. 自分のサイトがPHPやWordPressを使っているか、どう確かめますか。
A. 動画では、チェックの道具にサイトのURLを入れて見ます。外から見る簡易的な道具なので、PHPの版までは取れないことがあります。
Q. Node.jsの更新のやり方が分かりません。
A. 動画では、更新はコマンド1つで済み、分からなければClaude Codeに、最新で安全な状態にしてほしいと頼む方法が話されています。
Q. 1Passwordを入れる理由は、何ですか。
A. APIキーをコードに直接書くと、AIが読み込んでしまうおそれがあるため、と話します。1Passwordを経由すると、読めない文字列になります。
Q. パスキーと2段階認証は、どこから始めますか。
A. 動画では、特にお金が関わる部分をしっかり守る、と話します。全部のサービスでパスキーを登録した、とも話します。
動画の筋道は、PHPとWordPressを使っているかの確認、乗り換えの選択肢、Node.js・Chrome・Pythonの更新、AIによる点検、1Password、パスキーと2段階認証の順。
私が大事だと考えるのは、まず使っているかを外から確かめること。更新は、見える所と見えにくい所の両方に要ること。鍵はAIに読ませない形にして、ログインはお金に関わる所から固めること。
振り返ると、私の手元でも、更新した道具が自動で動く場面で止まったこと、点検に別の目を置くこと、見せてはいけない情報を止める設定を置くことが、動画と同じ向きに並びます!
自分のサイトがPHPを使っているかどうか、まず外から確かめる所から始めてみませんか?
COLUMN
自分で固められる所から、先に手を付ける
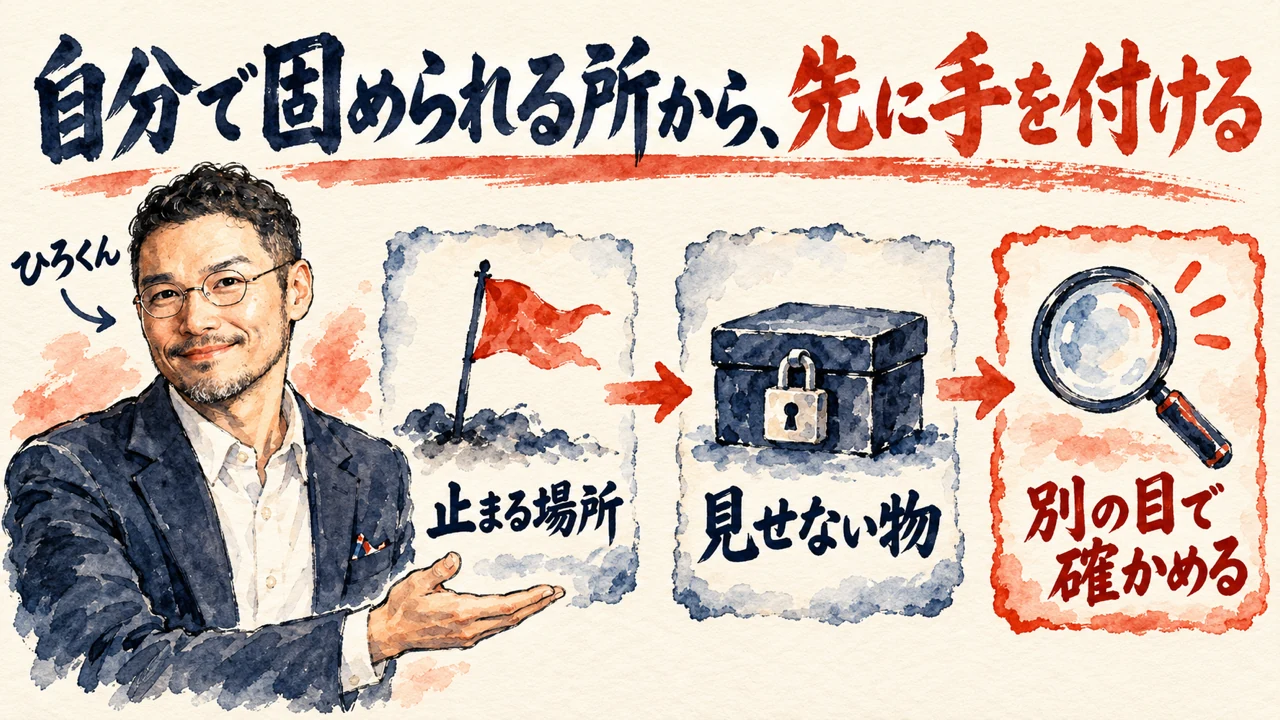
今回の動画の整理を順に並べると、直す所が多く、どこから手を付ければいいのか迷って止まってしまう人もいるはずです。確かめる、更新する、点検する、鍵を守る、ログインを固める、と並べるだけでも長い道のり。ここで、PHPの脆弱性2件でWordPressは大丈夫?管理者権限の話を堀江貴文さんの動画で整理の一節を引きます。
私の記事より(PHPの脆弱性2件でWordPressは大丈夫?管理者権限の話を堀江貴文さんの動画で整理・AIで攻められる前に、2段階認証とパスキーを今すぐの節)
管理者権限を持たない側にできるのは、自分のログインを固めることだけ。ニュースレターが止まった話は、そこへの入り口なんですよね。
管理者権限を持たない側にできるのは、自分のログインを固めることだけ。引いた一節は、そう言っています。実は、サーバーの中を自分では触れない人にとって、この見方は今回の動画の筋道にも、そのまま通じるんですよね。
直す所は二つに分けて見る、と私は考えています。一方はサーバーの提供元の手を借りる PHP の版で、一方はパソコンの更新や鍵の置き場、ログインのように手元で完結する所。手元の側なら、提供元からの返事を待たずに、自分の都合で一つずつ進められますよね?
だから、先に手を付けるのは手元の側から。固められる所を先に固めておけば、提供元とのやり取りが残っていても、慌てずに落ち着いて待てるんです!
関連記事
PHPの弱点でホームページが狙われる理由を、AIを複数使った対策と合わせて整理した記事。
PHPの弱点2件と、WordPressの管理者権限の話を、別の動画から整理した記事。
AIにお願いして直せる新しいブログの仕組みと、WordPressとの違いを整理した記事。
1PasswordでAIにパスワードを見せない方法を、別の動画から読んだ記事。
偽サイトで2段階認証のコードが通り、パスキーは使えなかった実験を確認した記事。
参考リンク
今回紹介した動画の本編です。時刻つきの発言は、ここで確かめられます。
今回紹介した動画
| チャンネル | KEITO |
| 出演 | KEITOさん |
| 公開日 | 2026年10月23日 |
| 長さ | 15分22秒(日本語) |
| URL | https://www.youtube.com/watch?v=wUeDaCeMrdM |
🎁 無料プレゼント
Aiport(ClaudeCode AIエージェント実践会)
ClaudeCodeでAI秘書+分身AI+AIカンパニーが無料で作れるキット&解説動画をプレゼント!
▶ 無料で入会してキットを受け取る🤖 AI生成コンテンツについて
この記事はAIツール(Claude Code)を活用して制作しています。構成・文章生成にAIを使用し、最終的な内容の確認・編集・公開判断はひろくん(田中啓之)本人が行っています。「分身AIひろくん」(bunshin-ai.com)とは別のコンテンツです。
AI氣道 — 三方よしのAI活用
家事と子育てのスキマで経営する、ひろくんのAIブログ
📺 毎朝無料LIVE配信中!見逃しても大丈夫、アーカイブも完全無料。
記事も完全無料。見逃しても大丈夫!
YouTubeチャンネル: @AIKIDO-GPTs
| 曜日 | 時間 | メインホスト | ゲスト | テーマ |
|---|---|---|---|---|
| 月 | 7:00〜7:30 | ひろくん | ただっち | AI最新ニュース・実験 |
| 月 | 13:00〜 | ひろくん | れんくん(戸野塚蓮) | AI経営術LIVE |
| 火 | 7:00〜7:30 | ひろくん | 公ちゃん | 共感ストーリー×分身AI |
| 水 | 7:00〜8:00 | ひろくん | 高崎さん・たくみくん | AI×開発・教育 |
| 木 | 7:00〜7:30 | ただっち | ともみん | AI×デザイン |
| 金 | 7:00〜7:30 | ただっち | 友くん | AIツール最前線 |
| 土 | 7:00〜7:30 | ただっち | ゆきちゃん | AI×起業・発信 |
| 日 | 7:00〜7:30 / 7:30〜 | WACAコラボ | ひろくん+仲間たち | 生成AI最新ニュースまとめ |
📍 日曜7:00〜7:30のLIVEは無料視聴、7:30〜のWACAのZOOMは登録制です。詳細・登録はこちら
🔥 火曜15:00〜 社長モテる化計画LIVEもやってるよ!